Category: Technologijos

  • Švedų „Tandem Health“ pritraukė 100 mln. eurų: ES remiamas fondas stato už DI sveikatoje

    Švedų „Tandem Health“ pritraukė 100 mln. eurų: ES remiamas fondas stato už DI sveikatoje

    Švedijos sveikatos technologijų startuolis „Tandem Health“ pritraukė 100 mln. eurų B serijos investicijų raunde. Raundui vadovavo ES remiamas 5 mlrd. eurų „Scaleup Europe Fund“, prisijungęs kaip naujas investuotojas.

    Prie finansavimo taip pat prisidėjo ir anksčiau investavę fondai Kinnevik, Northzone, Amino Collective ir Visionaries. „Tandem Health“ neatskleidė, kokiu bendrovės įvertinimu buvo pritrauktos lėšos.

    Šis raundas seka po 2025 metais uždarytos 50 mln. eurų A serijos, o bendra „Tandem Health“ pritrauktų investicijų suma pasiekė 160 mln. eurų. Tokia B serijos apimtis Europos sveikatos technologijų rinkoje laikoma išskirtinai didele.

    „Tandem Health“ kuria klinikoms ir medikams skirtą DI pagalbininką, kuris konsultacijų metu generuoja medicininius užrašus. Bendrovė teigia, kad jos sprendimą naudoja apie 10 000 sveikatos priežiūros organizacijų 14 Europos rinkų.

    Pastaruoju metu produktas, pasak įmonės, išaugo iš užrašų automatizavimo į platesnį medicininio asistento vaidmenį. Į funkcijas įtraukti siuntimų dokumentai ir paciento komunikacija prieš vizitą, jo metu ir po vizito.

    Įmonė taip pat remiasi recenzuotais tyrimais, kurie rodo apčiuopiamą poveikį administraciniam krūviui. „Tandem Health“ nurodo, kad sprendimu besinaudojantys klinicistai fiksavo 29 proc. mažiau laiko administravimui, 30 proc. didesnį pasitenkinimą darbu ir 30 proc. mažesnį administracinį stresą.

    Naujas kapitalas, pasak bendrovės, bus skirtas plėtrai Europoje ir klientų bazės didinimui. Kartu planuojama žengti į platesnę platformos viziją, kuri apimtų pacientų srautų valdymą ir papildomas klinikines užduotis sprendžiančius agentus.

    „Tandem Health“ dirba apie 170 žmonių, o didžiausia rinka pagal vartotojų skaičių yra Jungtinė Karalystė, kur sprendimą naudoja ir NHS sistemos klinicistai. Bendrovė pabrėžia, kad orientuojasi į Europos poreikius, įskaitant duomenų apsaugos ir reguliavimo reikalavimus.

    „Scaleup Europe Fund“ siekia stiprinti Europos technologijų sektoriaus finansavimą, kai žemynas konkuruoja su JAV ir Kinija dėl technologinės lyderystės. Europos Komisija yra viena iš fondo steigėjų investuotojų, o kartu prisideda ir privatūs dalyviai, įskaitant Novo Holdings, CriteriaCaixa ir Santander.

    „Mes pradėjome „Tandem“, kad pasiūlytume alternatyvą. Europa turėtų nustatyti standartą, kaip dirbtinis intelektas ateina į sveikatos apsaugą, o ne perimti kieno nors kito sprendimus“, – sakė „Tandem Health“ vadovas ir vienas įkūrėjų Lukas Saari.

    „Šis finansavimas leidžia tai įgyvendinti, saugiai įvedant sveikatos apsaugą į dirbtinio intelekto erą ir dirbant išvien su pacientais, medikais, sistemomis ir valstybėmis“, – pridūrė jis.
  • „Chift“ pritraukė 10,5 mln. eurų: vienu API sujungs daugiau nei 120 finansinių sistemų Europoje

    „Chift“ pritraukė 10,5 mln. eurų: vienu API sujungs daugiau nei 120 finansinių sistemų Europoje

    Belgijoje, Briuselyje įsikūrusi finansinių technologijų bendrovė „Chift“ pritraukė 10,5 mln. eurų A serijos investiciją. Finansavimui vadovavo „BlackFin Capital Partners“, prisidėjo ir ankstesni investuotojai „Entourage“, „Shapers“, „Seeder Fund“ bei „Wallonie Entreprendre“.

    „Chift“ įkurta 2022 metais, o jos sprendimas skirtas programinės įrangos kūrėjams, kurie nori savo produktus sujungti su verslui naudojamomis finansinėmis sistemomis. Tarp jų – apskaitos, sąskaitų išrašymo, prekybos vietos (POS), el. prekybos, mokėjimų ir nekilnojamojo turto valdymo platformos.

    Įmonės vis dažniau naudoja kelias skirtingas programas finansams valdyti, tačiau jų tarpusavio integracijos dažnai tampa brangiu ir lėtu procesu. Paslaugų teikėjams tenka kurti atskiras sąsajas skirtingoms rinkoms ir skirtingiems tiekėjams, o tai didina priežiūros kaštus ir riziką.

    „Chift“ siekia šią problemą spręsti vieninga API, kuri leistų integruoti vieną kartą ir pasiekti daugiau nei 120 finansinių sistemų šešiose kategorijose. Bendrovė teigia, kad toks modelis programinės įrangos kūrėjams padeda greičiau paleisti naujas funkcijas ir paprasčiau plėstis į naujas Europos šalis.

    Kas skatina paklausą?

    „Chift“ paklausą sieja su dviem kryptimis: sparčiau diegiamu dirbtiniu intelektu ir daugelyje Europos šalių griežtėjančiais e. sąskaitų faktūrų reikalavimais. DI sprendimams reikia patikimų, nuolat atnaujinamų duomenų iš skirtingų verslo sistemų, o e. sąskaitų faktūrų plėtra perkelia vis daugiau procesų į skaitmeninę erdvę.

    Bendrovės požiūriu, būtent čia išryškėja Europos rinkos fragmentacija, kai skirtingose valstybėse veikia nevienodi standartai, platformos ir lokali praktika. Tai didina interoperabilumo svarbą ir kuria poreikį infrastruktūrai, kuri jungtų sistemas „užkulisiuose“.

    „Dirbtinis intelektas ir e. sąskaitos faktūros iš esmės perkuria finansinės programinės įrangos rinką, o verslai dirba su daugiau įrankių nei bet kada anksčiau“, – sakė „Chift“ vienas iš įkūrėjų ir vadovas Gauthier Henroz.

    Kur bus panaudotos lėšos?

    Gautas kapitalas bus skirtas plėtrai į papildomas Europos rinkas ir produkto vystymui, įskaitant su DI susijusias galimybes. „Chift“ akcentuoja, kad dirba ties integracijomis, kurios reikalautų mažiau rankinio konfigūravimo ir greičiau prisitaikytų prie skirtingų sistemų.

    Praktinis tikslas – kad programinės įrangos kūrėjai galėtų pasiūlyti klientams platesnį finansinių jungčių spektrą, nekurdamiesi kiekvienos integracijos atskirai. Toks požiūris ypač svarbus mažoms ir vidutinėms įmonėms, kurios nori automatizuoti finansų valdymą, bet dažnai naudoja nevienodus, tarpusavyje menkai susietus įrankius.

  • Europos žvalgybos tarnyboms suteikiama daugiau galių: atsakas į Rusijos hibridines grėsmes ir JAV neapibrėžtumą

    Europos žvalgybos tarnyboms suteikiama daugiau galių: atsakas į Rusijos hibridines grėsmes ir JAV neapibrėžtumą

    Europos žvalgybos tarnybos, dešimtmečius veikę su griežtais įgaliojimų apribojimais, pastaruoju metu vis dažniau sulaukia politinio pritarimo plėsti savo galias. Šį posūkį lemia intensyvėjantis Rusijos hibridinių veiksmų fonas, didėjantis Kinijos šnipinėjimo aktyvumas ir augantis nerimas dėl JAV patikimumo dalijantis žvalgybine informacija.

    Dalis Europos valstybių po Antrojo pasaulinio karo ar autoritarinių režimų patirčių sąmoningai ribojo slaptųjų tarnybų veiklą, kad apsaugotų pilietines laisves. Tačiau sabotažo, kibernetinių atakų ir kritinės infrastruktūros pažeidžiamumo kontekste kai kurios vyriausybės siekia suteikti tarnyboms daugiau instrumentų ne tik stebėti, bet ir aktyviai trikdyti priešiškas operacijas.

    Kas keičiasi Europos saugumo politikoje

    Naujos krypties esmė – perėjimas nuo vien informacijos rinkimo prie veiksmų, kurie leistų greičiau reaguoti į grėsmes. Kai kur svarstoma suteikti daugiau teisinių galimybių vykdyti aktyvias kibernetines operacijas, plačiau bendradarbiauti su privačiu sektoriumi ir efektyviau dalytis duomenimis su kitomis institucijomis.

    Toks pokytis kelia ir neišvengiamų diskusijų dėl privatumo. Valstybės bando rasti balansą tarp nacionalinio saugumo poreikių ir demokratinės kontrolės, kad nauji įgaliojimai nevirstų nekontroliuojama sekimo praktika.

    Švedija, Nyderlandai, Austrija ir Vokietija: skirtingi modeliai

    Švedija stiprina užsienio žvalgybos architektūrą, numatydama aiškesnį civilinės ir karinės žvalgybos funkcijų atskyrimą. Tai siejama su platesniu saugumo sistemos perorientavimu po įstojimo į NATO ir ilgalaikiu grėsmių vertinimu regione.

    Nyderlanduose diskutuojama dėl nacionalinio saugumo teisės aktų, kurie galėtų praplėsti tarnybų galimybes greičiau neutralizuoti priešiškas veiklas, įskaitant kibernetines atakas ir šnipinėjimą. Vienas jautriausių aspektų – kokiais atvejais galima veikti be išankstinių papildomų leidimų ir kaip tokie sprendimai būtų prižiūrimi.

    Austrija, dažnai įvardijama kaip svarbus šnipinėjimo centras, ieško būdų užpildyti teisines spragas, dėl kurių užsienio agentams sudaromos palankios sąlygos veikti, jei jų taikinys nėra pati valstybė. Vyriausybės siekis – aiškiau apibrėžti atsakomybę ir sumažinti faktinę nebaudžiamumo zoną.

    Vokietijoje, kur dėl istorinių priežasčių žvalgybos tarnybų galios ilgą laiką buvo itin ribotos, svarstomos reformos galėtų praplėsti veikimo spektrą. Kartu stiprėja įtampa tarp saugumo argumentų ir duomenų apsaugos institucijų nuogąstavimų dėl priežiūros mechanizmų pakankamumo.

    JAV vaidmuo ir didėjanti Europos savarankiškumo kaina

    Papildomą impulsą pokyčiams suteikia prielaida, kad Vašingtonas gali tapti mažiau nuspėjamas partneris, o informacijos dalijimasis – labiau priklausomas nuo politinių sprendimų. Dėl to Europos valstybės vis aktyviau kalba apie poreikį turėti daugiau savų pajėgumų ir mažiau priklausyti nuo išorinių kanalų.

    Žvalgybos įgaliojimų plėtra Europoje tikėtina išliks viena jautriausių artimiausių metų temų, nes grėsmių pobūdis darosi vis labiau mišrus. Kartu visuomenės ir parlamentinė kontrolė taps esminiu kriterijumi, ar didesnės galios bus laikomos pagrįstomis ir teisėtomis.

    „Žvalgybos bendruomenė turi suteikti vyriausybėms aiškų situacijos vaizdą ir paaiškinti, kas iš tikrųjų vyksta, o tam reikia sujungti techninę, skaitmeninę ir žmogiškąją žvalgybą“, – sakė buvęs Jungtinės Karalystės Vyriausybės ryšių centro vadovas Davidas Omandas.

  • Von der Leyen „nepriklausomybės momentas“ po metų: kas įgyvendinta, o kur ES sustojo?

    Von der Leyen „nepriklausomybės momentas“ po metų: kas įgyvendinta, o kur ES sustojo?

    Pažadai ir realybė po metų

    Prieš metus Europos Komisijos pirmininkė Ursula von der Leyen savo metinėje kalboje paskelbė apie Europos nepriklausomybės momentą. Tąkart žadėta, kad Europos Sąjunga greičiau kurs savarankiškus pajėgumus ir mažins priklausomybes nuo išorės tiekėjų bei politinių rizikų.

    Po 12 mėnesių matyti aiški riba: ten, kur Europos Komisija gali veikti pati, rezultatai apčiuopiami. Tačiau srityse, kur būtinas valstybių narių susitarimas, papildomas finansavimas ar jautrūs sprendimai dėl suvereniteto, pažanga gerokai lėtesnė.

    Vertinant paskelbtus įsipareigojimus, daugiausia pasistūmėta rengiant teisės aktus, skirstant finansavimą ir koordinuojant bendras ES iniciatyvas. Tuo pat metu ambicingiausios idėjos, kurios turėjo greitai pakeisti Europos saugumo ir strateginės autonomijos realybę, dažnai atsitrenkė į nacionalinius interesus.

    Kur Komisija „atidirbo“

    Ryškiausiai Komisija įgyvendino pažadus ten, kur jos įrankiai tradiciškai stipriausi: vidaus rinkos taisyklės, pramonės ir technologijų politika, prekyba bei socialinės iniciatyvos. Tokiose srityse sprendimus dažniau galima stumti į priekį pasiūlant teisėkūrą ir nukreipiant ES lėšas.

    Prekybos darbotvarkėje akcentuotas tiekimo grandinių diversifikavimas davė rezultatų, o derybos su Indija iš esmės pasiekė žadėtą finišą, nors laikas buvo ilgesnis nei planuota. Kartu į priekį pajudėjo ir susitarimas su „Mercosur“ regionu, kuris ilgą laiką buvo įstrigęs dėl politinių nesutarimų.

    Socialinėje politikoje vienu matomiausių sprendimų tapo įperkamo būsto kryptis, kuri iš planavimo perėjo į konkretesnius reguliavimo žingsnius. Tai atliepė augantį spaudimą daugelyje ES valstybių, kur nuomos ir būsto kainos tampa ne tik ekonomine, bet ir politine tema.

    Gynyba ir suverenitetas: sunkiausia dalis

    Daugiausia klausimų kilo gynybos pažadams, nes čia reikia ne tik planų, bet ir realių naujų pajėgumų bei koordinuoto pirkimo, o tam būtinas valstybių narių politinis ryžtas. Būtent šiame bloke „nepriklausomybės momentas“ labiausiai išsiskyrė su realybe.

    Vienas labiausiai įsimintų pažadų buvo vadinamoji dronų siena, pristatyta kaip bendra europinė, realiu laiku veikianti grėsmių aptikimo ir neutralizavimo sistema. Idėja greitai susidūrė su politiniu pasipriešinimu, o vietoje jos per metus labiau išsigrynino platesnis kovos su dronais veiksmų planas, ne toks integralus, kaip buvo žadėta.

    Kitas ambicingas sumanymas buvo panaudoti įšaldytą Rusijos turtą ir iš jo finansuoti Ukrainai skirtą mechanizmą. Teisinės ir politinės kliūtys šią idėją pristabdė, o galutinis sprendimas nuvedė prie labiau įprasto finansavimo modelio, kai pagalba remiama ES skolinimusi ir biudžeto garantijomis.

    „Visos pastangos atsiremia į ribas, nes nacionalinis interesas ir toliau atlieka labai svarbų vaidmenį“, – sakė Europos Parlamento Saugumo ir gynybos komiteto pirmininkė Marie-Agnes Strack-Zimmermann.

    Ši įtampa matyti ir kalbant apie planuotą Europos gynybos semestrą, kuris buvo sumanytas kaip reguliari, ES lygio nacionalinių gynybos pastangų peržiūra ir koordinavimas. Praktikoje per metus labiau susiformavo metinis pasirengimo vertinimas ir koordinavimo ciklas, paliekantis valstybėms narioms daugiau kontrolės, nei siūlė pirminė vizija.

    Dalies pažadų būklę tiksliausia apibūdinti kaip vykdomus, bet neužbaigtus. Tarp jų atsidūrė ir svarstymai dėl socialinių tinklų ribojimų vaikams, kai procesas ES lygiu pažengė, tačiau vieningo, privalomo režimo vis dar nėra.

    Migracijos srityje daug dėmesio skirta jau priimtų sprendimų įgyvendinimui, o naujesnės idėjos, pavyzdžiui, atskiras sankcijų režimas kontrabandininkams ir prekeiviams žmonėmis, dar nevirto pilnai veikiančiu instrumentu. Tai leidžia spėti, kad migracija išliks viena pagrindinių temų ir kitoje metinėje kalboje.

    Bendras vaizdas po metų rodo, kad ES nepriklausomybė labiausiai auga per reguliavimą, investicijas ir prekybos politiką, o ne per greitai sukuriamus naujus gynybos pajėgumus. Kol valstybės narės atsargiai vertins kompetencijų perdavimą Briuseliui, ambicingiausios suvereniteto idėjos judės lėčiau nei „bazinių“ pažadų įgyvendinimas.

  • Kaip gimsta ES būklės kalba: kas diktuoja Ursula von der Leyen akcentus ir ką ji sąmoningai išbraukia

    Kaip gimsta ES būklės kalba: kas diktuoja Ursula von der Leyen akcentus ir ką ji sąmoningai išbraukia

    Europos Komisijos pirmininkės Ursula von der Leyen metinė ES būklės kalba yra vienas svarbiausių momentų, kai Briuselis vienu tekstu bando apibrėžti kryptį visiems metams. Nors idėjų į ją atkeliauja iš daugybės kabinetų, galutinė žinutė paprastai gimsta itin siaurame rate.

    Procesas prasideda gerokai iš anksto: Komisijos generaliniai direktoratai teikia pasiūlymus, renkami skaičiai, tikrinami įsipareigojimų įgyvendinimo terminai ir politinės rizikos. Kartu vertinama, kas realiai turi šansų būti priimta Europos Parlamente ir suderinta su valstybėmis narėmis.

    Kas formuoja žinutę

    Prie kalbos turinio dirba įvairios institucijos ir interesų grupės, tačiau galutinius sprendimus lemia pirmininkės artimiausia komanda ir komunikacijos strategija. Praktikoje tai reiškia, kad iš daugybės pasiūlymų atrenkami keli akcentai, kurie geriausiai atspindi politinius prioritetus ir gali būti „pernešti“ per teisėkūros procesą.

    Buvę kalbų rašytojai ir aukšto rango pareigūnai pabrėžia, kad didžiausias iššūkis yra ne prirašyti pažadų, o jų nepadauginti tiek, kad žinutė prarastų kryptį. Kuo daugiau įtraukiama skirtingų interesų, tuo labiau kalba rizikuoja tapti kompromisų rinkiniu be aiškaus stuburo.

    „Buvo toks procesas, kai visi norėjo kažko paprašyti, bet buvo ir kitas procesas, kai pirmininkė ir jos kabinetas aiškiai apsispręsdavo, ką verta pasiimti, kad tai turėtų poveikį“, – sakė buvęs Europos Komisijos vicepirmininkas Margaritis Schinas.

    Ką lemia politinė matematika

    Kalbos pažadai turi atlaikyti vadinamąją politinę matematiką: nepakanka paskelbti iniciatyvą, jei vėliau ji negauna reikalingos paramos Taryboje ar Parlamente. Dėl to kalbos rengėjai vis dažniau orientuojasi į įgyvendinamus, finansiškai pagrindžiamus sprendimus ir iniciatyvas, kurios jau turi paruoštą teisėkūros „taką“.

    Šis atsargumas ypač svarbus artėjant kadencijos pabaigai, kai laiko naujiems dideliems paketams mažėja. Kuo trumpesnis langas iki rinkimų ir naujos Komisijos formavimo, tuo didesnė pagunda koncentruotis į kelis simbolinius darbus, o ne į ilgą pažadų sąrašą.

    Stilius, auditorija ir patikimumas

    Kalbos poveikį sustiprina ne tik turinys, bet ir pateikimas: ji pritaikoma plačiai auditorijai, kad virstų aiškiomis antraštėmis, trumpais vaizdo klipais ir lengvai cituojamomis frazėmis. Todėl greta teisėkūros prioritetų atsiranda ir pasakojimo elementai, kurie padeda „sužmoginti“ temas.

    Vis dėlto buvę patarėjai įspėja, kad pernelyg lengvas tonas gali pakenkti rimtumui. Balansas dažniausiai ieškomas tarp patikimumo, emocinio ryšio ir logiškai pagrįstos argumentacijos, kad kalba taptų ne vien politiniu šou, o realiu veiksmų planu.

  • ES ir Kanada ieško naujo susitarimų paketo: nuo kritinių žaliavų iki Arkties saugumo ir skaitmeninės prekybos

    ES ir Kanada ieško naujo susitarimų paketo: nuo kritinių žaliavų iki Arkties saugumo ir skaitmeninės prekybos

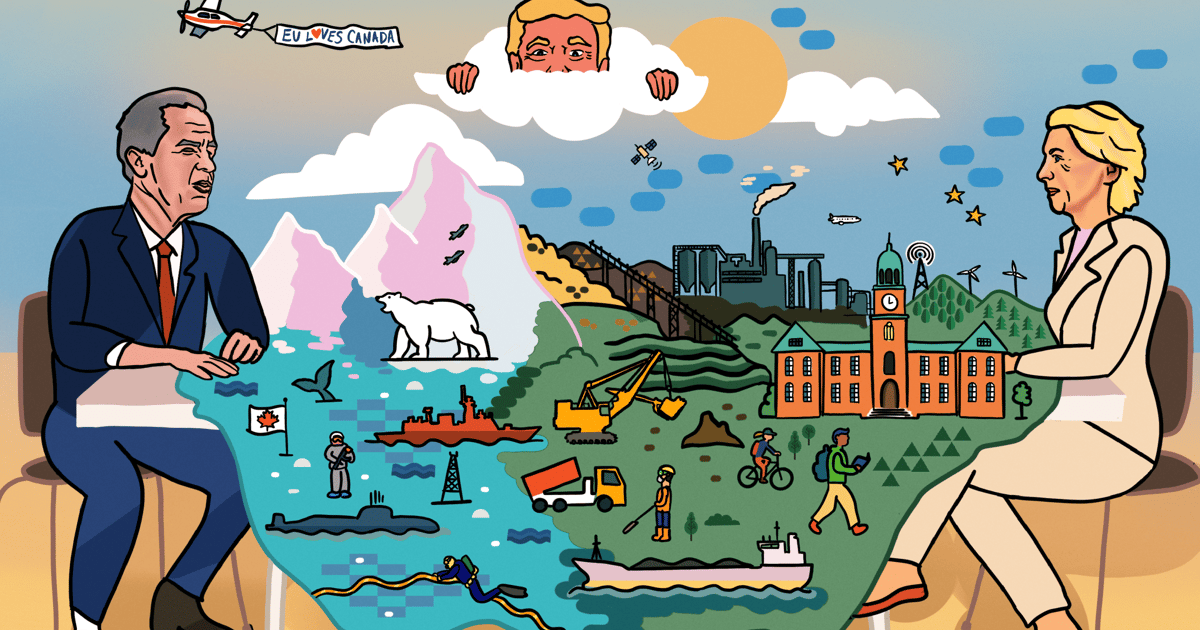
    Europos Sąjunga siekia glaudžiau pritraukti Kanadą į savo ekonominę ir saugumo erdvę, Vašingtonui griežtinant prekybos politiką ir Otavai ieškant patikimų partnerių už JAV ribų. Briuselyje vis dažniau kalbama apie naują ES ir Kanados susitarimų bangą, kuri apimtų tiek žaliavas, tiek gynybą, tiek skaitmeninę ekonomiką.

    Ši diskusija įgauna pagreitį prieš Kanados ministro pirmininko Marko Carney vizitą Europos Parlamente ir planuojamą ES ir Kanados viršūnių susitikimą, numatytą spalio mėnesį Monrealyje. Europos Komisija svarsto, kokius konkrečius pasiūlymus ES lyderystė galėtų pateikti artimiausiuose politiniuose pareiškimuose, kad jie būtų apčiuopiami ir politiškai įtikinami abiem pusėms.

    Kritinės žaliavos ir investicijos

    Vienas svarbiausių bendradarbiavimo taškų yra kritinės žaliavos, reikalingos baterijoms, saulės energetikai, elektronikai ir gynybos pramonei. Kanada turi reikšmingų nikelio, ličio, kobalto, vario ir retųjų žemių elementų išteklių, o taip pat pajėgumų dalį jų perdirbti, todėl ES ją mato kaip svarbų tiekimo grandinių diversifikavimo partnerį.

    Diskusijose akcentuojama ne vien prekyba žaliavomis, bet ir bendri projektai, kuriems reikėtų investicijų, finansavimo ir infrastruktūros sprendimų. ES tikslas yra mažinti priklausomybę nuo siauro tiekėjų rato ir kartu užsitikrinti ilgalaikį žaliavų prieinamumą pramonei, ypač energetikos transformacijos kontekste.

    Prekyba, CETA ir skaitmeninė ekonomika

    Greta žaliavų aptariama ir platesnė prekybos darbotvarkė, įskaitant ES ir Kanados laisvosios prekybos susitarimo CETA ratifikavimo klausimą. Susitarimas pasirašytas 2016 metais, tačiau dalyje ES valstybių jis iki šiol nėra pilnai patvirtintas, todėl jo įgyvendinimas laikomas neišnaudota galimybe abiem ekonomikoms.

    Taip pat svarstoma skaitmeninės prekybos sutartis, kuri apimtų interneto ekonomiką, elektroninę prekybą ir verslui svarbias taisykles dėl duomenų ir skaitmeninių paslaugų. Briuselis signalizuoja, kad susitarimo parengimas galėtų tapti vienu iš artimiausių mėnesių prioritetų, nes skaitmeninė prekyba sparčiai auga ir vis dažniau tampa geopolitinių ginčų objektu.

    Judumas, švietimas ir Arkties saugumas

    Dar vienas aptariamas kelias yra glaudesnis žmonių judumas ir institucinis bendradarbiavimas, įskaitant švietimo mainus bei kvalifikacijų pripažinimą. ES svarsto galimybes plėsti Kanados dalyvavimą „Erasmus+“ programoje, kuri jau dabar atvira kai kurioms ne ES valstybėms, nes tokie mainai turi ir simbolinę, ir praktinę vertę darbo rinkai.

    Saugumo darbotvarkėje vis svarbesnė tampa Arktis, kurioje kertasi nauji jūrų keliai, infrastruktūros apsaugos klausimai ir hibridinių grėsmių rizikos. ES atnaujina Arkties strategiją, o Kanada, turinti tiesioginį geografinį ir saugumo interesą regione, galėtų tapti vienu iš centrinių partnerių bendruose atsako ir atsparumo planuose.

    Gynybos srityje ES ir Kanada jau artėja per praktinius instrumentus, o Briuselis siekia, kad bendradarbiavimas apimtų ne vien politinius pareiškimus, bet ir realias priemones, susijusias su pajėgumais, pramone ir finansavimo galimybėmis. Tokia kryptis atspindi platesnę tendenciją, kai prekyba, žaliavos, skaitmeninės taisyklės ir saugumas vis dažniau planuojami kaip vienas strateginis paketas.

  • Europos Komisija siūlo riboti socialinius tinklus iki 15 metų: ko tikėtis iš EU KIDS Act

    Europos Komisija siūlo riboti socialinius tinklus iki 15 metų: ko tikėtis iš EU KIDS Act

    Europos Komisija rengia naują iniciatyvą, kuri galėtų pakeisti vaikų ir paauglių prieigą prie socialinių tinklų ir vaizdo platformų iki 15 metų. Pagal rengiamus dokumentus, kuriuos matė žiniasklaida, siūlomas EU KIDS Act numatytų aiškesnes amžiaus ribas ir pareigą platformoms kurti saugesnes paskyras nepilnamečiams.

    Planas būtų taikomas ne tik socialiniams tinklams ir vaizdo dalijimosi paslaugoms, bet ir internetiniams žaidimams bei kai kuriems pokalbių robotams ar vadinamiesiems DI palydovams. Tuo pačiu akcentuojama, kad švietimo priemonės nebūtų įtraukiamos į šį ribojimų paketą.

    Kaip galėtų atrodyti amžiaus pakopos

    Rengiamuose pasiūlymuose numatoma pakopinė sistema, kuri labiau primintų ne vieną griežtą draudimą, o skirtingų tipų paskyras pagal amžių. Pagrindinė idėja yra leisti prieigą tik su saugikliais ir aiškiai apibrėžta tėvų ar globėjų kontrole iki 15 metų.

    Vaikams iki 13 metų būtų siūloma galimybė turėti paskyras, kurias sukuria ir visiškai valdo tėvai ar globėjai. Tokios paskyros turėtų atitikti griežtesnius saugos reikalavimus, o turinio ir bendravimo nustatymai būtų ribojami pagal saugumo standartus.

    13–15 metų grupei būtų numatomos vadinamosios įvadinės paskyros, kuriose atsirastų daugiau savarankiškumo, bet išliktų ryškūs ribojimai. Dokumentuose minimi kontaktų su nepažįstamaisiais apribojimai, ekrano laiko kontrolės ir tėvų valdymo įrankiai.

    Nuo 15 metų paaugliai galėtų susikurti įprastas paskyras savarankiškai, tačiau platformoms vis tiek būtų keliami saugos reikalavimai. Komisijos kryptis yra sukurti sistemą, kurioje saugumas būtų integruotas į pačios paslaugos dizainą, o ne paliekamas vien vartotojo atsakomybei.

    Kas keistųsi platformoms

    Vienas jautriausių klausimų būtų amžiaus patikra. Rengiamuose dokumentuose minima pareiga diegti technologijas, kurios leistų patikrinti naudotojų amžių, kad amžiaus ribojimai veiktų praktikoje, o ne liktų tik taisyklėse.

    Kartu būtų reikalaujama, kad tam tikri produktai būtų saugūs pagal nutylėjimą, ypač kai jie priskiriami didesnės rizikos kategorijai. Kol kas nėra aiškiai apibrėžta, kaip tiksliai būtų nustatoma, kurios socialinės ar vaizdo platformos laikomos didelės rizikos, tačiau tikėtina, kad bus vertinami tokie veiksniai kaip turinio rekomendacijų intensyvumas, auditorijos dydis ir žinomi poveikio nepilnamečiams rizikos profiliai.

    Numatoma ir vykdymo užtikrinimo architektūra, panaši į taikomą pagal Skaitmeninių paslaugų aktą bei Dirbtinio intelekto aktą. Tai reikštų griežtesnę priežiūrą didžiausioms ir didžiausios rizikos paslaugoms Europos Sąjungos mastu, o mažesnių rinkos dalyvių kontrolę dažniau vykdytų nacionalinės institucijos.

    Kodėl tema atsidūrė darbotvarkėje

    Iniciatyva rengiama augant susirūpinimui dėl socialinių platformų poveikio nepilnamečių savijautai, miego režimui, dėmesio koncentracijai ir priklausomybių rizikai. Viešojoje erdvėje šį klausimą pastaraisiais metais ypač aktyviai kelia tėvai, sveikatos specialistai ir politikai, raginantys griežtinti apsaugas.

    Papildomą spaudimą didina ir nacionalinės iniciatyvos: kai kurios Europos valstybės svarsto arba jau rengia savas taisykles dėl vaikų prieigos prie socialinių tinklų. Komisijos siekis šiuo atveju būtų suvienodinti kryptį visoje Europos Sąjungoje ir sumažinti fragmentaciją, kai skirtingose šalyse galiotų skirtingi reikalavimai.

    Kol kas tai yra pasiūlymų stadijoje esantis planas, todėl detalės dar gali keistis iki oficialaus pristatymo ir vėlesnių derybų su valstybėmis narėmis bei Europos Parlamentu. Vis dėlto kryptis aiški: daugiau pareigų platformoms, daugiau techninių saugiklių ir aiškesnė amžiaus logika iki 15 metų.

    „Mums reikia taisyklių, kurios realiai veiktų praktikoje ir apsaugotų vaikus skaitmeninėje erdvėje“, – sakė Europos Komisijos atstovas, komentuodamas rengiamą iniciatyvą.

  • „Sceye“ balionas apskriejo 29 000 km: internetas iš stratosferos veikė įprastuose telefonuose

    „Sceye“ balionas apskriejo 29 000 km: internetas iš stratosferos veikė įprastuose telefonuose

    Internetas iš dangaus be telefono pakeitimų

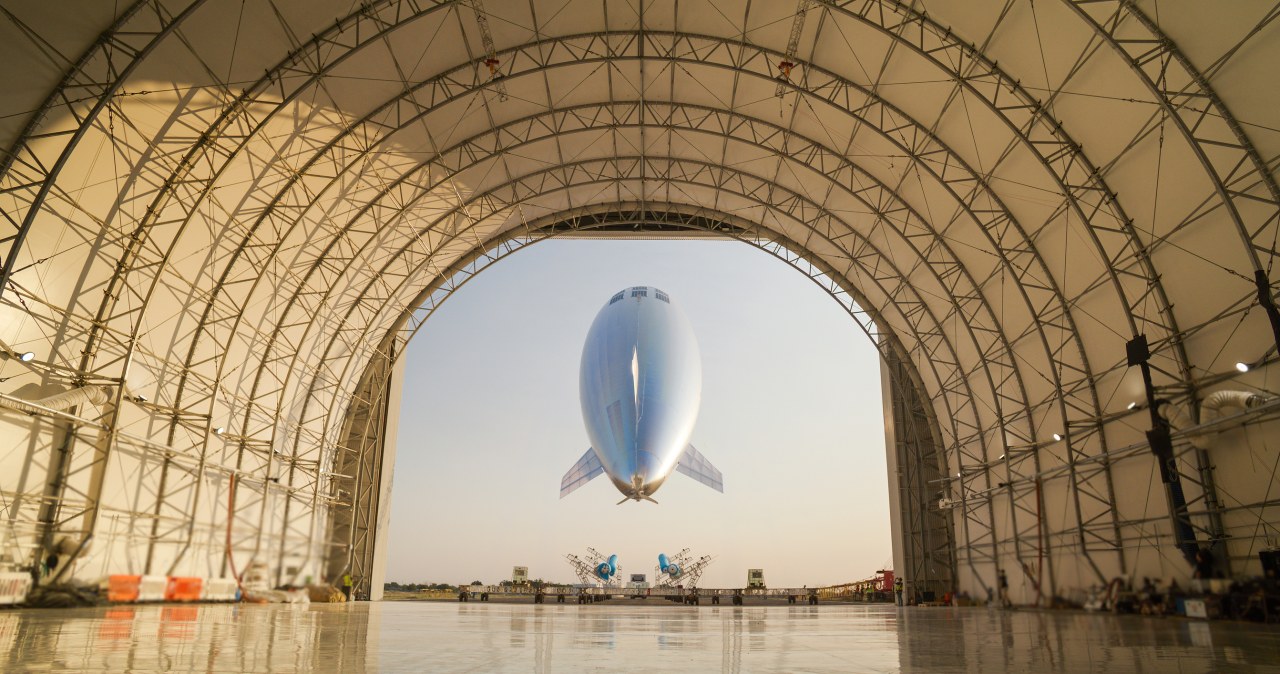
    Stratosferoje skraidanti „Sceye“ platforma per bandomąją misiją Service Test 1 nuo rugpjūčio 9 dienos įveikė apie 29 000 kilometrų ir parodė, kad mobilųjį internetą galima perduoti tiesiai į įprastus, niekaip nemodifikuotus išmaniuosius telefonus.

    Per 13 dienų platforma pasiekė Japoniją, kur kartu su „SoftBank“ buvo atlikta testų serija. Esminis bandymas buvo ryšio teikimas naudojant SceyeCELL sistemą, kurią kūrėjai apibūdina kaip mobiliojo ryšio bokštą danguje.

    Ką gali pakeisti HAPS platformos

    „Sceye“ skelbia, kad galutinėje konfigūracijoje viena HAPS tipo platforma teoriškai galėtų suteikti aprėptį, prilygstančią maždaug 500 antžeminių bazinių stočių darbui. Tokia idėja orientuota į vietoves, kur ryšio infrastruktūrą brangu tiesti ar sudėtinga prižiūrėti.

    Bandymuose buvo tikrinamas ne tik įprastas duomenų perdavimas, bet ir ryšys su dronais, taip pat sprendimai, skirti veikti nelaimių ir krizių metu. Platforma testavo ir kritines funkcijas, įskaitant pagalbos skambučių aptarnavimą bei įspėjamuosius pranešimus.

    Duomenų apdorojimas arčiau vartotojo

    Viena įdomiausių misijos dalių buvo bandymas dalį skaičiavimų atlikti pačioje platformoje, neperkeliant visko į nutolusią interneto debesiją. HAPS buvo įdiegti serveris ir mobiliojo ryšio branduolinis tinklas, todėl dalis operacijų vyko arčiau naudotojo.

    „Sceye“ nurodo, kad vidutinis atsako laikas siekė 68 milisekundes, o tai reiškė daugiau nei 40 proc. mažesnę delsą, palyginti su apdorojimu debesijoje. Bendrovė tai įvardija kaip pirmą sėkmingą tokios architektūros bandymą, kai ir ryšio branduolys, ir duomenų serveris veikia ant tos pačios HAPS platformos.

    Kodėl stratosfera laikoma alternatyva palydovams

    Stratosferos ryšio platformos dažnai pristatomos kaip kompromisas tarp antžeminės infrastruktūros ir palydovinio ryšio. Jos veikia gerokai arčiau Žemės nei palydovai, todėl teoriškai galima pasiekti plačią aprėptį su mažesne delsos rizika ir lankstesniu pajėgumų valdymu.

    „Sceye“ teigia, kad tokios platformos gali išlaikyti poziciją per dienos ir nakties ciklus, veikdamos panašiai kaip geostacionarūs palydovai, tačiau būdamos maždaug 1 800 kartų arčiau Žemės. Tai svarbu, kai siekiama stabilaus ryšio didelėse teritorijose.

    Po bandymų Japonijoje platforma rugsėjo 4 dieną grįžo virš JAV teritorijos, o kitą dieną pasiekė „Sceye“ bazės apylinkes Moriarty mieste Naujojoje Meksikoje. Ten atlikus papildomus patikrinimus, platforma buvo tyčia nuleista ant žemės.

  • Iranas priminė skolą Rusijai: prašo naujų dronų Gieran-5, kuriuos sunkiau numušti

    Iranas priminė skolą Rusijai: prašo naujų dronų Gieran-5, kuriuos sunkiau numušti

    Iranas, ilgą laiką tiekęs Rusijai „Shahed“ tipo smogiamuosius dronus, dabar, kaip skelbiama, siekia atsiskaitymo kita forma – prašo naujausių modernizuotų rusiškų versijų. Vakarų žiniasklaida praneša, kad Teheranas kelia klausimą dėl savotiškos „skolos“ ir nori gauti pažangesnių Gieran serijos dronų.

    Ankstesniais etapais Maskva už Irano dronus daugiausia mokėjo tiesiogiai, tačiau vėliau perėjo prie licencijos ir gamybos perkėlimo į Rusijos teritoriją. Nutekėję duomenys apie sandorį leido daryti išvadą, kad į paketą galėjo įeiti technologijų perdavimas, įranga, tūkstančiai komplektų bei programinė įranga.

    Nutekintuose dokumentuose minėta bendra 108,5 mlrd. rublių vertė, kuri pagal tuo metu plačiai cituotą vertinimą siekė apie 1,75 mlrd. JAV dolerių, tai yra maždaug 1,6 mlrd. eurų. Ekspertai atkreipė dėmesį, kad bazinė „Shahed-136“ konstrukcija laikoma palyginti paprasta, tačiau Rusijai svarbiausia buvo mastas ir galimybė sparčiai plėsti gamybą.

    Vėlesniais vertinimais, kuriuos viešino Ukrainos šaltiniai, vieno rusiškai gaminamo „Shahed“ tipo drono kaina, lyginant su pirmosiomis siuntomis iš Irano, galėjo reikšmingai kristi. Kartu Rusija gavo erdvės modifikuoti platformą pagal savo poreikius: gerinti ryšio sprendimus, didinti nuotolį, keliamą naudingąją apkrovą ir atsparumą trukdymui.

    Ko iš Rusijos nori Iranas

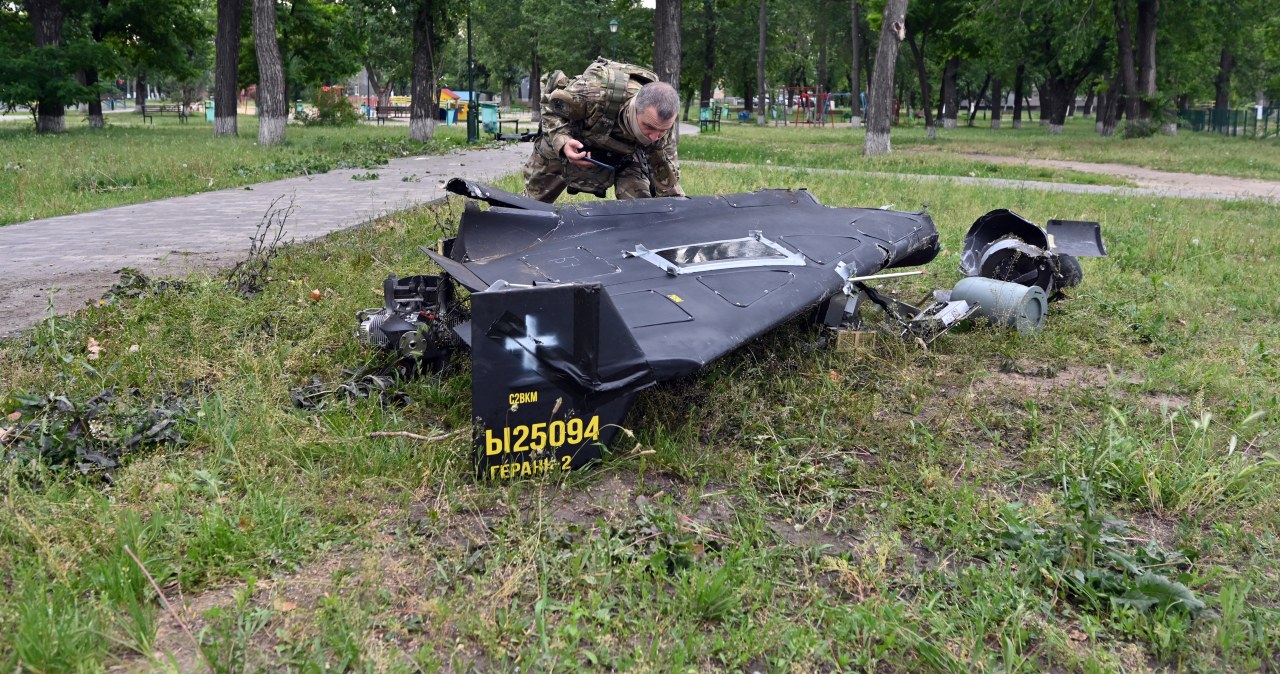
    Viešojoje erdvėje jau anksčiau pasirodė pranešimų, kad Iranas galėjo naudoti Gieran-2 versiją, o tai susieta su dronų žymėjimais po atakų regione. Dabar teigiama, kad Teheranas taikosi į dar naujesnę modifikaciją – Gieran-5, kuri siejama su reaktyviniu varikliu.

    Remiantis žiniasklaidoje cituojamais duomenimis, Gieran-5 gali pasiekti apie 600 kilometrų per valandą greitį, gabenti maždaug 90 kilogramų kovinę galvutę ir smogti taikiniams iki 1 000 kilometrų atstumu. Palyginimui, ankstesnės kartos dronai buvo ženkliai lėtesni ir paprastai turėjo mažesnę kovinę galvutę.

    Kodėl tai keičia oro gynybos taisykles

    Didesnis greitis ir kitokia skrydžio dinamika apsunkina perėmimą, todėl reaktyviniai smogiamieji dronai tampa rimtesniu iššūkiu oro gynybai. Ukrainos oro pajėgų atstovų viešai aptartuose vertinimuose nurodyta, kad tokių greitesnių taikinių numušimo rodikliai gali būti mažesni nei lėtesnių, senesnių modelių.

    Skelbiama, kad naujesnės modifikacijos savo koncepcija vis labiau artėja prie pigaus sparnuotojo ginklo, o ne prie lėto kamikadzės drono. Taip pat minimos papildomos technologijos – termovizija, didesnį atsparumą trukdymui suteikiančios antenos, tinklinio ryšio sprendimai ir vis dažniau aptariamas DI taikymas taikinių paieškai bei navigacijai.

    Regioninė rizika ir platesnis kontekstas

    Jei Iranas iš tiesų gautų pažangesnių Gieran-5, tai galėtų pakeisti grėsmių balansą Artimuosiuose Rytuose, ypač didesnės įtampos su Izraeliu ar JAV scenarijuose. Tokios sistemos didina spaudimą oro gynybos sistemoms, priverčia investuoti į radarų atnaujinimą, elektroninę kovą ir pigesnes perėmimo priemones.

    Kartu tai rodo ir platesnę tendenciją: smogieji dronai sparčiai evoliucionuoja, o technologijų perdavimo grandinės tampa vis sudėtingesnės. Net ir palyginti nebrangios platformos, pritaikius naujus ryšio, navigacijos ir DI sprendimus, gali tapti gerokai sunkiau sustabdomos nei ankstesnės kartos analogai.

  • iOS 27 jau čia: svarbiausi pokyčiai „iPhone“, kas gaus atnaujinimą ir kaip įdiegti

    iOS 27 jau čia: svarbiausi pokyčiai „iPhone“, kas gaus atnaujinimą ir kaip įdiegti

    „Apple“ pradeda platinti „iOS 27“ atnaujinimą „iPhone“ naudotojams. Sistema pirmą kartą oficialiai pristatyta per WWDC 2026, vėliau išleista viešoji beta ir „Release Candidate“ versija, o dabar atnaujinimas pasiekia platesnę auditoriją.

    Kaip įprasta, atnaujinimo pasirodymo laikas gali skirtis pagal regioną ir įrenginių modelius, todėl vieni jį pamatys anksčiau, kiti vėliau. „Apple“ atnaujinimus dažnai paleidžia bangomis, kad sumažintų serverių apkrovą ir greičiau sugaudytų netikėtas klaidas.

    „iOS 27“ daug dėmesio skiria kasdieniam patogumui, privatumo apsaugai ir sistemos stabilumui. Atnaujinime numatomi patobulinimai „Photos“, „Safari“, „Home“ bei prieinamumo funkcijose, taip pat tęsiamos vaikų saugumo priemonių ir bendrų sistemos našumo korekcijų kryptys.

    Ryškiausia kryptis šiemet yra įrenginyje veikiantis dirbtinis intelektas ir naujos su tuo susijusios galimybės. Dalį DI funkcijų „Apple“ sieja su galingesniais procesoriais, todėl ne visi „iPhone“ modeliai gaus vienodas naujoves, net jei pati „iOS 27“ bus prieinama.

    „Kai kurios DI funkcijos reikalauja naujesnės aparatinės įrangos, todėl jos įsijungs tik dalyje modelių“, – nurodo „Apple“ pateikiama informacija apie suderinamumą ir funkcijų pasiekiamumą.

    Pagal viešai skelbiamą suderinamumo logiką, „iOS 27“ diegti galės tie „iPhone“ modeliai, kurie pernai gavo „iOS 26“, o šįkart reikšmingų palaikomų įrenginių sąrašo apkarpymų neakcentuojama. Vis dėlto verta prisiminti, kad atnaujinimo gavimas ir konkrečių funkcijų gavimas nėra tas pats.

    Norint įdiegti „iOS 27“, rekomenduojama prieš tai pasidaryti atsarginę kopiją per „iCloud“ arba kompiuterį. Taip pat verta įsitikinti, kad telefone yra pakankamai laisvos vietos ir įrenginys prijungtas prie stabilaus „Wi‑Fi“ bei įkroviklio.

    Įdiegimas paprastai atliekamas atsidarius Nustatymai, pasirinkus Bendrieji ir paspaudus Programinės įrangos atnaujinimas. Diegimo metu telefonas persikraus, o visas procesas, priklausomai nuo modelio ir ryšio, gali užtrukti nuo kelių iki keliasdešimties minučių.

    Jei atnaujinimas dar nerodomas, tai nebūtinai reiškia problemą: dažnai padeda palaukti kelias valandas, perkrauti įrenginį arba patikrinti, ar nėra įjungti profiliai, susiję su beta programomis. „Apple“ taip pat reguliariai leidžia papildomus pataisymus po didžiojo atnaujinimo, todėl pirmomis dienomis verta sekti ir smulkesnius „iOS 27“ atnaujinimus.