Blog

  • Kvantinės grėsmės kriptovaliutoms arčiau: perpus sumažinti „Bitcoin“ ir „Ethereum“ atakos skaičiavimai

    Kvantinės grėsmės kriptovaliutoms arčiau: perpus sumažinti „Bitcoin“ ir „Ethereum“ atakos skaičiavimai

    Tyrėjų grupė paskelbė sumažinusi skaičiavimo išteklių įverčius, reikalingus vienai svarbiausių operacijų, siejamų su galimu kvantiniu išpuoliu prieš „Bitcoin“ ir „Ethereum“. Jų pateiktame techniniame darbe nurodoma, kad tam pakaktų 1 151 loginių kubitų ir apie 1,30 mln. Toffoli vartų.

    Autoriai kvantinio algoritmo kainą vertino jungtiniu rodikliu, daugiausia paremtu dviem dydžiais: loginių kubitų skaičiumi, kuris atlieka darbinės atminties vaidmenį, ir Toffoli vartais, sudarančiais didelę vykdymo trukmės dalį. Šie skaičiai sujungiami į vieną balą, o mažesnė reikšmė reiškia efektyvesnį grandinės projektą.

    Per maždaug du mėnesius viešo iššūkio dalyviai šį rodiklį sumažino apie 86 proc. nuo 10,75 mlrd. iki 1,496 mlrd. Galutinis įvertis, pasak darbo autorių, tapo mažesnis nei pusė anksčiau skelbto „Google“ etalono, nors pabrėžiama, kad skirtingos metodikos ir skaičiavimo konvencijos apsunkina tiesioginį palyginimą.

    Pats iššūkis kilo po to, kai „Google“ kvantinių skaičiavimų komanda 2026 metais paskelbė apie savo įverčius ir nurodė 2029 metų tikslą pereiti prie pokvantinės kriptografijos. Nors pati „Google“ nepateikė visos naudotos grandinės, ji paskelbė tikrintuvą, leidžiantį įvertinti kitų dalyvių pateikiamų grandinių kainą pagal tą pačią sistemą.

    Darbo autoriai akcentuoja, kad tai nėra realus išpuolio įgyvendinimas ir neįrodo, jog šiandien egzistuoja kvantinis kompiuteris, galintis nulaužti blokų grandinių naudojamą kriptografiją. Pateikti skaičiai neapima fizinių kubitų klaidų taisymo kainos ir nėra pilna Shor algoritmo realizacija, o veikiau konkretus jo komponentas, reikalingas ECDSA tipo parašų laužymui.

    Vis dėlto tyrimas didina spaudimą kriptovaliutų ekosistemoms planuoti migraciją iš anksto, nes tokie pokyčiai paprastai užtrunka metus. „Tai neskubu todėl, kad ataka neišvengiama rytoj, bet skubu todėl, kad priemonėms prireikia metų ir jų neįmanoma pritaikyti atgaline tvarka“, – sakė „Theta Labs“ technologijų vadovas Jieyi Long.

    Į iššūkį įsitraukė daugiau nei 100 dalyvių, tarp jų tyrėjai ir kūrėjai, siejami su Ethereum Foundation, Eigen Labs, „StarkWare“, „Starknet Foundation“, „Theta Labs“ ir kitomis komandomis. Pasak autorių, net ir po straipsnio pateikimo termino kai kurie pasiūlymai dar labiau sumažino reikiamų Toffoli vartų skaičių ir loginių kubitų poreikį, o tai rodo, kad vien algoritminė optimizacija gali reikšmingai keisti prognozes.

    Šios diskusijos vyksta fone, kuriame kriptovaliutų sektorius vis dažniau kalba apie riziką senesniems adresams ir viešai matomiems viešiesiems raktams, taip pat apie pokvantinius parašus ir migracijos strategijas. „Ethereum“ bendruomenė yra minėjusi siekį iki 2029 metų pabaigos pasiekti pilną pokvantinį saugumą vykdymo, konsensuso ir duomenų sluoksniuose, tačiau praktinis kelias tam tebėra sudėtingas ir reikalauja plataus koordinavimo.
  • Vokietijos DI laboratorija „Grubel“ pritraukė 3 mln. eurų: kurs teisinėms byloms prisitaikančias sistemas

    Vokietijos DI laboratorija „Grubel“ pritraukė 3 mln. eurų: kurs teisinėms byloms prisitaikančias sistemas

    Miunchene ir Tiubingene veikianti DI tyrimų laboratorija „Grubel“ pritraukė 3 mln. eurų ikiseed investiciją. Bendrovė teigia kurianti sistemas, kurios gali būti pritaikomos ne bendrai teisei, o kiekvienai konkrečiai bylai ar kliento situacijai.

    Finansavimo raundui vadovavo rizikos kapitalo fondas Point Nine, prie jo prisidėjo ir grupė technologijų bei akademinės bendruomenės investuotojų. Tarp jų minima ir buvęs „Google“ vyriausiasis mokslininkas Jeffas Deanas bei keli žinomi DI tyrėjai ir startuolių kūrėjai.

    „Sudėtingos teisinės bylos neturi paruoštų mokymo duomenų, aiškių užduočių aplinkų ar vienareikšmių sėkmės testų. Mes automatizuojame DI specializacijos ciklą: surandame reikiamą informaciją, paverčiame ją mokymo duomenimis, pritaikome sistemą konkrečiai bylai ir patikriname, ar rezultatas atitinka reikalaujamą standartą“, – sakė „Grubel“ bendraįkūrėjas Reinhardas Heckelis.

    „Grubel“ įkurta 2026 metais, ją įsteigė mašininio mokymosi tyrėjai Moritzas Hardtas ir R. Heckelis. Kompanijos idėja remiasi prielaida, kad sudėtingame žinių darbe, ypač teisėje, vieno universalaus modelio dažnai nepakanka, nes kiekviena byla turi unikalius faktus, dokumentų rinkinį ir vertinimo kriterijus.

    Pasak bendrovės, teisinėse paslaugose DI pažanga iki šiol lėtėjo dėl dviejų priežasčių: užduotys yra itin specializuotos, o rezultatų kokybę sunku patikrinti be konteksto. Skirtingai nei programavimo atvejais, čia dažnai nėra vieno teisingo atsakymo, o klaidos kaina gali būti didelė.

    Įprasta praktika rinkoje šiandien yra tokia, kad inžinieriai ir teisininkai kartu kuria konkretiems procesams pritaikytas sistemas: atrenka duomenis, suformuoja taisykles, parengia vertinimo metodiką. „Grubel“ tvirtina, kad toks kelias veikia, tačiau reikalauja daug rankinio darbo ir sunkiai mastelį didinančių komandų, nes neįmanoma palaikyti atskiros sistemos kiekvienai bylai.

    „Grubel“ sprendimą vadina automatizuotu specializacijos ciklu, kuriame sujungiami trys elementai: duomenų paruošimo variklis, vadinamoji testavimo metu atliekama adaptacija ir nuolatinis vertinimas. Bendrovė aiškina, kad sistema kartoja šį ciklą tol, kol rezultatai atitinka konkrečios bylos keliamus standartus.

    Įmonė teigia, kad pirminiai bandymai parodė geresnius rezultatus nei bendros paskirties pažangūs modeliai atliekant dalį testuotų teisinių užduočių. Kartu „Grubel“ planuoja rutinines užduotis nukreipti į mažesnius, efektyvesnius modelius, o sudėtingiausius atvejus spręsti su gilesne adaptacija.

    Pritrauktas kapitalas bus skirtas tyrimams, produkto kūrimui ir komandos plėtrai. „Grubel“ siekis yra sukurti technologinę bazę, kuri teisiniame darbe leistų greičiau pereiti nuo bendro pobūdžio asistentų prie sistemų, gebančių dirbti su konkrečios bylos dokumentais, terminija ir kliento reikalavimais.

  • „Stacks“ pradėjo Bitcoin staking obligacijas: kaip veikia savarankiška BTC grąža be tarpininkų

    „Stacks“ tinkle startavo vadinamosios Bitcoin staking obligacijos, kurios, projekto teigimu, leidžia BTC turėtojams gauti grąžą Bitcoin tinkle neperduodant monetų į trečiųjų šalių platformas. Mechanizmas pristatytas kaip savarankiškas, kai vartotojas išlaiko kontrolę savo raktams, o BTC lieka Bitcoin blokų grandinėje.

    Startas siejamas su Genesis Bond, pirmąja protokolo obligacija „Stacks“ ekosistemoje. Prie pirmojo etapo prisijungė keli rinkos dalyviai, tarp jų skaitmeninio turto valdytojas „21Shares“, taip pat „UTXO Management“ ir „HashKey Cloud“, nurodoma projekto pranešime.

    Kaip veikia Bitcoin staking?

    Pagrindinė idėja yra tokia: BTC užrakinamas Bitcoin tinkle naudojant laiko užraktą, o lygiagrečiai „Stacks“ tinkle tam pačiam laikotarpiui užrakinamas STX. Ši pora suformuoja protokolo obligaciją, o BTC nėra „perkeliamas“ į kitą grandinę, nėra „supakuojamas“ ir nėra deponuojamas pas saugotoją.

    „Stacks“ teigimu, visa pozicija išlieka patikrinama Bitcoin blokų grandinėje, todėl trečiosios šalys gali audituoti užrakinimo faktą nesiremdamos vien platformos ataskaitomis. Toks skaidrumo argumentas ypač svarbus institucijoms, kurios turi griežtas rizikos ir atitikties procedūras.

    Iš kur atsiranda grąža?

    „Stacks“ staking logika remiasi Proof of Transfer konsensuso modeliu, veikiančiu nuo 2021 metų sausio. Pagal jį „Stacks“ kasėjai išleidžia BTC, kad konkuruotų dėl STX blokų atlygių ir mokesčių, o protokolas tą kasėjų sumokėtą BTC paskirsto dalyviams, atitinkantiems taisykles.

    Projektas nurodo, kad iki šiol per šį mechanizmą dalyviams buvo paskirstyta daugiau nei 4 200 BTC. Pinigų srautų logika iš esmės nesikeičia, tačiau „Stacks“ staking išplečia, kas gali gauti paskirstomą BTC ir kaip prioritetizuojamos išmokos.

    Ką žinoti apie rizikas?

    Obligacijos laikotarpis apibrėžiamas 12 „Stacks“ atlygio ciklų, tai yra maždaug pusė metų, o išmokos, kaip teigiama, mokamos kas savaitę. Grąžos norma nustatoma prieš prasidedant konkrečiam laikotarpiui ir galioja visą terminą, tačiau tikslinė grąža nėra garantuojama.

    Praktikoje tai reiškia, kad dalyvis prisiima protokolo ir rinkos rizikas: nuo techninių taisyklių pokyčių iki STX likvidumo ir kainos svyravimų, nes obligacijos konstrukcijoje dalyvauja abi turto rūšys. Tokie produktai taip pat priklauso nuo tinklo aktyvumo ir paskatų dinamikos, kuri kriptoturto rinkoje gali greitai kisti.

    „Bitcoin Staking yra savarankiškas modelis: BTC lieka Bitcoin tinkle, o dalyvis išlaiko kontrolę savo raktams“, – teigiama „Stacks“ pranešime.

    „Stacks“ teigimu, Genesis Bond yra startinis etapas, kuriame dalyvavimas iš pradžių ribojamas atrinktiems „anchor“ dalyviams, o vėliau siekiama pereiti prie atviresnio, grandinėje vykdomo aukciono modelio. Projekto planuose šis mechanizmas įvardijamas kaip pagrindas platesnei vizijai, kurią komanda sieja su Bitcoin kapitalo rinkų plėtra „Stacks“ ekosistemoje.

  • Milano kibernetinio saugumo startuolis „Bynario“ pritraukė 2,1 mln. eurų: po DI tyrimo „Apple“ spragos

    Milano kibernetinio saugumo startuolis „Bynario“ pritraukė 2,1 mln. eurų: po DI tyrimo „Apple“ spragos

    Milane įsikūrusi kibernetinio saugumo bendrovė „Bynario“ uždarė prieš pradinę investicijų stadiją ir pritraukė 2,1 mln. eurų. Finansavimo tikslas – spartinti autonominės programų saugos platformos kūrimą ir plėsti inžinierių komandą.

    Investicijų raundui vadovavo rizikos kapitalo fondas „360 Capital Partners“, prisidėjo ir „PranaVentures“. Bendrovė teigia, kad kapitalas bus naudojamas produkto brandinimui ir didesniam darbui su verslo klientais, kuriems aktuali greita spragų paieška bei šalinimas.

    DI tyrimas ir „Apple“ pataisymai

    „Bynario“ labiausiai išgarsėjo po to, kai jos tyrėjai, naudodami pažangius DI modelius puolamojo saugumo tyrimuose, aptiko rimtų pažeidžiamumų „Apple“ operacinių sistemų aplinkoje. Nurodoma, kad pažeidžiamumai buvo susiję su macOS ekrano bendrinimo funkcionalumu, o apie radinius informuota „Apple“ vėliau išleido pataisymus.

    Toks atvejis dar kartą išryškino tendenciją, kurią pastaraisiais metais akcentuoja ir saugumo bendruomenė: DI įrankiai mažina spragų paieškos ir išnaudojimo kaštus, todėl rizikos langas tarp spragos atradimo ir jos panaudojimo gali trumpėti.

    „Užpuolikai iš esmės vadovaujasi paskatomis. DI toliau mažina pažeidžiamumų tyrimų ir išnaudojimo kaštus, todėl daugiau išnaudojamų spragų tampa patraukliais taikiniais. Gynėjams iššūkis tik aštrėja“, – sakė „Bynario“ vadovas ir vienas įkūrėjų Alfredo Pesoli.

    Kuo skiriasi „Bynario“ platforma

    „Bynario“ įkurta 2025 metais Alfredo Pesoli kartu su Giancarlo Russo ir Lorenzo Cavallaro. Bendrovė kuria autonominę taikomųjų programų saugos platformą, kuri padeda organizacijoms aptikti, patikrinti, suskirstyti pagal prioritetą ir pašalinti programinės įrangos spragas dideliu mastu.

    Skirtingai nei dalis įprastų skenerių, kurie sukuria ilgus įspėjimų sąrašus, „Bynario“ akcentuoja patvirtinimą, ar konkreti spraga realiai išnaudojama kliento aplinkoje. Tokia logika turėtų sumažinti triukšmą ir leisti saugumo komandoms greičiau sutelkti dėmesį į tikrąją riziką.

    Kodėl rinka juda į autonomiją

    Programinės įrangos tiekimo grandinės sudėtingėja, o debesijos infrastruktūra ir nuolatinis diegimas didina pokyčių tempą. Dėl to saugumo komandoms vis sunkiau rankiniu būdu įvertinti, kas svarbiausia, ypač kai vienu metu aptinkama daug silpnų vietų skirtinguose komponentuose.

    „Verizon“ 2026 metų Duomenų pažeidimų tyrimų ataskaitoje nurodoma, kad programinės įrangos pažeidžiamumai tapo dažniausiu keliu įmonių sistemoms pasiekti ir sudarė 31 proc. incidentų. „Bynario“ tikisi, kad automatizuotas pažeidžiamumų patvirtinimas ir prioritetų nustatymas taps praktiniu atsaku į šią realybę.

    „„Bynario“ autonominis pažeidžiamumų aptikimas, patvirtinimas, prioritetizavimas ir šalinimas yra tai, ko reikia šiuolaikiniam kibernetiniam saugumui. Didžiuojamės būdami šalia jų, kuriant šią DI platformą nuo pagrindų“, – sakė „360 Capital Partners“ partneris Cesare Maifredi.

    Bendrovė taip pat kelia tikslą peržengti vien spragų paieškos ribas ir kurti nuolatinio „exposure“ valdymo sluoksnį, kuris sektų sparčiai kintančią programinę įrangą ir grėsmes. „Bynario“ teigimu, tai turėtų padėti įmonėms trumpinti spragų šalinimo laiką ir aiškiau matyti realią programinės įrangos riziką.

  • „Citadel Securities“ ragina SEC griežčiau prižiūrėti sutartis, susietas su biržoje kotiruojamomis įmonėmis

    „Citadel Securities“ ragina SEC griežčiau prižiūrėti sutartis, susietas su biržoje kotiruojamomis įmonėmis

    Rinkos formuotoja „Citadel Securities“ paragino JAV Vertybinių popierių ir biržos komisiją (SEC) aiškiau įtvirtinti savo priežiūrą produktams, susietiems su JAV biržoje kotiruojamomis bendrovėmis ir jų vertybiniais popieriais. Įmonė teigia, kad dalis naujų instrumentų šiandien gali atsidurti pilkojoje zonoje tarp SEC ir JAV Prekių ateities sandorių prekybos komisijos (CFTC).

    Rugsėjo 9 dieną pateiktame laiške, kuriuo atsakyta į bendrą abiejų institucijų kvietimą teikti pastabas, „Citadel Securities“ nurodė, kad prekybos platformos neturėtų galėti apeiti SEC jurisdikcijos vien pasinaudodamos CFTC taikoma savisertifikavimo tvarka. Pasak įmonės, taip sudaromos prielaidos pasirinkti reguliuotoją pagal tai, kas patogiau produktui, o ne pagal jo ekonominę esmę.

    Skirtingos taisyklės ir skirtingi greičiai

    Pagal CFTC taisykles tam tikros vietos gali savarankiškai sertifikuoti naujus produktus ir pradėti jais prekiauti jau kitą darbo dieną, nelaukiant viešų pastabų. „Citadel Securities“ pabrėžė, kad SEC procesas įprastai yra lėtesnis ir griežtesnis: dažnai reikalaujama įrodyti atitiktį, numatomas viešas komentavimas ir būtinas teigiamas SEC sprendimas.

    Įmonės vertinimu, toks skirtumas tampa paskata jautrius, su akcijomis susietus instrumentus „perkelti“ į CFTC orbitą. Tai, anot „Citadel Securities“, kelia ne tik teisinio aiškumo, bet ir investuotojų apsaugos klausimų.

    Didžiausia rizika: viešai neatskleista informacija

    Laiške išskirtas pavyzdys yra vadinamieji pagrindinių veiklos rodiklių kontraktai, susieti su biržoje kotiruojamomis bendrovėmis. „Citadel Securities“ teigimu, tam tikros CFTC registruotos rinkos jau yra savisertifikavusios tokius produktus, vertindamos juos kaip patenkančius į CFTC reguliavimą.

    „Prekybos vieta neturėtų galėti iš esmės pasirinkti savo reguliuotojo akcijomis susietam produktui vien pagal savo vienašališką tokio produkto apibūdinimą“, – rašė „Citadel Securities“ pasaulinis vyriausybės ir reguliavimo politikos vadovas Stephenas Johnas Bergeris.

    „Citadel Securities“ argumentuoja, kad KPI rodikliais susieti dvejetainiai opcionai turėtų būti laikomi vertybiniais popieriais pagal federalinius įstatymus. Be to, kai kuriais atvejais tokie instrumentai, jei yra susieti su vieno emitento įvykiu, tiesiogiai veikiančiu finansines ataskaitas, būklę ar įsipareigojimus, galėtų būti priskirti ir vertybiniais popieriais pagrįstiems apsikeitimo sandoriams.

    Įmonė akcentuoja, kad tokie produktai gali kurti naujas rizikas, susijusias su viešai neatskleistos informacijos naudojimu: svarbu ne tik tai, ar konkretus rodiklis bus pasiektas, bet ir kaip bei kada jis bus paskelbtas. „Citadel Securities“ teigimu, tai dar labiau stiprina argumentą, kodėl priežiūrą turėtų vykdyti SEC.

    Raginimas SEC veikti greičiau

    Be jurisdikcijos klausimo, „Citadel Securities“ paragino SEC įsipareigoti laiku peržiūrėti naujų produktų paraiškas ir operatyviai spręsti klasifikavimo neaiškumus dėl su akcijomis susietų įvykių kontraktų ir nuolatinių išvestinių instrumentų. Įmonės manymu, aiškesnė ir greitesnė priežiūros sistema mažintų paskatas ieškoti reguliavimo spragų.

    „Nauji produktai turėtų laimėti dėl savo individualių privalumų, o ne pasinaudodami skirtumais tarp SEC ir CFTC reguliavimo sistemų“, – rašė S. J. Bergeris.

  • KU Leuven atžala „IVEX“ pritraukė 5 mln. eurų: kaip DI gali pagreitinti automobilių saugos testus

    KU Leuven atžala „IVEX“ pritraukė 5 mln. eurų: kaip DI gali pagreitinti automobilių saugos testus

    5 mln. eurų plėtrai

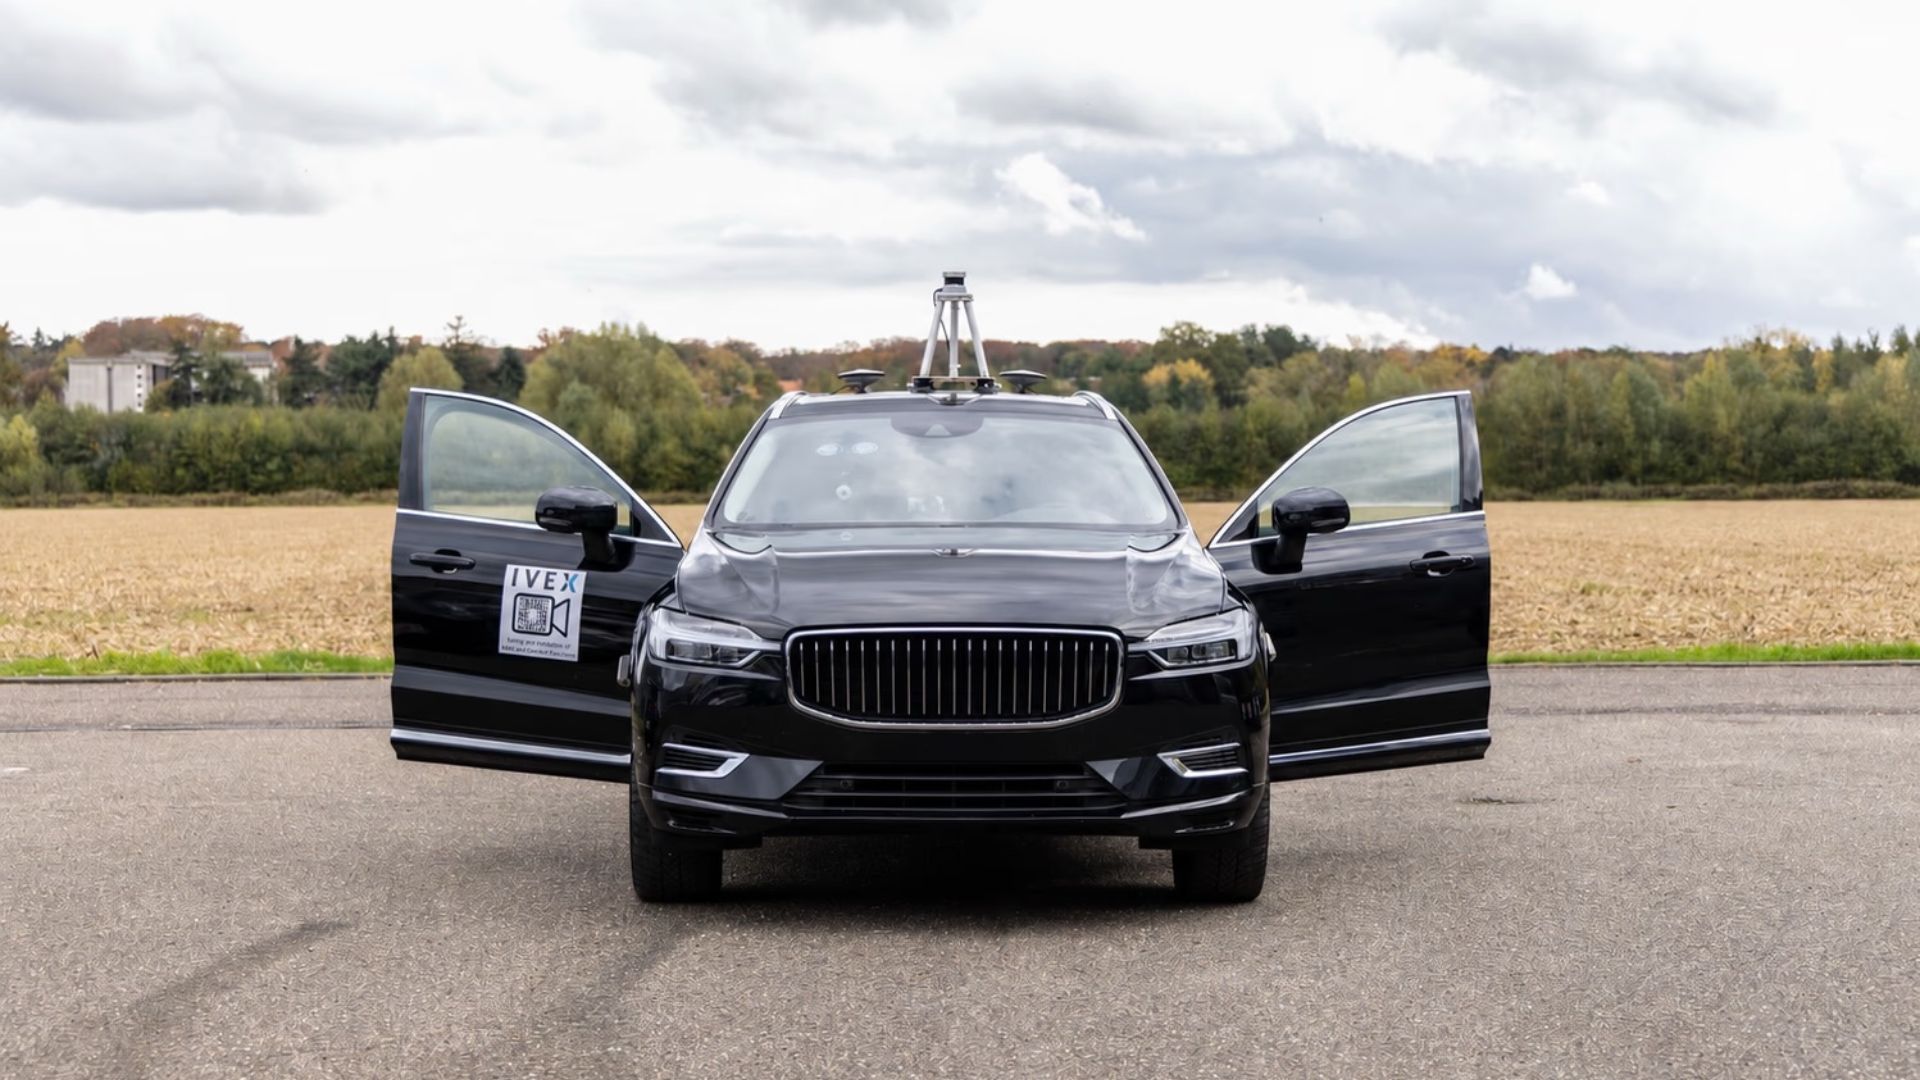
    Belgijoje, Heverlee mieste įsikūręs „IVEX“, iš KU Leuven universiteto išaugęs „DeepTech“ startuolis, pritraukė 5 mln. eurų A serijos investiciją. Bendrovė skelbia, kad lėšos bus skirtos produktų vystymo planui paspartinti ir plėtrai už Europos ribų.

    Pasak įmonės, pagrindinės kryptys bus ryškesnis įsitvirtinimas Šiaurės Amerikoje ir Azijoje, kur automobilių gamintojai ir bandymų organizacijos didina dėmesį pažangių pagalbos vairuotojui sistemų vertinimui. Kartu „IVEX“ stiprina valdybą, į ją įtraukdama patirties turinčių pramonės ir konsultacijų sektoriaus atstovų.

    Kodėl saugos testai stringa?

    Automobilių saugos bandymai, ypač realiomis sąlygomis, sukuria milžiniškus kamerų, jutiklių ir transporto priemonės telemetrijos duomenų kiekius. Didelė dalis jų analizės iki šiol remiasi rankiniu darbu, kai inžinieriai peržiūri įrašus, sutikrina kelio ženklus ir sąlygas su automobilio duomenimis bei vertina, ar sistema sureagavo teisingai.

    Didėjant ADAS ir autonominio vairavimo funkcijų sudėtingumui, toks procesas tampa sunkiai išplečiamas neauginant inžinierių komandų. Dėl to rinka ieško sprendimų, kurie automatizuotų pasikartojančius veiksmus, bet išlaikytų atsekamumą ir aiškią metodiką.

    Kaip veikia „IVEX“ platforma

    „IVEX“ teigia, kad jos platforma pasitelkia kompiuterinę regą, DI ir debesijos skaičiavimo infrastruktūrą, kad automatizuotų daugiausiai laiko atimančias realių važiavimų testų analizės dalis. Sistema vienu metu gali interpretuoti kelio aplinką, fiksuoti, pavyzdžiui, greičio ribojimus ir kitus ženklus, nuskaityti automobilio rodomą informaciją ir sulyginti skirtingus signalus.

    Bendrovės teigimu, gauta analizė padeda nustatyti, ar automobilis atpažino aktualią kelio informaciją ir ar reagavo taip, kaip numato taikomas saugos protokolas. Įmonė pabrėžia, kad taiko žmogaus įsitraukimo modelį, kai inžinieriai gali peržiūrėti sistemos rezultatą ir priimti galutinį sprendimą.

    „Automobilių saugos testai sukuria milžiniškus duomenų kiekius, tačiau didelė dalis analizės vis dar remiasi pasikartojančiu rankiniu darbu. DI ir griežti matematiniai algoritmai leidžia procesą pagreitinti ir išplėsti, išlaikant inžinierių kontrolę ir rezultatų atsekamumą iki pirminių duomenų“, – sakė „IVEX“ vadovas Mario Torres.

    „IVEX“ skaičiuoja, kad jų sprendimas gali sumažinti laiką, kurį inžinieriai skiria duomenų analizei, daugiau nei 95 proc. Kaip pavyzdį bendrovė pateikia atvejį, kai 400 valandų kelių jutiklių važiavimo duomenų esą buvo apdorota per 8 valandas inžinerinio darbo.

    Įmonė įkurta 2018 metais kaip KU Leuven atžalinė bendrovė ir orientuojasi į transporto priemonių analizę, validaciją, bandymus bei saugos įvertinimą. „IVEX“ nurodo, kad jos platforma naudojama ir oficialiose vertinimo ekosistemose, įskaitant bendradarbiavimą su Euro NCAP.

    Pasak bendrovės, technologija jau pritaikyta realių važiavimų testuose daugiau nei 20 šalių, o sukaupta vairavimo duomenų bazė viršija 100 000 kilometrų. „IVEX“ taip pat teigia turinti šešis patentus ir ISO 27001 sertifikavimą, kuris aktualus dirbant su jautriais duomenimis ir jų apsauga.

  • Suomių „Nordic Foodtech VC“ fondas II artėja prie 80 mln. eurų: kas finansuos 30 agroir maisto startuolių

    Suomijoje įsikūręs ankstyvos stadijos investuotojas „Nordic Foodtech VC“ pranešė užsitikrinęs iki 30 mln. eurų įsipareigojimą savo antrajam fondui, kurio tikslinis dydis siekia 80 mln. eurų. Šios lėšos turėtų paspartinti agrotechnologijų ir maisto technologijų įmonių plėtrą bei mokslinių sprendimų komercializavimą.

    Kapitalą skiria Europos investicijų fondas (EIF), veikiantis Europos investicijų banko (EIB) grupėje. Investicija siejama su „InvestEU“ nuosavo kapitalo priemonėmis, orientuotomis į klimato ir aplinkosaugos sprendimus, taip pat su finansavimu, skirtu mėlynajai ekonomikai ir rizikos kapitalo investicijoms.

    „Su EIF parama plečiame veiklą visoje Šiaurės Europoje“, – sakė „Nordic Foodtech VC“ bendraįkūrėjas ir vadovaujantis partneris Mika Kukkurainenas.

    Fondo planas yra investuoti maždaug į 30 įmonių, daugiausia Šiaurės Europoje, o dėmesys bus sutelktas į ikiseed ir seed etapo komandas. Praktikoje tai reiškia dar ankstyvus produktus ar prototipus turinčius startuolius, kuriems svarbiausia ne tik kapitalas, bet ir kompetencija diegiant technologijas rinkoje.

    EIF įsipareigojimas laikomas svarbiu signalu privačiam kapitalui: tokie instituciniai investuotojai dažnai sumažina rizikos suvokimą ir palengvina papildomų įnašų pritraukimą iki tikslinės fondo apimties. Pats fondas buvo pradėjęs formavimą anksčiau ir buvo pasiekęs 40 mln. eurų pirmąjį uždarymą.

    „Nors Europa turi stiprius maisto ir žemės ūkio mokslinius tyrimus, perspektyvioms technologijoms reikia kapitalo ir patirties, kad jos pereitų iš laboratorijos į rinką“, – sakė EIB grupės viceprezidentas Karlas Nehammeris.

    Sandoris vyksta aktyvesnio finansavimo fone: 2026 metais Europoje pastebimas nuoseklus dėmesys sprendimams, susijusiems su tvaresne žemdirbyste, akvakultūra, biologinėmis augalų apsaugos priemonėmis ir maisto tiekimo grandinių efektyvumu. Šios kryptys investuotojams aktualios dėl klimato rizikų, maisto saugumo ir reguliacinių tikslų, susijusių su taršos mažinimu.

    „Nordic Foodtech VC“ įkurta 2019 metais ir pozicionuojama kaip pirmasis Šiaurės šalių rizikos kapitalo fondas, nuosekliai orientuotas į praktinius sprendimus žemės ūkio ir maisto sektoriui. Valdytojas yra sukaupęs patirtį investuodamas nuo naujų baltymų šaltinių ir sveikesnės mitybos iki su žemės ūkiu susijusių gilesnių technologijų, įskaitant mokslinių institucijų atžalas.

    Fondo komanda dirba Helsinkyje ir Kopenhagoje, o geografiškai akcentuoja Šiaurės ir Baltijos šalis. Skelbiama, kad pirmasis fondo portfelis buvo suformuotas investuojant į 18 įmonių, o naujasis fondas ketina tęsti ankstyvos stadijos strategiją ir rezervuoti lėšų vėlesniems portfelio įmonių etapams.

  • „MoneyGram“ Kolumbijoje pristatė stabilia moneta paremtą „Visa“ kortelę: kaip ji veiks kasdien

    „MoneyGram“ Kolumbijoje pristatė stabilia moneta paremtą „Visa“ kortelę: kaip ji veiks kasdien

    Tarptautinė pinigų perlaidų bendrovė „MoneyGram“ pristatė pirmąją savo „Visa“ kortelę, paremtą stabilia moneta, ir startui pasirinko Kolumbiją. Bendrovė teigia, kad kortelė leis klientams laikyti stabilaus dolerio vertės balansą ir atsiskaityti visur, kur priimama „Visa“.

    Kortelė veikia skaitmeniniu formatu „MoneyGram“ programėlėje: joje galima užsisakyti kortelę, valdyti likutį, sekti išlaidas ir pridėti kortelę prie mobiliųjų piniginių atsiskaitymams internetu bei bekontakčiams mokėjimams. Įmonė pabrėžia, kad tai nėra tradicinė banko sąskaita, todėl produktas pozicionuojamas kaip stabilia moneta paremtas, o ne įprasta debeto kortelė.

    Pradžioje kortelė palaiko „USDC“ stabiliają monetą, o netolimoje ateityje planuojama įdiegti ir pačios „MoneyGram“ išleistą doleriui pririštą stabiliają monetą „MGUSD“. Pastaroji sukurta naudojimui bendrovės mokėjimų tinkle ir, įmonės vertinimu, turėtų papildyti jau veikiančius kriptovaliutų bei grynųjų pinigų keitimo scenarijus.

    Vienas svarbiausių pažadų klientams yra patogus kelias nuo skaitmeninio balanso iki grynųjų pinigų. „MoneyGram“ nurodo, kad vartotojai galės pervesti lėšas iš savo „MoneyGram“ balanso ir atsiimti vietinę valiutą artimiausiame „MoneyGram“ aptarnavimo taške, priklausomai nuo vietos taisyklių ir paslaugų prieinamumo.

    Šis žingsnis tęsia „MoneyGram“ kryptį, pradėtą dar 2021 metais, kai bendrovė ėmė bendradarbiauti su „Stellar“ plėtros fondu, kad palaikytų grynųjų pinigų keitimą į „USDC“ ir atgal per savo tinklą. Dabar, plečiantis stabiliosioms monetoms ir jų naudojimui kasdieniuose atsiskaitymuose, mokėjimų sektorius vis dažniau ieško sprendimų, sujungiančių blokų grandinių infrastruktūrą ir įprastą kortelių priėmimo tinklą.

    Kortelė sukurta kartu su „Rain“, kuri teikia stabiliosioms monetoms pritaikytą mokėjimų infrastruktūrą kortelių programoms, taip pat panaudotos „Crossmint“ piniginės galimybės ir „Stellar“ tinklas. Bendrovė kol kas neatskleidžia, ar ateityje planuoja plėtrą į kitus tinklus, tačiau patvirtina, kad Kolumbija yra pirmoji aktyvi rinka, o toliau numatoma plėtra Lotynų Amerikoje.

    Norint gauti kortelę, klientams reikės atitikti aktyvios rinkos kriterijus ir užbaigti tapatybės patvirtinimo procedūras, kurios paprastai taikomos finansinėms paslaugoms. „MoneyGram“ taip pat planuoja vėliau pasiūlyti fizinę kortelės versiją, kuri būtų aktuali grynųjų pinigų išėmimui bankomatuose ir atsiskaitymams vietose, kur skaitmeninės kortelės dar nėra plačiai naudojamos.

    „MoneyGram“ nurodo turinti daugiau nei 60 milijonų aktyvių klientų ir beveik 500 000 aptarnavimo vietų daugiau nei 200 šalių ir teritorijų. Jei stabilia moneta paremtos kortelės modelis pasiteisins, tai gali tapti dar vienu kanalu, kaip perlaidų bendrovės bando pereiti nuo vienkartinių pervedimų prie kasdienio vartotojų mokėjimų įpročių.

  • Italijos „Biorsaf“ pritraukė 5,2 mln. eurų ir įsigijo „Cooki“: kurs DI maisto atitikties platformą

    Italijos „Biorsaf“ pritraukė 5,2 mln. eurų ir įsigijo „Cooki“: kurs DI maisto atitikties platformą

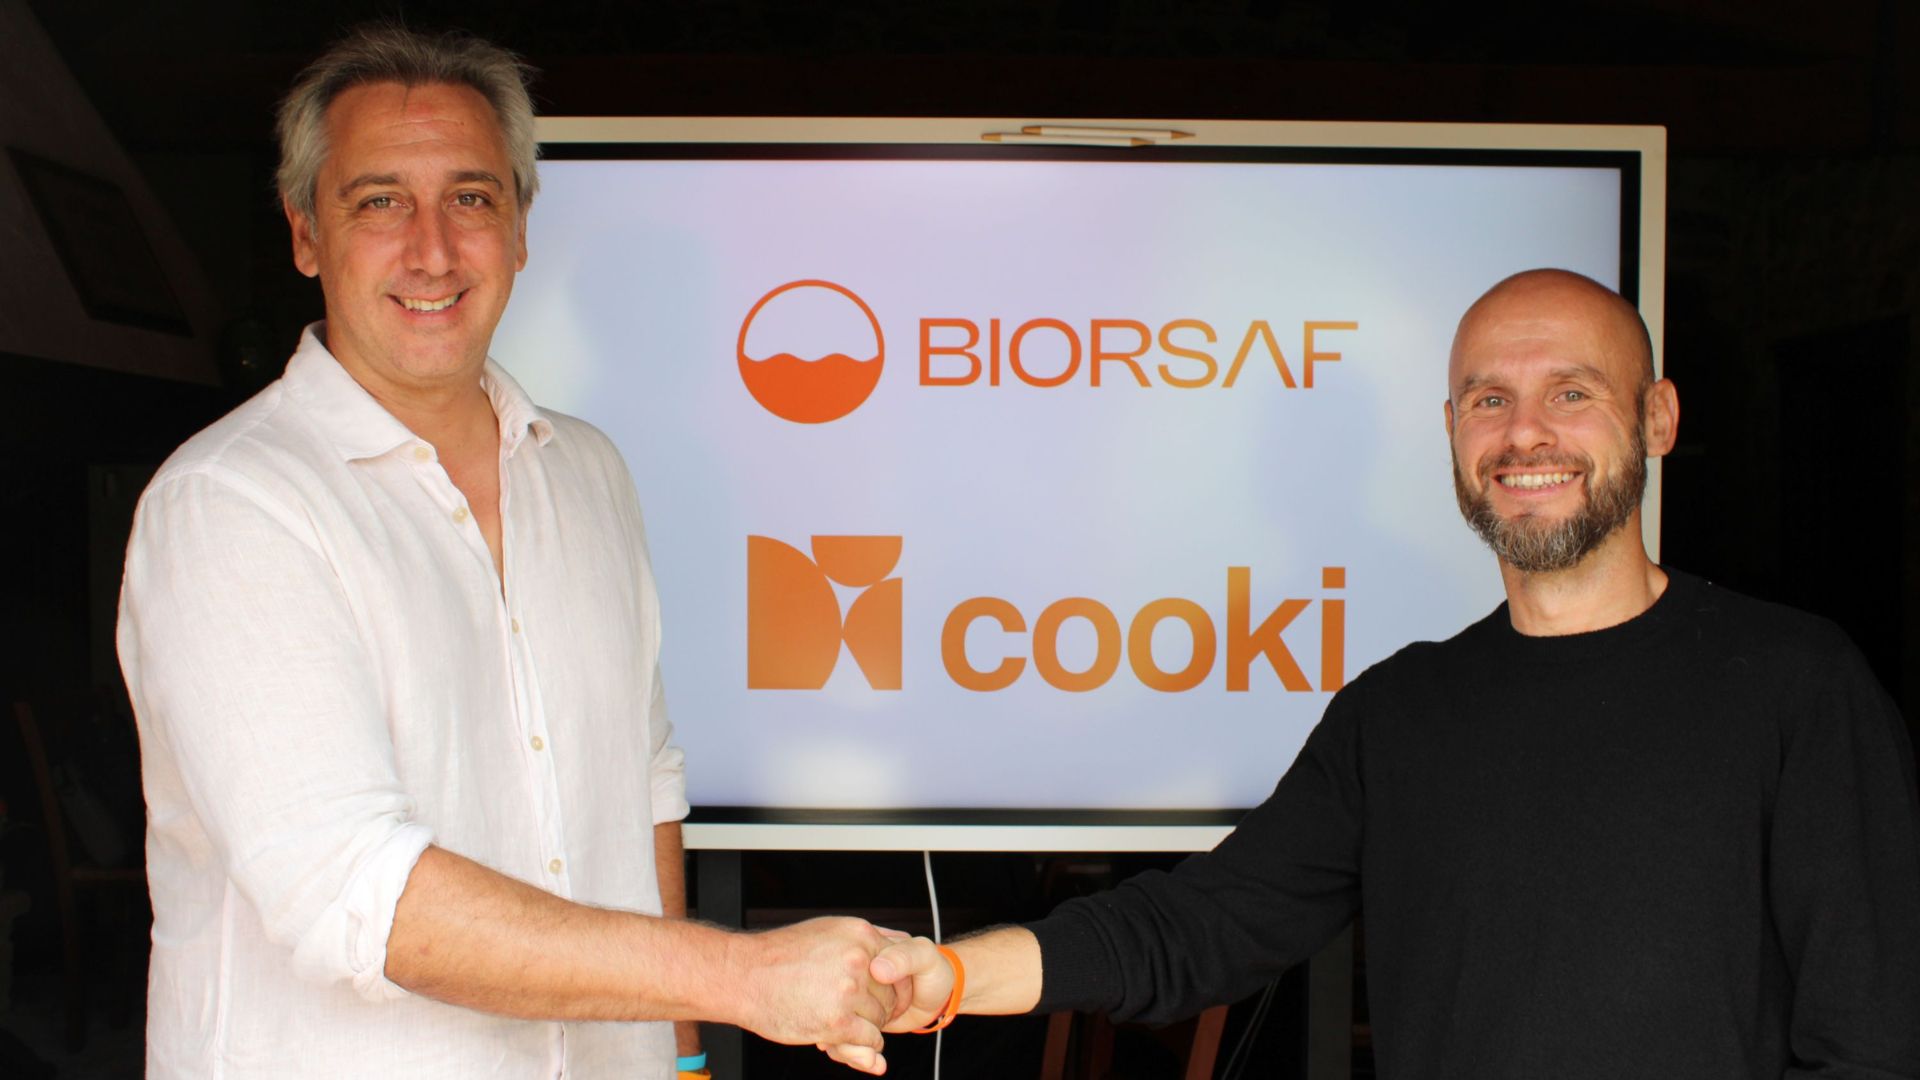
    Italijos Toskanos regione įsikūrusi bendrovė „Biorsaf“, skaitmeninanti maisto saugos ir kokybės procesus, pranešė pritraukusi 5,2 mln. eurų investiciją. Kartu paskelbta ir apie įsigijimą: prie „Biorsaf“ prijungiama Bolonijoje veikianti skaitmeninio maisto informacijos valdymo platforma „Cooki“.

    Sandoris reiškia, kad rinkai siūlomas vienas sprendimas, apimantis didžiąją dalį reikalavimų atitikties ir duomenų valdymo užduočių visoje maisto vertės grandinėje. Įmonė akcentuoja, kad į vieną sistemą sujungiami maisto saugos (įskaitant HACCP), kokybės, atsekamumo, maistinės vertės, savikainos analizės ir ženklinimo procesai.

    Investicijų raundui vadovavo „P101 SGR“, dalyvavo esami investuotojai „Maia Ventures“, „Farming Future“ ir „Toscana Next“. „Biorsaf“ teigimu, „Farming Future“ buvo prisidėjusi ir prie ankstesnio bendrovės finansavimo 2024 metais lapkritį.

    „Šis finansavimo raundas ir „Cooki“ įsigijimas pagreitina „Biorsaf“ augimą. Per trejus metus sukūrėme Italijoje orientyrine tapusią platformą maisto atitikties automatizavimui ir esame pasirengę kitam etapui“, – sakė „Biorsaf“ vadovas Marco Papalini.

    „Įtraukdami „Cooki“ užbaigiame pasiūlą ir žengiame pirmą žingsnį konsoliduodami vis dar labai suskaidytą rinką. Sieksime greitai augti, o dirbtinis intelektas padės didinti efektyvumą maisto sektoriaus verslams“, – pridūrė jis.

    Nuo kontrolės lapų iki automatizavimo

    „Biorsaf“ buvo įkurta 2021 metais Castell’Azzara vietovėje Grosseto provincijoje. Bendrovė vysto vertikalią platformą „BS-Safe“, skirtą skaitmeninti maisto saugos, darbų saugos ir vandens kokybės valdymą.

    Įmonė teigia, kad klientams suteikiama galimybė centralizuotai valdyti atitikties dokumentaciją, automatizuoti kontrolės veiksmus ir gerinti atsekamumą, atsisakant popierinių procesų. „Biorsaf“ skaičiuoja, kad aktyviems naudotojams tai padeda sutaupyti apie 30 minučių darbo per dieną vienam žmogui.

    Bendrovė taip pat nurodo 2025 metais tarp aktyvių naudotojų fiksavusi apie 30 mln. eurų mažesnes veiklos sąnaudas. Tokie skaičiai paprastai priklauso nuo organizacijų dydžio, procesų brandos ir automatizuojamų užduočių apimties, tačiau tendencija aiški: maisto atitikties valdymas vis dažniau keliasi į skaitmenines sistemas.

    „Cooki“ duomenų bazė ir ženklinimo automatika

    2017 metais Giuseppe Grammatico įkurta „Cooki“ specializuojasi skaitmeniniame maisto informacijos valdyme. Platforma veikia daugiau nei 450 Italijos miestų, turi per 1 000 naudotojų ir duomenų bazę, kurioje sukaupta daugiau nei 35 000 suklasifikuotų produktų.

    Pasak bendrovės, „Cooki“ automatizuoja atsekamumą, ženklinimą, maisto savikainos skaičiavimą, atsargų valdymą ir alergenų rizikos kontrolę. Šie procesai ypač aktualūs viešojo maitinimo ir mažmeninės prekybos grandinėms, kur klaidos ženklinant ar valdant alergenus gali turėti ir finansinių, ir reputacinių pasekmių.

    „Biorsaf“ teigimu, sujungtos komandos kurs DI paremtą platformą, kuri automatizuotų kokybės, saugos ir operacinį valdymą. Įmonė taip pat mini DI agentą, skirtą specialistams ir konsultantams, kurie prižiūri atitikties procesus ir dokumentaciją.

    Augimo planas: daugiau darbuotojų ir konsolidacija

    „Biorsaf“ nurodo pradedanti trejų metų plėtros planą ir sieksianti sparčiai didinti pajamas tiek organiškai, tiek per rinkos konsolidaciją. Pagal bendrovės planus, per artimiausius 18 mėnesių komanda turėtų išaugti nuo 40 iki 120 darbuotojų.

    Įmonė taip pat pateikia platesnį kontekstą: Italijos maisto, darbų ir vandens saugos rinkoje gali veikti apie 3,4 mln. verslų, o pajamos sektoriuje viršija 12 mlrd. eurų. „Biorsaf“ vertinimu, skaitmenizacijos lygis šiame segmente tebėra apie 3 proc., todėl augimo potencialas išlieka didelis.

    Per trejus metus bendrovė skaičiuoja turinti daugiau nei 10 000 aktyvių naudotojų. Tarp klientų įvardijami tiek smulkesni verslai, tiek didesni restoranų tinklai, taip pat mažmeninės prekybos operatoriai, kuriems svarbus mastelis, standartizacija ir greitas atitikties dokumentų atnaujinimas.

  • „Uniswap“ pristatė StablePair Hook: kaip naujasis mechanizmas gali padidinti stablekoinų porų grąžą

    „Uniswap“ pristatė StablePair Hook: kaip naujasis mechanizmas gali padidinti stablekoinų porų grąžą

    „Uniswap Labs“ pristatė naują „Uniswap v4“ funkciją StablePair Hook, skirtą stablekoinų prekybos poroms, tokioms kaip USDC ir USDT. Bendrovė teigia, kad sprendimas sukurtas tam, kad likvidumo teikėjai galėtų pasilikti didesnę dalį vertės, kuri dažnai atitenka arbitražui ir prekybos robotams.

    Stablekoinų poros paprastai prekiaujamos beveik fiksuotu santykiu, dažniausiai artimu 1:1. Kai kaina nukrypsta nuo šio lygio, rinkos dalyviai dažnai uždirba grąžindami ją atgal į pusiausvyrą, o dalis šios naudos tradiciškai „nuteka“ ne likvidumo teikėjams.

    Kaip veikia dinaminis mokestis

    StablePair Hook vietoj pastovaus mokesčio naudoja dinaminį, kuris prisitaiko prie to, kiek baseino kaina nutolsta nuo etaloninio lygio. Pasak „Uniswap Labs“, tai leidžia suteikti nuoseklesnes kotiruotes prekiautojams ir kartu pagerinti likvidumo teikėjų ekonominį rezultatą.

    Kai kaina išlieka arti etalono, mechanizmas koreguoja mokestį taip, kad būtų palaikomas stabilus skirtumas tarp pirkimo ir pardavimo kainų. Tokia logika skirta sumažinti netikėtus kainų šuolius ir padaryti sandorių kainodarą labiau prognozuojamą.

    Jei kaina išeina už nustatyto intervalo ribų, sandoriai, kurie ją stumia dar toliau, gali būti apmokestinami nuliu, nes jie baseinui suteikia palankesnę kainą. O sandoriai, kurie grąžina kainą link etalono, gali naudoti olandiško aukciono principą, kai mokestis pradžioje būna didesnis ir mažėja su kiekvienu bloku, kol atsiranda vykdytojas.

    Pirmieji baseinai ir atnaujinimo galimybės

    Pirmieji StablePair Hook baseinai startuoja „Ethereum“ tinkle, orientuojantis į USDC ir USDG bei USDC ir USDT poras. „Uniswap Labs“ taip pat pabrėžia, kad šis „hook“ gali būti atnaujinamas per „Uniswap“ valdymo procesą, todėl parametrus įmanoma koreguoti neperkeliant likvidumo į visiškai naujus baseinus.

    „StablePair Hook suteikia prekiautojams nuoseklias ir prognozuojamas kotiruotes kiekviename sandoryje, o likvidumo teikėjams – didesnę dalį jų sukuriamos vertės“, – sakė „Uniswap Labs“.

    Kodėl stablekoinų rinka svarbi „Uniswap“

    Stablekoinų tarpusavio apsikeitimai yra viena didžiausių prekybos grandinėje kategorijų, todėl nedideli mokesčių ir kainodaros pakeitimai gali turėti reikšmingą poveikį tiek apimtims, tiek grąžai. „Uniswap Labs“ anksčiau skelbė, kad stablekoinų porų apsikeitimai per antrąjį ketvirtį sudarė 43,4 mlrd. JAV dolerių, tai yra apie 40,0 mlrd. eurų, ir viršijo kelių kitų grandinės prekybos vietų bendras apimtis.

    „Uniswap v4“ „hooks“ laikomi viena kertinių versijos naujovių, leidžiančių baseinams turėti individualias taisykles, mokesčius ir kainodaros logiką. Pasak bendrovės, per „v4 hooks“ iki šiol praėjo daugiau nei 38 mlrd. JAV dolerių, tai yra apie 35,0 mlrd. eurų, apsikeitimų apimtis, o vien šiais metais ji viršijo 32 mlrd. JAV dolerių, arba apie 29,4 mlrd. eurų.