Blog

  • Šis paprastas triukas su stiklainiu išgelbės česnaką: ilgiau nesudygs ir nesuminkštės

    Česnakas yra gyvas augalo svogūnas: kiekviena skiltelė kaupia atsargas naujam daigui. Laikui bėgant šiluma suaktyvina dygimą, o drėgmė silpnina sausą luobelę ir sudaro sąlygas pelėsiui. Todėl svarbiausia – sausa, tamsi ir gerai vėdinama vieta, toliau nuo garų ir kaitros.

    Dažna klaida – česnako laikymas šaldytuve. Namų šaldytuve temperatūra ir drėgmė nuolat kinta atidarant duris, o išėmus šaltą galvutę ant jos gali kondensuotis vanduo. Dėl to česnakas greičiau pradeda leisti daigus, o sudrėkusi luobelė tampa jautresnė pelijimui.

    Geriausiai česnakas laikosi vėsiai, bet ne drėgnai, ir su nuolatine oro apykaita. Namų sąlygomis siekite, kad galvutės būtų laikomos atokiau nuo viryklės, orkaitės, radiatorių, kriauklės ir vietų, kur dažnai kyla garai. Šviesa ir šiluma spartina dygimą, o drėgna aplinka greitina gedimą.

    Stiklainio būdas, kuris veikia

    Paprastas sprendimas – česnaką laikyti stiklainiuke, bet jo neužsandarinti. Į švarų stiklainį dėkite tik kietas, sveikas galvutes su sausa, popierine luobele, jų neskirstykite skiltelėmis ir nelupkite. Svarbu neprigrūsti – česnakui reikia oro.

    Vietoj dangtelio stiklainį uždenkite keliomis marlės arba plonos, laisvo pynimo medvilnės skiautės sluoksniais ir pritvirtinkite gumyte. Taip apsaugosite nuo drėgmės, bet išlaikysite oro cirkuliaciją. Stiklainį laikykite tamsioje, sausoje, kiek įmanoma vėsesnėje spintelėje.

    Ką daryti su nuluptomis skiltelėmis

    Nuluptos skiltelės netenka natūralios apsaugos, todėl greičiau išdžiūsta, sugeria kvapus ir lengviau užsiteršia. Tokį česnaką geriausia laikyti sandariame inde šaldytuve ir sunaudoti kuo greičiau. Jei atsiranda įtartinas kvapas ar gleivėtumas, jo vartoti nereikėtų.

    Susmulkintas ar sutrintas česnakas šviežumą praranda greičiausiai. Pažeidus ląsteles aktyvuojamos reakcijos, kurios sukuria aštrų aromatą, tačiau šie junginiai nėra stabilūs ir greitai suyra. Dėl to česnaką verta smulkinti tik prieš pat gaminimą.

    Dar keli dažni laikymo spąstai

    Česnako nelaikykite plastikinėje pakuotėje ar sandariame maišelyje, nes ten kaupiasi drėgmė ir trūksta oro. Kur kas geriau tinka pintas krepšelis, popierinis maišelis su angomis arba lininis ar medvilninis, orui pralaidus maišelis. Svarbiausia – kad galvutės neprakaituotų ir nebūtų suspaustos.

    Atsargas verta peržiūrėti bent kartą per savaitę: išimkite suminkštėjusias, sudrėkusias ar apnašomis pasidengusias galvutes. Žalias daigelis dar nereiškia, kad česnaką būtina išmesti: jei skiltelė kieta ir be pelėsio, daigą galima pašalinti, o likusią dalį panaudoti gaminant.

    Jei česnako turite daugiau ir jis pradeda senti, dalį galima užšaldyti. Šaldymui tinka nuluptos skiltelės ir susmulkintas česnakas, suformuotas porcijomis, tačiau po atitirpinimo tekstūra bus minkštesnė, todėl geriausiai tiks sriuboms, padažams ir troškiniams. Kitas sprendimas – džiovinimas: plonai supjaustytas česnakas išdžiovinamas iki traškumo ir laikomas sandariai, atokiau nuo šviesos ir garų.
  • „Anthropic“ perspėja: Kinijos ir Rusijos grupės jau bando ginkluoti DI per „Claude“ spragas

    JAV dirbtinio intelekto bendrovė „Anthropic“ paskelbė grėsmių žvalgybos ataskaitą, kurioje teigiama, kad su Kinija ir Rusija siejami veikėjai jau bando panaudoti jos DI asistentą „Claude“ pavojingoms užduotims. Pasak įmonės, tarp fiksuotų atvejų minimi kibernetiniai išpuoliai, įtakos operacijos ir bandymai kurti karinės paskirties sprendimus.

    „Anthropic“ nurodo, kad per pastaruosius mėnesius žmonės iš šalių, kuriose „Claude“ turėtų būti ribojamas, apeidinėjo kontrolę naudodami tarpininkus, fiktyvias ar pavogtas paskyras ir VPN. Tokie metodai, pasak bendrovės, leidžia paslėpti tikrąją prisijungimo vietą ir išvengti dalies saugiklių.

    Kaip apeinami ribojimai

    Bendrovė teigia, kad neteisėtą prieigą dažnai organizuoja tarpininkai, kurie pasiūlo „Claude“ paslaugas regionuose, kur oficialiai jos neteikiamos. Tokia schema ypač patraukli tiek nusikalstamoms grupuotėms, tiek su valstybinėmis struktūromis siejamiems veikėjams, ieškantiems greitesnių būdų automatizuoti darbą.

    „Anthropic“ pabrėžia, kad dalis piktnaudžiavimo buvo susijusi su plačiai prieinamomis „Claude“ versijomis, o ne su labiausiai ribojamais įmonės modeliais. Vis dėlto ataskaita akcentuoja, kad net komerciškai prieinami DI įrankiai jau yra pakankamai galingi, kad netinkamose rankose mažintų „įėjimo kainą“ sudėtingoms operacijoms.

    Kur DI kelia didžiausią riziką

    Ataskaitoje minimi atvejai, kai DI buvo pasitelkiamas automatizuoti kibernetines atakas, kurti kenkėjiško kodo fragmentus ar tobulinti žvalgybines procedūras. Saugumo ekspertai seniai perspėja, kad DI gali pagreitinti vadinamąsias „visą ciklą“ atakas, kai nuo taikinio žvalgybos iki įsilaužimo veiksmų pereinama gerokai greičiau.

    „Anthropic“ taip pat aprašo bandymus naudoti „Claude“ masinei stebėsenai ir propagandos sklaidai, įskaitant didelių socialinių tinklų duomenų kiekių analizę. Praktikoje tai gali reikšti efektyvesnį turinio filtravimą, auditorijų segmentavimą ir pranešimų pritaikymą konkrečioms grupėms.

    Ypatingo dėmesio sulaukė teiginiai apie galimus bandymus DI pasitelkti biologinės rizikos srityje, kai tyrėjai domėjosi pavojingais patogenais ar eksperimentais, galinčiais turėti dvejopą paskirtį. „Anthropic“ pabrėžia, kad ne visais atvejais galima vienareikšmiškai nustatyti, ar užklausos buvo teisėto mokslo dalis, tačiau nerimą kelia mėginimai slėpti tikslus ir apeiti geografinius ribojimus.

    Ką daro „Anthropic“ ir ko tikisi valdžios

    Bendrovė teigia, kad visus ataskaitoje aprašytus atvejus stengėsi nutraukti, o informaciją perdavė atsakingoms institucijoms ir pramonės partneriams. Taip pat buvo griežtinami apsaugos mechanizmai, apimantys paskyrų patikrą, piktnaudžiavimo aptikimą ir papildomus filtrus jautrioms temoms.

    „Mes nesiekiame dramatizuoti. Norime parodyti, kaip ši technologija gali būti piktnaudžiaujama jau šiandien“, – sakė „Anthropic“ grėsmių tyrimų vadovas Jacobas Kleinas.

    Šis pranešimas įsilieja į platesnį JAV ir Europos diskusijų kontekstą, kai DI modelių kūrėjai raginami daugiau investuoti į saugą ir skaidrumą. Reguliuotojai bei įstatymų leidėjai vis dažniau akcentuoja, kad vien savanoriškų priemonių gali nepakakti, jei tarpininkų rinka ir pavogtų paskyrų prekyba leidžia lengvai apeiti apribojimus.

  • „Coinbase“ vadovas: bitkoinas jau pasiekė šio ciklo dugną, o artimiausi 1–2 metai turėtų kilti

    „Coinbase“ vadovas: bitkoinas jau pasiekė šio ciklo dugną, o artimiausi 1–2 metai turėtų kilti

    „Coinbase“ vadovas Brianas Armstrongas sako, kad, jo vertinimu, bitkoino kaina šiame rinkos cikle jau buvo pasiekusi dugną. Pasak jo, artimiausi vieni ar dveji metai gali atnešti nuoseklesnį augimą, ypač artėjant kitam bitkoino halvingui.

    Interviu televizijai jis pabrėžė, kad tokia prognozė nėra garantija, o labiau asmeninis vertinimas, paremtas tuo, kaip rinka elgėsi ankstesniuose cikluose. Istoriškai halvingas dažnai tampa vienu iš veiksnių, kurie keičia rinkos lūkesčius dėl pasiūlos ir ilgalaikių kainos tendencijų.

    Ką reiškia halvingas?

    Halvingas yra iš anksto protokole numatytas įvykis, kai sumažinamas atlygis už naujų bitkoinų kasimą. Tai reiškia, kad į rinką patenka mažiau naujų monetų, o pasiūlos augimas sulėtėja, todėl padidėja jautrumas paklausos pokyčiams.

    Vis dėlto analitikai paprastai akcentuoja, kad vien halvingo nepakanka: kainai svarbūs ir palūkanų normų lūkesčiai, reguliavimas, rizikos apetitas pasaulio rinkose bei institucinių investuotojų elgsena. Dėl to trumpuoju laikotarpiu galimi ir staigūs svyravimai, net jei ilgesnė kryptis atrodo palankesnė.

    Rinkos atšokimas ir pardavėjų spaudimas

    Pastaruoju metu bitkoinas buvo atšokęs nuo vasaros žemumų, o dalis rodiklių rodo sumažėjusį pardavėjų spaudimą. Tokiose fazėse rinkoje dažnai daugėja bandymų testuoti pasipriešinimo lygius, tačiau sėkmė priklauso nuo to, ar atsiranda pakankamai naujos paklausos.

    Armstrongo komentarai nuskambėjo tuo metu, kai kriptoturto rinka ieško naujos krypties, o investuotojai vertina tiek makroekonomines rizikas, tiek kripto sektoriaus naujienas. Tokios viešos vadovų prognozės paprastai veikia labiau kaip nuotaikų indikatorius, o ne kaip tikslus kainos scenarijus.

    „Coinbase“ akcentuoja ir kitus augimo variklius

    „Coinbase“ vadovas taip pat išskyrė augimą už bitkoino ribų, pirmiausia mokėjimų stabiliosiomis monetomis plėtrą. Jis teigė, kad stabiliosiomis monetomis paremti mokėjimai „Base“ tinkle per metus išaugo kelis kartus, o tai rodo didėjantį praktinį kriptovaliutų naudojimą.

    Be to, Armstrongas išskyrė sritis, į kurias bendrovė planuoja sutelkti dėmesį artimiausiais metais: mokėjimus, turto tokenizavimą, prognozių rinkas ir agentinę finansų infrastruktūrą, kurioje didesnį vaidmenį gali atlikti DI. Šios kryptys, pasak jo, turėtų formuoti „Coinbase“ prioritetus iki 2027 metų.

  • „Nasdaq“ investuoja 100 mln. eurų į „Kraken“ savininkę: ką tai keičia tokenizuotų akcijų rinkoje

    „Nasdaq“ investuoja 100 mln. eurų į „Kraken“ savininkę: ką tai keičia tokenizuotų akcijų rinkoje

    „Nasdaq“ pranešė, kad jos rizikos kapitalo padalinys „Nasdaq Ventures“ sutiko investuoti apie 100 mln. eurų į „Payward“, valdančią kriptovaliutų biržą „Kraken“. Sandoris siejamas su bendrovių planu plėsti technologinį bendradarbiavimą, orientuotą į tokenizuotas akcijas ir prekybos infrastruktūrą.

    Pasak bendrovės, „Payward“ diegs „Nasdaq“ rinkos stebėsenos ir priežiūros sprendimus visame savo prekybos vietų portfelyje. Tai apimtų ne tik kriptovaliutas, bet ir akcijas, tokenizuotas akcijas, ateities sandorius bei pasirinkimo sandorius.

    Žiniasklaida, remdamasi su situacija susipažinusiais šaltiniais, skelbia, kad investicija „Payward“ vertę nustato ties maždaug 19,3 mlrd. eurų riba. Tokia vertė rodo, jog tradicinės rinkos infrastruktūros žaidėjai vis aktyviau ieško būdų dalyvauti skaitmeninio turto ir reguliuojamų vertybinių popierių sandūroje.

    Įmonės taip pat tęsia „Nasdaq Equity Tokens“ projektą, kurio starto tikimasi 2027 metų antrąjį ketvirtį. Ši kryptis numato, kad dalis akcijų ar su jomis susietų teisių galėtų būti tvarkoma skaitmeniniuose registruose, kartu išlaikant investuotojams svarbias akcininkų teises.

    „Daugiau nei 1,8 trilijono eurų vertės akcijų sandorių kasdien pereina per JAV atsiskaitymo sistemą. Atsiskaitymas grandinėje panaikina laukimą“, – sakė „Payward“ bendrai vadovaujantis Arjunas Sethi.

    „Nasdaq“ pabrėžia, kad partnerystės plėtra atspindi siekį kurti infrastruktūrą, kuri leistų greičiau judėti kapitalui, bet kartu išsaugotų pasitikėjimą ir skaidrumą. Praktikoje tai reiškia didesnį dėmesį priežiūros įrankiams, atitikties procedūroms ir aiškiam reguliaciniam rėmui, be kurio tokenizuotų akcijų produktai sunkiai pasiektų masinį naudojimą.

    „Nasdaq“ ir „Payward“ bendradarbiavimą pradėjo 2026 metais, kai paskelbė apie planus sujungti reguliuojamas rinkas su blokų grandinių tinklais per vadinamąsias akcijų transformacijos jungtis. Tuomet taip pat buvo nurodyta, kad „Nasdaq“ kuriami akcijų tokenų sprendimai ir su paskirstytojo registro technologija susijusios paslaugos turėtų tapti veikiančios 2027 metų pirmoje pusėje.

  • Kvantinės grėsmės kriptovaliutoms arčiau: perpus sumažinti „Bitcoin“ ir „Ethereum“ atakos skaičiavimai

    Kvantinės grėsmės kriptovaliutoms arčiau: perpus sumažinti „Bitcoin“ ir „Ethereum“ atakos skaičiavimai

    Tyrėjų grupė paskelbė sumažinusi skaičiavimo išteklių įverčius, reikalingus vienai svarbiausių operacijų, siejamų su galimu kvantiniu išpuoliu prieš „Bitcoin“ ir „Ethereum“. Jų pateiktame techniniame darbe nurodoma, kad tam pakaktų 1 151 loginių kubitų ir apie 1,30 mln. Toffoli vartų.

    Autoriai kvantinio algoritmo kainą vertino jungtiniu rodikliu, daugiausia paremtu dviem dydžiais: loginių kubitų skaičiumi, kuris atlieka darbinės atminties vaidmenį, ir Toffoli vartais, sudarančiais didelę vykdymo trukmės dalį. Šie skaičiai sujungiami į vieną balą, o mažesnė reikšmė reiškia efektyvesnį grandinės projektą.

    Per maždaug du mėnesius viešo iššūkio dalyviai šį rodiklį sumažino apie 86 proc. nuo 10,75 mlrd. iki 1,496 mlrd. Galutinis įvertis, pasak darbo autorių, tapo mažesnis nei pusė anksčiau skelbto „Google“ etalono, nors pabrėžiama, kad skirtingos metodikos ir skaičiavimo konvencijos apsunkina tiesioginį palyginimą.

    Pats iššūkis kilo po to, kai „Google“ kvantinių skaičiavimų komanda 2026 metais paskelbė apie savo įverčius ir nurodė 2029 metų tikslą pereiti prie pokvantinės kriptografijos. Nors pati „Google“ nepateikė visos naudotos grandinės, ji paskelbė tikrintuvą, leidžiantį įvertinti kitų dalyvių pateikiamų grandinių kainą pagal tą pačią sistemą.

    Darbo autoriai akcentuoja, kad tai nėra realus išpuolio įgyvendinimas ir neįrodo, jog šiandien egzistuoja kvantinis kompiuteris, galintis nulaužti blokų grandinių naudojamą kriptografiją. Pateikti skaičiai neapima fizinių kubitų klaidų taisymo kainos ir nėra pilna Shor algoritmo realizacija, o veikiau konkretus jo komponentas, reikalingas ECDSA tipo parašų laužymui.

    Vis dėlto tyrimas didina spaudimą kriptovaliutų ekosistemoms planuoti migraciją iš anksto, nes tokie pokyčiai paprastai užtrunka metus. „Tai neskubu todėl, kad ataka neišvengiama rytoj, bet skubu todėl, kad priemonėms prireikia metų ir jų neįmanoma pritaikyti atgaline tvarka“, – sakė „Theta Labs“ technologijų vadovas Jieyi Long.

    Į iššūkį įsitraukė daugiau nei 100 dalyvių, tarp jų tyrėjai ir kūrėjai, siejami su Ethereum Foundation, Eigen Labs, „StarkWare“, „Starknet Foundation“, „Theta Labs“ ir kitomis komandomis. Pasak autorių, net ir po straipsnio pateikimo termino kai kurie pasiūlymai dar labiau sumažino reikiamų Toffoli vartų skaičių ir loginių kubitų poreikį, o tai rodo, kad vien algoritminė optimizacija gali reikšmingai keisti prognozes.

    Šios diskusijos vyksta fone, kuriame kriptovaliutų sektorius vis dažniau kalba apie riziką senesniems adresams ir viešai matomiems viešiesiems raktams, taip pat apie pokvantinius parašus ir migracijos strategijas. „Ethereum“ bendruomenė yra minėjusi siekį iki 2029 metų pabaigos pasiekti pilną pokvantinį saugumą vykdymo, konsensuso ir duomenų sluoksniuose, tačiau praktinis kelias tam tebėra sudėtingas ir reikalauja plataus koordinavimo.

  • Vokietijos DI laboratorija „Grubel“ pritraukė 3 mln. eurų: kurs teisinėms byloms prisitaikančias sistemas

    Vokietijos DI laboratorija „Grubel“ pritraukė 3 mln. eurų: kurs teisinėms byloms prisitaikančias sistemas

    Miunchene ir Tiubingene veikianti DI tyrimų laboratorija „Grubel“ pritraukė 3 mln. eurų ikiseed investiciją. Bendrovė teigia kurianti sistemas, kurios gali būti pritaikomos ne bendrai teisei, o kiekvienai konkrečiai bylai ar kliento situacijai.

    Finansavimo raundui vadovavo rizikos kapitalo fondas Point Nine, prie jo prisidėjo ir grupė technologijų bei akademinės bendruomenės investuotojų. Tarp jų minima ir buvęs „Google“ vyriausiasis mokslininkas Jeffas Deanas bei keli žinomi DI tyrėjai ir startuolių kūrėjai.

    „Sudėtingos teisinės bylos neturi paruoštų mokymo duomenų, aiškių užduočių aplinkų ar vienareikšmių sėkmės testų. Mes automatizuojame DI specializacijos ciklą: surandame reikiamą informaciją, paverčiame ją mokymo duomenimis, pritaikome sistemą konkrečiai bylai ir patikriname, ar rezultatas atitinka reikalaujamą standartą“, – sakė „Grubel“ bendraįkūrėjas Reinhardas Heckelis.

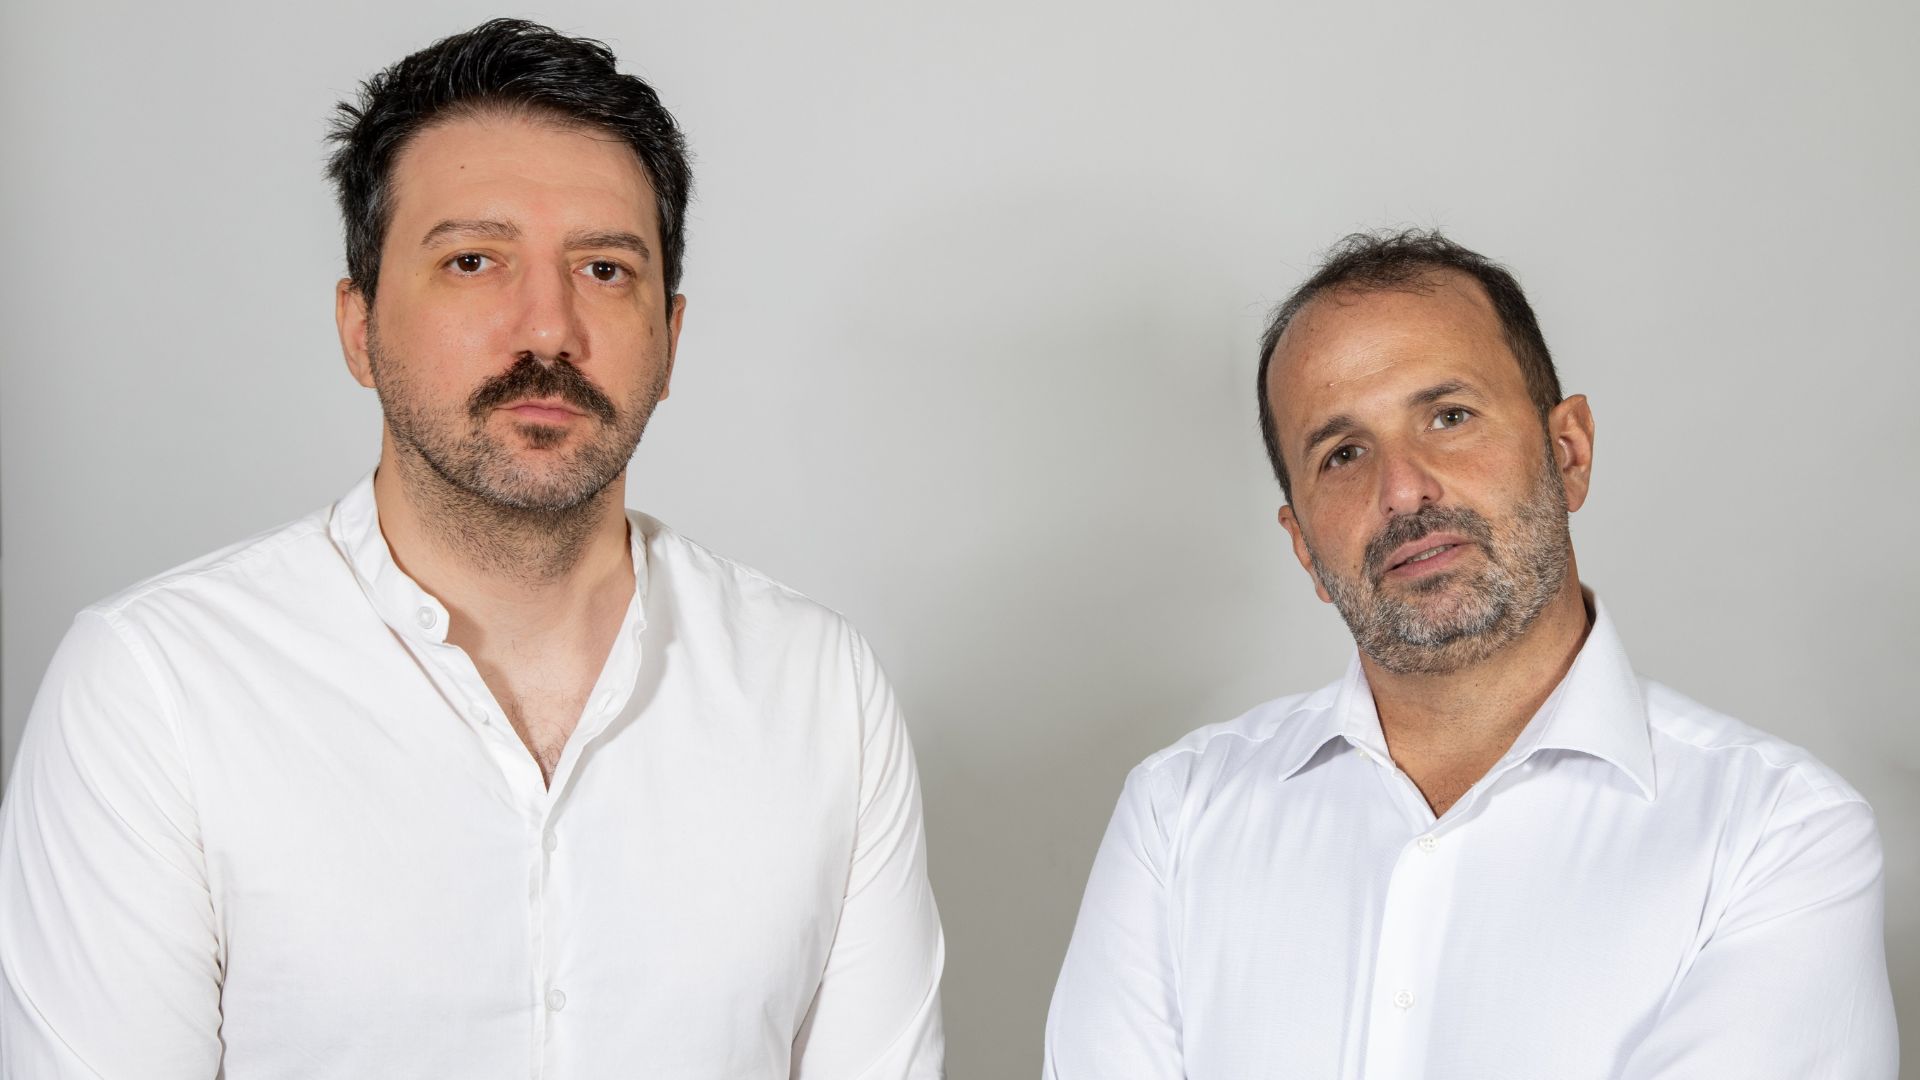
    „Grubel“ įkurta 2026 metais, ją įsteigė mašininio mokymosi tyrėjai Moritzas Hardtas ir R. Heckelis. Kompanijos idėja remiasi prielaida, kad sudėtingame žinių darbe, ypač teisėje, vieno universalaus modelio dažnai nepakanka, nes kiekviena byla turi unikalius faktus, dokumentų rinkinį ir vertinimo kriterijus.

    Pasak bendrovės, teisinėse paslaugose DI pažanga iki šiol lėtėjo dėl dviejų priežasčių: užduotys yra itin specializuotos, o rezultatų kokybę sunku patikrinti be konteksto. Skirtingai nei programavimo atvejais, čia dažnai nėra vieno teisingo atsakymo, o klaidos kaina gali būti didelė.

    Įprasta praktika rinkoje šiandien yra tokia, kad inžinieriai ir teisininkai kartu kuria konkretiems procesams pritaikytas sistemas: atrenka duomenis, suformuoja taisykles, parengia vertinimo metodiką. „Grubel“ tvirtina, kad toks kelias veikia, tačiau reikalauja daug rankinio darbo ir sunkiai mastelį didinančių komandų, nes neįmanoma palaikyti atskiros sistemos kiekvienai bylai.

    „Grubel“ sprendimą vadina automatizuotu specializacijos ciklu, kuriame sujungiami trys elementai: duomenų paruošimo variklis, vadinamoji testavimo metu atliekama adaptacija ir nuolatinis vertinimas. Bendrovė aiškina, kad sistema kartoja šį ciklą tol, kol rezultatai atitinka konkrečios bylos keliamus standartus.

    Įmonė teigia, kad pirminiai bandymai parodė geresnius rezultatus nei bendros paskirties pažangūs modeliai atliekant dalį testuotų teisinių užduočių. Kartu „Grubel“ planuoja rutinines užduotis nukreipti į mažesnius, efektyvesnius modelius, o sudėtingiausius atvejus spręsti su gilesne adaptacija.

    Pritrauktas kapitalas bus skirtas tyrimams, produkto kūrimui ir komandos plėtrai. „Grubel“ siekis yra sukurti technologinę bazę, kuri teisiniame darbe leistų greičiau pereiti nuo bendro pobūdžio asistentų prie sistemų, gebančių dirbti su konkrečios bylos dokumentais, terminija ir kliento reikalavimais.

  • „Stacks“ pradėjo Bitcoin staking obligacijas: kaip veikia savarankiška BTC grąža be tarpininkų

    „Stacks“ tinkle startavo vadinamosios Bitcoin staking obligacijos, kurios, projekto teigimu, leidžia BTC turėtojams gauti grąžą Bitcoin tinkle neperduodant monetų į trečiųjų šalių platformas. Mechanizmas pristatytas kaip savarankiškas, kai vartotojas išlaiko kontrolę savo raktams, o BTC lieka Bitcoin blokų grandinėje.

    Startas siejamas su Genesis Bond, pirmąja protokolo obligacija „Stacks“ ekosistemoje. Prie pirmojo etapo prisijungė keli rinkos dalyviai, tarp jų skaitmeninio turto valdytojas „21Shares“, taip pat „UTXO Management“ ir „HashKey Cloud“, nurodoma projekto pranešime.

    Kaip veikia Bitcoin staking?

    Pagrindinė idėja yra tokia: BTC užrakinamas Bitcoin tinkle naudojant laiko užraktą, o lygiagrečiai „Stacks“ tinkle tam pačiam laikotarpiui užrakinamas STX. Ši pora suformuoja protokolo obligaciją, o BTC nėra „perkeliamas“ į kitą grandinę, nėra „supakuojamas“ ir nėra deponuojamas pas saugotoją.

    „Stacks“ teigimu, visa pozicija išlieka patikrinama Bitcoin blokų grandinėje, todėl trečiosios šalys gali audituoti užrakinimo faktą nesiremdamos vien platformos ataskaitomis. Toks skaidrumo argumentas ypač svarbus institucijoms, kurios turi griežtas rizikos ir atitikties procedūras.

    Iš kur atsiranda grąža?

    „Stacks“ staking logika remiasi Proof of Transfer konsensuso modeliu, veikiančiu nuo 2021 metų sausio. Pagal jį „Stacks“ kasėjai išleidžia BTC, kad konkuruotų dėl STX blokų atlygių ir mokesčių, o protokolas tą kasėjų sumokėtą BTC paskirsto dalyviams, atitinkantiems taisykles.

    Projektas nurodo, kad iki šiol per šį mechanizmą dalyviams buvo paskirstyta daugiau nei 4 200 BTC. Pinigų srautų logika iš esmės nesikeičia, tačiau „Stacks“ staking išplečia, kas gali gauti paskirstomą BTC ir kaip prioritetizuojamos išmokos.

    Ką žinoti apie rizikas?

    Obligacijos laikotarpis apibrėžiamas 12 „Stacks“ atlygio ciklų, tai yra maždaug pusė metų, o išmokos, kaip teigiama, mokamos kas savaitę. Grąžos norma nustatoma prieš prasidedant konkrečiam laikotarpiui ir galioja visą terminą, tačiau tikslinė grąža nėra garantuojama.

    Praktikoje tai reiškia, kad dalyvis prisiima protokolo ir rinkos rizikas: nuo techninių taisyklių pokyčių iki STX likvidumo ir kainos svyravimų, nes obligacijos konstrukcijoje dalyvauja abi turto rūšys. Tokie produktai taip pat priklauso nuo tinklo aktyvumo ir paskatų dinamikos, kuri kriptoturto rinkoje gali greitai kisti.

    „Bitcoin Staking yra savarankiškas modelis: BTC lieka Bitcoin tinkle, o dalyvis išlaiko kontrolę savo raktams“, – teigiama „Stacks“ pranešime.

    „Stacks“ teigimu, Genesis Bond yra startinis etapas, kuriame dalyvavimas iš pradžių ribojamas atrinktiems „anchor“ dalyviams, o vėliau siekiama pereiti prie atviresnio, grandinėje vykdomo aukciono modelio. Projekto planuose šis mechanizmas įvardijamas kaip pagrindas platesnei vizijai, kurią komanda sieja su Bitcoin kapitalo rinkų plėtra „Stacks“ ekosistemoje.

  • Milano kibernetinio saugumo startuolis „Bynario“ pritraukė 2,1 mln. eurų: po DI tyrimo „Apple“ spragos

    Milano kibernetinio saugumo startuolis „Bynario“ pritraukė 2,1 mln. eurų: po DI tyrimo „Apple“ spragos

    Milane įsikūrusi kibernetinio saugumo bendrovė „Bynario“ uždarė prieš pradinę investicijų stadiją ir pritraukė 2,1 mln. eurų. Finansavimo tikslas – spartinti autonominės programų saugos platformos kūrimą ir plėsti inžinierių komandą.

    Investicijų raundui vadovavo rizikos kapitalo fondas „360 Capital Partners“, prisidėjo ir „PranaVentures“. Bendrovė teigia, kad kapitalas bus naudojamas produkto brandinimui ir didesniam darbui su verslo klientais, kuriems aktuali greita spragų paieška bei šalinimas.

    DI tyrimas ir „Apple“ pataisymai

    „Bynario“ labiausiai išgarsėjo po to, kai jos tyrėjai, naudodami pažangius DI modelius puolamojo saugumo tyrimuose, aptiko rimtų pažeidžiamumų „Apple“ operacinių sistemų aplinkoje. Nurodoma, kad pažeidžiamumai buvo susiję su macOS ekrano bendrinimo funkcionalumu, o apie radinius informuota „Apple“ vėliau išleido pataisymus.

    Toks atvejis dar kartą išryškino tendenciją, kurią pastaraisiais metais akcentuoja ir saugumo bendruomenė: DI įrankiai mažina spragų paieškos ir išnaudojimo kaštus, todėl rizikos langas tarp spragos atradimo ir jos panaudojimo gali trumpėti.

    „Užpuolikai iš esmės vadovaujasi paskatomis. DI toliau mažina pažeidžiamumų tyrimų ir išnaudojimo kaštus, todėl daugiau išnaudojamų spragų tampa patraukliais taikiniais. Gynėjams iššūkis tik aštrėja“, – sakė „Bynario“ vadovas ir vienas įkūrėjų Alfredo Pesoli.

    Kuo skiriasi „Bynario“ platforma

    „Bynario“ įkurta 2025 metais Alfredo Pesoli kartu su Giancarlo Russo ir Lorenzo Cavallaro. Bendrovė kuria autonominę taikomųjų programų saugos platformą, kuri padeda organizacijoms aptikti, patikrinti, suskirstyti pagal prioritetą ir pašalinti programinės įrangos spragas dideliu mastu.

    Skirtingai nei dalis įprastų skenerių, kurie sukuria ilgus įspėjimų sąrašus, „Bynario“ akcentuoja patvirtinimą, ar konkreti spraga realiai išnaudojama kliento aplinkoje. Tokia logika turėtų sumažinti triukšmą ir leisti saugumo komandoms greičiau sutelkti dėmesį į tikrąją riziką.

    Kodėl rinka juda į autonomiją

    Programinės įrangos tiekimo grandinės sudėtingėja, o debesijos infrastruktūra ir nuolatinis diegimas didina pokyčių tempą. Dėl to saugumo komandoms vis sunkiau rankiniu būdu įvertinti, kas svarbiausia, ypač kai vienu metu aptinkama daug silpnų vietų skirtinguose komponentuose.

    „Verizon“ 2026 metų Duomenų pažeidimų tyrimų ataskaitoje nurodoma, kad programinės įrangos pažeidžiamumai tapo dažniausiu keliu įmonių sistemoms pasiekti ir sudarė 31 proc. incidentų. „Bynario“ tikisi, kad automatizuotas pažeidžiamumų patvirtinimas ir prioritetų nustatymas taps praktiniu atsaku į šią realybę.

    „„Bynario“ autonominis pažeidžiamumų aptikimas, patvirtinimas, prioritetizavimas ir šalinimas yra tai, ko reikia šiuolaikiniam kibernetiniam saugumui. Didžiuojamės būdami šalia jų, kuriant šią DI platformą nuo pagrindų“, – sakė „360 Capital Partners“ partneris Cesare Maifredi.

    Bendrovė taip pat kelia tikslą peržengti vien spragų paieškos ribas ir kurti nuolatinio „exposure“ valdymo sluoksnį, kuris sektų sparčiai kintančią programinę įrangą ir grėsmes. „Bynario“ teigimu, tai turėtų padėti įmonėms trumpinti spragų šalinimo laiką ir aiškiau matyti realią programinės įrangos riziką.

  • „Citadel Securities“ ragina SEC griežčiau prižiūrėti sutartis, susietas su biržoje kotiruojamomis įmonėmis

    „Citadel Securities“ ragina SEC griežčiau prižiūrėti sutartis, susietas su biržoje kotiruojamomis įmonėmis

    Rinkos formuotoja „Citadel Securities“ paragino JAV Vertybinių popierių ir biržos komisiją (SEC) aiškiau įtvirtinti savo priežiūrą produktams, susietiems su JAV biržoje kotiruojamomis bendrovėmis ir jų vertybiniais popieriais. Įmonė teigia, kad dalis naujų instrumentų šiandien gali atsidurti pilkojoje zonoje tarp SEC ir JAV Prekių ateities sandorių prekybos komisijos (CFTC).

    Rugsėjo 9 dieną pateiktame laiške, kuriuo atsakyta į bendrą abiejų institucijų kvietimą teikti pastabas, „Citadel Securities“ nurodė, kad prekybos platformos neturėtų galėti apeiti SEC jurisdikcijos vien pasinaudodamos CFTC taikoma savisertifikavimo tvarka. Pasak įmonės, taip sudaromos prielaidos pasirinkti reguliuotoją pagal tai, kas patogiau produktui, o ne pagal jo ekonominę esmę.

    Skirtingos taisyklės ir skirtingi greičiai

    Pagal CFTC taisykles tam tikros vietos gali savarankiškai sertifikuoti naujus produktus ir pradėti jais prekiauti jau kitą darbo dieną, nelaukiant viešų pastabų. „Citadel Securities“ pabrėžė, kad SEC procesas įprastai yra lėtesnis ir griežtesnis: dažnai reikalaujama įrodyti atitiktį, numatomas viešas komentavimas ir būtinas teigiamas SEC sprendimas.

    Įmonės vertinimu, toks skirtumas tampa paskata jautrius, su akcijomis susietus instrumentus „perkelti“ į CFTC orbitą. Tai, anot „Citadel Securities“, kelia ne tik teisinio aiškumo, bet ir investuotojų apsaugos klausimų.

    Didžiausia rizika: viešai neatskleista informacija

    Laiške išskirtas pavyzdys yra vadinamieji pagrindinių veiklos rodiklių kontraktai, susieti su biržoje kotiruojamomis bendrovėmis. „Citadel Securities“ teigimu, tam tikros CFTC registruotos rinkos jau yra savisertifikavusios tokius produktus, vertindamos juos kaip patenkančius į CFTC reguliavimą.

    „Prekybos vieta neturėtų galėti iš esmės pasirinkti savo reguliuotojo akcijomis susietam produktui vien pagal savo vienašališką tokio produkto apibūdinimą“, – rašė „Citadel Securities“ pasaulinis vyriausybės ir reguliavimo politikos vadovas Stephenas Johnas Bergeris.

    „Citadel Securities“ argumentuoja, kad KPI rodikliais susieti dvejetainiai opcionai turėtų būti laikomi vertybiniais popieriais pagal federalinius įstatymus. Be to, kai kuriais atvejais tokie instrumentai, jei yra susieti su vieno emitento įvykiu, tiesiogiai veikiančiu finansines ataskaitas, būklę ar įsipareigojimus, galėtų būti priskirti ir vertybiniais popieriais pagrįstiems apsikeitimo sandoriams.

    Įmonė akcentuoja, kad tokie produktai gali kurti naujas rizikas, susijusias su viešai neatskleistos informacijos naudojimu: svarbu ne tik tai, ar konkretus rodiklis bus pasiektas, bet ir kaip bei kada jis bus paskelbtas. „Citadel Securities“ teigimu, tai dar labiau stiprina argumentą, kodėl priežiūrą turėtų vykdyti SEC.

    Raginimas SEC veikti greičiau

    Be jurisdikcijos klausimo, „Citadel Securities“ paragino SEC įsipareigoti laiku peržiūrėti naujų produktų paraiškas ir operatyviai spręsti klasifikavimo neaiškumus dėl su akcijomis susietų įvykių kontraktų ir nuolatinių išvestinių instrumentų. Įmonės manymu, aiškesnė ir greitesnė priežiūros sistema mažintų paskatas ieškoti reguliavimo spragų.

    „Nauji produktai turėtų laimėti dėl savo individualių privalumų, o ne pasinaudodami skirtumais tarp SEC ir CFTC reguliavimo sistemų“, – rašė S. J. Bergeris.

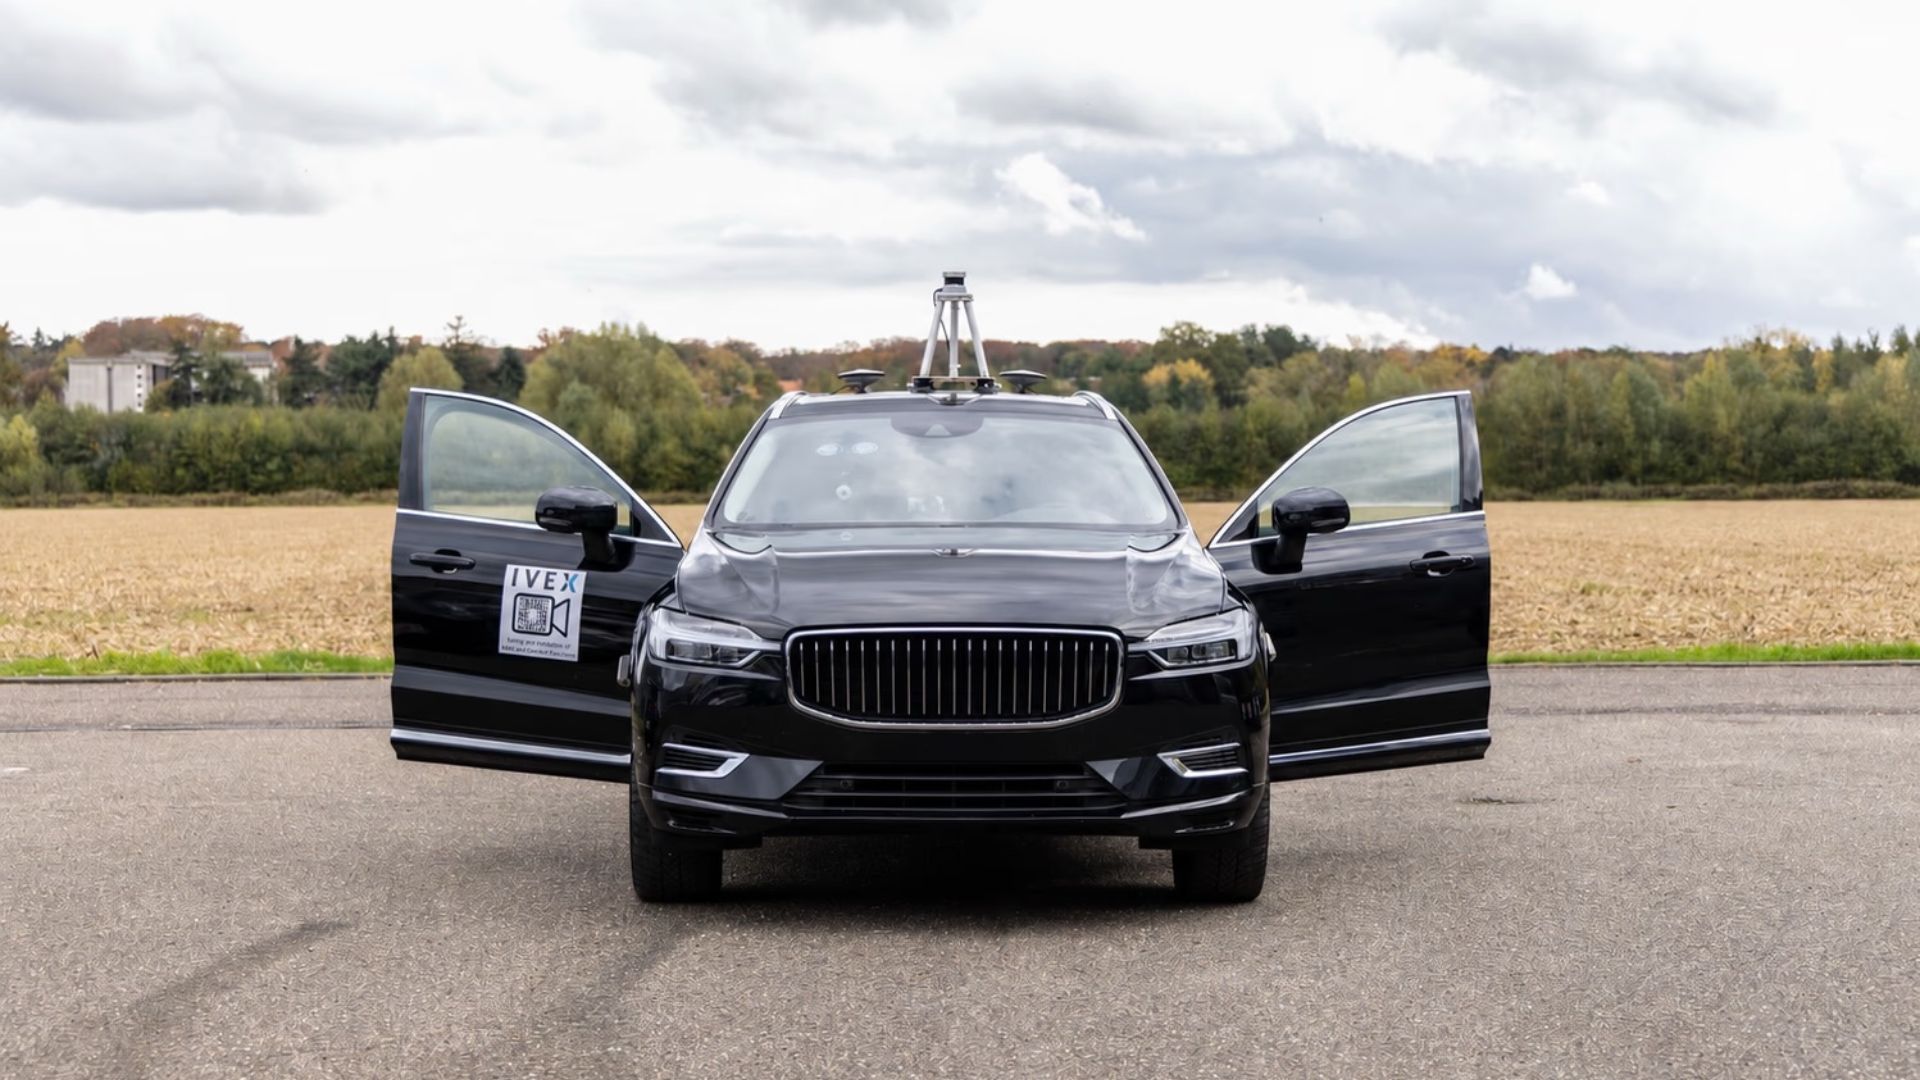
  • KU Leuven atžala „IVEX“ pritraukė 5 mln. eurų: kaip DI gali pagreitinti automobilių saugos testus

    KU Leuven atžala „IVEX“ pritraukė 5 mln. eurų: kaip DI gali pagreitinti automobilių saugos testus

    5 mln. eurų plėtrai

    Belgijoje, Heverlee mieste įsikūręs „IVEX“, iš KU Leuven universiteto išaugęs „DeepTech“ startuolis, pritraukė 5 mln. eurų A serijos investiciją. Bendrovė skelbia, kad lėšos bus skirtos produktų vystymo planui paspartinti ir plėtrai už Europos ribų.

    Pasak įmonės, pagrindinės kryptys bus ryškesnis įsitvirtinimas Šiaurės Amerikoje ir Azijoje, kur automobilių gamintojai ir bandymų organizacijos didina dėmesį pažangių pagalbos vairuotojui sistemų vertinimui. Kartu „IVEX“ stiprina valdybą, į ją įtraukdama patirties turinčių pramonės ir konsultacijų sektoriaus atstovų.

    Kodėl saugos testai stringa?

    Automobilių saugos bandymai, ypač realiomis sąlygomis, sukuria milžiniškus kamerų, jutiklių ir transporto priemonės telemetrijos duomenų kiekius. Didelė dalis jų analizės iki šiol remiasi rankiniu darbu, kai inžinieriai peržiūri įrašus, sutikrina kelio ženklus ir sąlygas su automobilio duomenimis bei vertina, ar sistema sureagavo teisingai.

    Didėjant ADAS ir autonominio vairavimo funkcijų sudėtingumui, toks procesas tampa sunkiai išplečiamas neauginant inžinierių komandų. Dėl to rinka ieško sprendimų, kurie automatizuotų pasikartojančius veiksmus, bet išlaikytų atsekamumą ir aiškią metodiką.

    Kaip veikia „IVEX“ platforma

    „IVEX“ teigia, kad jos platforma pasitelkia kompiuterinę regą, DI ir debesijos skaičiavimo infrastruktūrą, kad automatizuotų daugiausiai laiko atimančias realių važiavimų testų analizės dalis. Sistema vienu metu gali interpretuoti kelio aplinką, fiksuoti, pavyzdžiui, greičio ribojimus ir kitus ženklus, nuskaityti automobilio rodomą informaciją ir sulyginti skirtingus signalus.

    Bendrovės teigimu, gauta analizė padeda nustatyti, ar automobilis atpažino aktualią kelio informaciją ir ar reagavo taip, kaip numato taikomas saugos protokolas. Įmonė pabrėžia, kad taiko žmogaus įsitraukimo modelį, kai inžinieriai gali peržiūrėti sistemos rezultatą ir priimti galutinį sprendimą.

    „Automobilių saugos testai sukuria milžiniškus duomenų kiekius, tačiau didelė dalis analizės vis dar remiasi pasikartojančiu rankiniu darbu. DI ir griežti matematiniai algoritmai leidžia procesą pagreitinti ir išplėsti, išlaikant inžinierių kontrolę ir rezultatų atsekamumą iki pirminių duomenų“, – sakė „IVEX“ vadovas Mario Torres.

    „IVEX“ skaičiuoja, kad jų sprendimas gali sumažinti laiką, kurį inžinieriai skiria duomenų analizei, daugiau nei 95 proc. Kaip pavyzdį bendrovė pateikia atvejį, kai 400 valandų kelių jutiklių važiavimo duomenų esą buvo apdorota per 8 valandas inžinerinio darbo.

    Įmonė įkurta 2018 metais kaip KU Leuven atžalinė bendrovė ir orientuojasi į transporto priemonių analizę, validaciją, bandymus bei saugos įvertinimą. „IVEX“ nurodo, kad jos platforma naudojama ir oficialiose vertinimo ekosistemose, įskaitant bendradarbiavimą su Euro NCAP.

    Pasak bendrovės, technologija jau pritaikyta realių važiavimų testuose daugiau nei 20 šalių, o sukaupta vairavimo duomenų bazė viršija 100 000 kilometrų. „IVEX“ taip pat teigia turinti šešis patentus ir ISO 27001 sertifikavimą, kuris aktualus dirbant su jautriais duomenimis ir jų apsauga.