Tag: BDAR

  • Airijos reguliuotojas sustabdė „X“ DI mokymą su „Grok“ agentų surinktais asmens duomenimis

    Airijos reguliuotojas sustabdė „X“ DI mokymą su „Grok“ agentų surinktais asmens duomenimis

    Airijos duomenų apsaugos reguliuotojas pareikalavo, kad socialinis tinklas „X“ sustabdytų dirbtinio intelekto modelių mokymą duomenimis, kuriuos surinko jo DI agentai.

    Kaip „POLITICO“ sakė Airijos Duomenų apsaugos komisijos (DPC) komisaras Dale’as Sunderlandas, institucijai kilo „reikšmingų susirūpinimų“ dėl to, kaip tvarkomi tokie asmens duomenys.

    „X“, priklausantis Elonui Muskui, nurodė sustabdęs vadinamųjų trečiųjų šalių duomenų naudojimą, kuriuos rinko „Grok Bot“ DI agentas. Šis duomenų rinkimas mokymo tikslams, pasak publikacijos, prasidėjo spalio pabaigoje.

    Anot D. Sunderlando, DPC paprašė „X“ sustabdyti duomenų apdorojimą, o bendrovė pirmadienį patvirtino, kad tai padarė. „X“ į prašymą pakomentuoti situaciją neatsakė.

    Kas kelia didžiausią nerimą

    Šis atvejis išskirtinis tuo, kad reguliuotojų dėmesys krypsta ne tik į DI mokymą naudojant pačių žmonių pateikiamą informaciją, bet ir į trečiųjų šalių duomenis, kuriuos asmeniniai DI agentai gali pasiekti ir surinkti apie kitus asmenis.

    Trečiųjų šalių duomenimis laikoma informacija apie nesusijusį asmenį, kuria pasidalija kiti žmonės. Pavyzdžiui, tai gali būti atostogų nuotraukos, kurias vienas žmogus persiunčia draugui, o šis naudoja DI agentą.

    Į šią kategoriją taip pat patenka duomenys, kuriuos DI agentai „nusiskaito“ iš interneto. Būtent tokio pobūdžio informacijos naudojimas DI modelių mokymui, pasak DPC, turi būti vertinamas itin atidžiai.

    Kodėl sprendimai Airijoje svarbūs visai Europai

    Airijos duomenų apsaugos institucija laikoma viena įtakingiausių Europoje, nes prižiūri Bendrojo duomenų apsaugos reglamento (BDAR) taikymą daugeliui technologijų bendrovių, kurių regioninės būstinės įsikūrusios Airijoje.

    Tarp jų – „Apple“, „Google“, „Meta“, „X“ ir „OpenAI“. Todėl DPC sprendimai dažnai tampa reikšmingais precedentais, kurie daro įtaką visos Europos duomenų apsaugos praktikai.

    Kas bus toliau

    D. Sunderlandas teigė, kad institucija ketina toliau aiškintis, „kas tiksliai įvyko“ ir kokie bus tolesni žingsniai, bendraujant su „X“.

    Jis taip pat atskleidė, kad DPC šiuo klausimu bendrauja ir su kita, neįvardyta technologijų bendrove, kuri svarsto DI mokymui naudoti duomenis, surinktus DI agentų. Įmonės pavadinimas neatskleidžiamas, nes diskusijos vyksta dar iki realaus duomenų apdorojimo.

    Anot D. Sunderlando, problema nėra patys DI agentai, tačiau reguliuotojai turi tikrinti, ar įmonės išlieka teisiniuose rėmuose, kai surinktą informaciją pradeda naudoti tolesniam DI modelių mokymui.
  • Miuncheno startuolis „RHISE AI“ pritraukė 2,66 mln. eurų „europietiškam“ asmeniniam DI „Lucie“

    Miuncheno startuolis „RHISE AI“ pritraukė 2,66 mln. eurų „europietiškam“ asmeniniam DI „Lucie“

    Miunchene įsikūręs startuolis „RHISE AI Technologies“, kuriantis Europai skirtą asmeninį dirbtinį intelektą „Lucie“, pritraukė 2,66 mln. eurų „angelų“ investicijų.

    Kaip rašo „EU-Startups“, investicijų raunde dalyvavo daugiau nei 40 investuotojų, tarp jų – Andy Bechtolsheimas, vadinamas pirmuoju išoriniu „Google“ investuotoju.

    Įmonė teigia, kad „Lucie“ kuriama kaip asmeninis DI, gebantis sujungti darbui ir kasdienybei svarbius duomenis – nuo kalendoriaus ir el. pašto iki išmaniųjų įrenginių renkamų sveikatos rodiklių – ir padėti vartotojui susiorientuoti, kas šiuo metu svarbiausia.

    „RHISE AI“ akcentuoja, kad projektas orientuotas į Europos rinką: žadama duomenis laikyti Europos debesijos infrastruktūroje Vokietijoje, laikytis BDAR reikalavimų nuo pat pradžių, nevykdyti reklamos ir neparduoti vartotojų duomenų.

    Kas yra „Lucie“ ir kaip ji veikia

    „Lucie“ apibūdinama kaip asmeninis DI asistentas, kuris ne tik atsako į užklausas, bet ir pats „pastebi“ kontekstą – pavyzdžiui, įtemptą dienotvarkę po trumpos nakties ar el. laiške paslėptą pažadą.

    Tam naudojama vidinė kelių agentų sistema „Heartbeat“. Ji turėtų padėti iškelti tai, kam reikia dėmesio, ir pasiūlyti kitą žingsnį, o veiksmus atlikti tik gavus vartotojo patvirtinimą.

    Bendrovė pateikia ir praktinių pavyzdžių: sistema gali atkreipti dėmesį į neįprastai didelę sąskaitą, pasiūlyti sprendimą ir, gavusi leidimą, imtis veiksmų.

    Kas investavo ir kas įkūrė startuolį

    Skelbiama, kad tarp investuotojų – ir Lichtenšteino princas Maxas von und zu Liechtensteinas, taip pat keli buvę didelių bendrovių vadovai bei technologijų sektoriaus įkūrėjai.

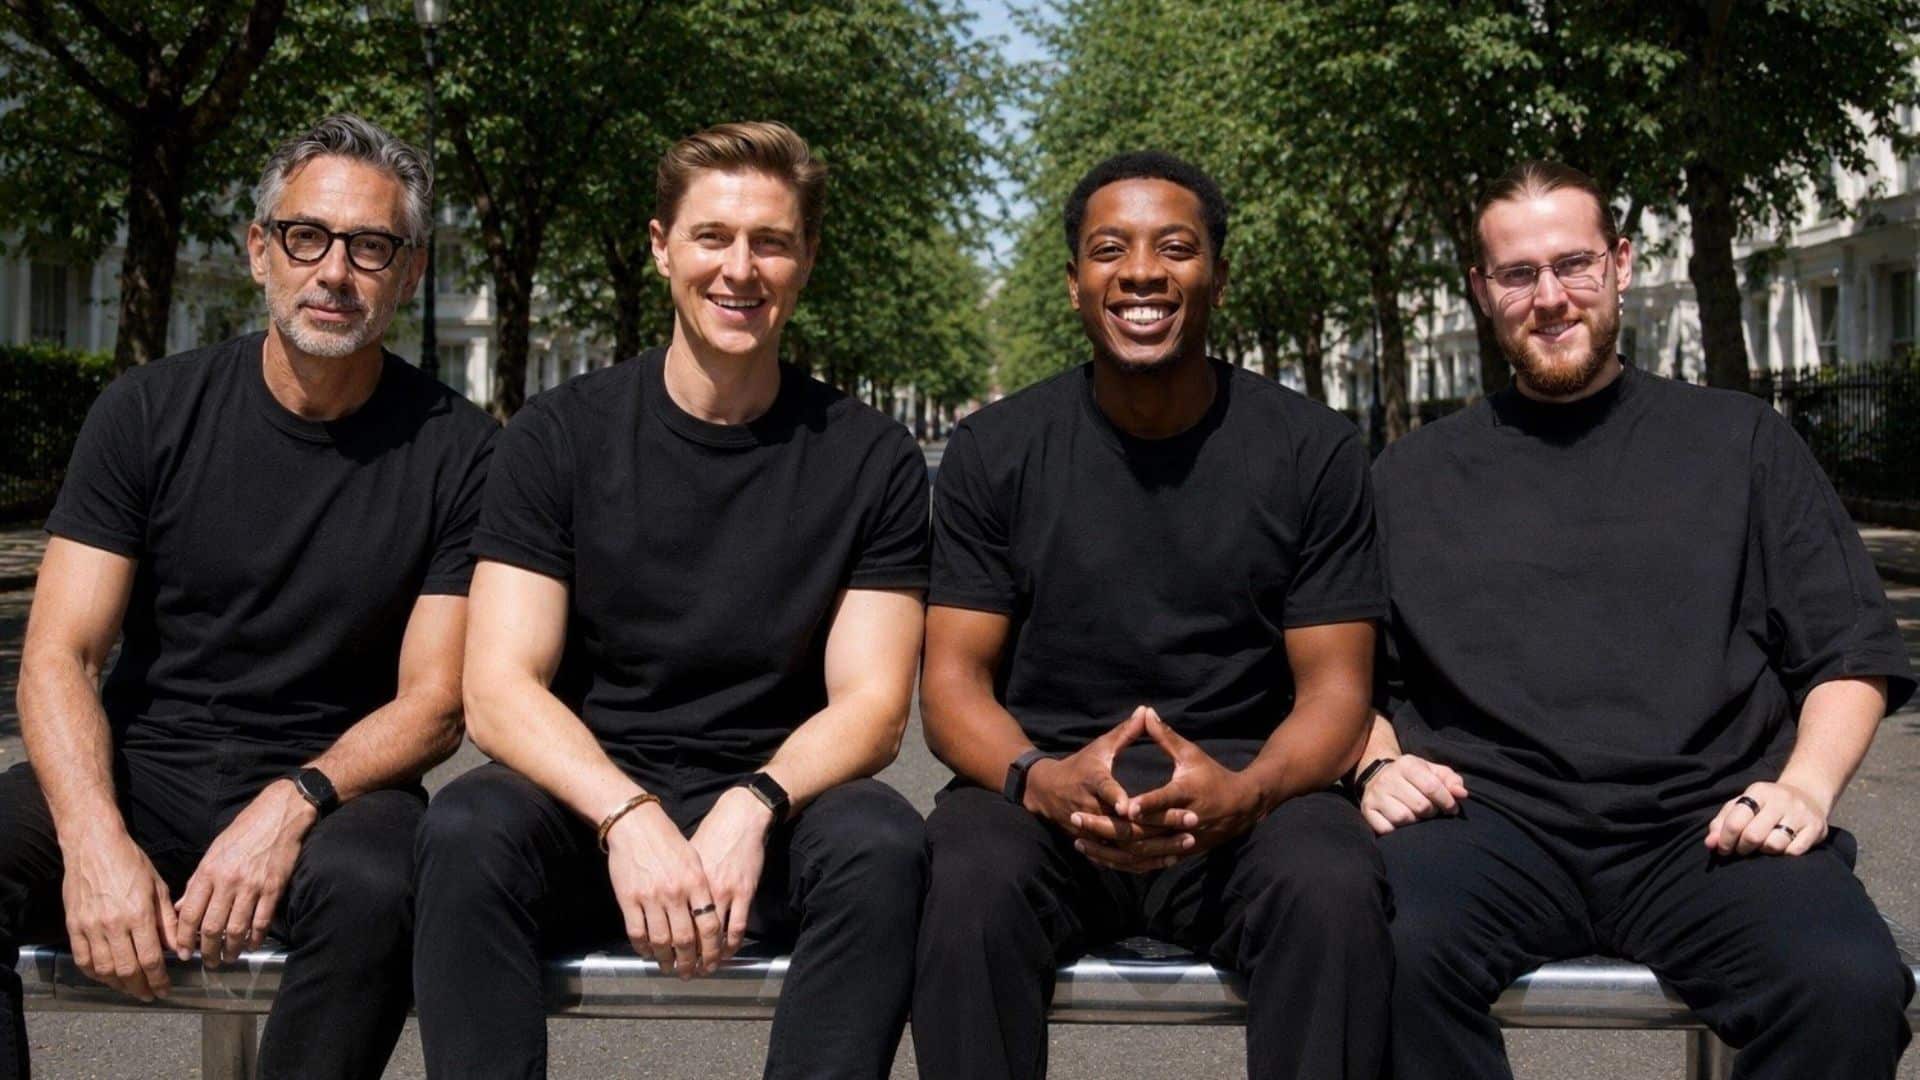
    „RHISE AI“ įkūrė Andy Loy, Danil Gontovnik, Samy Samandjeu ir Chris Seybold. Teigiama, kad A. Loy anksčiau bendraįkūrė pramoninio DI bendrovę „KONUX“, o D. Gontovnik dirbo „Meta“ inžinieriumi ir bendraįkūrė įsigytus startuolius.

    Pasak bendrovės, „Lucie“ idėja gimė iš asmeninės patirties: A. Loy teigia susimąstęs, kodėl galingos technologijos dažnai konkuruoja dėl dėmesio, užuot jį „grąžinusios“ žmogui.

    Privatumas, prieinamumas ir augimo skaičiai

    „RHISE AI“ teigia, kad „Lucie“ šiuo metu prieinama „iPhone“ ir „Mac“ įrenginiams anglų ir vokiečių kalbomis.

    Per kiek daugiau nei šešias savaites programėlė, bendrovės duomenimis, buvo atsisiųsta daugiau nei 15 000 kartų. Taip pat nurodoma, kad metinė mokama prenumerata kainuoja apie 91 eurą.

    Bendrovė taip pat skelbia, kad daugiau nei pusė aktyvių „Lucie“ vartotojų yra prijungę realaus laiko sveikatos duomenis iš dėvimų įrenginių.

    Įmonės teigimu, vienas didžiausių iššūkių bus sukurti DI agentą, kuris realiai taupytų vartotojo laiką, bet kartu išliktų suderinamas su europiniais reglamentais – BDAR ir ES DI aktu.

  • „Tinder“ savininkei „Match Group“ – 11 mln. eurų bauda dėl nepakankamos prieigos prie duomenų

    „Tinder“ savininkei „Match Group“ – 11 mln. eurų bauda dėl nepakankamos prieigos prie duomenų

    Airijos duomenų apsaugos priežiūros institucija skyrė 11 mln. eurų baudą „Tinder“ savininkei „Match Group“. Reguliuotojas teigia, kad pažinčių programėlė ne visada suteikė vartotojams pilną jų asmens duomenų kopiją, kai šie jos prašė.

    Kaip skelbia Airijos Duomenų apsaugos komisija (DPC), problemų kilo dėl „Tinder“ įrankio „Download My Data“, skirto atsisiųsti savo duomenis. Institucijos vertinimu, šis sprendimas neatitiko Bendrojo duomenų apsaugos reglamento (BDAR) reikalavimų.

    Tyrimas buvo pradėtas 2020 metų sausį ir buvo nukreiptas būtent į tai, ar naudotojams sudaryta tinkama galimybė susipažinti su visa apie juos tvarkoma informacija. DPC nurodė, kad žmonėms pateikiant duomenis dalis informacijos buvo praleista, o kai kuriais atvejais vartotojai gaudavo tik suvestines.

    BDAR numato, kad asmenys turi teisę gauti prieigą prie įmonės turimų jų asmens duomenų. Reguliuotojo vertinimu, „Tinder“ sprendimas šios teisės pilnai neužtikrino.

    Reguliuotojas: automatiniai įrankiai privalo būti skaidrūs

    DPC atkreipė dėmesį, kad automatizuoti prieigos įrankiai gali būti patogi ir efektyvi priemonė žmonėms gauti savo duomenis. Tačiau tokie sprendimai turi būti sąžiningi ir skaidrūs – aiškiai parodant, kokios apimties informacija pateikiama.

    Be piniginės baudos, „Match Group“ taip pat gavo papeikimą. Įmonei nurodyta per tris mėnesius sutvarkyti duomenų tvarkymo procesus taip, kad jie atitiktų BDAR reikalavimus.

    „Match Group“ žada sprendimą skųsti

    „Match Group“ atstovas nurodė, kad bendrovė ketina sprendimą apskųsti. Pasak jo, „Tinder“ bendradarbiavo su DPC viso tyrimo metu ir įmonė laikosi nuostatos, kad jos sukurti privatumo sprendimai vartotojams užtikrina apsaugą.

    DPC sprendimas primena, kad vien tik galimybė „atsisiųsti duomenis“ dar nereiškia, jog įgyvendinami visi BDAR reikalavimai – svarbu, kad vartotojui būtų pateikiama visa jo asmens duomenų apimtis, o ne tik atrinkta informacija ar santrauka.

  • Tyrimas atskleidė nemalonią tiesą: 3 iš 4 ES darbuotojų darbe gauna įtartinų žinučių

    Tyrimas atskleidė nemalonią tiesą: 3 iš 4 ES darbuotojų darbe gauna įtartinų žinučių

    Trys iš keturių Europos Sąjungos darbuotojų darbe yra susidūrę su įtartinais el. laiškais, žinutėmis ar nuorodomis, rodo Eurobarometro apklausa, kurią Europos Komisija paskelbė 2026 metų rugsėjo 30 dieną. Tokie signalai, pasak apklausos, tampa kasdienybe, o darbuotojų elgsena ne visada atitinka jų deklaruojamas žinias apie rizikas.

    Į šiuos skaičius sureagavo Graikijos Duomenų apsaugos institucija, priminusi, kad kibernetinis saugumas neatsiejamas nuo asmens duomenų apsaugos. Institucija pabrėžė, jog atakų prevencija organizacijoms turi būti ne vien IT skyriaus užduotis, o nuosekli visos įstaigos ar įmonės praktika.

    Populiariausia schema – phishing

    Dažniausiai darbuotojai nurodo patiriantys phishing atakas: 39 proc. respondentų teigia gavę apgaulingų žinučių arba buvę nukreipti į suklastotas svetaines, kurios imituoja tikras sistemas ir taip siekia išvilioti prisijungimus ar kitus duomenis. Toliau rikiuojasi bandymai pavogti asmens duomenis (18 proc.), kenkėjiškų programų platinimas (17 proc.) ir bandymai išgauti slaptažodžius (16 proc.).

    Apklausoje fiksuota ir naujesnė tendencija: 15 proc. darbuotojų teigė jau susidūrę su apgavystėmis, kuriose pasitelkiamas dirbtinis intelektas. Ekspertai pabrėžia, kad DI vis dažniau naudojamas tam, kad apgaulingi laiškai būtų be klaidų, pritaikyti konkrečiam žmogui ar organizacijai, o balsai, vaizdai ir vaizdo įrašai atrodytų įtikinamai.

    Žino, bet ne visada daro

    Apklausa parodė aiškų atotrūkį tarp suvokimo ir įpročių: 83 proc. darbuotojų sutinka, kad kibernetinė ataka gali turėti rimtų pasekmių, o 72 proc. mano galintys atpažinti įtartiną el. laišką. Tačiau tik 54 proc. teigia prieš spausdami nuorodą pasitikrinantys siuntėją, nors būtent ši disciplina dažnai lemia, ar ataka pavyks.

    Ypač problemiška sritis – suklastotas turinys. Mažiau nei pusė, 48 proc. apklaustųjų, mano galintys atpažinti suklastotą, taip vadinamą deepfake, vaizdo įrašą. Tai svarbu ne tik reputacijos apsaugai, bet ir finansiniam saugumui, nes tokiu turiniu vis dažniau grindžiamos socialinės inžinerijos atakos.

    Ką privalo organizacijos pagal BDAR

    Graikijos Duomenų apsaugos institucija priminė, kad incidento valdymas neapsiriboja techniniu sutvarkymu. Pagal Bendrąjį duomenų apsaugos reglamentą organizacijos, kurios valdo asmens duomenis, tam tikrais atvejais privalo apie pažeidimą pranešti priežiūros institucijai, o kai rizika žmogaus teisėms ir laisvėms yra didelė, informuoti ir pačius nukentėjusius asmenis.

    Tokio pranešimo tikslas yra praktiškas: kuo anksčiau žmogus sužino, tuo daugiau turi laiko apsisaugoti, pavyzdžiui, pakeisti slaptažodžius, įjungti dviejų veiksnių autentifikavimą, stebėti įtartinus mokėjimus ar užblokuoti kortelę. Institucijos taip pat pabrėžia skaidrumo svarbą, nes delsimas gali padidinti žalą ir ilgainiui pakenkti pasitikėjimui organizacija.

    Ekspertai ragina įmones ir viešąsias įstaigas reguliariai mokyti darbuotojus, atnaujinti incidentų planus ir diegti papildomas apsaugas, tokias kaip daugiafaktorė autentifikacija, prieigos teisių peržiūra ir atsarginių kopijų strategijos. Apklausos rezultatai rodo, kad kibernetinis saugumas ES darbo vietose tampa nuolatiniu išbandymu, o sėkmę dažnai lemia kasdieniai įpročiai.

  • Namuose įrengta kamera filmavo kaimynus: priežiūros institucija skyrė baudą ir įspėjo visus

    Namuose įrengta kamera filmavo kaimynus: priežiūros institucija skyrė baudą ir įspėjo visus

    Mazovijos regione gyvenantis vyras sulaukė finansinės sankcijos po to, kai jo namų vaizdo stebėjimo kamera fiksavo ne tik nuosavą kiemą, bet ir viešą kelią bei kaimyninį sklypą. Priežiūros institucija konstatavo, kad taip buvo neteisėtai tvarkomi kaimynų asmens duomenys, įskaitant jų atvaizdą.

    Bauda siekė apie 330 eurų ir buvo skirta ne vien už patį filmavimą, bet ir už tai, kad vyras neįvykdė įpareigojimo pakeisti kameros nustatymus. Institucija pabrėžė, jog jos sprendimai nėra rekomendaciniai, o privalomi vykdyti nedelsiant.

    Įpareigojimas nutraukti tokį filmavimą buvo priimtas 2025 metais, o galutinis sprendimas įsigaliojo 2025 metų spalio 16 dieną. Vis dėlto, kaip nustatyta tyrime, įranga kelis mėnesius ir toliau fiksavo vaizdą už sklypo ribų, o pakeitimai atlikti tik 2026 metų kovą.

    Situaciją apsunkino tai, kad pats nubaustasis, siekdamas pagrįsti savo skundus dėl galimų Kelių eismo taisyklių pažeidimų, policijai teikė įrašus iš stebėjimo sistemos. Būtent šie vaizdo įrašai, institucijos vertinimu, tapo įrodymais, jog filmavimas apėmė kaimynų teritoriją ir viešą erdvę.

    Kur baigiasi privatus kiemas

    Privatus vaizdo stebėjimas dažnai klaidingai suvokiamas kaip visiškai asmeninis reikalas, kuriam netaikomos duomenų apsaugos taisyklės. Tačiau jei kamera fiksuoja nors dalį kaimyno valdos, įvažiavimą, šaligatvį ar važiuojamąją dalį, toks filmavimas paprastai patenka į Bendrojo duomenų apsaugos reglamento taikymo sritį.

    Tokiais atvejais kameros savininkas iš esmės tampa duomenų valdytoju ir turi laikytis pagrindinių principų: teisėtumo, duomenų kiekio mažinimo, tikslo apibrėžtumo ir saugojimo termino ribojimo. Praktikoje tai reiškia, kad filmavimo zona turi būti susiaurinta iki būtino minimumo, o įrašų rinkimas negali virsti nuolatine kaimynystės kontrole.

    Ką sako Europos teismų praktika

    Priežiūros institucijos vertinime remiamasi ir Europos Sąjungos Teisingumo Teismo suformuota praktika dėl namų stebėjimo kamerų. Joje akcentuojama, kad turto ir šeimos saugumas gali būti teisėtas interesas, tačiau jis nesuteikia neribotos teisės filmuoti viešą erdvę ar kaimynų sklypus.

    Net ir tuomet, kai įrašai naudojami incidentams fiksuoti ar perduodami teisėsaugai, tai savaime nepaneigia pareigos užtikrinti, kad filmavimas būtų proporcingas. Jei kamera nuolat apima aplinkinius objektus, toks sprendimas dažniau vertinamas kaip perteklinis, ypač kai yra techninių galimybių nustatyti privatumo zonas ar pakeisti kameros kryptį.

    „Viešosios tvarkos užtikrinimas nėra privačių asmenų funkcija ir ši užduotis negali būti vykdoma pasitelkiant privatų vaizdo stebėjimą“, – sakė priežiūros institucijos vadovas.

    Auganti praktika ir aiški žinutė gyventojams

    Institucijos teigimu, daugėja atvejų, kai kameros tampa ne apsaugos priemone, o konflikto su kaimynais įrankiu. Dėl to vis dažniau vertinama ne tik techninė filmavimo apimtis, bet ir realus tikslas, ar stebėjimas nėra naudojamas nuolatiniam aplinkinių sekimui.

    Ši byla, institucijos vertinimu, siunčia aiškią žinutę: jei kamera apima ne tik jūsų teritoriją, būtina įsivertinti duomenų apsaugos reikalavimus ir nedelsiant vykdyti priežiūros institucijų nurodymus. Priešingu atveju net ir palyginti nedidelė bauda gali virsti didesnėmis pasekmėmis, jei pažeidimai tęsiasi.

  • Danijos „Interhuman AI“ kuria socialinio intelekto DI: atpažins dvejonę, sutrikimą ir pritarimą

    Danijos „Interhuman AI“ kuria socialinio intelekto DI: atpažins dvejonę, sutrikimą ir pritarimą

    Dirbtinis intelektas vis geriau supranta, ką pasakome žodžiais, tačiau kasdienėje komunikacijoje lemiamą dalį sudaro tonas, pauzės, veido mimikos ir kūno kalba. Šie signalai dažnai nulemia, ar pašnekovas pasitiki, sutinka, dvejoja ar yra sutrikęs, tačiau daugumai šiandienos DI sistemų jie vis dar lieka sunkiai „matomi“.

    Kopenhagoje veikiantis startuolis „Interhuman AI“ siekia tą spragą užpildyti kurdamas socialinio intelekto technologiją. Įmonė pristatė naujausią savo modelį „Inter-2“, kuris realiu laiku analizuoja socialinius signalus tekste, garse ir vaizde, kad DI galėtų reaguoti ne tik į žodžius, bet ir į žmogų.

    Pasak komandos, „Inter-2“ vienu metu vertina veido išraiškas, balso intonaciją, žvilgsnio krypties pokyčius, laikyseną ir galvos gestus. Taip aptinkama 12 signalų, tarp jų įsitraukimas, dvejonė, neužtikrintumas, sutrikimas, pritarimas ir nepritarimas.

    Nuo kalbos modelių prie socialinių ženklų

    „Interhuman AI“ bendraįkūrėjai Frederik Sally ir Paula Petcu teigia, kad idėja išryškėjo, kai plačiai paplito didieji kalbos modeliai ir pokalbių sistemos. Nors jos pakeitė sąveiką su technologijomis, jos menkai atsižvelgia į tai, kaip žmogus kalba, kokią emociją slepia ar kokį signalą siunčia pauzėmis.

    „Iš čia ir kilo klausimas: ar galime sujungti kalbos modelius su vaizdo ir garso analize iš kameros bei mikrofono ir pridėti papildomą jutimo sluoksnį, kad suprastume, ką vartotojas iš tikrųjų komunikuoja?“, – sakė Paula Petcu.

    Komanda pirmąjį prototipą kūrė kaip DI trenerį, kuris reaguotų į turinį ir pateikimo manierą. Toks principas vėliau išsivystė į platesnę kryptį, kurią įmonė vadina dirbtiniu socialiniu intelektu, kai sistema bando atkurti žmogui būdingą gebėjimą skaityti situacijos kontekstą.

    Kur tai gali praversti?

    Praktinių pritaikymų spektras platus: nuo įmonių mokymų iki sveikatos priežiūros. Pavyzdžiui, darbo pokalbiuose ar derybų treniruotėse DI galėtų pateikti ne tik teksto analizę, bet ir įžvalgas apie tai, kaip skamba kandidato atsakymai, ar kada jis pradeda dvejoti.

    Skaitmeninėje sveikatoje socialiniai signalai svarbūs nuotolinėse konsultacijose ir pagalbos linijose, kur neteisingai suprastas stresas ar susierzinimas gali lemti netinkamus sprendimus. Kuriant robotiką ar pagalbinius asistentus, gebėjimas pastebėti nepritarimą ar diskomfortą tampa tiesiogiai susijęs su sauga.

    „Šiandienos modeliai yra įspūdingai pajėgūs, bet socialiai kurti. Jie atsako į žodžius, o ne į žmogų, kuris juos parašė. Teisingas atsakymas, pateiktas netinkamu momentu, vis tiek yra blogas atsakymas“, – sakė Frederik Sally.

    Duomenys, skaidrumas ir privatumo rizikos

    Didžiausias iššūkis socialiniam DI yra tai, kad žmonių elgsena labai individuali: pauzė gali reikšti neužtikrintumą, bet gali reikšti ir apgalvojimą. Dėl to tokiems modeliams reikia itin įvairių duomenų ir kruopštaus anotavimo, kad sistema nepainiotų signalų skirtinguose kontekstuose.

    „Interhuman AI“ teigia siekianti, kad išvados būtų atsekamos: naudotojas turėtų suprasti, kokie požymiai lėmė konkretų vertinimą. Toks skaidrumas ypač svarbus situacijose, kur sprendimai gali turėti pasekmių žmogaus karjerai, sveikatai ar paslaugų prieinamumui.

    „Norime, kad būtų galima atsekti, kas lėmė, jog tam tikru momentu buvo atpažinta dvejonė. Jei DI sprendžia ką nors apie mano ateitį, noriu turėti galimybę tai kvestionuoti“, – sakė Frederik Sally.

    Kartu daugėja ir rizikų: socialinių signalų atpažinimas gali būti panaudotas manipuliacijai, ypač jei technologija būtų pritaikoma realiame pasaulyje stebint nepažįstamus žmones. Įmonė teigia jau nubrėžusi tam tikras ribas, su kuo dirbtų, ir akcentuoja atitiktį BDAR bei saugumo auditų svarbą.

    Europoje kuriami DI modeliai turi veikti griežtesnėje reguliavimo aplinkoje, o tai, startuolio vertinimu, gali tapti konkurenciniu pranašumu plečiantis į kitas rinkas. „Interhuman AI“ planuoja toliau plėsti modelių šeimą ir gerinti veikimą sudėtingesnėse situacijose, įskaitant balso kanalą be vaizdo bei kelių žmonių pokalbius.

  • ES KIDS Act ir socialinių tinklų ribojimai vaikams: ar europiečiai pritaria draudimui iki 13 metų?

    ES KIDS Act ir socialinių tinklų ribojimai vaikams: ar europiečiai pritaria draudimui iki 13 metų?

    Ką siūlo ES KIDS Act?

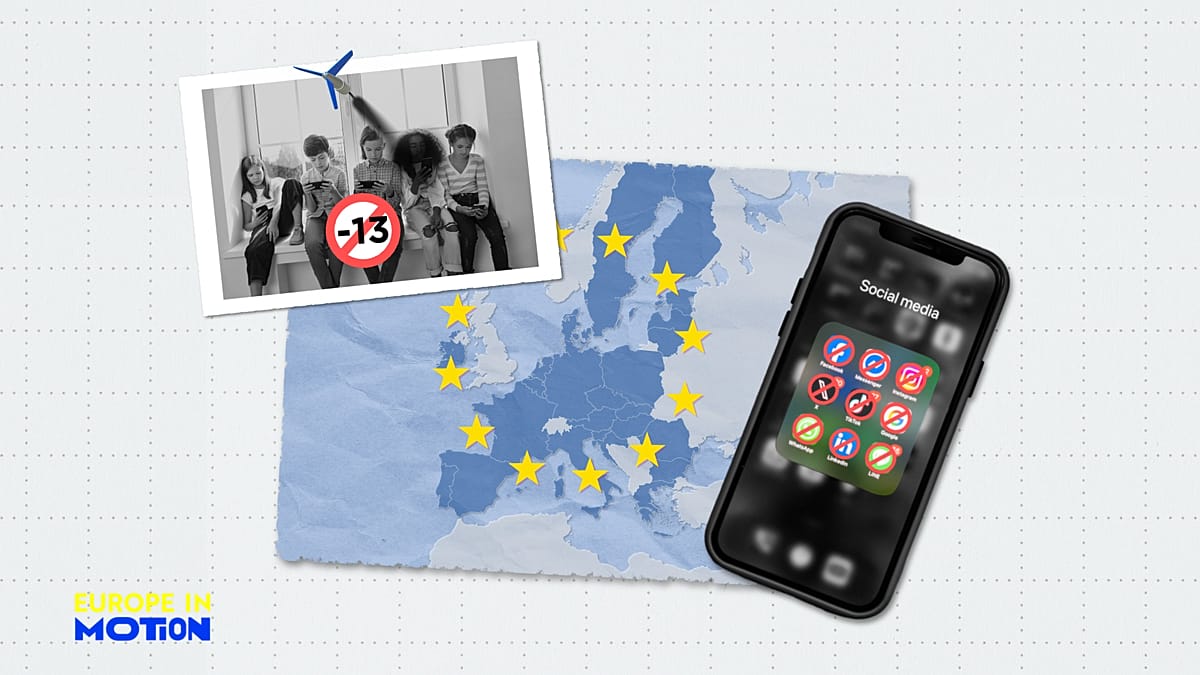
    Europos Sąjungoje svarstomas KIDS Act pasiūlymas numatytų riboti vaikų naudojimąsi socialiniais tinklais: jaunesniems nei 13 metų tai galėtų reikšti visišką draudimą, o 13–15 metų paaugliams – griežtesnes taisykles ir funkcijų apribojimus.

    Pagrindinis tikslas – mažinti priklausomybę nuo telefonų ir nuolatinį turinio slinkimą, kartu geriau apsaugant nepilnamečius nuo žalingo turinio, manipuliacijų ir rizikingų kontaktų internete.

    Pagal aptariamą modelį 13–15 metų paaugliai galėtų susikurti paskyrą tik su tėvų įsitraukimu: paskyra būtų patvirtinama suaugusiojo, o valdymas vyktų per susietą tėvų profilį arba administravimo skydelį.

    Tarp svarstomų ribojimų minima ir ekrano laiko kontrolė, pavyzdžiui, dienos limitas, kuris kai kuriose diskusijose siejamas su vienos valandos riba per parą.

    Apklausos: dauguma nori griežtesnių taisyklių

    Eurobarometro apklausa rodo, kad 91 proc. ES gyventojų mano, jog vaikų naudojimuisi socialiniais tinklais reikia daugiau reguliavimo priemonių.

    Didžiausio palaikymo sulaukė idėja drausti socialinius tinklus vaikams iki tam tikro amžiaus – ją pasirinko 36 proc. respondentų.

    Ryškiausias palaikymas fiksuotas Graikijoje, kur šiai priemonei pritarė 49 proc. apklaustųjų. Toliau rikiuojasi Bulgarija, Rumunija, Portugalija, Airija ir Slovakija – po 44 proc.

    Mažiausias palaikymas matomas dalyje Vidurio Europos valstybių: Austrijoje 27 proc., Vokietijoje 28 proc., Čekijoje 29 proc.

    Vaikų teisių organizacijos įžvelgia rizikų

    Vaikų teisių organizacijos iniciatyvą vertina nevienareikšmiškai: dalis sveikina dėmesį vaikų apsaugai, tačiau kitos pabrėžia, kad vien draudimai gali stumti paauglius į mažiau saugias, sunkiau prižiūrimas interneto erdves.

    Taip pat keliami klausimai, ar reguliavimas netaps atsakomybės perkėlimu nuo platformų ant šeimų pečių.

    „Mes remiame 13 metų kaip minimalią ribą, tačiau to nelaikome nauju draudimu: socialinių tinklų platformos jau dabar dažniausiai nustato 13 metų amžiaus reikalavimą“, – sakė Terre des Hommes Netherlands atstovė ES advokacijai Jeanne-Marie Quashie.

    Ji atkreipė dėmesį, kad amžiaus riba dera su Bendrojo duomenų apsaugos reglamento 8 straipsnyje apibrėžtais principais, tačiau siūlomą sistemą, pasak jos, dar reikia tobulinti, ypač dėl 13 ir 14 metų paauglių prieigos taisyklių.

    Jos vertinimu, jei paauglio paskyros sukūrimas ir patvirtinimas priklausytų nuo tėvų, praktiškai nemaža kontrolės dalis atitektų šeimai, o ne pačioms technologijų bendrovėms.

    „ES KIDS Act juda teisinga kryptimi, kai dėmesys nukreipiamas į platformų dizainą, o ne į visuotinius draudimus. Tačiau susiejus prieigą su tėvų registracija našta perkeliama nuo technologijų bendrovių šeimoms“, – sakė Jeanne-Marie Quashie.

    „13–15 metų vaikų saugumas turi būti įdiegtas pagal nutylėjimą, o ne įjungiamas pasirinktinai. Prieiga prie interneto erdvių turi priklausyti nuo saugumo, o ne nuo tėvų leidimo“, – pridūrė ji.

    Diskusijose dėl KIDS Act išryškėja ir platesnė dilema: kaip suderinti vaikų teisę į informacijos ir bendravimo erdves su pareiga apsaugoti nuo manipuliacijų, priekabiavimo, priklausomybę skatinančio dizaino ir žalingo turinio.

    Didėjant DI pagrindu veikiančių rekomendacijų ir personalizacijos mastui, reguliuotojai vis dažniau kalba ne tik apie amžiaus patikrą, bet ir apie pačių platformų atsakomybę bei dizaino sprendimus.

    Apklausa rodo, kad ES gyventojų nerimas dėl vaikų saugumo internete išlieka aukštas. Apie 71 proc. respondentų nurodė esantys susirūpinę patyčiomis internete, 70 proc. – viliojimu ir išnaudojimu internete, 69 proc. – žalingo turinio pasiekiamumu.

    Tuo metu priklausomybę skatinantis dizainas kelia mažesnį, nors vis dar reikšmingą susirūpinimą: dėl jo nerimą išreiškė 60 proc. respondentų, o labai susirūpinę buvo 28 proc.

    Išsiskyrė kelios šalys, kur priklausomybę skatinančio dizaino tema gyventojus jaudina labiau. Pavyzdžiui, Kipre nerimą dėl to išreiškė 89 proc. apklaustųjų, o Liuksemburge – 87 proc.

    Tai rodo, kad KIDS Act diskusija neapsiriboja vien amžiaus ribomis: nemaža visuomenės dalis tikisi, kad platformos bus pertvarkytos taip, jog vaikams ir paaugliams būtų saugiau net ir turint prieigą.

  • Meta Muse aplenkė „ChatGPT“ JAV: DI agentas pats skambina, pildo formas ir moka už pirkinius

    Meta Muse aplenkė „ChatGPT“ JAV: DI agentas pats skambina, pildo formas ir moka už pirkinius

    JAV programėlių rinkoje sparčiai išpopuliarėjo „Meta“ sukurta „Muse“ – DI agentas, kuris ne tik atsako į klausimus, bet ir realiai atlieka užduotis vartotojo vardu. Skelbiama, kad per trumpą laiką ši programėlė atsirado tarp dažniausiai parsisiunčiamų nemokamų programėlių JAV ir aplenkė „ChatGPT“.

    Esminis skirtumas nuo įprastų pokalbių robotų tas, kad agentas gali naršyti internete, pildyti formas, siųsti laiškus ar bandyti rezervuoti paslaugas. Praktikoje tai reiškia, kad DI gali paskambinti draudikui, užregistruoti vizitą ar derėtis dėl sąskaitos, o prireikus perduoti pokalbį žmogui.

    Kas yra DI agentai ir kodėl tai svarbu

    DI agentais vadinamos sistemos, kurios gauna įrankius veikti: naršyklę, prieigą prie paskyrų, kalendoriaus ar mokėjimų. Tokia kryptis laikoma viena ryškiausių 2024–2026 metų tendencijų, nes pažadas paprastas – mažiau rutinos ir daugiau automatizuotų kasdienių veiksmų.

    Tačiau ši naujovė keičia ir rizikų profilį: jei pokalbių robotas daugiausia generuoja tekstą, tai agentas gali atlikti realius veiksmus, kurie turi finansinių ar teisinių pasekmių. Dėl to daug dėmesio skiriama leidimų valdymui, tapatybės patvirtinimui ir apsaugai nuo neteisėto prisijungimų ar mokėjimų inicijavimo.

    Populiarumas, kainodara ir plėtra

    Nors „Meta“ oficialių detalių apie vartotojų skaičių viešai pateikia nedaug, analitikos bendrovės skelbė apie milijonines instaliacijas per pirmąsias savaites. Spartų augimą padeda užtikrinti ir tai, kad „Muse“ integruojama į „Meta“ ekosistemą, kurioje dominuoja „Facebook“, „Instagram“ ir „WhatsApp“.

    Programėlė siūloma nemokamai su naudojimo ribojimais, o didesnėms apimtims taikomi mokami planai, kurių kaina siekia maždaug 20–100 JAV dolerių per mėnesį, tai yra apie 20–90 eurų per mėnesį. Tokia kainodara artima kitiems rinkos lyderiams, tačiau agentų atveju vartotojai tikisi ne gražesnių atsakymų, o realiai sutaupyto laiko.

    Kodėl Europoje gali vėluoti

    „Muse“ šiuo metu siejama pirmiausia su JAV rinka, o Europoje jos prieinamumas gali vėluoti. DI agentui, kuriam suteikiama prieiga prie pašto, kalendoriaus ar mokėjimų duomenų, taikomi griežtesni privatumo ir saugumo reikalavimai, todėl diegimas privalo atitikti BDAR ir ES DI aktą.

    Be to, agentų veikimas priklauso ir nuo pačių paslaugų teikėjų politikos: dalis svetainių riboja automatizuotus veiksmus, ypač atsiskaitymo metu. Tai reiškia, kad net ir technologiškai pažangus agentas gali susidurti su blokavimu, o kai kuriose situacijose vis tiek prireiks žmogaus patvirtinimo.

    Ekspertai pabrėžia, kad DI agentų sėkmę lems pasitikėjimas: ar vartotojai sutiks suteikti prieigą prie jautrių paskyrų ir mokėjimų, ir ar platformos sugebės užtikrinti aiškų leidimų valdymą. Jei šie klausimai bus išspręsti, DI agentai gali tapti nauju standartu kasdienėms skaitmeninėms užduotims.

  • „Google“ skirta 403 mln. eurų bauda: Airijos priežiūra įvertino, kaip tvarkyti buvimo vietos duomenys

    „Google“ skirta 403 mln. eurų bauda: Airijos priežiūra įvertino, kaip tvarkyti buvimo vietos duomenys

    Airijos duomenų apsaugos komisija skyrė „Google“ 403 mln. eurų baudą už Europos Sąjungos Bendrojo duomenų apsaugos reglamento pažeidimus, susijusius su naudotojų buvimo vietos duomenų tvarkymu. Tai viena didžiausių šios institucijos pritaikytų sankcijų ir pirmoji tokio masto bauda „Google“ atžvilgiu.

    Tyrimas buvo pradėtas 2020 metais, gavus vartotojų organizacijų skundų iš įvairių ES šalių. Skunduose keltas klausimas, ar žmonėms buvo pakankamai aiškiai paaiškinta, kaip renkami, naudojami ir saugomi buvimo vietos duomenys, taip pat ar jų sutikimas buvo gautas sąžiningai.

    Reguliuotojas nurodė, kad problemos susijusios su keliomis „Google“ funkcijomis ir jų tarpusavio sąsajomis: veikla žiniatinklyje ir programėlėse, vietovių istorija bei vietos tikslumo nustatymai. Vertinta ne tik pati duomenų tvarkymo logika, bet ir skaidrumas, tai yra, kaip aiškiai vartotojui pateikiama informacija ir kokią realią kontrolę jis turi.

    Vartotojų atstovai yra teigę, kad dalis sprendimų vartotojo sąsajoje galėjo paskatinti įjungti nustatymus, kurie leidžia plačiau dalintis buvimo vietos informacija. Tokios praktikos ES reguliavimo kontekste dažnai vertinamos per sutikimo laisvumo ir informuotumo prizmę, nes BDAR reikalauja, kad sutikimas būtų konkretus, aiškus ir nedviprasmiškas.

    „Ši byla susijusi su istorinėmis politikomis, kurios nuo to laiko buvo atnaujintos. Nuo 2019 metų reikšmingai patobulinome praktikas ir sukūrėme priemones, kurios supaprastina buvimo vietos duomenų valdymą“, – sakė „Google“ atstovė Mathilde Méchin.

    „Sprendimas yra gera žinia vartotojams, nes patvirtina, kad neteisėta buvo tai, kaip buvo gaunamas sutikimas naudoti žmonių buvimo vietos duomenis. Tačiau laikas, kurio prireikė padaryti išvadoms, yra neproporcingas pažeidimų rimtumui“, – sakė BEUC generalinis direktorius Agustín Reyna.

    Airija yra pagrindinė daugelio didžiųjų technologijų bendrovių priežiūros valstybė ES, nes jų Europos būstinės dažnai registruotos būtent čia. Dėl to sprendimai, priimami Dubline, turi platesnį poveikį visoje Europos Sąjungoje, o baudos ir įpareigojimai tampa reikšmingu precedentu, kaip praktikoje taikomi BDAR reikalavimai.

    Airijos reguliuotojas taip pat turi ir kitų vykdomų tyrimų prieš „Google“, susijusių su duomenų tvarkymu ir skirtingais produktais bei paslaugomis. Augant spaudimui dėl skaidrumo, reklamos personalizavimo ir naujų technologijų, įskaitant DI modelius, įmonėms vis dažniau tenka įrodyti ne tik atitiktį taisyklėms, bet ir tai, kad vartotojui suteikiama reali, lengvai suprantama kontrolė.

  • Po „MyDr“ atakos plinta SMS pacientams: ministerija perspėja dėl sukčių ir netikrų nuorodų

    Po kibernetinės atakos prieš „MyDr“ dalis pacientų ir toliau sulaukia SMS žinučių ar el. laiškų iš gydymo įstaigų, kurių sistemoms incidentas galėjo turėti įtakos. Skaitmenizacijos ministerija ragina būti budriems, nes tokios situacijos dažnai išnaudojamos sukčiams, kurie mėgina apsimesti klinikomis ir išvilioti asmens duomenis.

    Ministerijos teigimu, gydymo įstaigos, kurios naudojosi „MyDr“ paslaugomis, vykdo pareigą informuoti apie galimą duomenų saugumo pažeidimą. Tačiau pabrėžiama, kad žinutėse neturėtų būti nuorodų, nes būtent jos gali tapti patogia terpe phishingui, kai nukentėjusieji nukreipiami į suklastotus puslapius.

    „Nespauskite nuorodų, kurios pateikiamos tokiose žinutėse. Jei turite įtarimų, informaciją patvirtinkite tiesiogiai savo gydymo įstaigoje“, – sakė skaitmenizacijos viceministras Dariusz Standerski.

    Kaip atpažinti bandymą apgauti?

    Ekspertai atkreipia dėmesį, kad sukčiai dažniausiai skuba kurti skubos jausmą ir prašo „nedelsiant“ atlikti veiksmus: paspausti nuorodą, įvesti asmens kodą, prisijungimo duomenis ar patvirtinti tapatybę. Tokiose žinutėse gali būti naudojami įstaigų pavadinimai, logotipai ar imituojamas oficialus tonas, tačiau tikrasis tikslas būna perimti duomenis ar prieigą prie paskyrų.

    Skaitmenizacijos ministerija rekomenduoja visada rinktis saugesnį kelią: neskambinti žinutėje nurodytais numeriais ir nespausti pateiktų nuorodų, o gydymo įstaigos kontaktus susirasti savarankiškai. Jei pranešimas kelia įtarimų, verta pasitikrinti ir savo skaitmeninius nustatymus, pavyzdžiui, ar nėra aktyvuotų nepažįstamų persiuntimų el. pašte.

    Valdžios reakcija ir planuojami pakeitimai

    Skaitmenizacijos ministerija po „MyDr“ incidento pristatė siūlymų paketą, vadinamą Cyber Penketu, kuriuo siekiama griežtinti duomenų tvarkymo praktiką ir aiškiau apibrėžti saugumo standartus. Tarp aptariamų krypčių minimi sertifikavimo mechanizmai subjektams, tvarkantiems medicininius duomenis, ir minimalūs technologiniai reikalavimai informacinėms sistemoms.

    „Dalį pasiūlymų laikyčiau teisinga kryptimi, ypač dėl praktinių kibernetinio saugumo standartų ir geresnio informavimo apie duomenis tvarkančius subjektus, tačiau būtina užtikrinti suderinamumą su BDAR“, – sakė duomenų apsaugos ekspertas dr. Paweł Litwiński.

    Kartu pabrėžiama, kad nacionaliniai pakeitimai negali prieštarauti BDAR principams, įskaitant rizika grįstą požiūrį į duomenų apsaugą. Pasak eksperto, realią naudą galėtų duoti ir pažangesnė medicininių įvykių bei įtartinų veiksmų pranešimų sistema, kuri leistų greičiau pastebėti bandymus prisidengti gydymo įstaigų vardu.

    „MyDr“ aiškina dėl incidento apimties

    „MyDr“ viešuose pranešimuose teigė esanti baigiamojoje incidento apimties nustatymo stadijoje ir tikslinanti, kokios įstaigos bei pacientai galėjo būti paveikti. Bendrovė taip pat nurodė, kad negali pacientų vardu tikrinti asmens kodo ar individualiai patvirtinti, ar konkretūs duomenys pateko į galimai pažeistą rinkinį.

    Įmonė pabrėžė, kad gydymo įstaigos, nustačiusios, jog konkretus pacientas galėjo būti paveiktas, turėtų susisiekti tiesiogiai. Tuo pačiu akcentuojama, kad vien pats įrašas apie galimą paveiktumą nebūtinai reiškia, jog duomenys buvo paviešinti internete.