Tag: Internetas

  • Europarlamentarė Aura Salla ragina atsisakyti JAV technologijų: „Starlink“ ribojimai esą kainavo gyvybes

    Europarlamentarė Aura Salla ragina atsisakyti JAV technologijų: „Starlink“ ribojimai esą kainavo gyvybes

    Suomijos europarlamentarė Aura Salla ragina Europą mažinti priklausomybę nuo JAV technologijų, teigdama, kad Ukrainoje „Starlink“ paslaugų ribojimai turėjo tragiškų pasekmių fronte.

    Ketvirtadienį „European Pulse Seminar“ renginyje ji pareiškė aiškią žinutę: „Nustokite naudoti JAV technologijas.“ Interviu POLITICO Salla sakė, kad praėjusį mėnesį taikytas greičio apribojimas „SpaceX“ karinei „Starshield“ paslaugai Ukrainoje buvo „dar vienas „išjungimo jungiklio“ pavyzdys“.

    Politikės teigimu, tokie sprendimai gali tiesiogiai paveikti mūšio lauko situaciją ir lemti žmonių žūtis. Ji pabrėžė, kad tai esą susiję ne tik su Ukraina, bet ir su Europos saugumu, nes gynyba šiandien vis labiau priklauso nuo technologijų.

    Salla savo pasisakymą siejo ir su platesne diskusija Briuselyje apie dirbtinį intelektą: ar Europai labiau koncentruotis į DI diegimą, ar pačiai kurti pažangiausius, vadinamuosius „frontier“ modelius.

    Diskusija dėl Europos krypties DI srityje

    Europos Komisijos pirmininkė Ursula von der Leyen rugsėjo 16 dieną savo metiniame pranešime yra sakiusi, kad Europa neprivalo pati kurti pažangiausių technologijų, jog galėtų iš jų išgauti didžiausią vertę.

    Tačiau Salla su tuo nesutinka ir tvirtina, kad be nuosavų pažangiausių DI modelių Europa turės mažiau svertų derybose dėl DI raidos krypties ir saugumo taisyklių.

    Panašias rizikas yra įvardijusi ir Prancūzijos pažangių DI modelių laboratorija „Mistral“, perspėjusi, kad Europa gali būti nustumiama į šalį formuojant pasaulines DI žaidimo taisykles, jei neturės stipraus žaidėjo pačioje kūrimo viršūnėje.

    Ką, Sallos teigimu, Europa turėtų keisti

    Kalbėdama apie sąlygas tokioms įmonėms ir technologijoms atsirasti, Salla akcentavo kapitalo ir labiau integruotos rinkos svarbą.

    Ji paragino siekti suderintų bankroto ir mokesčių taisyklių bei skatinti tarpvalstybines pensijų fondų investicijas. Kaip pavyzdį ji paminėjo Danijos fondus, finansuojančius ginklų kūrimą Rumunijoje.

    Europarlamentarės žinutė iš esmės remiasi argumentu, kad technologinė priklausomybė nuo išorės tiekėjų gynybos ir saugumo srityse gali tapti kritiniu pažeidžiamumu, kai paslaugos gali būti ribojamos arba keičiamos be tiesioginės Europos kontrolės.

  • JAV atmetė Prancūzijos siūlymą dėl G7 DI saugos priežiūros: „nereikalinga biurokratija“

    JAV atmetė Prancūzijos siūlymą dėl G7 DI saugos priežiūros: „nereikalinga biurokratija“

    JAV administracija sustabdė Prancūzijos pastangas, kad G7 šalys bendrai koordinuotų pažangaus dirbtinio intelekto (DI) saugą ir rizikų valdymą. Baltųjų rūmų pareigūnas Prancūzijos pasiūlymą įvertino kaip „nereikalingą biurokratiją“.

    Prancūzijos skaitmeninių reikalų ministrė Anne Le Hénanff Prancūzijos Senate trečiadienį sakė, kad rugsėjį ir spalį vyko du ministrų lygio susitikimai, kuriuose siekta G7 įsipareigojimų sukurti aukšto lygio darbo grupę. Jos užduotis būtų testuoti vadinamuosius „frontier“ modelius – pažangiausias DI sistemas – ir dalintis informacija apie rizikas bei incidentus.

    Pasak ministrės, iniciatyva „nepasiekė sėkmingos pabaigos“, nes JAV norėjo eiti savu keliu. Anot jos, Vašingtonas šiuo etapu nėra pasirengęs pasirašyti bendro pareiškimo su kitomis šešiomis G7 valstybėmis ir paprašė palaukti jų pačių vertinimo rezultatų.

    Prancūzija teigė, kad dėl to apgailestauja, tačiau žada tęsti darbą europiniu lygmeniu. Tai svarbu ir dėl artėjančių politinių sprendimų: Prancūzija 2026 metais perima rotuojančią G7 pirmininkystę.

    Skirtingi požiūriai į koordinavimą

    Anonimiškumo paprašęs Baltųjų rūmų pareigūnas teigė, kad Prancūzija siūlė „prastai apibrėžtą“ instituciją bendradarbiavimui DI srityje, o JAV baiminosi, jog tai sukurs papildomą biurokratinį sluoksnį.

    Vietoj to JAV atstovai akcentavo prezidento Donaldo Trumpo inicijuotą „Super Intelligence Force“ – formatą, kuriame, kaip teigiama, kartu dirba valdžios institucijos ir pramonė, siekiant spartinti inovacijas ir užtikrinti saugų modelių diegimą.

    Prancūzijos ministrė savo ruožtu nurodė, kad šalis planuoja grįžti prie derybų ir yra pasiūliusi jas atnaujinti gruodį.

    G7 – be bendro pareiškimo

    Pranešama, kad po spalio 20 dieną įvykusio nuotolinio G7 technologijų ministrų susitikimo Prancūzija, kaip susitikimo pirmininkaujanti šalis, paskelbė pirmininko santrauką. Joje pažymėta, kad ministrai svarstė glaudesnį koordinavimą identifikuojant rizikas, dalijantis informacija apie incidentus ir galimą atskirą aukšto lygio grupę.

    Vis dėlto tai nebuvo bendras pareiškimas, kuriam pritartų visos G7 narės.

    Augančios rizikos ir Prancūzijos planai

    DI saugos klausimai G7 darbotvarkėje skamba ne pirmą kartą: gegužę ministrai buvo sutarę aptarti saugų DI ir rizikos vertinimą, o po to G7 lyderiai susitiko kitą mėnesį Évian mieste.

    Tuo pat metu, didėjant pažangių DI sistemų kibernetiniams gebėjimams, auga ir praktinis spaudimas rasti tarptautinių koordinavimo formų. Tekste minimi ir atvejai, kai autonominiai DI agentai buvo siejami su įsilaužimu, o vėliau pranešta apie modelių gebėjimą apeiti kontrolės priemones kibernetinio saugumo testuose.

    A. Le Hénanff teigė, kad Prancūzija ir toliau stums šią temą, remdamasi tokiais resursais kaip INESIA – Prancūzijos nacionalinis DI vertinimo ir saugos institutas – bei Inria, viešuoju skaitmeninių mokslų ir technologijų tyrimų institutu.

    JAV atstovas pabrėžė, kad, prezidento D. Trumpo vadovaujama, Amerika „toliau pirmaus pasaulyje“ vadinamosios „super intelligence“ inovacijose.

    Tekste taip pat minima, kad D. Trumpas rugsėjo pabaigoje Jungtinių Tautų Generalinėje Asamblėjoje pradėjo aktyviau vartoti terminą „super intelligence“ vietoj „artificial intelligence“, o po savaitės nurodė federalinėms agentūroms naudoti naują terminą.

  • Europos Komisija karpo 2027 metų darbotvarkę: atsisako dalies įstrigusių iniciatyvų

    Europos Komisija karpo 2027 metų darbotvarkę: atsisako dalies įstrigusių iniciatyvų

    Europos Komisija mažina savo 2027 metų teisėkūros užmojus ir į prioritetų viršų kelia konkurencingumą, reguliavimo supaprastinimą bei ekonominį saugumą. Likus vis mažiau laiko iki Ursulos von der Leyen antrosios kadencijos pabaigos, Briuselis nori daugiau dėmesio skirti tam, kas realiai gali būti priimta.

    Kaip rašo „POLITICO“, metinėje Komisijos darbo programoje numatyta ne tik naujų iniciatyvų kryptis, bet ir vadinamasis „teisėkūros valymas“ – atsisakoma pasiūlymų, kurie nebeturi politinių šansų, taip pat panaikinamos pasenusios taisyklės.

    Dokumente akcentuojama, kad ES siekia stiprinti bendrąją rinką, mažinti biurokratiją, modernizuoti pramonę ir didinti gynybinius pajėgumus geopolitinės įtampos bei ekonominio neapibrėžtumo fone.

    Toks posūkis reiškia, kad dalis anksčiau aptartų reformų keliauja į stalčių, o didesnis dėmesys bus skiriamas jau parengtiems teisės aktams „pervaryti“ per finišo liniją – net jei tai mažiau skambu, bet labiau įgyvendinama.

    Kas dingsta iš darbotvarkės

    Komisija ketina oficialiai atsisakyti bandymo reformuoti energijos apmokestinimą – iniciatyvos, kuri buvo pradėta 2021 metais. Ja siekta pakeisti ES mokesčių taisykles taip, kad elektra būtų apmokestinama mažesniu tarifu nei iškastinis kuras, skatinant švaresnės energijos vartojimą.

    Tačiau valstybės narės penkerius metus nesugebėjo susitarti: daliai sostinių reforma būtų reiškusi didesnius mokesčius benzinui, dyzelinui ar gamtinėms dujoms. Dėl to šis pasiūlymas įtrauktas į iniciatyvų, kurių atsisakoma, sąrašą.

    Taip pat numatyta atsiimti vadinamąją „žaliųjų teiginių“ direktyvą (Green Claims Directive), kuri turėjo nustatyti taisykles, kaip įmonės turi pagrįsti aplinkosauginius teiginius apie savo produktus ar paslaugas. Komisija aiškina, kad per „protingą laikotarpį“ nepavyktų užsitikrinti pakankamos valstybių narių paramos.

    Kitas stabdomas projektas – pasiūlymas dėl finansinių duomenų prieigos (Financial Data Access). Jis būtų atvėręs trečiosioms šalims prieigą prie finansų sektoriaus turimų duomenų (pavyzdžiui, draudikų ar pensijų fondų), siekiant paskatinti „fintech“ inovacijas, tačiau susidūrė su stipriu tradicinių rinkos dalyvių pasipriešinimu.

    Kas lieka prioritetuose 2027-aisiais

    Darbo programoje numatyta ir naujų teisėkūros paketų kryptis. Minimas energijos „supaprastinimo paketas“ bei po 2030 metų laikotarpio klimato ir energetikos sistemos rėmai, susiję su ES 2040 metų klimato tikslais, nors konkrečios supaprastinimo priemonės dokumente neišdėstomos.

    Tarp kitų numatomų priemonių – švarios šilumos rinkos mechanizmas, kuris turėtų padėti skatinti šilumos siurblių diegimą. Taip pat planuojama Europos kritinių žaliavų korporacija, kuri galėtų pirkti ir kaupti metalus, reikalingus švariai energetikai, gynybai ir technologijoms.

    Numatyta peržiūrėti laikinas valstybės pagalbos taisykles, taikomas pramonėms, kurios labiausiai nukenčia dėl aukštų energijos kainų. Be to, Komisija planuoja peržiūrėti CO2 standartus sunkiosioms transporto priemonėms.

    Skaitmeninė ir bankų darbotvarkė: daugiau „supaprastinimo“

    Komisija žada 2027 metų viduryje pristatyti skaitmeninės transformacijos paketą – jame turėtų atsirasti supaprastinimo ir autorių teisių klausimai. Tai tęsia jau anksčiau pradėtą supaprastinimo kryptį skaitmeninėje politikoje.

    Duomenų saugojimo tema dokumente įvardijama atsargiai: vietoje žadėto greito visos ES masto pasiūlymo Komisija nurodo dar vertinsianti duomenų saugojimo taisyklių poveikį ir prie šio klausimo grįšianti vėliau.

    Finansų sektoriuje numatomas bankų supaprastinimo ir konkurencingumo paketas pirmajame 2027 metų ketvirtyje. Kartu Komisija ketina atsiimti seniai stringantį Europos indėlių draudimo sistemos projektą, kuriam taip ir nepavyko rasti bendro sutarimo tarp valstybių narių.

    Valymas nuo pasenusių taisyklių

    Be politinių iniciatyvų atsisakymo, Komisija žada panaikinti ir keletą akivaizdžiai pasenusių teisės aktų. Tarp jų minima net taisyklė dėl specialaus intervencinio sviesto atsargų pardavimo Sovietų Sąjungai – valstybei, kuri nustojo egzistuoti 1991 metais.

    Komisija taip pat planuoja naikinti ilgai „užstrigusius“ pasiūlymus, kurie daugelį metų nesulaukė proveržio – pavyzdžiui, susijusius su oro eismo laiko langų paskirstymu ar bendru europiniu indėlių draudimu.

    Visa ši kryptis atspindi aiškų Briuselio signalą: likusios kadencijos pabaigoje bus ieškoma greitesnių, labiau įgyvendinamų sprendimų, o dalis ambicingų reformų užleidžia vietą paprastesniems ir labiau sutariamiems paketams.
  • Po kibernetinių atakų Europos prekybos tinkluose įtarimai krypsta į Rusiją

    Po kibernetinių atakų Europos prekybos tinkluose įtarimai krypsta į Rusiją

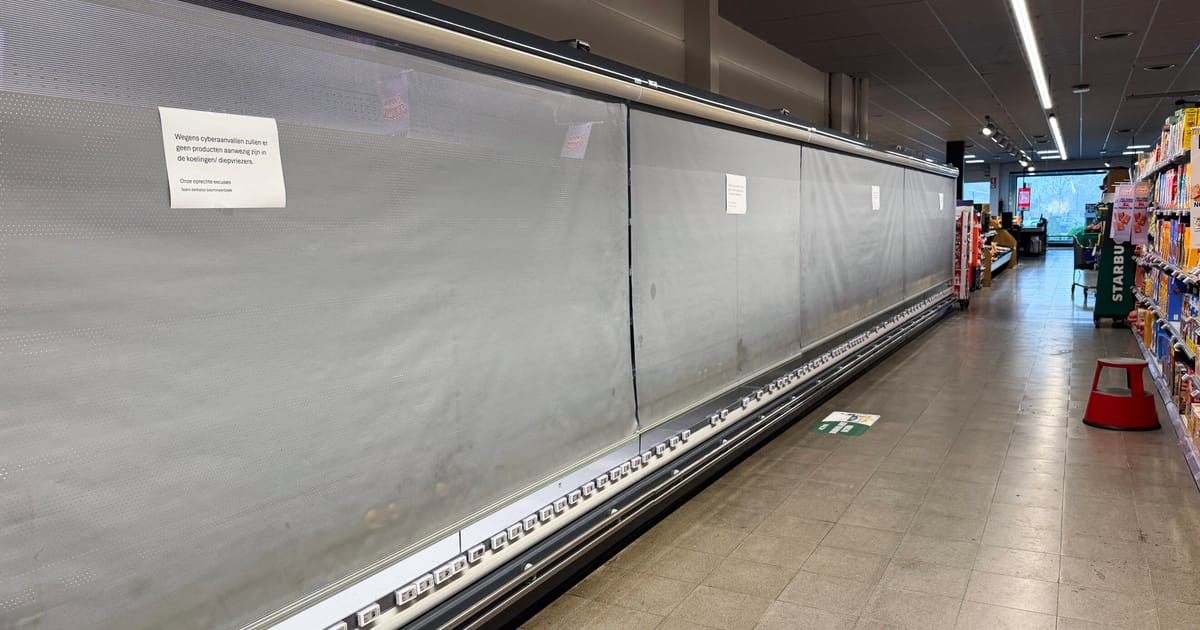
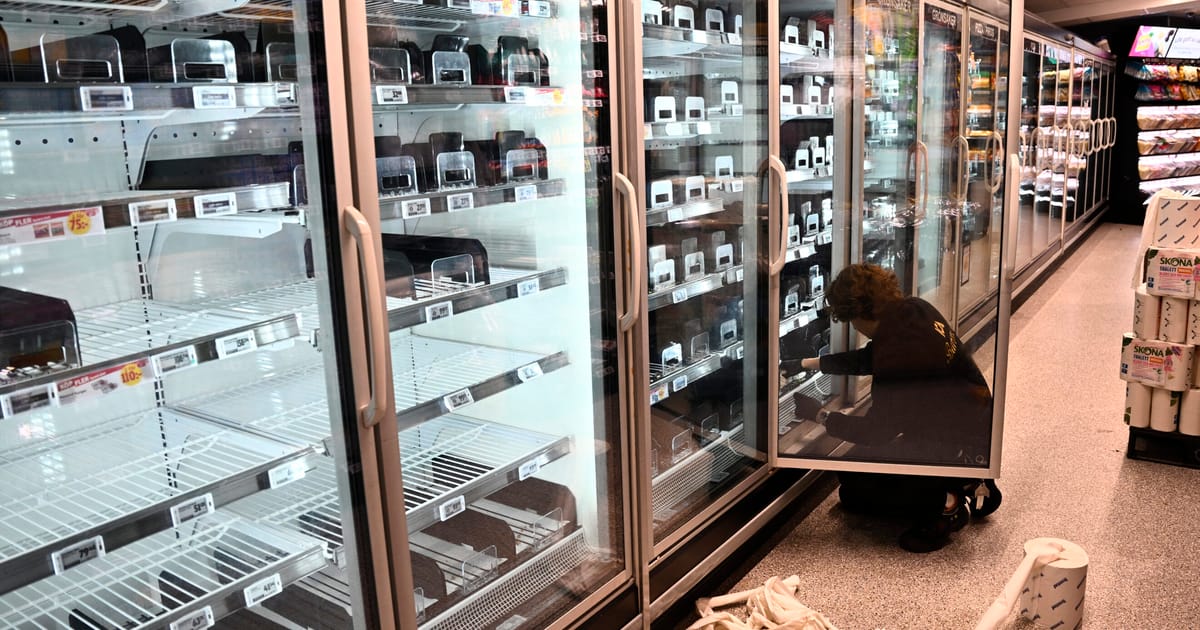
    Per kelias savaites Europą sudrebino dvi didelės kibernetinių atakų bangos prieš prekybos tinklus: sutrikdyta parduotuvių šaldymo įranga, o kai kuriose vietose teko spręsti, ką daryti su atšilusiomis prekėmis.

    Pirmoji atakų serija spalio 11–12 dienomis smogė Prancūzijos parduotuvėms, o naujausias incidentas fiksuotas pirmadienį – šįkart šaldymo sistemos sutriko mažiausiai devyniose ES šalyse, apie tai rašo „POLITICO“.

    Tokie taikiniai kibernetinėje erdvėje nėra atsitiktiniai: prekybos tinklai yra maisto tiekimo grandinės dalis, o šaldymo įrangos valdymas priskiriamas prie kasdienės, bet kritiškai svarbios infrastruktūros.

    Kibernetinio saugumo ekspertai ir analitikai vis garsiau svarsto, kad tai gali būti platesnio masto hibridinės veiklos dalis, tačiau pabrėžia: galutinis atsakymas, kas stovi už atakų, kol kas nėra patvirtintas.

    Šaldymo įranga sutriko mažiausiai devyniose ES šalyse

    Pranešama, kad problemos užfiksuotos Belgijoje, Liuksemburge, Švedijoje, Vokietijoje, Airijoje, Nyderlanduose, Estijoje, Suomijoje ir Rumunijoje. Dalies prekybos tinklų atstovai nurodė, kad paveiktas buvo tik nedidelis parduotuvių skaičius.

    Vis dėlto pats incidento pobūdis atkreipė dėmesį: šaldymo ir šaldiklių sistemų išjungimas ar parametrų keitimas gali tiesiogiai paveikti prekių saugumą ir sukelti trikdžių parduotuvėse.

    Europos Komisijos saugumo pareigūnai ketina aiškintis šiuos incidentus, o už žemės ūkį ir maistą atsakingas eurokomisaras Christophe’as Hansenas juos apibūdino kaip tyčinį bandymą sutrikdyti maisto tiekimo grandinę.

    Kodėl įtarimai krypsta į Maskvą

    Nustatyti kibernetinės atakos vykdytojus sudėtinga: net ir surinkus techninius duomenis, oficialus priskyrimas dažnai užtrunka, o valstybės kartais vengia viešai įvardyti kaltininkus dėl diplomatinių ar žvalgybinių priežasčių.

    Belgijos kibernetinio saugumo agentūros atstovas teigė, kad šiuo metu nežinoma, kas yra už atakos, ir gali būti, kad to niekada nepavyks tiksliai nustatyti.

    Visgi dalis analitikų svarsto apie Rusijos pėdsaką. Kartu su Iranu, Kinija ir Šiaurės Korėja Rusija laikoma viena iš valstybių, kurios dažniausiai siejamos su valstybės remiamomis kibernetinėmis atakomis prieš Europą, o kai kurie ekspertai teigia, kad šiuo atveju taikiniai ir veikimo modelis mažiau dera su kitų trijų šalių įprasta taktika.

    Kibernetinio saugumo įmonės „Lupovis“ vadovas Xavieras Bellekens sakė, kad tyrėjų surinkti duomenys iš vadinamųjų „medaus puodų“ (spąstų, skirtų užpuolikams aptikti) leidžia įtarti valstybės remiamą grupę. Jo teigimu, tokiai atakai reikia specifinių žinių apie pramonines valdymo sistemas ir šaldymo technologijas.

    Anot jo, infrastruktūra, kuria naudotasi atakuojant „medaus puodus“, anksčiau esą buvo siejama su rusų grupėmis, o pasikartojantis atakų scenarijus taip pat vertinamas kaip papildomas signalas.

    Neatmetamos ir kitos versijos

    Ekspertai pabrėžia, kad, nepaisant konteksto ir netiesioginių požymių, šiame etape trūksta galutinių įrodymų. Britų analitinio centro RUSI kibernetinio saugumo direktorius Jamesas Sullivanas teigė, kad svarstytinos įvairios versijos – nuo valstybinių veikėjų iki pavienių asmenų.

    Analitikai atkreipia dėmesį ir į tai, kad nėra požymių, jog prekybos tinklai būtų buvę šantažuojami išpirkos reikalavimais – tai dažniausia finansiškai motyvuotų įsilaužimų forma. Taip pat kol kas neatsirado grupių, kurios viešai prisiimtų atsakomybę.

    Belgijos federalinė prokuratūra patvirtino, kad pradėtas baudžiamasis tyrimas. Rusijos užsienio reikalų ministerija į prašymą pakomentuoti neatsakė.

    Tyrimas dar tik įsibėgėja, o ekspertai prognozuoja, kad priešiški veikėjai, kad ir kas jie būtų, atidžiai stebės, kokį realų poveikį tokios atakos sukelia ir kaip greitai į jas reaguojama.

  • Kibernetinė ataka palietė ir Prancūzijos kraujo bankų šaldymo sistemas – atsargos nenukentėjo

    Kibernetinė ataka palietė ir Prancūzijos kraujo bankų šaldymo sistemas – atsargos nenukentėjo

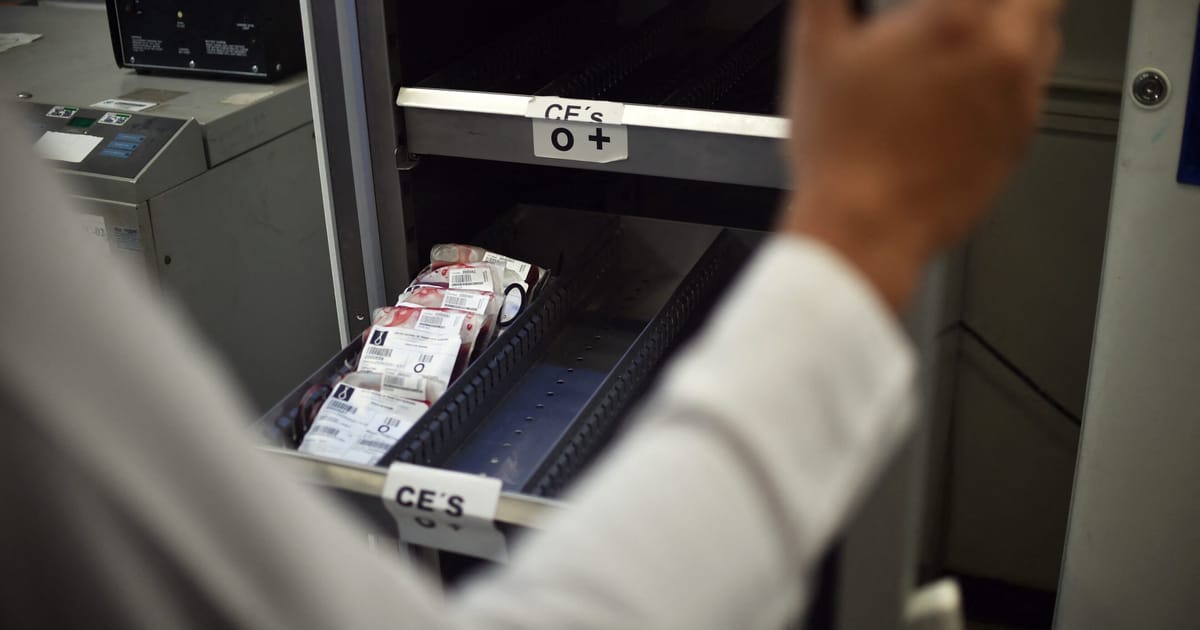
    Prancūzijos kraujo surinkimo tarnyba patvirtino, kad kibernetinės atakos metu buvo paveiktos kai kurios kraujo bankų šaldymo įrangos stebėjimo ir valdymo sistemos. Vis dėlto institucija pabrėžė, kad kraujo atsargos dėl incidento nenukentėjo.

    Apie tai antradienį pranešė Prancūzijos kraujo įstaiga (EFS), nurodžiusi, kad trijuose jos padaliniuose sutriko šaldymo patalpų kontrolės sistemos. Pasak EFS, atakos metu temperatūros ir atitirpinimo ribos buvo pakeltos į „labai aukštus lygius“.

    EFS taip pat teigia nebuvusi tiesioginis šių atakų taikinys. Institucija nurodo, kad nebuvo pažeisti nei kraujo mėginiai, nei kraujo produktai.

    Incidentas siejamas su pastaruoju metu Europoje užfiksuota atakų banga, kai taikomasi į prekybos centrų šaldytuvus. Dėl tokių atakų kai kurios parduotuvės buvo priverstos išmesti sugedusį maistą.

    Kas nutiko EFS padaliniuose

    EFS pranešime teigiama, kad paveiktos būtent šaldymo patalpų stebėjimo ir kontrolės sistemos, naudojamos įrangai prižiūrėti. Manipuliacijos esą lėmė nenormaliai aukštus nustatymus, kurie kėlė riziką šaldymo grandinei.

    Institucija nurodė, kad šaldymo įrangoje laikyti kraujo produktai, įskaitant plazmos maišelius transfuzijoms, buvo „perkelti arba apsaugoti“. Dėl to, pasak EFS, tiekimo tęstinumas ir atsargų saugumas buvo užtikrinti.

    Ryšys su atakomis prieš prekybos centrus

    EFS incidentas, kaip teigiama, sutapo su atakomis prieš prekybos centrų šaldymo įrangą keliose Europos Sąjungos šalyse. Pastaraisiais atvejais taip pat buvo keičiami atitirpinimo nustatymai, kad šaldytuvų temperatūra pakiltų iki labai aukštų reikšmių.

    Prancūzijos žiniasklaidoje skelbta, kad EFS šaldymo įrangą tiekia šaldymo sprendimų bendrovė „Coolworld“. Įmonė savo pranešime teigė žinanti apie incidentą ir pažymėjo, kad jis susijęs su komponentu, kurį tiekė trečiosios šalies paslaugų teikėjas, o ne pačios „Coolworld“ tiesiogiai valdoma sistema.

    „Coolworld“ taip pat tvirtino, kad paveiktas buvo tik „ribotas skaičius“ jos įrenginių.

    Valdžios reakcija: smūgis ekonomikai ir tiekimo grandinei

    Prancūzijos skaitmeninių reikalų ministrė Anne Le Hénanff, kalbėdama Senate, pareiškė, kad pastarieji išpuoliai prieš šaldymo įrangą „tiesiogiai taikėsi į mūsų ekonomiką ir tiekimo grandinę“.

    Ministrė taip pat teigė, kad tokių atakų tikslas galimai gali būti ir visuomenės nerimo didinimas. Kas konkrečiai surengė atakas, šiuo metu nėra aišku.

  • Europos Komisija tirs kibernetines atakas prieš prekybos tinklus: dalyje ES šalių išjungti šaldytuvai

    Europos Komisija tirs kibernetines atakas prieš prekybos tinklus: dalyje ES šalių išjungti šaldytuvai

    Europos Komisija žada įvertinti, kaip prekybos tinklai pasirengę kibernetinėms atakoms, po kurių dešimtyse parduotuvių keliose ES šalyse sutriko šaldymo įranga.

    ES žemės ūkio ir maisto komisaras Christophe’as Hansenas portalui „POLITICO“ sakė, kad incidentai bus aptarti artimiausiame Komisijos Saugumo kolegijos posėdyje – siekiant įvertinti mažmenininkų atsarginius planus ir gebėjimą greitai reaguoti į tokio tipo sutrikimus.

    Pasak komisaro, Europos maisto tiekimo grandinė turi būti pasirengusi naujoms ir besikeičiančioms grėsmėms. Nors Europos maisto saugumui, jo teigimu, pavojaus nėra, pasikartojančios atakos kelia rimtą susirūpinimą dėl visos sistemos atsparumo.

    Tokie sutrikimai, anot jo, gali reikšti ekonominius nuostolius prekybininkams, didesnį maisto švaistymą ir tuštesnes lentynas, o vartotojams – mažesnį pasitikėjimą tiekimu.

    Šaldymo sistemos sutriko mažiausiai šešiose šalyse

    Pranešama, kad trikdžiai pirmadienį paveikė šaldymo ir šaldiklių sistemas įvairiuose prekybos tinkluose. Incidentai fiksuoti mažiausiai šešiose ES šalyse: Belgijoje, Liuksemburge, Švedijoje, Airijoje, Nyderlanduose ir Estijoje.

    Kai kurie mažmenininkai nurodė, kad šaldytuvų temperatūra staiga galėjo pakilti net iki 50 laipsnių Celsijaus. Tokie svyravimai gali lemti maisto gedimą ir priverstinius prekių nurašymus.

    Klausimas keliamas platesniame saugumo kontekste

    Šiuos incidentus Komisija ketina vertinti ne tik kaip pavienį smūgį atskiroms įmonėms. Saugumo kolegijos formatas leidžia analizuoti atakas platesniame kontekste – įskaitant grėsmes, kurios priskiriamos vadinamajam hibridiniam karui.

    Tokio tipo atakos, nukreiptos į būtinąsias tiekimo grandines, gali būti naudojamos siekiant sutrikdyti kasdienę veiklą ir menkinti visuomenės pasitikėjimą, pažymi Europos Komisijos atstovai.

    Ne pirmas kartas: anksčiau panašūs atvejai fiksuoti Prancūzijoje

    Dabartiniai sutrikimai seka po ankstesnių kibernetinių incidentų Prancūzijoje spalį, kai įsilaužėliai, kaip įtariama, nuotoliniu būdu manipuliavo šaldymo sistemomis – aktyvuodami atitirpinimo mechanizmus ir taip smarkiai pakeldami temperatūrą.

    Tuomet Komisijos žemės ūkio pareigūnai buvo susitikę su paveiktais prekybininkais ir aptarė situaciją kaip dalį ES maisto saugumo pasirengimo ir atsparumo stiprinimo pastangų.

    Ch. Hansenas pabrėžia, kad nors bendra maisto saugumo situacija Europoje nėra kritinė, šie išpuoliai aiškiai parodo pažeidžiamas grandis – nuo technologinių sistemų iki vartotojų pasitikėjimo, kurį atkurti gali būti sunkiau nei pašalinti patį gedimą.

  • Kibernetinės atakos Europoje: įsilaužėliai nuotoliniu būdu kaitino prekybos centrų šaldytuvus

    Kibernetinės atakos Europoje: įsilaužėliai nuotoliniu būdu kaitino prekybos centrų šaldytuvus

    Pirmadienį mažiausiai penkiose ES šalyse dešimtyse prekybos centrų sutriko šaldymo įranga – pranešta, kad šaldytuvų temperatūra buvo pakelta nuotoliniu būdu. Vietos žiniasklaida skelbė, kad kai kuriose parduotuvėse šaldymo sistemos dėl incidento tapo nebetinkamos naudoti.

    Kaip rašo „POLITICO“, pranešimų apie įvykius pasirodė Belgijoje, Liuksemburge, Švedijoje, Airijoje, Nyderlanduose ir Estijoje. Kai kurie parduotuvių vadovai teigė, kad temperatūra staiga šoktelėjo net iki 50 laipsnių Celsijaus.

    Ši situacija primena praėjusį mėnesį Prancūzijoje fiksuotą panašių atakų bangą, kai įtariama, jog užpuolikai manipuliavo šaldytuvų atitirpinimo mechanizmais ir taip sukėlė perkaitimą. Kol kas nepatvirtinta, ar naujausi incidentai tiesiogiai susiję su Prancūzijos atvejais, ar išnaudotos tos pačios spragos.

    Incidentai turi ir labai praktiškų pasekmių: Belgijos žiniasklaida pranešė, kad kai kuriose parduotuvėse dėl staigiai pakilusios temperatūros teko išmesti maistą. Tačiau dalis tinklų pabrėžė, kad parduotuvės liko atidarytos, o problema sprendžiama.

    Kuriose šalyse fiksuoti sutrikimai

    Skirtingų šalių pranešimuose kartojosi panašus scenarijus: šaldytuvai ir šaldikliai staiga pradėjo veikti netinkamai, o temperatūros buvo pakeistos nuotoliniu būdu. Apie incidentus viešai kalbėta ir Baltijos regione – Estijoje skelbta, kad viename prekybos tinkle šaldiklių temperatūra taip pat buvo pakelta.

    Belgijoje apie šaldymo sistemų sutrikimus informuotos kelios grandinės. „Delhaize“ atstovas patvirtino IT incidentą, paveikusį dalies parduotuvių šaldymo sistemas, o „Colruyt“ grupė pranešė, kad problemos palietė maždaug penkias „Spar“ parduotuves.

    „Carrefour“ atstovas patvirtino, kad sutrikimai paveikė 15 iš 700 parduotuvių ir kad nė viena iš paveiktų vietų nėra didieji „hipermarketai“. Tuo metu Švedijoje „ICA“ kalbėjo apie incidentą, palietusį nedidelį skaičių parduotuvių už centrinio tinklo ribų, o „Coop“ teigė, kad paveiktos septynios iš 800 parduotuvių, situacija suvaldyta.

    Ką sako kibernetinio saugumo ekspertai

    Kibernetinio saugumo tyrėjas Kenas Munro teigė, kad prekybos centrai turėjo atjungti šaldytuvus ir jų nuotolinio stebėjimo bei valdymo įrangą nuo interneto, ypač turint omenyje ankstesnius incidentus Prancūzijoje. Jo vertinimu, po spalio įvykių buvo pakankamai laiko imtis priemonių.

    Kitas tyrėjas Inti De Ceukelaire taip pat suabejojo, ar po Prancūzijos atakų buvo atlikti būtini atnaujinimai. Pasak jo, tai gali reikšti, kad dalis sistemų paprasčiausiai liko „neužlopytos“.

    Belgijos kibernetinio saugumo centro atstovas teigė, kad agentūra atidžiai seka incidentą, tačiau užpuolikai kol kas nežinomi, o juos identifikuoti gali ir nepavykti. Švedijos Nacionalinio kibernetinio saugumo centro vadovas Johnas Billow sakė matantis panašumų su Prancūzijoje fiksuotais atvejais ir patvirtino, kad palaikomas ryšys su paveiktomis organizacijomis.

    Ar tai susiję su Prancūzijos atakomis?

    Kol kas nėra patvirtinta, kad naujausi incidentai Europoje yra koordinuotos kampanijos dalis ar tiesiogiai susiję su praėjusį mėnesį Prancūziją pasiekusia banga. Vis dėlto dalies prekybos tinklų atstovai vietos žiniasklaidai užsiminė, kad incidentas panašus į anksčiau fiksuotą Prancūzijos scenarijų.

    Prancūzijoje spalio viduryje atakos buvo nukreiptos į šaldytuvus, kuriuos gamina Danijos gamintojas „Danfoss“, o incidentai paskatino ir oficialų reagavimą šalies mastu. Vienu atveju, kaip skelbta, atakos pasekmės buvo ypač rimtos – kilo gaisras.

    Kas tiksliai stovi už naujausios atakų bangos, dar aiškinamasi: vieni ekspertai neatmeta „kopijuotojų“ scenarijaus, kiti svarsto ir priešiškos valstybės galimybę. Tačiau bendra žinutė aiški – nuotoliniu būdu valdomos sistemos prekybos infrastruktūroje tampa vis patrauklesniu taikiniu.

    Europos Komisija patvirtino žinanti apie incidentus ir nurodė, kad informacijos koordinavimui bei dalijimuisi naudojamas EU-Cyclone tinklas.

  • ESMA perspėja dėl DI burbulo: kelių technologijų milžinų akcijų kritimas galėtų sukrėsti ekonomiką

    ESMA perspėja dėl DI burbulo: kelių technologijų milžinų akcijų kritimas galėtų sukrėsti ekonomiką

    Europos vertybinių popierių ir rinkų institucija (ESMA) perspėja, kad investuotojų susitelkimas į nedidelį skaičių didžiųjų technologijų bendrovių, siejamų su dirbtinis intelektas bumu, gali tapti rizika visai ekonomikai. Pasak priežiūros institucijos, jei lūkesčiai dėl DI nepasitvirtintų, staigesnis akcijų nuosmukis galėtų paveikti ne tik rinkas, bet ir realųjį augimą.

    ESMA vadovė Verena Ross pabrėžė, kad itin didelė rinkos vertės koncentracija keliuose varduose kelia klausimų dėl investuotojų portfelių diversifikavimo. Kai didelė dalis indeksų grąžos ir nuotaikų priklauso nuo kelių bendrovių rezultatų, pasitikėjimo praradimas gali greitai persiduoti platesnei rinkai.

    „Tokia didelė koncentracija keliuose sektoriaus lyderiuose reiškia, kad pasitikėjimo praradimas galėtų turėti reikšmingą poveikį augimui“, – sakė Verena Ross.

    Kas kelia didžiausią nerimą?

    Vienas ESMA akcentuojamų veiksnių yra atotrūkis tarp įverčių rinkoje ir platesnio makroekonominio vaizdo. Priežiūros institucijos visame pasaulyje stebi, ar DI plėtra pagrindžiama tvariais pajamų srautais, ar vertinimai labiau paremti lūkesčiais, kurie gali pasikeisti pasirodžius silpnesniems rezultatams.

    Papildomą riziką, pasak ESMA, didina skolinto kapitalo vaidmuo finansuojant DI infrastruktūrą. Dideli duomenų centrai, didelės galios skaičiavimo įranga ir lustų paklausa reikalauja milžiniškų investicijų, o dalis jų dengiama skola, todėl jautrumas palūkanų normoms ir rinkos nuotaikoms išlieka aukštas.

    Skolos ir nauji finansavimo kanalai

    ESMA atkreipia dėmesį, kad DI srityje veikiančios bendrovės kapitalą pritraukia įvairiais kanalais: nuo viešų akcijų siūlymų iki privataus kredito ir obligacijų emisijų. Reguliuotojams svarbu suprasti, kas finansuoja šią plėtrą, kur sistemoje kaupiasi svertas ir ar neauga tarpusavio priklausomybės, galinčios sustiprinti krizės efektą.

    Toks vertinimas ypač aktualus, kai rinkoje formuojasi siauras lyderių ratas, o platesni investuotojų portfeliai, pensijų fondai ir indeksiniai produktai tampa vis labiau priklausomi nuo tų pačių emitentų. Jei staigus kainų koregavimas sutaptų su finansavimo brangimu, tai galėtų sustiprinti spaudimą tiek bendrovėms, tiek finansų rinkoms.

    DI ir kibernetinės rizikos

    ESMA taip pat išskiria kibernetines grėsmes, susijusias su sparčiai tobulėjančiais DI modeliais ir automatizuotais agentais. Reguliuotojai vertina scenarijus, kuriuose sukrėtimą rinkose galėtų sukelti ne likvidumo stygius, o kibernetinė ataka ar plataus masto sisteminis incidentas, paveikiantis finansų institucijų veiklą.

    Pasak ESMA, DI sektoriaus pokyčiai vyksta itin greitai, o tai apsunkina rizikų vertinimą ir jų suvaldymą. Dėl šios priežasties priežiūros institucijos žada atidžiau stebėti tiek rinkos koncentraciją, tiek finansavimo struktūrą, tiek naujas technologines grėsmes, kurios gali netikėtai paveikti investuotojų pasitikėjimą.

  • GCHQ nepriskaičiuoja tūkstančių USB laikmenų: priežiūros institucija įspėja dėl jautrių duomenų

    GCHQ nepriskaičiuoja tūkstančių USB laikmenų: priežiūros institucija įspėja dėl jautrių duomenų

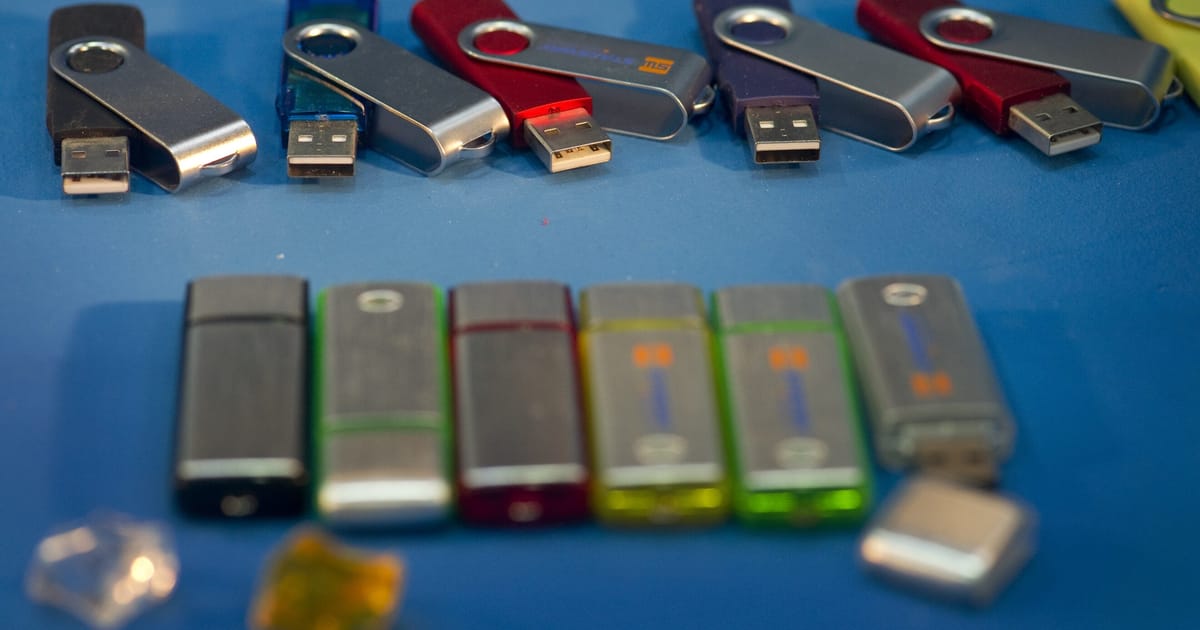
    Jungtinės Karalystės ryšių žvalgybos agentūra GCHQ negali tiksliai paaiškinti, kur atsidūrė tūkstančiai išimamų duomenų laikmenų, tarp jų USB atmintinės, kietieji diskai ir atminties kortelės. Tai nurodoma nepriklausomos priežiūros institucijos ataskaitoje, kurioje vertinama, kaip žvalgybos tarnybos laikosi taisyklių, taikydamos sekimo ir duomenų rinkimo įgaliojimus.

    Ataskaitą parengė Investigatory Powers Commissioner’s Office, prižiūrinti, kaip taikomas 2016 metais priimtas Investigatory Powers Act. Priežiūros institucija akcentuoja, kad dalis dingusių laikmenų galėjo būti naudojamos saugoti itin jautrią informaciją, todėl rizika siejama ne tik su turto apskaita, bet ir su galimu duomenų saugumo pažeidimu.

    Kas galėjo būti šiose laikmenose?

    Ataskaitoje minimi duomenys, susiję su Investigatory Powers Act taikymu, paprastai apima perimtus ryšius ir techninių priemonių pagalba gautą informaciją. Tai gali būti elektroniniai laiškai, trumposios žinutės, telefono skambučiai ir duomenys, išgauti iš įrenginių, pavyzdžiui, kompiuterių ar telefonų.

    Priežiūros institucija pabrėžia, kad tokio pobūdžio informacija laikoma itin jautria dėl jos turinio ir dėl griežtų teisinių reikalavimų, taikomų jos saugojimui. Net ir tuo atveju, jei dalis laikmenų realiai nebeturėjo duomenų, pats negalėjimas patikimai nustatyti jų būsenos yra laikomas reikšmingu kontrolės trūkumu.

    Problema tęsiasi ne pirmus metus

    Investigatory Powers Commissioner Brianas Levesonas ataskaitoje pažymi, kad klausimas dėl išimamų laikmenų kontrolės buvo keliamas dar anksčiau, tačiau pažanga, jo vertinimu, per lėta. Priežiūros institucija nurodo nusivylimą dėl to, kiek laiko užtruko išsamiau ištirti situaciją ir patvirtinti, kiek įrenginių iš tiesų laikytini prarastais.

    GCHQ, kaip teigiama ataskaitoje, šiuo metu pati vertina, kad neapskaitytų laikmenų gali būti tūkstančiai, o vidiniai procesai dar vyksta, siekiant patikslinti galutinį skaičių. Priežiūros institucija šį etapą vertina kaip būtiną, bet pabrėžia, kad ilgai užsitęsęs neapibrėžtumas didina riziką.

    GCHQ: sistema buvo nepakankamai patikima

    GCHQ atstovas pripažino, kad anksčiau naudota išimamų laikmenų valdymo sistema nebuvo pakankamai patikima, kad efektyviai sektų registruotus įrenginius. Agentūra teigia ėmusis veiksmų, įgyvendinant priežiūros institucijos rekomendacijas, ir nurodo, kad buvo taikytos priemonės rizikai mažinti.

    „Kaip nurodė priežiūros institucija, mūsų išimamų laikmenų valdymo sistema anksčiau nebuvo pakankamai patikima, kad veiksmingai sektų registruotus įrenginius, todėl ėmėmės veiksmų pagal visas rekomendacijas“, – sakė GCHQ atstovas.

    Pastaraisiais metais viešojo sektoriaus organizacijos vis dažniau peržiūri politiką, susijusią su išimamomis laikmenomis, nes net ir nedidelis įrenginys gali tapti rimtu incidentu. Ekspertai pabrėžia, kad tokiose sistemose kritiškai svarbūs aiškūs registravimo procesai, auditas ir griežta fizinė kontrolė, ypač kai kalbama apie slaptą ar su sekimo įgaliojimais susijusią informaciją.

  • Kanada į DI bendrovę „Cohere“ investuoja 1,1 mlrd. eurų: Carney tai vadina nacionalinio saugumo klausimu

    Kanada į DI bendrovę „Cohere“ investuoja 1,1 mlrd. eurų: Carney tai vadina nacionalinio saugumo klausimu

    Kanados ministras pirmininkas Markas Carney 1,1 mlrd. eurų dydžio valstybės investiciją į Kanados dirbtinio intelekto bendrovę „Cohere“ pristato kaip žingsnį, tiesiogiai susijusį su nacionaliniu saugumu. Jo teigimu, valstybės suverenitetui vis labiau reikia patikimos prieigos prie strateginių technologijų, tarp jų ir DI.

    Prieš Kanados ir Europos Sąjungos viršūnių susitikimą Monrealyje Carney akcentavo, kad Otava nenori, jog DI ateitis būtų sprendžiama kitur ir tų, kuriais Kanada nepasitiki. Pasak jo, šiuolaikinėje geopolitikoje svarbūs tampa ne tik gynybos biudžetai, bet ir technologinė bei tiekimo grandinių kontrolė.

    DI prilyginamas kritinei infrastruktūrai

    Carney viešai įvardijo sritis, kurios, jo vertinimu, tampa nacionalinio saugumo pamatu: puslaidininkiai, kritiniai mineralai, mokėjimų sistemos, švarios energijos technologijos, vakcinos, palydovinis ryšys ir dirbtinis intelektas. Ši žinutė dera su vis plačiau Vakarų šalyse įsitvirtinančiu požiūriu, kad DI yra ne tik verslo produktyvumo įrankis, bet ir strateginė infrastruktūra.

    Tokį poslinkį skatina keli veiksniai: spartėjanti valstybių konkurencija dėl skaičiavimo pajėgumų, didėjanti priklausomybė nuo kelių lustų gamintojų ir augantis susirūpinimas dėl pažangių modelių panaudojimo žvalgybai, kibernetinėms atakoms ar dezinformacijai. Dėl to vis dažniau kalbama apie „patikimų tiekėjų“ ekosistemas ir nacionalinius DI pajėgumus.

    Investicija ir privatus kapitalas

    Carney pabrėžė, kad tai yra komercinė investicija, atliekama kartu su privačiais investuotojais. Tarp minimų partnerių yra „Nvidia“, „Bell“ ir Vokietijos „Schwarz Group“, o pats sandoris pristatytas kaip platesnio finansavimo etapo dalis.

    „Cohere“ vadovas Aidanas Gomezas skelbė, kad uždaromas pirminis E serijos finansavimo etapas, o bendrai siekiama iki maždaug 4,8 mlrd. eurų. Nurodoma, kad tikslinis įmonės įvertinimas galėtų siekti apie 24,5 mlrd. eurų, o tai signalizuoja apie rinkos lūkesčius, jog didieji kalbos modeliai ir su jais susijusios infrastruktūros paslaugos išliks viena sparčiausiai finansuojamų krypčių.

    ES ir Kanados akcentas: taisyklės ir saugumas

    Europos Komisijos pirmininkė Ursula von der Leyen, kalbėdama prieš susitikimą, pabrėžė, kad Kanada ir Europa siekia, jog DI tarnautų žmonėms, o saugumo ir patikimumo klausimai būtų sprendžiami kartu. Jos teigimu, svarbūs bendri standartai, taisyklės ir globalesnė DI valdysena.

    Toks tonas ypač aktualus Europos Sąjungai, kuri pastaraisiais metais DI srityje daug dėmesio skiria reguliavimui ir rizikų valdymui, o Kanada siekia išlaikyti konkurencingumą turėdama stiprius akademinius centrus ir tyrimų ekosistemą. Praktikoje tai reiškia didesnį dėmesį modelių saugumui, duomenų apsaugai, atsparumui piktnaudžiavimui ir atsakomybės mechanizmams.

    Susitikimo foną papildo įtemptesnės transatlantinės prekybos ir ekonominės diskusijos, kurias kursto JAV prezidento Donaldo Trumpo grasinimai tarifais partneriams. Carney teigė nemanantis, kad pats viršūnių susitikimas turėtų išprovokuoti atsakomųjų veiksmų, ir pabrėžė, jog Kanada veikia savo interesais.