Tag: Kibernetinis saugumas

  • Berlyno startuolis „Kazimi“ pritraukė 2,2 mln. eurų: žada padėti programėlėms atskirti žmones nuo botų

    Berlyno startuolis „Kazimi“ pritraukė 2,2 mln. eurų: žada padėti programėlėms atskirti žmones nuo botų

    Berlyne įsikūręs mobiliojo kibernetinio saugumo startuolis „Kazimi“ uždarė 2,2 mln. eurų priešsėklinės stadijos finansavimo raundą. Įmonė kuria sprendimą, skirtą programėlių kūrėjams apsaugoti ir patikrinti vadinamuosius first-party duomenis, tai yra duomenis, surenkamus tiesiogiai iš savo vartotojų.

    Raundą vedė rizikos kapitalo fondas „Market One Capital“, prisijungė „IBB Ventures“ ir keli mobiliosios industrijos vadovai. Tarp jų minimi buvęs „Rovio“ technologijų vadovas Petri Hyökyranta, buvęs „Supercell“ duomenų mokslininkas Janne Peltola ir Erik Massmann, anksčiau dirbęs „Birkenstock Group“ ir „Sportradar“ finansų vadovu.

    „Iki šiol programėlių kūrėjams techniškai buvo beveik neįmanoma aiškiai matyti, kurie signalai ateina iš tikrų vartotojų, o kurie yra botų. Mūsų saugumo sprendimas padeda uždaryti šią spragą ir apsaugoti svarbiausią resursą – first-party duomenis“, – sakė „Kazimi“ bendraįkūrėjas ir produktų vadovas Andreas Naumann.

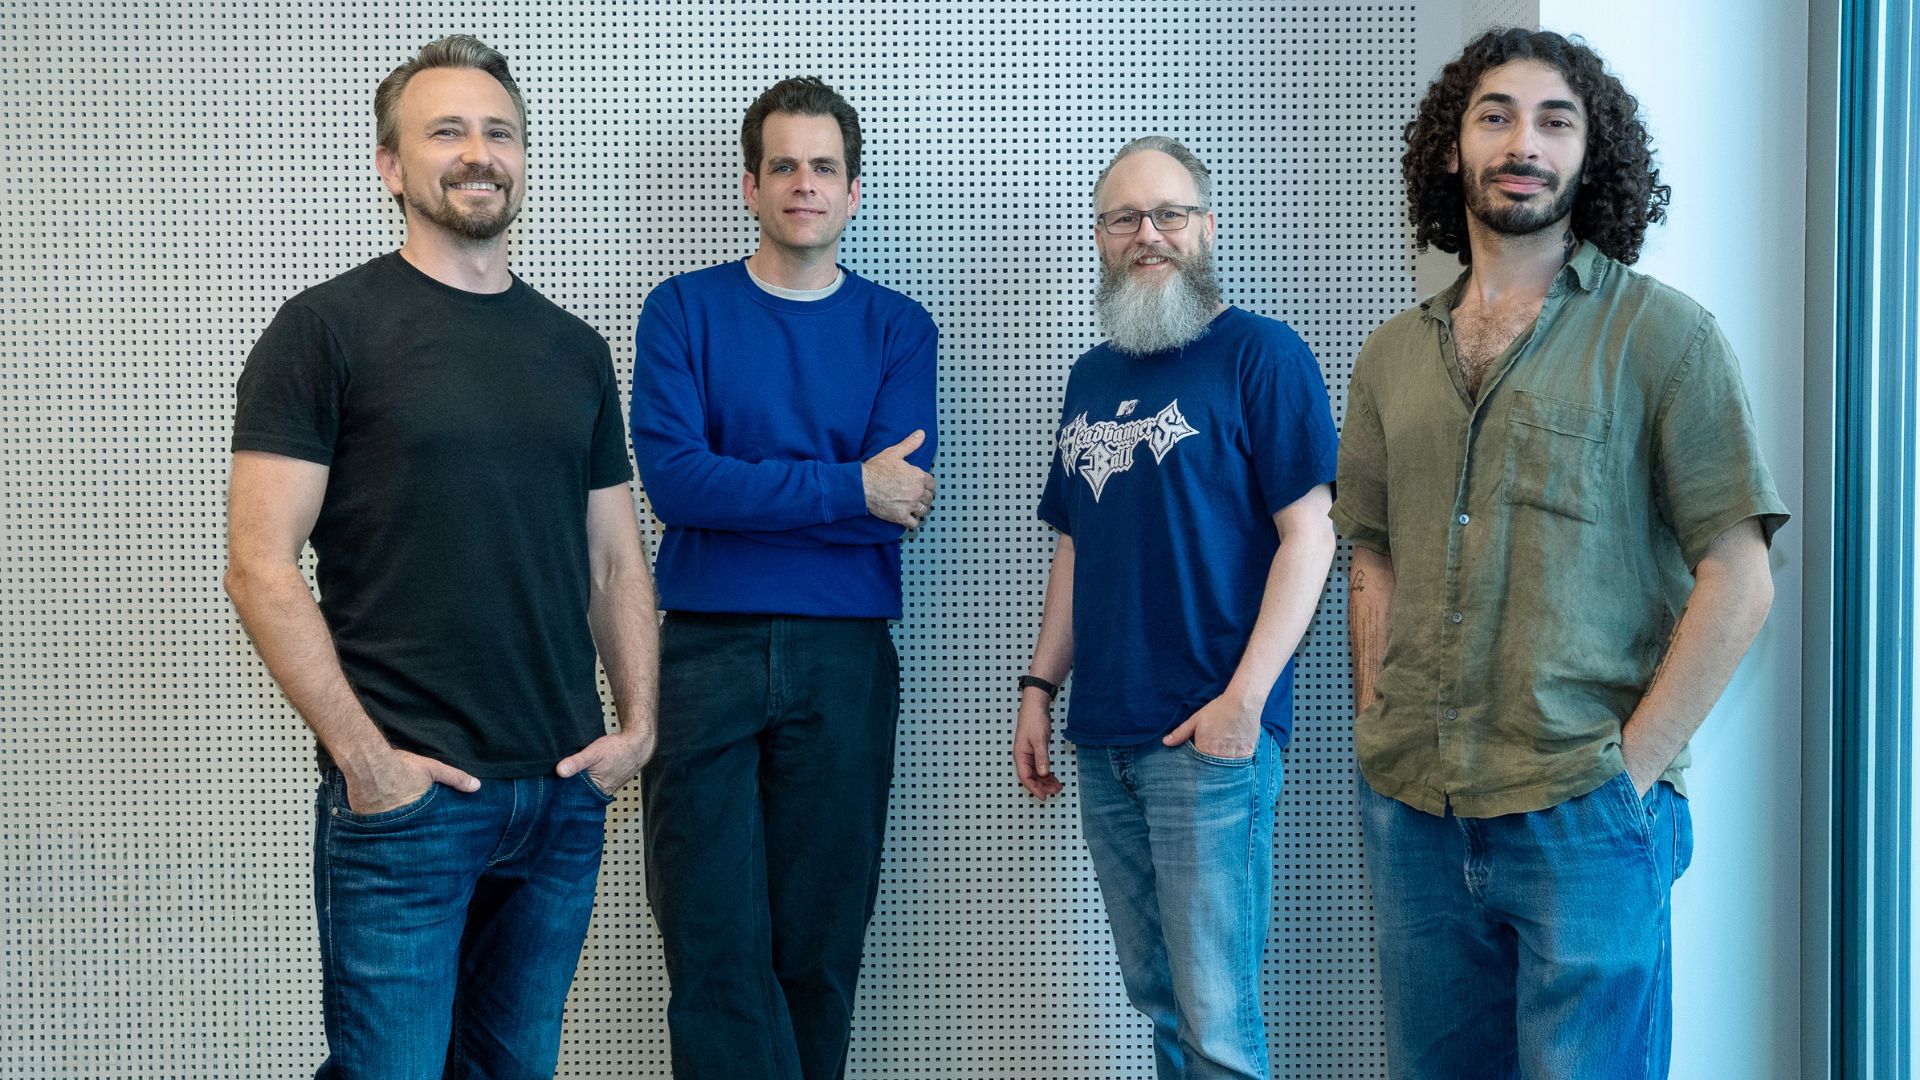
    „Kazimi“ įkurta 2024 metais, ją įkūrė August Joseph, Chase Gummer, Ville Mikkola ir Andreas Naumann. Startuolio idėja remiasi tuo, kad mobiliojoje ekosistemoje programėlės, reklamos technologijos ir analitikos įrankiai nuolat keičiasi signalais, tačiau dalis jų gali būti suklastoti arba sugeneruoti ne žmonių.

    Bendrovė teigia, kad fiksuoja ir užtikrina programėlės komunikacijos signalų patikimumą, taip padėdama kūrėjams atpažinti ne žmogišką aktyvumą, botus ir netikras paskyras. Tikslas – atskirti realius vartotojus nuo dirbtinai sukurtų srautų, išlaikant privatumo reikalavimus atitinkančią duomenų tvarkymo logiką.

    Pasak „Kazimi“, problema aštrėja, nes interneto sraute daugėja automatizuoto aktyvumo, o mobiliojoje reklamoje ir analitikoje tai virsta ne tik apgaule, bet ir prastais verslo sprendimais. Pramonėje tai siejama su reklamos sukčiavimu, išpūstais įdiegimų ar registracijų rodikliais, netiksliu atribucijos modeliavimu ir klaidingais vartotojų elgsenos signalais, kurie vėliau naudojami optimizuojant kampanijas.

    „Botų krizė mobiliojoje rinkodaroje yra dramblys kambaryje: visi žino, kad mobilieji kanalai dažnai yra nepermatomi ir stokoja pasitikėjimo. Suprasti, kas tikra, o kas ne, dar niekada nebuvo taip svarbu – tiek efektyviai taikant DI, tiek mažinant sukčiavimą“, – sakė Erik Massmann.

    Technologiškai „Kazimi“ akcentuoja kriptografiją ir nulinės žinios įrodymus, kurie leidžia patikrinti signalų autentiškumą neatskleidžiant perteklinių duomenų. Tokie metodai tampa vis aktualesni, nes tiek reguliavimas, tiek platformų privatumo politika riboja trečiųjų šalių sekimą, o verslai vis labiau remiasi savo surinktais duomenimis ir jų kokybe.

    Įmonė teigia, kad jos sprendimas suderinamas su pagrindinėmis mobiliosiomis platformomis, programėlių kūrimo karkasais, varikliais ir verslo analitikos sistemomis. Tarp klientų minimos mobiliojo žaidimų studijos, atlygio platformos ir finansinių technologijų programėlės.

    „Market One Capital“ partneris Jacek Lubinski pabrėžė, kad didėjant automatizuotam srautui ir DI naudojimui, rinkai reikia bazinio saugumo sluoksnio, kuris užtikrintų tikslius first-party duomenis mastu. „Kazimi“ planuoja pritrauktą kapitalą skirti produkto plėtrai ir augimui, orientuojantis į globalią mobiliosios reklamos išlaidų rinką.
  • GTA VI „nutekėjimai“ vilioja į įtartinas svetaines: ekspertai perspėja dėl kenkėjų ir apgavysčių

    GTA VI „nutekėjimai“ vilioja į įtartinas svetaines: ekspertai perspėja dėl kenkėjų ir apgavysčių

    Internete vėl įsibėgėjo kalbos apie GTA VI, o kartu su jomis suaktyvėjo ir kibernetiniai sukčiai. Saugumo ekspertai fiksuoja, kad žaidimo laukimas ir tariami nutekėjimai tampa patogia priedanga platinti kenkėjiškas programas bei išvilioti prisijungimus.

    Remiantis NordVPN grėsmių analizės komandos pastebėjimais, panašūs „hype“ laikotarpiai dažnai sutampa su išaugusiu apgavysčių skaičiumi. Sukčiai išnaudoja žmonių norą pirmiems pamatyti vaizdo įrašus, žemėlapius ar „beta“ versijas ir nukreipia į abejotinus puslapius.

    Pavojus slepiasi netikrose „dovanose“

    Dažniausiai masalas atrodo nekaltai: žadami „ankstyvi“ GTA VI failai, tariami nutekinti įrašai ar net nemokami aktyvavimo kodai. Paspaudus nuorodas vartotojai neretai raginami atsisiųsti archyvą, „atnaujinimą“ ar „vaizdo grotuvą“, kuris iš tiesų gali būti kenkėjiška programa.

    Kita paplitusi schema siejama su netikromis prisijungimo formomis ir paskyrų vagystėmis. Vartotojai nukreipiami į puslapius, imituojančius žinomus failų talpinimo ar socialinių tinklų portalus, o suvedus duomenis jie atsiduria sukčių rankose.

    Kaip apsisaugoti, kol GTA VI dar neišleistas

    Ekspertai pataria kritiškai vertinti bet kokius „nutekėjimus“, ypač jei prašoma ką nors atsisiųsti arba prisijungti per neaiškų puslapį. Patikimiausia informacija apie žaidimą paprastai skelbiama oficialiais kanalais, o ne atsitiktiniuose forumuose ar failų mainų svetainėse.

    Taip pat rekomenduojama naudoti dviejų veiksnių autentifikavimą, atnaujinti operacinę sistemą ir naršyklę, o įtartinų failų neatidarinėti net jei juos siunčia pažįstami. Jei paskyros duomenys vis dėlto nutekėjo, slaptažodį reikėtų nedelsiant pakeisti ir patikrinti, ar nebuvo prisijungimų iš neįprastų vietų.

  • Vokietijos BND žengia į Gamescom: slaptųjų agentų ieškos tarp žaidėjų ir hakerių

    Vokietijos BND žengia į Gamescom: slaptųjų agentų ieškos tarp žaidėjų ir hakerių

    Žaidimų mugė tapo verbavimo vieta

    Kasmet Kelne vykstanti žaidimų paroda Gamescom paprastai siejama su naujų vaizdo žaidimų anonsais, technologijų demonstracijomis ir susitikimais su kūrėjais, esporto atstovais bei turinio kūrėjais. Tačiau šiemet renginys sulaukė netikėto dėmesio ne tik iš leidėjų ar žaidėjų bendruomenės.

    Vokietijos užsienio žvalgybos tarnyba Bundesnachrichtendienst, trumpiau BND, parodoje ketina ieškoti talentų ir pristatyti galimybes prisidėti prie valstybės saugumo užduočių. Apie tokį žingsnį pranešė britų leidinys „The Telegraph“.

    Ko BND tikisi iš žaidėjų?

    Pasak informacijos, BND atstovai Gamescom metu planuoja bendrauti su lankytojais, kurie atitinka jiems aktualų profilį, ir kviesti į atrankos procesus. Didžiausias dėmesys skiriamas žmonėms, kurie domisi programavimu, įsilaužimų prevencija, duomenų analize ar turi praktinių kibernetinio saugumo įgūdžių.

    Skelbiama, kad atranka gali apimti kelių etapų užduotis, tikrinančias techninį mąstymą, problemų sprendimo greitį ir gebėjimą dirbti su sudėtingais scenarijais. Tokie gebėjimai, žvalgybos požiūriu, dažnai persidengia su tuo, kas ugdoma žaidimuose, kur svarbūs strategija, dėmesio koncentracija ir reakcija.

    Fonas – kibernetinių grėsmių augimas

    Toks BND žingsnis aiškinamas kaip reakcija į išaugusį kibernetinių incidentų ir priešiškų veiksmų mastą Europoje po Rusijos pradėto plataus masto karo prieš Ukrainą. Vokietija, kaip viena aktyvių Ukrainos rėmėjų, ne kartą įvardyta tarp šalių, patiriančių tikslines kibernetines atakas prieš viešąjį sektorių, infrastruktūrą ir privačias organizacijas.

    Nors konkrečios operacijos detalės paprastai neviešinamos, Vokietijos institucijos pastaraisiais metais vis dažniau akcentuoja, kad kovai su kibernetinėmis grėsmėmis trūksta specialistų. Todėl visame regione ryškėja tendencija talentų ieškoti ne vien tradiciniais kanalais, bet ir bendruomenėse, kuriose gausu techninių įgūdžių turinčių jaunų žmonių.

    Ne vienas precedentų pavyzdys

    Žaidėjų įgūdžių pritaikymas realioms, aukštos atsakomybės užduotims nėra naujiena. Pastarųjų metų konfliktai parodė, kad patirtis su simuliatoriais ir greitos reakcijos reikalaujančiais žaidimais gali padėti greičiau perprasti nuotolinių sistemų valdymą, įskaitant dronų operatorių rengimą.

    Panašios atrankos idėjos skamba ir kitose srityse. Jungtinių Valstijų Federalinė aviacijos administracija viešai yra kalbėjusi apie norą pritraukti kandidatus iš žaidėjų bendruomenės į oro eismo kontrolės specialistų gretas, argumentuodama, kad jiems būdingas daugiafunkcis dėmesys, erdvinis suvokimas ir gebėjimas dirbti spaudimo sąlygomis.

    Ekspertai atkreipia dėmesį, kad žaidimų bendruomenėse slypintis potencialas ypač svarbus kibernetinio saugumo srityje, kur gebėjimai dažnai formuojami praktika ir nuolatiniu problemų sprendimu. BND sprendimas pasirodyti didžiausioje Europos žaidimų parodoje gali tapti signalu, kad valstybės institucijos vis aktyviau konkuruos dėl talentų su privačiu sektoriumi.

  • DI diegimo euforija blėsta: įmonės pradeda skaičiuoti tokenų kainą ir griežtina kontrolę

    Po pirmosios DI diegimo bangos vis daugiau įmonių pereina nuo eksperimentų prie griežtesnio klausimo: kiek kainuoja kasdienis naudojimas ir ar investicijos atsiperka. Pastarųjų mėnesių tyrimai rodo, kad didžiausią įtampą kelia ne vien pradinis įdiegimas, o nuolat augančios veiklos sąnaudos, ypač atsiskaitymas už vadinamuosius tokenus.

    EY JAV atliktoje apklausoje 82 proc. organizacijų lyderių, investuojančių į DI, nurodė nerimaujantys dėl tokenų išlaidų. Dar iškalbingiau tai, kad 98 proc. respondentų pripažino: aukšti kaštai privertė jų įmones iš naujo peržiūrėti požiūrį į DI, biudžetus ir diegimo mastą.

    Kas yra tokenai ir kodėl tai svarbu

    Tokenais dažniausiai apmokestinamos užklausos, kurias įmonės siunčia dideliems kalbos modeliams, kai šie generuoja tekstus, santraukas, kodą ar analizę. Augant DI naudojimui, tokenų suvartojimas tampa ne smulkia eilute sąskaitoje, o reikšmingu kintamuoju kaštu, galinčiu pakeisti prioritetus tarp komandų, projektų ir net paslaugų tiekėjų.

    Apklausa rodo ir valdymo spragą: tik 64 proc. organizacijų teigia aktyviai stebinčios tokenų naudojimą ir turinčios aiškius limitus bei biudžetą. Tai reiškia, kad dalis įmonių DI sąnaudas vertina panašiai kaip bendras IT išlaidas, nors realybėje jos gali šoktelėti dėl paprasto naudojimo įpročių pasikeitimo.

    Įmonės neatsisako, bet perskaičiuoja

    Didėjant išlaidoms, įmonės dažniau lygina skirtingus kainodaros modelius, perskirsto investicijas tarp padalinių ir tikslina, kas organizacijoje išvis turi turėti prieigą prie DI įrankių. Tarp tokenais apmokestinamais sprendimais besinaudojančių organizacijų 37 proc. nurodė, kad kaštai paskatino iš naujo svarstyti diegimo plėtrą, o 15 proc. svarsto riboti mastą.

    Kartu dalis įmonių mato ir priešingą impulsą: 29 proc. teigia, kad išlaidų tema paskatino greičiau judėti į priekį, kad būtų aiškiau, kurios DI taikymo sritys duoda apčiuopiamą naudą. Praktikoje tai reiškia posūkį į efektyvumo matavimą: mažiau bandymų „dėl įdomumo“, daugiau projektų su konkrečiais rodikliais, pavyzdžiui, sutrumpėjusiu aptarnavimo laiku ar didesniu produktyvumu.

    „Iki šiol DI biudžetai daugiausia sukosi apie diegimą ir žmonių parengimą. Dabar vis svarbesnės tampa kasdienio naudojimo sąnaudos, todėl būtina jas susieti su konkrečiu verslo efektu“, – sakė EY Polska konsultacijų komandos vadovas Piotr Ciepiela.

    Savos DI programos: greitis didėja, rizikų taip pat

    Tyrimas taip pat fiksuoja aiškią tendenciją: įmonės vis dažniau kuria ar testuoja vidinius sprendimus, paremtus DI. 87 proc. DI investuojančių organizacijų nurodė, kad tokias programas jau diegia arba bando, o 94 proc. pripažino, kad tai leidžia kurti sprendimus greičiau nei tradiciniais būdais.

    Tačiau greitis iškelia ir valdymo problemų. 72 proc. lyderių teigia matantys kliūtis, lėtinančias pažangą, o 92 proc. pripažįsta, kad kuriant vidinę programinę įrangą su DI susiduriama su barjerais. Dažniausiai minimos rizikos yra shadow IT, kai sprendimai kuriami be IT skyriaus priežiūros, atitikties ir valdymo klausimai bei didėjantis pažeidžiamumas kibernetinėms grėsmėms.

    „DI mažina barjerą kurti vidines aplikacijas, bet kuo lengviau jos atsiranda, tuo svarbiau turėti aiškias taisykles dėl kaštų, duomenų, saugumo ir atsakomybės už priežiūrą. Valdymas neturi stabdyti inovacijų, bet padėti suprasti, kas kuria vertę ir ką galima saugiai plėsti“, – sakė EY Polska DI technologijų komandos vadovas Bartosz Pacuszka.

    Bendra kryptis aiški: įmonės iš DI nesitraukia, tačiau pereina į brandesnį etapą, kuriame svarbiausia tampa finansinė disciplina, prieigos kontrolė ir grąžos matavimas. DI sprendimai vis labiau vertinami ne pagal tai, ką „gali“, o pagal tai, kiek kainuoja ir kokią konkrečią naudą sukuria kasdienėje veikloje.

  • Airijos 1634 metų įstatymas stabdo kolektyvinius ieškinius prieš didžiąsias technologijų bendroves Europoje

    Airijos 1634 metų įstatymas stabdo kolektyvinius ieškinius prieš didžiąsias technologijų bendroves Europoje

    Airijoje galiojantis daugiau kaip 400 metų senumo teisinis draudimas tapo netikėta kliūtimi europiečiams, siekiantiems kolektyviai bylinėtis su didžiosiomis technologijų bendrovėmis. Kadangi daug „Big Tech“ įmonių savo ES būstines yra įkūrusios Dubline, būtent Airijos teismų praktika dažnai lemia, ar vartotojų organizacijos gali realiai pradėti didelio masto bylas.

    Problemos esmė yra trečiųjų šalių bylinėjimosi finansavimo ribojimai. Airijoje tradiciškai draudžiama, kad bylą finansuotų subjektas, neturintis tiesioginio ir teisėto intereso ginče, o šis principas siejamas su viduramžių teisės sampratomis, vėliau įtvirtintomis 1634 metais priimtame teisės akte.

    Kodėl finansavimas tapo kertiniu klausimu

    Europos Sąjungoje kolektyvinių ieškinių galimybės sustiprėjo priėmus Atstovaujamojo ieškinio direktyvą, kuri valstybėse narėse įtvirtino mechanizmus masinei žalai atlyginti. Vis dėlto direktyva numato, kad tokias bylas paprastai inicijuoja kvalifikuotos ne pelno organizacijos, o jų finansinės galimybės dažnai yra ribotos.

    Praktikoje tai reiškia, kad bylinėjimasis su tarptautinėmis technologijų bendrovėmis reikalauja didelių biudžetų teisininkams, ekspertams, procesiniams veiksmams ir galimai ilgiems ginčams. Kai trečiųjų šalių finansavimas ribojamas, ne pelno organizacijoms tampa sunku išlaikyti ne vieną, o kelias lygiagrečias bylas.

    „Sudėtinga byla Airijoje kainuoja mažiausiai 1 000 000 eurų jau pradiniame etape, todėl be galimybės pritraukti lėšų imtis daugiau nei vieno proceso tampa nerealu“, – sakė Airijos Pilietinių laisvių tarybos atstovas Johnny Ryanas.

    Ką tai reiškia vartotojams ir „Big Tech“

    Jungtinėse Valstijose grupiniai ieškiniai seniai tapo įprastu būdu vartotojams kartu siekti kompensacijų, kai atskiram asmeniui bylinėjimasis būtų per brangus ar per sudėtingas. Europoje panašūs mechanizmai dar tik įsitvirtina, o didžiausia kliūtis dažnai yra ne pats teisinis pagrindas, bet reali galimybė finansuoti ilgą procesą.

    Airija išsiskiria tuo, kad yra vienintelė ES valstybė, kur tokie ribojimai dėl trečiųjų šalių finansavimo yra ypač griežti. Kritikai teigia, kad tai sukuria situaciją, kai vartotojų teisių gynėjai turi formalią teisę kelti kolektyvinius ieškinius, tačiau praktiškai negali jų įgyvendinti prieš daug išteklių turinčias bendroves.

    Iki šiol Airijoje pagal ES direktyvos logiką yra registruotos kelios organizacijos, galinčios inicijuoti atstovaujamuosius ieškinius, tačiau realių bylų skaičius išlieka labai mažas. Plačiau nuskambėjo atvejis, kai Airijos Pilietinių laisvių taryba pradėjo procesą prieš „Microsoft“ dėl internetinės reklamos sistemos, o byla finansuota iš organizacijos bendro biudžeto, paremtu aukomis ir dotacijomis.

    Ar taisyklės gali keistis?

    Airijos valdžios atstovai viešai yra nurodę, kad šalyje vyksta diskusijos dėl galimų reformų, o teisėkūros peržiūra siejama su nepriklausomų ekspertų išvadomis. Tuo pat metu dalis politikų ir teisininkų perspėja, kad plačiai leidus trečiųjų šalių finansavimą gali atsirasti rizika komercializuoti teisingumą, kai finansuotojai siektų reikšmingos dalies iš galimų priteistų sumų.

    Europos Komisija savo pozicijoje yra pabrėžusi, kad jei valstybė narė riboja trečiųjų šalių bylinėjimosi finansavimą, ji privalo užtikrinti, kad bylinėjimosi kaštai netaptų kliūtimi kvalifikuotoms organizacijoms pasinaudoti teise inicijuoti kolektyvinius ieškinius. Todėl Airijos pasirinktas modelis gali tapti svarbiu ES masto ginču dėl to, kaip realiai turi veikti vartotojų kolektyvinė gynyba.

    Kol kas situacija rodo, kad teisinės detalės vienoje valstybėje gali turėti disproporciškai didelį poveikį visos Europos vartotojams. Ypač tada, kai būtent toje valstybėje įsikūrusios didžiųjų technologijų bendrovių Europos būstinės ir kai svarbiausi ginčai dėl duomenų apsaugos ar skaitmeninės reklamos dažnai keliauja per Airijos teismus.

  • Lenkijos kariuomenė kuria DI ekosistemą: nuo AIRON platformos iki naujų SAFE investicijų į kibernetinę gynybą

    Lenkijos kariuomenė spartina dirbtinio intelekto (DI) diegimą ir kuria nuosavą sprendimų ekosistemą, skirtą duomenų analizei, sprendimų priėmimo paramai, logistikos optimizavimui ir kibernetinei gynybai. Varšuva akcentuoja skaitmeninį suverenumą gynyboje, todėl siekia turėti tiek savas platformas, tiek vietoje kuriamus modelius, kuriuos būtų galima valdyti ir prižiūrėti nacionaliniu lygmeniu.

    Šių darbų ašimi tapo 2025 metų pradžioje prie Kibernetinės erdvės gynybos pajėgų suformuotas Dirbtinio intelekto diegimo centras. Jis telkia kompetencijas nuo projektavimo ir testavimo iki DI sprendimų įdiegimo bei priežiūros, o taip pat koordinuoja bendradarbiavimą su mokslo institucijomis ir Lenkijos pramone.

    Vienas tikslas – saugūs DI sprendimai

    Lenkijos gynybos planuose DI numatomas ne kaip pavienis įrankis, o kaip standartinė infrastruktūros dalis, pritaikyta darbui su skirtingo jautrumo informacija. Praktikoje tai reiškia atskirtas aplinkas atviriems ir įslaptintiems duomenims, griežtesnę prieigos kontrolę ir nuolatinę modelių priežiūrą, kad jie atitiktų saugumo reikalavimus.

    Greta kibernetinės gynybos, DI taikymas orientuojamas į žvalgybos ir atpažinimo duomenų analizę, situacinio suvokimo stiprinimą ir vadovavimo grandinės spartinimą. Kariuomenei tai ypač aktualu dėl didėjančių informacijos srautų ir poreikio sprendimus priimti greičiau, nei tai įmanoma vien rankiniu būdu.

    AIRON – platforma, jungianti skirtingas funkcijas

    Vienu iš kertinių projektų įvardijama vidinė platforma AIRON, kuri veikia kaip DI paslaugų centras gynybos struktūrose. Platformos logika – centralizuoti DI įrankius, suteikti naudotojams saugią prieigą ir užtikrinti, kad duomenų apdorojimas vyktų izoliuotoje, prižiūrimoje aplinkoje.

    AIRON atveju akcentuojama dokumentų analizė ir informacijos paieška dideliuose vidinių ataskaitų kiekiuose. Tokiose sistemose plačiai taikomas principas, kai generuojamas atsakymas remiasi paieška organizacijos dokumentuose, taip sumažinant riziką „prifantazuoti“ ir padidinant tikimybę greitai rasti svarbiausias išvadas, kurios anksčiau pareikalaudavo daug valandų darbo.

    Taip pat vystomos kalbinės funkcijos, skirtos dokumentams versti ir apibendrinti, bei priemonės programuotojams, padedančios kurti saugesnį kodą. Kariuomenė tokius modulius traktuoja kaip kasdienės veiklos spartinimą, ypač ten, kur daug rutinos ir didelė klaidų kaina.

    Nuo vaizdo analizės iki kibernetinių algoritmų

    Greta dokumentų ir tekstinės informacijos apdorojimo, Lenkija vysto DI modulius, susijusius su vaizdo atpažinimu ir realaus laiko stebėsenos duomenų analize. Viena kryptis – taktinio lygmens sprendimai, kurie gali veikti arčiau duomenų šaltinio, pavyzdžiui, transporto priemonėje ar lauko sąlygomis, kai ryšys su centrine infrastruktūra ribotas.

    Kita kryptis – AIRON VISION tipo sprendimai, skirti vaizdo srauto analizei, kai sistema aptinka neįprastus įvykius ir padeda saugoti karinius objektus ar jautrias zonas. Tokie sprendimai ypač svarbūs dideliuose kompleksuose, kur vien tik fizinė apsauga ir tradicinės stebėjimo priemonės tampa per lėtos reaguoti į rizikas.

    Kibernetinėje erdvėje vystomi moduliai, kurie automatizuoja incidentų analizę, anomalių veiksmų paiešką ir modelių diegimą bei priežiūrą. Kariuomenei svarbu turėti pakartojamą „modelio gyvavimo ciklą“ nuo treniravimo ir testavimo iki įdiegimo, stebėsenos ir versijų kontrolės, nes tai mažina riziką, kad apsaugos priemonės atsiliks nuo besikeičiančių atakų.

    „SAFE programos pirkimai Kibernetinės erdvės gynybos pajėgoms yra konkretus operacinių gebėjimų sustiprinimas trijose srityse: kibernetinėje, IT ir kriptografijoje. Tai ne vien įrangos įsigijimas, o vientiso gebėjimų ekosistemos kūrimas – nuo informacijos apsikeitimo ir modernios kriptologijos iki dirbtinio intelekto, mobilių serverinių ir 5G ryšių“, – nurodė Lenkijos gynybos ministerija.

    Lenkija planuoja tolesnes investicijas, siejamas su SAFE finansavimu: numatomi didesni skaičiavimo pajėgumai DI treniravimui, mobilūs kibernetinio saugumo laboratorijų sprendimai, mobilūs kriptografijos valdymo centrai ir modulinės konteinerinės serverinės. Tokia infrastruktūra leistų veikti ne tik nuolatinėse bazėse, bet ir ten, kur situacija reikalauja greitai perdislokuojamų pajėgumų.

    Gynybos institucijų argumentas paprastas: postkvantinės kriptografijos ir modernių DI priemonių plėtra laikoma ilgalaike draudimo priemone nuo ateities grėsmių, o duomenų analizės automatizavimas turėtų sutrumpinti laiką nuo signalo apie grėsmę iki sprendimo ir atsako. Didelė dalis planuojamų išlaidų, pagal Varšuvos komunikaciją, būtų nukreipta į nacionalinę gynybos pramonę ir su ja susijusias įmones.

    Europos kontekste tai atspindi ryškią tendenciją: valstybės vis dažniau investuoja ne tik į ginkluotę, bet ir į duomenų, algoritmų bei skaičiavimo infrastruktūrą, kuri laikoma būtina šiuolaikinių pajėgų dalimi. Lenkijos atvejis rodo, kad DI diegimas kariuomenėje vis labiau juda nuo eksperimentų prie standartizuotų platformų ir didelių, kelių metų investicijų.

  • ES pareigūnai taikinyje per „WhatsApp“ ir „Signal“: vidinis pristatymas įspėja apie perėmimo atakas

    ES pareigūnai taikinyje per „WhatsApp“ ir „Signal“: vidinis pristatymas įspėja apie perėmimo atakas

    Užsienio valstybių remiami įsilaužėliai mėgino perimti aukšto rango Europos Sąjungos pareigūnų paskyras susirašinėjimo programėlėse, rodo ES vidaus kibernetinės gynybos padalinio pristatymas. Dokumente tokio tipo atakos įvardijamos tarp didžiausių grėsmių šiemet, o pareigūnams primenama, kad rizika kyla net ir naudojant plačiai paplitusias platformas.

    Pristatymas, su kuriuo buvo supažindinti ES valstybių narių institucijų atstovai, apibūdina vadinamąsias paskyrų perėmimo atakas prieš aukšto rango asmenis. Tai kampanijos, kai taikinys atrenkamas individualiai, o žinutės pritaikomos taip, kad atrodytų patikimos ir paskatintų atlikti vieną veiksmą, po kurio užpuolikai įgyja prieigą prie paskyros.

    Kaip veikia paskyros perėmimas

    Dokumente akcentuojamas valstybių remiamas taiklusis sukčiavimas, kai naudojama socialinė inžinerija ir specialiai parengti masalai. Tokiose schemose dažnai mėgdžiojami techninės pagalbos pranešimai, kvietimai prisijungti, saugumo patikros ar prašymai pateikti patvirtinimo kodą, kuris vėliau panaudojamas perimant paskyrą.

    Nacionalinės kibernetinio saugumo institucijos anksčiau viešai įspėjo apie panašias kampanijas, nukreiptas į politikus, diplomatijos ir gynybos sektorių atstovus bei tiriamosios žurnalistikos atstovus. Viena iš pasikartojančių taktikų yra apsimetimas susirašinėjimo programėlių pagalba ir bandymas išvilioti kodus ar vienkartinius prisijungimo patvirtinimus.

    Kodėl ES institucijoms tai jautru

    Susirašinėjimo programėlės patogios kasdieniam darbui, tačiau valstybės lygio šnipinėjimo atveju pažeidžiamiausia grandis dažnai būna ne pati technologija, o žmogus ir jo įpročiai. Perėmus paskyrą, užpuolikai gali pasiekti grupių pokalbius, gautas žinutes, kontaktus, o kartais ir įgyti galimybę siųsti pranešimus taikinio vardu, taip plečiant ataką į platesnį ratą.

    Pristatyme taip pat pažymima, kad ES institucijos šiemet susidūrė su keliomis reikšmingomis kibernetinėmis incidentų situacijomis. Tarp iššūkių minimas nevienodas techninių sprendimų naudojimas skirtingose institucijose ir bendro, vieningo kanalo jautriems ar įslaptintiems dokumentams apsikeisti trūkumas.

    Ką tai keičia kasdienėje praktikoje

    Tokie incidentai paprastai paskatina griežtinti vidines taisykles: riboti komercinių programėlių naudojimą tarnybiniams klausimams, aiškiau apibrėžti, kas laikoma jautria informacija, ir stiprinti paskyrų apsaugą. Praktikoje tai reiškia didesnį dėmesį kelių veiksnių autentifikavimui, atsargumui su prisijungimo kodais ir nuoseklesniam darbuotojų mokymui atpažinti socialinės inžinerijos schemas.

    Europos Komisija, komentuodama tokius pranešimus, paprastai vengia viešai aptarti konkrečias vidaus saugumo priemones. Susirašinėjimo platformų atstovai ne visada skuba detaliai komentuoti atskirus atvejus, tačiau ES institucijoms svarbiausia ne pavienis incidentas, o pasikartojantis modelis, rodantis kryptingą valstybių remiamą žvalgybą.

  • GTA 6 nutekėjimai įsiutino „Rockstar Games“: studija žada nesitraukti ir laikosi lapkričio plano

    GTA 6 nutekėjimai įsiutino „Rockstar Games“: studija žada nesitraukti ir laikosi lapkričio plano

    Nutekėjimai virsta išbandymu studijai

    Praėjus maždaug dviem mėnesiams nuo „GTA 6“ išankstinės prekybos starto, žaidimo bendruomenę supurtė nauja masinių nutekėjimų banga. Į internetą patenka ilgi žaidimo eigos vaizdai, rodantys, kad nutekintojas gali turėti prieigą prie žaidžiamos versijos.

    Nutekėjimai tapo rimtu galvos skausmu „Rockstar Games“ ir leidėjui „Take-Two“. Pastarieji atsidūrė situacijoje, kai dalis rinkodaros staigmenų ir kūrybinių sprendimų yra aptarinėjami dar iki oficialių pristatymų.

    Vidinė žinutė darbuotojams ir saugumo priemonės

    Apie situaciją viešai diskutuojantys žaidimų industrijos apžvalgininkai teigia, kad studijoje juntamas įtampų augimas ir krentanti darbuotojų motyvacija. Skelbiama, jog vadovybė ieško nutekėjimų šaltinio ir stiprina vidines saugumo priemones.

    Pranešama ir apie vidinę vadovų komunikaciją darbuotojams, kurioje nutekėjimai smerkiami, tačiau kartu pabrėžiama, kad tai neturėtų sumenkinti komandos įdėto darbo. Tokia žinutė dažna technologijų ir pramogų sektoriuose, kai nutekėjimai kelia reputacinių ir komercinių rizikų.

    Netflix pristatymas ir leidimo grafikas nesikeičia

    Nors nutekėjimai kelia triukšmą, studija, kaip teigiama, neketina stabdyti ar perrašyti viešinimo plano. Skelbiama, kad išplėstinis žaidimo pristatymas, numatytas „Netflix“ platformoje, turėtų vykti pagal pirminį grafiką.

    Taip pat kartojama, kad pati premjera vis dar planuojama lapkritį. Jei grafikas bus išlaikytas, šis laikotarpis gali tapti vienu didžiausių metų įvykių visai žaidimų rinkai, kur svarbi ne tik kūrybinė sėkmė, bet ir pardavimų bei platformų konkurencijos dinamika.

    Ekspertai pabrėžia, kad didelių projektų nutekėjimai dažniausiai turi dvejopą efektą: trumpuoju laikotarpiu jie kursto susidomėjimą, tačiau ilgainiui gali didinti spaudimą kūrėjams ir išbalansuoti komunikacijos strategiją. Dėl to leidėjai vis dažniau investuoja į prieigos kontrolę, auditus ir vidinių sistemų stebėseną.

  • GTA 6 dar nepasirodė, o sukčiai jau medžioja fanus: šimtai domenų ir netikros „išankstinės“

    GTA 6 dar nepasirodė, o sukčiai jau medžioja fanus: šimtai domenų ir netikros „išankstinės“

    Iki „GTA 6“ pasirodymo dar liko laiko, tačiau kibernetiniai nusikaltėliai jau aktyviai ruošiasi pasinaudoti milžinišku žaidėjų susidomėjimu. Tyrėjų analizė rodo, kad internete masiškai registruojami su „GTA 6“ susiję domenai, o dalis jų kuriami kaip spąstai duomenims ir pinigams išvilioti.

    Per palyginti trumpą laiką užfiksuota daugiau nei 210 domenų, kurių pavadinimuose minima „GTA 6“, ir maždaug ketvirtadalis jų siejami su rizikinga veikla. Tokie puslapiai dažniausiai imituoja išankstinę prekybą, siūlo fiktyvius „beta“ raktus, tariamas dovanas ar „riboto laiko“ nuolaidas, o galiausiai nukreipia į apmokėjimus ar prašo prisijungimų.

    Registravimo tempas taip pat iškalbingas: domenų skaičius per mažiau nei mėnesį išaugo maždaug dvigubai. Jei dinamika nesikeis, iki oficialaus starto jų gali atsirasti keli šimtai ar net daugiau, o dalis šiandien dar neveikiančių svetainių gali būti įjungtos būtent tada, kai paieškose pasieks piką užklausos apie žaidimo išleidimą.

    Ekspertai atkreipia dėmesį į dar vieną tendenciją: sukčiai ypač taikosi į žmones, ieškančius neegzistuojančių žaidimo versijų. Nors „Rockstar Games“ yra pranešusi apie leidimą tik tam tikroms konsolėms, internete jau dabar ieškoma „nulaužtų“ kopijų, mobiliųjų failų ar tariamų parsisiuntimų, kurie tampa patogia terpė kenkėjiškoms programoms platinti.

    Dažniausi scenarijai kartojasi: vartotojas nuvedamas į puslapį, kuris atrodo kaip oficiali parduotuvė, prašoma suvesti kortelės duomenis arba prisijungti prie paskyros, o kartais pasiūloma parsisiųsti „instaliatorių“. Tokie failai gali įdiegti kenkėjišką programinę įrangą, pavogti slaptažodžius, perimti paskyras ar atverti kelią finansiniams nuostoliams.

    Specialistai pataria informaciją apie „GTA 6“ sekti tik oficialiuose kanaluose, o pirkimus atlikti tik patikrintose konsolių parduotuvėse ar patikimų platintojų platformose. Įtarimą turėtų kelti bet koks pažadas apie „ankstyvą prieigą“, „beta“ registraciją ar parsisiuntimą iš nežinomo puslapio, ypač kai prašoma apmokėjimo ar asmens duomenų.

  • „MyDr“ kibernetinis incidentas: vadovas atsiprašo pacientų, aiškinamasi, ar paliesti iki 19 mln. duomenų

    Lenkijoje veikiančią medicinos įstaigoms skirtos programinės įrangos bendrovę „MyDr“ sukrėtė kibernetinis incidentas, kuris, kaip teigiama, galėjo paliesti itin didelės apimties pacientų duomenis. Bendrovės vadovas Piotr Miluski po kelių savaičių viešai atsiprašė pacientų ir sistemos naudotojų, pabrėždamas, kad situacija kelia ne tik stresą, bet ir realias rizikas dėl jautrios informacijos.

    Incidento mastas vertinamas atsargiai: viešojoje erdvėje minimi skaičiai iki 19 mln. žmonių, o pati įmonė nurodo, kad pradiniame etape įspėjimai gali pasiekti apie 18 mln. asmenų. Tai nereiškia, kad visų jų duomenys tikrai buvo pavogti ar paviešinti, tačiau šiuo metu, kol vyksta analizė, tokios galimybės visiškai atmesti nepavyksta.

    Kas tiriama ir kas atsakingas

    Ikiteisminį tyrimą prižiūri Varšuvos apygardos prokuratūra, o tyrimo veiksmus atlieka Lenkijos kibernetinių nusikaltimų padalinys. Lygiagrečiai „MyDr“ teigia dirbanti su išoriniais ekspertais, kad tiksliai nustatytų, kokie duomenys galėjo patekti į užpuolikų rankas ir kokiu būdu buvo pasiektos sistemos.

    „MyDr“ vadovas akcentuoja, kad įmonė iš pat pradžių bendradarbiauja su institucijomis, atsakingomis už kibernetinį saugumą ir sveikatos sektoriaus IT. Pasak jo, tyrimas vis dar tęsiamas, o galutiniai atsakymai bus pateikti tik užbaigus techninę analizę ir patikrinus faktus.

    „Pirmiausia noriu atsiprašyti už nerimą, stresą ir neapibrėžtumą. Suprantu, kad baimė dėl medicininių duomenų nėra įprastas stresas“, – sakė „MyDr“ vadovas Piotr Miluski.

    Kaip bus informuojami pacientai

    Bendrovė skelbia artimiausiomis dienomis pradėsianti oficialų informavimą medicinos įstaigoms, kurios naudoja jos sistemą, kad šios galėtų tinkamai komunikuoti su pacientais. Toks kelias pasirinktas siekiant, kad žmogus apie galimą riziką sužinotų iš savo gydymo įstaigos, o ne iš atsitiktinių pranešimų ar socialinių tinklų.

    „MyDr“ pabrėžia, kad įspėjimų apimtis parenkama konservatyviai, nes incidento zonoje galėjo būti ir istorinių įrašų. Kaip nurodoma, kalbama apie duomenis, galėjusius būti susijusius su laikotarpiu iki 2024 metų balandžio mėnesio, tačiau tai dar nereiškia, kad informacija buvo nuskaityta, išvežta ar paskelbta.

    Kodėl medicininiai duomenys kelia ypatingą riziką

    Medicininiai duomenys laikomi vienais jautriausių: net ir be finansinės informacijos jie gali būti naudojami tapatybės vagystėms, šantažui ar taikiniam sukčiavimui, kai pranešimuose imituojamos gydymo įstaigos ar registracijos sistemos. Dėl to institucijos dažnai ragina incidentus vertinti rimtai net tuomet, kai nėra patvirtinto paviešinimo fakto.

    „MyDr“ teigia stiprinanti saugumo priemones ir ketinanti vykdyti nuolatinius testus, taip pat pasitelkti automatizuotus sprendimus, paremtus DI, grėsmių aptikimui. Bendrovė žada pateikti išvadas ir konkrečius veiksmus, kai tyrimas ir techninė analizė bus užbaigti.

    „Jūs nusipelnėte pilno atsakymo, o ne skubotos versijos. Kai analizė bus baigta, atvirai pasakysime, ką sužinojome ir kokių veiksmų imamės“, – sakė Piotr Miluski.

    Tuo pat metu viešojo sektoriaus atstovai signalizuoja, kad po šios istorijos gali būti svarstomi griežtesni reikalavimai subjektams, masiškai tvarkantiems duomenis. Tikslas būtų aiškiau apibrėžti atsakomybes ir standartus tais atvejais, kai vienos įmonės infrastruktūra tampa itin didelio masto rizikos tašku.