Tag: Kibernetinis saugumas

  • Internetas ūžia: GTA 5 paleido naršyklėje, bet „Rockstar Games“ ir „Take-Two“ smogė greitai

    Internetas ūžia: GTA 5 paleido naršyklėje, bet „Rockstar Games“ ir „Take-Two“ smogė greitai

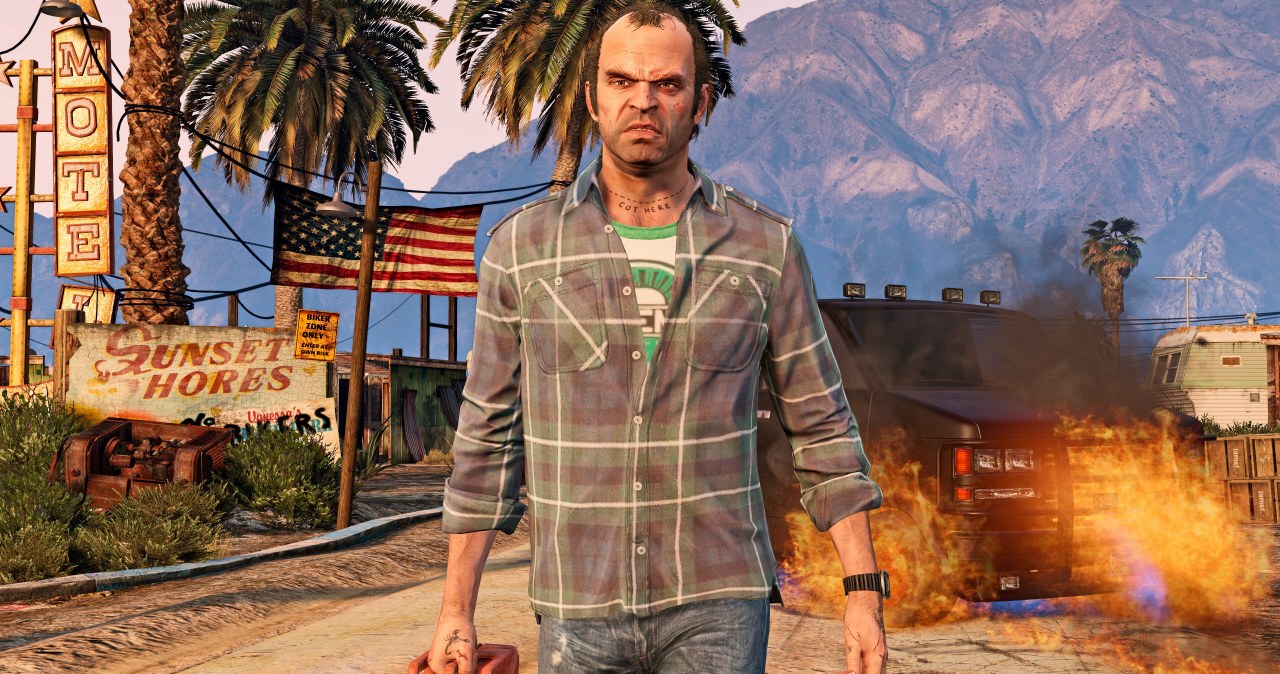
    Žaidėjų bendruomenę apskriejo netikėta žinia: entuziastai trumpam sudarė galimybę paleisti GTA 5 tiesiog interneto naršyklėje. Teigta, kad tam užteko įprastų programų, tokių kaip „Google Chrome“, „Microsoft Edge“ ar „Mozilla Firefox“, o vaizdo įrašai socialiniuose tinkluose tik dar labiau kaitino aistras.

    Dalis turinio kūrėjų demonstravo, kad žaidimas veikė stebėtinai sklandžiai ir, pasak pasakojimų, galėjo pasiekti daugiau nei 60 kadrų per sekundę. Dar daugiau dėmesio sulaukė teiginys, kad projektas esą veikė net išmaniuosiuose telefonuose, o reikalingų duomenų apimtis siekė mažiau nei 800 megabaitų.

    Kaip tai galėjo veikti?

    Originaliame pasakojime pabrėžta, kad tai nebuvo įprastas žaidimų transliavimas iš debesijos, kai vaizdas perduodamas kaip srautas, o vartotojo įrenginys tampa tik ekranu. Vis dėlto tokie pareiškimai specialistams kelia pagrįstų klausimų, nes pilnavertis GTA 5 veikimas naršyklėje be nuotolinio vykdymo praktiškai reikalautų sudėtingo technologinio sprendimo.

    Dažniausiai panašūs projektai remiasi vienu iš kelių modelių: turinio srautiniu perdavimu, virtualizuotu nuotoliniu kompiuteriu arba tarpine programine įranga, kuri tik imituoja dalį funkcijų. Kadangi projektas buvo greitai sustabdytas, viešai patikrinamų techninių detalių beveik neliko, todėl galutinai įvertinti sprendimo pobūdį sudėtinga.

    Kodėl puslapis dingo taip greitai?

    Netrukus svetainė tapo nepasiekiama, o tai žaidimų industrijoje yra įprastas scenarijus, kai kalbama apie neautorizuotą prieigą prie intelektinės nuosavybės. GTA 5 priklauso „Rockstar Games“, o leidybos ir teisių apsaugos klausimus dažnai koordinuoja „Take-Two Interactive“, todėl tokie projektai neretai sulaukia greitų teisinių veiksmų ar reikalavimų pašalinti turinį.

    Žaidimų bendruomenė tokiais atvejais dažniausiai susiduria su tuo pačiu paradoksu: technologiniai eksperimentai įrodo, kad ribos tarp įrenginių ir platformų nyksta, tačiau teisių turėtojai saugo komercinę kontrolę ir prekės ženklo vientisumą. Tai ypač aktualu dabar, kai rinkoje populiarėja žaidimų paslaugos, leidžiančios žaisti per skirtingus įrenginius, o naršyklė vis dažniau tampa universalia vartotojo sąsaja.

    Ką tai reiškia žaidėjams?

    Ši istorija dar kartą parodė, kokį didelį susidomėjimą kelia galimybė AAA žaidimus patogiai pasiekti be įdiegimų ir galingo kompiuterio. Vis dėlto žaidėjams verta išlikti atsargiems: trumpalaikiai, neaiškios kilmės projektai gali kelti ne tik teisinių, bet ir kibernetinio saugumo rizikų, ypač kai prašoma prisijungimų ar diegti papildinius.

    Kol kas aišku viena: naršyklėje „paleisto“ GTA 5 fenomenas spėjo tapti sensacija, tačiau realybėje tokie bandymai dažniausiai susiduria su greita teisių turėtojų reakcija. O žaidimų ateitį, panašu, vis labiau lems ne vien geležis, bet ir platinimo modeliai bei licencijos.
  • Trumpas pervadino dirbtinį intelektą ir nutiko netikėta: Slovėnijos .si domenai šluojami

    Trumpas pervadino dirbtinį intelektą ir nutiko netikėta: Slovėnijos .si domenai šluojami

    JAV prezidento Donaldo Trumpo sprendimas viešai stumti idėją dirbtinį intelektą pervadinti į superintelektą sukėlė netikėtą efektą pasaulinėje interneto domenų rinkoje. Po šių pareiškimų smarkiai išaugo Slovėnijai priskirtų .si domenų registracijų skaičius, nes raidės SI sutampa su naujai brukamu trumpiniu.

    Registracijų šuolį fiksavo domenų ir talpinimo paslaugas teikianti bendrovė „Hostinger“. Jos duomenimis, nuo rugsėjo 23 dieną pasirodžiusių pirmųjų žinučių apie pervadinimą užregistruota apie 22 800 .si domenų, o pirkėjų skaičius siekė maždaug 8 000.

    Didžiausias aktyvumas buvo užfiksuotas spalio pradžioje: pirmosiomis dviem dienomis kasdien registruota po maždaug 5 300 domenų. Vėliau tempas kiek sumažėjo, bet savaitgalio skaičiai vis tiek kelis kartus viršijo ankstesnį įprastą vidurkį.

    Kas perka daugiausiai

    Didžiausią registracijų dalį sudarė pirkėjai iš JAV ir Indijos: šios dvi šalys, vertinant atskirų domenų kiekį, sudarė apie pusę visų registracijų. Trečioje vietoje atsidūrė Marokas, aplenkęs Jungtinę Karalystę, Jungtinius Arabų Emyratus ir Kanadą.

    Įdomu tai, kad „Hostinger“ pastebėjo ženklų, būdingų spekuliacinei domenų prekybai. Pavyzdžiui, Maroke vienas pirkėjas vidutiniškai registravo beveik po 5 domenus, kai bendras vidurkis siekė apie 3, o tai leidžia manyti, kad dalis vardų perkami perpardavimui.

    Kodėl tai svarbu verslui

    Nors pirkimo banga siejama su dirbtinio intelekto pervadinimo idėja, didelė dalis registruojamų domenų su šia tema tiesiogiai nesusiję. Skaičiuojama, kad tik apie 3 proc. registracijų turėjo akivaizdžių su dirbtiniu intelektu susijusių raktažodžių, o dažniau buvo renkamasi trumpus, lengvai įsimenamus pavadinimus.

    Tokia situacija atspindi seniai žinomą domenų rinkos mechanizmą: vos tik atsiranda naujas terminas ar madingas trumpinys, rinka reaguoja akimirksniu. Verslams tai reiškia papildomą riziką, nes populiarūs vardai gali būti užimami anksčiau, nei įmonės spėja atsinaujinti prekės ženklą ar komunikaciją.

    Politika, terminai ir DI industrija

    Dirbtinio intelekto sektoriuje terminai turi realią finansinę reikšmę: jie formuoja investuotojų lūkesčius, produktų pozicionavimą ir net reguliavimo diskusijų kryptį. Pastaraisiais metais rinkoje įsitvirtino trumpi, lengvai vartojami pavadinimai, o kartu išaugo ir konkurencija dėl skaitmeninio identiteto, įskaitant domenus.

    „Žodis dirbtinis skamba taip, lyg tai būtų netikra, nors iš tiesų tai yra stulbinama“, – sakė Donaldas Trumpas, aiškindamas, kodėl esą labiau tinka terminas superintelektas.

    Kol kas didžiosios DI bendrovės viešai neskuba ginčyti tokio pervadinimo idėjos, tačiau rinkos elgsena rodo, kad net ir politinės retorikos pokyčiai gali sukelti apčiuopiamą ekonominį efektą. Domenų šuolis Slovėnijoje tapo vienu ryškiausių pavyzdžių, kaip informacinė darbotvarkė akimirksniu virsta pinigais skaitmeninėje erdvėje.

  • „Mistral AI“ meta iššūkį JAV ir Kinijai: ML4 žada atvirą DI, kurio Europai trūko

    „Mistral AI“ meta iššūkį JAV ir Kinijai: ML4 žada atvirą DI, kurio Europai trūko

    Prancūzijos dirbtinio intelekto bendrovė „Mistral AI“ pristatė viešą naujo vadinamojo „frontier“ lygio modelio ML4 peržiūrą. Įmonė teigia, kad paskelbus modelio svorius jis taps pajėgiausiu atvirų svorių DI sprendimu, sukurtu už Kinijos ribų.

    ML4 pasirodymas vyksta tuo metu, kai atvirų svorių modelių varžybos įgauna geopolitinį atspalvį. Kinijos kūrėjai pastaruoju metu diktuoja tempą, o dalis JAV lyderių pažangiausius modelius laiko uždarus, akcentuodami saugumo ir piktnaudžiavimo rizikas.

    Kas yra ML4 ir kuo išsiskiria?

    ML4 „Mistral AI“ viduje pramintas „Le Chonk“ ir apibūdinamas kaip naujos kartos modelis, orientuotas į kibernetinę gynybą ir atsparumą piktavaliams bandymams apeiti apsaugas. Bendrovė sako, kad tokių gebėjimų poreikis auga, nes DI vis dažniau naudojamas automatizuotoms atakoms, apgaulėms ir programavimo užduotims.

    „Kibernetinės gynybos gebėjimai leis įmonėms ir vyriausybėms apsisaugoti nuo piktavalių, kurie išnaudoja spragas ir mėgina priversti modelius vykdyti kibernetines atakas“, – sakė „Mistral AI“ vyriausiasis mokslininkas ir vienas įkūrėjų Guillaume’as Lample’is.

    Bendrovė taip pat akcentuoja praktinį pritaikomumą: nuo finansų ir gamybos užduočių iki multimodalių scenarijų, kai dirbama ne tik su tekstu. „Mistral AI“ teigimu, kodavimo srityje ML4 mažina atsilikimą nuo kitų pažangiausių rinkos modelių.

    Europos suvereniteto korta

    „Mistral AI“ savo strategiją grindžia europietiško suvereniteto idėja: alternatyva, kuri būtų kuriama ir valdoma Europoje, atsižvelgiant į regiono reguliavimo aplinką ir viešojo sektoriaus poreikius. Tai ypač aktualu organizacijoms, kurios nori mažiau priklausyti nuo JAV ar Kinijos technologijų tiekėjų ir lengviau valdyti duomenų bei atitikties rizikas.

    Įmonė teigia, kad ML4 buvo apmokytas nuo nulio per maždaug du mėnesius, naudojant 4 000 „NVIDIA“ „Grace Blackwell“ grafikos procesorių europiniuose duomenų centruose. Pasak kūrėjų, modelis palaiko daugiau nei 160 kalbų, įskaitant visas oficialias Europos Sąjungos kalbas, ir veikia tiek lotyniško, tiek nelotyniško rašto aplinkose.

    Finansinis užnugaris taip pat įspūdingas: „Mistral AI“ yra skelbusi pritraukusi apie 3 milijardus eurų investicijų, o bendrovės vertė viršijo 21 milijardą eurų. Tai sustiprina signalą, kad Europa siekia ne tik reguliuoti DI, bet ir realiai konkuruoti kuriant pačius pajėgiausius modelius.

    Kada bus galima atsisiųsti svorius?

    Šiuo metu ML4 prieinamas per „Mistral“ programavimo sąsają ir „Mistral Studio“ aplinką, kur jį gali išbandyti kūrėjai ir organizacijos. „Mistral AI“ planuoja svorius paviešinti spalio 27 dieną, o iki tol modelį numatoma testuoti realiomis sąlygomis, įtraukiant kibernetinio saugumo ekspertus ir valstybės institucijas.

    Atvirų svorių modelių populiarėjimas laikomas viena ryškiausių dabartinės DI rinkos tendencijų, nes organizacijos gali diegti sprendimus savo infrastruktūroje ir prisitaikyti juos prie vidaus politikų. Vis dėlto kartu auga ir atsakomybės klausimai: kuo daugiau galimybių, tuo didesnė rizika, kad tos pačios technologijos bus pritaikytos piktavališkai.

  • „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada paversti pentestus nuolatiniu procesu

    „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada paversti pentestus nuolatiniu procesu

    Prancūzijos kibernetinio saugumo startuolis „Fleuret AI“ užsitikrino 4 mln. eurų ikisėklinę investiciją, skirtą platformai, kuri automatizuoja įsilaužimų testavimą pasitelkiant DI agentus. Investicijų raundui vadovavo „RAISE Ventures“, prisidėjo „Auriga Cyber Ventures“, „Wind“, „Better Angle“ ir kibernetinio saugumo sektoriaus verslo angelai.

    Bendrovę įkūrė vadovas Yanis Grigy ir technologijų vadovas Augustin Ponsin. Jų kuriamas sprendimas siekia pakeisti įprastą praktiką, kai penetruojamasis testavimas atliekamas kaip vienkartinis auditas ir pateikia tik konkretaus momento situacijos vaizdą.

    „Fleuret AI“ akcentuoja, kad įmonių IT aplinka keičiasi nuolat: diegiami atnaujinimai, atsiranda nauji API, keičiasi infrastruktūra ir debesijos konfigūracijos. Dėl to po audito netrukus gali pakisti ir atakos paviršius, o anksčiau atliktas vertinimas nebeatspindi realių rizikų.

    Nuo vienkartinio audito prie nuolatinės patikros

    Platforma kuriama kaip penkių dalių ciklas: išorinių sistemų ir paslaugų žemėlapio sudarymas, pažeidžiamumų paieška, patikra ar juos įmanoma išnaudoti, pagalba šalinant spragas ir patvirtinimas, kad pataisymai iš tiesų suveikė. Toks modelis orientuotas į tęstinę kontrolę, o ne į periodines patikras kartą ar kelis per metus.

    Startuolis dalį pentesterių darbo automatizuoja dviem DI agentais, kurie analizuoja aplikacijas, API ir infrastruktūrą, o radę spragas bando patikrinti jų išnaudojamumą. Kiekvienam atvejui numatomas kompromitavimo įrodymas, padedantis suprasti, ar rizika yra teorinė, ar praktiškai įgyvendinama.

    Pasak bendrovės, sistema turėtų nuolat stebėti atakos paviršių ir inicijuoti papildomus testus tada, kai aplinkoje įvyksta pokyčiai. Kartu vystomi įrankiai pažeidžiamumų prioritetizavimui pagal realų išnaudojamumą, integracijoms su techninių komandų naudojamomis priemonėmis, automatiniam pakartotiniam testavimui ir ataskaitų generavimui.

    Akcentas Europai ir reguliuojamiems sektoriams

    „Fleuret AI“ orientuojasi į Europos rinką ir teigia siekianti, kad puolamasis kibernetinis saugumas būtų prieinamesnis įmonėms, kurios neturi resursų dažniems rankiniams testams. Bendrovė pabrėžia, kad agentai veiks Europoje ir bus vykdomi europinėje infrastruktūroje, taip atliepiant suvereniteto ir atitikties poreikius, ypač griežtai reguliuojamose srityse.

    „Mes nenorime tik automatizuoti pentestų taip, kaip jie atliekami šiandien. Mūsų ambicija yra sukurti puolamojo kibernetinio saugumo sluoksnį, kuris padėtų įmonėms, nepriklausomai nuo jų dydžio, išlikti saugioms visus metus“, – sakė „Fleuret AI“ vadovas ir vienas įkūrėjų Yanis Grigy.

    Gautos lėšos bus skirtos komandos plėtrai, samdant DI, programinės įrangos kūrimo ir puolamojo kibernetinio saugumo specialistus, taip pat spartinant platformos kūrimą. Rinka šiuo metu aiškiai juda automatizavimo linkme: organizacijos ieško būdų greičiau aptikti pažeidžiamumus ir trumpinti laiką nuo spragos atsiradimo iki jos uždarymo, o tęstinis testavimas vis dažniau laikomas praktine alternatyva vienkartiniams auditams.

  • Paryžiaus „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada nuolatinį pentestą įmonėms

    Paryžiaus „Fleuret AI“ pritraukė 4 mln. eurų: DI agentai žada nuolatinį pentestą įmonėms

    Kas yra „Fleuret AI“

    Paryžiuje įsikūręs kibernetinio saugumo startuolis „Fleuret AI“ uždarė 4 mln. eurų ikisėklinį finansavimo etapą. Bendrovė kuria platformą, kuri automatizuoja įsilaužimo testavimą ir siekia jį paversti nuolatiniu procesu, o ne vienkartine paslauga.

    Startuolį 2026 metais įkūrė Yanis Grigy ir Augustin Ponsin. Įmonė teigia, kad jos tikslas yra padaryti pentestą prieinamesnį, dažnesnį ir labiau pritaikytą šiuolaikinei, sparčiai besikeičiančiai infrastruktūrai.

    Kam bus naudojami pinigai

    Finansavimo etapui vadovavo RAISE Ventures, prisidėjo Auriga Cyber Ventures, Wind Capital, Better Angle ir kibernetinio saugumo srities verslo angelai. Pasak įmonės, lėšos bus skirtos DI, programinės įrangos inžinerijos ir ofenzyvinio saugumo specialistų samdai bei platformos vystymui spartinti.

    Komanda šiuo metu turi apie 10 darbuotojų ir jau dirba su klientais, tarp kurių minimos „Brevo“, „Stoïk“ ir „Yogosha“. „Fleuret AI“ pabrėžia europinę ambiciją ir siekį aptarnauti ne tik dideles įmones, bet ir tas, kurios reguliarių pentestų iki šiol negalėjo sau leisti.

    Kuo skiriasi nuo įprasto pentesto

    Tradicinis įsilaužimo testavimas dažnai atliekamas kaip vienkartinis auditas, pateikiantis momentinę sistemos būklės nuotrauką. Tačiau organizacijų aplinka keičiasi nuolat: nauji diegimai, atnaujinimai, konfigūracijų pakeitimai ar nauji API gali pakeisti atakos paviršių per kelias dienas.

    „Fleuret AI“ tvirtina, kad pagal tokias reguliacijas kaip NIS2 vis daugiau organizacijų turi gebėti pagrįsti savo kibernetinį atsparumą. Dėl to vienkartiniai patikrinimai tampa nepakankami, o auga poreikis testavimą automatizuoti ir kartoti dažniau.

    „DI pakeitė kibernetinių atakų pobūdį, nes galingi įrankiai tapo lengvai prieinami, neretai ir nemokamai. Organizacijos turi tikrinti apsaugą prieš kiekvieną atakos techniką, įskaitant naujausias“, – sakė Thibaut Schlaeppi.

    Bendrovė aiškina, kad platforma remiasi penkiais principais: nustatyti, kas yra eksponuota išorėje, rasti pažeidžiamumus, įrodyti išnaudojamumą, padėti juos taisyti ir galiausiai patvirtinti, kad spragos uždarytos. Šis požiūris skirtas perkelti saugumą iš periodinių auditų į nuolatinį ciklą.

    DI agentai ir praktinė nauda

    „Fleuret AI“ teigia automatizuojanti pentesterio darbą dviem DI agentais, kurie žemėlapiuoja aplinką, analizuoja aplikacijas, API ir infrastruktūrą, o radę spragas bando jas išnaudoti. Pasak įmonės, kiekvienas radinys pateikiamas su kompromitavimo įrodymu, kad būtų aišku, kaip pažeidžiamumas realiai pritaikomas atakai.

    Platforma taip pat orientuojasi į spragų uždarymo procesą: žadama prioritetizacija pagal išnaudojamumą, integracijos su inžinierių naudojamais įrankiais, automatinis pakartotinis testavimas ir ataskaitos, patvirtinančios, kad pažeidžiamumas iš tiesų pašalintas.

    „Mes nenorime tik automatizuoti šiandieninio įsilaužimo testavimo. Siekiame sukurti ofenzyvinio saugumo sluoksnį, kuris padės įmonėms išlikti saugioms ištisus metus“, – sakė Yanis Grigy.

    Rinka tokiems sprendimams auga dėl dviejų tendencijų: didėjančio sistemų sudėtingumo ir atakų industrializacijos, kai automatizuoti įrankiai leidžia greitai skenuoti bei išnaudoti silpnas vietas. Dėl to įmonėms vis dažniau reikia ne tik surasti spragas, bet ir greitai patikrinti, ar pataisymai veikia, o saugumo būklė neblogėja po kiekvieno diegimo.

    „Fleuret AI“ atvejis rodo, kad investuotojai Europoje ieško sprendimų, galinčių sumažinti priklausomybę nuo epizodinių auditų ir sukurti nuolatinį saugumo tikrinimą. Jei platformai pavyks užtikrinti kokybę ir patikimumą realiose įmonių aplinkose, ji gali tapti stipriu žaidėju sparčiai besiformuojančioje agentinio DI kibernetinio saugumo nišoje.

  • Pakeisite kelis nustatymus ir telefono baterija laikys gerokai ilgiau: ką daro ne visi

    Pakeisite kelis nustatymus ir telefono baterija laikys gerokai ilgiau: ką daro ne visi

    Išmaniojo telefono bateriją greičiausiai „suvalgo“ ekranas, ypač kai jis didelis, ryškus ir veikia su aukštu atnaujinimo dažniu. Praktikoje keli paprasti nustatymai gali pastebimai sumažinti energijos sąnaudas ir prailginti laiką iki kito įkrovimo. Svarbiausia yra ne vienas stebuklingas mygtukas, o kelių įpročių ir parinkčių derinys.

    Vienas efektyviausių žingsnių yra suvaldyti ekrano ryškumą ir atnaujinimo dažnį. Automatinis ryškumas dažnai padeda, bet jei ekranas nuolat pernieg ryškus, verta rankiniu būdu nusistatyti žemesnį lygį ir, kai nereikia, rinktis 60 Hz vietoje 90 ar 120 Hz. Kuo mažiau ekranas „dirba“, tuo mažiau energijos jis prašo.

    Tiems, kurie naudoja OLED ar AMOLED ekranus, gali padėti ir tamsus režimas. Tyrimai rodo, kad esant dideliam ryškumui tamsi tema gali sutaupyti reikšmingą dalį energijos, tačiau prie įprasto ryškumo skirtumas dažnai būna kur kas mažesnis. Vis dėlto tai paprastas pakeitimas, kurį verta išbandyti kartu su kitais nustatymais.

    Ne mažiau svarbūs yra sistemos baterijos režimai, tokie kaip energijos taupymas ar adaptyvus energijos valdymas. Jie gali apriboti foninius procesus, sumažinti našumo šuolius ir prislopinti nereikalingas sinchronizacijas. Tokie režimai ypač praverčia kelionėse ar dienomis, kai telefoną įkrauti bus sudėtinga.

    Didelę įtaką daro ir programėlės, kurios veikia fone net tada, kai atrodo uždarytos. Jos gali nuolat atnaujinti turinį, sinchronizuoti duomenis, naudoti vietovės nustatymą ir siųsti pranešimus, nors to realiai nereikia. Būtent todėl verta per baterijos naudojimo statistiką peržiūrėti, kurios programėlės naudoja daugiausia energijos, ir apriboti jų veikimą fone.

    Jei sąraše pastebite neaiškias ar jūsų neįdiegtas programėles, tai gali būti ir saugumo signalas. Tokiu atveju verta patikrinti, kokios programos turi administratoriaus teises, peržiūrėti leidimus ir pašalinti įtartinus dieginius. Papildomai gali padėti patikima saugumo programėlė, tačiau svarbiausia yra tvarkinga programų higiena.

    Ilgalaikę baterijos būklę stipriai veikia įkrovimo įpročiai, nes ličio jonų baterijoms nepalankios kraštutinės būsenos. Daugeliu atvejų naudingiau telefoną krauti dažniau, bet trumpiau, vengiant iškrovimo iki beveik nulio ir nuolatinio laikymo ties pilnu įkrovimu. Plačiai taikoma praktika yra pradėti krauti apie 20 proc. ir sustoti ties maždaug 80 proc., o kai kurie telefonai turi ir įkrovimo optimizavimo funkcijas.

    Taip pat svarbi temperatūra, nes šiluma bateriją dėvi greičiau. Kraunant geriau nenaudoti daug resursų reikalaujančių programų, pavyzdžiui, navigacijos, žaidimų ar vaizdo transliacijų, nes telefonas greitai įkaista. Pravartu kraunant išimti telefoną iš dėklo ir nepalikti jo saulėje ar ant įkaitusių paviršių.

  • Lenkijos programėlė mObywatel tapo kasdienybe: kodėl dauguma nori daugiau duomenų kontrolės

    Skaitmeniniai dokumentai tapo norma

    Lenkijoje valstybės programėlė mObywatel per kelerius metus iš nišinio sprendimo virto masiškai naudojamu įrankiu. Naujausios apklausos rodo, kad per pastaruosius 12 mėnesių ją naudojo apie 70 proc. respondentų, o daliai gyventojų ji jau realiai pakeičia fizinius dokumentus.

    Vis dėlto įprotis nešiotis plastikinį asmens dokumentą ar vairuotojo pažymėjimą dar neišnyko. Beveik pusei naudotojų skaitmeninis dokumentas yra pilnavertis pakaitalas, tačiau didelė dalis mObywatel vis dar vertina kaip patogų priedą, o ne vienintelį pasirinkimą.

    Svarbiausias lūkestis: kas ir kodėl matė mano duomenis

    Augant skaitmeninių paslaugų apimčiai, didėja ir reikalavimai skaidrumui. Dauguma apklaustųjų palaiko idėją, kad mObywatel turėtų atsirasti funkcija, leidžianti patikrinti, kokia įstaiga, konkretus darbuotojas ar informacinė sistema peržiūrėjo žmogaus duomenis ir kokiu tikslu.

    Toks sprendimas svarbus ne tik dėl privatumo jausmo. Skaitmeninėse tapatybės sistemose audito įrašai ir prieigos žurnalai laikomi viena veiksmingiausių priemonių mažinti piktnaudžiavimo riziką ir didinti pasitikėjimą, ypač kai programėlė tampa vartais į vis daugiau valstybės paslaugų.

    Anoniminis amžiaus patvirtinimas tampa aktualus

    Dar vienas ryškėjantis poreikis yra galimybė patvirtinti amžių ar tam tikrą tapatybės faktą neatskleidžiant visų dokumento duomenų. Respondentai dažniausiai tokį naudojimą sieja su amžiaus ribojamomis prekėmis ir paslaugomis, taip pat registracija interneto platformose.

    Europos skaitmeninės tapatybės kryptis vis aiškiau juda link selektyvaus duomenų atskleidimo, kai paslaugos teikėjui perduodama tik būtina informacija. Tai mažina duomenų nutekėjimo pasekmes ir apsaugo nuo perteklinio vartotojų profiliavimo.

    Europos skaitmeninė piniginė: pasitikėjimas valstybe didesnis nei didžiosiomis technologijomis

    Artėjant prie Europos skaitmeninės tapatybės piniginės įgyvendinimo, apklausos dalyviai aiškiai signalizuoja, kokio modelio norėtų. Pirmasis pasirinkimas dažniausiai yra valstybės sukurta programėlė arba sprendimas, paremtas nacionalinės programėlės plėtra, o vien didžiųjų technologijų bendrovių produktą rinktųsi tik nedidelė dalis žmonių.

    Tai siejama su saugumo, atsakomybės ir vadinamosios skaitmeninės suvereniteto logikos argumentais: gyventojai dažniau pasitiki sprendimu, kurio priežiūra ir taisyklės yra aiškiai apibrėžtos nacionaliniu ar europiniu reguliavimu. Kita vertus, dalis respondentų norėtų konkurencijos ir pasirinkimo, kai viešasis ir privatus sektorius teikia sprendimus pagal tuos pačius standartus.

    DI urėduose: greičiui taip, galutiniam sprendimui ne

    Požiūris į DI naudojimą administracijoje išlieka atsargus. Dauguma gyventojų palankiausiai vertina scenarijų, kai DI padeda tarnautojui analizuoti informaciją, parengia sprendimo projektą ar nurodo aktualius teisės aktus, tačiau galutinis sprendimas ir atsakomybė lieka žmogui.

    Didžiausios baimės susijusios su klaidingu sprendimu, kurį būtų sunku apskųsti, taip pat su sistemų gedimais ir kibernetinėmis atakomis. Tokie atsakymai rodo, kad visuomenė DI pirmiausia mato kaip pagalbininką, o ne kaip instituciją, kuri savarankiškai sprendžia sudėtingas mokesčių ar teisines situacijas.

    Apibendrinant, mObywatel sėkmė rodo, kad patogumas gali greitai pakeisti kasdienius įpročius, tačiau kitas skaitmenizacijos etapas remsis ne vien funkcijų gausa. Pasitikėjimą lems skaidrumas, aiškios duomenų naudojimo taisyklės, saugumo priemonės ir reali žmogaus kontrolė, ypač kai kalbama apie europinę skaitmeninę tapatybę ir DI vaidmenį viešajame sektoriuje.

  • Ukraina įspėja: rusų žvalgyba klastoja valdžios ir žiniasklaidos svetaines – ko saugotis?

    Ukraina įspėja: rusų žvalgyba klastoja valdžios ir žiniasklaidos svetaines – ko saugotis?

    Ukrainos saugumo tarnyba (SBU) perspėja apie išaugusį netikrų interneto svetainių ir paskyrų skaičių, kurios apsimeta valstybės institucijomis, saugumo struktūromis, žiniasklaida bei aukštais pareigūnais. Pasak tarnybos, tokie resursai kuriami siekiant platinti dezinformaciją ir išvilioti gyventojų duomenis.

    SBU teigia, kad netikros svetainės ir kanalai dažnai kruopščiai atkartoja oficialius pavadinimus, logotipus, nuotraukas ir vizualinį identitetą. Tarnyba nurodo užfiksavusi reikšmingą tokių atakų suintensyvėjimą ir praneša identifikavusi bei užblokavusi daugiau nei 50 išteklių, kurie imitavo pačios SBU atributiką.

    Kaip veikia klastotės

    Pasak Ukrainos pareigūnų, sukčiai taip pat kuria netikras paskyras, prisidengdami žinomų asmenų vardais ir atvaizdais. Anksčiau viešai minėti atvejai, kai socialiniuose tinkluose ir susirašinėjimo programėlėse buvo apsimetinėjama prezidentu Volodymyru Zelenskiu, pirmąja ponia Olena Zelenska bei kitais aukšto rango pareigūnais.

    Ukrainos Kovos su dezinformacija centras įspėja, kad dalis tokių paskyrų skelbia tariamai išskirtinę ar vidinę informaciją, kurią siekiama pateikti kaip patikimą. Vienas dažnesnių metodų yra senų kanalų perėmimas ir pervadinimas, pavyzdžiui, anksčiau su kriptovaliutomis sietų paskyrų, pakeičiant jų pavadinimą ir dizainą į tariamai oficialų.

    Tikslas – įtaka ir duomenys

    SBU nurodo, kad pagrindinės šių operacijų kryptys yra dezinformacijos platinimas ir asmens duomenų rinkimas. Apsimetus institucija ar žiniasklaidos priemone, melaginga informacija gali būti pateikiama taip, tarsi ją skelbtų teisėtas Ukrainos šaltinis, o tai didina tikimybę, kad žmonės ja patikės ir pasidalins.

    Kitas tikslas – priversti vartotojus sąveikauti su netikromis paskyromis, spausti įtartinas nuorodas, siųsti žinutes ar pateikti duomenis. SBU teigimu, tokios sąveikos metu gali būti bandoma perimti paskyras ir iš jų ištraukti asmeninę informaciją, kuri vėliau gali būti panaudota verbavimui ar konfidencialiems duomenims rinkti.

    Ukrainos saugumo institucijos pabrėžia, kad ypač domimasi informacija apie šalies gynybos ir saugumo pajėgų kovinę bei operacinę veiklą. Todėl net ir, atrodytų, nekalti klausimai ar prašymai pasidalinti detalėmis gali būti naudojami žvalgybos tikslams.

    Į ką atkreipti dėmesį vartotojams

    Ukrainos institucijos ragina gyventojus itin atidžiai tikrinti paskyrų pavadinimus, svetainių adresus ir verifikavimo žymas, jei jos naudojamos konkrečioje platformoje. Dažna apgaulė paremta menkais skirtumais, pavyzdžiui, papildomu simboliu vartotojo varde arba beveik identišku svetainės dizainu, tačiau su kitu interneto adresu.

    Taip pat rekomenduojama nespausti įtartinų nuorodų ir nesidalinti asmeniniais duomenimis nepatikrinus šaltinio. SBU pabrėžia, kad svarbiausia remtis oficialiais kanalais ir institucijų skelbiamais pranešimais, ypač kai kalbama apie saugumo situaciją ar jautrią informaciją.

    Pastaraisiais metais tokio tipo operacijos vis dažniau persikelia į socialinius tinklus ir susirašinėjimo programėles, o jų kokybę didina ir automatizuoti įrankiai bei DI, leidžiantys greičiau kopijuoti turinį ir masiškai platinti žinutes. Dėl to vartotojų budrumas ir skaitmeninė higiena tampa kritiškai svarbūs.

  • Trumpas kuria Superintelekto pajėgas: dirbtinio intelekto politiką koordinuos Jay Claytonas

    JAV prezidentas Donaldas Trumpas pranešė nurodęs suformuoti vadinamąsias Superintelekto pajėgas, kurios turėtų koordinuoti federalinės valdžios politiką dirbtinio intelekto srityje. Pasak Baltųjų rūmų pateikiamų detalių, naujasis formatas skirtas sujungti saugumo, ekonomikos ir technologijų darbotvarkes į vieną valdymo mechanizmą.

    Nurodoma, kad pagrindinis šio darinio tikslas būtų užtikrinti JAV lyderystę kuriant ir diegiant pažangius DI sprendimus, kartu siekiant apsaugoti nacionalinio saugumo interesus. Pastaraisiais metais Vašingtone vis ryškiau matomas bandymas DI plėtrą vertinti ne tik kaip inovaciją, bet ir kaip geopolitinės konkurencijos įrankį.

    Kas vadovaus naujajam dariniui

    Trumpas paskelbė, kad komandai vadovaus Nacionalinės žvalgybos direktorius Jay Claytonas. Jo vaidmuo reikštų, kad DI klausimai būtų glaudžiai siejami su žvalgybos bendruomenės vertinimais, įskaitant rizikas, susijusias su informaciniu saugumu, kibernetinėmis atakomis ir strateginių technologijų nutekėjimu.

    Į komandą taip pat įtraukiami Federalinės prekybos komisijos pirmininkas Andrew Fergusonas, Pentagono pareigūnas, atsakingas už mokslinius tyrimus ir inžineriją, Emil Michael bei Personalo valdymo biuro vadovas Scott Kupor. Toks sudėties pasirinkimas rodo, kad dėmesys bus skiriamas ir rinkos priežiūrai, ir gynybos sektoriaus poreikiams, ir federalinės tarnybos gebėjimui pritraukti reikalingus specialistus.

    Kodėl akcentuojamas superintelektas

    Skelbiama, kad Trumpas „superintelektu“ vadina tai, kas įprastai apibūdinama kaip dirbtinis intelektas, ir šį terminą ragina naudoti oficialiuose dokumentuose. Tokia retorika keičia toną: vietoje kasdienio DI apibrėžimo pasirenkama formuluotė, pabrėžianti ypač pažangių sistemų ambiciją ir galimą poveikį.

    Tuo pat metu tai gali turėti ir praktinių pasekmių, nes terminai dažnai tampa gairėmis institucijoms, kaip klasifikuoti programas, rizikas ir prioritetus. Pastaruoju metu JAV diskusijose vis dažniau keliami klausimai, kaip atskirti kasdienius DI įrankius nuo pažangiausių modelių, kurie galėtų būti naudojami kibernetinėms atakoms, biologinių grėsmių scenarijams ar dezinformacijai automatizuoti.

    Kokios konsultacijos numatomos

    Teigiama, kad Superintelekto pajėgos turėtų konsultuotis su vartotojų atstovais, viešojo intereso grupėmis, religinėmis organizacijomis, kritinės infrastruktūros tiekėjais ir DI bendrovėmis. Tai atitinka pastaraisiais metais JAV taikomą kryptį, kai technologijų politika formuojama įtraukiant ir pramonę, ir visuomenės grupes.

    Komanda būtų pavaldi tiesiogiai prezidentui ir Baltųjų rūmų personalo vadovei Susie Wiles. Toks pavaldumas paprastai reiškia greitesnį sprendimų priėmimą ir didesnį politinį svorį, tačiau kartu kelia klausimų dėl to, kaip bus derinami skirtingų agentūrų interesai ir kokie bus skaidrumo standartai.

    Anksčiau Trumpas yra minėjęs idėją kurti DI struktūrą, labiau primenančią atskirą pajėgų rūšį, taip pat kalbėta apie vadinamąjį DI koordinatorių. Dabar skelbiama, kad būtent Jay Claytonui patikimas koordinuojantis vaidmuo, o tai gali reikšti siekį sutelkti DI valdymą per nacionalinio saugumo prizmę.

    Viešojoje erdvėje taip pat minima, kad Federalinės prekybos komisijos vadovas Andrew Fergusonas domisi atvejais, kai DI modeliai galėjo būti panaudoti kibernetiniams įsilaužimams ar jų palengvinimui. Tuo pačiu Trumpas viešai skeptiškai vertina griežtesnį teisinį DI reguliavimą, argumentuodamas konkurencija su Kinija ir būtinybe išlaikyti technologinį pranašumą.

  • DI keičia energetiką: nuo gedimų prognozavimo iki klientų aptarnavimo, bet viską lemia saugumas

    DI energetikos sektoriuje sparčiai pereina nuo bandomųjų projektų prie kasdienio naudojimo: padeda analizuoti duomenis, prognozuoti gedimus, automatizuoti pasikartojančias užduotis ir greitinti klientų aptarnavimą. Tačiau įmonės pabrėžia, kad tikrą proveržį lems ne vien algoritmai, o duomenų kokybė, darbuotojų kompetencijos ir aiškios taisyklės.

    Energetika yra griežtai reguliuojama ir priskiriama kritinei infrastruktūrai, todėl DI čia vertinamas atsargiau nei daugelyje kitų sričių. Diskusijose su sektoriaus atstovais dažniausiai kartojama mintis paprasta: technologija gali padėti priimti sprendimus, bet atsakomybės už tinklo stabilumą ir duomenų apsaugą nepakeis.

    Reguliacijos ir saugumas

    Energetikos įmonės akcentuoja, kad DI diegimas turi vykti aiškiai apibrėžtose ribose, kurios saugo klientus, infrastruktūrą ir duomenis. Praktikoje tai reiškia vidines duomenų valdymo taisykles, prieigos kontrolę, nuolatinį rizikų vertinimą ir sprendimų audituojamumą.

    Europos Sąjungoje papildomą kryptį suteikia DI aktas, o kibernetinio saugumo srityje aktualūs reikalavimai, susiję su NIS2. Dėl to technologijų tiekėjai, norintys dirbti Europoje, turi pritaikyti produktus taip, kad organizacijos galėtų įrodyti atitiktį ir saugų naudojimą.

    „Energetikoje negalime atsisakyti formalių ir teisinių reikalavimų, nes tai būtų nesaugu sektoriui“, – sakė viena iš diskusijoje dalyvavusių energetikos bendrovių atstovių.

    Nuo pilotų prie realių sprendimų

    Pasak įmonių, pirmasis etapas dažnai būna skirtas išbandyti skirtingus modelius, įrankius ir naudojimo scenarijus, o vėliau pereinama prie sprendimų, kurie integruojami į kasdienes sistemas. Svarbiausia tampa ne „paleisti“ įrankį, o pasiekti, kad darbuotojai juo naudotųsi prasmingai ir suprastų jo ribas.

    Vienas iš praktinių pavyzdžių, minimų sektoriuje, yra skaitmeniniai asistentai, padedantys klientui įsivertinti, ar pasirinktas tarifas atitinka jo vartojimo profilį. Kitas dažnai minimas prioritetas yra gedimų prevencija, kai modeliai vertina įrenginių būklės, eksploatacinius ir orų duomenis, kad techninės priežiūros komandos gautų signalą dar iki sutrikimo.

    Diegiant tokias sistemas dažnai taikomas principas, kai saugumas įtraukiamas nuo pat projektavimo pradžios. Tai reiškia etapinius bandymus, konservatyvesnius sprendimus kritinėse vietose ir aiškų žmogaus vaidmenį priimant galutinį sprendimą.

    Duomenys ir kompetencijos lemia rezultatą

    Sektoriaus atstovai pabrėžia, kad DI projektų sėkmė prasideda nuo duomenų: jų prieinamumo, kokybės ir patikimumo. Energijos vartojimo ir tinklo duomenų apimtis auga, ypač plečiantis nuotoliniams skaitikliams ir didėjant gaminančių vartotojų skaičiui, todėl organizacijoms tenka spręsti ne tik saugojimo, bet ir skirtingų duomenų versijų bei korekcijų valdymą.

    „Vien įrankio neužtenka: projektui reikia skirtingų sričių ekspertų, nes be domeno žinių energetikoje DI sprendimas nebus patikimas“, – pabrėžė diskusijoje dalyvavęs technologijų vadovas.

    Darbuotojų parengimas įvardijamas kaip atskira užduotis: reikia ne tik duomenų analitikų ar programuotojų, bet ir žmonių, galinčių aiškiai paaiškinti DI veikimą, jo rizikas ir tinkamą pritaikymą. Įmonės vis dažniau investuoja į vidinius mokymus, bendruomenes ir „ambasadorių“ tinklus, kad įrankiai taptų kasdiene praktika, o ne pavieniais eksperimentais.

    Klientai tikisi greičio ir paprastumo

    Energetikos įmonės mato, kad vartotojų lūkesčius formuoja skaitmeninės paslaugos, kuriose atsakymai pateikiami čia ir dabar. Dėl to DI dažniausiai nukreipiamas į problemas, kurios tiesiogiai matomos klientui: sąskaitų patikra, netikslumų aptikimas, greitesnis užklausų nagrinėjimas ir paprastesnė savitarna.

    Įmonės tikina, kad DI gali sumažinti pasikartojančio darbo dalį kontaktų centruose ir sutrumpinti sprendimo laiką nuo dienų iki minučių, tačiau pabrėžia priežiūros būtinybę. Kritinėse situacijose prioritetas teikiamas patikimumui ir nuspėjamumui, todėl kai kur labiau tinka klasikiniai mašininio mokymosi metodai, o ne generatyviniai modeliai.

    Energetikos sektoriuje ryškėja bendras požiūris: DI turi būti praktiškas, pamatuojamas ir valdomas. Jei duomenų pagrindas tvirtas, o saugumas ir reguliacijos įgyvendintos, technologija gali tapti realiu įrankiu tiek tinklo patikimumui, tiek klientų patirčiai gerinti.