Tag: Kibernetinis saugumas

  • ES, Kanada ir Lietuva pasitraukė iš konferencijos Vilniuje: po JAV spaudimo dėl dezinformacijos temų

    Europos Sąjunga, Kanada ir Lietuva pasitraukė iš tarptautinės konferencijos apie dezinformaciją Vilniuje po Jungtinių Valstijų diplomatinio spaudimo. Apie tai skelbiama remiantis JAV Valstybės departamento diplomatinio pranešimo ištraukomis, kurias matė žiniasklaida.

    Konferencijos programoje buvo numatytos diskusijos, kuriose JAV įvardijama kaip užsienio informacinės manipuliacijos ir kišimosi veikėja. Būtent toks apibūdinimas, anot pranešimo, sukėlė Vašingtono nepasitenkinimą ir tapo pagrindu kreiptis į sąjungininkus.

    Kas sukėlė Vašingtono reakciją

    Diplomatiniame pranešime nurodoma, kad JAV institucijos prašė ambasadų Europoje ir atstovų ryšių su ES kanaluose perduoti organizatoriams ir dalyvaujančioms šalims savo nuogąstavimus. Taip pat siekta įvertinti, ar konferencijoje dalyvaujančios vyriausybės sutinka su JAV priskyrimu prie išorės informacinių grėsmių.

    Vašingtono pozicija, kaip teigiama dokumente, grindžiama argumentu, kad JAV sugretinimas su priešiškais režimais iškreipia kontekstą. Amerikos diplomatai tai vertino kaip klaidingą lygiagretę, kuri gali sumenkinti Rusijos ir Kinijos priskiriamų informacinių operacijų mastą ir pobūdį.

    Ką reiškia FIMI terminas

    FIMI sąvoka yra ES vartojamas terminas, apibūdinantis užsienio informacinę manipuliaciją ir kišimąsi į demokratinius procesus. Juo paprastai aprašomos koordinuotos pastangos iškraipyti viešąją informaciją, daryti įtaką auditorijoms ir didinti visuomenės poliarizaciją, ypač skaitmeninėje erdvėje.

    ES institucijos pastaraisiais metais akcentuoja informacinio atsparumo stiprinimą, įskaitant valstybinių ir nevyriausybinių organizacijų bendradarbiavimą, platformų atsakomybę bei greitesnį reagavimą į koordinuotas kampanijas. Tokiame fone konferencijos darbotvarkė ir terminų vartojimas tampa ypač jautrūs diplomatiškai.

    Kodėl tai svarbu Lietuvai

    Lietuva, būdama NATO rytiniame flange, dezinformacijos temą tradiciškai laiko nacionalinio saugumo klausimu ir dažnai pabrėžia Rusijos informacinių operacijų rizikas regione. Todėl viešas sąjungininkų nesutarimas dėl formuluočių ir grėsmių rėminimo Vilniuje gali turėti platesnių politinių pasekmių.

    Ši situacija rodo, kad kova su dezinformacija tampa ne tik technologijų ir saugumo, bet ir diplomatijos sritimi, kur svarbi kiekviena sąvoka bei jos interpretacija. Konferencijų turinys, net ir akademinis, gali tiesiogiai paveikti tarptautinius santykius ir partnerių tarpusavio pasitikėjimą.

  • „Energa-Operator“ ir Ryšių institutas pradeda strateginę partnerystę: kurs saugesnį, skaitmeninį elektros tinklą

    Lenkijos skirstomųjų tinklų operatorė „Energa-Operator“ ir Ryšių institutas (valstybinis mokslinių tyrimų institutas) pasirašė strateginio bendradarbiavimo susitarimą. Jo tikslas – spartinti skaitmeninės ir atsparesnės elektros infrastruktūros kūrimą, kai tinklui tenka vis daugiau užduočių dėl atsinaujinančios energetikos plėtros ir augančių duomenų srautų.

    Partneriai skelbia, kad daugiausia dėmesio skirs ryšio sprendimams, kurie leidžia valdyti tinklą realiuoju laiku ir mažina kibernetinių incidentų riziką. Tarp numatytų krypčių – privačios 5G ryšio sistemos, palydovinis ryšys, kibernetinis saugumas, laiko sinchronizacija ir nuotolinis elektroenergetikos įrenginių valdymas.

    Pastaraisiais metais elektros tinklai vis labiau priklauso nuo duomenų: informaciją generuoja išmanieji skaitikliai, tinklo automatika, išskaidyta gamyba ir vartotojai, tampantys aktyviais rinkos dalyviais. Kad toks modelis veiktų patikimai, duomenys turi būti perduodami stabiliai, apsaugotai ir atspariai trikdžiams, o operatoriai privalo greitai reaguoti į avarijas, apkrovas ir svyruojančią generaciją.

    Skaitmeninimas kelia naujų rizikų

    Susitarime pabrėžiama, kad tinklo modernizacija neapsiriboja laidais ir pastotėmis – vis svarbesnė tampa ryšių infrastruktūra ir saugus duomenų mainų sluoksnis. Didėjant išmaniųjų įrenginių skaičiui, plečiasi ir potencialus atakos paviršius, todėl prioritetu tampa kibernetinio saugumo priemonės, sistemų suderinamumas ir kritinės infrastruktūros atsparumas.

    Partneriai planuoja dirbti su sprendimais, skirtais saugiam duomenų perdavimui tarp energijos rinkos dalyvių ir tinklo valdymo sistemų. Taip pat numatyti bandymai, pilotiniai projektai ir mokslinių tyrimų bei eksperimentinės plėtros veiklos, kurios padėtų praktiškai įvertinti technologijų patikimumą skirtingomis tinklo darbo sąlygomis.

    „Energa-Operator“ ir Ryšių institutas nurodo, kad skaitmeninis tinklas turi būti pasirengęs integruoti vis daugiau atsinaujinančių šaltinių, energijos kaupiklių ir naujų paslaugų. Tokiai integracijai būtina ne tik galia ir pralaidumas, bet ir tikslus laiko suderinimas bei saugus valdymas, nes nuo to priklauso automatikos veikimas ir sistemos stabilumas.

    5G, palydovinis ryšys ir išmanus valdymas

    Bendradarbiavimas apims privačių 5G tinklų pritaikymą energetikai, palydovinio ryšio naudojimo scenarijus kaip papildomą kanalą, taip pat pažangių tinklo valdymo platformų vystymą. Įvardijamos ir technologijos, kurios palaiko nuotolinį skaitiklių duomenų surinkimą bei išmanaus apskaitos sprendimus.

    Ryšių sprendimai energetikoje tampa kritiški dėl augančio poreikio keistis informacija realiuoju laiku: nuo apkrovų balansavimo iki gedimų lokalizavimo ir tinklo perkonfigūravimo. Partneriai akcentuoja, kad modernus ryšys ir kibernetinis saugumas yra vienas pagrindinių veiksnių, leidžiančių tinklui išlikti patikimam didėjant sudėtingumui.

    „Transformacija reikalauja modernios, patikimos ir saugios ryšių infrastruktūros. Sujungus Ryšių instituto kompetencijas telekomunikacijų, laiko sinchronizacijos ir kibernetinio saugumo srityse su „Energa-Operator“ patirtimi valdant skirstomąjį tinklą, atsiranda galimybė kurti sprendimus, atliepiančius šiandienos energetikos iššūkius“, – sakė Ryšių instituto vadovė Anna Streżyńska.

    „Energetikos ateitis remsis duomenimis ir gebėjimu juos saugiai panaudoti. Plėtojant išmanaus tinklo valdymą ir nuotolinę apskaitą, o taip pat augant atsinaujinančių šaltinių ir kaupiklių skaičiui, patikimas ryšys bei kibernetinis saugumas tampa esminiai. Bendradarbiavimas leis kurti technologijas, didinančias kritinės infrastruktūros atsparumą ir duomenų saugą“, – teigė „Energa-Operator“ vadovas Robert Świerzyński.

    Susitarimas vertinamas kaip platesnių pastangų dalis stiprinant energetinį ir skaitmeninį saugumą. Partneriai tikisi, kad bendrų projektų rezultatas bus lankstesnis, atsparesnis ir geriau valdomas elektros skirstymo tinklas, pritaikytas sparčiai besikeičiančiai energetikos sistemai.

  • mObywatel pasitiki 7 iš 10 lenkų: ko jie tikisi iš europinio skaitmeninės tapatybės portfelio

    Pasitikėjimas auga, bet norisi kontrolės

    Lenkijoje programėle „mObywatel“ per pastaruosius 12 mėnesių naudojosi apie 70 proc. apklaustųjų. Tai rodo, kad skaitmeniniai dokumentai tapo kasdienybe, tačiau kartu didėja visuomenės lūkestis aiškiai suprasti, kaip tvarkomi asmens duomenys.

    Apklausos duomenimis, pasitikėjimą „mObywatel“ kaip tapatybės patvirtinimo įrankiu deklaruoja 58 proc. respondentų, o tarp pačių naudotojų šis rodiklis siekia 72 proc. Vis dėlto skaitmeninis patogumas dar nereiškia besąlygiško pritarimo tolimesnei viešojo sektoriaus skaitmenizacijai.

    Dokumentai telefone dar ne visiems pakeitė piniginę

    Beveik pusei „mObywatel“ naudotojų programėlė jau atstoja fizinius dokumentus ir leidžia jų nesinešioti. Tačiau didesnė dalis, apie 52 proc. respondentų, vis dar renkasi plastikinį dokumentą laikyti piniginėje, o skaitmeninį variantą vertina kaip papildomą patogumą.

    Toks atsargumas aiškinamas paprastai: žmonės nori ne tik greičio ir patogumo, bet ir aiškių taisyklių, kas, kada ir kodėl pasiekia jų duomenis. Kuo daugiau paslaugų persikelia į telefoną, tuo dažniau keliami privatumo ir skaidrumo klausimai.

    Kas tikrino mano duomenis?

    Viena ryškiausių apklausos įžvalgų susijusi su duomenų prieigos skaidrumu. 61 proc. apklaustųjų palaiko idėją, kad programėlėje būtų galima matyti, kuris biuras, darbuotojas ar informacinė sistema peržiūrėjo jų duomenis ir kokiu tikslu.

    Dar 34 proc. respondentų tokią funkciją įvardija kaip būtiną, nes ji didintų kontrolės jausmą ir pasitikėjimą skaitmeninėmis valstybės paslaugomis. Tarp „mObywatel“ naudotojų palaikymas dar didesnis ir siekia 69 proc., kai tarp nesinaudojančiųjų jis gerokai mažesnis.

    „Žmonės yra pasirengę naudotis daugeliu sprendimų, jei kartu bus užtikrintas pasitikėjimas ir skaidrumas, o dalis jų bijo sekimo ir privatumo praradimo“, – sakė Digital Poland fondo vadovas Piotr Mieczkowski.

    Amžiaus patvirtinimas be perteklinių duomenų

    Kita dažnai minima kryptis yra selektyvus tapatybės patvirtinimas, kai perduodama tik būtina informacija. 64 proc. apklaustųjų teigia, kad jiems būtų aktuali galimybė patvirtinti amžių ar kitą savybę neatskleidžiant visų dokumento duomenų.

    Dažniausiai toks sprendimas būtų naudingas perkant amžiaus apribojimų turinčias prekes ar naudojantis skaitmeninėmis paslaugomis, kur reikia amžiaus patikros. Praktinė nauda akivaizdi: pardavėjas ar platforma gautų tik atsakymą, ar reikalavimas atitiktas, bet nematytų perteklinės informacijos.

    Europos skaitmeninės tapatybės portfelis ir tiekėjo klausimas

    Apklausa fiksuoja didelį atvirumą būsimam Europos skaitmeninės tapatybės portfeliui, kurį turės pasiūlyti Europos Sąjungos valstybės. Maždaug trys ketvirtadaliai respondentų sako esantys pasirengę tokiu sprendimu naudotis, tačiau aiškiai išryškėja pageidaujamas modelis.

    36 proc. respondentų pirmenybę teiktų valstybės sukurtai programėlei, pavyzdžiui, portfeliui, paremtam išplėstu „mObywatel“. Dar 33 proc. nori pasirinkimo tarp viešojo ir privataus sektorių, jei būtų užtikrinti tie patys saugumo ir privatumo standartai.

    Tuo metu vien tik didžiųjų technologijų bendrovių sprendimą rinktųsi vos 7 proc. apklaustųjų. Panašus skaičius kartojasi ir kalbant apie tiekėjo kilmę: 47 proc. pirmenybę teiktų Lenkijos ar Europos tiekėjui, o globalų technologijų gigantą rinktųsi tie patys 7 proc.

    DI urėduose: pagalba taip, sprendimai vieniems algoritmams ne

    Kai kalbama apie DI naudojimą administracijoje, dominuoja nuosaiki pozicija. Visapusiškai automatizuotą sprendimų priėmimą palaiko mažuma: tik 9 proc. respondentų norėtų, kad sistema savarankiškai priimtų galutinius sprendimus.

    Daugiausia palaikymo sulaukia modelis, kai DI padeda, bet sprendimą patvirtina žmogus. 47 proc. apklaustųjų rinktųsi variantą, kai DI parengia sprendimo projektą, o darbuotojas jį peržiūri ir tvirtina, dar 22 proc. DI mato kaip konsultantą, siūlantį taikytinas nuostatas.

    „Skirtumas milžiniškas, kai kalbame apie paprastas užklausas, ir kai kalbame apie sudėtingas bylas, kur reikia įvertinti daug dokumentų bei kontekstą“, – sakė „NielsenIQ“ atstovė Wioletta Rylska.

    Didžiausios baimės: klaidos, apskundimas ir kibernetinės grėsmės

    Didžiausia įvardijama rizika yra klaidingas sprendimas, kurį vėliau būtų sunku apskųsti ar įrodyti savo teisumą. Taip teigia 51 proc. respondentų, o 43 proc. nerimauja dėl gedimų ir kibernetinių atakų, galinčių sutrikdyti automatizuotas paslaugas.

    Trečdalis respondentų mini privatumo praradimo ir profiliavimo grėsmę, o panaši dalis baiminasi, kad dalis visuomenės, ypač vyresni žmonės, gali būti palikti nuošalyje. Šios nuostatos aiškiai rodo vieną tendenciją: skaitmeninės paslaugos turi augti kartu su paaiškinamumu, žmogaus kontrole ir patikimais saugumo mechanizmais.

    Tyrimas atliktas 2026 metais liepos 20–24 dienomis, internetu apklausiant 1 000 žmonių nuo 16 iki 75 metų. Duomenys pateikti ataskaitoje „Tech4Society 2026“, kurią parengė Digital Poland fondas.
  • „Poczta Polska“ pasuka į DI: po 111 mln e. siuntų žada greitesnį aptarnavimą ir saugesnę logistiką

    Lenkijos valstybinė bendrovė „Poczta Polska“ skelbia spartinanti skaitmeninę modernizaciją ir vis daugiau dėmesio skirianti dirbtiniam intelektui. Įmonė, kuri yra nacionalinės e. pristatymo sistemos operatorė, teigia, kad DI diegs praktiškai, pirmiausia ten, kur jis realiai sutrumpina procesus ir mažina darbuotojų apkrovą.

    Pasak bendrovės vadovybės, e. pristatymo paslaugos apimtys auga: po to, kai rugpjūtį buvo peržengta 100 mln riba, dabar sistemoje jau viršyta 111 mln siuntų. Į šį skaičių įeina tiek visiškai skaitmeniniai, tiek hibridiniai pristatymai, kai dalis proceso vyksta elektroniniu būdu.

    Skaitmeniniai kanalai ir infrastruktūra

    „Poczta Polska“ pabrėžia siekį suvienodinti skaitmeninius kanalus, kad klientui nereikėtų blaškytis tarp skirtingų sprendimų. Įmonė akcentuoja, jog e. pristatymas artimiausiu metu nepakeis tradicinių laiškų, tačiau tampa vis svarbesne veiklos dalimi ir reikalauja tvirtesnės IT bazės.

    Tarp artimiausių technologinių žingsnių minima tinklų modernizacija, įskaitant sprendimus, kurie supaprastina ryšio valdymą ir didina saugumą. Taip pat planuojama atnaujinti personalo valdymo sistemas, nes bendrovė išlieka viena didžiausių darbdavių šalyje ir nori tiksliau valdyti žmogiškuosius išteklius.

    Kur DI turėtų duoti greičiausią efektą

    Didžiausias potencialas, anot „Poczta Polska“, yra klientų aptarnavime, kur darbuotojai atlieka daug pasikartojančių, rankinių užduočių. Tikimasi, kad DI padės greičiau apdoroti užklausas, tiksliau nukreipti klientą ir sumažinti eiles tiek skaitmeniniuose kanaluose, tiek kontaktų centruose.

    Kita kryptis yra logistika: siuntų rūšiavimo ir pristatymo procesai, maršrutų optimizavimas, mažesnis siuntos „lietimų“ skaičius bei sklandesnis siuntų kelias iki gavėjo. Bendrovė pabrėžia, kad tikslas nėra perteklinis sekimas ar sudėtingas atskaitingumas kurjeriams, o praktiškas ir pamatuojamas pristatymo grandinės sutrumpinimas.

    Akcentas – kibernetinis saugumas

    Įmonė taip pat akcentuoja kibernetinį saugumą, nes skaitmeninės paslaugos auga, o pašto infrastruktūra laikoma jautria ir strategiškai svarbia. Skelbiama, kad sustiprinta specializuota kibernetinio saugumo funkcija, o DI šiame lauke planuojama naudoti taikliai, konkrečioms užduotims, pavyzdžiui, grėsmių aptikimui ar incidentų analizės spartinimui.

    „Poczta Polska“ signalizuoja ir apie prioritetą bendradarbiauti su vietos tiekėjais, ypač su saugumu susijusiose srityse. Bendrovė teigia sieksianti, kad technologiniai projektai būtų įgyvendinami realistiškai, o diegiami sprendimai būtų naudingi kasdienėse operacijose, o ne vien demonstraciniai.

    „Norime naudoti DI, bet su galva, apgalvotai. Tai neturi būti menas dėl meno“, – sakė bendrovės vadovybės atstovas Grzegorzas Latosińskis.

    Bendrovė nurodo, kad kasdien aptarnauja šimtus tūkstančių siuntų ir milijonus laiškų, o jos tinklą sudaro tūkstančiai padalinių. Pastaruoju metu „Poczta Polska“ viešai akcentuoja skaitmeninių paslaugų plėtrą kaip vieną svarbiausių krypčių, siekiant mažinti atotrūkį nuo rinkos lyderių ir didinti paslaugų kokybę.

  • Baltieji rūmai kuria Superintelekto darbo grupę: kaip ji suvaldys DI grėsmes ir taisykles?

    Baltieji rūmai kuria Superintelekto darbo grupę: kaip ji suvaldys DI grėsmes ir taisykles?

    JAV administracija įsteigė naują Superintelekto darbo grupę, kuriai pavesta plačiai įvertinti, kaip valstybė ir technologijų sektorius turėtų reaguoti į sparčiai augančias DI grėsmes nacionaliniam saugumui ir pilietinėms laisvėms. Grupės mandatas apima tiek prevenciją, tiek rekomendacijas, kurios gali paveikti visą DI reguliavimo kryptį.

    Pagal darbo grupės veiklos gaires, pagrindinis tikslas yra pasiūlyti priemones, kurios sustiprintų pasirengimą ir gebėjimą reaguoti į rizikas, galinčias paliesti šalies infrastruktūrą ir gyventojus. Numatyta parengti ataskaitą apie DI keliamas grėsmes, atskirai akcentuojant pilietines laisves, kibernetinį saugumą, pažangių modelių standartus ir riziką, kad per griežtas reguliavimas sustabdytų inovacijas.

    Darbo grupė taip pat vertins, ar pakanka esamų protokolų, pagal kuriuos DI laboratorijos praneša valdžios institucijoms apie įsilaužimus, duomenų nutekėjimus ir sistemų apėjimo atvejus. Vienas iš siekių yra aiškiau apibrėžti, kaip turėtų atrodyti greita, koordinuota valstybės reakcija į incidentus, susijusius su pažangiais modeliais.

    Šis sprendimas priimtas tuo metu, kai vis dažniau viešai aptariami saugumo incidentai DI sektoriuje, o dalis politikų ir pramonės lyderių ragina lėtinti pažangių sistemų diegimą, kol bus geriau suvaldytos rizikos. Didesnį dėmesį kelia ir tai, kad pažangūs modeliai gali būti pritaikomi kibernetinėms atakoms, todėl didėja spaudimas nustatyti aiškesnes atsakomybės ribas.

    Grupės darbas apims kelias strategines sritis, įskaitant finansines paslaugas, energetikos infrastruktūrą, transportą, žemės ūkį ir ekstremaliųjų situacijų valdymą. Taip pat numatytas bendradarbiavimas su gynybos ir teisėsaugos institucijomis, vidaus saugumo struktūromis bei konkurencijos priežiūros grandimi.

    Dokumente išskiriamos dvi rizikų kryptys, kurios pastaruoju metu sulaukia augančio dėmesio: biologinis saugumas ir grėsmės vandens tiekimo sistemoms. DI pritaikymas jautriose srityse kelia klausimų dėl galimo piktnaudžiavimo, o vandens ūkio atveju akcentuojama didėjanti kibernetinių atakų rizika savivaldybių ir regioninėms sistemoms.

    Darbo grupės veikla numatyta 120 dienų, tačiau jos terminas gali būti pratęstas arba funkcijos perduotos kitai institucijai. Tai reiškia, kad išvados gali tapti trumpalaikiu politiniu dokumentu arba ilgalaikiu reguliavimo ir priežiūros mechanizmų pagrindu.

    Gairėse pabrėžiama, kad DI yra ir rizikų stiprintuvas, ir galimybių spartiklis, tačiau atsakomybė už modelių sukeliamas rizikas pirmiausia tenka juos kuriantiems subjektams. Kartu teigiama, kad federalinės valdžios vaidmuo yra suprasti pokyčių mastą ir užtikrinti, kad įstatymai būtų vykdomi taip, jog būtų apsaugoti pagrindiniai valstybės principai ir piliečių teisės.

    Naujasis formatas taip pat gali tapti politinių diskusijų katalizatoriumi dėl platesnės technologijų sektoriaus priežiūros. Atskirais signalais užsimenama, kad ateityje gali būti svarstoma ir papildoma parlamentinė kontrolė, jei pasikeistų politinės daugumos.

  • „Netsec“ pritraukė apie 8,9 mln. eurų: DI grįsta kibernetinio saugumo platforma plečiasi Europoje

    „Netsec“ pritraukė apie 8,9 mln. eurų: DI grįsta kibernetinio saugumo platforma plečiasi Europoje

    Prancūzijoje ir Italijoje veikianti kibernetinio saugumo bei valdomų IT paslaugų bendrovė „Netsec“ pritraukė apie 8,9 mln. eurų nuosavo kapitalo investiciją. Įmonė teigia, kad lėšos bus skirtos plėtrai ir DI paremto automatizavimo sluoksniui, kuris turi sumažinti rankinio darbo apimtis teikiant paslaugas.

    Investicijų raundui vadovavo rizikos kapitalo fondas „Partech“, prie jo prisidėjo „Primo Capital“ ir „View Different“ – investicinis instrumentas, siejamas su buvusiu „Amazon“ vadovu Diego Piacentini. Tarp kitų investuotojų minimi „Kima Ventures“, „Everywhere Ventures“, taip pat keli technologijų ir kibernetinio saugumo srities verslo angelai.

    „Valdomos paslaugos tradiciškai augo kartu su darbuotojų skaičiumi. „Netsec“ šį ryšį silpnina, kai vienas operatorius, padedamas automatizavimo, gali atlikti gerokai daugiau“, – sakė „Partech“ partneris Réza Malekzadeh.

    „Netsec“ įkurta 2025 metais, ją įsteigė Gianluca Varisco ir Guglielmo Reina, anksčiau kartu dirbę „Rocket Internet“ ekosistemoje. Varisco vėliau vadovavo saugumo funkcijoms „Arduino“, dirbo Italijos skaitmeninės transformacijos komandoje, o vėliau prisijungė prie „Google Cloud“ kaip pagrindinis saugumo architektas; Reina perėjo į technologijų investavimą.

    Vienas valdymo centras IT ir saugumui

    Įmonė siūlo vieningą valdymo platformą, apimančią įrenginių administravimą, tapatybių valdymą, tinklus, infrastruktūrą, saugumo operacijas, pagalbos tarnybą ir debesijos paslaugas. IT dalyje „Netsec“ mini mobiliųjų įrenginių valdymą, nuotolinį stebėjimą, SaaS prenumeratų optimizavimą ir įmonių tinklų priežiūrą.

    Kibernetinio saugumo kryptyje akcentuojamos 24 valandas per parą veikiančios saugumo operacijos, grėsmių aptikimas ir reagavimas, incidentų valdymas, debesijos sauga bei atitikties pagalba pagal NIS2, DORA, ISO 27001 ir SOC 2 praktikas. Bendrovė teigia galinti pradėti teikti paslaugas per savaitę, įvertinusi kliento turimą technologinį „stacką“ ir užpildžiusi spragas.

    Kodėl vidutinis verslas ieško alternatyvų

    „Netsec“ argumentuoja, kad vidutinės Europos įmonės dažnai naudoja daug skirtingų tiekėjų, atskiras valdymo sistemas ir skirtingas eskalavimo grandines, todėl IT ir saugumo procesai tampa fragmentuoti. Tokia struktūra brangiai kainuoja ir lėtina reakciją, ypač kai daugėja reguliacinių reikalavimų ir incidentų rizikų.

    Įmonė siekia pakeisti šį modelį vienu operatoriumi, kuris dengia visą ciklą nuo darbuotojų priėmimo ir išėjimo iki pataisų diegimo, SaaS valdymo ir auditui reikalingų įrodymų parengimo. Paslauga teikiama per „Slack“ arba „Microsoft Teams“, o kainodara siejama su darbuotojų skaičiumi per mėnesį ir prasideda nuo 19 eurų.

    „Kūrėme „Netsec“, kad vidutinės įmonės gautų didelės organizacijos IT ir saugumo operacijas, nekurdamos visko viduje. Šiandien valdome tūkstančius galinių įrenginių ir vykdome incidentų reagavimą, kurio vidutinis atsako laikas yra trumpesnis nei 14 minučių“, – sakė „Netsec“ vadovas Gianluca Varisco.

    Kur bus panaudotos investicijos

    „Netsec“ nurodo veikianti per Prancūzijoje registruotą „Barbican SAS“, o operacijos vykdomos Prancūzijoje ir Italijoje. Bendrovė taip pat teigia turinti ISO 27001 ir ISO 9001 sertifikatus, kurie dažnai tampa būtina sąlyga dirbant su brandesnėmis įmonėmis ir reguliuojamais sektoriais.

    Gautos lėšos bus skirtos integracijų ir automatizavimo plėtrai, kad vieninga platforma lengviau „susijungtų“ su klientų turimomis sistemomis. Tuo pačiu bendrovė planuoja spartinti augimą Europoje ir Jungtinėse Valstijose, kur valdomų saugumo paslaugų paklausa didėja dėl atakų intensyvumo ir žmogiškųjų resursų trūkumo.

  • „IQ Dental“ perspėja apie incidentą: ar nutekėjo pacientų duomenys ir kiek klinikų galėjo paliesti?

    „IQ Dental“ perspėja apie incidentą: ar nutekėjo pacientų duomenys ir kiek klinikų galėjo paliesti?

    Lenkijoje odontologijos klinikoms programinę įrangą tiekianti bendrovė „IQ Dental“ informavo partnerius apie saugumo incidentą, dėl kurio galėjo būti neteisėtai gauta dalis duomenų. Įmonė nurodė, kad įtartina veikla užfiksuota prieš kelias dienas, o situacija tiriama.

    Pasak viešai skelbtos informacijos, „IQ Dental“ bendradarbiauja su maždaug 6 500 odontologų, todėl potenciali rizika iš pirmo žvilgsnio gali atrodyti didelė. Vis dėlto pranešimuose teigiama, kad šis incidentas galėjo paliesti ne visą tinklą, o iki 36 atskirų gydymo įstaigų.

    Incidentų analizė rodo, kad prieiga galėjo būti pasiekta per sistemos administratoriaus paskyrą, o vėliau, kaip teigiama, galėjo būti sugeneruotas API priėjimas, leidžiantis vykdyti užklausas apie pasirinktų klinikų duomenis. Toks scenarijus dažnai reiškia, kad didžiausia rizika kyla ne dėl vieno darbuotojo klaidos, o dėl paskyrų apsaugos, teisių valdymo ir prisijungimų kontrolės spragų.

    Įmonė nurodė, kad šiuo metu atlikta techninė analizė neparodė prieigos prie kitų jautrių medicininių duomenų, pavyzdžiui, su receptais ar paskirtais vaistais susijusios informacijos. Kartu pabrėžiama, kad tyrimas tęsiamas, todėl galutinės išvados priklausys nuo tolesnių audito rezultatų.

    Tokiais atvejais pagrindinis klausimas pacientams yra paprastas: ar buvo pasiekti asmens duomenys, kurie galėtų būti panaudoti sukčiavimui ar tapatybės vagystei. Praktikoje riziką didina tai, kad net ir riboti duomenų rinkiniai gali būti išnaudoti tikslinėms apgaulėms, kai žmonėms siunčiami įtikinami laiškai ar skambinama apsimetant klinika.

    Jei paaiškėtų, kad konkrečioje klinikoje įvyko asmens duomenų saugumo pažeidimas, pacientus apie tai paprastai informuoja pati gydymo įstaiga. Tokiuose pranešimuose turėtų būti nurodyta, kokie duomenys galėjo būti paveikti, kokia rizika vertinama ir kokių veiksmų rekomenduojama imtis.

    „IQ Dental“ partneriams taip pat rekomendavo įjungti dviejų veiksnių autentifikavimą prisijungimams prie paskyrų. Kibernetinio saugumo praktikoje tai laikoma vienu efektyviausių būdų sumažinti riziką, kai slaptažodžiai nuteka ar būna atspėjami, ypač sistemose, kurios valdo jautrią klientų ar pacientų informaciją.

  • Fortnite žaidėjas sučiuptas po grasinimų: „Epic Games“ perdavė įrašus, FBI sureagavo per 3 dienas

    Fortnite žaidėjas sučiuptas po grasinimų: „Epic Games“ perdavė įrašus, FBI sureagavo per 3 dienas

    JAV įvyko retas, bet daug dėmesio sulaukęs atvejis, kai dėl grasinimų per vaizdo žaidimo „Fortnite“ balso pokalbius įsikišo teisėsauga. 29 metų Alabamos gyventojas Edwardas Lee Frithas buvo sulaikytas po to, kai, kaip skelbiama teismo dokumentuose, viešai laidė smurto grasinimus kitiems žaidėjams.

    Situacija išryškino dvi tendencijas, kurios pastaraisiais metais tik stiprėja: toksiško elgesio mastą internetinėse bendruomenėse ir augantį platformų bei pareigūnų bendradarbiavimą, kai kyla reali grėsmė žmonių saugumui. Toks atvejis taip pat primena, kad visiškas anonimiškumas internete dažnai yra iliuzija, ypač kai pradedamas oficialus tyrimas.

    Remiantis viešai aptartomis aplinkybėmis, incidentas įvyko rugsėjo 20 dieną, kai žaidimo pokalbiuose vyras nuolat grasino kitiems. Teigiama, kad jis provokavo ir kalbėjo apie galimą susidorojimą, įskaitant užuominas apie ginkluotą konfliktą su pareigūnais.

    Praėjus trims dienoms po šių pareiškimų, vyrą sulaikė Federalinio tyrimų biuro pareigūnai. Skelbiama, kad „Epic Games“, valdanti „Fortnite“, krizės procedūros tvarka pateikė su paskyra susijusią informaciją ir balso įrašus, kurie padėjo nustatyti įtariamojo buvimo vietą.

    „Epic Games“ yra paaiškinusi, kad „Fortnite“ turi balso pokalbių pranešimų sistemą, kuri leidžia išsaugoti paskutines kelias minutes pokalbio tuomet, kai vienas žaidėjas praneša apie kitą. Tokie fragmentai pirmiausia patenka moderatorių peržiūrai, o esant rimtiems įtarimams, informacija gali būti perduodama teisėsaugai pagal galiojančias taisykles.

    Ekspertai atkreipia dėmesį, kad tokios sistemos kuriamos siekiant mažinti patyčias, grasinimus ir neapykantos kalbą, tačiau kartu kelia diskusijų dėl privatumo. Bendras principas paprastas: turinys paprastai nerenkamas nuolat, bet tam tikrais atvejais gali būti fiksuojamas ir panaudojamas tyrimui, ypač kai kalbama apie galimą pavojų gyvybei ar sveikatai.

    Vyras kaltės nepripažino, o teismas nusprendė jį laikyti suimtą iki proceso. Tolimesnės bylos baigties detalės priklausys nuo teismo sprendimų, tačiau pats atvejis jau dabar laikomas signalu žaidėjams: smurto grasinimai internete gali turėti realias teisines pasekmes.

  • ES planuoja stiprinti Europolo DI galias: didesnis biudžetas ir daugiau duomenų kelia privatumo klausimų

    ES planuoja stiprinti Europolo DI galias: didesnis biudžetas ir daugiau duomenų kelia privatumo klausimų

    Europos Sąjungoje bręsta planas sustiprinti Europolo vaidmenį kovoje su nusikaltimais, kuriems vis dažniau pasitelkiamas dirbtinis intelektas. Briuselis argumentuoja, kad sukčiai, teroristai ir priešiškos žvalgybos tarnybos DI jau naudoja apgavystėms, šantažui ir kibernetinėms atakoms, todėl teisėsauga turi neatsilikti.

    Numatomi pokyčiai reikštų didesnes Europolo galias naudoti pažangias technologijas ir analizuoti daugiau informacijos, kad būtų lengviau identifikuoti ryšius tarp įvykių ir įkalčių. Kartu svarstoma apie reikšmingą agentūros stiprinimą, įskaitant biudžeto augimą iki maždaug 3 000 000 000 eurų.

    Privatumas ir kontrolė

    Vis dėlto dalis ES pareigūnų įspėja, kad technologinis šuolis gali kelti rizikų europiečių privatumui. Kritikai pabrėžia, kad didėjant duomenų apimčiai ir analitiniams įrankiams, ypač svarbu aiškiai apibrėžti, kokius duomenis ir kiek laiko galima tvarkyti, bei užtikrinti, kad priemonės nebūtų taikomos pernelyg plačiai.

    Europos Parlamento narė Fabienne Keller, dirbanti pilietinių laisvių ir teisingumo srityje, akcentuoja, kad stipresnis Europolas turi eiti kartu su demokratine kontrole ir tvirtomis apsaugomis.

    „Mums reikia stipresnio Europolo, turinčio išteklių ir gebėjimų veiksmingai padėti nacionalinei teisėsaugai, tačiau tai privalo būti derinama su griežta demokratine priežiūra ir patikimomis pagrindinių teisių bei duomenų apsaugos garantijomis“, – sakė Fabienne Keller.

    Duomenų priežiūros institucijų įspėjimai

    Diskusijų centre atsiduria ir klausimas, ar kartu su Europolo įgaliojimų plėtimu pakankamai sustiprinama išorinė priežiūra. Europos duomenų apsaugos priežiūros pareigūnas Wojciechas Wiewiórowski teigia palaikantis technologijų naudojimą teisėsaugoje, tačiau pabrėžia, kad be aiškių priežiūros mechanizmų tai gali tapti silpnąja vieta.

    Jo vertinimu, investicijos į agentūrą ir technologijas gali didinti saugumą, tačiau būtina aiškiai atsakyti, kas ir kaip prižiūrės išsiplečiančias Europolo galias. Priežiūros institucijos jau anksčiau kėlė klausimų dėl to, kaip tvarkomi duomenys ir ar praktikoje užtikrinami duomenų kiekio mažinimo bei saugojimo terminų principai.

    DI nusikaltimuose ir DI tyrimuose

    Europolo atstovai akcentuoja, kad DI keičia nusikaltimų vykdymo būdus, o tyrėjams reikia įrankių, leidžiančių greitai atsirinkti svarbią informaciją iš didžiulių skaitmeninių duomenų kiekių. Tokios priemonės, teisėsaugos vertinimu, gali padėti efektyviau filtruoti įkalčius, susieti fragmentus ir operatyviau identifikuoti galimas grėsmes.

    Kartu pripažįstama, kad teisėsauga veikia su griežtais teisiniais ribojimais, kurių nusikaltėliai nepaiso, todėl atsakas turi būti ir technologinis, ir teisinis. Kritikai tuo pat metu įspėja, jog technologijų plėtra neturi tapti pretekstu kaupti vis daugiau informacijos vien dėl to, kad tai techniškai įmanoma.

    Artimiausiu metu dėl planuojamų pokyčių laukiama intensyvių politinių diskusijų, kuriose susidurs du prioritetai: didesnis saugumas ir tvirtesnė asmens duomenų apsauga. Nuo to, kaip bus subalansuotos šios kryptys, priklausys ne tik Europolo veiksmingumas, bet ir visuomenės pasitikėjimas DI pagrįsta teisėsaugos praktika.

  • „Hadrian“ pritraukė 35,68 mln. eurų: DI pagrįsta platforma žada spartesnį puolamąjį saugumą

    „Hadrian“ pritraukė 35,68 mln. eurų: DI pagrįsta platforma žada spartesnį puolamąjį saugumą

    35,68 mln. eurų plėtrai

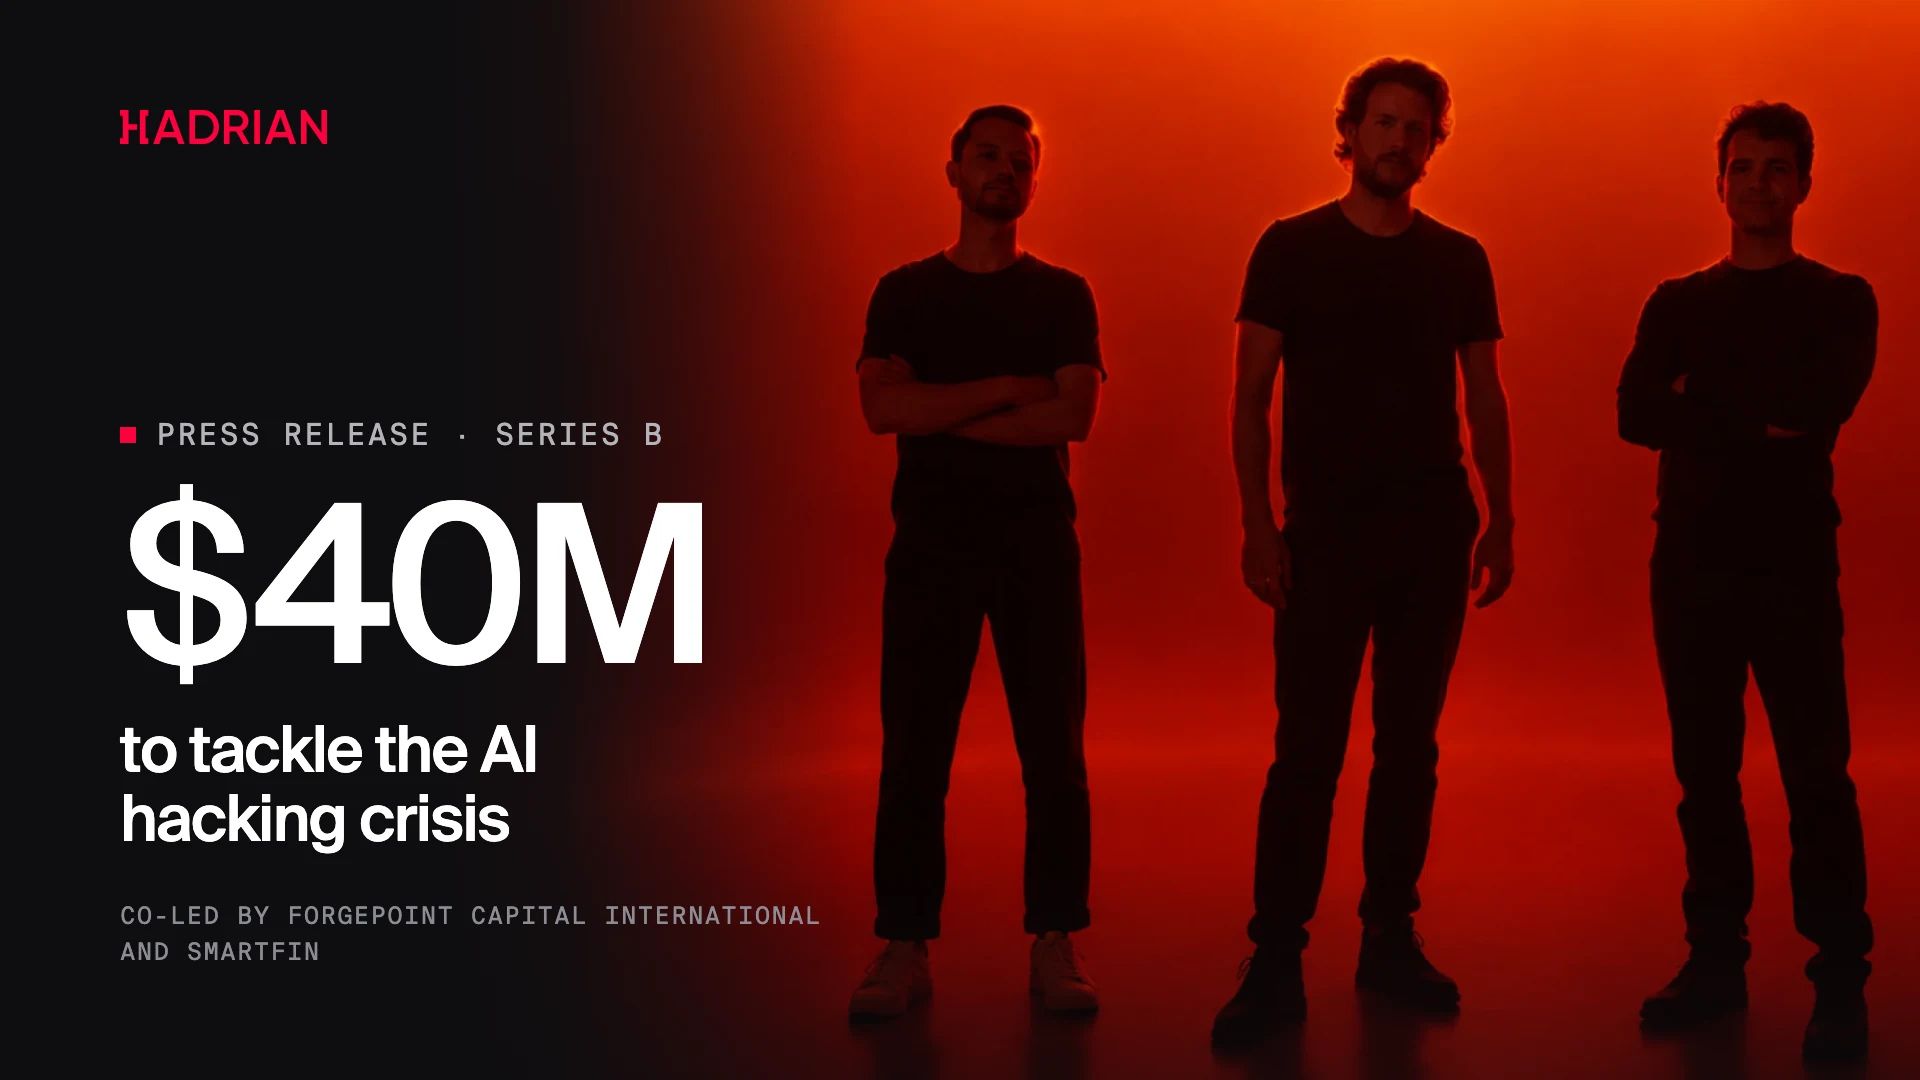
    Londono ir Amsterdamo kibernetinio saugumo startuolis „Hadrian“ paskelbė pritraukęs 35,68 mln. eurų investiciją. Bendrovė teigia, kad lėšos bus skirtos plėtrai Europoje, Artimuosiuose Rytuose, Afrikoje ir JAV, taip pat inžinerijos bei tyrimų komandų stiprinimui.

    Investicijų raundą bendrai vedė „Forgepoint Capital International“ ir „SmartFin“, dalyvavo ir ankstesni investuotojai, tarp jų „HV Capital“, „Motive Partners“, „Picus Capital“ bei „Oetker Ventures“. „Hadrian“ nurodo, kad bendra iki šiol pritraukta suma pasiekė beveik 58 mln. eurų.

    Puolamasis saugumas su DI agentais

    „Hadrian“ buvo įkurta 2021 metais Amsterdame, o įmonės sprendimas priskiriamas vadinamajam puolamajam saugumui, kai organizacijos sistemų silpnosios vietos ieškomos imituojant realių įsilaužėlių veiksmus. Bendrovės tikslas yra padėti įmonėms greičiau rasti, patikrinti ir uždaryti spragas dar iki jas išnaudojant užpuolikams.

    Įmonė akcentuoja, kad dabartinis grėsmių tempas vis dažniau primena mašininį, o dalis organizacijų vis dar remiasi rankiniais, periodiškai atliekamais testais. Tokiu atveju spragos gali būti aptiktos per vėlai, o saugumo komandos, gaudamos daugybę pranešimų, rizikuoja paskęsti triukšme ir nepastebėti to, kas iš tiesų išnaudojama praktikoje.

    „Visi mato, kad dirbtinis intelektas keičia grėsmių aplinką. Jis gali būti ir atsakymo dalis, tačiau daug kas automatizuoja ne tuos procesus. Mes su dideliais kalbos modeliais dirbome dar iki jiems tampant masiniu reiškiniu, todėl žinome, kad DI gali veikti daug greičiau už bet kurią žmonių puolamojo saugumo komandą“, – sakė „Hadrian“ vadovas Rogier Fischer.

    Du produktai ir pažadai verslui

    Bendrovė teigia sujungusi nuolatinį išorinio atakos paviršiaus stebėjimą ir agentinį skverbimosi testavimą į vieną platformą. Jos sprendimai esą padeda sudaryti organizacijos skaitmeninio pėdsako žemėlapį, identifikuoti realiai išnaudojamas spragas ir patikrinti, ar taisymai buvo įdiegti.

    „Hadrian“ išskiria du produktus. „Atlas“ apibūdinamas kaip įrankis, nuolat žymintis organizacijos išorinį atakos paviršių ir naudojantis DI agentus tam, kad patikrintų, kurios spragos iš tiesų gali būti išnaudotos, o „Nora“ pateikiamas kaip pagal poreikį įjungiamas agentinis skverbimosi testavimas.

    Įmonė nurodo, kad jos klientams tai turėtų reikšti daugiau matomumo ir greitesnį sprendimų priėmimą, ypač ten, kur svarbiausia yra prioritetų nustatymas. „Hadrian“ taip pat teigia dirbanti su JAV ir Europos bendrovėmis, įskaitant dideles tarptautines įmones.

    „Komandoms tenka valdyti per daug pažeidžiamumų ir triukšmo, todėl joms reikia įrankių, kurie padėtų aiškiai matyti situaciją ir mąstyti kaip DI sustiprinti įsilaužėliai. „Hadrian“ nuolat veikiantis sprendimas padeda sutelkti dėmesį į realias problemas ir rizikas“, – sakė „Forgepoint Capital International“ vadovaujantis direktorius Damien Henault.

    Pastaraisiais metais rinkoje ryškėja tendencija automatizuoti ne vien pažeidžiamumų skenavimą, bet ir verifikavimą, ar konkretus radinys yra praktiškai išnaudojamas. Tai tampa ypač aktualu augant atakų paviršiui dėl debesijos, trečiųjų šalių paslaugų ir nuotolinio darbo, o taip pat didėjant spaudimui greitai įrodyti, kad saugumo spragos uždaromos ne tik dokumentuose, bet ir realybėje.