Tag: Kibernetinis saugumas

  • „MyDr“ kibernetinis incidentas: vadovas atsiprašo pacientų, aiškinamasi, ar paliesti iki 19 mln. duomenų

    Lenkijoje veikiančią medicinos įstaigoms skirtos programinės įrangos bendrovę „MyDr“ sukrėtė kibernetinis incidentas, kuris, kaip teigiama, galėjo paliesti itin didelės apimties pacientų duomenis. Bendrovės vadovas Piotr Miluski po kelių savaičių viešai atsiprašė pacientų ir sistemos naudotojų, pabrėždamas, kad situacija kelia ne tik stresą, bet ir realias rizikas dėl jautrios informacijos.

    Incidento mastas vertinamas atsargiai: viešojoje erdvėje minimi skaičiai iki 19 mln. žmonių, o pati įmonė nurodo, kad pradiniame etape įspėjimai gali pasiekti apie 18 mln. asmenų. Tai nereiškia, kad visų jų duomenys tikrai buvo pavogti ar paviešinti, tačiau šiuo metu, kol vyksta analizė, tokios galimybės visiškai atmesti nepavyksta.

    Kas tiriama ir kas atsakingas

    Ikiteisminį tyrimą prižiūri Varšuvos apygardos prokuratūra, o tyrimo veiksmus atlieka Lenkijos kibernetinių nusikaltimų padalinys. Lygiagrečiai „MyDr“ teigia dirbanti su išoriniais ekspertais, kad tiksliai nustatytų, kokie duomenys galėjo patekti į užpuolikų rankas ir kokiu būdu buvo pasiektos sistemos.

    „MyDr“ vadovas akcentuoja, kad įmonė iš pat pradžių bendradarbiauja su institucijomis, atsakingomis už kibernetinį saugumą ir sveikatos sektoriaus IT. Pasak jo, tyrimas vis dar tęsiamas, o galutiniai atsakymai bus pateikti tik užbaigus techninę analizę ir patikrinus faktus.

    „Pirmiausia noriu atsiprašyti už nerimą, stresą ir neapibrėžtumą. Suprantu, kad baimė dėl medicininių duomenų nėra įprastas stresas“, – sakė „MyDr“ vadovas Piotr Miluski.

    Kaip bus informuojami pacientai

    Bendrovė skelbia artimiausiomis dienomis pradėsianti oficialų informavimą medicinos įstaigoms, kurios naudoja jos sistemą, kad šios galėtų tinkamai komunikuoti su pacientais. Toks kelias pasirinktas siekiant, kad žmogus apie galimą riziką sužinotų iš savo gydymo įstaigos, o ne iš atsitiktinių pranešimų ar socialinių tinklų.

    „MyDr“ pabrėžia, kad įspėjimų apimtis parenkama konservatyviai, nes incidento zonoje galėjo būti ir istorinių įrašų. Kaip nurodoma, kalbama apie duomenis, galėjusius būti susijusius su laikotarpiu iki 2024 metų balandžio mėnesio, tačiau tai dar nereiškia, kad informacija buvo nuskaityta, išvežta ar paskelbta.

    Kodėl medicininiai duomenys kelia ypatingą riziką

    Medicininiai duomenys laikomi vienais jautriausių: net ir be finansinės informacijos jie gali būti naudojami tapatybės vagystėms, šantažui ar taikiniam sukčiavimui, kai pranešimuose imituojamos gydymo įstaigos ar registracijos sistemos. Dėl to institucijos dažnai ragina incidentus vertinti rimtai net tuomet, kai nėra patvirtinto paviešinimo fakto.

    „MyDr“ teigia stiprinanti saugumo priemones ir ketinanti vykdyti nuolatinius testus, taip pat pasitelkti automatizuotus sprendimus, paremtus DI, grėsmių aptikimui. Bendrovė žada pateikti išvadas ir konkrečius veiksmus, kai tyrimas ir techninė analizė bus užbaigti.

    „Jūs nusipelnėte pilno atsakymo, o ne skubotos versijos. Kai analizė bus baigta, atvirai pasakysime, ką sužinojome ir kokių veiksmų imamės“, – sakė Piotr Miluski.

    Tuo pat metu viešojo sektoriaus atstovai signalizuoja, kad po šios istorijos gali būti svarstomi griežtesni reikalavimai subjektams, masiškai tvarkantiems duomenis. Tikslas būtų aiškiau apibrėžti atsakomybes ir standartus tais atvejais, kai vienos įmonės infrastruktūra tampa itin didelio masto rizikos tašku.
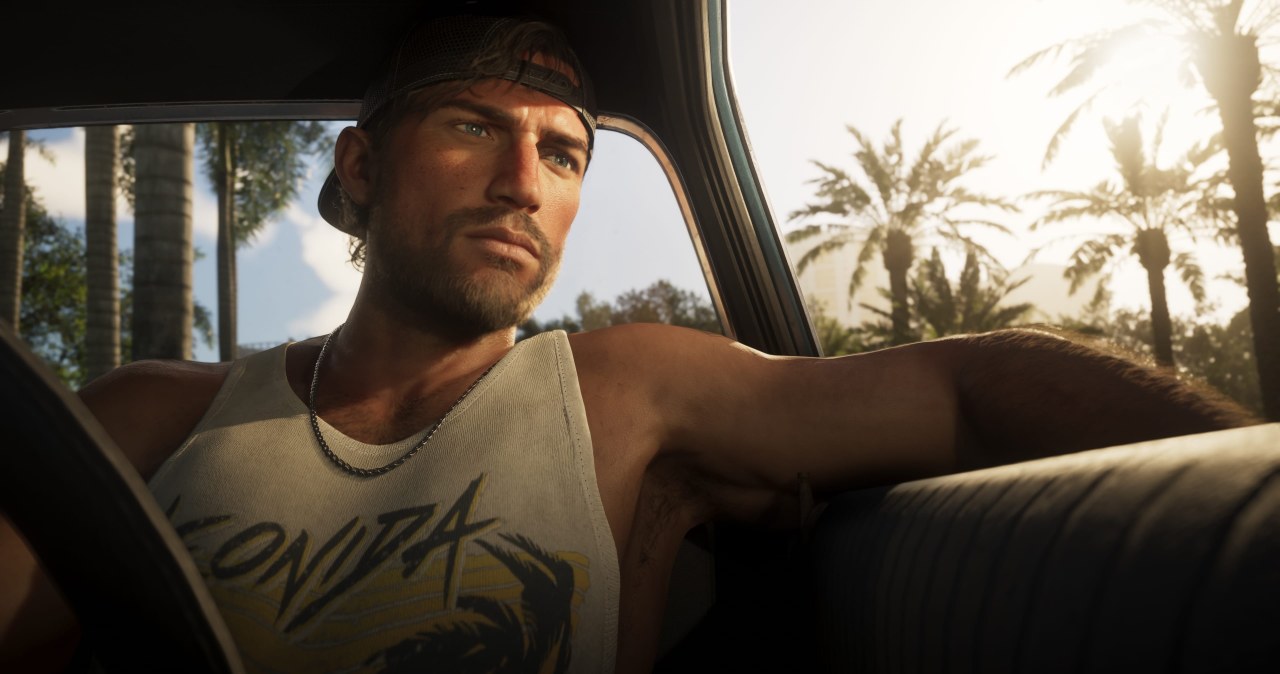
  • GTA 6 nutekėjimai įgauna pagreitį: hakeris grasina paviešinti visą žaidimą

    GTA 6 nutekėjimai įgauna pagreitį: hakeris grasina paviešinti visą žaidimą

    Internete vėl plinta tariami GTA 6 vaizdo įrašai ir ekrano kopijos, o jų autorius skelbia turintis prieigą prie pilnos žaidžiamos versijos. Situacija kelia įtampą tiek žaidimo kūrėjams, tiek leidėjui, nes nutekinta medžiaga gali paveikti rinkodarą, kūrimo grafiką ir finansinius lūkesčius.

    Nutekėjimuose matyti skirtingos scenos su pagrindiniais veikėjais, vairavimo epizodai, susirėmimai ir kitos žaidimo detalės. Skelbiama ir apie žemėlapio elementus bei papildomus fragmentus, kurie, nutekintojų teigimu, yra iš ankstyvesnės arba vidinės kūrimo versijos.

    Leidėjas Take-Two imasi teisinių priemonių ir siekia identifikuoti asmenis, susijusius su informacijos sklaida. Pranešama, kad teismo keliu prašoma duomenų iš platformų ir paslaugų, kurios galėjo būti naudojamos nutekintai medžiagai platinti ar koordinuoti veiksmus.

    Nutekintojas viešai tvirtina, kad turi pilną buildą, tai yra veikiančią žaidžiamą versiją, ir grasina ją paskelbti, jei bus bandoma jį sustabdyti. Tokie pareiškimai dažnai naudojami kaip spaudimo priemonė, tačiau jie taip pat didina riziką, kad bus platinama ne tik vaizdinė medžiaga, bet ir programinis turinys.

    Kibernetinio saugumo ekspertai ne kartą yra įspėję, kad nutekintos žaidimų versijos gali kelti pavojų ir patiems žaidėjams. Atsisiunčiami neoficialūs failai neretai būna užkrėsti kenkėjiškomis programomis, o socialiniuose tinkluose platinamos nuorodos gali būti naudojamos prisijungimo duomenims ar mokėjimo informacijai išvilioti.

    Didelių žaidimų nutekinimai pastaraisiais metais tapo dažnesni, nes kūrimo procesai remiasi nuotolinėmis darbo aplinkomis, daugybe išorinių rangovų ir sudėtingomis prieigų sistemomis. Dėl to studijos vis daugiau investuoja į prieigos kontrolę, darbuotojų mokymus ir incidentų valdymą, tačiau vieno silpno taško kartais pakanka, kad informacija iškeltų į viešumą.

    Take-Two ir Rockstar Games oficialiai paprastai komentuoja tik patvirtintus faktus, todėl šiuo metu dalis internete plintančių teiginių lieka nepatikrinti. Kol vyksta teisiniai ir techniniai veiksmai, ekspertai rekomenduoja vartotojams neplatinti nutekintos medžiagos ir vengti bet kokių neoficialių GTA 6 atsisiuntimų.

  • Naujas CSIRT Infrastruktūra startuoja: kaip bus saugomas transportas, vandentvarka ir nuotekos

    Lenkijoje, įsigaliojus Krajowej sistemos kibernetinio saugumo įstatymo pakeitimams, kuriami nauji sektoriniai incidentų valdymo centrai CSIRT. Vienas jų – CSIRT Infrastruktūra, kuris orientuosis į itin jautrias sritis: transportą, geriamojo vandens tiekimą ir nuotekų surinkimą.

    Komanda formaliai įsteigta 2026 metų birželio 30 dieną ir jau pradėjo veiklą Infrastruktūros ministerijos struktūroje. Jai vadovauja ministerijos Krizių valdymo biuro vadovės pavaduotoja Monika Gliwka.

    Nuo starto iki pilnos parengties

    CSIRT Infrastruktūra kuriamas remiantis finansavimu, skirtu įrangai, programinei įrangai ir komandos plėtrai. Pasak M. Gliwkos, nustatyti projekto etapai leidžia greičiau judėti link operacinės brandos ir pasiekti apčiuopiamų rezultatų anksčiau nei numatytas maksimalus terminas.

    Įstatyminė logika tokiose struktūrose paprastai numato pereinamąjį laikotarpį, per kurį komanda turi pasiekti pilną operacinį pajėgumą. CSIRT Infrastruktūra tikslas – kuo anksčiau užtikrinti bazinę parengtį, kad incidentų koordinavimas, konsultavimas ir informacijos apsikeitimas veiktų realiu laiku.

    „Nenorime būti matomi kaip represinė institucija, kuri prisideda prie baudų skyrimo. Norime padėti, ypač mažesniems subjektams, tiek, kiek galime“, – sakė Monika Gliwka.

    Kas keičiasi infrastruktūros įmonėms

    Naujasis modelis labiausiai palies vadinamuosius svarbius ir pagrindinius subjektus: nuo didelių transporto operatorių iki savivaldybių vandentvarkos įmonių. Būtent šiose srityse kibernetinės atakos gali sukelti ne tik finansinių nuostolių, bet ir realių sutrikimų gyvybiškai svarbiose paslaugose.

    CSIRT Infrastruktūra numato palaikyti nuolatinius ryšius su skirtingo dydžio organizacijomis ir sutrumpinti komunikacijos kelią incidentų metu. Praktinis akcentas – aiškūs kanalai, greita konsultacija ir pagalba net tada, kai organizacijos dar tik įsijungia į centralizuotas pranešimų sistemas.

    Didžiausios grėsmės: nuo išpirkos iki OT

    Kalbant apie rizikas, minimas visas klasikinių grėsmių spektras: išpirkos reikalaujančios atakos, paskyrų perėmimai, tiekimo grandinės kompromitavimas ir kenkėjiški veiksmai prieš kritinius procesus. Pastaraisiais metais Europoje ypač daug dėmesio skiriama atakoms, kurios taikosi ne į biuro sistemas, o į pramoninius valdymo sprendimus.

    CSIRT Infrastruktūra išskiria pramoninę automatiką ir OT kaip vieną svarbiausių prioritetų, nes tokios sistemos dažnai turi senesnę architektūrą, ilgesnį įrangos gyvavimo ciklą ir sudėtingesnį atnaujinimų valdymą. Dėl to svarstoma ateityje kurti OT pažeidžiamumų laboratoriją ir kryptingai auginti šios srities kompetencijas, kurių rinkoje trūksta.

    „Dauguma rimtesnių incidentų gali būti susiję būtent su OT. Tai kitokia aplinka, kiti protokolai ir veikimo mechanizmai, todėl mums svarbu stiprinti šias žinias“, – sakė Monika Gliwka.

    Kita planuojama kryptis – sektorinės pratybos, paremtos realiais scenarijais. Tokie mokymai leidžia suderinti veiksmus tarp organizacijų, įvertinti spragas ir iš anksto susitarti dėl sprendimų grandinės, kai incidentas jau vyksta.

    Komanda taip pat mato poreikį išnaudoti DI įrankius analitikų darbe, ypač automatizuojant triukšmingų įvykių filtravimą ir pagreitinant pirminį incidentų vertinimą. Kartu pabrėžiama, kad technologijos nepakeičia procesų brandos ir žmonių pasirengimo, todėl didelė dalis darbo bus susijusi su praktine pagalba ir kompetencijų stiprinimu organizacijose.

    CSIRT Infrastruktūra žinutė infrastruktūros sektoriams aiški: tikslas nėra bausti, o padėti susitvarkyti su augančia rizika, kai išpuoliai tampa greitesni, labiau automatizuoti ir dažnai remiasi žmogiškosiomis klaidomis kaip lengviausiu įėjimo tašku.

  • Baltieji rūmai skelbia naują gynybos technologijų strategiją: Kinija įvardyta grėsme

    Baltieji rūmai skelbia naują gynybos technologijų strategiją: Kinija įvardyta grėsme

    Baltieji rūmai šią savaitę pristatė Nacionalinio saugumo mokslo ir technologijų strategiją, kurioje apibrėžiamas keturių krypčių planas, apimantis karines technologijas nuo DI iki kvantinių sprendimų. Dokumente pabrėžiama, kad technologinė persvara tampa vienu svarbiausių JAV nacionalinio saugumo ramsčių.

    Strategijoje išskiriamos trys prioritetinės sritys, susijusios su dominavimu mūšio lauke ir galios projekcija. Tarp jų įvardijami pažangūs pajėgumai, kurie lemtų JAV pranašumą, o DI ir autonomijos srityje akcentuojamas siekis išlaikyti konkurencinį pranašumą.

    Papildomai dokumente įvardijamos ir kitos kritinės sritys, kurios turėtų palaikyti pagrindinius prioritetus. Tarp jų minimos oro pajėgos, kur svarbus mažo pastebimumo technologijų, elektroninės kovos ir oro gynybos derinys.

    Taip pat akcentuojami ilgo nuotolio smūgiai, suprantami kaip gebėjimas greitai ir tiksliai prasiskverbti į priešo gynybą dideliame gylyje. Trečioji kryptis yra C5ISR, apimanti vadovavimą, kontrolę, ryšius, kompiuterius, kibernetinę erdvę, žvalgybą, stebėjimą ir atpažinimą.

    Strategijos technologinis pagrindas apima vadinamąsias esmines įgalinančias technologijas, tarp kurių minimi pažangios gamybos sprendimai, hipergarsinės technologijos, branduolinė energetika ir puslaidininkiai. Šios sritys siejamos su tiekimo grandinių patikimumu ir pramoninės bazės stiprinimu JAV viduje.

    Atskira strategijos dalis skirta technologiniam atsparumui ir proveržio kryptims, kurios artimiausiu metu galėtų sustiprinti arba išbalansuoti strateginę pusiausvyrą. Tarp jų minimos biotechnologijos, įskaitant žmogaus pajėgumų gerinimą ir gynybą nuo biologinių grėsmių, bei kvantinės technologijos, apimančios kvantinius kompiuterius, jutiklius ir ryšio sistemas.

    Dokumente taip pat aptariama ir bendrojo DI perspektyva, siejama su galimybe ateityje sukurti algoritmus, kurie reikšmingai pranoktų žmogaus gebėjimus. Ši tema pateikiama kaip potencialiai didelės rizikos veiksnys, reikalaujantis išankstinio planavimo ir kontrolės priemonių.

    Strategijoje numatyta prioritetą teikti vidaus pajėgumų ir pramonės plėtrai, kad būtų sukaupta kuo daugiau kritinio know how ir būtų ribojama prieiga konkurentams. Bendradarbiavimas su užsienio partneriais įvardijamas kaip galimas, tačiau orientuotas į labiausiai pasitikimus ir pažangiausius sąjungininkus.

    Taip pat žadama spartinti inovacijų tempą, daugiau įtraukiant privačias įmones ir akademinę bendruomenę į gynybos technologijų kūrimą. Viena iš krypčių yra administracinės naštos mažinimas, kad sprendimai greičiau pasiektų bandymų ir diegimo etapą.

    Didelis dėmesys skiriamas kibernetiniam saugumui ir vis labiau tarpusavyje sujungtų nacionalinio saugumo sistemų apsaugai. Pabrėžiama, kad gynybiniai pajėgumai tiesiogiai priklauso ir nuo intelektinės nuosavybės apsaugos pramonėje bei moksle.

    Strategijoje atvirai kalbama ir apie technologijų vagystės riziką, todėl raginama stiprinti kontrolę bei apsaugą nuo neteisėto žinių perėmimo. Kinija dokumente įvardijama kaip konkreti grėsmė intelektinei nuosavybei, o tarp siūlomų priemonių minimos griežtesnės užsienio investicijų patikros ir didesnė kontrolė tyrimuose dalyvaujančiam personalui.

  • „Rockstar Games“ košmaras: nutekėjo GTA 6 žemėlapis ir failai iš Xbox dev rinkinio?

    „Rockstar Games“ košmaras: nutekėjo GTA 6 žemėlapis ir failai iš Xbox dev rinkinio?

    Vos prieš kelias dienas turėjęs įvykti išskirtinis GTA 6 pristatymas per „Netflix“ buvo nustelbtas naujos nutekintos medžiagos bangos. Internete pradėjo plisti trumpi klipai su žaidimo scenomis, o dalis bendruomenės teigia, kad tai tik maža dalis to, kas jau pateko į pašalinių rankas.

    Didžiausią sumaištį sukėlė teiginiai, jog už nutekėjimą siejamas asmuo, internete prisistatantis kaip Cyber Leek, ne tik dalijasi vaizdo įrašais, bet ir gali turėti prieigą prie žaidžiamos GTA 6 versijos. Tokia situacija reikštų ne pavienius fragmentus, o potencialiai sistemingą medžiagos gavimą iš vidaus ar iš kūrėjams skirtų aplinkų.

    Dar rimtesniu signalu tapo kalbos apie naują nutekėjimo šaltinį, siejamą su „Xbox Graphics Capture“. Pasak plintančių aprašymų, buvo gauti duomenys tiesiai iš kūrėjams skirtos „Xbox“ konsolės aplinkos, įskaitant informaciją, susijusią su procesoriaus ir vaizdo posistemės fiksavimu.

    Minima, kad tarp nutekintos medžiagos gali būti trimačiai modeliai, koncepcinis menas, atviro pasaulio elementai, telemetrijos duomenys, vartotojo sąsajos fragmentai, minimapės tekstūros ir kiti susiję failai. Tokie rinkiniai yra ypač pavojingi tuo, kad patyrę asmenys iš jų gali atkurti žaidimo struktūrą, o kraštutiniu atveju ir rekonstruoti visą žemėlapį.

    Kol kas teigiama, kad pilnas failų paketas dar nėra viešai paskelbtas taip plačiai, kaip anksčiau nutekėję vaizdo įrašai. Vis dėlto, keli vienu metu minimi nutekėjimo kanalai rodo, kad „Rockstar Games“ gali tekti gesinti ne vieną gaisrą, o kontrolės praradimas dažniausiai reiškia ir didesnę riziką, kad iki oficialios premjeros internete atsiras dar daugiau turinio.

    Žaidimų industrijoje tokio masto nutekėjimai paprastai verčia įmones peržiūrėti prieigos teises, stiprinti vidines saugumo procedūras, riboti kūrėjams skirtų įrenginių naudojimą ir keisti testavimo procesus. Tuo pat metu bendruomenėje tokios istorijos dažnai skatina spekuliacijas, tačiau realią žalą lemia ne gandai, o tai, kiek tiksliai duomenų buvo pavogta ir ar jie gali būti patikrinti.

    Kol „Rockstar Games“ oficialiai nepatvirtino konkrečių detalių, dalis informacijos išlieka nepatikrinta. Tačiau vien tai, kad aptariami žemėlapio rekonstrukcijos scenarijai ir kūrėjų įrankių duomenys, rodo, jog GTA 6 informacijos apsauga tampa vienu svarbiausių klausimų iki žaidimo pasirodymo.

  • Danijos DI startuolis „Velatir“ pritraukė 5 mln. eurų: žada plėsti infrastruktūrą visoje Europoje

    Danijos DI startuolis „Velatir“ pritraukė 5 mln. eurų: žada plėsti infrastruktūrą visoje Europoje

    Danijos dirbtinio intelekto startuolis „Velatir“ pritraukė 5 mln. eurų pradinės stadijos investiciją ir planuoja sparčiau plėsti savo DI infrastruktūros platformą Europoje bei auginti komandą. Finansavimo etapą bendrai vedė naujas investuotojas „Spintop Ventures“ ir esamas investuotojas „Ugly Duckling Ventures“.

    Prie investicijos taip pat prisidėjo „Norrsken Evolve“ ir grupė verslo angelų, o Danijos Eksporto ir investicijų fondas EIFO dalyvavo per atitinkamą paskolą. Šis etapas įvyko praėjus maždaug pusmečiui po ankstesnio „Velatir“ finansavimo ir po komercinio produkto paleidimo.

    Ką siūlo „Velatir“ platforma

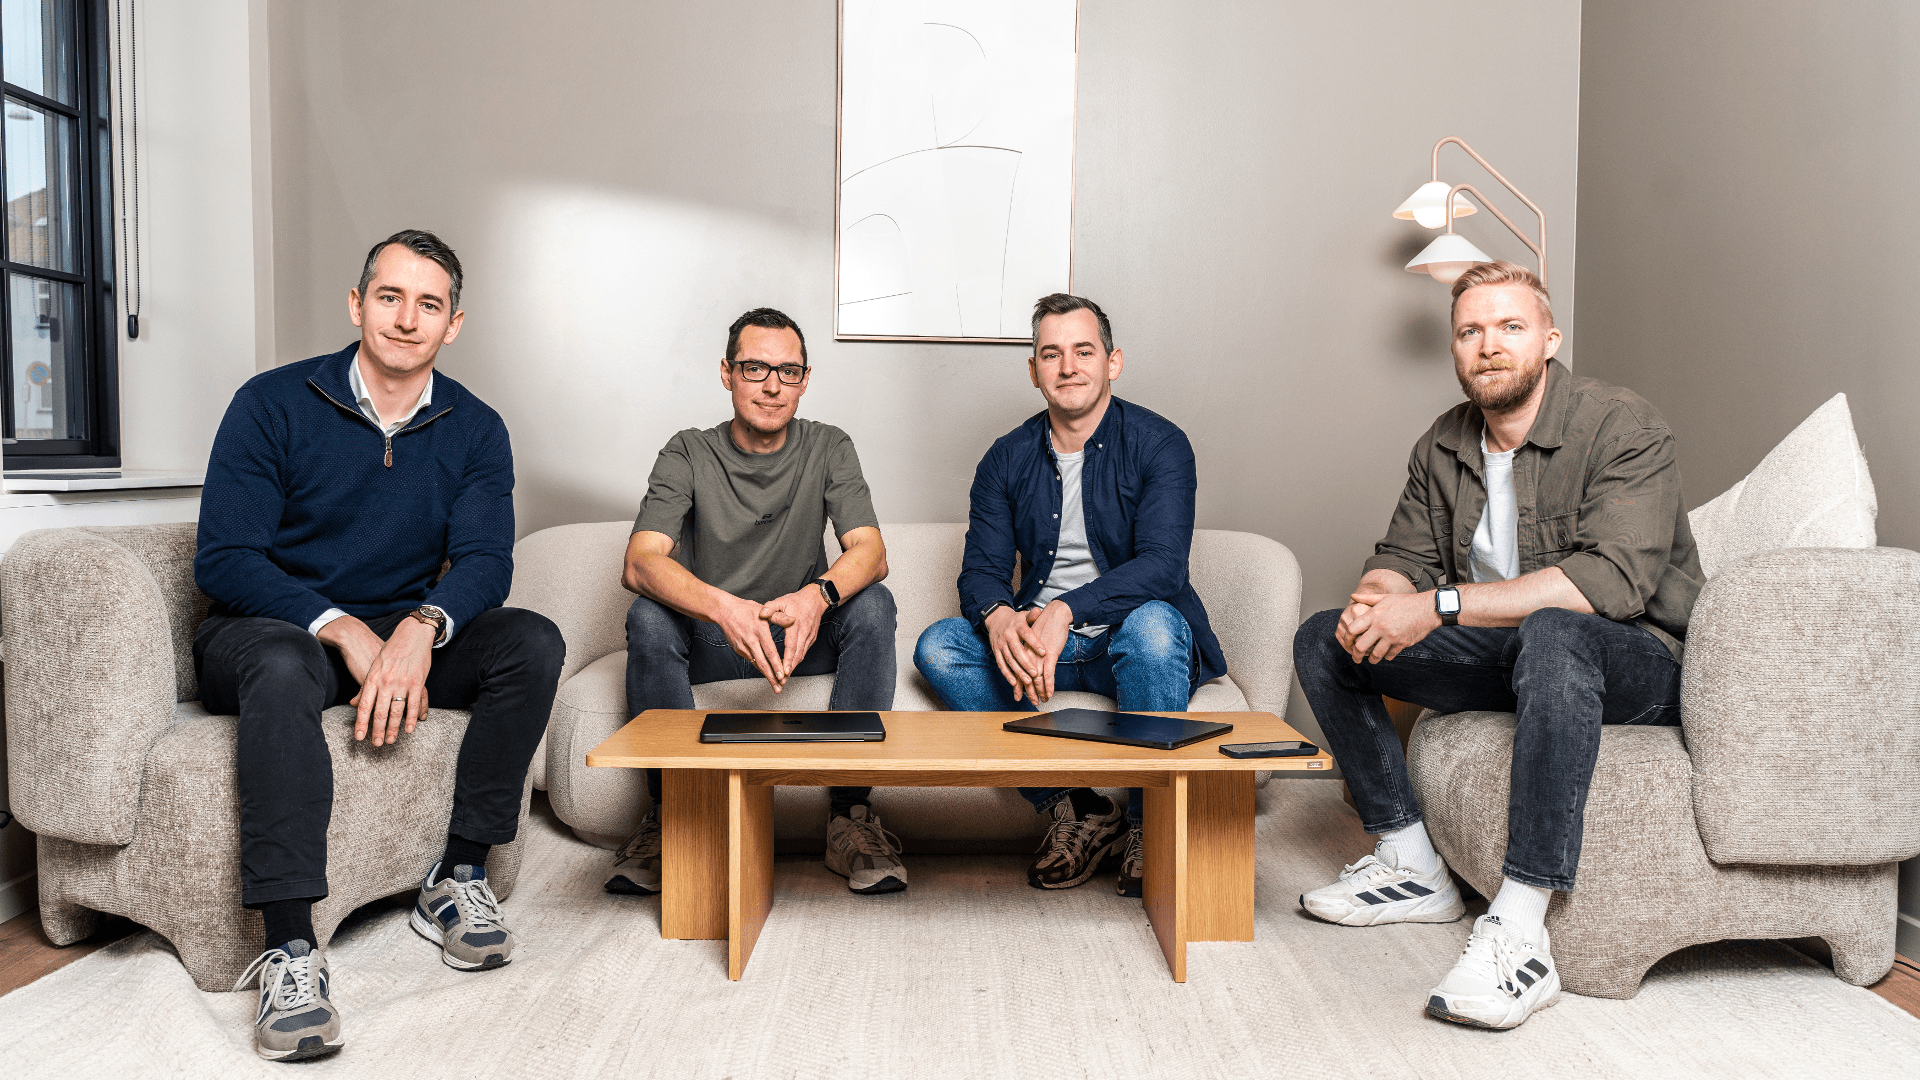
    Bendrovę įkūrė Michael Sørensen, Elias Sørensen, Christian Møller ir Andreas Paulli. „Velatir“ kuria infrastruktūros sluoksnį, skirtą įmonėms valdyti sparčiai augantį DI įrankių ir autonominių agentų naudojimą organizacijose.

    Platforma siekia suteikti matomumą ir kontrolę per skirtingus DI įrankius, darbuotojus, agentus, tiekėjus, įrenginius ir pačią infrastruktūrą. Praktikoje tai reiškia, kad įmonės gali geriau suprasti, kur ir kaip naudojamas DI, kokie duomenys perduodami bei ar laikomasi vidinių politikų.

    Tokio tipo sprendimų poreikį didina saugumo ir atitikties rizikos, kylančios DI priemonėms tampant kasdieniu darbo įrankiu. Organizacijoms svarbu ne tik leisti produktyviai naudoti DI, bet ir užtikrinti, kad jautri informacija nepatektų ten, kur neturėtų, o naudojimas atitiktų reguliacinius reikalavimus.

    Akcentas – europinė infrastruktūra

    „Velatir“ pabrėžia, kad platforma sukurta remiantis Europoje valdomais ir Europoje talpinamais ištekliais, nesiremiant JAV hiperskalės paslaugų teikėjais. Bendrovė tai sieja su duomenų suvereniteto, atsparumo ir kontrolės klausimais, kurie vis dažniau atsiduria Europos įmonių darbotvarkėje.

    „Suverenus debesis tapo dažnai vartojama fraze, tačiau neretai tai reiškia amerikietiškas platformas su europietiška etikete. „Velatir“ nuo pat pradžių kūrėme ant Europoje valdomos ir talpinamos infrastruktūros. Tai sunkesnis kelias, bet mums vienintelis prasmingas“, – sakė „Velatir“ operacijų vadovas ir vienas iš įkūrėjų Christian Møller.

    Pasak bendrovės, naujos lėšos bus skirtos plėtrai Europos rinkose ir papildomų specialistų samdai, kad būtų patenkinta auganti paklausa. DI naudojimui tampant labiau centralizuotam ir reguliuojamam, DI saugumo, stebėsenos ir politikų įgyvendinimo sprendimai tampa viena sparčiausiai augančių įmonių technologijų krypčių.

  • „Pokémon Center“ duomenų nutekėjimas Europoje: atšaukiami užsakymai, pirkėjams siūloma kompensacija

    „Pokémon Center“ duomenų nutekėjimas Europoje: atšaukiami užsakymai, pirkėjams siūloma kompensacija

    „The Pokémon Company“ patvirtino, kad dėl kibernetinio incidento galėjo būti atskleisti dalies „Pokémon Center“ klientų duomenys Jungtinėje Karalystėje ir Vokietijoje. Pranešama, kad neteisėtą prieigą gavę asmenys galėjo matyti vardus, pavardes, gyvenamosios vietos adresus, telefono numerius ir el. pašto adresus.

    Taip pat galėjo būti pasiekti su pirkimais susiję duomenys, įskaitant užsakymų informaciją ir siuntų turinio detales. Įmonė pabrėžia, kad mokėjimo kortelių ar kiti finansiniai duomenys, kiek žinoma šiuo metu, nebuvo atskleisti, nes mokėjimų informacija nebuvo perduodama išoriniam logistikos partneriui.

    Incidento epicentre – logistikos tiekėjas

    Ataka buvo susieta su logistikos paslaugų teikėju CEVA Logistics, kurio infrastruktūra aptarnauja dalį siuntų Europos rinkoje. Įmonės teigimu, jų techninė komanda toliau stebi vidines sistemas, o incidento mastas tikslinamas kartu su partneriu ir atliekant papildomus patikrinimus.

    Tokie atvejai dar kartą parodo tiekimo grandinės riziką, kai klientų duomenys atsiduria ne tik pardavėjo, bet ir jo rangovų sistemose. Pastaraisiais metais būtent trečiųjų šalių incidentai tampa vienu dažnesnių kelių, kai nutekėjimai paveikia vartotojus net ir tada, kai pagrindinės platformos apsauga veikia tinkamai.

    Atšaukiami užsakymai ir kompensacijos

    Reaguodamas į situaciją, „Pokémon Center“ informavo, kad dalies nukentėjusių klientų užsakymai bus atšaukti. Pirkėjams nurodoma, kad pinigai nuo sąskaitų nebuvo nurašyti, o buvo pritaikyta laikina lėšų rezervacija, kuri paprastai panaikinama per iki 7 dienų.

    Taip pat siūloma kompensacija: nukentėję klientai gavo 20 proc. nuolaidos kuponą, kurį galima panaudoti iki lapkričio 30 dienos. Vis dėlto daliai pirkėjų sprendimas atšaukti siuntas tapo itin nemaloniu, nes užsakymuose buvo riboto leidimo prekės, kurių atsargos gali būti išsekusios net ir pakartotinai pateikus užsakymą.

    Ką turėtų padaryti klientai?

    Kibernetinio saugumo specialistai tokiose situacijose rekomenduoja suaktyvinti dviejų veiksnių autentifikavimą, jei jis siūlomas, ir pasikeisti slaptažodžius, ypač jei jie kartojami keliuose tinklalapiuose. Taip pat verta suklusti dėl įtartinų laiškų ar skambučių, nes nutekėję kontaktiniai duomenys dažnai panaudojami sukčiavimo schemoms, kurios imituoja klientų aptarnavimą ar siuntų pristatymo pranešimus.

    „The Pokémon Company“ nurodo tęsianti tyrimą ir žadanti informuoti klientus, jei paaiškėtų papildomų detalių apie nutekėjimo apimtį. Kol kas pirkėjams patariama sekti oficialius pranešimus ir kritiškai vertinti bet kokius prašymus pateikti papildomus asmens duomenis.

    „Apgailestaujame dėl nepatogumų ir imamės veiksmų, kad nustatytume incidento mastą bei apsaugotume klientus“, – teigiama bendrovės komunikacijoje.

  • GTA 6 smogia didžiausias nutekėjimas: hakeris teigia turintis žaidžiamą versiją ir žemėlapį

    GTA 6 smogia didžiausias nutekėjimas: hakeris teigia turintis žaidžiamą versiją ir žemėlapį

    Naujas GTA 6 nutekėjimas

    Praėjus keleriems metams po milžiniško GTA 6 medžiagos nutekėjimo, internete vėl pasirodė nauji vaizdo įrašai, priskiriami šiuo metu kuriamai „Rockstar Games“ žaidimo versijai. Nutekėjimus siejamas asmuo, pasivadinęs Cyber Leek, skelbia, kad turi prieigą prie itin šviežio kūrėjų rinkinio.

    Socialiniuose tinkluose ir forumuose plintančiuose klipuose matomos scenos su dviem pagrindiniais veikėjais Jasonu ir Lucia, taip pat dalis žemėlapio, kurį gerbėjai lygina su ankstesniais gandais. Teisių turėtoja „Take-Two Interactive“ ir „Rockstar Games“ paprastai siekia tokią medžiagą šalinti, tačiau praktikoje tai sustabdo tik dalį platinimo.

    Kodėl tai kelia didžiausią nerimą

    Didžiausią susirūpinimą kelia ne patys fragmentai, o detalės, kurios gali rodyti, kad nutekinta ne sena demonstracinė versija, o funkcionalesnis, žaidžiamas „build“ variantas. Viename įraše matyti, kaip šaulio ginklo šūviais ant sienos išraižomas užrašas su nutekintojo pseudonimu, o tai sustiprino spėliones, kad asmuo iš tiesų valdo žaidimą, o ne tik turi pavienius failus.

    Gerbėjai baiminasi, kad kitas žingsnis gali būti didelių siužeto dalių ar net pabaigos scenų paviešinimas. Tokie nutekėjimai paprastai kenkia ne tik rinkodarai, bet ir kūrėjų komandai, nes priverčia skubiai peržiūrėti apsaugos procesus ir planus, o kartais ir koreguoti istorijos pateikimą.

    Ką gali reikšti „šviežumo“ ženklai

    Nutekintuose vaizduose aptariami elementai, kurie, žaidėjų vertinimu, labiau primena pažangesnę kūrimo stadiją: automobilio būklės rodikliai, degalų ar pažeidimų sistemos užuominos, detalesnės animacijos. Taip pat atkreiptas dėmesys į radijo garso takelį, kuriame esą girdimas palyginti neseniai išleistas kūrinys, o tai kai kam tapo argumentu, kad medžiaga gali būti nauja.

    Vis dėlto tokie „įrodymai“ nėra galutiniai: garso takelius galima pakeisti montuojant, o kai kurios sistemos gali būti įjungtos tik testavimo režimu. Dėl to patikimai patvirtinti, ar tai tikrai nauja kūrėjų versija, be oficialaus komentaro iš „Rockstar Games“ praktiškai neįmanoma.

    Kas žinoma apie galimą šaltinį

    Internete plinta ir spėlionės, kad nutekėjimas galėjo būti susijęs su vidinėmis prieigomis ar pavogta darbuotojo paskyra viename iš „Rockstar“ padalinių, įskaitant „Rockstar India“. Tokie incidentai žaidimų industrijoje dažniausiai prasideda nuo kompromituotų prisijungimų, neatsargiai tvarkomų testinių aplinkų ar socialinės inžinerijos atakų.

    Kol kas nei „Take-Two Interactive“, nei „Rockstar Games“ viešai nepatvirtino šio konkretaus nutekėjimo kilmės ir masto. Tačiau ankstesni atvejai rodo, kad bendrovės paprastai imasi teisinių ir techninių priemonių: prašo pašalinti turinį, tiria incidentą ir griežtina vidinius saugumo protokolus.

    Žaidėjams ir turinio kūrėjams situacija kelia ir praktinį klausimą: dalijimasis nutekinta medžiaga gali pažeisti autorių teises ir platformų taisykles, todėl tokie įrašai dažnai ištrinami. Kol oficialios informacijos mažai, didžioji dalis detalių lieka spėlionių lygmenyje, o patikimiausias orientyras išlieka patys „Rockstar Games“ pranešimai.

  • GTA 6 vėl skandale: nutekėjo žaidžiama versija, o „Take-Two“ biržoje neteko milijardų

    GTA 6 vėl skandale: nutekėjo žaidžiama versija, o „Take-Two“ biržoje neteko milijardų

    Internete vėl plinta „Grand Theft Auto VI“ vaizdai ir teigiama, kad nutekintojas turi prieigą ne tik prie pavienių klipų, bet ir prie žaidžiamos versijos. Tokie nutekėjimai kūrėjams yra vienas skausmingiausių scenarijų, nes atskleidžia nebaigtus sprendimus, technines detales ir gali iškreipti auditorijos lūkesčius.

    Nutekintoje medžiagoje esą matyti keli siužetiniai epizodai ir veikėjai, tarp jų Jasonas ir Lucia. Žaidimų industrijoje tai laikoma ne tik reputacine, bet ir saugumo krize, nes tokia apimtis dažniausiai signalizuoja apie gilesnę prieigos spragą, o ne vieno failo pavogimą.

    Kaip nutekintojas iš to uždirba

    Tekste minimas asmuo, prisistatantis „Cyber Leek“, tariamai bando monetizuoti nutekėjimus per kriptovaliutą ir mokamą auditorijos įsitraukimą. Tokio tipo schemos remiasi smalsumu, kai dalis žmonių tampa ne tik vartotojais, bet ir finansiniais rėmėjais, taip didindami neteisėtos veiklos mastą.

    Ekspertai ne kartą yra pabrėžę, kad nutekintos medžiagos platinimas ir jos pirkimas gali turėti teisinių pasekmių, o bendrovės tokiais atvejais dažnai glaudžiai dirba su platformomis ir teisėsauga. Kuo plačiau turinys išplinta, tuo sunkiau suvaldyti žalą ir atkurti kontrolę.

    Rinkos reakcija ir galimos pasekmės

    Publikacijoje teigiama, kad „Take-Two Interactive“, valdanti „Rockstar Games“, biržoje galėjo patirti maždaug 2,6 milijardo eurų vertės kritimą. Nors akcijų kainas veikia daug veiksnių, dideli nutekėjimai paprastai didina neapibrėžtumą dėl projekto grafiko, marketingo planų ir papildomų saugumo kaštų.

    Tokiose situacijose kūrėjai dažnai priversti peržiūrėti vidaus prieigas, stiprinti autentifikaciją, riboti testinių versijų platinimą ir atlikti papildomus auditus. Blogiausiu atveju tai gali paveikti pristatymų planus ar net paskatinti nukėlimus, nes prioritetu tampa infrastruktūros saugumas ir duomenų vientisumas.

    Žaidėjų bendruomenė suskilo

    Kaip dažnai nutinka po didelių nutekėjimų, bendruomenė dalijasi į dvi stovyklas: vieni analizuoja kiekvieną kadrą ir ieško užuominų apie žaidimo mechanikas, kiti kritikuoja bet kokį įsitraukimą, kuris gali skatinti nusikalstamą veiklą. Pastarieji taip pat baiminasi, kad paviešinta nebaigta medžiaga formuos klaidingą nuomonę apie galutinę kokybę.

    Žaidimų industrijoje nutekėjimai paprastai netampa tiesiogine priežastimi keisti jau patvirtintą išleidimo datą, tačiau jie didina rizikas ir spaudimą komandai. Todėl artimiausiu metu dėmesys greičiausiai kryps ne tik į patį „GTA 6“, bet ir į tai, kaip greitai „Rockstar Games“ sugebės užkirsti kelią tolesniam duomenų nutekėjimui.

  • Iš civilinės rinkos į gynybą: kokių sertifikatų ir kontrolės prireiks, kad kariuomenė pirktų

    Augant gynybos finansavimui Europoje, vis daugiau civilinio sektoriaus įmonių svarsto tiekti produktus ir paslaugas kariuomenei. Tačiau gynybos rinka nėra paprastas naujas pardavimo kanalas – dažniausiai tai reiškia visos organizacijos teisinę, procesų ir infrastruktūros transformaciją.

    Su šia realybe susiduria technologijų ir inžinerijos bendrovės, kurias vilioja sparčiai auganti paklausa: nuo dronų, jutiklių ir programinės įrangos iki kibernetinio saugumo sprendimų. Norint tapti patikimu tiekėju, neužtenka inovatyvaus produkto – būtina įrodyti atitiktį ir pasirengimą dirbti pagal griežtas taisykles.

    Kas iš tiesų keičiasi įmonėje

    Pirmasis barjeras dažnai yra teisinė aplinka: gynybos tiekimas susijęs su licencijomis, eksporto kontrolės reikalavimais, informacijos apsauga ir rizikų valdymu. Praktikoje tai reiškia, kad atitiktis tampa ne formalumu, o kasdienio valdymo pagrindu, už kurį atsakomybę prisiima ir vadovybė.

    Įmonėms tenka įsivertinti, ar jų produktai nepatenka į dvejopo naudojimo kategoriją, kai civilinės technologijos gali būti pritaikomos kariniams tikslams. Dronai, algoritmai, jutikliai, ryšio sprendimai ar kibernetinio saugumo įrankiai gali būti laikomi jautriais ir reikalauti papildomo klasifikavimo bei kontrolės.

    Kokybės kultūra: reikia įrodymų

    Gynybos sektoriuje galioja kitokia kokybės logika: „veikia“ nėra pakankamas argumentas. Tiekėjai turi pateikti patikrinamą įrodymų grandinę – dokumentuotus procesus, atsekamumą, testavimo rezultatus, komponentų kilmę ir pakeitimų valdymą per visą produkto gyvavimo ciklą.

    Todėl įmonės diegia sertifikuotas kokybės vadybos sistemas ir prisitaiko prie NATO standartų, kurie apima tiek gamybą, tiek programinės įrangos kūrimą, tiek tiekimo grandinės saugumą. Tai dažnai reikalauja naujų vidinių procedūrų, auditų, darbuotojų patikrų, specialių patalpų ar informacinių sistemų, skirtų jautriai informacijai.

    „Didžiausias netikėtumas buvo ne technologija, o organizacinių pokyčių mastas ir tai, kad svarbiausi sprendimai turi būti priimami dar gerokai prieš pirmą sutartį“, – sakė „Spyrosoft Solutions“ vadovas Witoldas Lederis.

    Kodėl svarbu pasiruošti iš anksto

    Ekspertai pabrėžia, kad dažna civilinių įmonių klaida – manyti, jog jei jos negamina ginklų, reguliavimas jų neliečia. Tačiau gynybos ekosistemoje reikšminga ne tik galutinis produktas, bet ir jo panaudojimo scenarijai, tiekimo grandinės patikimumas bei duomenų apsauga.

    Rinkai augant, daugėja iniciatyvų, kurios bando suvienodinti ir „išversti“ išsibarsčiusią informaciją į praktinius žingsnius. Tokie gidai dažniausiai pateikia pasirengimo žemėlapį ir kontrolinius klausimus, padedančius vadovybei įsivertinti, ar įmonė jau pasirengusi pereiti nuo civilinių projektų prie gynybos užsakymų.

    Šis požiūris atspindi platesnę tendenciją: valstybės atsparumą vis dažniau lemia ne pavieniai sprendimai, o brandus technologinis ir pramoninis pagrindas. Dėl to gynybos sektorius vis aktyviau atsiveria civilinėms inovacijoms, tačiau kartu kelia aukštesnę kartelę atsakomybei, atitikčiai ir įrodymams.