Tag: Kibernetinis saugumas

  • „Bitcoin Core“ paviešino 3 ištaisytas spragas: viena galėjo sustabdyti blokų kūrimą

    „Bitcoin Core“ paviešino 3 ištaisytas spragas: viena galėjo sustabdyti blokų kūrimą

    „Bitcoin Core“ kūrėjai paviešino informaciją apie tris jau ištaisytas saugumo spragas, iš kurių viena įvardyta kaip didelio pavojingumo ir galėjo sutrikdyti kai kurių kasėjų (mining) mazgų darbą.

    Kaip rašo „The Block“, didžiausia spraga galėjo lemti, kad paveikti kasimo mazgai nebesuformuotų galiojančių bloko šablonų – tai praktikoje reiškia, kad mazgui tampa sunku ar neįmanoma normaliai tęsti blokų kūrimo proceso.

    Visų trijų pažeidžiamumų pataisymai „Bitcoin Core“ programinėje įrangoje pasirodė dar 2025 metų spalį. Apie vieną problemą pranešta 2025 metų balandį, o apie dvi kitas – 2025 metų rugsėjį.

    Pažeidžiamumai buvo susiję ne tik su kasimo mazgais: vienas jų galėjo dirbtinai lėtinti blokų apdorojimą, o kitas – tam tikromis konfigūracijomis suteikti „Tor“ ryšiams papildomas „whitelist“ (patikimų) teises, taip susilpninant dalį apsaugų.

    Didelio pavojingumo klaida kasėjams

    Didelio pavojingumo spraga CVE-2025-62861 paveikė „Bitcoin Core“ 28.0–28.2 ir 29.0–29.1 versijas. Aprašyme nurodoma, kad problema kilo dėl to, kaip po grandinės reorganizacijos (chain reorg) į „mempool“ grįžusioms transakcijoms buvo taikomos TRUC taisyklės.

    Dėl klaidos galėjo susidaryti nenuosekli „mempool“ būsena: viena transakcija būdavo pašalinama, bet jos „palikuonys“ (descendants) – ne, todėl kasėjų mazgams tapdavo sudėtinga sudaryti galiojančius bloko šablonus.

    Skelbiama, kad paveikti kasėjai turėdavo iš naujo paleisti savo mazgus, kad vėl galėtų kurti galiojančius blokų šablonus.

    Dvi vidutinio pavojingumo spragos

    Kita – vidutinio pavojingumo – spraga CVE-2025-62859 buvo susijusi su „compact blocks“ ir vadinamąja witness malleation. Teigiama, kad piktavalis tinklo dalyvis galėjo priversti mazgą vėluoti apdorojant blokus iki 10 minučių.

    Įspėjime pažymėta, kad ataka galėjo būti kartojama neribotai prieš mazgus, veikiančius „-blocksonly“ režimu, arba tais atvejais, kai užpuolikas kontroliavo visus tris didelio pralaidumo (high-bandwidth) ryšius.

    Trečioji spraga CVE-2025-62860 buvo aktuali tik specifinei, ne numatytajai konfigūracijai: kai naudota „-whitelist“ parinktis ir jos IP diapazonas apėmė „Tor“ tarpinį serverį (proxy). Tokiu atveju įeinantys „Tor“ ryšiai galėjo gauti „whitelist“ teises.

    „Bitcoin Core“ teigimu, „tūkstančiai“ pasiekiamų pagrindinio tinklo (mainnet) mazgų buvo suteikę „Tor“ ryšiams tokias teises, taip panaikindami dalį apsaugų nuo paslaugos trikdymo (DoS) ir privatumo mechanizmų. Mazgai, kuriuose „whitelist“ nenustatyta, šios problemos nepatyrė.

    Kada pasirodė pataisymai

    Skelbiama, kad „Bitcoin Core“ 30.0 versija su visų trijų spragų pataisymais išleista 2025 metų spalio 10 dieną, o 29.2 versija – 2025 metų spalio 14 dieną.

    Taip pat nurodoma, kad paskutinė pažeidžiama „Bitcoin Core“ versija šių metų spalio 27 dieną pasiekė „end of life“ (nebepalaikoma) būseną.

    Anksčiau viešojoje erdvėje buvo pasirodžiusi ir atskira informacija apie kitą – su atminties sauga susijusią – didelio pavojingumo „Bitcoin Core“ spragą, kuri taip pat buvo pataisyta dar prieš viešą atskleidimą.
  • Po kibernetinės atakos Lenkijoje ePUAP dar neveikia pilnai: kada grįš funkcijos – neaišku

    Lenkijos valstybinė elektroninių paslaugų platforma ePUAP po kibernetinės atakos vis dar neveikia visu pajėgumu, o tikslios datos, kada sistema grįš į įprastą režimą, kol kas nėra.

    Lenkijos skaitmenizacijos ministerijos komunikacijos biuro direktorius Marekas Gieorgica naujienų agentūrai PAP teigė, kad visiškas funkcionalumo atkūrimas įvyks tik užbaigus Centrinio informatikos centro (COI) specialistų darbus.

    Anot jo, toks sprendimas priimtas siekiant įsitikinti, kad neliko grėsmių sistemos veikimui ir kad atkūrus paslaugas jos vėl nebus sutrikdytos.

    Gyventojams tai reiškia, kad dalis nuotolinių paslaugų, susijusių su bendravimu su institucijomis internetu, gali būti laikinai ribotos arba veikti ne visu pajėgumu.

    Tikslaus termino kol kas nėra

    M. Gieorgica pabrėžė, kad šiuo metu neįmanoma įvardyti konkretaus laiko, kada ePUAP vėl veiks pilnai. Pasak jo, prioritetas yra sistemos saugumas ir kuo greitesnis visiškos prieigos atkūrimas.

    Apie pažangą žadama informuoti atskirais pranešimais, kai tik bus aiškesnė situacija dėl techninių darbų ir saugumo patikrinimų.

    Apie incidentą pranešė ir ministras

    Antradienio vakarą Lenkijos vicepremjeras ir skaitmenizacijos ministras Krzysztofas Gawkowskis socialiniame tinkle „X“ paskelbė apie kibernetinę ataką prieš valstybinę sistemą.

    Jo teigimu, už saugumą atsakingos komandos iškart ėmėsi veiksmų, kad būtų išlaikytas sistemos stabilumas, o kartu vyksta techniniai darbai, skirti pilnam funkcionalumui atkurti.

    Kas yra ePUAP ir kuo jis svarbus

    ePUAP (Elektroninė viešojo administravimo paslaugų platforma) yra visos šalies mastu veikianti sistema, leidžianti gyventojams internetu susisiekti su viešojo administravimo institucijomis.

    Ji naudojama siunčiant prašymus, paraiškas ar kitus dokumentus, taip pat pasirašant raštus naudojant Patikimą profilį (Profil Zaufany).

    Incidento aiškinime dalyvauja ir Lenkijos vidaus saugumo agentūra (ABW), o skaitmenizacijos ministras nurodė, kad COI infrastruktūra laikoma saugia.

  • Lenkija stiprina kibernetinę gynybą su „Microsoft“: šalis – rusų atakų dažniausių taikinių dešimtuke

    Lenkija pasirašė susitarimą su „Microsoft“, kuriuo siekiama sustiprinti šalies kibernetinę gynybą ir valstybės pasirengimą galimiems kibernetiniams bei hibridiniams trikdžiams.

    Partnerystės tikslas – didinti viešojo sektoriaus institucijų, kritinės infrastruktūros ir esminių paslaugų atsparumą, taip pat greičiau nustatyti rizikas ir efektyviau reaguoti į incidentus.

    Susitarimas numato bendradarbiavimą keičiantis informacija, kartu planuojant prioritetus ir pasitelkiant dirbtinį intelektą, kad reakcija į grėsmes vyktų greičiau, ypač kai atakos tampa vis labiau automatizuotos.

    Susitarimo kontekstas – augantis atakų mastas. „Microsoft“ skelbia, kad pagal „Digital Defense Report 2026“ Lenkija patenka į dešimtuką šalių, kurias dažniausiai atakuoja su Rusijos valstybe siejamos grupės.

    Susitarimas: dėmesys kritinei infrastruktūrai ir informacijos mainams

    Dokumentą Lenkijos Vyriausybės vardu pasirašė Skaitmenizacijos ministerijos valstybės sekretorius Pawelas Olszewskis, kurio kuruojamos sritys susijusios su kibernetiniu saugumu ir skaitmeniniais įgūdžiais.

    Jis pabrėžė, kad bendri veiksmai turi padėti stiprinti institucijų ir kritinės infrastruktūros atsparumą bei užtikrinti veiklos tęstinumą net ir didelių sutrikimų sąlygomis.

    „Microsoft“ akcentuoja bendrą požiūrį į grėsmes: prioritetų nustatymą, bendrą planavimą ir tinkamą keitimąsi informacija. Taip pat išskiriamos rizikos, susijusios su pasenusiomis ir lengviau pažeidžiamomis sistemomis bei vadinamosiomis kritinėmis priklausomybėmis.

    Bendrovė teigia, kad dirbtinis intelektas didina kibernetinių atakų greitį ir mastą, todėl gynybai taip pat būtina DI ir operatyvūs duomenų mainai apie grėsmes.

    „Microsoft“: Lenkija – tarp dažniausiai Rusijos puolamų šalių

    „Microsoft Digital Defense Report 2026“ apima laikotarpį nuo 2025 metų liepos 1 dienos iki 2026 metų birželio 30 dienos. Jame nurodoma, kad Lenkija atsidūrė tarp dešimties dažniausiai Rusijos valstybės remiamų grupių atakuojamų šalių.

    Didžiausia rizika, anot pranešimo, tenka viešajam administravimui ir valdžios paslaugoms (27 proc. atvejų), IT sektoriui (17 proc.) bei mokslui ir aukštajam mokslui (14 proc.).

    Bendrovė taip pat mini, kad 2025 metų gruodį fiksavo koordinuotą destruktyvų Rusijos veikėjo išpuolį prieš Lenkijos energetikos sektorių. Tai įvardyta kaip reikšminga eskalacija, rodanti destruktyvių operacijų prieš kritinę infrastruktūrą plitimą ir už Ukrainos ribų.

    Apie darbinius susitikimus su „Microsoft“ atstovais anksčiau informavo ir Lenkijos Nacionalinio saugumo biuras. Skelbta, kad aptartas globalios kibernetinių grėsmių analizės svarbumas ir DI taikymas duomenų apsaugai, ankstyvam pažeidžiamumų aptikimui bei jų šalinimo procesų palaikymui.

  • ES: dirbtinio intelekto lustams reikia „labai patikimų partnerių“ – įtampa po „Nvidia“ skandalo

    ES: dirbtinio intelekto lustams reikia „labai patikimų partnerių“ – įtampa po „Nvidia“ skandalo

    Europos Sąjunga dirbtinio intelekto mikroschemų srityje turėtų dirbti tik su „labai patikimais partneriais“, sako už technologijų suverenumą atsakinga Europos Komisijos vicepirmininkė Henna Virkkunen. Jos teigimu, kalbant apie kritines technologijas svarbiausia užkirsti kelią jautrių žinių nutekėjimui.

    Kaip ji antradienį Lisabonoje vykusiame „Web Summit“ renginyje sakė interviu „POLITICO“, tokio atsargumo reikia DI puslaidininkių, kvantinių technologijų, kibernetinio saugumo bei palydovų srityse. Pasak Virkkunen, tikslas – „išlaikyti verslo paslaptis Europoje“.

    Šie komentarai nuskambėjo praėjus kelioms dienoms po to, kai rinkos lyderė „Nvidia“ pranešė pradėjusi vidinį tyrimą dėl to, ar jos vadovas galėjo tapti Kinijos žvalgybos operacijos taikiniu. Skandalas dar labiau atkreipė dėmesį į jautriausių technologijų tiekimo grandinių saugumą.

    Paklausta, ką laiko patikimais partneriais, Virkkunen JAV įvardijo kaip tradiciškai artimiausią ES partnerę saugumo ir technologijų srityje. Ji leido suprasti, kad ES nenusiteikusi kaltinti JAV, tačiau siektų glaudesnio bendradarbiavimo užpildant saugumo spragas.

    Europos priklausomybė nuo „Nvidia“ lustų

    Europa šiuo metu stipriai priklauso nuo „Nvidia“ lustų, nes pati turi nedaug DI mikroschemų kūrimo ar gamybos pajėgumų. Būtent todėl ES siekia ilgainiui sumažinti priklausomybę nuo kelių JAV bendrovių.

    Virkkunen pabrėžė, kad per artimiausius metus svarbu stiprinti Europos gebėjimus pačiai projektuoti ir gaminti pažangius lustus, įskaitant DI mikroschemas. Šį tikslą ES bando pasiekti ir per pramoninės politikos iniciatyvas, tokias kaip Europos lustų aktas.

    Pašnekovė taip pat akcentavo, kad kai kuriose „ribotose“ technologijų srityse būtina užtikrinti, jog nevyktų technologijų nutekėjimas. Tokie nutekėjimai, ES požiūriu, gali kelti riziką tiek pramonei, tiek bendram saugumui.

    Įmonė komentarų iškart nepateikė

    Tekste nurodoma, kad „Nvidia“ iš karto neatsakė į prašymą pakomentuoti. Tuo pat metu pripažįstama, kad Europa kol kas neturi namuose užaugintos alternatyvos, galinčios greitai pakeisti „Nvidia“ vaidmenį DI infrastruktūroje.

  • Iranas neigia prisidėjęs prie kibernetinių atakų prieš prekybos tinklų šaldytuvus Prancūzijoje

    Iranas neigia prisidėjęs prie kibernetinių atakų prieš prekybos tinklų šaldytuvus Prancūzijoje

    Iranas atmeta Prancūzijos kaltinimus, esą Teheranas prisidėjo prie kibernetinių atakų, nukreiptų prieš prekybos tinklų šaldymo įrangą. Irano užsienio reikalų ministerija pareiškė, kad tokie teiginiai yra nepagrįsti ir šališki.

    Prancūzijos užsienio reikalų ministras Jean-Noël Barrot pirmadienį sakė, jog už „precedento neturinčias“ atakas, įvykusias praėjusį mėnesį, atsakingas Irano Islamo revoliucinės gvardijos korpusas (IRGC). Antradienį jis pridūrė, kad Paryžius, reaguodamas į incidentą, „neatmeta nieko“.

    Pasak ministro, Prancūzija imsis visų priemonių, įskaitant ir tas, kurios nebus viešinamos, jei jos bus laikomos proporcingomis ir būtinomis siekiant atgrasyti nuo tolesnių atakų bei nubausti atsakingus asmenis. Jo teigimu, incidentas palietė 700 maisto paskirstymo vietų.

    Po šių įvykių Irano ambasadorius Prancūzijoje buvo iškviestas į Užsienio reikalų ministeriją. Prancūzijos prokurorai taip pat pranešė pradėję tyrimą dėl įsilaužimų.

    Kas žinoma apie atakų mechanizmą

    Prancūzijos tyrėjų teigimu, su IRGC siejamas kibernetinis padalinys „Shahid Kaveh“ įvykdė destruktyvias atakas. Tyrimas, kaip nurodė Paryžiaus prokuratūra, bus sutelktas ir į šio padalinio vadovą.

    Prokuratūra skelbia, kad dėl kibernetinės atakos kilo apie 20 gaisrų. Anot tyrėjų, užpuolikai nuotoliniu būdu per internetines sąsajas perėmė įrangos valdymą.

    Nurodoma, kad buvo inicijuoti nenormalūs, neribotos trukmės atitirpinimo ciklai, o tuo pat metu išjungti jutiklių saugos perspėjimai, kurie turėjo suveikti viršijus tam tikrą temperatūrą.

    Reakcija Briuselyje

    Europos Vadovų Tarybos pirmininkė Kaja Kallas pirmadienį teigė, kad įtariamų Irano įsilaužimų klausimas bus aptartas kitą savaitę vyksiančioje ES užsienio reikalų taryboje. Jos žodžiais, jei kaltinimų priskyrimas bus patvirtintas, Europos atsakas turėtų būti griežtas.

    Europos Komisija taip pat domisi šiais incidentais. ES žemės ūkio ir maisto komisaras Christophe Hansen atakas apibūdino kaip sąmoningą bandymą sutrikdyti maisto tiekimo grandinę.

  • Lenkijoje NASK statys valstybinį duomenų centrą: investicija sieks 1,6 mlrd. zlotų

    Lenkijoje planuojama statyti naują valstybinį duomenų centrą, kuris aptarnautų viešąsias institucijas ir jų sistemas. Projektą įgyvendina NASK – valstybinis tyrimų institutas, o investicijos vertė siekia 1,6 mlrd. Lenkijos zlotų.

    Apie projektą pirmadienį pranešė šalies Skaitmeninimo ministerija. Skelbiama, kad vadinamasis Nacionalinis duomenų apdorojimo centras turėtų sudaryti saugias ir stabilias sąlygas valstybės duomenims tvarkyti, todėl institucijoms nebereikėtų atskirai kurti ir išlaikyti savo serverinių.

    NASK nurodo, kad centras būtų techninė bazė valstybės registrams, programėlei „mObywatel“, įvairioms elektroninėms valdžios platformoms, taip pat sveikatos apsaugos sistemoms – įskaitant elektroninę medicininę dokumentaciją.

    Didžioji finansavimo dalis turėtų ateiti iš programos „Fundusze Europejskie na Rozwój Cyfrowy 2021–2027“: 1,558 mlrd. zlotų numatyta kaip parama, o likusi suma – kiti šaltiniai. Ministerija pridūrė, kad objektas bus projektuojamas taip, kad ateityje jį būtų galima nuosekliai plėsti.

    Rezervinės sistemos ir strateginio objekto apsauga

    Duomenų centrams būtinas nuolatinis elektros tiekimas, aušinimas ir ryšys, todėl KCPD projektuojamas su rezerviniais sprendimais – kiekvienam iš šių elementų numatomas atsarginis „dvynys“. Idėja paprasta: sugedus vienai grandžiai, jos darbą iš karto perimtų kita.

    NASK taip pat teigia, kad tai turėtų užtikrinti paslaugų tęstinumą net sutrikimų ar krizinių situacijų metu – kad elektroniniai receptai, „mObywatel“ ir e. paslaugos veiktų įprastai.

    Institutas nurodo, kad objektas bus saugomas kaip strateginė infrastruktūra. Įvardijama, kad apsaugos priemonės turėtų padėti apsisaugoti nuo įsilaužimų, avarijų, ekstremalių oro reiškinių padarinių ir galimų sabotažo bandymų.

    Skaitmeninis pastato „dvynys“ ir energijos sprendimai

    Skaitmeninimo ministerija teigia, kad projekte numatoma diegti atsinaujinančių energijos šaltinių sprendimus, vandenilio technologijas ir šilumos susigrąžinimo sistemas. Infrastruktūra esą bus projektuojama laikantis duomenų centrams taikomų standartų.

    Taip pat planuojama naudoti BIM (pastato informacinio modeliavimo) ir „Digital Twin“ (skaitmeninio dvynio) technologijas. Tai reiškia, kad fizinis pastatas turėtų turėti detalią skaitmeninę kopiją, kuri realiu laiku atspindėtų, kaip veikia inžinerinės sistemos.

    NASK aiškina, jog toks modelis gali padėti anksčiau pastebėti gedimus, planuoti priežiūrą ir efektyviau valdyti energijos sąnaudas, kol problemos nepajuto paslaugų naudotojai.

    NASK yra valstybinis tyrimų institutas, prižiūrimas Skaitmeninimo ministerijos. Be kita ko, jis vykdo veiklą, susijusią su interneto saugumu, ir kuria sprendimus, didinančius teleinformatikos tinklų bei sudėtingų sistemų patikimumą.

  • Buvęs britų žvalgybininkas pritraukė 1 mln. svarų: „Crowd Threat“ plės pasaulinę grėsmių stebėseną

    Buvęs britų žvalgybininkas pritraukė 1 mln. svarų: „Crowd Threat“ plės pasaulinę grėsmių stebėseną

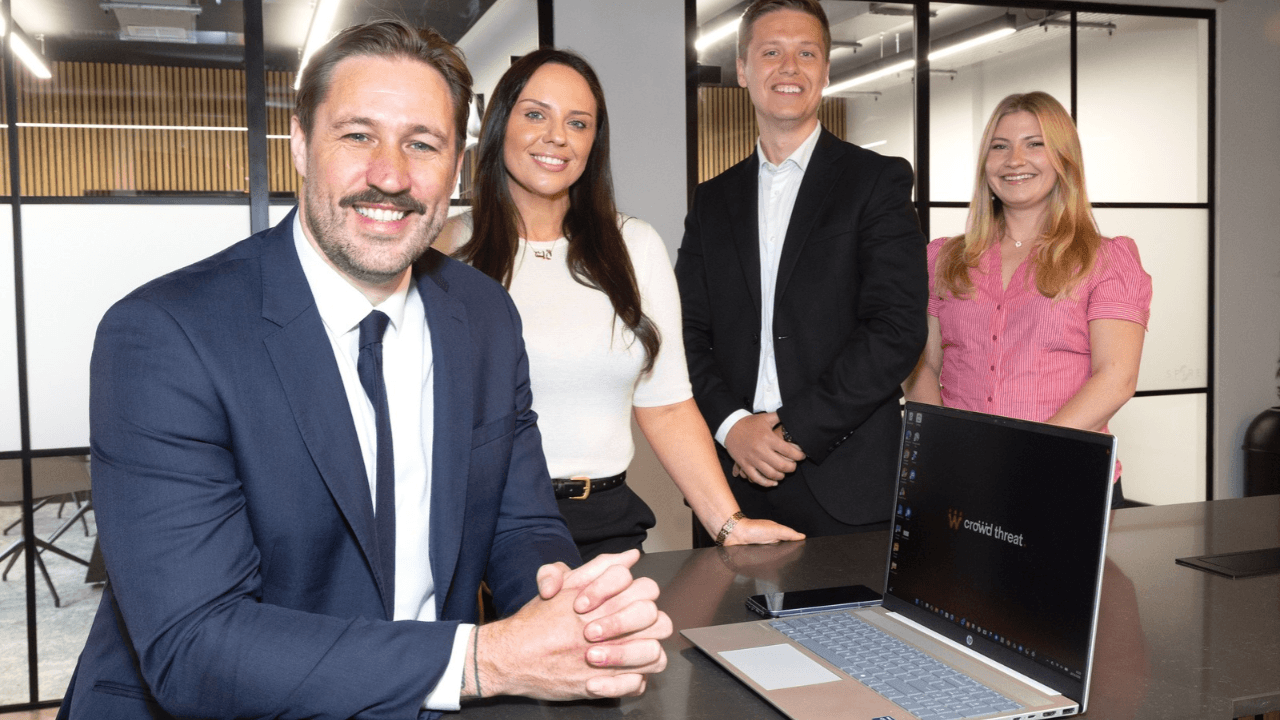
    Buvęs Jungtinės Karalystės kariuomenės žvalgybos darbuotojas Michaelas McCabe’as pritraukė 1 mln. svarų investiciją platformai „Crowd Threat“, kuri fiksuoja saugumo rizikas įvairiose pasaulio šalyse remdamasi vietinių žmonių pranešimais.

    Ši sistema naudoja minios (angl. crowdsourcing) principą: incidentų informaciją teikia vietiniai bendraautoriai, o platforma pateikia atnaujinamas suvestines – nuo ginkluotų konfliktų ir teroro išpuolių iki socialinių neramumų ar nusikalstamumo.

    Tokio tipo grėsmių žvalgybos paklausa auga dėl didėjančių geopolitinių rizikų – jos aktualios ne tik vyriausybėms ar saugumo sektoriui, bet ir tarptautiniu mastu veikiančioms įmonėms, kurios siekia apsaugoti užsienio operacijas bei tiekimo grandines.

    Gautas finansavimas turėtų padėti plėsti platformos aprėptį ir toliau vystyti produktą – įskaitant planus kurti naujas darbo vietas bei pradėti darbą su papildomu sprendimu, orientuotu į bendruomenių įtampų ir galimų neramumų ankstyvą identifikavimą.

    Kaip veikia „Crowd Threat“ modelis

    „Crowd Threat“ siūlo alternatyvą tradicinei grėsmių analizės schemai, kai nuotolinės analitikų komandos stebi žiniasklaidą, socialinius tinklus ir įvairius duomenų srautus. Čia remiamasi vietoje esančių žmonių tinklu – dažniausiai saugumo ar žvalgybos profesionalais.

    Už kiekvieną praneštą incidentą bendraautoriai gauna atlygį. Pranešimai iš pradžių įvertinami pagal teikėjo patikimumo lygį, o vėliau tikrinami pasitelkiant dirbtinį intelektą ir žmonių peržiūrą.

    Bendrovės teigimu, toks modelis gali mažinti sąnaudas ir leisti grėsmes fiksuoti arčiau įvykių vietos, taip pat greičiau pastebėti naujai kylančias rizikas, kurias nuotoliniai analitikai gali praleisti.

    Nuo darbo Irake iki startuolio plėtros

    M. McCabe’as žvalgybos srityje dirbo daugiau nei du dešimtmečius – Jungtinės Karalystės kariuomenėje ir privačiose saugumo įmonėse, tarp jų ir Irake. Jis taip pat įkūrė žvalgybos programinę įrangą vystančią bendrovę „Intelligence Fusion“, kuri 2022 metais buvo įsigyta „Sigma7“.

    „Crowd Threat“ jis įkūrė 2025 metais, o platforma sukurta kartu su Niukaslio technologijų įmone „Wubbleyou“. Skelbiama, kad ji veikti pradėjo šių metų birželį.

    Šiuo metu tinkle yra daugiau nei 200 bendraautorių iš 17 šalių šešiuose žemynuose, o incidentai registruojami pasauliniu mastu.

    Plėtros planai ir naujas produktas

    M. McCabe’as siekia didinti „Crowd Threat“ aprėptį, ypač Afrikoje, Pietų Amerikoje ir Azijoje. Ilgalaikis tikslas – išauginti tinklą iki 10 000 bendraautorių.

    Investicijos lėšos taip pat bus skirtos sukurti septynias naujas darbo vietas ir vystyti antrą produktą, kuris, kaip teigiama, galėtų padėti atpažinti bendruomenių įtampas bei suteikti ankstyvus perspėjimus apie galimus riaušių ar smurto protrūkius.

    „Jei ryte sprogdavo sprogstamasis įtaisas, iki dienos pabaigos jau žinodavome visą kontekstą. Iš to kilo mintis – kodėl negalėtume pasitelkti vietinių tinklų visame pasaulyje?“ – yra sakęs M. McCabe’as, prisimindamas darbą Irake.

    Bendrovė įsikūrusi Niukaslyje ir pranešė, kad finansavimą gavo iš „North East Accelerate Fund“ ir NPIF II – PXN Equity Finance – priemonių, susijusių su „Northern Powerhouse Investment Fund II“ (NPIF II).

  • Prancūzija dėl kibernetinių atakų prieš prekybos tinklų šaldytuvus kaltina Iraną

    Prancūzija dėl kibernetinių atakų prieš prekybos tinklų šaldytuvus kaltina Iraną

    Prancūzija pareiškė, kad už pastaruoju metu įvykdytas kibernetines atakas, nukreiptas į didžiųjų prekybos tinklų šaldymo įrangą, atsakingas Iranas. Pasak Paryžiaus, išpuoliai buvo „precedento neturintys“ ir sutrikdė dalies maisto produktų laikymo grandinę.

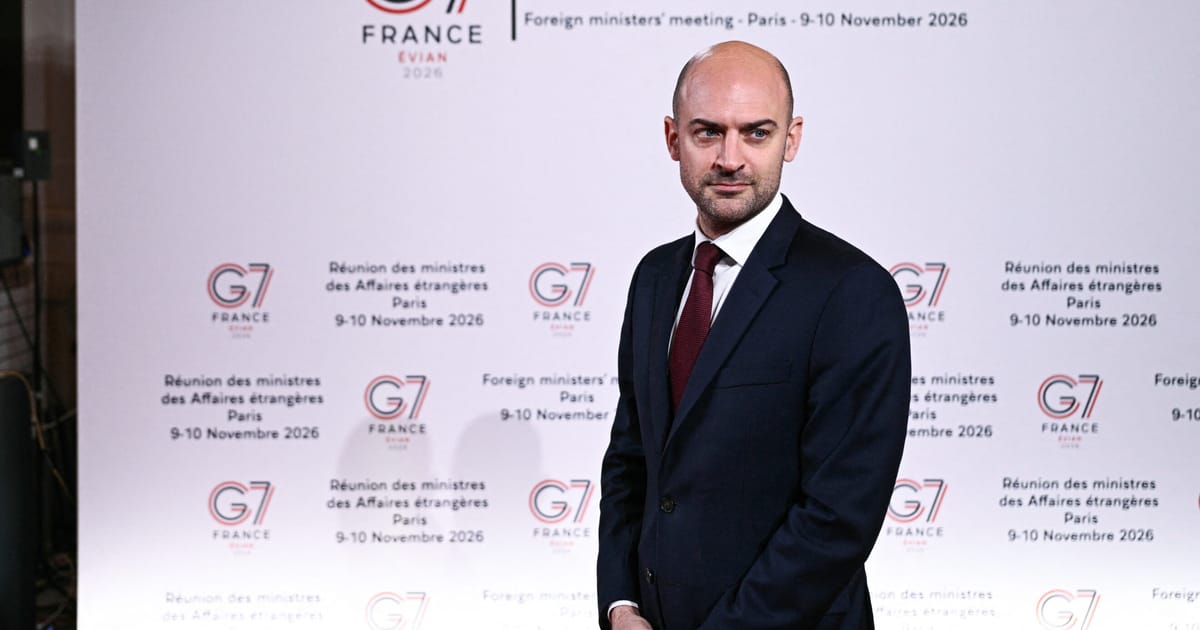
    Kaip skelbia „Politico“, Prancūzijos užsienio reikalų ministras Jeanas-Noël Barrot G7 susitikimo Paryžiuje metu teigė galintis patvirtinti, jog atsakomybė tenka Irano revoliucinei gvardijai. Ministras nurodė, kad dėl nustatytų kaltininkų Prancūzija sieks sankcijų Europos lygmeniu.

    Pranešama, kad ataka paveikė apie 700 maisto produktų platinimo vietų visoje Prancūzijoje. Netrukus po incidentų šalies prokuratūra paskelbė pradėjusi tyrimą dėl įsilaužimų.

    Prancūzijos institucijos aiškina, kad užpuolikai nuotoliniu būdu per internetines valdymo sąsajas perėmė įrangos kontrolę ir inicijavo nenormaliai ilgus atitirpinimo ciklus. Kartu buvo išjungti jutiklių perspėjimai, kurie turėjo suveikti pakilus temperatūrai.

    Tyrėjai įvardijo Irano kibernetinį padalinį

    Prancūzijos užsienio reikalų ministerijos atstovas pareiškė, kad tyrimo metu nustatyta: destruktyvias atakas vykdė Irano kibernetinis padalinys „Shahid Kaveh“. Šis vienetas siejamas su Islamo revoliucine gvardija ir, Prancūzijos vertinimu, vykdo puolamąsias kibernetines operacijas.

    Prancūzijos prokuratūra nurodė, kad tyrimas bus sutelktas į šio padalinio vadovą. Taip pat pranešta, jog dėl kibernetinės atakos buvo sukelta apie 20 gaisrų.

    Atakų banga apėmė ir kitus taikinius

    Nors Prancūzijos užsienio reikalų ministras kalbėjo apie incidentus šalyje, pastarosiomis dienomis panašūs išpuoliai fiksuoti ir kituose Europos prekybos sektoriaus taikiniuose. Tarp nukentėjusiųjų minimi ir Prancūzijos kraujo bankai.

    Anksčiau dalis kibernetinio saugumo ekspertų svarstė, kad tokie incidentai gali būti susiję su Rusijos hibridiniu karu prieš Europą, tačiau Maskva tai neigė. Dabar, Prancūzijai priskyrus atakas Iranui, ši versija įgauna kitą politinį ir saugumo kontekstą.

    ES institucijos ruošiasi svarstymams

    Europos Vadovų Tarybos pirmininkė Kaja Kallas po Prancūzijos pareiškimo sakė, kad klausimas bus aptartas kitą savaitę vyksiančioje ES užsienio reikalų taryboje. Jos teigimu, jei priskyrimas bus galutinai patvirtintas, Europos atsakas turėtų būti griežtas.

    Europos Komisija taip pat domisi šiais incidentais. ES žemės ūkio ir maisto komisaras Christophe’as Hansenas atakas apibūdino kaip tyčinį bandymą sutrikdyti maisto tiekimo grandinę.

    Irano užsienio reikalų ministerija bei šalies ambasada Paryžiuje į prašymą pakomentuoti situaciją iš karto neatsakė.

  • Europos startuolių investicijų apžvalga: šią savaitę fiksuoti raundai (lapkričio 2–6 d.)

    Europos startuolių rinka lapkričio 2–6 dienomis fiksavo naujas investicijų bangas – paskelbta savaitinė finansavimo raundų apžvalga.

    Kaip skelbia portalas „EU-Startups“, tai jų pačių per savaitę susektų Europos startuolių finansavimo sandorių suvestinė.

    Publikacija pristatoma kaip reguliarus savaitinis „round-up“ formatas, kuriame vienoje vietoje surenkama informacija apie skirtingų sričių – nuo „cleantech“ iki gynybos ir kibernetinio saugumo – finansavimo naujienas.

    Vis dėlto straipsnio turinys yra prieinamas tik mokamiems klubo nariams, todėl viešai matoma tik bendra tema, laikotarpis ir pagrindiniai raktažodžiai.

    Tokios apžvalgos padeda greitai įvertinti investuotojų dėmesio kryptis Europoje, tačiau konkrečių sumų, įmonių ar sandorių detalių šiuo atveju nematyti be prenumeratos.

  • „Gnosis Pay“ patyrė duomenų nutekėjimą: atskleista klientų informacija, bet lėšos nenukentėjo

    „Gnosis Pay“ patyrė duomenų nutekėjimą: atskleista klientų informacija, bet lėšos nenukentėjo

    Kriptovaliutų kortelių paslaugų teikėja „Gnosis Pay“ pranešė apie duomenų saugumo incidentą: po neteisėtos prieigos prie senos debeto kortelių sistemos buvo atskleista dalis klientų informacijos. Įmonė pabrėžia, kad klientų lėšos nebuvo paveiktos.

    Kaip nurodoma „The Block“ apžvalgtame pranešime, neteisėta prieiga buvo aptikta lapkričio 3 dieną. Pasak bendrovės, incidentą pavyko suvaldyti per dvi valandas.

    „Gnosis Pay“ teigia, kad pakeitė kompromituotus saugumo prisijungimo duomenis ir pašalino pažeidžiamumą. Taip pat pažymima, jog įmonės platforma, naudojama partnerių baltos etiketės (white-label) kortelių programoms, nebuvo paliesta.

    Kol paveikta senoji sistema bus galutinai išjungta, „Gnosis Pay“ internetiniams atsiskaitymams kortele įveda papildomą saugumo reikalavimą. Nuo šiol tokie mokėjimai turės būti patvirtinami naudojant „3D Secure“.

    „3D Secure“ taps privalomas iki gruodžio 20-osios

    Bendrovė nurodo, kad privalomas „3D Secure“ patvirtinimas galios laikinai – iki tol, kol paveikta sistema bus nebenaudojama. Planuojama, kad tai įvyks gruodžio 20 dieną.

    Praktikoje tai reiškia, kad atsiskaitant internetu kortele gali dažniau tekti papildomai patvirtinti mokėjimą, pavyzdžiui, per banko ar kortelės išdavėjo programėlę. Toks žingsnis dažniausiai mažina riziką, kad kortelės duomenys bus panaudoti be savininko žinios.

    Kodėl tokie incidentai kartojasi kriptokortelių rinkoje

    Kriptovaliutų kortelių tiekėjai neretai remiasi trečiųjų šalių infrastruktūra ir senesnėmis sistemomis, kurios gali turėti saugumo spragų. Pastaruoju metu viešumoje pasirodė ir daugiau atvejų, kai dėl pažeidimų nutekėjo kortelių turėtojų duomenys arba kilo rizika kortelių sąskaitose laikomoms lėšoms.

    Tarp minimų incidentų – „Based“ atvejis, kai įsilaužėliui pavyko pasiekti vidinį valdymo skydą, skirtą „Visa“ kortelės programai administruoti, bei „Rain“ infrastruktūros spraga, kuri leido atlikti neautorizuotus nurašymus iš kai kurių vartotojų kortelių balansų.

    Atskira istorija siejama ir su „Revolut“, kai, bendrovės teigimu, neteisėta trečioji šalis pasinaudojo suklastota užklausa iš tikro valstybinės institucijos el. pašto domeno ir gavo dalį jautrios klientų informacijos. Šiuo atveju taip pat buvo skelbiama, kad klientų lėšos ir sistemos nenukentėjo.