Tag: Kibernetinis saugumas

  • Po kibernetinių atakų Europos prekybos tinkluose įtarimai krypsta į Rusiją

    Po kibernetinių atakų Europos prekybos tinkluose įtarimai krypsta į Rusiją

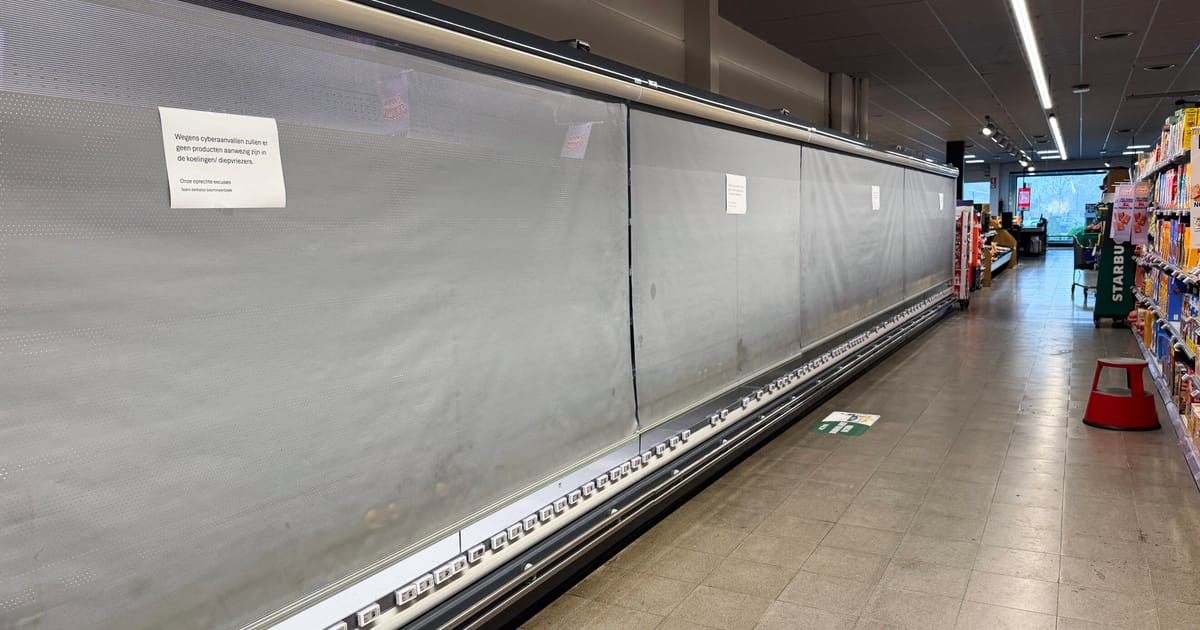
    Per kelias savaites Europą sudrebino dvi didelės kibernetinių atakų bangos prieš prekybos tinklus: sutrikdyta parduotuvių šaldymo įranga, o kai kuriose vietose teko spręsti, ką daryti su atšilusiomis prekėmis.

    Pirmoji atakų serija spalio 11–12 dienomis smogė Prancūzijos parduotuvėms, o naujausias incidentas fiksuotas pirmadienį – šįkart šaldymo sistemos sutriko mažiausiai devyniose ES šalyse, apie tai rašo „POLITICO“.

    Tokie taikiniai kibernetinėje erdvėje nėra atsitiktiniai: prekybos tinklai yra maisto tiekimo grandinės dalis, o šaldymo įrangos valdymas priskiriamas prie kasdienės, bet kritiškai svarbios infrastruktūros.

    Kibernetinio saugumo ekspertai ir analitikai vis garsiau svarsto, kad tai gali būti platesnio masto hibridinės veiklos dalis, tačiau pabrėžia: galutinis atsakymas, kas stovi už atakų, kol kas nėra patvirtintas.

    Šaldymo įranga sutriko mažiausiai devyniose ES šalyse

    Pranešama, kad problemos užfiksuotos Belgijoje, Liuksemburge, Švedijoje, Vokietijoje, Airijoje, Nyderlanduose, Estijoje, Suomijoje ir Rumunijoje. Dalies prekybos tinklų atstovai nurodė, kad paveiktas buvo tik nedidelis parduotuvių skaičius.

    Vis dėlto pats incidento pobūdis atkreipė dėmesį: šaldymo ir šaldiklių sistemų išjungimas ar parametrų keitimas gali tiesiogiai paveikti prekių saugumą ir sukelti trikdžių parduotuvėse.

    Europos Komisijos saugumo pareigūnai ketina aiškintis šiuos incidentus, o už žemės ūkį ir maistą atsakingas eurokomisaras Christophe’as Hansenas juos apibūdino kaip tyčinį bandymą sutrikdyti maisto tiekimo grandinę.

    Kodėl įtarimai krypsta į Maskvą

    Nustatyti kibernetinės atakos vykdytojus sudėtinga: net ir surinkus techninius duomenis, oficialus priskyrimas dažnai užtrunka, o valstybės kartais vengia viešai įvardyti kaltininkus dėl diplomatinių ar žvalgybinių priežasčių.

    Belgijos kibernetinio saugumo agentūros atstovas teigė, kad šiuo metu nežinoma, kas yra už atakos, ir gali būti, kad to niekada nepavyks tiksliai nustatyti.

    Visgi dalis analitikų svarsto apie Rusijos pėdsaką. Kartu su Iranu, Kinija ir Šiaurės Korėja Rusija laikoma viena iš valstybių, kurios dažniausiai siejamos su valstybės remiamomis kibernetinėmis atakomis prieš Europą, o kai kurie ekspertai teigia, kad šiuo atveju taikiniai ir veikimo modelis mažiau dera su kitų trijų šalių įprasta taktika.

    Kibernetinio saugumo įmonės „Lupovis“ vadovas Xavieras Bellekens sakė, kad tyrėjų surinkti duomenys iš vadinamųjų „medaus puodų“ (spąstų, skirtų užpuolikams aptikti) leidžia įtarti valstybės remiamą grupę. Jo teigimu, tokiai atakai reikia specifinių žinių apie pramonines valdymo sistemas ir šaldymo technologijas.

    Anot jo, infrastruktūra, kuria naudotasi atakuojant „medaus puodus“, anksčiau esą buvo siejama su rusų grupėmis, o pasikartojantis atakų scenarijus taip pat vertinamas kaip papildomas signalas.

    Neatmetamos ir kitos versijos

    Ekspertai pabrėžia, kad, nepaisant konteksto ir netiesioginių požymių, šiame etape trūksta galutinių įrodymų. Britų analitinio centro RUSI kibernetinio saugumo direktorius Jamesas Sullivanas teigė, kad svarstytinos įvairios versijos – nuo valstybinių veikėjų iki pavienių asmenų.

    Analitikai atkreipia dėmesį ir į tai, kad nėra požymių, jog prekybos tinklai būtų buvę šantažuojami išpirkos reikalavimais – tai dažniausia finansiškai motyvuotų įsilaužimų forma. Taip pat kol kas neatsirado grupių, kurios viešai prisiimtų atsakomybę.

    Belgijos federalinė prokuratūra patvirtino, kad pradėtas baudžiamasis tyrimas. Rusijos užsienio reikalų ministerija į prašymą pakomentuoti neatsakė.

    Tyrimas dar tik įsibėgėja, o ekspertai prognozuoja, kad priešiški veikėjai, kad ir kas jie būtų, atidžiai stebės, kokį realų poveikį tokios atakos sukelia ir kaip greitai į jas reaguojama.
  • Kibernetinė ataka palietė ir Prancūzijos kraujo bankų šaldymo sistemas – atsargos nenukentėjo

    Kibernetinė ataka palietė ir Prancūzijos kraujo bankų šaldymo sistemas – atsargos nenukentėjo

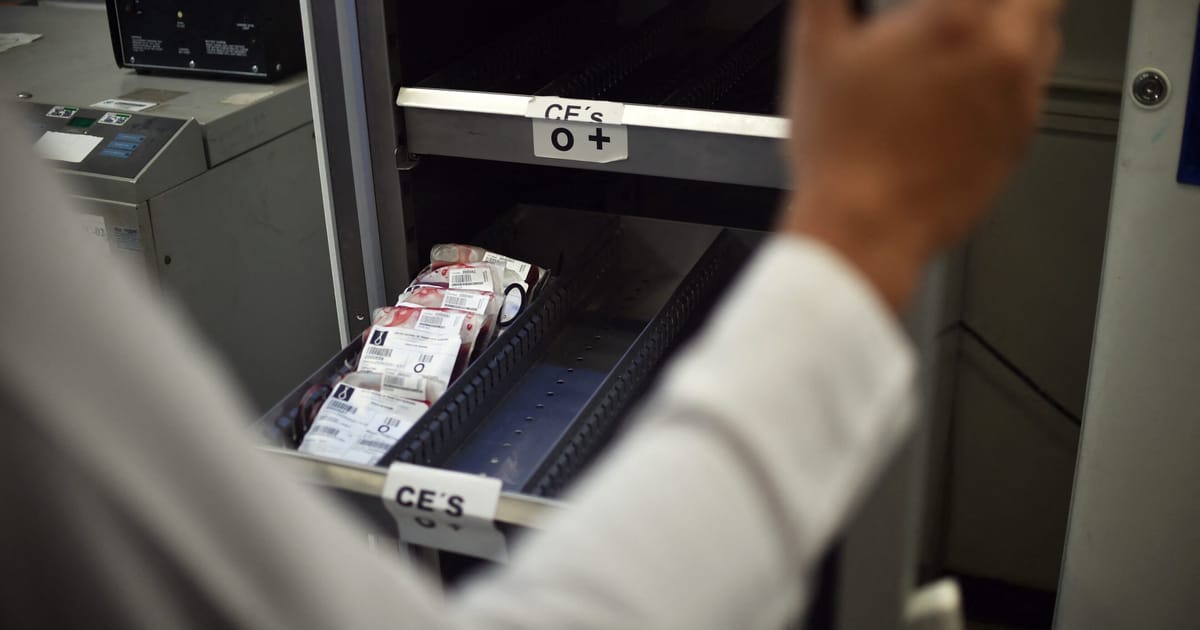
    Prancūzijos kraujo surinkimo tarnyba patvirtino, kad kibernetinės atakos metu buvo paveiktos kai kurios kraujo bankų šaldymo įrangos stebėjimo ir valdymo sistemos. Vis dėlto institucija pabrėžė, kad kraujo atsargos dėl incidento nenukentėjo.

    Apie tai antradienį pranešė Prancūzijos kraujo įstaiga (EFS), nurodžiusi, kad trijuose jos padaliniuose sutriko šaldymo patalpų kontrolės sistemos. Pasak EFS, atakos metu temperatūros ir atitirpinimo ribos buvo pakeltos į „labai aukštus lygius“.

    EFS taip pat teigia nebuvusi tiesioginis šių atakų taikinys. Institucija nurodo, kad nebuvo pažeisti nei kraujo mėginiai, nei kraujo produktai.

    Incidentas siejamas su pastaruoju metu Europoje užfiksuota atakų banga, kai taikomasi į prekybos centrų šaldytuvus. Dėl tokių atakų kai kurios parduotuvės buvo priverstos išmesti sugedusį maistą.

    Kas nutiko EFS padaliniuose

    EFS pranešime teigiama, kad paveiktos būtent šaldymo patalpų stebėjimo ir kontrolės sistemos, naudojamos įrangai prižiūrėti. Manipuliacijos esą lėmė nenormaliai aukštus nustatymus, kurie kėlė riziką šaldymo grandinei.

    Institucija nurodė, kad šaldymo įrangoje laikyti kraujo produktai, įskaitant plazmos maišelius transfuzijoms, buvo „perkelti arba apsaugoti“. Dėl to, pasak EFS, tiekimo tęstinumas ir atsargų saugumas buvo užtikrinti.

    Ryšys su atakomis prieš prekybos centrus

    EFS incidentas, kaip teigiama, sutapo su atakomis prieš prekybos centrų šaldymo įrangą keliose Europos Sąjungos šalyse. Pastaraisiais atvejais taip pat buvo keičiami atitirpinimo nustatymai, kad šaldytuvų temperatūra pakiltų iki labai aukštų reikšmių.

    Prancūzijos žiniasklaidoje skelbta, kad EFS šaldymo įrangą tiekia šaldymo sprendimų bendrovė „Coolworld“. Įmonė savo pranešime teigė žinanti apie incidentą ir pažymėjo, kad jis susijęs su komponentu, kurį tiekė trečiosios šalies paslaugų teikėjas, o ne pačios „Coolworld“ tiesiogiai valdoma sistema.

    „Coolworld“ taip pat tvirtino, kad paveiktas buvo tik „ribotas skaičius“ jos įrenginių.

    Valdžios reakcija: smūgis ekonomikai ir tiekimo grandinei

    Prancūzijos skaitmeninių reikalų ministrė Anne Le Hénanff, kalbėdama Senate, pareiškė, kad pastarieji išpuoliai prieš šaldymo įrangą „tiesiogiai taikėsi į mūsų ekonomiką ir tiekimo grandinę“.

    Ministrė taip pat teigė, kad tokių atakų tikslas galimai gali būti ir visuomenės nerimo didinimas. Kas konkrečiai surengė atakas, šiuo metu nėra aišku.

  • Poznanėje baigėsi IT konferencija „GEEKtech 2026“: nuo DI agentų iki ZUS patikrų

    Poznanėje (Lenkija) pasibaigė keturias dienas trukusi IT konferencija „GEEKtech 2026“, kurioje aptarta ir technologijų ateitis, ir kasdieniai verslo rūpesčiai. Renginys vyko spalio 21–24 dienomis ir sutraukė per 900 dalyvių.

    Kaip rašoma „SE.pl“ publikacijoje, konferencijos programoje tilpo labai skirtingos temos – nuo dirbtinio intelekto ir kibernetinio saugumo iki įmonėms aktualių patikrinimų bei teisinės praktikos. Organizatoriai akcentavo tarptautinį mastą: pranešimus skaitė lektoriai iš devynių šalių, o didelė dalis sesijų vyko anglų kalba.

    „GEEKtech“ prasidėjo kaip viena iš „Game Industry Conference“ (GIC) teminių krypčių, tačiau per kelerius metus išaugo į savarankiškai suvokiamą, didelio masto technologijų renginį vakarų Lenkijoje. Iš viso surengtos 43 sesijos ir pasirodė daugiau kaip 60 pranešėjų.

    Greta diskusijų apie programavimą, debesų sprendimus ar saugumą, čia buvo kalbama ir apie tai, su kuo technologijų įmonės susiduria praktiškai – ypač bendradarbiaudamos su specialistais B2B principu. Tai aktualu ir Lietuvos skaitytojams, nes panašūs klausimai kyla viso regiono IT rinkoje.

    Nuo DI modelių iki pirmųjų 72 valandų po atakos

    Vienas ryškiausių konferencijos akcentų – dirbtinis intelektas, įskaitant pristatytą lenkišką kalbos modelį „Bielik“ ir jo ekosistemą. Taip pat aptarta, kaip keičiasi programavimo praktikos ir kaip saugoti kodą, kai jis kuriamas pasitelkiant DI įrankius.

    Kita svarbi kryptis – kibernetinis saugumas. Programoje buvo nagrinėjama, kaip elgtis per pirmąsias 72 valandas po išpirkos reikalaujančios kenkėjiškos programos (ransomware) atakos, kai sprendimai turi būti greiti, o klaidos gali kainuoti brangiai.

    Programavimo bendruomenei taip pat skirta atskira dalis apie naują C++26 standartą ir tai, ko tikėtis iš tolesnės šios kalbos raidos. Tokios temos paprastai pritraukia ne tik praktikus, bet ir įrankių bei infrastruktūros kūrėjus.

    Scenoje – technologijų žvaigždės ir Lenkijos valdžios atstovai

    Renginyje pasirodė plačiau technologijų pasaulyje žinomi pranešėjai, tarp jų – programuotojas slapyvardžiu Psyho, kuris 2025 metais išgarsėjo laimėjęs konkursą, kuriame varžėsi su DI agentu. Poznanėje jis kalbėjo apie tai, kokias užduotis, jo vertinimu, kompiuterinės sistemos gali perimti artimiausiu metu.

    Konferencijoje pranešimus skaitė ir Guy Davidson – C++ kalbos standartizavimo komiteto vadovas, taip pat Megan Friedenberg iš „Walt Disney Imagineering“, pasakojusi apie kompiuterinės grafikos sprendimus pramogų industrijoje.

    Į „GEEKtech 2026“ atvyko ir politikos atstovai – tarp jų Lenkijos švietimo ministrė Barbara Nowacka. Ji dalyvavo diskusijose apie vaikų saugumą skaitmeninėje erdvėje bei Europos Sąjungos reguliavimą, įskaitant Skaitmeninių paslaugų aktą (DSA).

    Verslo pusė: AMD planai ir startuolių prisistatymai

    Konferencija tapo ir vieta, kur susitinka darbdaviai, talentai bei investuotojai. Pagrindinis renginio rėmėjas AMD paskelbė planą per dvejus metus patrigubinti darbuotojų skaičių Lenkijoje – nuo maždaug 100 iki 300 inžinierių, daugiausia ieškant grafikos specialistų.

    Startuoliams taip pat skirtas atskiras segmentas: „GEEK Startups Zone“ devynios jaunos įmonės turėjo po penkias minutes pristatyti idėjas investuotojams ir ekspertams. Toks formatas dažnai laikomas vienu efektyviausių būdų greitai patikrinti, ar idėja patraukli rinkai.

    Organizatoriai jau paskelbė ir kitų metų planus: kita „GEEKtech“ konferencija Poznanėje numatyta 2027 metų spalio 27–30 dienomis.

  • Italijos startuolis „CyberKord“ pritraukė 2,7 mln. eurų DI platformai kibernetikai automatizuoti

    Italijos startuolis „CyberKord“ pritraukė 2,7 mln. eurų DI platformai kibernetikai automatizuoti

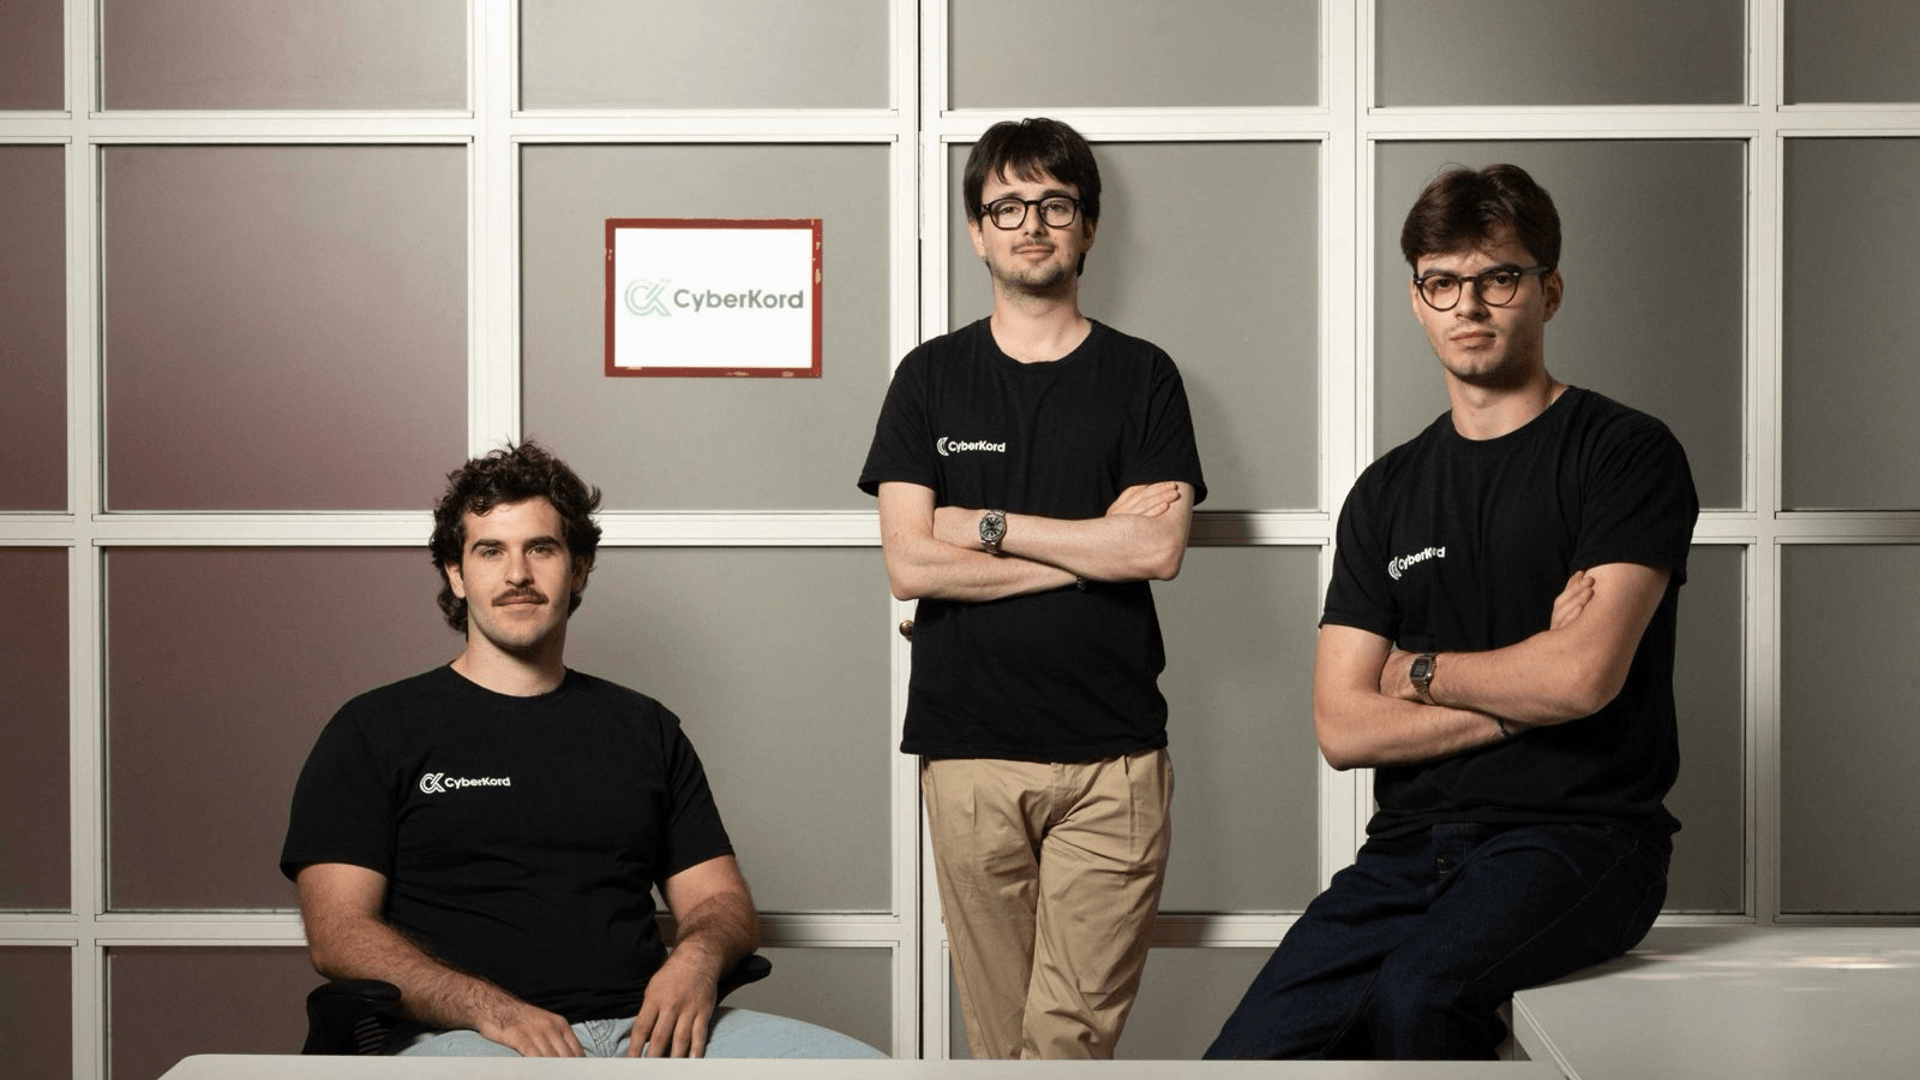
    Italijos kibernetinio saugumo startuolis „CyberKord“ pritraukė 2,7 mln. eurų ikisėklinės (pre-seed) investicijos, kad paspartintų DI platformos, automatizuojančios IT ir kibernetinio saugumo operacijas, kūrimą.

    Investicijų raundui vadovavo „360 Capital“, o prie jo prisidėjo „Plus Partners“, „Addendum Capital“ ir „Vento“. Surinktos lėšos bus skirtos produkto vystymui ir pasirengimui pirmai realiai veikiančių bandomųjų projektų bangai.

    „CyberKord“ įkurta Milane 2026 metais. Bendrovė kuria sprendimą, kuris įmonėms padėtų greičiau identifikuoti, ištirti ir išspręsti IT bei saugumo incidentus, sumažinant rankinio darbo apimtį.

    Startuolio idėja remiasi praktine problema: grėsmes saugumo įrankiai dažnai aptinka per minutes, tačiau jų suvaldymas ir sutvarkymas užtrunka gerokai ilgiau, nes procesai vis dar stipriai priklauso nuo žmonių įsikišimo ir „bilietų“ (ticket) tvarkymo.

    Kaip veikia „CyberKord“ platforma

    Bendrovė teigia, kad jos platforma automatizuoja užduotis, kurias įprastai rankiniu būdu atliktų IT ir saugumo komandos. Tam pasitelkiamas dirbtinis intelektas ir vadinamasis skaitmeninis dvynys (Digital Twin), atkartojantis įmonės IT infrastruktūrą.

    Platforma analizuoja incidentus, modeliuoja galimus sprendimus ir gali įgyvendinti korekcinius veiksmus. Kitaip tariant, tikslas – sutrumpinti kelią nuo signalo apie problemą iki realaus jos ištaisymo.

    Pasak „CyberKord“, sistema gali inicijuoti procesus gavusi saugumo perspėjimus, pagalbos tarnybos užklausas ar žinutes, gautas komunikacijos platformose, tokiose kaip „Microsoft Teams“ ir „Slack“.

    Integracijos ir kontrolė: kiek sprendimų paliekama DI

    „CyberKord“ akcentuoja, kad jų sprendimas integruojamas tiek su debesijos, tiek su vietoje (on-premise) veikiančiomis sistemomis, nereikalaujant įmonei keisti turimos infrastruktūros ar įrankių rinkinio.

    Organizacijos gali nuspręsti, kiek autonomijos suteikti DI. Visi platformos veiksmai yra fiksuojami, tad vėliau gali būti peržiūrimi ir vertinami.

    Bendrovės teigimu, automatizuojant rutininius operacinius darbus IT ir saugumo specialistams atsirastų daugiau laiko infrastruktūros plėtrai, strateginiams projektams ir sprendimams, kuriems būtina žmogaus patirtis.

    Kiti žingsniai po investicijos

    Gavusi finansavimą „CyberKord“ planuoja toliau vystyti platformą ir pradėti pirmuosius pilotinius projektus su didelėmis Europos įmonėmis. Tarp tikslinių sektorių įvardijami gamybos, technologijų, sveikatos priežiūros ir telekomunikacijų verslai.

    Taip pat numatyta plėsti komandą, ypač techninėse ir komercinėse pozicijose, kad būtų galima greičiau diegti sprendimą ir dirbti su didesniais klientais.

  • Įsilaužėliai Europoje nuotoliniu būdu įjungė prekybos centrų šaldiklių atitirpinimą – maistą teko išmesti

    Įsilaužėliai, kaip įtariama, nuotoliniu būdu pakeitė prekybos centrų šaldymo įrangos nustatymus taip, kad šaldikliai pradėjo ne šaldyti, o atitirpinti. Dėl to dalį šviežių ir šaldytų produktų kai kuriose parduotuvėse teko skubiai išimti iš prekybos ar net išmesti.

    Vienas tokių atvejų fiksuotas Belgijos Overeizėje: lapkričio 2-osios naktį, apie 3 valandą, suveikė parduotuvės signalizacija, o atvykęs vadovas rado įjungtą atitirpinimo režimą ir į šaldymo kameras pučiamą šiltą orą. Apie incidentus Europoje plačiau pranešė „Reuters“.

    Panašių sutrikimų registruota ne vienoje šalyje: Belgijoje apie problemas pranešė dešimtys „Delhaize“ parduotuvių, „Carrefour“ nurodė, kad paveikta 15 jos parduotuvių. Sutrikimus taip pat fiksavo Švedijos tinklai ICA ir Coop, o Airijoje 13 „SuperValu“ parduotuvių iš atsargumo pašalino iš prekybos atšaldytus ir šaldytus produktus.

    Apie panašius atvejus pranešta ir Liuksemburge, Estijoje, Suomijoje, Nyderlanduose, o Belgijoje paveikta net viena IKEA parduotuvė. Kol kas niekas viešai neprisiėmė atsakomybės, o tyrėjai dar nepatvirtino, ar skirtingose šalyse fiksuoti incidentai yra vienos koordinuotos kampanijos dalis.

    Kas įvyko Prancūzijoje spalį

    Ši banga primena spalio 11–12 naktį Prancūzijoje įvykusį plataus masto kibernetinį incidentą, kai buvo nuotoliniu būdu manipuliuojama šimtų prekybos centrų šaldymo sistemomis. Tąkart temperatūros šoktelėjo, įranga ėmė veikti netinkamai, o dideli maisto kiekiai sugedo; dalis parduotuvių pranešė ir apie gaisrus.

    Prancūzijos nacionalinė kibernetinio saugumo agentūra ANSSI patvirtino, kad buvo kompromituoti šaldymo valdikliai, naudojami su „Danfoss“, „Copeland“ ir „Dixell“ įranga. Skelbta, kad išpuoliai kartojosi ir kitą naktį.

    Kaip galima „nulaužti“ šaldymo sistemas

    Dideliuose prekybos centruose šaldymo ūkį dažnai prižiūri centralizuoti kompiuteriniai valdikliai: jie stebi temperatūras, registruoja aliarmus, koordinuoja įrangos darbą ir paleidžia techninės priežiūros ciklus, įskaitant atitirpinimą. Atitirpinimas reikalingas ledui pašalinti, todėl trumpam įjungiami šildymo elementai.

    Jei užpuolikas gauna prieigą prie tokios valdymo sistemos, teoriškai jis gali pakeisti temperatūros nustatymus, prailginti atitirpinimo ciklą ar sutrikdyti perspėjimus. Paprastai tariant, problema kyla tuomet, kai nuotolinė prieiga nepakankamai apsaugota.

    ANSSI: galėjo pakakti „bazinių“ saugumo spragų

    Prancūzijos Senato klausymuose spalio 21 dieną ANSSI vadovas Vincentas Strubelis aiškino, kad tyrėjai linkę manyti, jog užpuolikai galėjo pasinaudoti ne sudėtingu programiniu pažeidžiamumu, o elementariais saugumo trūkumais. Tarp minimų problemų – valdikliai, prijungti tiesiai prie viešojo interneto, silpni slaptažodžiai ar nepakankamai apsaugotos nuotolinio administravimo sąsajos.

    Dar rugpjūtį kibernetinio saugumo tyrėjai buvo paskelbę analizę apie „Danfoss“ AK-SM 800A valdiklių pažeidžiamumus ir nurodę, kad internete galima rasti tūkstančius viešai pasiekiamų šaldymo valdymo sąsajų. Vis dėlto Prancūzijos atakų atveju pabrėžta, kad konkrečiai šie pažeidžiamumai, panašu, nebuvo pagrindinė priežastis.

    Tyrimai Europoje tęsiami, o aiškaus motyvo kol kas nėra. Viena iš pamokų akivaizdi: šaldymo sistemų kontrolė – tai ne tik patogumas, bet ir kritinė infrastruktūra, kurios pažeidimai gali greitai virsti realiais nuostoliais, nes sugedusio maisto „atkurti iš atsarginės kopijos“ neįmanoma.

  • Europos Komisija tirs kibernetines atakas prieš prekybos tinklus: dalyje ES šalių išjungti šaldytuvai

    Europos Komisija tirs kibernetines atakas prieš prekybos tinklus: dalyje ES šalių išjungti šaldytuvai

    Europos Komisija žada įvertinti, kaip prekybos tinklai pasirengę kibernetinėms atakoms, po kurių dešimtyse parduotuvių keliose ES šalyse sutriko šaldymo įranga.

    ES žemės ūkio ir maisto komisaras Christophe’as Hansenas portalui „POLITICO“ sakė, kad incidentai bus aptarti artimiausiame Komisijos Saugumo kolegijos posėdyje – siekiant įvertinti mažmenininkų atsarginius planus ir gebėjimą greitai reaguoti į tokio tipo sutrikimus.

    Pasak komisaro, Europos maisto tiekimo grandinė turi būti pasirengusi naujoms ir besikeičiančioms grėsmėms. Nors Europos maisto saugumui, jo teigimu, pavojaus nėra, pasikartojančios atakos kelia rimtą susirūpinimą dėl visos sistemos atsparumo.

    Tokie sutrikimai, anot jo, gali reikšti ekonominius nuostolius prekybininkams, didesnį maisto švaistymą ir tuštesnes lentynas, o vartotojams – mažesnį pasitikėjimą tiekimu.

    Šaldymo sistemos sutriko mažiausiai šešiose šalyse

    Pranešama, kad trikdžiai pirmadienį paveikė šaldymo ir šaldiklių sistemas įvairiuose prekybos tinkluose. Incidentai fiksuoti mažiausiai šešiose ES šalyse: Belgijoje, Liuksemburge, Švedijoje, Airijoje, Nyderlanduose ir Estijoje.

    Kai kurie mažmenininkai nurodė, kad šaldytuvų temperatūra staiga galėjo pakilti net iki 50 laipsnių Celsijaus. Tokie svyravimai gali lemti maisto gedimą ir priverstinius prekių nurašymus.

    Klausimas keliamas platesniame saugumo kontekste

    Šiuos incidentus Komisija ketina vertinti ne tik kaip pavienį smūgį atskiroms įmonėms. Saugumo kolegijos formatas leidžia analizuoti atakas platesniame kontekste – įskaitant grėsmes, kurios priskiriamos vadinamajam hibridiniam karui.

    Tokio tipo atakos, nukreiptos į būtinąsias tiekimo grandines, gali būti naudojamos siekiant sutrikdyti kasdienę veiklą ir menkinti visuomenės pasitikėjimą, pažymi Europos Komisijos atstovai.

    Ne pirmas kartas: anksčiau panašūs atvejai fiksuoti Prancūzijoje

    Dabartiniai sutrikimai seka po ankstesnių kibernetinių incidentų Prancūzijoje spalį, kai įsilaužėliai, kaip įtariama, nuotoliniu būdu manipuliavo šaldymo sistemomis – aktyvuodami atitirpinimo mechanizmus ir taip smarkiai pakeldami temperatūrą.

    Tuomet Komisijos žemės ūkio pareigūnai buvo susitikę su paveiktais prekybininkais ir aptarė situaciją kaip dalį ES maisto saugumo pasirengimo ir atsparumo stiprinimo pastangų.

    Ch. Hansenas pabrėžia, kad nors bendra maisto saugumo situacija Europoje nėra kritinė, šie išpuoliai aiškiai parodo pažeidžiamas grandis – nuo technologinių sistemų iki vartotojų pasitikėjimo, kurį atkurti gali būti sunkiau nei pašalinti patį gedimą.

  • Brazilijos kriptobirža „Mercado Bitcoin“ patyrė 46 mln. dolerių saugumo incidentą

    Brazilijos kriptobirža „Mercado Bitcoin“ patyrė 46 mln. dolerių saugumo incidentą

    Brazilijos kriptovaliutų birža „Mercado Bitcoin“ patvirtino patyrusi saugumo incidentą, per kurį buvo paveikta apie 46,3 mln. JAV dolerių vertės turto.

    Po įvykio bendrovė laikinai sustabdė įnešimus ir išėmimus, kol jos komandos aiškinasi incidento aplinkybes, seka lėšų judėjimą ir derina veiksmus su institucijomis. Apie tai skelbia „The Block“.

    Birža nurodė, kad incidentas buvo greitai suvaldytas ir, jos teigimu, klientų tai nepaveikė, taip pat neįvyko duomenų nutekėjimas.

    „Mercado Bitcoin“ taip pat paskelbė su įtartinais pervedimais siejamus gavėjų piniginių adresus, ragindama blokų grandinės saugumo bendroves ir kitus rinkos dalyvius padėti stebėti bei sekti lėšas.

    „Tether“ įšaldė dalį su ataka siejamų USDT

    Stabiliosios kriptovaliutos leidėjo „Tether“ vadovas Paolo Ardoino patvirtino, kad bendrovė įšaldė daugiau nei 4,5 mln. USDT, siejamų su šiuo incidentu.

    Tuo metu „Arkham“ analitikas Emmett Gallic teigė, kad užpuolikas „šlavė“ lėšas iš senesnių įnešimų adresų, o dalį turto pardavinėjo – tarp jų ir memekoinus bei kitus alternatyvius kriptoaktyvus.

    Incidentas – platesnės kriptosektoriaus atakų bangos fone

    „Mercado Bitcoin“ atvejis minimas platesniame pastarųjų dienų kriptosektoriaus saugumo incidentų kontekste.

    Tekste primenama ir apie ketvirtadienį įvykusį „Binance“ įsilaužimą, taip pat tą pačią dieną fiksuotą „Polymarket“ išnaudojimą, kai pati platforma nurodė, jog buvo kompromituotas trečiosios šalies paslaugų teikėjas.

    Be to, „Chainalysis“ buvo pranešusi, kad įsilaužėlis pasiekė dalį jos klientų duomenų, o savaitgalį įsilaužėliai buvo perėmę keliolikos DeFi svetainių kontrolę ir pavogę apie 138 tūkst. JAV dolerių.

  • „Liquid Network“ vėl padengė LBTC 1:1 bitkoinu po 320 mln. dolerių įsilaužimo

    „Liquid Network“ vėl padengė LBTC 1:1 bitkoinu po 320 mln. dolerių įsilaužimo

    „Liquid Network“ pranešė, kad jos išleistas LBTC vėl yra visiškai padengtas bitkoinu santykiu 1:1 – praėjus beveik dviem mėnesiams po didelio masto saugumo incidento, per kurį iš tinklo buvo išsiimta maždaug 320 mln. JAV dolerių vertės bitkoinų.

    Apie šį atkūrimo etapą antradienį paskelbė „Liquid Federation“ – organizacija, valdanti šią „Bitcoin“ šoninės grandinės (sidechain) infrastruktūrą. Kaip nurodoma, rezervų balansus galima matyti „liquid.network“, o tinklo operatoriai gali patys patikrinti padengimą.

    Po incidento vartotojai kelias savaites jau galėjo keisti BTC ir LBTC per dalyvaujančius paslaugų teikėjus, tačiau tiesioginiai „Federation“ vadinamieji „peg-out“ išėmimai kurį laiką buvo ribojami, kol buvo atliekami papildomi saugumo patikrinimai.

    Svarbi detalė – dalis trūkstamo bitkoino, anot „Liquid Federation“ valdybos nario Samsono Mow, buvo atkurta „Blockstream“ lėšomis. Jis teigė, kad būtent ši bendrovė papildė rezervus po to, kai po įsilaužimo beveik 600 BTC nebuvo grąžinta.

    Kas nutiko per rugsėjo incidentą

    „Liquid Network“ duomenimis, rugsėjo 6 dieną iš „Federation“ piniginės buvo paimta apie 4 000 BTC. Jau kitą dieną užpuolikas grąžino maždaug 3 400 BTC, tačiau apie 600 BTC pasiliko.

    Tuo metu „Blockstream“, kuri kuria „Liquid“ technologinį pagrindą, pranešė atsisakiusi tenkinti reikalavimą dėl 10 proc. „bug bounty“ (atlygio už rastą klaidą), kuris buvo keliamas mainais į likusių monetų grąžinimą.

    Antradienio pranešime nebuvo aiškiai nurodyta, ar anksčiau taikyti tiesioginių išėmimų apribojimai jau visiškai panaikinti. Vis dėlto minima, kad dalis pusiau automatizuotų „peg-out“ operacijų jau buvo atnaujinta.

    Kaip buvo atkurti rezervai

    S. Mow pateikė informaciją apie konkrečius papildymus: spalio 28 dieną į „Federation“ piniginę buvo įnešta 50 BTC, o tai reikštų, kad tuomet dar trūko 550 BTC.

    Vėliau pirmadienį atėjo dar 300 BTC, o tą pačią dieną – papildomi 250 BTC. Tokia seka, pasak jo, leido atkurti rezervus iki pilno 1:1 padengimo.

    Paklaustas, iš kur atkeliauja lėšos, S. Mow socialiniame tinkle „X“ nurodė „Blockstream“ kaip jų šaltinį.

    Kokia buvo pažeidžiamumo priežastis ir kas keisis toliau

    Incidento ataskaitoje „Liquid“ aiškino, kad išnaudota klaida buvo susijusi su „Elements“ programine įranga – konkrečiai su „cached range proof“ verifikacijų mechanizmu. Dėl to užpuolikas galėjo sukurti apie 4 000 nepadengtų LBTC, kurie vėliau panaudoti bitkoinams išsiimti.

    Nurodoma, kad tinklo operatoriai nebuvo „nulaužti“, o raktai nebuvo kompromituoti. Problema esą kilo dėl programinės įrangos klaidos, o ne dėl prieigos prie slaptažodžių ar valdymo raktų.

    Pažeidžiamumui pašalinti rugsėjo 9 dieną išleista „Elements v23.3.4“ versija. Tą pačią dieną „Liquid“ vėl atnaujino blokų kūrimą, o nuo rugsėjo 10 dienos grįžo vartotojų transakcijos, nors dalis funkcijų dar buvo ribojamos.

    „Liquid Federation“ teigia, kad dabar ruošia pokyčius valdysenai ir priežiūrai, taip pat papildomas technines bei operacines apsaugos priemones. Daugiau detalių žadama paskelbti artimiausiomis savaitėmis.

  • Sony išleido PS5 saugumo atnaujinimą: ką verta žinoti laukiant „GTA 6“

    Sony išleido PS5 saugumo atnaujinimą: ką verta žinoti laukiant „GTA 6“

    Sony išleido naują „PlayStation 5“ sistemos programinės įrangos atnaujinimą, kuriame šį kartą aiškiai įvardijamas saugumo patobulinimas. Atnaujinimo versija – 26.07-14.22.00, o, kaip skelbia „GameRant“, jis pasirodė lapkričio 2 dieną.

    Oficialus pakeitimų aprašymas yra itin trumpas – iš esmės telpantis į vieną sakinį. Bendrovė nenurodo, kokios konkrečios spragos užlopytos, ir tiesiogiai nesieja atnaujinimo nei su konkrečiu „jailbreak“, nei su „GTA 6“ premjera.

    Dėl to atsiranda daug interpretacijų, tačiau vien iš paties atnaujinimo teksto negalima patikimai spręsti, kad Sony būtent dabar užkirto kelią konkrečiai tyrėjų pademonstruotai metodikai. Aišku tik tiek, kad saugumo sritis šiame leidime tapo prioritetu – skirtingai nei ankstesnėje 14.20 versijoje, kur daugiau kalbėta apie ekranų naudojimo patogumą.

    Žaidėjams tai svarbu praktiškai: konsolės sistemos versija dažnai lemia, kas joje veikia – tiek naujas turinys ir programėlės, tiek ir tai, kokie saugumo tyrimų demonstravimai apskritai aktualūs konkrečiam įrenginiui.

    Kas yra „jailbreak“ ir kodėl tai ne visada reiškia „nulaužta“

    „Jailbreak“ paprastai vadinamas konsolės programinės įrangos apribojimų apėjimas, leidžiantis pasiekti funkcijas, kurių įprastai vartotojas neturi. Kartais tai siejama su galimybe vykdyti savą kodą – vadinamuosius neoficialius „homebrew“ sprendimus.

    Vis dėlto frazė „PS5 nulaužta“ gali reikšti labai skirtingus dalykus. Viena yra prieiga prie papildomų meniu ar diagnostinių funkcijų, visai kas kita – reali galimybė paleisti programinį kodą plačiai ir patikimai skirtingose sistemos versijose.

    Kaip aprašė „GamesRadar+“, tyrėjas Gezine parodė prieigą prie PS5 derinimo (debug) meniu veikiančio 14.10 sistemos versijoje. Toks meniu skirtas testavimui ir diagnostikai, tačiau tuo metu tyrėjas viešai nepublikavo metodo, tad tai buvo labiau galimybių demonstracija konkrečioje konfigūracijoje, o ne „įrankis kiekvienam“.

    Svarbi detalė – pats papildomo meniu vaizdas dar nepasako, ką tiksliai pavyko pasiekti, ir ar tai leidžia atlikti veiksmus, kurių vartotojai dažniausiai tikisi iš „jailbreak“ sąvokos.

    Versijų skirtumai: kodėl svarbu, kokią sistemą turite

    Saugumo tyrimuose sistemos versijos numeris yra esminis: tai „sąlygos“, kuriomis veikia viena ar kita spraga ar jos išnaudojimo grandinė. Dvi vienodai atrodančios PS5 konsolės gali turėti skirtingas galimybes, jei viena atnaujinta, o kita – likusi su senesne programine įranga.

    Tai matyti ir viešai aprašomose iniciatyvose, tokiose kaip „Relapse“ projektas, kuriame minimos spragos, susijusios su „WebKit“ naršyklės varikliu ir sistemos branduoliu. Ten išvardijamos palaikomos sistemos versijos nuo 7.00 iki 13.60, o Gezine demonstracija siejama su 14.10 – tai skirtingi atskaitos taškai, kurių nereikėtų suplakti į vieną.

    Dėl to, jei internete matote vaizdo įrašą su pavadinimu apie „nulaužtą PS5“, verta atkreipti dėmesį į du dalykus: kokia sistemos versija rodoma ekrane ir ką tiksliai autorius realiai paleidžia ar įrodo. Vien konsolės modelio pavadinimo tam neužtenka.

    Ryšys su „GTA 6“: atnaujinimai, suderinamumas ir fizinės dėžutės klausimas

    Laukiant „GTA 6“, papildomą reikšmę įgauna ir suderinamumas su konsolės programine įranga. „Rockstar“ savo DUK nenurodo, kokios minimalios PS5 sistemos versijos reikės žaidimui paleisti, todėl bet kokios kalbos apie konkrečių senesnių versijų „išsaugojimą“ kol kas lieka spėlionėmis.

    Dar vienas praktiškas aspektas – pasirinkimas likti su senesne sistema gali konfliktuoti su prieiga prie naujesnių programėlių ar turinio. Sony savo dokumentacijoje nurodo, kad kai kurioms programoms ir medžiagai gali reikėti atnaujinti konsolės programinę įrangą.

    Be to, „Rockstar“ nurodo, kad „GTA 6“ dėžutėje bus atsisiuntimo kodas – fizinio disko nebus. Tai reiškia, kad vien „fizinio leidimo“ įsigijimas negarantuoja galimybės įsidiegti žaidimą neprisijungus ar apeiti galimų sistemos reikalavimų.

    Jei naudojate įprastą, nemodifikuotą konsolę ir norite įsidiegti naujausius pataisymus, atnaujinimą galima paleisti PS5 nustatymuose. Diegiant rekomenduojama neišjungti konsolės ir neatjungti maitinimo, o Sony taip pat pažymi, kad modifikuotoje įrangoje diegimas gali vykti netinkamai.

  • Lenkijos energetikos milžinės PSE, „Gaz-System“ ir PERN Briuselyje įkūrė bendrą „namą“ interesams UE

    Trys strateginės Lenkijos energetikos infrastruktūros įmonės – elektros perdavimo operatorė PSE, dujų perdavimo bendrovė „Gaz-System“ ir naftos bei degalų logistikos įmonė PERN – Briuselyje pradėjo veikti kaip vienas junginys, siekdamos aktyviau ginti savo interesus Europos Sąjungoje.

    Lapkričio 3 dieną 2026 metais Briuselyje darbą pradėjo nauja asociacija „Polski Dom Infrastruktury Energetycznej“, vienijanti šiuos operatorius. Apie iniciatyvą paskelbta Lenkijos portale WNP.

    Pagrindinė idėja – jautriausiais klausimais kalbėti „vienu balsu“, nes energetikos infrastruktūros klausimai ES lygmeniu vis dažniau sprendžiami per bendras finansavimo, saugumo ir reguliavimo priemones.

    Asociacijos darbotvarkėje išskiriamos dvi kryptys: kritinės infrastruktūros apsauga (tiek fizinė, tiek kibernetinė) ir aktyvus dalyvavimas diskusijose dėl būsimo ES biudžeto, kad energetikos infrastruktūrai būtų numatytas adekvatus finansavimas.

    Kritinės infrastruktūros saugumas – ir fizinis, ir kibernetinis

    PSE vadovas Grzegorz Onichimowski pabrėžė, kad įmonių interesai ne visada sutampa, tačiau jas vienija atsakomybė už kritinės infrastruktūros veikimą. Jo teigimu, vienas svarbiausių bendradarbiavimo laukų bus būtent šios infrastruktūros apsauga.

    Pasak jo, Lenkijos operatoriai jau turi praktinės patirties saugant tokią infrastruktūrą ir ja gali dalintis europiniu lygmeniu, kai ES institucijose diskutuojama apie bendrus atsparumo standartus.

    „Gaz-System“ vadovas Sławomir Hinc atkreipė dėmesį, kad asociacija turi padėti atsitraukti nuo požiūrio, jog dujos, elektra ir naftos transportas yra visiškai atskiros sritys – tikslas yra ieškoti sprendimų, leidžiančių spręsti sisteminius saugumo klausimus.

    Jo teigimu, pastaraisiais metais grėsmių kritinei infrastruktūrai daugėja, todėl operatoriai Briuselyje sieks pristatyti bendrus poreikius dėl energetikos sistemų atsparumo.

    ES biudžetas ir pinigai energetikos projektams

    Naujoji asociacija taip pat deklaruoja ketinanti aktyviai dalyvauti diskusijose dėl būsimo ES biudžeto ir siekti, kad energetikos infrastruktūrai būtų užtikrintas tinkamas finansavimas.

    Akcentuojama, kad kalbama ne vien apie lėšų pritraukimą naujoms investicijoms – operatoriai nori prisidėti ir prie sprendimo, kurie projektai iš tiesų turėtų būti remiami viešosiomis lėšomis, o kurie galėtų būti įgyvendinami rinkos sąlygomis.

    PSE vadovas pažymėjo, kad būtent praktinė infrastruktūros eksploatavimo patirtis ir realių investicinių poreikių supratimas, operatorių nuomone, turėtų tapti svaria jų indėlio dalimi europinėje diskusijoje.

    PERN interesas – degalų tiekimo saugumas ir atsargos

    Asociacijos atidaryme dalyvavęs PERN vadovas Daniel Świętochowski teigė, kad bendrovė Briuselyje planuoja įsitraukti į diskusijas dėl galimo Lenkijos kuro infrastruktūros sujungimo su Vakarų Europos sistemomis.

    Pasak jo, vienas tikslų – prisidėti prie sprendimų, kurie didintų degalų tiekimo saugumą Lenkijai. Tarp svarstomų temų minima ir galimybė susieti Lenkijos sistemą su infrastruktūra, besibaigiančia Brėmėje Vokietijos vakaruose, kas leistų organizuoti bendrus degalų tiekimus.

    Kitas PERN interesų blokas – Europos Komisijos ruošiami pokyčiai dėl privalomųjų degalų atsargų. Bendrovė nori dalyvauti formuojant taisykles ne tik dėl atsargų apimties, bet ir dėl infrastruktūros reikalavimų, reikalingų joms laikyti.

    Tarp konkrečių klausimų įvardyti ir degalų saugyklų apsaugos standartai, įskaitant antidronines sistemas – operatoriaus vertinimu, bendri ES reikalavimai galėtų suvienodinti apsaugos lygį ir didinti sukauptų atsargų saugumą.

    Ką veikia šios įmonės Lenkijoje

    Apie tai, kad PSE, „Gaz-System“ ir PERN įkūrė asociaciją „Polish Energy Infrastructure House“ (PEIH), pranešta dar 2026 metų rugsėjo 1 dieną. Briuselyje startavusi veikla yra praktinis žingsnis įtvirtinant bendrą atstovavimą ES lygiu.

    PSE yra Lenkijos elektros energijos perdavimo sistemos operatorė – ji valdo aukščiausios įtampos perdavimo tinklą ir elektros pastotes, kurios užtikrina įtampos keitimą bei elektros paskirstymą.

    „Gaz-System“ – valstybei priklausanti bendrovė, atsakinga už gamtinių dujų perdavimą, pagrindinių dujotiekių valdymą ir suskystintų gamtinių dujų terminalo Svinouiscyje eksploatavimą.

    PERN yra strategiškai svarbi valstybės įmonė, užsiimanti naftos tiekimu vamzdynais į šalies perdirbimo įmones ir žaliavos bei degalų kaupimu bazėse. Ji valdo naftos ir produktų vamzdynų tinklą bei degalų bazes įvairiose šalies vietose.