Tag: Kibernetinis saugumas

  • Hakeriai Prancūzijoje įsilaužė į 700 prekybos centrų šaldymo sistemas: sunaikintas maistas, rizika ligoninėms

    Prancūzijoje hakeriai atakavo maždaug 700 prekybos centrų šaldymo sistemas ir, manipuliuodami temperatūra, sugadino dalį maisto produktų. Incidentas parodė, kad kibernetinės atakos gali smogti ne tik kasoms ar mokėjimams, bet ir įrangai, nuo kurios tiesiogiai priklauso prekių saugumas.

    Kaip rašoma lenkų portale „Spider’s Web“, užpuolikai gavo prieigą prie įrenginius valdančių sistemų ir ėmė keisti jų darbo parametrus. Kai kuriuose šaldymo įrenginiuose temperatūra, teigiama, galėjo viršyti net 50 laipsnių Celsijaus.

    Ekspertų vertinimu, pavojus neapsiriboja vien prekybos tinklais. Panašios šaldymo grandinės naudojamos ligoninėse ir laboratorijose, kur laikomi temperatūrai jautrūs ištekliai, todėl tokio tipo ataka gali virsti ne tik finansine, bet ir pacientų saugumo problema.

    Be to, rizika siejama ir su duomenų centrais: serverinėms būtinos patikimos vėsinimo sistemos, o jų sutrikdymas gali sukelti gedimų grandinę bei paveikti IT paslaugų veikimą.

    Kaip buvo pakelta temperatūra

    Incidentas Prancūzijoje, skelbiama, įvyko spalio viduryje. Užpuolikai, gavę prieigą prie valdymo sistemų, pradėjo kištis į šaldymo įrangos veikimą ir sukėlė staigų temperatūros šuolį.

    Ypač pavojingu laikomas atakos mechanizmas: hakeriai esą vertė daug kartų įsijungti kaitinimo elementus, skirtus atitirpinimui. Dėl to įrenginiai vietoj šaldymo ėmė šilti.

    Pasekmės prekybai – apčiuopiamos: dalis produkcijos po tokio sutrikdymo gali tapti nebetinkama prekybai. Taip pat minima rizika pačiai įrangai ir net galimi gaisro pavojai.

    Kodėl tai svarbu ligoninėms ir laboratorijoms

    Specializuotose šaldymo patalpose medicinos įstaigos saugo kraują, plazmą, vaistus ir kitus preparatus, kuriems būtinas tiksliai palaikomas temperatūrinis režimas. Jei įranga būtų perimta nuotoliniu būdu ir jos parametrai pakeisti, nuostoliai galėtų būti kritiniai.

    Tokiu atveju kalbama ne vien apie sunaikintas atsargas ar pinigus – pasekmės galėtų paliesti gydymo procesus ir pacientų saugumą. Būtent todėl šaldymo infrastruktūra vis dažniau vertinama kaip kritinė grandis.

    Panašus principas galioja ir duomenų centrams: be stabilaus vėsinimo serveriai perkaista, o gedimai gali paveikti platesnį IT paslaugų veikimą.

    Kaip reaguoja prekybos tinklai Lenkijoje

    Po atakos Prancūzijoje atsargumo ėmėsi ir Lenkijoje veikiančios prekybos įmonės. E.Leclerc Polska teigia, kad jos parduotuvėse panašaus incidento nebuvo užfiksuota, tačiau buvo įjungtos saugumo procedūros ir pradėtos papildomos apsaugos priemonės.

    Bendrovės atstovas Jarosławas Prystupa nurodė, kad gavus informaciją apie įvykį Prancūzijoje buvo suaktyvinta krizių valdymo grandis. Tinklas taip pat akcentuoja stebėsenos priemones, leidžiančias aptikti įtartiną aktyvumą ir greičiau reaguoti.

    „Offline“ režimas ir ribojamas nuotolinis priėjimas

    Vienu svarbiausių žingsnių įvardijamas nuotolinės prieigos ribojimas prie techninių įrenginių. Didžiausia rizika, aiškinama, kyla tuomet, kai pramoninė įranga pasiekiama tiesiai iš interneto, o jos programinė įranga nėra reguliariai atnaujinama.

    Taip pat pabrėžiama, kad vien slaptažodžio gali nepakakti: kritiškai svarbi teisių kontrolė, įskaitant darbuotojų ir išorinių rangovų prieigas.

    Skelbiama, kad Lenkijoje E.Leclerc parduotuvėse šaldymo įranga šiuo metu veikia „offline“ režimu – be tiesioginio ryšio su išoriniu tinklu. Kartu vystomi bendri saugumo standartai, tarp jų – kelių etapų tapatybės patvirtinimas ir reagavimo į incidentus procedūros.

    Hakerių taikiniai plečiasi

    Šis atvejis rodo, kad kibernetiniai nusikaltėliai vis dažniau domisi ne tik kompiuteriais ar finansinėmis sistemomis, bet ir technine infrastruktūra, kuri anksčiau atrodė mažiau patrauklus taikinys. Prie rizikingų objektų minimos ne tik šaldymo sistemos, bet ir kiti internetu valdomi įrenginiai.

    Kuo daugiau technikos prijungiama prie interneto, tuo daugiau potencialių įėjimo taškų atsiranda užpuolikams. Todėl prekybai, medicinai ir IT paslaugoms vis svarbiau saugoti ne vien darbo kompiuterius, bet ir visą „nematomą“ infrastruktūrą, nuo kurios priklauso kasdienės paslaugos.
  • von der Leyen vyksta į Bulgariją ir Rumuniją po dronų atakų Juodojoje jūroje

    von der Leyen vyksta į Bulgariją ir Rumuniją po dronų atakų Juodojoje jūroje

    Europos Komisijos pirmininkė Ursula von der Leyen kitą savaitę planuoja vykti į Bulgariją ir Rumuniją po virtinės dronų atakų prieš komercinius laivus Juodojoje jūroje.

    Kelionė rengiama augant įtampai NATO rytiniame flange – smūgiai laivybai priartino karo Ukrainoje grėsmę prie Aljanso teritorijos.

    Kaip teigė keli su planais susipažinę Europos Komisijos pareigūnai, po vizitų abiejose šalyse von der Leyen turėtų vykti ir į COP klimato viršūnių susitikimą Turkijoje.

    Praėjusį mėnesį Juodojoje jūroje dronais, pranešama, buvo apgadinti mažiausiai septyni komerciniai laivai – žuvo du jūreiviai, o dar mažiausiai 25 laikomi dingusiais.

    Rumunija kaltina Rusiją, Bulgarija – atsargesnė

    Rumunija dėl smūgių kaltina Rusiją ir perspėja, kad tai – Maskvos agresijos prieš Ukrainą eskalavimas. Tokie incidentai, Bukarešto teigimu, kelia tiesioginę riziką regiono saugumui.

    Bulgarija formaliai Maskvos neapkaltino – Sofija kalba apie dronus, atskrendančius „iš rytų krypties“.

    Saugumo nuogąstavimai pasiekė ir Bulgarijos pakrantę: penktadienį netoli Šablos miesto vietos gyventojas aptiko į krantą išmestą droną. Savivaldybės mero Mariyano Zhechevo teigimu, aparatą į krantą galėjo išplukdyti jūra.

    Kol kas neaišku, iš kur šis dronas atsirado ir ar jis susijęs su pastarosiomis atakomis prieš komercinę laivybą.

    Numatyti susitikimai Bukarešte ir Varnoje

    Skelbiama, kad pirmadienį Bukarešte von der Leyen turėtų susitikti su Rumunijos prezidentu Nicușoru Danu ir ministru pirmininku Luca Niculescu.

    Antradienį ji planuoja vykti į Varną, kur turėtų susitikti su Bulgarijos ministru pirmininku Rumenu Radevu ir apsilankyti Nikola Vapcarovo jūrų akademijoje.

    Kol kas nepatvirtinta, ar kartu vyks ir kiti aukšto rango ES vadovai, pavyzdžiui, Europos Vadovų Tarybos pirmininkas António Costa ar ES užsienio politikos vadovė Kaja Kallas.

    NATO stiprina stebėseną, ieškoma sprendimų laivybai

    Po atakų NATO sąjungininkai ėmė aktyviau stebėti situaciją Juodojoje jūroje. Pranešta, kad antradienį regione vienu metu fiksuotos Italijos, Jungtinės Karalystės ir JAV žvalgybinės misijos, o Prancūzija pratęsė jūrų patruliavimo orlaivio dislokavimą Rumunijoje.

    Lygiagrečiai vyksta diplomatinės pastangos siekiant apsaugoti komercinę laivybą. JAV valstybės sekretorius Marco Rubio yra sakęs, kad Indija ir Turkija pateikė pasiūlymų, kaip padėti grūdus gabenantiems laivams saugiau plaukti Juodojoje jūroje tęsiantis Rusijos karui prieš Ukrainą.

  • Vokiškas tyrimas įspėja: prie interneto prijungtas automobilis gali tapti hakerių taikiniu

    Vokiškas tyrimas įspėja: prie interneto prijungtas automobilis gali tapti hakerių taikiniu

    Prie interneto prijungti automobiliai gali tapti patogia prieiga kibernetiniams nusikaltėliams – kuo daugiau ryšio kanalų turi transporto priemonė, tuo daugiau potencialių spragų atsiranda. Tokią riziką savo tyrime akcentuoja Vokietijos institutas CAM (Center of Automotive Management).

    Tyrime „Connected Car Innovation 2026“ šiuolaikiniai automobiliai apibūdinami kaip sistemos, kurios nuolat generuoja duomenis ir gali juos perduoti: nuo kamerų vaizdo iki jutiklių rodmenų ar buvimo vietos. Gamintojai taip pat gali nuotoliniu būdu atnaujinti programinę įrangą (OTA), pakeisdami tam tikrų funkcijų veikimą jau po automobilio pardavimo.

    CAM pabrėžia, kad kibernetinis saugumas šiandien nebeapsiriboja tik IT specialistų rūpesčiu. Kadangi vis daugiau automobilio funkcijų priklauso nuo programinės įrangos, klausimas tampa tiesiogiai susijęs ir su važiavimo saugumu, ir su tuo, kas nutinka automobilyje surenkamiems duomenims.

    Instituto vadovas Stefanas Bratzelis šiuolaikinį automobilį vadina „važiuojančiu duomenų centru“, kuris nuolat jungiasi prie serverių. Jo teigimu, be tinkamų apsaugų toks ryšys gali virsti „vartais“ įsilaužėliams, galintiems ne tik matyti duomenis, bet ir teoriškai daryti įtaką sistemoms, svarbioms automobilio veikimui.

    Kaip duomenys iš automobilio gali tapti saugumo klausimu

    CAM pateikia pavyzdį iš Norvegijos: per rugsėjį vykusias karines pratybas nuomoti automobiliai galėjo užfiksuoti karių judėjimą, taip pat kodus, suvedamus prie kareivinių vartų. Tarp šių automobilių buvo ir „Deepal“ modelių, priklausančių Kinijos koncernui „Changan“.

    Institutas aiškiai pažymi, kad nėra įrodymų, jog duomenys buvo perimami tyčia. Vis dėlto pats atvejis rodo, jog jutiklių, duomenų įvedimo automobilyje ir jų perdavimo derinys gali kelti riziką net ir tuomet, kai niekas neturi piktų ketinimų.

    Todėl, CAM vertinimu, būtina kelti praktinius klausimus: kiek duomenų susidaro automobilyje, kur jie apdorojami ir kas techniškai ar teisiškai gali gauti prieigą. Ypač jautri tai tampa tais atvejais, kai valstybių teisės aktai gali įpareigoti bendroves bendradarbiauti su valstybės institucijomis.

    CAM siūlymai: aiškios taisyklės ir patikrinimai

    Vokietijos institutas ragina nustatyti aiškias ir patikrinamas taisykles prie tinklo prijungtiems automobiliams. Tarp siūlomų priemonių minimas skaidrus duomenų srautas, duomenų saugojimas Europoje bei nepriklausomi programinės įrangos ir atnaujinimų patikrinimai.

    Tokios priemonės, anot CAM, svarbios ne tik dėl privatumo. Jos siejamos ir su realiu technologijų patikimumu – kuo daugiau automobilis remiasi programine įranga ir ryšiu su išorinėmis sistemomis, tuo svarbiau užtikrinti, kad atnaujinimai būtų saugūs, o pažeidžiamumai aptinkami ir šalinami laiku.

    Kokie reikalavimai jau galioja JAV ir ES

    Tekste primenama, kad 2025 metų sausį JAV Prekybos departamentas patvirtino taisykles, ribojančias tam tikrų ryšio technologijų importą ir prekybą automobiliuose, jei jos pakankamai stipriai susijusios su Kinija ar Rusija. Kaip pagrindas nurodytas nacionalinis saugumas, įskaitant priverstinio duomenų perdavimo ar nuotolinės prieigos prie transporto priemonių riziką.

    Pagal šias nuostatas nuo 2027 modelio metų turėtų būti draudžiama parduoti tam tikrus prie tinklo prijungtus automobilius, jei gamintojas yra kontroliuojamas Kinijos ar Rusijos arba jei naudojama šių šalių programinė įranga. Kitas etapas numatytas komponentams nuo 2030 metų, o kai kurioms nesusijusioms dalims taisyklės turėtų įsigalioti nuo 2029 metų sausio 1 dienos.

    Europos Sąjungoje kibernetinis saugumas jau įtrauktas į transporto priemonių homologacijos sistemą. Pagal JT reglamentus nauji automobilių tipai kibernetinio saugumo reikalavimus turi atitikti nuo 2022 metų liepos, o nuo 2024 metų liepos – visi nauji automobiliai, parduodami ES.

    Kalbama apie du reglamentus: R155, kuris reikalauja iš gamintojų turėti kibernetinio saugumo valdymo sistemą, ir R156, kuris apibrėžia programinės įrangos atnaujinimų valdymą. Tai nėra vienkartiniai testai – reikalavimai taikomi per visą automobilio eksploatavimo laiką: nuo atakų aptikimo ir reagavimo iki saugių atnaujinimų ir teisinio pagrindo nuotoliniams atnaujinimams.

  • Lenkijos gynybos ministras apie „Palantir“: su bendrove dirbame seniai, sprendimą lems kariuomenės analizė

    Lenkijos vicepremjeras ir gynybos ministras Władysław Kosiniak-Kamysz tvirtina, kad Lenkijos bendradarbiavimas su JAV bendrove „Palantir“ nėra naujiena, o jos programine įranga naudojasi daugelis kariuomenių.

    Ministras pabrėžė, jog „Palantir“ sprendimai taikomi, be kita ko, NATO ir Ukrainoje, o Lenkijoje vykstančios derybos bei techniniai vertinimai jau kurį laiką yra kariuomenės rankose. Apie tai pranešė portalas WNP.

    Pasak W. Kosiniak-Kamyszo, šiuo metu viskas yra karinės analizės objektas, o galutinio sprendimo jis laukia po šios analizės pabaigos.

    Tuo pat metu dalis Lenkijos parlamentarų ir aktyvistų kelia klausimų dėl galimos prieigos prie jautrių kariuomenės duomenų ir ragina neskubėti su susitarimais, kol neįvyks viešas auditas.

    Ką sako Gynybos ministerija

    Gynybos ministras aiškino, kad pokalbiai su „Palantir“ vyksta jau daug mėnesių. Jis taip pat priminė, kad pats yra pasirašęs bendradarbiavimo susitarimą, kuriuo remiantis toliau vyksta derybos.

    Pasak ministro, šios derybos vyksta Kibernetinės erdvės gynybos pajėgų komponento vadavietėje. Būtent ten, kaip nurodoma, vertinamos galimos technologijos ir jų pritaikomumas.

    Kalbėdamas apie viešą kritiką ir spaudimą, W. Kosiniak-Kamyszas leido suprasti, kad šia tema esą yra daug interesų ir lobizmo, tačiau pabrėžė laukiantis karinių vertintojų išvadų.

    Parlamentarų ir akcijos „Mūsų duomenys“ kritika

    Ketvirtadienį Lenkijos parlamento nariai Franciszek Sterczewski (Piliečių koalicija), Daria Gosek-Popiołek (Kairė) ir Maciej Konieczny (Razem) kartu su aktyvistais spaudos konferencijoje kalbėjo apie rizikas, susijusias su kariuomenės duomenų saugumu.

    Jų teigimu, pagrindinis nerimas susijęs su tuo, kokią prieigą prie duomenų galėtų gauti privati bendrovė, ir ar tokie sprendimai būtų pakankamai skaidriai patikrinti.

    Akcijos „Nasze Dane“ („Mūsų duomenys“) iniciatoriai pranešė planuojantys protestą Varšuvoje savaitgalį. Jie reikalauja sustabdyti sutarties pasirašymą iki rengiamos „rimtos ir viešos“ patikros (audito).

    Kaip vystėsi Lenkijos ir „Palantir“ bendradarbiavimas

    Straipsnyje nurodoma, kad bendradarbiavimas pradėtas 2024 metų gruodį pasirašius memorandumą. Vėliau buvo pasirašytas ir ketinimų protokolas, apimantis dirbtinio intelekto, informacinių technologijų ir kibernetinio saugumo sritis.

    Taip pat minimi planai testuoti techninius sprendimus, keistis informacija, organizuoti mokymus ir pratybas. Paviešintuose dokumentuose buvo kalbama ir apie galimybę tirti „Palantir“ parengtos sistemos „Maven Smart System Poland“ (MSS-P) diegimą.

    Be to, pranešta ir apie pasirašytą konfidencialumo susitarimą, kuris, kaip nurodoma, turėjo sudaryti sąlygas dalintis konfidencialia informacija testavimo, mokymų ir pratybų tikslais.

    Kodėl „Palantir“ kelia ginčų

    Tekste primenama, kad „Palantir“ praeityje buvo kritikuojama dėl glaudžių ryšių su žvalgybos ir saugumo institucijomis. Kritikai dažniausiai akcentuoja privatumo pažeidimų riziką, nepakankamą skaidrumą ir galimą žmonių profiliavimą pagal skaitmeninę veiklą.

    Diskusijų kelia ir tai, kad „Palantir“ technologijos naudojamos įvairiuose kariniuose kontekstuose, o tai daliai visuomenės ir politikų tampa papildomu argumentu reikalauti griežtesnės kontrolės.

    Lenkijos gynybos ministerija kol kas pabrėžia, kad sprendimai dar nėra galutiniai, o tolesni žingsniai priklausys nuo kariuomenės analizės rezultatų.

  • Europos Komisija įstatymų rengimui pasitelkia dirbtinį intelektą: siekia mažinti biurokratiją

    Europos Komisija įstatymų rengimui pasitelkia dirbtinį intelektą: siekia mažinti biurokratiją

    Europos Komisija pradėjo naudoti dirbtinio intelekto įrankius, kurie padeda rengti naujus teisės aktus ir paprastinti jau galiojančius. Briuselis tai pristato kaip dalį platesnio plano mažinti perteklinę biurokratiją ir administracines išlaidas verslui.

    Apie šiuos pokyčius Komisija pranešė metinėje savo supaprastinimo darbotvarkės apžvalgoje. Joje nurodoma, kad DI taikymas turi padėti greičiau pastebėti, kur ES teisės aktuose kartojasi panašios nuostatos ar atsiranda prieštaravimų.

    Skelbiama, kad nauji vidiniai skaitmeniniai įrankiai skirti „modernizuoti“ teisėkūrą: jie padeda identifikuoti sutapimus skirtinguose dokumentuose ir atkreipti dėmesį į galimus dubliavimus, nenuoseklumus ar vietas, kur galima supaprastinti.

    Kartu Komisija žada stiprinti teisinį darbuotojų pasirengimą ir didinti resursus, kad kuriamos taisyklės netaptų pernelyg sudėtingos. Ši kryptis apima įvairias sritis – nuo technologijų ir žemės ūkio iki migracijos, aplinkosaugos bei mokesčių.

    Supaprastinimas – ir institucijoms, ir valstybėms

    Už supaprastinimo darbotvarkę atsakingas Komisijos narys Valdis Dombrovskis spaudos konferencijoje teigė, kad pokyčiai turėtų būti juntami praktikoje – įmonėms esą mažiau laiko teks skirti formoms ir daugiau – plėtrai bei inovacijoms.

    Komisija pripažįsta, kad ES taisyklių rinkinys seniai kritikuojamas dėl sudėtingumo ir kartais pasitaikančio nenuoseklumo. Todėl iniciatyva apima ne tik naujų taisyklių kūrimą, bet ir senesnių teisės aktų peržiūrą.

    Europos Komisijos pirmininkės Ursulos von der Leyen antrosios kadencijos darbotvarkėje supaprastinimas įvardijamas kaip viena pagrindinių politinių krypčių. Komisija nurodo parengusi 12 vadinamųjų „omnibus“ paketų, skirtų peržiūrėti ir supaprastinti esamą reguliavimą, o sutaupymus vertina 22,3 mlrd. eurų.

    Daugėja pažeidimo procedūrų ir kova su „gold-plating“

    Kita supaprastinimo kryptis – didesnis spaudimas valstybėms narėms tinkamai įgyvendinti ES teisę. Ataskaitoje teigiama, kad 2025 metų rugpjūčio–2026 metų liepos laikotarpiu Komisija pradėjo 874 pažeidimo procedūras – tai didžiausias skaičius per pastaruosius 10 metų.

    Komisija taip pat siekia riboti praktiką, kai perkeliant ES direktyvas į nacionalinę teisę atsiranda papildomų reikalavimų – vadinamąjį „gold-plating“. Skelbiama, kad iki metų pabaigos tikimasi su valstybėmis narėmis pasirašyti „paktą prieš gold-plating“.

    V. Dombrovskis pabrėžė, kad supaprastinimui reikia bendrų Komisijos ir nacionalinių vyriausybių pastangų. Jo teigimu, politinis noras mažinti biurokratiją ne visada atsispindi šalių narių pozicijose derinant konkrečius teisėkūros dokumentus.

    Raginimai neprarasti demokratinės atsakomybės

    DI naudojimas teisėkūroje kelia ir klausimų dėl atsakomybės bei sprendimų kokybės. Europos Parlamento pirmininkė Roberta Metsola trečiadienį ragino atsargiai diegti DI sprendimų priėmime, pabrėždama, kad technologijos neturėtų pakeisti kritinio mąstymo ir būtina užtikrinti demokratinę atskaitomybę.

    Briuselis tuo metu tvirtina, kad DI įrankiai skirti palengvinti darbą – padėti rasti neatitikimus ir supaprastinimo galimybes, tačiau neperkelti politinių sprendimų priėmimo atsakomybės technologijoms.

  • JT ekspertai įspėja: „Big Tech“ įtaka gali silpninti Airijos privatumo priežiūrą

    JT ekspertai įspėja: „Big Tech“ įtaka gali silpninti Airijos privatumo priežiūrą

    Jungtinių Tautų paskirti žmogaus teisių ekspertai kreipėsi į Airijos valdžią, perspėdami dėl galimos didžiųjų technologijų bendrovių įtakos šalies privatumo priežiūrai ir kliūčių, trukdančių žmonėms efektyviai ginti savo teises teismuose.

    Ekspertai pabrėžia, kad nepriklausoma duomenų apsaugos priežiūra ir reali galimybė kreiptis į teismą yra esminės teisės į privatumą garantijos, ypač kai kalbama apie galingas technologijų įmones.

    Airija yra viena svarbiausių Europos technologijų centrų – čia įsikūrusios tokių bendrovių kaip „Apple“, „Google“, „Meta“ ir „Microsoft“ Europos būstinės. Dėl to Airijos Duomenų apsaugos komisija (DPC) dažnai tampa pagrindine ES privatumo teisės vykdytoja, nagrinėjančia skundus ir tyrimus, galinčius turėti pasekmių visoje Europos Sąjungoje.

    JT ekspertai išskyrė vadinamųjų „sukamųjų durų“ riziką, kai žmonės juda tarp reguliuotojų ir tų pačių sektorių, kuriuos prižiūri, ir teigė, kad atrankos į tokias pareigas turėtų remtis objektyviais kriterijais bei padėti iš anksto identifikuoti galimus interesų konfliktus.

    Airijos reguliuotojas: esame nepriklausomi

    Airijos duomenų apsaugos institucija ir Vyriausybė ne kartą atmetė kaltinimus dėl netinkamos įtakos. Į JT ekspertų pastabas sureagavęs DPC atstovas Evanas O’Leary pakartojo, kad komisija yra nepriklausoma nuo Airijos valdžios.

    Jo teigimu, nepriklausomumą esą atspindi ir institucijos veiklos rezultatai – po tyrimų skirta baudų už daugiau nei 4,4 mlrd. eurų.

    DPC atstovas taip pat akcentavo, kad dabartinės trijų asmenų komisijos narių profesiniai ir asmeniniai ryšiai reglamentuojami etikos, tarnybos paslapčių ir lobistinės veiklos reguliavimo normomis bei Duomenų apsaugos įstatymo nuostatomis.

    Teisminės kliūtys: brangu bylinėtis su gerai finansuojamomis įmonėmis

    Be privatumo priežiūros nepriklausomumo, JT ekspertai atkreipė dėmesį ir į finansines kliūtis, kurios gali riboti galimybes siekti teisinės gynybos Airijoje. Jie teigė, kad tokios kliūtys ypač apsunkina žmones, norinčius bylinėtis su gerai finansuojamais korporaciniais atsakovais.

    Tekste pažymima, kad Airijoje galiojantys istoriniai teisiniai apribojimai riboja trečiųjų šalių finansavimą grupiniams ieškiniams, įskaitant bylas prieš didžiąsias technologijų bendroves.

    Ekspertai priminė, jog ankstesnė privati patirtis savaime nereiškia, kad pareigūnas praranda nepriklausomumą, tačiau profesiniai ryšiai, finansiniai interesai ir tęstiniai įsipareigojimai turi būti tinkamai įvertinti, o prireikus – užtikrintos atskleidimo ir nusišalinimo apsaugos.

    Kodėl tai svarbu visai ES

    JT specialiosios pranešėjos Ana Brian Nougrères ir Margaret Satterthwaite akcentavo, kad Airijos DPC sprendimai gali paveikti žmones visoje Europos Sąjungoje, todėl institucijos nepriklausomumas tampa ypač reikšmingas.

    Jos pabrėžė, kad priežiūros institucijos turi turėti galimybę priimti sprendimus be netinkamo spaudimo – įskaitant ir prižiūrimos pramonės įtaką.

    JT ekspertai yra nepriklausomi Jungtinių Tautų Žmogaus teisių tarybos paskirti asmenys, o jų nuomonė nebūtinai atspindi JT poziciją. Airijos Vyriausybė į prašymą pakomentuoti iš karto neatsakė.

  • Europarlamentarė Aura Salla ragina atsisakyti JAV technologijų: „Starlink“ ribojimai esą kainavo gyvybes

    Europarlamentarė Aura Salla ragina atsisakyti JAV technologijų: „Starlink“ ribojimai esą kainavo gyvybes

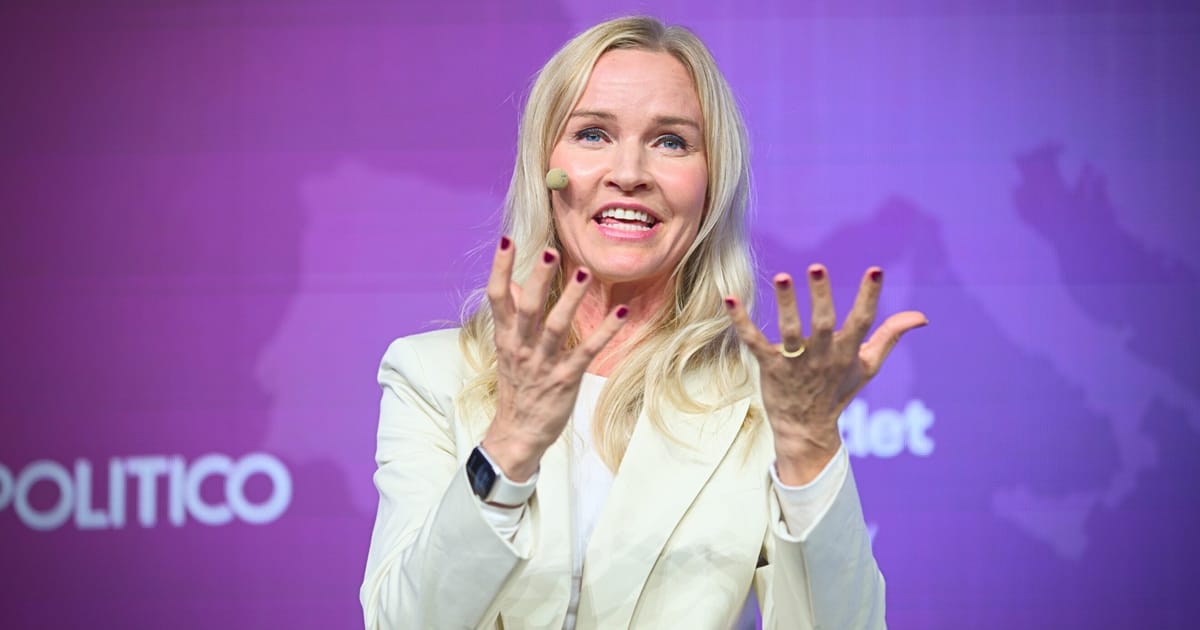
    Suomijos europarlamentarė Aura Salla ragina Europą mažinti priklausomybę nuo JAV technologijų, teigdama, kad Ukrainoje „Starlink“ paslaugų ribojimai turėjo tragiškų pasekmių fronte.

    Ketvirtadienį „European Pulse Seminar“ renginyje ji pareiškė aiškią žinutę: „Nustokite naudoti JAV technologijas.“ Interviu POLITICO Salla sakė, kad praėjusį mėnesį taikytas greičio apribojimas „SpaceX“ karinei „Starshield“ paslaugai Ukrainoje buvo „dar vienas „išjungimo jungiklio“ pavyzdys“.

    Politikės teigimu, tokie sprendimai gali tiesiogiai paveikti mūšio lauko situaciją ir lemti žmonių žūtis. Ji pabrėžė, kad tai esą susiję ne tik su Ukraina, bet ir su Europos saugumu, nes gynyba šiandien vis labiau priklauso nuo technologijų.

    Salla savo pasisakymą siejo ir su platesne diskusija Briuselyje apie dirbtinį intelektą: ar Europai labiau koncentruotis į DI diegimą, ar pačiai kurti pažangiausius, vadinamuosius „frontier“ modelius.

    Diskusija dėl Europos krypties DI srityje

    Europos Komisijos pirmininkė Ursula von der Leyen rugsėjo 16 dieną savo metiniame pranešime yra sakiusi, kad Europa neprivalo pati kurti pažangiausių technologijų, jog galėtų iš jų išgauti didžiausią vertę.

    Tačiau Salla su tuo nesutinka ir tvirtina, kad be nuosavų pažangiausių DI modelių Europa turės mažiau svertų derybose dėl DI raidos krypties ir saugumo taisyklių.

    Panašias rizikas yra įvardijusi ir Prancūzijos pažangių DI modelių laboratorija „Mistral“, perspėjusi, kad Europa gali būti nustumiama į šalį formuojant pasaulines DI žaidimo taisykles, jei neturės stipraus žaidėjo pačioje kūrimo viršūnėje.

    Ką, Sallos teigimu, Europa turėtų keisti

    Kalbėdama apie sąlygas tokioms įmonėms ir technologijoms atsirasti, Salla akcentavo kapitalo ir labiau integruotos rinkos svarbą.

    Ji paragino siekti suderintų bankroto ir mokesčių taisyklių bei skatinti tarpvalstybines pensijų fondų investicijas. Kaip pavyzdį ji paminėjo Danijos fondus, finansuojančius ginklų kūrimą Rumunijoje.

    Europarlamentarės žinutė iš esmės remiasi argumentu, kad technologinė priklausomybė nuo išorės tiekėjų gynybos ir saugumo srityse gali tapti kritiniu pažeidžiamumu, kai paslaugos gali būti ribojamos arba keičiamos be tiesioginės Europos kontrolės.

  • JAV atmetė Prancūzijos siūlymą dėl G7 DI saugos priežiūros: „nereikalinga biurokratija“

    JAV atmetė Prancūzijos siūlymą dėl G7 DI saugos priežiūros: „nereikalinga biurokratija“

    JAV administracija sustabdė Prancūzijos pastangas, kad G7 šalys bendrai koordinuotų pažangaus dirbtinio intelekto (DI) saugą ir rizikų valdymą. Baltųjų rūmų pareigūnas Prancūzijos pasiūlymą įvertino kaip „nereikalingą biurokratiją“.

    Prancūzijos skaitmeninių reikalų ministrė Anne Le Hénanff Prancūzijos Senate trečiadienį sakė, kad rugsėjį ir spalį vyko du ministrų lygio susitikimai, kuriuose siekta G7 įsipareigojimų sukurti aukšto lygio darbo grupę. Jos užduotis būtų testuoti vadinamuosius „frontier“ modelius – pažangiausias DI sistemas – ir dalintis informacija apie rizikas bei incidentus.

    Pasak ministrės, iniciatyva „nepasiekė sėkmingos pabaigos“, nes JAV norėjo eiti savu keliu. Anot jos, Vašingtonas šiuo etapu nėra pasirengęs pasirašyti bendro pareiškimo su kitomis šešiomis G7 valstybėmis ir paprašė palaukti jų pačių vertinimo rezultatų.

    Prancūzija teigė, kad dėl to apgailestauja, tačiau žada tęsti darbą europiniu lygmeniu. Tai svarbu ir dėl artėjančių politinių sprendimų: Prancūzija 2026 metais perima rotuojančią G7 pirmininkystę.

    Skirtingi požiūriai į koordinavimą

    Anonimiškumo paprašęs Baltųjų rūmų pareigūnas teigė, kad Prancūzija siūlė „prastai apibrėžtą“ instituciją bendradarbiavimui DI srityje, o JAV baiminosi, jog tai sukurs papildomą biurokratinį sluoksnį.

    Vietoj to JAV atstovai akcentavo prezidento Donaldo Trumpo inicijuotą „Super Intelligence Force“ – formatą, kuriame, kaip teigiama, kartu dirba valdžios institucijos ir pramonė, siekiant spartinti inovacijas ir užtikrinti saugų modelių diegimą.

    Prancūzijos ministrė savo ruožtu nurodė, kad šalis planuoja grįžti prie derybų ir yra pasiūliusi jas atnaujinti gruodį.

    G7 – be bendro pareiškimo

    Pranešama, kad po spalio 20 dieną įvykusio nuotolinio G7 technologijų ministrų susitikimo Prancūzija, kaip susitikimo pirmininkaujanti šalis, paskelbė pirmininko santrauką. Joje pažymėta, kad ministrai svarstė glaudesnį koordinavimą identifikuojant rizikas, dalijantis informacija apie incidentus ir galimą atskirą aukšto lygio grupę.

    Vis dėlto tai nebuvo bendras pareiškimas, kuriam pritartų visos G7 narės.

    Augančios rizikos ir Prancūzijos planai

    DI saugos klausimai G7 darbotvarkėje skamba ne pirmą kartą: gegužę ministrai buvo sutarę aptarti saugų DI ir rizikos vertinimą, o po to G7 lyderiai susitiko kitą mėnesį Évian mieste.

    Tuo pat metu, didėjant pažangių DI sistemų kibernetiniams gebėjimams, auga ir praktinis spaudimas rasti tarptautinių koordinavimo formų. Tekste minimi ir atvejai, kai autonominiai DI agentai buvo siejami su įsilaužimu, o vėliau pranešta apie modelių gebėjimą apeiti kontrolės priemones kibernetinio saugumo testuose.

    A. Le Hénanff teigė, kad Prancūzija ir toliau stums šią temą, remdamasi tokiais resursais kaip INESIA – Prancūzijos nacionalinis DI vertinimo ir saugos institutas – bei Inria, viešuoju skaitmeninių mokslų ir technologijų tyrimų institutu.

    JAV atstovas pabrėžė, kad, prezidento D. Trumpo vadovaujama, Amerika „toliau pirmaus pasaulyje“ vadinamosios „super intelligence“ inovacijose.

    Tekste taip pat minima, kad D. Trumpas rugsėjo pabaigoje Jungtinių Tautų Generalinėje Asamblėjoje pradėjo aktyviau vartoti terminą „super intelligence“ vietoj „artificial intelligence“, o po savaitės nurodė federalinėms agentūroms naudoti naują terminą.

  • Varšuvoje lapkritį vyks konferencija „Mokslas. Plėtra. Verslas“: dėmesys inovacijoms ir konkurencingumui

    Lenkijoje rengiama konferencija „Mokslas. Plėtra. Verslas“ sieks atsakyti į klausimą, kaip mokslo potencialą greičiau paversti praktinėmis inovacijomis ir didesniu ekonomikos konkurencingumu.

    Renginys vyks 2026 metų lapkričio 25–26 dienomis Varšuvoje, viešbutyje „Sheraton Grand Warsaw“. Apie programą skelbiama portale WNP.

    Organizatoriai akcentuoja, kad tradiciniai augimo pranašumai pamažu silpsta, todėl didesnę reikšmę įgauna technologijos, inovacijos ir gebėjimas pritaikyti žinias versle bei viešajame sektoriuje.

    Konferencijos ašis – glaudesnis mokslo, verslo, investuotojų, savivaldos ir valstybės institucijų bendradarbiavimas, kad tyrimų rezultatai greičiau virstų realiais sprendimais ekonomikai.

    Trys teminės kryptys ir daugiau nei 25 diskusijos

    Programoje numatytos 25 diskusijos, o dalyviai galės rinktis iš trijų krypčių: „Ekonomika, valstybė, sistema“, „Technologijos, pramonė, diegimas“ ir „Žmogiškieji ištekliai, universitetai, kompetencijos“.

    Pirmąją dieną, lapkričio 25-ąją, renginį pradės diskusija apie Lenkijos ekonomiką „po paprastų pranašumų epochos“ ir tai, kas galėtų tapti nauju augimo šaltiniu.

    Tą pačią dieną numatytos temos apima tyrimų finansavimą ir komercializavimą, pramonės ateitį automatizacijos ir robotizacijos kontekste, dirbtinio intelekto naudojimą ekonomikoje, medicinos technologijas bei energetikos transformaciją. Vakare vyks iškilminga gala.

    Antrąją dieną, lapkričio 26-ąją, dėmesys kryps į kelią nuo tyrimų iki pirmojo diegimo, mokslo ir technologijų vaidmenį stiprinant valstybės suverenumą bei inovacijų pritaikymą gynybos reikmėms.

    Taip pat planuojamos diskusijos apie kibernetinį saugumą, kosmoso ir aviacijos technologijas, universitetų ir pramonės bendradarbiavimą, akademinį verslumą ir darbo rinkos pokyčius.

    Kas dalyvaus ir kam skirtas renginys

    Pranešėjais ir diskusijų dalyviais bus kviečiami viešojo sektoriaus institucijų atstovai, universitetų ir mokslo organizacijų vadovai, inovacijas remiančios įstaigos bei technologijų įmonės.

    Tarp pirmųjų paskelbtų pranešėjų – dr. Hubertas Cichockis (Tyrimų tinklo „Łukasiewicz“ vadovas), prof. Marekas Gzikas (Mokslo ir aukštojo mokslo ministerijos valstybės sekretorius), prof. Jerzy Małachowskis (Nacionalinio tyrimų ir plėtros centro direktorius) ir kiti mokslo, administracijos bei verslo atstovai.

    Renginys orientuotas į verslo atstovus, akademinę bendruomenę, viešąjį administravimą ir verslo aplinkos institucijas, taip pat darbo rinkos ir švietimo ekspertus, startuolius, doktorantus, jaunus mokslininkus bei studentus.

    Programoje numatytas ir tinklaveikos (networking) formatas bei papildomi renginiai, skirti ryšiams tarp skirtingų sektorių stiprinti.

    „Žinios ekonomikai“ apdovanojimai už bendradarbiavimą

    Vienas svarbiausių konferencijos akcentų – konkurso „Žinios ekonomikai“ rezultatų paskelbimas. Juo siekiama išskirti mokslo ir verslo bendradarbiavimo pavyzdžius, kurie davė apčiuopiamą ekonominį arba socialinį rezultatą.

    Organizatorių teigimu, gali būti įvertinti projektai, kuriuose įdiegta technologija, produktas ar paslauga, pritaikytas patentas, sukurtas naujas gamybos modelis, išplėtotos kompetencijos ar įsteigta technologijų bendrovė.

    Konkurse numatytos šešios kategorijos: „Nuo mokslo iki diegimo“, „MTEP bendradarbiavimas“, „Technologija pramonei“, „Kompetencijos ekonomikai“, „Deeptech ir akademinis verslumas“ bei „Partnerystė plėtrai“.

    Laureatai bus paskelbti per iškilmingą galą 2026 metų lapkričio 25 dieną Varšuvoje.

  • Europos Komisija karpo 2027 metų darbotvarkę: atsisako dalies įstrigusių iniciatyvų

    Europos Komisija karpo 2027 metų darbotvarkę: atsisako dalies įstrigusių iniciatyvų

    Europos Komisija mažina savo 2027 metų teisėkūros užmojus ir į prioritetų viršų kelia konkurencingumą, reguliavimo supaprastinimą bei ekonominį saugumą. Likus vis mažiau laiko iki Ursulos von der Leyen antrosios kadencijos pabaigos, Briuselis nori daugiau dėmesio skirti tam, kas realiai gali būti priimta.

    Kaip rašo „POLITICO“, metinėje Komisijos darbo programoje numatyta ne tik naujų iniciatyvų kryptis, bet ir vadinamasis „teisėkūros valymas“ – atsisakoma pasiūlymų, kurie nebeturi politinių šansų, taip pat panaikinamos pasenusios taisyklės.

    Dokumente akcentuojama, kad ES siekia stiprinti bendrąją rinką, mažinti biurokratiją, modernizuoti pramonę ir didinti gynybinius pajėgumus geopolitinės įtampos bei ekonominio neapibrėžtumo fone.

    Toks posūkis reiškia, kad dalis anksčiau aptartų reformų keliauja į stalčių, o didesnis dėmesys bus skiriamas jau parengtiems teisės aktams „pervaryti“ per finišo liniją – net jei tai mažiau skambu, bet labiau įgyvendinama.

    Kas dingsta iš darbotvarkės

    Komisija ketina oficialiai atsisakyti bandymo reformuoti energijos apmokestinimą – iniciatyvos, kuri buvo pradėta 2021 metais. Ja siekta pakeisti ES mokesčių taisykles taip, kad elektra būtų apmokestinama mažesniu tarifu nei iškastinis kuras, skatinant švaresnės energijos vartojimą.

    Tačiau valstybės narės penkerius metus nesugebėjo susitarti: daliai sostinių reforma būtų reiškusi didesnius mokesčius benzinui, dyzelinui ar gamtinėms dujoms. Dėl to šis pasiūlymas įtrauktas į iniciatyvų, kurių atsisakoma, sąrašą.

    Taip pat numatyta atsiimti vadinamąją „žaliųjų teiginių“ direktyvą (Green Claims Directive), kuri turėjo nustatyti taisykles, kaip įmonės turi pagrįsti aplinkosauginius teiginius apie savo produktus ar paslaugas. Komisija aiškina, kad per „protingą laikotarpį“ nepavyktų užsitikrinti pakankamos valstybių narių paramos.

    Kitas stabdomas projektas – pasiūlymas dėl finansinių duomenų prieigos (Financial Data Access). Jis būtų atvėręs trečiosioms šalims prieigą prie finansų sektoriaus turimų duomenų (pavyzdžiui, draudikų ar pensijų fondų), siekiant paskatinti „fintech“ inovacijas, tačiau susidūrė su stipriu tradicinių rinkos dalyvių pasipriešinimu.

    Kas lieka prioritetuose 2027-aisiais

    Darbo programoje numatyta ir naujų teisėkūros paketų kryptis. Minimas energijos „supaprastinimo paketas“ bei po 2030 metų laikotarpio klimato ir energetikos sistemos rėmai, susiję su ES 2040 metų klimato tikslais, nors konkrečios supaprastinimo priemonės dokumente neišdėstomos.

    Tarp kitų numatomų priemonių – švarios šilumos rinkos mechanizmas, kuris turėtų padėti skatinti šilumos siurblių diegimą. Taip pat planuojama Europos kritinių žaliavų korporacija, kuri galėtų pirkti ir kaupti metalus, reikalingus švariai energetikai, gynybai ir technologijoms.

    Numatyta peržiūrėti laikinas valstybės pagalbos taisykles, taikomas pramonėms, kurios labiausiai nukenčia dėl aukštų energijos kainų. Be to, Komisija planuoja peržiūrėti CO2 standartus sunkiosioms transporto priemonėms.

    Skaitmeninė ir bankų darbotvarkė: daugiau „supaprastinimo“

    Komisija žada 2027 metų viduryje pristatyti skaitmeninės transformacijos paketą – jame turėtų atsirasti supaprastinimo ir autorių teisių klausimai. Tai tęsia jau anksčiau pradėtą supaprastinimo kryptį skaitmeninėje politikoje.

    Duomenų saugojimo tema dokumente įvardijama atsargiai: vietoje žadėto greito visos ES masto pasiūlymo Komisija nurodo dar vertinsianti duomenų saugojimo taisyklių poveikį ir prie šio klausimo grįšianti vėliau.

    Finansų sektoriuje numatomas bankų supaprastinimo ir konkurencingumo paketas pirmajame 2027 metų ketvirtyje. Kartu Komisija ketina atsiimti seniai stringantį Europos indėlių draudimo sistemos projektą, kuriam taip ir nepavyko rasti bendro sutarimo tarp valstybių narių.

    Valymas nuo pasenusių taisyklių

    Be politinių iniciatyvų atsisakymo, Komisija žada panaikinti ir keletą akivaizdžiai pasenusių teisės aktų. Tarp jų minima net taisyklė dėl specialaus intervencinio sviesto atsargų pardavimo Sovietų Sąjungai – valstybei, kuri nustojo egzistuoti 1991 metais.

    Komisija taip pat planuoja naikinti ilgai „užstrigusius“ pasiūlymus, kurie daugelį metų nesulaukė proveržio – pavyzdžiui, susijusius su oro eismo laiko langų paskirstymu ar bendru europiniu indėlių draudimu.

    Visa ši kryptis atspindi aiškų Briuselio signalą: likusios kadencijos pabaigoje bus ieškoma greitesnių, labiau įgyvendinamų sprendimų, o dalis ambicingų reformų užleidžia vietą paprastesniems ir labiau sutariamiems paketams.