Tag: Privatumas

  • Vaikiški išmanieji laikrodžiai su spragomis: per kelias minutes galima sekti ir pasiklausyti

    Vaikiški išmanieji laikrodžiai su spragomis: per kelias minutes galima sekti ir pasiklausyti

    Tėvai vis dažniau renkasi vaikiškus išmaniuosius laikrodžius, kad galėtų paskambinti vaikui ir matyti jo buvimo vietą, neperduodami išmaniojo telefono su programėlėmis ir socialiniais tinklais. Tačiau kibernetinio saugumo tyrimai rodo, kad dalis tokių įrenginių gali turėti rimtų spragų, kurios leidžia piktavaliams juos sekti ar net pasiklausyti.

    Analizuojant dešimtis skirtingų modelių paaiškėjo, kad problema dažnai nėra susijusi su viena konkrečia parduodama marke. Daug skirtingų laikrodžių naudoja tas pačias nuotolines platformas ir serverius, per kuriuos keliauja vietos nustatymo duomenys, skambučiai ar pranešimai, todėl vienas pažeidžiamumas gali paliesti labai platų įrenginių ratą.

    Kur slypi didžiausia rizika

    Saugumo specialistai atkreipia dėmesį į platformas, siejamas su YiQingTeng infrastruktūra, dar žinoma kaip Wonlex arba SETracker, taip pat į NewGPS2012 ir SinoTrack sistemas. Tokios platformos dažnai aptarnauja daugybę skirtingų pardavėjų produktų, todėl vartotojui iš pakuotės ne visada aišku, kokioje sistemoje realiai tvarkomi duomenys.

    Problemos kyla tada, kai serveriai netinkamai patikrina, ar komandas į laikrodį siunčiantis asmuo turi tam teisę, arba kai pačiose sistemose aptinkama kritinių klaidų. Tarp minimų scenarijų yra situacijos, kai išlieka demonstracinės paskyros, o taip pat aptinkami pažeidžiamumai, leidžiantys vykdyti SQL injection atakas ir pasiekti duomenų bazes.

    Ką gali padaryti užpuolikas

    Jei spragos išnaudojamos, užpuolikas gali gauti labai plačias galimybes: sekti įrenginio buvimo vietą, keisti paskyros nustatymus ar įrašus, perimti pranešimus. Kai kuriuose modeliuose, turinčiuose kamerą ar garso funkcijas, teoriškai įmanoma inicijuoti nuotolinį vaizdo ar garso fiksavimą be aiškaus vartotojo perspėjimo.

    Taip pat rizikuojama, kad bus pakeisti avariniai kontaktai, suklastoti pranešimai, o vietos duomenys bus klaidinantys. Tokiu atveju funkcijos, kurios turėtų didinti saugumą, gali būti panaudotos prieš vaiką ir tėvus.

    Kaip sumažinti grėsmes prieš perkant

    Ekspertai ragina prieš įsigyjant pasidomėti, kokią platformą naudoja konkretus laikrodis ir ar gamintojas arba importuotojas reguliariai teikia saugumo atnaujinimus. Praktikoje nemaža dalis įrenginių parduodami kaip private label, kai tas pats gaminys platinamas su skirtingais prekės ženklais, o duomenys vis tiek keliauja į tą pačią infrastruktūrą.

    Naudojant laikrodį verta atnaujinti programinę įrangą ir tėvų programėlę, nustatyti unikalų stiprų slaptažodį ir, jei yra galimybė, įjungti papildomą autentifikavimą. Taip pat svarbu dalintis tik būtinais leidimais ir duomenimis, tačiau reikia suprasti, kad tai nepašalins problemų serverio pusėje, jei tiekėjas jų neištaiso.

    Jeigu pardavėjas negali aiškiai paaiškinti, kur saugomi vaiko duomenys, kaip jie šifruojami ir kaip greitai reaguojama į pažeidžiamumus, saugumo rizika išlieka. Tokiais atvejais specialistai pataria svarstyti alternatyvas arba rinktis gamintojus, kurie viešai skelbia apie atnaujinimus ir saugumo politiką.

  • Kodėl vis daugiau žmonių įsimyli DI pokalbių robotus: psichologai įspėja apie ribą

    Kodėl vis daugiau žmonių įsimyli DI pokalbių robotus: psichologai įspėja apie ribą

    DI pokalbių robotai vis dažniau tampa ne tik kasdieniu įrankiu, bet ir emociniu pašnekovu, su kuriuo dalis žmonių kuria artumo jausmą. Populiarėja platformos, kuriose galima susikurti personalizuotą virtualų partnerį ar draugą, o vartotojų įsitraukimas skaičiuojamas milijonais peržiūrų per mėnesį.

    Tyrimai rodo, kad dalis pažinčių programėlių naudotojų svarstytų romantinį ryšį su DI pokalbių robotu, o didžiausias atvirumas dažniau fiksuojamas Azijoje ir Šiaurės Amerikoje. Kituose darbuose taip pat matoma demografinė struktūra: tokiose programėlėse dažniau aktyvūs vyrai, nors auditorija įvairėja.

    Psichologai pabrėžia, kad vienatvė yra svarbi, bet ne vienintelė priežastis, kodėl žmonės renkasi virtualią draugiją. Santykis su robotu dažnai suvokiamas kaip lengvai pasiekiamas ir psichologiškai saugus: jis beveik visada pasiekiamas, neskuba, nepertraukia ir prisitaiko prie vartotojo bendravimo stiliaus.

    „Tokia sąveika daugeliui atrodo patraukli, nes joje mažiau atstūmimo rizikos, daugiau nuspėjamumo ir kontrolės“, – sakė socialinis psichologas Konradas Majus.

    Svarbus ir konfigūruojamumas: vartotojas gali nusistatyti virtualaus pašnekovo toną, „asmenybę“, net santykio istoriją, todėl artumas kuriamas tarsi be dalies konfliktų, kompromisų ir nusivylimų, kurie būdingi realiems ryšiams. Daliai žmonių tai tampa saugia erdve repetuoti bendravimą, išsakyti poreikius ar išbandyti romantinius scenarijus, kuriuos gėdytųsi aptarti su kitais.

    Ekspertai primena ir antropomorfizacijos efektą, kai žmonės natūraliai priskiria žmogiškas savybes tam, kas kalba, prisimena ankstesnes žinutes ir reaguoja empatiškai. Toks įspūdis gali būti ypač stiprus, nes DI dažnai „nenukreipia“ dėmesio, ilgam išlaiko pokalbio temą ir nuosekliai sutelkia dėmesį į patį vartotoją.

    „Žmogaus jausmai gali būti visiškai tikri, net jeigu kitoje pusėje nėra sąmoningo subjekto, galinčio tuos jausmus atliepti“, – sakė K. Majus.

    Tačiau specialistai pabrėžia, kad šis ryšys iš esmės yra asimetriškas: DI neturi savų poreikių, atsakomybės ar autonomiškų sprendimų, o jo „rūpestis“ tėra tikimybėmis paremta kalbos generacija. Dėl to tiksliau kalbėti apie žmogaus patiriamus autentiškus jausmus santykyje, kuriame abipusiškumas yra simuliuojamas.

    Ribą, pasak psichologų, brėžia poveikis kasdieniam funkcionavimui. Jei retkarčiais naudojamas pokalbių robotas padeda nusiraminti, išsigryninti mintis ar lengviau ruoštis realiems pokalbiams, tai nebūtinai žalinga, tačiau rizika auga, kai virtualus ryšys ima sistemingai pakeisti gyvus kontaktus, didina izoliaciją ar formuoja priklausomybę.

    Dar vienas aspektas yra verslo ir duomenų kontrolė: už virtualaus „partnerio“ visuomet stovi technologiją kurianti organizacija, kuri gali keisti produkto veikimą, kainodarą ar net nutraukti paslaugą. Specialistai atkreipia dėmesį, kad intymūs pokalbiai gali tapti jautrių duomenų šaltiniu, todėl vartotojams svarbu įvertinti privatumo sąlygas ir tai, kam iš tiesų patikima asmeniškiausia informacija.

  • Buvęs „The Pokémon Company“ vadovas teisme: kaltinimai dėl slaptų kamerų biuro tualetuose

    Buvęs „The Pokémon Company“ vadovas teisme: kaltinimai dėl slaptų kamerų biuro tualetuose

    JAV Vašingtono valstijoje teismą pasiekė civilinis ieškinys prieš 45 metų Beną Tsai, buvusį „The Pokémon Company“ darbuotoją. Skunde teigiama, kad bendrovės biure Bellevue mieste galėjo būti įrengti slapti vaizdo įrašymo įrenginiai, o apie tai esą paaiškėjo po kelių mėnesių trukusio vietos tarnybų tyrimo.

    Teigiama, kad teisėsauga vyrą sulaikė dar šių metų sausį ir pateikė įtarimus dėl pirmo laipsnio neteisėto vojerizmo. Tyrėjai iš pradžių aptiko paslėptą kamerą kavinėje Kirkland mieste, o vėliau panašūs įrenginiai, kaip skelbiama, rasti ir kitose vietose, įskaitant įtariamojo namus bei „The Pokémon Company“ patalpas.

    Bylos medžiagoje minimi ir kiti įtarimai, susiję su neteisėtu turiniu: teisėsauga nurodo radusi failų, kuriuose galimai fiksuojamas seksualinis vaikų išnaudojimas ir nuogų suaugusiųjų vaizdai. Dalis šių įrašų, kaip teigiama, galėjo būti susiję su asmeniniais įtariamojo įrašais.

    Įtariamojo advokatas tvirtina, kad jo klientas kaltės nepripažįsta. Vyras laikomas suimtas, o užstatą teismas nustatė 500 000 JAV dolerių, tai yra apie 460 000 eurų.

    Ieškinys pateiktas ne tik buvusiam darbuotojui, bet ir pačiai „The Pokémon Company“. Pareiškėja bendrovei priekaištauja dėl galimų saugumo spragų ir aplaidumo, dėl kurių, jos teigimu, rizikai galėjo būti paveiktos darbuotojos ir lankytojos, besinaudojusios biuro tualetais.

    Teisininkai siekia, kad byla būtų nagrinėjama kaip grupinis ieškinys. Tokiu atveju būtų atstovaujama visoms moterims ir mergaitėms, kurios, kaip teigiama, galėjo lankytis biure laikotarpiu nuo 2017 metų iki 2026 metų liepos 25 dienos, apimančiu visą įtariamojo darbo laiką, kai jis turėjo priėjimą prie pastato.

    „„The Pokémon Company“ turėjo imtis veiksmų, kad apsaugotų vaikus“, – sakė vienas pareiškėją atstovaujančių teisininkų Alexas Dietzas.

    Viešai skelbta, kad bendrovė po sausį įvykusio sulaikymo su įtariamuoju nutraukė darbo santykius, tačiau detalių apie vykstančius procesus nekomentuoja. Teisininkai pažymi, kad tokiose bylose svarbi tampa ne tik individuali baudžiamoji atsakomybė, bet ir darbdavio pareiga užtikrinti aiškias prevencijos priemones bei vidinę kontrolę, ypač jautriose patalpose.

    Šis ginčas vyksta tuo metu, kai žaidimų industrijoje vis daugiau dėmesio skiriama darbuotojų ir lankytojų privatumui, darbo vietų saugumo auditams bei reagavimo procedūroms. Teismo sprendimai gali turėti įtakos tiek galimiems nukentėjusiųjų ieškiniams, tiek tam, kaip didelės tarptautinės bendrovės ateityje griežtins prieigos kontrolę ir patalpų apsaugą.

    „The Pokémon Company“ buvo įkurta 1998 metais, o jos veikla apima prekės ženklo plėtrą visame pasaulyje: nuo vaizdo žaidimų ir licencijuotų prekių iki animacijos projektų. Bendrovę įsteigė „Nintendo“, „Game Freak“ ir „Creatures“.

  • „Meta“ užpatentavo DI, kuris „atgaivins“ jus po mirties: kas bus su „Facebook“ paskyra?

    „Meta“ gavo patentą technologijai, kuri leistų dirbtiniam intelektui palaikyti žmogaus paskyros aktyvumą socialiniuose tinkluose net po jo mirties. Patentiniuose dokumentuose aprašoma idėja sukurti sistemos valdomą skaitmeninį asmens atitikmenį, galintį komunikuoti taip, lyg paskyros savininkas vis dar būtų prisijungęs.

    Pagal aprašymą, tokia sistema galėtų rašyti komentarus, atsakyti į žinutes ar reaguoti į įrašus, imituodama konkretaus vartotojo kalbėseną ir bendravimo manierą. Modelis būtų pritaikomas ne bendrai auditorijai, o individualiai, remiantis asmens ankstesne veikla ir sąveika.

    Patente nurodoma, kad DI mokymui galėtų būti pasitelkiami vartotojo skaitmeniniai pėdsakai: įrašai, reakcijos, komentarai, žinučių istorija ir kiti elgsenos signalai. Tikslas būtų ne vien generuoti atsitiktinius atsakymus, o atkurti nuoseklų stilių, emocines reakcijas ir bendravimo modelius skirtinguose kontekstuose.

    Technologijos aktyvavimas būtų siejamas su ilgesniu neaktyvumu arba vartotojo mirtimi, tačiau pats patentas automatiškai nereiškia, kad funkcija bus įdiegta. „Meta“ atstovai viešai yra ne kartą pabrėžę, kad patentavimas dažnai skirtas idėjoms apsaugoti, o ne skubiam produktų paleidimui.

    Vis dėlto pati koncepcija kelia rimtų klausimų dėl privatumo ir sutikimo. Praktikoje tektų aiškiai atsakyti, kas ir kokiomis sąlygomis galėtų leisti tokiam skaitmeniniam atitikmeniui veikti, kas valdytų jo turinį ir ar artimieji galėtų jį išjungti.

    Ne mažiau svarbus ir psichologinis aspektas: aktyviai bendraujanti mirusio žmogaus paskyra gali turėti skirtingą poveikį gedintiems artimiesiems. Vieniems tai galėtų tapti paguodos forma, kitiems priminti netektį ar net klaidinti, ypač jei nėra aiškiai pažymėta, kad bendrauja DI.

    „Facebook“ jau anksčiau taikė paskyrų memorializavimo praktiką, kai profilis išlieka kaip atminimo erdvė, tačiau aktyvi komunikacija po mirties reikštų iš esmės kitą lygį. Tai taip pat atvertų teisinių ginčų riziką dėl skaitmeninio palikimo, duomenų naudojimo ribų ir galimų piktnaudžiavimų, kai asmens „balsas“ būtų panaudotas be aiškaus mandato.

    Augant generatyvinio DI galimybėms, skaitmeninio tęstinumo tema vis dažniau atsiduria technologijų, etikos ir teisės sankirtoje. Jei tokie sprendimai kada nors būtų realiai diegiami, jų sėkmę lemtų ne tik technologinis tikslumas, bet ir skaidrios taisyklės, aiškus vartotojo pasirinkimas bei patikimi apsaugos mechanizmai.

  • ES iki 2028 metų pratęs žinučių skenavimo išimtį: šifruotos programėlės lieka už ribų

    ES iki 2028 metų pratęs žinučių skenavimo išimtį: šifruotos programėlės lieka už ribų

    Europos Sąjungos valstybės narės patvirtino laikiną teisinį režimą, leidžiantį ryšių ir žinučių paslaugų teikėjams savanoriškai taikyti priemones, skirtas aptikti vaikų seksualinio išnaudojimo medžiagą internete. Ši išimtis nuo elektroninių ryšių privatumo taisyklių pratęsta iki 2028 metų balandžio 3 dienos.

    Sprendimas priimtas taikant rašytinę procedūrą, kuri paprastai naudojama, kai siekiama greitai užfiksuoti valstybių pozicijas be atskiro posėdžio. Už pratęsimą balsavo 25 šalys, viena buvo prieš, dar viena susilaikė.

    Į patvirtintą tekstą įtraukta svarbi išlyga: išimtis netaikoma visapusiškai šifruotoms nuo galo iki galo žinutėms. Tai reiškia, kad tokios programėlės kaip „WhatsApp“ ir „Signal“, kuriose žinučių turinį gali perskaityti tik siuntėjas ir gavėjas, nepatenka į šio laikino režimo taikymo sritį.

    Laikinasis režimas jau kelerius metus kelia aštrias diskusijas tarp vaikų apsaugos šalininkų ir privatumo gynėjų. Kritikai jį vadina bandymu įtvirtinti principą, kad privačios žinutės gali būti tikrinamos masiškai, o tai, jų teigimu, kurtų pavojingą precedentą ir didintų piktnaudžiavimo riziką.

    Europos Parlamentas anksčiau buvo pasisakęs prieš pratęsimą, todėl priemonė buvo nustojusi galioti, tačiau klausimas sugrąžintas į darbotvarkę ir galiausiai pritarta naujam terminui. Tuo pat metu ES institucijose toliau derinamas nuolatinis sprendimas, kuris, skirtingai nei laikinasis, galėtų numatyti privalomas, o ne savanoriškas taisykles.

    Centro kairės europarlamentarė Birgit Sippel po balsavimo pabrėžė, kad parlamente buvo siekta labiau apriboti priemonių taikymą ir orientuotis į jau žinomą neteisėtą turinį bei tikslines priemones.

    „Aiški dauguma norėjo apriboti taikymą iki žinomos vaikų seksualinio išnaudojimo medžiagos ir numatyti tik tikslines priemones“, – sakė Birgit Sippel.

    Kritikos ES institucijoms net ir po šifruotų pokalbių išėmimo nemažėja. Žaliųjų frakcijos atstovai pabrėžia, kad bet koks privataus susirašinėjimo turinio tikrinimas turėtų būti siejamas tik su konkrečiais įtariamaisiais, o ne taikomas plačiai visiems naudotojams.

    „Bet koks privataus bendravimo turinio skenavimas turi būti ribojamas tik konkretiems įtariamiesiems“, – sakė europarlamentaras Ignazio Marino.

    Diskusijų foną stiprina ir teisinė rizika: skeptikai įspėja, kad pernelyg platus susirašinėjimo tikrinimas gali prieštarauti pagrindinėms teisėms, įskaitant susirašinėjimo slaptumą, todėl ateityje tokios priemonės gali atsidurti Europos Sąjungos Teisingumo Teismo akiratyje. Dėl to artimiausiais metais lemiamu taps klausimas, ar pavyks suderinti vaikų apsaugos tikslus su proporcingumo ir privatumo principais.

  • Indijoje darbuotojus filmuoja nuo ryto iki vakaro: jų įgūdžiais mokomi robotai, galintys atimti darbą

    Indijoje darbuotojus filmuoja nuo ryto iki vakaro: jų įgūdžiais mokomi robotai, galintys atimti darbą

    Indijoje tūkstančiai gamyklų ir statybų sektoriaus darbuotojų vis dažniau dirba su ant kūno ar galvos tvirtinamomis kameromis, kurios fiksuoja kiekvieną judesį darbo metu. Šie vaizdo įrašai vėliau paverčiami komerciniais duomenų rinkiniais, skirtais robotams ir pramonės automatizavimo sprendimams mokyti.

    Darbuotojai teigia, kad nuolatinis filmavimas kelia stresą ir didina spaudimą neklysti, nes bet koks veiksmas gali būti peržiūrėtas vadovų. Kai kuriais atvejais už filmavimo valandas siūlomas nedidelis priedas, tačiau žmonės baiminasi, kad taip jie patys padeda kurti sistemas, kurios ateityje pakeis jų darbo vietas.

    Duomenys robotams, rizika žmonėms

    Pramonės įmonėms ir tarpininkams tokie įrašai yra vertingas turtas, nes jie leidžia fiksuoti realias darbo situacijas iš pirmojo asmens perspektyvos. Tai ypač svarbu kuriant humanoidinius robotus ir sandėlių automatizavimą, kur reikalinga vadinamoji įkūnyta patirtis: kaip suimti netaisyklingą daiktą, kokia seka atlikti veiksmus, kokią jėgą panaudoti.

    Technologijų rinkoje stiprėja tendencija perkelti DI iš skaitmeninės erdvės į fizinę, todėl duomenų poreikis auga. Kuo daugiau realaus pasaulio pavyzdžių gauna kūrėjai, tuo tiksliau sistemos išmoksta atpažinti objektus, planuoti judesius ir kartoti žmogaus atliekamas užduotis.

    Teisinės spragos ir sutikimo problema

    Ekspertai atkreipia dėmesį, kad darbuotojų sutikimas filmuoti dažnai būna formalus, ypač hierarchinėse darbo vietose, kur atsisakymas gali reikšti prastesnes pamainas ar net darbo praradimą. Be aiškių taisyklių išlieka rizika, kad įrašai bus naudojami ne tik mokymui, bet ir disciplininei kontrolei, našumo vertinimui ar ginčams dėl klaidų.

    Darbo rinkos analitikai šį reiškinį vadina dvigubu smūgiu: žmonių įgūdžiai skaitmeninami ir paverčiami duomenimis, o tuo pat metu didėja priežiūra ir spaudimas darbo vietoje. Ilgainiui tai gali paspartinti automatizaciją būtent tose srityse, kuriose darbuotojai šiandien yra filmuojami daugiausia.

    Ką tai gali reikšti ateičiai

    Robotikos šalininkai pabrėžia, kad automatizacija gali mažinti klaidų skaičių ir didinti produktyvumą, tačiau socialinė kaina tampa vis akivaizdesnė. Diskusijose vis dažniau keliami klausimai, ar darbuotojai turėtų gauti didesnę kompensaciją už duomenis, ar reikia aiškesnio reguliavimo dėl filmavimo darbo vietoje ir duomenų panaudojimo.

    Kai kurie ekonomistai ir technologijų lyderiai kaip vieną iš ilgalaikių scenarijų mini robotizacijos apmokestinimą ir platesnes socialines apsaugas, tačiau konkrečių sprendimų terminai išlieka neaiškūs. Kol kas daugelyje šalių, įskaitant Indiją, technologijų plėtra juda greičiau nei darbo teisės ir privatumo taisyklių atnaujinimas.

  • Kodėl vaikams paplūdimyje nereikėtų būti be apatinių: gydytojai įspėja apie rizikas

    Atėjus maudynių sezonui tėvams vis dažniau kyla klausimas, ar mažiems vaikams paplūdimyje saugu būti nuogiems. Gydytojai pabrėžia, kad apatinių ar maudymosi drabužių dėvėjimas nėra vien estetikos reikalas – tai susiję su higiena, privatumu ir vaiko saugumu.

    Specialistai atkreipia dėmesį, kad vaikas yra visavertė asmenybė, todėl jo kūno ribų gerbimas turėtų prasidėti anksti. Įprotis pasirūpinti priedanga viešoje vietoje padeda formuoti supratimą apie privatumą, o vėliau sumažina riziką, kad vaikui bus nemalonu dėl ankstyvų nuotraukų ar situacijų, kuriose jis buvo paliktas be apsaugos.

    Privatumas ir skaitmeninė rizika

    Medikai pabrėžia ir mažiau akivaizdžią, bet realią problemą – viešose vietose niekada neįmanoma iki galo įvertinti aplinkinių ketinimų. Šiandien, kai telefonų kameros turi priartinimo funkcijas, didėja rizika, kad vaiko nuogumas gali būti nufilmuotas ar nufotografuotas be tėvų žinios.

    Tokiose situacijose pažeidžiamas vaiko privatumas, o medžiaga teoriškai gali atsidurti netinkamose rankose. Dėl to rekomenduojama vaiką perrengti tik nuo pašalinių akių apsaugotose vietose, o paplūdimyje rinktis maudymosi kostiumėlį, glaudesnes kelnaites ar specialias plaukymo sauskelnes.

    Smėlis nėra sterilus

    Gydytojai primena, kad paplūdimio smėlis tik iš pirmo žvilgsnio atrodo švarus. Naktį pakrantėje gali lankytis gyvūnai, o smėlyje gali likti įvairių nešvarumų, todėl tiesioginis kontaktas su gleivinėmis didina sudirgimo ir uždegimo riziką.

    Be to, smėlyje kartais pasitaiko aštrių kriauklių nuolaužų, vabzdžių ar net stiklo šukių. Dėl to vaikams, kurie žaidžia sėdėdami ar ropodami, drabužiai tampa paprasta fizine apsauga nuo mikrotraumų ir dirginimo.

    Uždegimų rizika ir ką renkasi gydytojai

    Specialistai aiškina, kad mergaitėms dėl anatominių ypatumų lengviau vystosi šlapimo takų ar išorinių lytinių organų uždegimai, kai į gleivines patenka smėlio ar nešvarumų. Tačiau ir berniukai nėra apsaugoti – sudirgimas gali baigtis skausmingais odos uždegimais.

    Praktiškiausia išeitis – patogūs maudymosi drabužiai, o patiems mažiausiems – plaukymo sauskelnės. Gydytojai taip pat primena, kad paplūdimyje svarbu pasirūpinti galvos apdangalu, vengti tiesioginės saulės per didžiausią kaitrą ir reguliariai naudoti apsaugą nuo saulės, parinktą pagal vaiko amžių.

    Jei po poilsio prie vandens atsiranda paraudimas, skausmas šlapinantis, niežulys ar neįprastos išskyros, rekomenduojama nedelsti ir kreiptis į gydytoją. Tokie simptomai gali rodyti sudirgimą ar infekciją, kurią anksti pradėjus gydyti dažniausiai pavyksta suvaldyti greitai.

  • Europos Parlamento vadovė Metsola grąžina vaikų apsaugos internete įstatymą: lauks naujas balsavimas

    Europos Parlamento vadovė Metsola grąžina vaikų apsaugos internete įstatymą: lauks naujas balsavimas

    Europos Parlamento pirmininkė Roberta Metsola inicijavo retai taikomą procedūrą, kuri į plenarinės sesijos darbotvarkę sugrąžina teisės aktą dėl kovos su vaikų seksualinio išnaudojimo medžiaga internete. Tai reiškia, kad europarlamentarai netrukus vėl balsuos dėl dokumento, kurį anksčiau buvo atmetę dėl privatumo rizikų.

    Diskusijų centre yra laikina priemonė, susijusi su elektroninių ryšių konfidencialumu. Ji leistų interneto paslaugų teikėjams tam tikromis sąlygomis aptikti ir pranešti apie vaikų seksualinio išnaudojimo medžiagą, tačiau kritikai perspėja, kad toks mechanizmas gali priartėti prie plataus masto naudotojų stebėsenos.

    Kas pasikeičia grįžus į darbotvarkę

    Šįkart svarbiausia ne tik pats turinys, bet ir balsavimo matematika. Norint atmesti ar pakeisti Tarybos poziciją, Parlamentui reikia absoliučios daugumos, tai yra bent 361 balso, o priimti pakanka paprastos daugumos, priklausomai nuo dalyvaujančiųjų skaičiaus.

    Ankstesnis balsavimas parodė, kad surinkti absoliučią daugumą gali būti sudėtinga net ir tuomet, kai kritikos teisės aktui netrūksta. Be to, pagal procedūrines taisykles, jei per nustatytą laiką sprendimas nepriimamas, Tarybos pozicija gali įsigalioti automatiškai.

    Privatumas prieš vaikų apsaugą

    Politinė įtampa kyla iš dviejų sunkiai suderinamų tikslų. Viena pusė pabrėžia, kad vaikų apsauga reikalauja veiksmingų įrankių aptikti ir stabdyti neteisėto turinio plitimą, o teisėsaugai būtina išlaikyti galimybę gauti pranešimus iš platformų.

    Kita pusė, įskaitant dalį kibernetinio saugumo ir privatumo ekspertų, perspėja, kad masinio skenavimo modeliai gali sukurti precedentą plačiau taikyti turinio ir ryšio analizę. Ypač daug klausimų kelia technologiniai sprendimai, kurie iš esmės silpnintų privačių susirašinėjimų apsaugą ir galėtų paveikti šifruotas paslaugas.

    Kodėl ES sprendimas stringa

    Europos Sąjungoje bandymai rasti ilgalaikį teisinį sprendimą šiai sričiai jau ne kartą strigo dėl politinių ir teisinių nesutarimų. Lygiagrečiai derinamas nuolatinis reguliavimas taip pat susidūrė su aklaviete, todėl laikinas variantas vertinamas kaip bandymas užpildyti spragą.

    Artėjantis balsavimas Strasbūre taps testu, ar Parlamentas sutiks su kompromisu, kuris, šalininkų teigimu, būtinas vaikų apsaugai, o kritikų vertinimu, gali pernelyg išplėsti platformų teisę tikrinti vartotojų komunikaciją. Nuo rezultato priklausys ne tik konkretaus dokumento likimas, bet ir signalas, kokią kryptį ES rinksis spręsdama saugumo ir privatumo balansą skaitmeninėje erdvėje.

  • „Google“ testuoja naują reCAPTCHA: prašo mojuoti rankomis prieš kamerą – kyla klausimų

    „Google“ testuoja naują reCAPTCHA: prašo mojuoti rankomis prieš kamerą – kyla klausimų

    Kas keičiasi reCAPTCHA patikroje

    Interneto vartotojams pažįstamos reCAPTCHA užduotys dažnai erzina: tenka rinkti objektus iš neryškių paveikslėlių ar perrašinėti sunkiai įskaitomus simbolius. „Google“ testuoja naują alternatyvą, kuri vietoje paveikslėlių remiasi rankų judesių atpažinimu.

    Ši patikra prašo atlikti konkrečius gestus prieš įrenginio kamerą. Sistema analizuoja vaizdą ir vertina, ar judesiai atitinka užduotį, taip siekdama atskirti žmogų nuo automatizuotų botų.

    Kamera, duomenys ir privatumo klausimai

    Naujas metodas veikia tik suteikus prieigą prie kameros, todėl daliai vartotojų tai gali atrodyti pernelyg invazyvu. „Google“ teigia, kad vaizdas nėra įrašomas, nėra renkami duomenys, leidžiantys susieti patikrą su konkrečia tapatybe, o po patvirtinimo informacija pašalinama.

    Jei vartotojas nesutinka suteikti prieigos prie kameros, jis nėra užrakinamas be išeities. Tokiu atveju galima rinktis anksčiau taikytus patikros būdus, pavyzdžiui, užduotis su paveikslėliais.

    Ar tai tikrai sustabdys botus?

    Pirmieji bandymai rodo, kad naujovė nėra neapeinama. Vartotojai jau aptiko būdų, kaip apgauti patikrą, pavyzdžiui, pasitelkiant iš anksto paruoštus vaizdus, todėl tikėtina, kad mechanizmui dar reikės papildomo tobulinimo.

    Platesniame kontekste CAPTCHA rinka apskritai keičiasi, nes botų srautas auga, o tradicinės užduotys vis labiau blogina vartotojų patirtį. Dėl to „Google“, „Mozilla“, „Microsoft“ ir kiti rinkos dalyviai ieško kriptografinių alternatyvų, kurios leistų patvirtinti vartotoją be nuolatinių galvosūkių.

  • Naudojatės „WhatsApp“? Skubėkite užsitikrinti vartotojo vardą – kitaip gali būti per vėlu

    Naudojatės „WhatsApp“? Skubėkite užsitikrinti vartotojo vardą – kitaip gali būti per vėlu

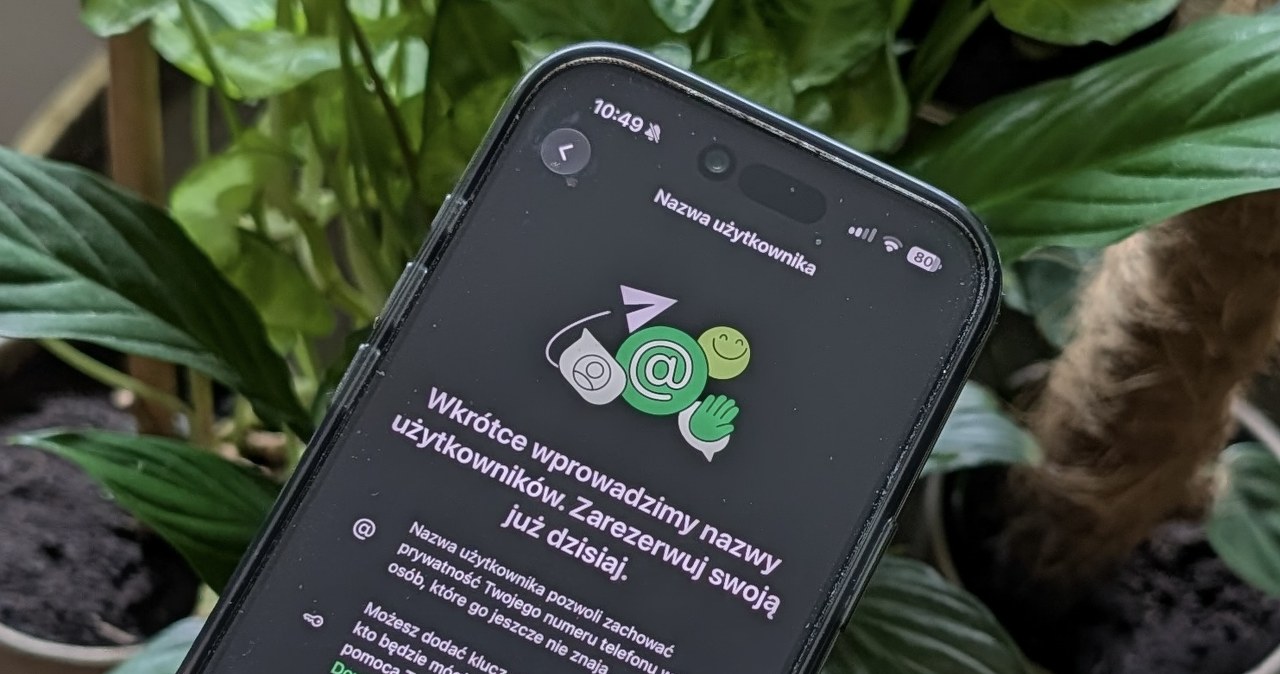
    „WhatsApp“ ruošiasi svarbiam pokyčiui: paskyros ilgainiui bus siejamos ne vien su telefono numeriu, bet ir su unikaliu vartotojo vardu. Apie tai pranešė „Meta“, pabrėždama, kad sprendimas pirmiausia susijęs su privatumu ir patogesniu bendravimu.

    Iki šiol „WhatsApp“ tapatybė praktiškai reiškė telefono numerį, o tai ne visada patogu, kai rašote naujiems žmonėms ar bendraujate grupėse. Įvedus vartotojo vardus, pirmą kartą parašę žmogui ar įmonei galėsite neatskleisti savo numerio, jei funkcija bus aktyvuota abiejose pusėse.

    Vartotojo vardų rezervavimas jau pradedamas diegti, todėl delsti nepatartina. „WhatsApp“ naudojasi daugiau nei 3 mlrd. žmonių, tad trumpi ir aiškūs vardai gali būti greitai užimti, o vėliau teks rinktis sudėtingesnes alternatyvas.

    Svarbu suprasti, kad dabar kalbama apie rezervaciją, o ne apie visišką numerio pakeitimą vartotojo vardu. „Meta“ nurodo, kad galimybė realiai naudoti vartotojo vardą kaip kontaktą ir matyti jį vietoje numerio bus įjungiama vėliau šiais metais, diegiant naujovę etapais.

    Jei norite pasitikrinti, ar funkcija jau pasiekė jūsų programėlę, atnaujinkite „WhatsApp“ iki naujausios versijos ir peržiūrėkite profilio nustatymus. Kai naujovė bus įjungta jūsų paskyrai, programėlė apie tai turėtų informuoti pranešimu arba atskiru pasirinkimu nustatymuose.

    Privatumo požiūriu tai vienas reikšmingiausių „WhatsApp“ pokyčių per pastaruosius metus, nes mažina poreikį dalintis asmeniniais kontaktiniais duomenimis. Tačiau ekspertai primena, kad saugumui svarbiausia išlieka praktiniai įpročiai: dviejų žingsnių patvirtinimas, atsargumas su nuorodomis ir aiškūs privatumo nustatymai.