Tag: Sukčiavimas

  • Po riaušių Prancūzijoje Vinted ėmėsi griežtų veiksmų: šalinami įtartini skelbimai ir blokai

    Įtartinų skelbimų banga po neramumų

    Po protestų ir riaušių Prancūzijos miestuose socialiniuose tinkluose ėmė plisti vaizdo įrašai, kuriuose matyti iš parduotuvių išnešti daiktai. Tarp minimų grobių buvo drabužiai, aksesuarai, kvepalai, taip pat elektronika.

    Netrukus dėmesys krypo į naudotų daiktų prekybos platformas, kur pasirodė skelbimų su panašiomis prekėmis. Kai kuriais atvejais pirkėjams įtarimų kėlė ne tik pats asortimentas, bet ir tai, kaip jis siūlomas.

    Kodėl skelbimai sukėlė įtarimų

    Žiniasklaidoje aptarti skelbimai išsiskyrė keliomis detalėmis: dalis prekių buvo siūlomos ne po vieną, o didesniais kiekiais, o kainos atrodė gerokai mažesnės nei įprastos rinkoje. Taip pat akį traukė skelbimų laikas, nes kai kurie jų atsirado netrukus po neramumų.

    Viešojoje erdvėje aptarta, kad dalyje įrašų pasitaikė nuorodų į protestų datą, o tai dar labiau pakurstė klausimus dėl prekių kilmės. Tiesa, vien sutapimai savaime neįrodo, kad konkretus daiktas yra vogtas.

    Vinted pozicija: nulinė tolerancija vogtiems daiktams

    Vinted priminė, kad vogtų daiktų pardavimas ir tokių prekių paieška platformoje yra draudžiami. Bendrovė teigia tikrinanti įtartinus skelbimus ir, nustačiusi pažeidimus, juos šalinanti.

    „Vogtų daiktų pardavimas, kaip ir tokių prekių paieška, Vinted platformoje yra griežtai draudžiami. Mes tam netoleruojame“, – sakė Vinted atstovas.

    Platforma nurodė, kad po savaitgalio įvykių ėmėsi papildomų veiksmų, siekdama greičiau identifikuoti su galimomis vagystėmis susijusius skelbimus. Taip pat pabrėžiama, kad už taisyklių pažeidimus gali būti ribojamos paskyros, įskaitant nuolatinį blokavimą.

    Ką tai reiškia pirkėjams ir pardavėjams

    Vinted teigia bendradarbiaujanti su Prancūzijos institucijomis, o įtartinus skelbimus raginama žymėti pačioje platformoje. Tokie pranešimai perduodami moderavimo komandai, kuri vertina, ar pasiūlymas atitinka taisykles.

    Pirkėjams primenama kritiškai vertinti neįprastai žemas kainas ir didelius vienodų prekių kiekius, o kilus abejonių naudotis pranešimo funkcijomis. Ekspertai taip pat atkreipia dėmesį, kad prekių kilmės klausimai antrinėje rinkoje dažnėja, todėl platformos vis aktyviau stiprina moderavimą ir prevenciją.
  • Zarasų rajone sukčiai išviliojo 3 020 eurų: įspėja, kad apgaulė slepiasi „Google“ rezultate

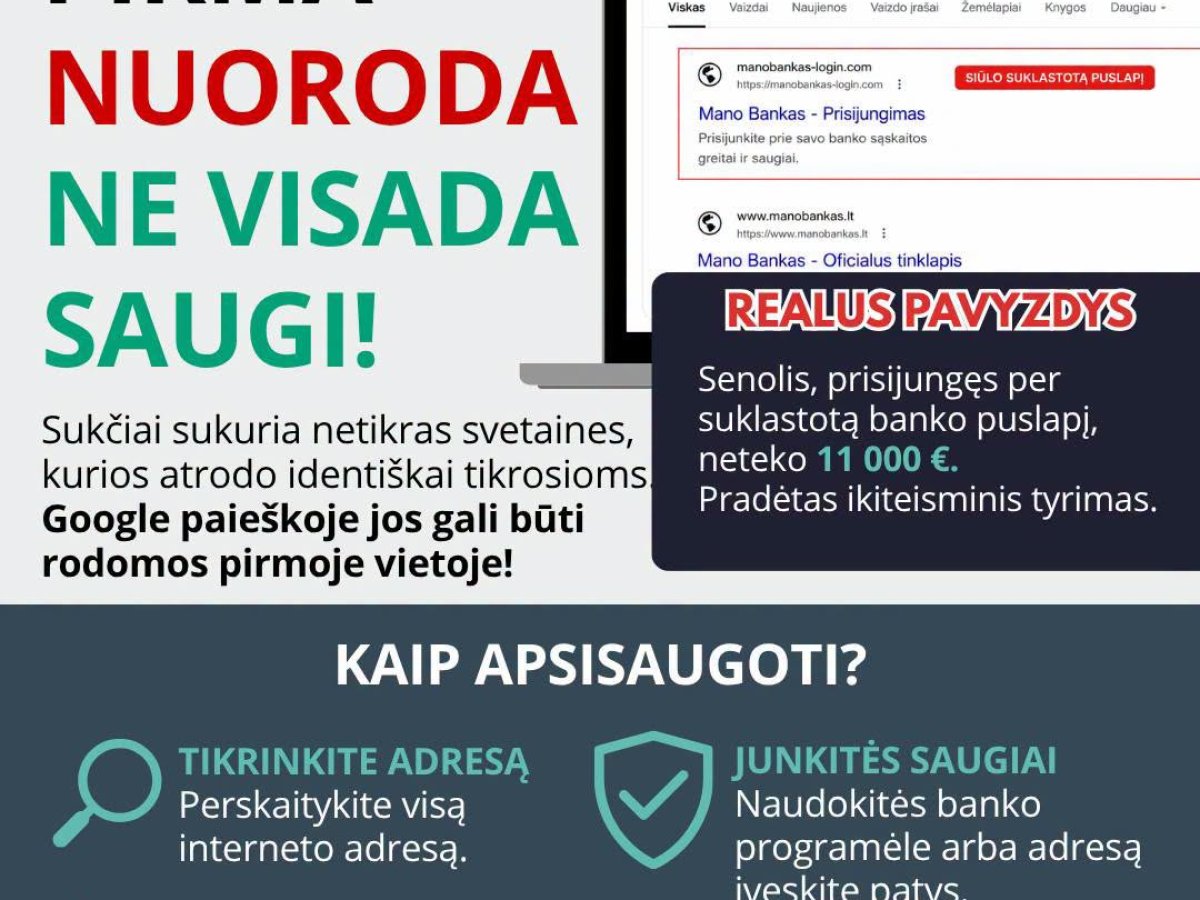
    Zarasų rajone sukčiai išviliojo 3 020 eurų: įspėja, kad apgaulė slepiasi „Google“ rezultate

    Zarasų rajone per kelias dienas fiksuoti trys sukčiavimo atvejai, kai gyventojai, ieškodami „Regitros“ ar draudimo bendrovių svetainių, pateko į suklastotus puslapius. Paspaudus paieškos sistemoje pateiktas nuorodas, vartotojai buvo nukreipti ne į oficialius puslapius, o į jų kopijas.

    Policijos duomenimis, netikros svetainės vizualiai atrodė įtikinamai, todėl žmonės nesuabejojo ir tęsė veiksmus. Galiausiai jie buvo nuvedami į tariamus elektroninės bankininkystės prisijungimo langus, kur prašyta suvesti prisijungimo duomenis ir patvirtinimo kodus.

    Suvedus informaciją, sukčiai įgydavo prieigą prie sąskaitų ir inicijuodavo pinigų pervedimus. Per šiuos tris atvejus iš viso pasisavinta 3 020 eurų, o nukentėjusieji apie tai sužinojo tik pastebėję neleistinas operacijas arba gavę banko pranešimus.

    Kaip atpažinti netikrą svetainę?

    Specialistai pabrėžia, kad aukšta pozicija paieškos rezultatuose savaime negarantuoja saugumo, o reklaminės nuorodos gali vesti į sukčiams priklausančius puslapius. Ypač dažnai taikomasi į paslaugas, kurias žmonės skuba rasti greitai, pavyzdžiui, transporto registraciją ar draudimą.

    Saugiausia oficialų adresą susirasti tik patikimuose šaltiniuose arba suvesti jį ranka, o ne spausti pirmą pasitaikiusią nuorodą. Taip pat verta atkreipti dėmesį į smulkius adreso skirtumus, pavyzdžiui, papildomas raides, brūkšnelius ar neįprastus domenus.

    Ką daryti, jei duomenis jau suvedėte?

    Jeigu įtariate, kad prisijungimo duomenis suvedėte netikrame puslapyje, nedelskite ir iškart kreipkitės į savo banką. Kuo greičiau pranešite, tuo didesnė tikimybė sustabdyti operacijas, užblokuoti prieigas ar apriboti mokėjimus.

    Taip pat rekomenduojama pakeisti slaptažodžius, peržiūrėti sąskaitų istoriją ir pateikti pareiškimą policijai. Pareigūnai primena, kad PIN kodų, prisijungimo duomenų ar mokėjimo patvirtinimų niekada nereikėtų atskleisti, jei kyla bent menkiausia abejonė dėl puslapio tikrumo.

  • Pinigai dingo akimirksniu: ar dar įmanoma atšaukti BLIK pavedimą ir ką daryti iškart?

    Pinigai dingo akimirksniu: ar dar įmanoma atšaukti BLIK pavedimą ir ką daryti iškart?

    BLIK pavedimai ir mokėjimai dažniausiai įvykdomi beveik akimirksniu, todėl po patvirtinimo bankas paprastai nebeturi techninės galimybės jų sustabdyti. Pagal mokėjimo paslaugas reglamentuojančias taisykles klientas gali atšaukti operaciją tik iki tol, kol bankas nepradėjo jos vykdyti, o BLIK atveju tai įvyksta praktiškai iš karto.

    Jeigu lėšos jau nurašytos ir pasiekė gavėją, banko programėlėje dažniausiai nerasite funkcijos, kuri leistų paprastai „atšaukti“ BLIK pavedimą. Vis dėlto delsimas čia kainuoja brangiai, todėl pastebėjus klaidą svarbiausia nedelsiant kreiptis į savo banką oficialiais kanalais.

    Bankui pranešus apie klaidingą pervedimą, pradedama grąžinimo procedūra, kuri remiasi gavėjo banko įsitraukimu. Paprastai bankas informuoja gavėją ir nurodo specialų grąžinimo kelią, kad lėšos galėtų būti sugrąžintos be papildomų mokesčių ir su aiškiu operacijos atsekamumu.

    Jei pinigai per BLIK buvo pervesti į neteisingą telefono numerį, lėšų susigrąžinimas įmanomas, tačiau bankas negali jų tiesiog paimti iš atsitiktinio gavėjo sąskaitos. Praktikoje bankas turi pradėti įstatyminę procedūrą per 3 darbo dienas nuo pranešimo, o jeigu per 30 dienų pinigai negrįžta, siuntėjas gali prašyti gavėjo duomenų, reikalingų reikalavimui pareikšti.

    Atskira ir sudėtingesnė situacija yra grynųjų išėmimas bankomate naudojant BLIK. Jei pinigai jau išduoti, sustabdyti tokios operacijos bankas nebegali, nes grynieji gali būti paimti per kelias sekundes, o po išdavimo operacija laikoma užbaigta.

    Jeigu įtariate sukčiavimą ir operacija buvo atlikta be jūsų sutikimo, bankui būtina pateikti pranešimą apie neautorizuotą transakciją. Tokiais atvejais galioja griežtesni vartotojo apsaugos terminai, o lėšos paprastai turi būti grąžinamos ne vėliau kaip iki kitos darbo dienos pabaigos po pranešimo, jei nėra pagrįstų ir dokumentuotų įtarimų dėl paties kliento nesąžiningumo.

    Kur kas daugiau ginčų kyla tada, kai žmogus pats patvirtino BLIK, bet tai padarė apgautas, pavyzdžiui, sukčiui apsimetus pažįstamu ar banko darbuotoju. Tokiais atvejais bankas paprastai vertina individualias aplinkybes, todėl pateikiant pretenziją verta detaliai aprašyti įvykių seką ir turėti įrodymus, įskaitant susirašinėjimų vaizdus, skambučių istoriją ir policijai pateikto pareiškimo patvirtinimą.

    Pastaruoju metu daugėja ir schemų, kai sukčiai bando įtraukti atsitiktinius žmones į pinigų judėjimą per tariamus „grąžinimus“. Gavus netikėtą pervedimą nereikėtų aklai persiųsti pinigų atgal į skambinančiojo nurodytą numerį ar sąskaitą, nes taip galima netyčia tapti nusikalstamos veikos grandimi.

    Saugiausias kelias tokiose situacijose yra apie netikėtą pervedimą informuoti banką ir elgtis tik pagal oficialiai nurodytą grąžinimo procedūrą. Tuomet veiksmai būna dokumentuojami, mažėja rizika prarasti lėšas ir paprasčiau įrodyti, kad veikėte sąžiningai.

  • Allegro ir Vinted plinta grąžinimų sukčiavimas: DI sugeneruotos nuotraukos apsunkina ginčus

    Elektroninės prekybos platformose daugėja atvejų, kai pirkėjai ginčuose pateikia ne realias, o dirbtinis intelektas sugeneruotas nuotraukas. Tokiais vaizdais imituojami tariami defektai ar pažeistos siuntos, kad būtų išsireikalauta pinigų grąžinimo, o prekė liktų pas pirkėją.

    Ši schema dažnai vadinama pinigų grąžinimo sukčiavimu, kai grąžinimas prašomas už iš esmės tvarkingą daiktą. DI įrankiai leidžia lengvai pridėti tariamas skyles drabužiuose, įbrėžimus, dėmes ar „pakuotės sugadinimus“, todėl pardavėjams vis sunkiau įrodyti, kad prekė buvo išsiųsta tvarkinga.

    Kaip veikia nauja schema

    Dažnas scenarijus prasideda nuo skundo, kad prekė neatitiko aprašymo arba atvyko sugadinta. Prie skundo pridedamos įtikinamai atrodančios nuotraukos, kurios, kaip įtariama, gali būti sukurtos ar pakoreguotos DI priemonėmis.

    Problema ta, kad ginčų valdyme platformos neretai linkusios remtis pateiktais įrodymais ir pirkėjo apsauga. Tokiose situacijose pardavėjai rizikuoja prarasti ir pinigus, ir prekę, ypač jei neturi savo surinktų siuntos paruošimo įrodymų.

    Ką sako platformos ir kodėl sunku įrodyti

    Platformos pabrėžia, kad vaizdo kokybės gerinimas ar fono šalinimas savaime nėra draudžiamas, jei tai atitinka taisykles ir tiksliai atspindi parduodamą daiktą. Tačiau klaidinantis ar apgaulingas DI naudojimas skelbimuose ar ginčuose, pateikiant suklastotus „įrodymus“, yra vertinamas kaip taisyklių pažeidimas.

    Praktikoje viską apsunkina tai, kad DI korekcijos gali būti nepastebimos plika akimi. Net ir naudojant specialius aptikimo įrankius dažnai gaunamas tik signalas, kad vaizdas galėjo būti generuotas ar keistas, bet tai nebūtinai tampa lemiamu įrodymu ginče.

    Kaip saugosi pardavėjai ir kokios rizikos

    Pardavėjai vis dažniau renka papildomus įrodymus dar prieš išsiunčiant siuntą: filmuoja pakavimo procesą, fiksuoja prekės būklę, serijinius numerius ar kitus identifikatorius. Taip pat populiarėja siuntų žymėjimas, kad jos supakuotos stebint vaizdo stebėjimui, nors tokie užrašai savaime negarantuoja apsaugos.

    Teisinė rizika sukčiaujantiems pirkėjams išlieka reali, nes tyčinis pardavėjo klaidinimas siekiant gauti pinigų grąžinimą gali būti vertinamas kaip sukčiavimas. Vis dėlto augant DI galimybėms tikėtina, kad bandymų piktnaudžiauti daugės, o kol kas didelė dalis atsakomybės tenka patiems pardavėjams ir jų surenkamiems įrodymams.

  • Bruklino gyventojui – iki 12 metų kalėjimo: per „Coinbase“ apgavystę išviliojo apie 13,7 mln. eurų

    Bruklino gyventojui – iki 12 metų kalėjimo: per „Coinbase“ apgavystę išviliojo apie 13,7 mln. eurų

    JAV Niujorko Bruklino rajone gyvenantis Ronaldas Spektoras nuteistas dėl ilgiau nei metus trukusios sukčiavimo schemos, per kurią, teisėsaugos teigimu, iš maždaug 100 žmonių išviliojo beveik 13,7 mln. eurų vertės kriptoturto. Teismas jam skyrė laisvės atėmimo bausmę nuo 4 iki 12 metų.

    Bruklino apygardos prokuratūra skelbė, kad vyras prisipažino kaltu pagal 31 epizodą apimantį kaltinamąjį aktą. Tarp inkriminuotų nusikaltimų nurodomas pirmo laipsnio pinigų plovimas, stambaus masto vagystė ir vogto turto laikymas.

    Schemos esmė: apsimetė „Coinbase“ atstovu

    Prokurorų duomenimis, R. Spektoras su aukomis kontaktuodavo apsimesdamas „Coinbase“ atstovu ir įtikinėdavo, kad jų turtui esą kyla grėsmė. Tuomet jis ragindavo perkelti kriptovaliutas į naują piniginę, kuri, aukų manymu, buvo jų pačių valdoma.

    Iš tiesų piniginė būdavo sukurta taip, kad prieigą turėtų ir sukčius, todėl pervestas lėšas jis galėdavo perimti. Dalis nukentėjusiųjų, kaip nurodė pareigūnai, prarado ypač dideles sumas, kai kuriais atvejais nuostoliai siekė ir daugiau nei 860 000 eurų.

    Kaip buvo plaunami pavogti pinigai

    Tyrėjai teigė nustatę, kad pavogtas kriptoturtas buvo „sluoksniuojamas“ per kelias platformas: keičiamas į kitas kriptovaliutas, pervedamas per skirtingas kriptovaliutų biržas ir galiausiai sutelkiamas vadinamuosiuose išgryninimo taškuose.

    Anot prokuratūros, ten lėšos galėjo būti paverčiamos kitų rūšių kriptoturtu, panaudojamos lažyboms, konvertuojamos į grynuosius ar išleidžiamos dovanų kortelėms bei skaitmeniniam turtui įsigyti. Tokia taktika dažnai pasitelkiama siekiant apsunkinti pinigų kilmės atsekimą.

    Įrodymai: blokų grandinės analizė ir skaitmeninė ekspertizė

    Teisėsauga nurodė, kad schemą pavyko susieti su R. Spektoru pasitelkus transakcijų įrašus, blokų grandinės analizę, skaitmeninę ekspertizę ir kelių kratos orderių metu gautus duomenis. Tyrėjai taip pat teigė jo namų interneto adresą susieję su piniginėmis, iš kurių buvo vykdomos vagystės.

    Be laisvės atėmimo bausmės, teismas skyrė turto konfiskavimą, kurio vertė viršija apie 430 000 eurų, ir įpareigojo atlyginti beveik 13,7 mln. eurų žalą nukentėjusiesiems. Prokuratūra buvo siekusi griežtesnės bausmės, tačiau galutinis nuosprendis priimtas pagal susitarimą dėl kaltės pripažinimo.

    Tokios socialinės inžinerijos atakos, kai sukčiai apsimeta patikimais paslaugų teikėjais ir skubina priimti sprendimus, išlieka viena dažniausių kriptoturto vagysčių priežasčių. Ekspertai nuolat pabrėžia, kad jokie teisėti klientų aptarnavimo atstovai neprašo perkelti lėšų į naujas pinigines ir nepadeda „apsaugoti“ turto pervedimu.

  • Visagine – nemokamas renginys „Kartu saugiau“: parodys, kaip atpažinti sukčius ir apginti duomenis

    Visagine – nemokamas renginys „Kartu saugiau“: parodys, kaip atpažinti sukčius ir apginti duomenis

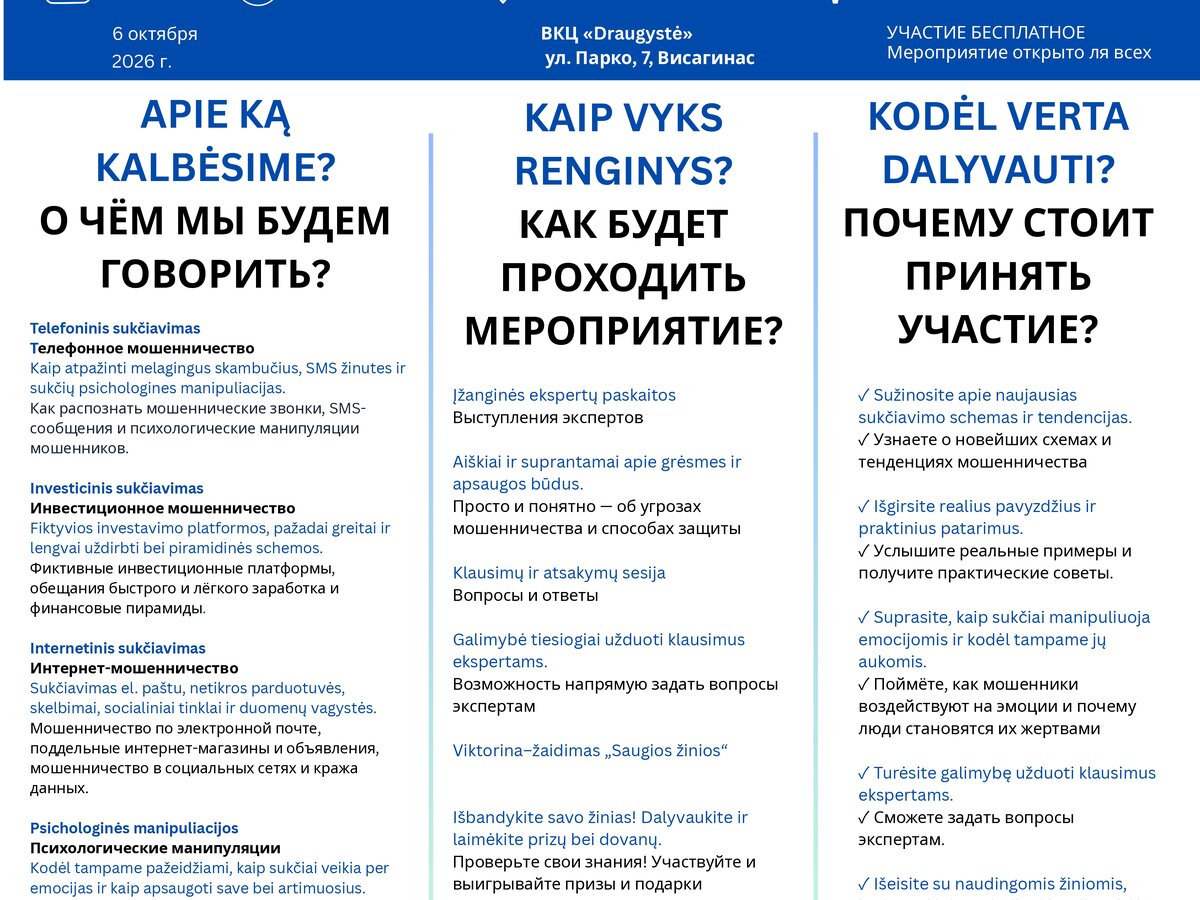
    Spalio 6 dieną Visagine vyks nemokamas renginys „Kartu saugiau“, skirtas gyventojams, norintiems geriau atpažinti sukčiavimo schemas ir apsaugoti save bei artimuosius. Susitikimas vyks VKC „Draugystė“ (Parko g. 7), renginio laikas – nuo 11.00 iki 15.00 valandos.

    Renginyje skirtingų sričių ekspertai aptars dažniausias telefoninio ir internetinio sukčiavimo taktikas, kurios pastaraisiais metais tampa vis labiau personalizuotos. Dalis apgavysčių remiasi socialine inžinerija, kai siekiama ne įsilaužti technologiškai, o priversti žmogų pačiam atskleisti prisijungimo duomenis ar patvirtinti mokėjimą.

    Numatyta kalbėti ir apie netikras investavimo platformas bei pažadus greitai uždirbti, kurie dažnai pasitelkiami viliojant per socialinius tinklus ar skambučius. Ekspertai taip pat aiškins, kaip atpažinti duomenų viliojimą, kai siunčiamos suklastotos bankų, siuntų tarnybų ar valstybės institucijų žinutės, o nuorodos nukreipia į padirbtus puslapius.

    Renginio programoje žadama pristatyti realius sukčiavimo atvejus ir praktinius apsisaugojimo būdus, kurie praverčia kasdien. Tarp svarbiausių principų paprastai minimas reikalavimas neskubėti, nesidalinti prisijungimo kodais ir asmens duomenimis telefonu, tikrinti siuntėjo tapatybę per oficialius kanalus ir niekada neįsidiegti nuotolinės prieigos programų, jei to prašo nepažįstami asmenys.

    Taip pat vyks klausimų ir atsakymų sesija bei viktorina „Saugios žinios“, todėl dalyviai galės pasitikrinti, kaip atpažįsta rizikingas situacijas. Organizatoriai pabrėžia, kad dalyvavimas nemokamas, tačiau būtina išankstinė registracija.

    Kviečiama atvykti kartu su šeimos nariais, ypač vyresnio amžiaus artimaisiais, kurie dažniau tampa telefoninių sukčių taikiniu. Žinios ir budrumas išlieka viena efektyviausių priemonių sumažinti nuostolių riziką ir laiku sustabdyti apgavystes.

  • Lenkijos NASK pristatė DROZD: įrankis, padedantis atpažinti deepfake vaizdus, garsą ir apgavystes

    Lenkijos valstybinis tyrimų institutas NASK-PIB pristatė autorių sukurtą įrankį DROZD, skirtą aptikti ir analizuoti deepfake turinį. Sistema vienu metu vertina vaizdą, garsą ir teksto prasmę, kad nustatytų, kur medžiaga galėjo būti sukurta ar pakeista dirbtinis intelektas.

    Institutas pabrėžia, kad įtikinamam suklastotam įrašui šiandien dažnai pakanka kelių ar keliolikos sekundžių žmogaus kalbos, o kartais ir vienos nuotraukos. Dėl to deepfake vis dažniau naudojami sukčiavimui, ypač socialiniuose tinkluose platinamose reklamose, kuriose išnaudojami žinomų žmonių veidai ir balsai.

    Kas labiausiai kelia riziką?

    NASK analitikai per penkias savaites vykdytą socialinių tinklų stebėseną nustatė apie 16 000 su sintetiniais elementais siejamų apgaulingų reklamų atvejų. Pasak instituto, tokio tipo kampanijos dažnai kuriamos masiškai, su daugybe variantų, o sukčiai nuolat keičia failus, kad išvengtų moderavimo.

    „Įtikinamam sintetinės medžiagos sukūrimui šiandien dažnai pakanka keliolikos sekundžių žmogaus kalbos, o kartais net kelių sekundžių“, – sakė NASK Audiovizualinės analizės ir biometrinių sistemų padalinio vadovė dr. inž. Ewelina Bartuzi-Trokielewicz.

    Ekspertai atkreipia dėmesį į sparčiai plintančius vadinamuosius lip-sync klastojimus, kai naudojamas tikras vaizdo įrašas, tačiau pakeičiamas balsas ir suderinamas lūpų judėjimas. Toks metodas dažnai atrodo įtikinamiau nei visiškai sugeneruotas vaizdas, todėl automatinėms sistemoms jį aptikti sunkiau.

    Kaip veikia DROZD?

    DROZD sukurtas taip, kad padėtų atlikti daugiapakopę analizę: nuo vaizdo ir garso požymių iki turinio konteksto bei kalbos struktūros. NASK teigimu, vienas tikslų yra užtikrinti, kad įrankis veiktų realiomis sąlygomis, įskaitant prastos kokybės ar „užterštą“ socialinių tinklų medžiagą.

    „Analizuojame vizualinį sluoksnį, garso takelį ir pačią žinutę. Mums svarbu, kad įrankiai veiktų realiomis operacinėmis sąlygomis, įskaitant sudėtingą, triukšmingą medžiagą iš socialinių tinklų“, – sakė E. Bartuzi-Trokielewicz.

    Praktikoje sistema gali išskirti garso takelį iš vaizdo įrašo, paversti kalbą tekstu, įvertinti balso ir vaizdo požymius, taip pat grupuoti panašius veidus ir balsus ilgesniuose įrašuose. Tai leidžia analizuoti ne visą įrašą kaip vieną objektą, o atskirus kalbėtojus ar kadrus, kur tikėtina manipuliacija.

    NASK pabrėžia ir modulį, kuris gali būti pritaikomas konkrečių institucijų poreikiams, keičiant atskiras sistemos dalis. Institutas nurodo, kad šiuo metu vyksta pirmieji bandomieji diegimai, o demonstracinė versija apima tik dalį planuojamų funkcijų.

    Kodėl deepfake aptikti taip sunku?

    Didžiausias iššūkis, anot analitikų, yra mastas ir kaita: sukčiavimo kampanijos dažnai remiasi dešimtimis ar šimtais failų, kurie nuolat modifikuojami. Be to, pasitelkiamas vadinamasis cloaking, kai po reklamos publikavimo jos turinys pakeičiamas taip, kad moderavimo sistemoms būtų sunkiau susieti pradinę apgaulę su vėliau rodomu „padoriu“ turiniu.

    Kita problema yra tai, kad kai kuriose turinio generavimo priemonėse pakanka formaliai patvirtinti teisę naudoti viešo asmens atvaizdą ar balsą. Tai sudaro sąlygas greitai dauginti klastotes, o NASK teigimu, jų stebėsenose fiksuotas šimtų skirtingų tapatybių panaudojimas deepfake turiniui.

  • „X“ Londone teisme kaltina du Jungtinės Karalystės gyventojus: įtariamas 330 000 eurų išmokų sukčiavimas

    „X“ Londone teisme kaltina du Jungtinės Karalystės gyventojus: įtariamas 330 000 eurų išmokų sukčiavimas

    Socialinis tinklas „X“ Londone pateikė ieškinį dviem Jungtinės Karalystės gyventojams, įtardamas, kad jie galėjo apgaule gauti išmokas iš kūrėjams skirtos pajamų dalijimosi programos. Bendrovė teigia patyrusi apie 330 000 eurų nuostolį, susijusį su programos išmokomis ir, kaip nurodoma byloje, prašo atlyginti ir papildomas su tyrimu susijusias išlaidas.

    Ieškinyje minima, kad įtariami asmenys kartu su nenustatytais bendrininkais galėjo valdyti kelias paskyras, kurios tarpusavyje koordinuotai kėlė įsitraukimo rodiklius. Pasak „X“, tam esą buvo naudojami tarpusavio patiktukai, persidalijimai ir atsakymai, imituojant organišką auditorijos aktyvumą.

    „X“ teigia identifikavusi devynias paskyras, kurios galėjo veikti kaip vienas tinklas, o jų turinys dažnai buvo labai panašus ir publikuojamas beveik tuo pačiu metu. Dokumentuose pabrėžiama, kad kai kuriais atvejais kriptovaliutų tema parengti įrašai pasirodydavo per kelias sekundes vienas nuo kito, o tai, bendrovės vertinimu, gali rodyti koordinuotą veikimą.

    Taip pat teigiama, kad tarp skirtingų paskyrų galėjo sutapti finansiniai ir identifikaciniai duomenys, susiję su išmokų gavimu. „X“ tvirtina, jog tokie sutapimai esą padėjo atsekti ryšius tarp paskyrų ir nustatyti galimus pinigų srautus.

    Byloje nurodoma, kad ginčas susijęs su „X“ kūrėjų pajamų dalijimosi mechanizmu, kuris startavo 2023 metais ir vėliau buvo pakeistas kita atlygio už originalų turinį schema. Bendrovė teigia sustabdžiusi minėtas paskyras dar 2023 metais, kai, jos vertinimu, buvo aptikti platformos manipuliavimo požymiai.

    „X“ pabrėžia, kad prašoma suma apima ne tik galimai neteisėtai išmokėtas lėšas, bet ir išlaidas, patirtas atliekant vidinį tyrimą, analizę bei įgyvendinant priemones, kurios turėtų padėti užkirsti kelią panašiems atvejams ateityje. Tuo pat metu akcentuojama, kad teismo sprendimo dar nėra, o kaltinimai kol kas nėra patvirtinti teismo tvarka.

    Pastaraisiais metais socialiniai tinklai vis aktyviau ieško būdų skatinti kūrėjus dalintis pajamomis, tačiau kartu tai didina ir piktnaudžiavimo riziką. Ekspertai yra atkreipę dėmesį, kad tokiose sistemose ypač svarbūs skaidrūs kriterijai, patikimi botų ir koordinuoto elgesio aptikimo įrankiai bei finansinių srautų kontrolė, kad programos išliktų patrauklios tiek kūrėjams, tiek reklamos užsakovams.

    Ši byla gali tapti reikšmingu precedentu, parodančiu, kaip platformos ginasi nuo organizuoto manipuliavimo, kai finansinė motyvacija tiesiogiai susieta su įsitraukimo metrikomis. Jei teismas pritartų „X“ argumentams, tai galėtų paskatinti griežtesnę tokių programų priežiūrą ir detalesnį atsiskaitymų auditą.

    „Tai buvo koordinuotas pajamų dalijimosi sukčiavimas ir platformos manipuliavimas“, – teigiama „X“ pateiktame ieškinyje.

  • „Revolut“ patvirtino duomenų nutekėjimą: sukčiai gavo klientų dokumentų kopijas ir kontaktus

    Kas įvyko ir kokie duomenys atskleisti?

    Finansinių paslaugų platforma „Revolut“ informavo apie incidentą, kai, gavusi apgaulingą užklausą, pati perdavė dalies klientų duomenis sukčiams. Sukčius apsimetė valstybinės institucijos atstovu ir pateikė prašymą iš adreso, panašaus į realios agentūros domeną, todėl užklausa iš pradžių atrodė patikima.

    Incidentas, pasak bendrovės, palietė ribotą klientų skaičių. „Revolut“ nurodė, kad pačios sistemos ir klientų lėšos nebuvo pažeistos, tačiau dalis informacijos vis dėlto pateko į nusikaltėlių rankas.

    Perduotų duomenų apimtis buvo reikšminga: tarp jų minimi vardas ir pavardė, gimimo data, profesija, korespondencijos adresas, el. pašto adresas ir telefono numeris. Be to, sukčiai gavo ir tapatybės dokumentų kopijas, pavyzdžiui, pasų arba vairuotojo pažymėjimų, taip pat klientų pateiktas nuotraukas, darytas tapatybei patvirtinti.

    Kaip reagavo „Revolut“ ir ką daro institucijos?

    Nustačiusi pažeidimą, bendrovė teigia užblokavusi kanalą, per kurį buvo siunčiami apgaulingi prašymai, ir informavusi susijusią instituciją. Taip pat pranešta teisėsaugai, duomenų apsaugos priežiūros institucijoms ir finansų rinkos reguliuotojams.

    Tokie atvejai paprastai priskiriami tikslinėms socialinės inžinerijos atakoms, kai nusikaltėliai siekia priversti organizaciją atskleisti duomenis, o ne įsilaužti į sistemas. Ekspertai pabrėžia, kad net ir brandžiose įmonėse viena sėkminga apgaulė gali suveikti, jei procesai nepritaikyti labai tikroviškoms apsimetinėjimo schemoms.

    Ką tai reiškia klientams?

    Kadangi nutekėjo kontaktiniai ir tapatybės duomenys, klientams išauga rizika sulaukti tikslingų sukčiavimo bandymų: apgaulingų skambučių, žinučių ar el. laiškų, kuriuose panaudojama reali asmeninė informacija. Ypač jautrus aspektas yra dokumentų kopijos ir tapatybės patvirtinimo nuotraukos, kurios gali būti naudojamos bandant prisistatyti kitu asmeniu.

    Tokiose situacijose dažniausiai rekomenduojama itin atsargiai vertinti prašymus pateikti prisijungimo kodus, patvirtinimo žinutes ar mokėjimų autorizacijas. Jei kyla įtarimų, saugiausia pačiam inicijuoti kontaktą su paslaugos teikėju per oficialų programėlės kanalą, o ne atsakyti į gautą žinutę ar skambutį.

  • Sam Bankman-Fried kreipėsi į JAV Aukščiausiąjį Teismą: siekia panaikinti nuosprendį ir 10 mlrd. eurų konfiskavimą

    Sam Bankman-Fried kreipėsi į JAV Aukščiausiąjį Teismą: siekia panaikinti nuosprendį ir 10 mlrd. eurų konfiskavimą

    Buvęs kriptovaliutų biržos FTX vadovas ir vienas jos įkūrėjų Samas Bankmanas-Friedas pateikė prašymą JAV Aukščiausiajam Teismui peržiūrėti jo baudžiamąją bylą. Jis siekia, kad būtų panaikintas sukčiavimo nuosprendis ir maždaug 10 mlrd. eurų turto konfiskavimas, paskirtas kartu su bausme.

    S. Bankmanas-Friedas atlieka 25 metų laisvės atėmimo bausmę po to, kai prisiekusieji jį pripažino kaltu dėl sukčiavimo, sąmokslo ir pinigų plovimo. Bylos esmė buvo kaltinimai, kad klientų lėšos buvo neteisėtai panaudotos susijusios prekybos bendrovės „Alameda Research“ finansavimui ir rizikingiems sandoriams, o investuotojams bei kreditoriams teikta klaidinanti informacija.

    Prašyme Aukščiausiajam Teismui buvęs FTX vadovas akcentuoja, kad pirmosios instancijos teismas esą apribojo gynybos galimybes pateikti įrodymus apie tai, jog įmonių grupė turėjo pakankamai turto galutiniam atsiskaitymui. Jo argumentas remiasi teiginiu, kad nemokumas buvo laikinas, o vėliau klientai buvo kompensuoti, kai restruktūrizavimo procesas leido grąžinti lėšas.

    „Teismas leido kaltinimui remtis dideliais klientų praradimais, bet apribojo gynybos galimybę parodyti, kad atsiskaitymas vėliau įvyko“, – teigiama pareiškime.

    Kitas svarbus skundo aspektas susijęs su konfiskavimo suma: S. Bankmanas-Friedas tvirtina, kad maždaug 10 mlrd. eurų dydžio konfiskavimas gali prieštarauti JAV Konstitucijos 8-ajai pataisai, draudžiančiai perteklines baudas. Tokie argumentai paprastai vertinami kompleksiškai, atsižvelgiant į nusikalstamos veikos mastą, žalos pobūdį ir tai, kaip skaičiuojama neteisėtai gauta nauda.

    Tuo pat metu ši byla yra įdomi ir platesniame kontekste: JAV teismuose pastaraisiais metais ryškėja praktika, kad sukčiavimo bylose akcentuojamas ne vien realus finansinis nuostolis, bet ir apgaulės būdu gautas sutikimas ar klaidinantis informacijos pateikimas. Būtent dėl šios krypties gynyba siekia, kad Aukščiausiasis Teismas aiškiau apibrėžtų, kada ir kokia apimtimi galima remtis vėlesnio atsiskaitymo faktu bei kaip tokie duomenys turi būti vertinami prisiekusiųjų.

    Ar Aukščiausiasis Teismas priims bylą nagrinėti, paaiškės vėliau. Tokiais atvejais teismas paprastai atrenka nedidelę dalį prašymų, todėl sprendimas dėl priėmimo dažnai tampa ne mažiau svarbus nei galutinė nutartis.