Tag: Sukčiavimas

  • Allegro ir Vinted plinta grąžinimų sukčiavimas: DI sugeneruotos nuotraukos apsunkina ginčus

    Elektroninės prekybos platformose daugėja atvejų, kai pirkėjai ginčuose pateikia ne realias, o dirbtinis intelektas sugeneruotas nuotraukas. Tokiais vaizdais imituojami tariami defektai ar pažeistos siuntos, kad būtų išsireikalauta pinigų grąžinimo, o prekė liktų pas pirkėją.

    Ši schema dažnai vadinama pinigų grąžinimo sukčiavimu, kai grąžinimas prašomas už iš esmės tvarkingą daiktą. DI įrankiai leidžia lengvai pridėti tariamas skyles drabužiuose, įbrėžimus, dėmes ar „pakuotės sugadinimus“, todėl pardavėjams vis sunkiau įrodyti, kad prekė buvo išsiųsta tvarkinga.

    Kaip veikia nauja schema

    Dažnas scenarijus prasideda nuo skundo, kad prekė neatitiko aprašymo arba atvyko sugadinta. Prie skundo pridedamos įtikinamai atrodančios nuotraukos, kurios, kaip įtariama, gali būti sukurtos ar pakoreguotos DI priemonėmis.

    Problema ta, kad ginčų valdyme platformos neretai linkusios remtis pateiktais įrodymais ir pirkėjo apsauga. Tokiose situacijose pardavėjai rizikuoja prarasti ir pinigus, ir prekę, ypač jei neturi savo surinktų siuntos paruošimo įrodymų.

    Ką sako platformos ir kodėl sunku įrodyti

    Platformos pabrėžia, kad vaizdo kokybės gerinimas ar fono šalinimas savaime nėra draudžiamas, jei tai atitinka taisykles ir tiksliai atspindi parduodamą daiktą. Tačiau klaidinantis ar apgaulingas DI naudojimas skelbimuose ar ginčuose, pateikiant suklastotus „įrodymus“, yra vertinamas kaip taisyklių pažeidimas.

    Praktikoje viską apsunkina tai, kad DI korekcijos gali būti nepastebimos plika akimi. Net ir naudojant specialius aptikimo įrankius dažnai gaunamas tik signalas, kad vaizdas galėjo būti generuotas ar keistas, bet tai nebūtinai tampa lemiamu įrodymu ginče.

    Kaip saugosi pardavėjai ir kokios rizikos

    Pardavėjai vis dažniau renka papildomus įrodymus dar prieš išsiunčiant siuntą: filmuoja pakavimo procesą, fiksuoja prekės būklę, serijinius numerius ar kitus identifikatorius. Taip pat populiarėja siuntų žymėjimas, kad jos supakuotos stebint vaizdo stebėjimui, nors tokie užrašai savaime negarantuoja apsaugos.

    Teisinė rizika sukčiaujantiems pirkėjams išlieka reali, nes tyčinis pardavėjo klaidinimas siekiant gauti pinigų grąžinimą gali būti vertinamas kaip sukčiavimas. Vis dėlto augant DI galimybėms tikėtina, kad bandymų piktnaudžiauti daugės, o kol kas didelė dalis atsakomybės tenka patiems pardavėjams ir jų surenkamiems įrodymams.
  • Bruklino gyventojui – iki 12 metų kalėjimo: per „Coinbase“ apgavystę išviliojo apie 13,7 mln. eurų

    Bruklino gyventojui – iki 12 metų kalėjimo: per „Coinbase“ apgavystę išviliojo apie 13,7 mln. eurų

    JAV Niujorko Bruklino rajone gyvenantis Ronaldas Spektoras nuteistas dėl ilgiau nei metus trukusios sukčiavimo schemos, per kurią, teisėsaugos teigimu, iš maždaug 100 žmonių išviliojo beveik 13,7 mln. eurų vertės kriptoturto. Teismas jam skyrė laisvės atėmimo bausmę nuo 4 iki 12 metų.

    Bruklino apygardos prokuratūra skelbė, kad vyras prisipažino kaltu pagal 31 epizodą apimantį kaltinamąjį aktą. Tarp inkriminuotų nusikaltimų nurodomas pirmo laipsnio pinigų plovimas, stambaus masto vagystė ir vogto turto laikymas.

    Schemos esmė: apsimetė „Coinbase“ atstovu

    Prokurorų duomenimis, R. Spektoras su aukomis kontaktuodavo apsimesdamas „Coinbase“ atstovu ir įtikinėdavo, kad jų turtui esą kyla grėsmė. Tuomet jis ragindavo perkelti kriptovaliutas į naują piniginę, kuri, aukų manymu, buvo jų pačių valdoma.

    Iš tiesų piniginė būdavo sukurta taip, kad prieigą turėtų ir sukčius, todėl pervestas lėšas jis galėdavo perimti. Dalis nukentėjusiųjų, kaip nurodė pareigūnai, prarado ypač dideles sumas, kai kuriais atvejais nuostoliai siekė ir daugiau nei 860 000 eurų.

    Kaip buvo plaunami pavogti pinigai

    Tyrėjai teigė nustatę, kad pavogtas kriptoturtas buvo „sluoksniuojamas“ per kelias platformas: keičiamas į kitas kriptovaliutas, pervedamas per skirtingas kriptovaliutų biržas ir galiausiai sutelkiamas vadinamuosiuose išgryninimo taškuose.

    Anot prokuratūros, ten lėšos galėjo būti paverčiamos kitų rūšių kriptoturtu, panaudojamos lažyboms, konvertuojamos į grynuosius ar išleidžiamos dovanų kortelėms bei skaitmeniniam turtui įsigyti. Tokia taktika dažnai pasitelkiama siekiant apsunkinti pinigų kilmės atsekimą.

    Įrodymai: blokų grandinės analizė ir skaitmeninė ekspertizė

    Teisėsauga nurodė, kad schemą pavyko susieti su R. Spektoru pasitelkus transakcijų įrašus, blokų grandinės analizę, skaitmeninę ekspertizę ir kelių kratos orderių metu gautus duomenis. Tyrėjai taip pat teigė jo namų interneto adresą susieję su piniginėmis, iš kurių buvo vykdomos vagystės.

    Be laisvės atėmimo bausmės, teismas skyrė turto konfiskavimą, kurio vertė viršija apie 430 000 eurų, ir įpareigojo atlyginti beveik 13,7 mln. eurų žalą nukentėjusiesiems. Prokuratūra buvo siekusi griežtesnės bausmės, tačiau galutinis nuosprendis priimtas pagal susitarimą dėl kaltės pripažinimo.

    Tokios socialinės inžinerijos atakos, kai sukčiai apsimeta patikimais paslaugų teikėjais ir skubina priimti sprendimus, išlieka viena dažniausių kriptoturto vagysčių priežasčių. Ekspertai nuolat pabrėžia, kad jokie teisėti klientų aptarnavimo atstovai neprašo perkelti lėšų į naujas pinigines ir nepadeda „apsaugoti“ turto pervedimu.

  • Visagine – nemokamas renginys „Kartu saugiau“: parodys, kaip atpažinti sukčius ir apginti duomenis

    Visagine – nemokamas renginys „Kartu saugiau“: parodys, kaip atpažinti sukčius ir apginti duomenis

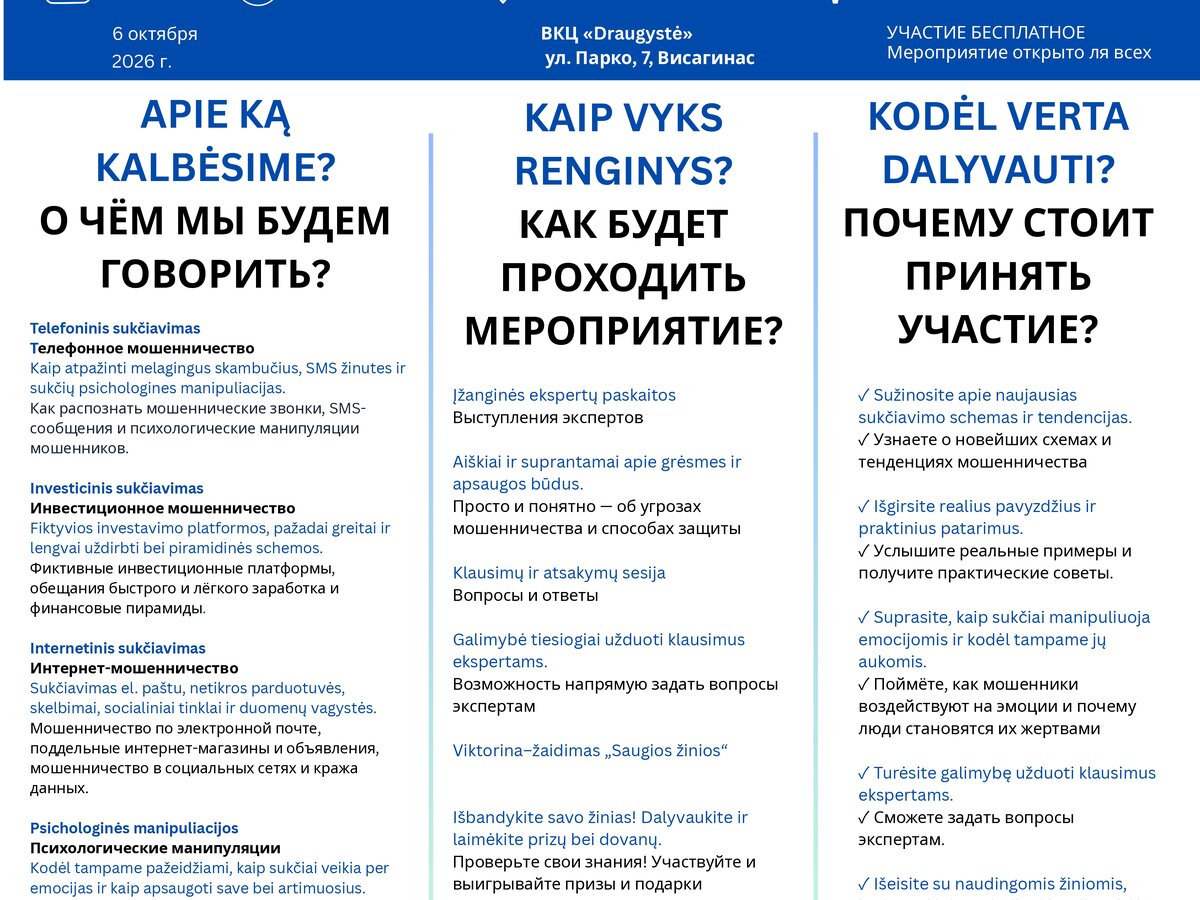
    Spalio 6 dieną Visagine vyks nemokamas renginys „Kartu saugiau“, skirtas gyventojams, norintiems geriau atpažinti sukčiavimo schemas ir apsaugoti save bei artimuosius. Susitikimas vyks VKC „Draugystė“ (Parko g. 7), renginio laikas – nuo 11.00 iki 15.00 valandos.

    Renginyje skirtingų sričių ekspertai aptars dažniausias telefoninio ir internetinio sukčiavimo taktikas, kurios pastaraisiais metais tampa vis labiau personalizuotos. Dalis apgavysčių remiasi socialine inžinerija, kai siekiama ne įsilaužti technologiškai, o priversti žmogų pačiam atskleisti prisijungimo duomenis ar patvirtinti mokėjimą.

    Numatyta kalbėti ir apie netikras investavimo platformas bei pažadus greitai uždirbti, kurie dažnai pasitelkiami viliojant per socialinius tinklus ar skambučius. Ekspertai taip pat aiškins, kaip atpažinti duomenų viliojimą, kai siunčiamos suklastotos bankų, siuntų tarnybų ar valstybės institucijų žinutės, o nuorodos nukreipia į padirbtus puslapius.

    Renginio programoje žadama pristatyti realius sukčiavimo atvejus ir praktinius apsisaugojimo būdus, kurie praverčia kasdien. Tarp svarbiausių principų paprastai minimas reikalavimas neskubėti, nesidalinti prisijungimo kodais ir asmens duomenimis telefonu, tikrinti siuntėjo tapatybę per oficialius kanalus ir niekada neįsidiegti nuotolinės prieigos programų, jei to prašo nepažįstami asmenys.

    Taip pat vyks klausimų ir atsakymų sesija bei viktorina „Saugios žinios“, todėl dalyviai galės pasitikrinti, kaip atpažįsta rizikingas situacijas. Organizatoriai pabrėžia, kad dalyvavimas nemokamas, tačiau būtina išankstinė registracija.

    Kviečiama atvykti kartu su šeimos nariais, ypač vyresnio amžiaus artimaisiais, kurie dažniau tampa telefoninių sukčių taikiniu. Žinios ir budrumas išlieka viena efektyviausių priemonių sumažinti nuostolių riziką ir laiku sustabdyti apgavystes.

  • Lenkijos NASK pristatė DROZD: įrankis, padedantis atpažinti deepfake vaizdus, garsą ir apgavystes

    Lenkijos valstybinis tyrimų institutas NASK-PIB pristatė autorių sukurtą įrankį DROZD, skirtą aptikti ir analizuoti deepfake turinį. Sistema vienu metu vertina vaizdą, garsą ir teksto prasmę, kad nustatytų, kur medžiaga galėjo būti sukurta ar pakeista dirbtinis intelektas.

    Institutas pabrėžia, kad įtikinamam suklastotam įrašui šiandien dažnai pakanka kelių ar keliolikos sekundžių žmogaus kalbos, o kartais ir vienos nuotraukos. Dėl to deepfake vis dažniau naudojami sukčiavimui, ypač socialiniuose tinkluose platinamose reklamose, kuriose išnaudojami žinomų žmonių veidai ir balsai.

    Kas labiausiai kelia riziką?

    NASK analitikai per penkias savaites vykdytą socialinių tinklų stebėseną nustatė apie 16 000 su sintetiniais elementais siejamų apgaulingų reklamų atvejų. Pasak instituto, tokio tipo kampanijos dažnai kuriamos masiškai, su daugybe variantų, o sukčiai nuolat keičia failus, kad išvengtų moderavimo.

    „Įtikinamam sintetinės medžiagos sukūrimui šiandien dažnai pakanka keliolikos sekundžių žmogaus kalbos, o kartais net kelių sekundžių“, – sakė NASK Audiovizualinės analizės ir biometrinių sistemų padalinio vadovė dr. inž. Ewelina Bartuzi-Trokielewicz.

    Ekspertai atkreipia dėmesį į sparčiai plintančius vadinamuosius lip-sync klastojimus, kai naudojamas tikras vaizdo įrašas, tačiau pakeičiamas balsas ir suderinamas lūpų judėjimas. Toks metodas dažnai atrodo įtikinamiau nei visiškai sugeneruotas vaizdas, todėl automatinėms sistemoms jį aptikti sunkiau.

    Kaip veikia DROZD?

    DROZD sukurtas taip, kad padėtų atlikti daugiapakopę analizę: nuo vaizdo ir garso požymių iki turinio konteksto bei kalbos struktūros. NASK teigimu, vienas tikslų yra užtikrinti, kad įrankis veiktų realiomis sąlygomis, įskaitant prastos kokybės ar „užterštą“ socialinių tinklų medžiagą.

    „Analizuojame vizualinį sluoksnį, garso takelį ir pačią žinutę. Mums svarbu, kad įrankiai veiktų realiomis operacinėmis sąlygomis, įskaitant sudėtingą, triukšmingą medžiagą iš socialinių tinklų“, – sakė E. Bartuzi-Trokielewicz.

    Praktikoje sistema gali išskirti garso takelį iš vaizdo įrašo, paversti kalbą tekstu, įvertinti balso ir vaizdo požymius, taip pat grupuoti panašius veidus ir balsus ilgesniuose įrašuose. Tai leidžia analizuoti ne visą įrašą kaip vieną objektą, o atskirus kalbėtojus ar kadrus, kur tikėtina manipuliacija.

    NASK pabrėžia ir modulį, kuris gali būti pritaikomas konkrečių institucijų poreikiams, keičiant atskiras sistemos dalis. Institutas nurodo, kad šiuo metu vyksta pirmieji bandomieji diegimai, o demonstracinė versija apima tik dalį planuojamų funkcijų.

    Kodėl deepfake aptikti taip sunku?

    Didžiausias iššūkis, anot analitikų, yra mastas ir kaita: sukčiavimo kampanijos dažnai remiasi dešimtimis ar šimtais failų, kurie nuolat modifikuojami. Be to, pasitelkiamas vadinamasis cloaking, kai po reklamos publikavimo jos turinys pakeičiamas taip, kad moderavimo sistemoms būtų sunkiau susieti pradinę apgaulę su vėliau rodomu „padoriu“ turiniu.

    Kita problema yra tai, kad kai kuriose turinio generavimo priemonėse pakanka formaliai patvirtinti teisę naudoti viešo asmens atvaizdą ar balsą. Tai sudaro sąlygas greitai dauginti klastotes, o NASK teigimu, jų stebėsenose fiksuotas šimtų skirtingų tapatybių panaudojimas deepfake turiniui.

  • „X“ Londone teisme kaltina du Jungtinės Karalystės gyventojus: įtariamas 330 000 eurų išmokų sukčiavimas

    „X“ Londone teisme kaltina du Jungtinės Karalystės gyventojus: įtariamas 330 000 eurų išmokų sukčiavimas

    Socialinis tinklas „X“ Londone pateikė ieškinį dviem Jungtinės Karalystės gyventojams, įtardamas, kad jie galėjo apgaule gauti išmokas iš kūrėjams skirtos pajamų dalijimosi programos. Bendrovė teigia patyrusi apie 330 000 eurų nuostolį, susijusį su programos išmokomis ir, kaip nurodoma byloje, prašo atlyginti ir papildomas su tyrimu susijusias išlaidas.

    Ieškinyje minima, kad įtariami asmenys kartu su nenustatytais bendrininkais galėjo valdyti kelias paskyras, kurios tarpusavyje koordinuotai kėlė įsitraukimo rodiklius. Pasak „X“, tam esą buvo naudojami tarpusavio patiktukai, persidalijimai ir atsakymai, imituojant organišką auditorijos aktyvumą.

    „X“ teigia identifikavusi devynias paskyras, kurios galėjo veikti kaip vienas tinklas, o jų turinys dažnai buvo labai panašus ir publikuojamas beveik tuo pačiu metu. Dokumentuose pabrėžiama, kad kai kuriais atvejais kriptovaliutų tema parengti įrašai pasirodydavo per kelias sekundes vienas nuo kito, o tai, bendrovės vertinimu, gali rodyti koordinuotą veikimą.

    Taip pat teigiama, kad tarp skirtingų paskyrų galėjo sutapti finansiniai ir identifikaciniai duomenys, susiję su išmokų gavimu. „X“ tvirtina, jog tokie sutapimai esą padėjo atsekti ryšius tarp paskyrų ir nustatyti galimus pinigų srautus.

    Byloje nurodoma, kad ginčas susijęs su „X“ kūrėjų pajamų dalijimosi mechanizmu, kuris startavo 2023 metais ir vėliau buvo pakeistas kita atlygio už originalų turinį schema. Bendrovė teigia sustabdžiusi minėtas paskyras dar 2023 metais, kai, jos vertinimu, buvo aptikti platformos manipuliavimo požymiai.

    „X“ pabrėžia, kad prašoma suma apima ne tik galimai neteisėtai išmokėtas lėšas, bet ir išlaidas, patirtas atliekant vidinį tyrimą, analizę bei įgyvendinant priemones, kurios turėtų padėti užkirsti kelią panašiems atvejams ateityje. Tuo pat metu akcentuojama, kad teismo sprendimo dar nėra, o kaltinimai kol kas nėra patvirtinti teismo tvarka.

    Pastaraisiais metais socialiniai tinklai vis aktyviau ieško būdų skatinti kūrėjus dalintis pajamomis, tačiau kartu tai didina ir piktnaudžiavimo riziką. Ekspertai yra atkreipę dėmesį, kad tokiose sistemose ypač svarbūs skaidrūs kriterijai, patikimi botų ir koordinuoto elgesio aptikimo įrankiai bei finansinių srautų kontrolė, kad programos išliktų patrauklios tiek kūrėjams, tiek reklamos užsakovams.

    Ši byla gali tapti reikšmingu precedentu, parodančiu, kaip platformos ginasi nuo organizuoto manipuliavimo, kai finansinė motyvacija tiesiogiai susieta su įsitraukimo metrikomis. Jei teismas pritartų „X“ argumentams, tai galėtų paskatinti griežtesnę tokių programų priežiūrą ir detalesnį atsiskaitymų auditą.

    „Tai buvo koordinuotas pajamų dalijimosi sukčiavimas ir platformos manipuliavimas“, – teigiama „X“ pateiktame ieškinyje.

  • „Revolut“ patvirtino duomenų nutekėjimą: sukčiai gavo klientų dokumentų kopijas ir kontaktus

    Kas įvyko ir kokie duomenys atskleisti?

    Finansinių paslaugų platforma „Revolut“ informavo apie incidentą, kai, gavusi apgaulingą užklausą, pati perdavė dalies klientų duomenis sukčiams. Sukčius apsimetė valstybinės institucijos atstovu ir pateikė prašymą iš adreso, panašaus į realios agentūros domeną, todėl užklausa iš pradžių atrodė patikima.

    Incidentas, pasak bendrovės, palietė ribotą klientų skaičių. „Revolut“ nurodė, kad pačios sistemos ir klientų lėšos nebuvo pažeistos, tačiau dalis informacijos vis dėlto pateko į nusikaltėlių rankas.

    Perduotų duomenų apimtis buvo reikšminga: tarp jų minimi vardas ir pavardė, gimimo data, profesija, korespondencijos adresas, el. pašto adresas ir telefono numeris. Be to, sukčiai gavo ir tapatybės dokumentų kopijas, pavyzdžiui, pasų arba vairuotojo pažymėjimų, taip pat klientų pateiktas nuotraukas, darytas tapatybei patvirtinti.

    Kaip reagavo „Revolut“ ir ką daro institucijos?

    Nustačiusi pažeidimą, bendrovė teigia užblokavusi kanalą, per kurį buvo siunčiami apgaulingi prašymai, ir informavusi susijusią instituciją. Taip pat pranešta teisėsaugai, duomenų apsaugos priežiūros institucijoms ir finansų rinkos reguliuotojams.

    Tokie atvejai paprastai priskiriami tikslinėms socialinės inžinerijos atakoms, kai nusikaltėliai siekia priversti organizaciją atskleisti duomenis, o ne įsilaužti į sistemas. Ekspertai pabrėžia, kad net ir brandžiose įmonėse viena sėkminga apgaulė gali suveikti, jei procesai nepritaikyti labai tikroviškoms apsimetinėjimo schemoms.

    Ką tai reiškia klientams?

    Kadangi nutekėjo kontaktiniai ir tapatybės duomenys, klientams išauga rizika sulaukti tikslingų sukčiavimo bandymų: apgaulingų skambučių, žinučių ar el. laiškų, kuriuose panaudojama reali asmeninė informacija. Ypač jautrus aspektas yra dokumentų kopijos ir tapatybės patvirtinimo nuotraukos, kurios gali būti naudojamos bandant prisistatyti kitu asmeniu.

    Tokiose situacijose dažniausiai rekomenduojama itin atsargiai vertinti prašymus pateikti prisijungimo kodus, patvirtinimo žinutes ar mokėjimų autorizacijas. Jei kyla įtarimų, saugiausia pačiam inicijuoti kontaktą su paslaugos teikėju per oficialų programėlės kanalą, o ne atsakyti į gautą žinutę ar skambutį.

  • Sam Bankman-Fried kreipėsi į JAV Aukščiausiąjį Teismą: siekia panaikinti nuosprendį ir 10 mlrd. eurų konfiskavimą

    Sam Bankman-Fried kreipėsi į JAV Aukščiausiąjį Teismą: siekia panaikinti nuosprendį ir 10 mlrd. eurų konfiskavimą

    Buvęs kriptovaliutų biržos FTX vadovas ir vienas jos įkūrėjų Samas Bankmanas-Friedas pateikė prašymą JAV Aukščiausiajam Teismui peržiūrėti jo baudžiamąją bylą. Jis siekia, kad būtų panaikintas sukčiavimo nuosprendis ir maždaug 10 mlrd. eurų turto konfiskavimas, paskirtas kartu su bausme.

    S. Bankmanas-Friedas atlieka 25 metų laisvės atėmimo bausmę po to, kai prisiekusieji jį pripažino kaltu dėl sukčiavimo, sąmokslo ir pinigų plovimo. Bylos esmė buvo kaltinimai, kad klientų lėšos buvo neteisėtai panaudotos susijusios prekybos bendrovės „Alameda Research“ finansavimui ir rizikingiems sandoriams, o investuotojams bei kreditoriams teikta klaidinanti informacija.

    Prašyme Aukščiausiajam Teismui buvęs FTX vadovas akcentuoja, kad pirmosios instancijos teismas esą apribojo gynybos galimybes pateikti įrodymus apie tai, jog įmonių grupė turėjo pakankamai turto galutiniam atsiskaitymui. Jo argumentas remiasi teiginiu, kad nemokumas buvo laikinas, o vėliau klientai buvo kompensuoti, kai restruktūrizavimo procesas leido grąžinti lėšas.

    „Teismas leido kaltinimui remtis dideliais klientų praradimais, bet apribojo gynybos galimybę parodyti, kad atsiskaitymas vėliau įvyko“, – teigiama pareiškime.

    Kitas svarbus skundo aspektas susijęs su konfiskavimo suma: S. Bankmanas-Friedas tvirtina, kad maždaug 10 mlrd. eurų dydžio konfiskavimas gali prieštarauti JAV Konstitucijos 8-ajai pataisai, draudžiančiai perteklines baudas. Tokie argumentai paprastai vertinami kompleksiškai, atsižvelgiant į nusikalstamos veikos mastą, žalos pobūdį ir tai, kaip skaičiuojama neteisėtai gauta nauda.

    Tuo pat metu ši byla yra įdomi ir platesniame kontekste: JAV teismuose pastaraisiais metais ryškėja praktika, kad sukčiavimo bylose akcentuojamas ne vien realus finansinis nuostolis, bet ir apgaulės būdu gautas sutikimas ar klaidinantis informacijos pateikimas. Būtent dėl šios krypties gynyba siekia, kad Aukščiausiasis Teismas aiškiau apibrėžtų, kada ir kokia apimtimi galima remtis vėlesnio atsiskaitymo faktu bei kaip tokie duomenys turi būti vertinami prisiekusiųjų.

    Ar Aukščiausiasis Teismas priims bylą nagrinėti, paaiškės vėliau. Tokiais atvejais teismas paprastai atrenka nedidelę dalį prašymų, todėl sprendimas dėl priėmimo dažnai tampa ne mažiau svarbus nei galutinė nutartis.

  • Didžiulis sveikatos sistemos nutekėjimas: kaip greitai patikrinti el. paštą ir PESEL?

    Didžiulis sveikatos sistemos nutekėjimas: kaip greitai patikrinti el. paštą ir PESEL?

    Kibernetinio saugumo tema vėl atsidūrė dėmesio centre po atakos prieš sistemą „MyDr“, kuria naudojosi daugiau nei 12 000 medicinos įstaigų. Lenkijos Skaitmenizacijos ministerija nurodė, kad incidentas galėjo paveikti apie 18,8 mln. žmonių duomenis, įskaitant PESEL numerius ir dalį gydymo įstaigų saugomos informacijos.

    Po tokio masto nutekėjimų gyventojai dažniausiai klausia, ar į nusikaltėlių rankas galėjo patekti ir jų el. pašto adresas arba telefono numeris. Vienareikšmiškai tai nustatyti pavyksta ne visada, tačiau yra keli patikimi būdai, padedantys įvertinti riziką ir laiku imtis veiksmų.

    Kaip patikrinti el. pašto saugumą?

    El. pašto adresą patikrinti paprasčiausia, nes egzistuoja viešai prieinami įrankiai, kaupiantys duomenis apie žinomus nutekėjimus. Vienas plačiausiai naudojamų sprendimų yra „Have I Been Pwned“, parodantis, ar konkretus adresas buvo aptiktas nutekintose duomenų bazėse ir su kokiais incidentais tai siejama.

    Vis dėlto neigiamas rezultatas negarantuoja, kad adresas tikrai nebuvo pavogtas. Ne visi nutekinti rinkiniai tampa vieši, dalis jų cirkuliuoja uždarose nusikalstamose bendruomenėse, todėl papildomai verta stebėti įspėjimus apie bandymus atkurti slaptažodį, prisijungimus iš naujų įrenginių ar kitus neįprastus paskyros veiksmus.

    Telefono numeris ir PESEL: ką rodo praktika?

    Telefono numerio atveju situacija sudėtingesnė, nes nėra vienos išsamios viešos bazės, kurioje būtų galima patikrinti visus tokio tipo nutekėjimus. Įspėjamaisiais signalais dažnai tampa staigus suasmenintų SMS žinučių ar skambučių pagausėjimas, ypač kai siuntėjas žino vardą, banką ar gydymo įstaigą ir derina tai su raginimu skubiai atlikti veiksmą.

    Vien šlamštas dar nereiškia, kad numeris būtinai buvo pavogtas, nes jis galėjo patekti į rinkodaros sąrašus arba būti parinktas automatiškai. Didesnė rizika kyla tuomet, kai žinutėse ar skambučiuose pateikiami teisingi asmens duomenys ir prašoma atskleisti prisijungimus, SMS kodą, banko duomenis ar paspausti nuorodą.

    Valstybiniai patikrinimo įrankiai ir apsauga

    Lenkijoje svarbiausias valstybės įrankis, skirtas tokiems incidentams tikrinti, yra portalas bezpiecznedane.gov.pl. Jame kaupiama informacija apie aptiktus nutekėjimus, kuriuose galėjo būti PESEL numeriai, el. pašto adresai, telefono numeriai ar prisijungimo duomenys, taip pat sudaryta galimybė patikrinti, ar konkretus PESEL galėjo patekti į su „MyDr“ siejamą rinkinį.

    Net ir toks patikrinimas nėra absoliutus atsakymas, nes jis rodo tik tai, kas identifikuota institucijų ir reagavimo komandų turimuose rinkiniuose. Jei nutekėjimas patvirtintas, o reikia sužinoti tikslų pažeistų duomenų spektrą, paprastai tenka kreiptis į duomenų valdytoją, pavyzdžiui, į gydymo įstaigą ar paslaugų teikėją.

    Praktikoje vienas efektyviausių žingsnių, mažinančių pasekmes, yra PESEL numerio zastrzeżenie, kuris gali apsunkinti bandymus jūsų vardu paimti kreditą ar sudaryti sutartis, kur reikalinga tapatybės patikra. Tuo pat metu būtina pasirūpinti paskyromis: pakeisti slaptažodžius ten, kur kyla įtarimų, o el. paštui taikyti unikalų slaptažodį ir dviejų veiksnių autentifikavimą.

    Kibernetiniai nusikaltėliai po didelių nutekėjimų dažnai suaktyvina sukčiavimo kampanijas, apsimesdami bankais, valstybės institucijomis ar net paslaugų teikėjais. Saugiausia taisyklė išlieka ta pati: jokio kodo, slaptažodžio ar prisijungimų niekam neperduoti, o informaciją tikrinti savarankiškai, prisijungiant prie oficialių paslaugų kanalų, o ne spaudžiant gautas nuorodas.

    „Po didelių nutekėjimų svarbiausia tampa ne panika, o greiti, praktiški veiksmai: apsauga el. pašte ir budrumas dėl sukčiavimo“, – pabrėžia kibernetinio saugumo specialistai.

  • Ciuricho „xorlab“ pritraukė 5 mln. eurų: kaip Europoje auga suvereni el. pašto apsauga

    Ciuricho „xorlab“ pritraukė 5 mln. eurų: kaip Europoje auga suvereni el. pašto apsauga

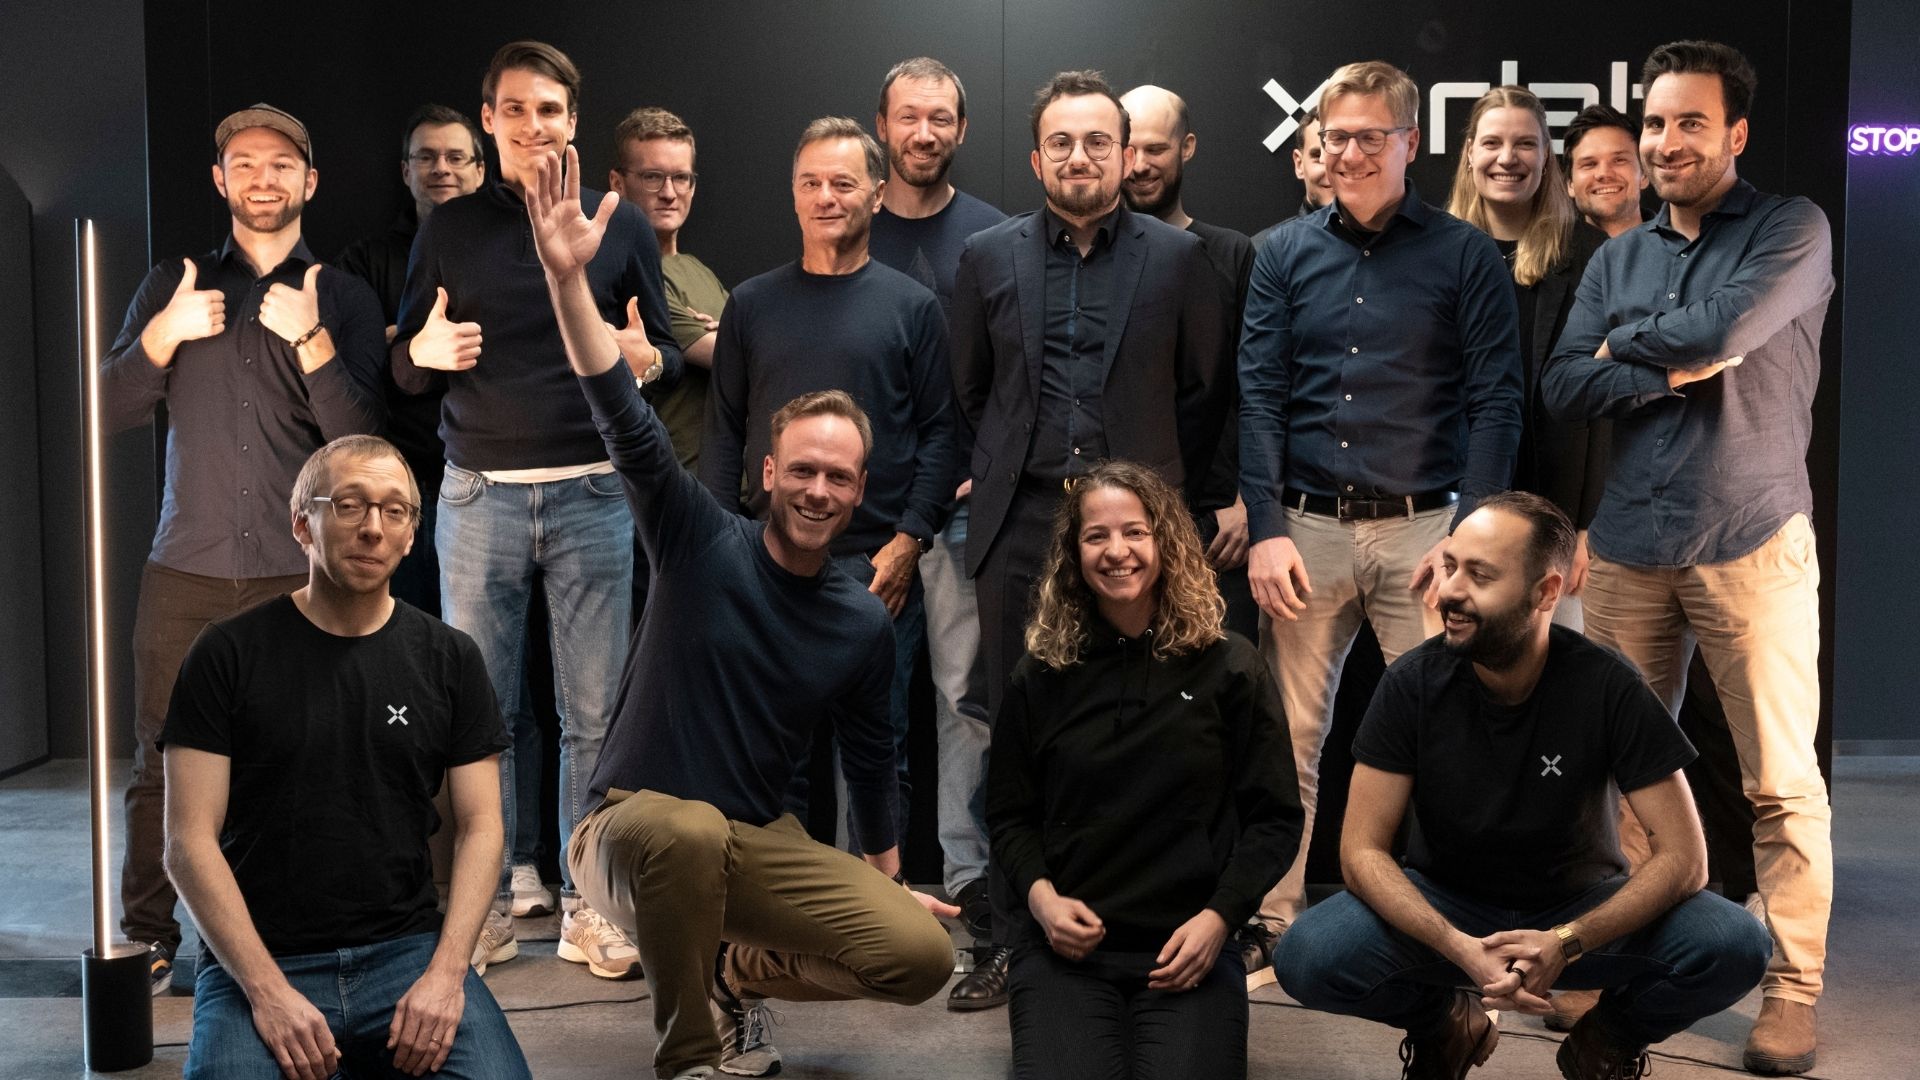
    Ciuriche įsikūręs kibernetinio saugumo startuolis „xorlab“ pritraukė 5 mln. eurų A+ serijos investiciją ir skelbia spartinsiantis plėtrą Europoje. Pirmieji tikslai – DACH regionas, Beneliuksas ir Šiaurės šalys, kur el. paštas išlieka viena dažniausių atakų krypčių.

    Finansavimo etapui vadovavo esamas investuotojas Spicehaus Partners, dalyvavo Grapha Holding, EquityPitcher Ventures ir ZKB Start-up Finance. Bendrovė nurodo, kad lėšos bus skirtos produkto masteliui, pardavimams ir partnerystėms, kad sprendimas sparčiau pasiektų dideles organizacijas ir viešąjį sektorių.

    Kas keičiasi el. pašto atakose

    „xorlab“ akcentuoja dvi vienu metu stiprėjančias tendencijas: didėjantį atakų sudėtingumą ir Europos siekį mažinti priklausomybę nuo už Europos ribų valdomos infrastruktūros. Pastaraisiais metais ypač daug dėmesio sulaukia verslo el. pašto kompromitavimo schemos, kai sukčiai apsimeta vadovais ar partneriais ir siekia išvilioti pavedimus.

    Tokios atakos dažnai būna be kenkėjiškų priedų ir nepalieka tradiciniams filtrams atpažįstamų parašų. Dėl to organizacijos vis dažniau ieško sprendimų, kurie vertintų ne tik laiško turinį, bet ir kontekstą, siuntėjo elgseną bei ryšius organizacijoje.

    Reguliavimas didina atsakomybę

    Bendrovė sieja augančią paklausą ir su ES reguliavimu: NIS2 direktyva kelia kibernetinio atsparumo kartelę svarbiems ir esminiams sektoriams, o DORA reglamentas finansų rinkos dalyviams įtvirtina griežtesnius IRT rizikų valdymo reikalavimus. Praktikoje tai reiškia didesnį spaudimą užtikrinti tiek vidinių sistemų, tiek tiekimo grandinės skaitmeninį atsparumą.

    „xorlab“ teigia, kad organizacijoms tampa aktualu ne vien aptikti atakas, bet ir įrodyti kontrolę bei procesus audito ir priežiūros kontekste. Dėl to akcentuojama duomenų valdymo ir veiklos kontrolės tema – kur apdorojami duomenys, kas administruoja paslaugą ir kokios yra priklausomybės.

    Suverenios apsaugos pažadas

    2015 metais ETH Zurich absolventų Antonio Barresi ir Matthias Ganz įkurta „xorlab“ siūlo el. pašto saugos platformą, kurią galima diegti vietoje, hibridiniu būdu arba debesijoje. Bendrovė pabrėžia, kad apdorojimas gali vykti Europos duomenų centruose, o operacijas vykdo Europoje esanti komanda, siekiant atliepti skaitmeninio suverenumo lūkesčius.

    Sprendimas pristatomas kaip gebantis aptikti el. laiškus, kurie atskirai atrodo įprasti, tačiau neatitinka organizacijos įprastų komunikacijos modelių. Tai apima neįprastus siuntėjus, nestandartinius prašymus ar pirmą kartą pasirodančias mokėjimo užklausas, kurios dažnai naudojamos BEC schemose.

    „xorlab“ klientų sąraše minimos finansų ir telekomunikacijų organizacijos bei viešasis sektorius, įskaitant Julius Bär, Swisscom, Vontobel, G+D ir CERN. Bendrovė tikisi, kad naujas kapitalas padės įsitvirtinti kaip europietiškam el. pašto saugumo žaidėjui, kai DI pagreitina sukčiavimo kampanijų kūrimą ir didina jų mastą.

    „Europai reikia savų kibernetinio saugumo čempionų – ne vietinių jau egzistuojančių sprendimų kopijų, o įmonių, kurios apibrėžtų naują įmonių saugumo kartą“, – sakė „xorlab“ vadovas ir vienas įkūrėjų Antonio Barresi.

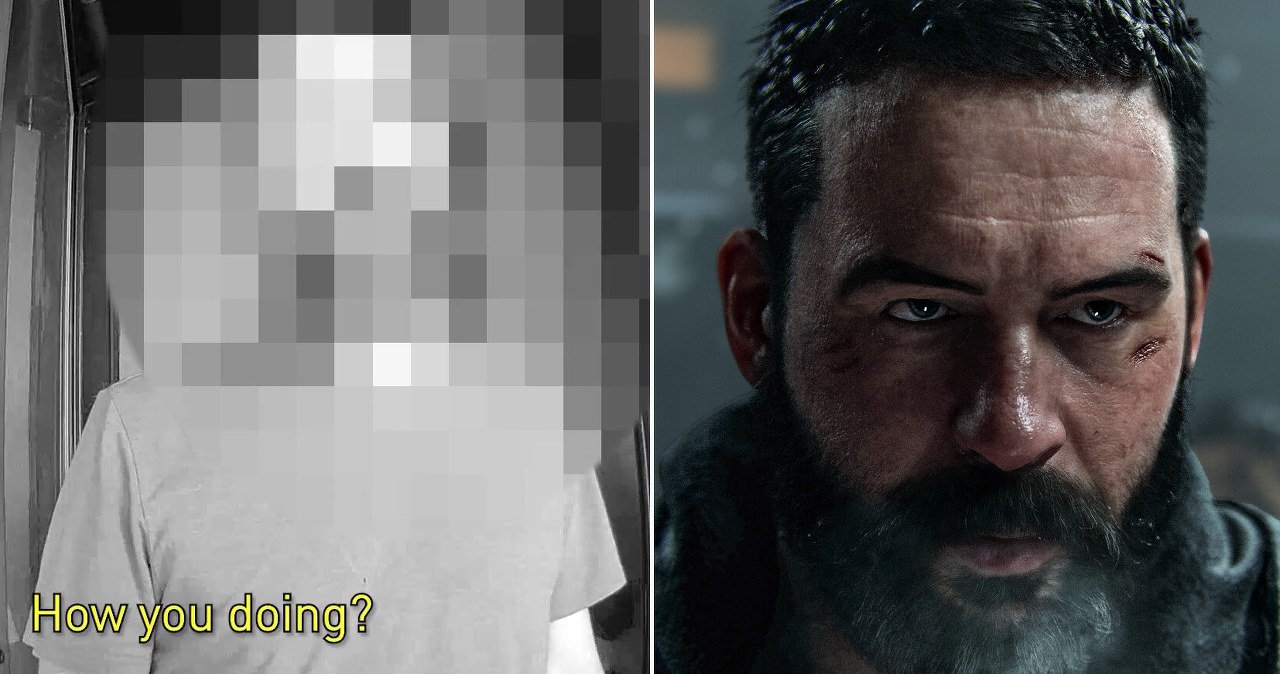
  • „Activision“ imasi kovos su sukčiais: ne tik banai, bet ir vizitai į namus

    „Activision“ imasi kovos su sukčiais: ne tik banai, bet ir vizitai į namus

    Konkurenciniai šaudyklės žanro žaidimai jau ne vienerius metus kovoja su sukčiavimu, kuris griauna reitingines rungtynes ir mažina pasitikėjimą visa ekosistema. „Call of Duty“ serija – ne išimtis: čia nuolat pasirodo įvairūs nelegalūs įrankiai, leidžiantys nesąžiningai įgyti pranašumą.

    „Activision“ šiai problemai spręsti seniau daugiausia rėmėsi techninėmis priemonėmis, pirmiausia – „RICOCHET“ apsaugos sistema. Ji nuolat atnaujinama, tačiau sukčių rinka prisitaiko: kuriami nauji apėjimai, platinami atnaujinti įrankiai, o dalis jų pardavinėjami kaip prenumeratos paslauga.

    Dabar bendrovė pereina į kitą etapą – smogia ne tik patiems naudotojams, bet ir kūrėjams bei platintojams. „Activision“ viešai signalizuoja, kad sieks nutraukti sukčiavimo įrankių tiekimo grandinę, o ne vien reaguoti į pažeidimus žaidimo serveriuose.

    Vienas ryškesnių pavyzdžių – veiksmai Ohajo valstijoje, kur bendrovės atstovai ėmėsi priemonių, nukreiptų prieš „Elocarry“, siejamą su sukčiavimo paslaugomis ir įrankių platinimu. Tokia taktika rodo, kad kova peržengia skaitmeninę erdvę ir persikelia į teisinę bei operacinę plotmę.

    „Activision“ skelbia jau turinti apčiuopiamų rezultatų: sutrikdytos 375 sukčiavimo įrankių perpardavimo operacijos, išsiųsta 80 ikiteisminių pretenzijų, o 30 tiekėjų ir kūrėjų veikla, bendrovės teigimu, buvo nutraukta. Tokie skaičiai rodo kryptingą pastangą mažinti pasiūlą, kuri maitina nuolatinį sukčiavimo atsinaujinimą.

    Pastarojo meto „Call of Duty“ testavimuose bendrovė taip pat akcentuoja mažesnį sukčiavimo mastą ir greitesnį reagavimą į įtartiną elgesį. „RICOCHET“ komanda nurodo, kad per trumpą laiką diegiami nauji aptikimo mechanizmai, o įtartinų veiksmų analizė tapo operatyvesnė.

    Žaidimų industrijoje toks derinys – techninės priemonės ir tiesioginis spaudimas tiekėjams per teisines bei operacines priemones – gali tapti precedentu. Jei strategija pasiteisins, tai gali pakeisti standartus, kaip didieji leidėjai saugo daugelio žaidėjų režimus ir investuoja į sąžiningą konkurenciją.

    „Laikai, kai iš sukčiavimo buvo galima ramiai pelnytis, baigėsi“, – teigė „Activision“ poziciją pristatantys bendrovės atstovai.