Tag: Sukčiavimas

  • Didžiulis sveikatos sistemos nutekėjimas: kaip greitai patikrinti el. paštą ir PESEL?

    Didžiulis sveikatos sistemos nutekėjimas: kaip greitai patikrinti el. paštą ir PESEL?

    Kibernetinio saugumo tema vėl atsidūrė dėmesio centre po atakos prieš sistemą „MyDr“, kuria naudojosi daugiau nei 12 000 medicinos įstaigų. Lenkijos Skaitmenizacijos ministerija nurodė, kad incidentas galėjo paveikti apie 18,8 mln. žmonių duomenis, įskaitant PESEL numerius ir dalį gydymo įstaigų saugomos informacijos.

    Po tokio masto nutekėjimų gyventojai dažniausiai klausia, ar į nusikaltėlių rankas galėjo patekti ir jų el. pašto adresas arba telefono numeris. Vienareikšmiškai tai nustatyti pavyksta ne visada, tačiau yra keli patikimi būdai, padedantys įvertinti riziką ir laiku imtis veiksmų.

    Kaip patikrinti el. pašto saugumą?

    El. pašto adresą patikrinti paprasčiausia, nes egzistuoja viešai prieinami įrankiai, kaupiantys duomenis apie žinomus nutekėjimus. Vienas plačiausiai naudojamų sprendimų yra „Have I Been Pwned“, parodantis, ar konkretus adresas buvo aptiktas nutekintose duomenų bazėse ir su kokiais incidentais tai siejama.

    Vis dėlto neigiamas rezultatas negarantuoja, kad adresas tikrai nebuvo pavogtas. Ne visi nutekinti rinkiniai tampa vieši, dalis jų cirkuliuoja uždarose nusikalstamose bendruomenėse, todėl papildomai verta stebėti įspėjimus apie bandymus atkurti slaptažodį, prisijungimus iš naujų įrenginių ar kitus neįprastus paskyros veiksmus.

    Telefono numeris ir PESEL: ką rodo praktika?

    Telefono numerio atveju situacija sudėtingesnė, nes nėra vienos išsamios viešos bazės, kurioje būtų galima patikrinti visus tokio tipo nutekėjimus. Įspėjamaisiais signalais dažnai tampa staigus suasmenintų SMS žinučių ar skambučių pagausėjimas, ypač kai siuntėjas žino vardą, banką ar gydymo įstaigą ir derina tai su raginimu skubiai atlikti veiksmą.

    Vien šlamštas dar nereiškia, kad numeris būtinai buvo pavogtas, nes jis galėjo patekti į rinkodaros sąrašus arba būti parinktas automatiškai. Didesnė rizika kyla tuomet, kai žinutėse ar skambučiuose pateikiami teisingi asmens duomenys ir prašoma atskleisti prisijungimus, SMS kodą, banko duomenis ar paspausti nuorodą.

    Valstybiniai patikrinimo įrankiai ir apsauga

    Lenkijoje svarbiausias valstybės įrankis, skirtas tokiems incidentams tikrinti, yra portalas bezpiecznedane.gov.pl. Jame kaupiama informacija apie aptiktus nutekėjimus, kuriuose galėjo būti PESEL numeriai, el. pašto adresai, telefono numeriai ar prisijungimo duomenys, taip pat sudaryta galimybė patikrinti, ar konkretus PESEL galėjo patekti į su „MyDr“ siejamą rinkinį.

    Net ir toks patikrinimas nėra absoliutus atsakymas, nes jis rodo tik tai, kas identifikuota institucijų ir reagavimo komandų turimuose rinkiniuose. Jei nutekėjimas patvirtintas, o reikia sužinoti tikslų pažeistų duomenų spektrą, paprastai tenka kreiptis į duomenų valdytoją, pavyzdžiui, į gydymo įstaigą ar paslaugų teikėją.

    Praktikoje vienas efektyviausių žingsnių, mažinančių pasekmes, yra PESEL numerio zastrzeżenie, kuris gali apsunkinti bandymus jūsų vardu paimti kreditą ar sudaryti sutartis, kur reikalinga tapatybės patikra. Tuo pat metu būtina pasirūpinti paskyromis: pakeisti slaptažodžius ten, kur kyla įtarimų, o el. paštui taikyti unikalų slaptažodį ir dviejų veiksnių autentifikavimą.

    Kibernetiniai nusikaltėliai po didelių nutekėjimų dažnai suaktyvina sukčiavimo kampanijas, apsimesdami bankais, valstybės institucijomis ar net paslaugų teikėjais. Saugiausia taisyklė išlieka ta pati: jokio kodo, slaptažodžio ar prisijungimų niekam neperduoti, o informaciją tikrinti savarankiškai, prisijungiant prie oficialių paslaugų kanalų, o ne spaudžiant gautas nuorodas.

    „Po didelių nutekėjimų svarbiausia tampa ne panika, o greiti, praktiški veiksmai: apsauga el. pašte ir budrumas dėl sukčiavimo“, – pabrėžia kibernetinio saugumo specialistai.
  • Ciuricho „xorlab“ pritraukė 5 mln. eurų: kaip Europoje auga suvereni el. pašto apsauga

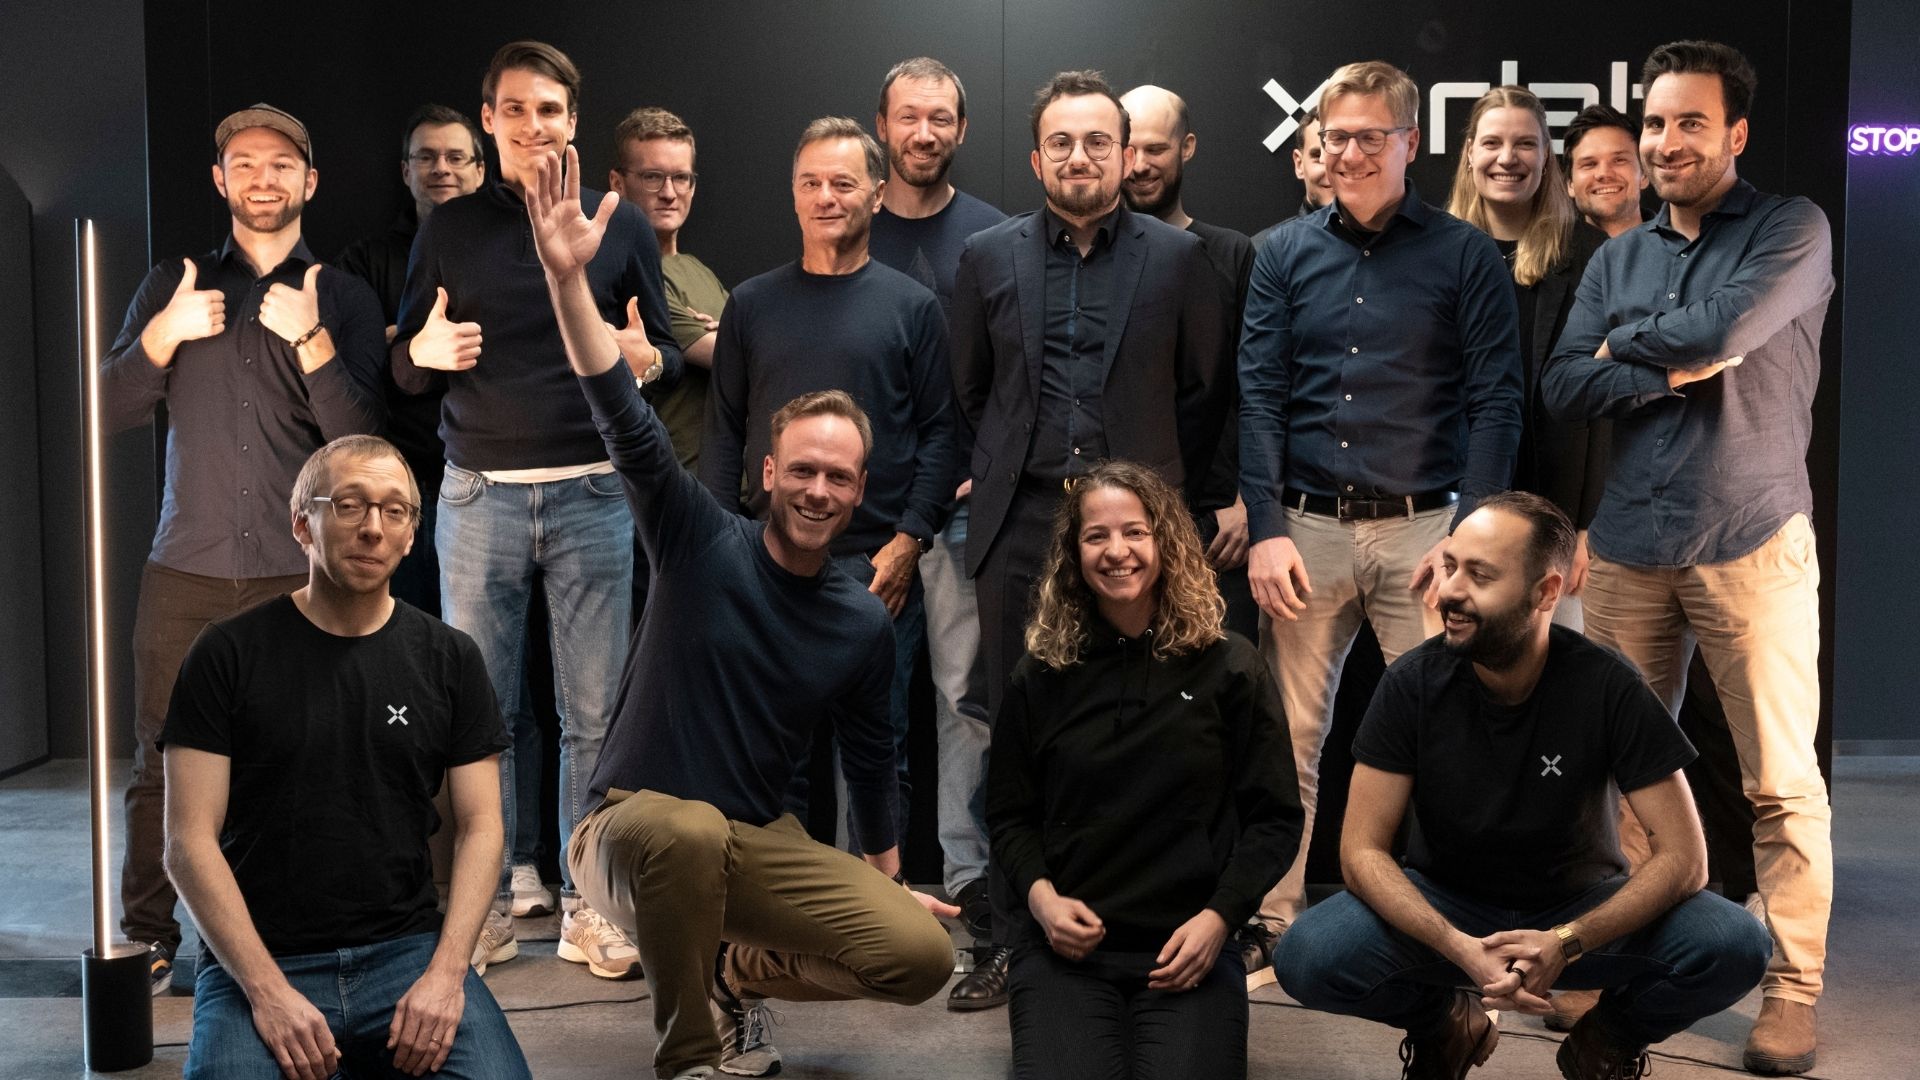
    Ciuricho „xorlab“ pritraukė 5 mln. eurų: kaip Europoje auga suvereni el. pašto apsauga

    Ciuriche įsikūręs kibernetinio saugumo startuolis „xorlab“ pritraukė 5 mln. eurų A+ serijos investiciją ir skelbia spartinsiantis plėtrą Europoje. Pirmieji tikslai – DACH regionas, Beneliuksas ir Šiaurės šalys, kur el. paštas išlieka viena dažniausių atakų krypčių.

    Finansavimo etapui vadovavo esamas investuotojas Spicehaus Partners, dalyvavo Grapha Holding, EquityPitcher Ventures ir ZKB Start-up Finance. Bendrovė nurodo, kad lėšos bus skirtos produkto masteliui, pardavimams ir partnerystėms, kad sprendimas sparčiau pasiektų dideles organizacijas ir viešąjį sektorių.

    Kas keičiasi el. pašto atakose

    „xorlab“ akcentuoja dvi vienu metu stiprėjančias tendencijas: didėjantį atakų sudėtingumą ir Europos siekį mažinti priklausomybę nuo už Europos ribų valdomos infrastruktūros. Pastaraisiais metais ypač daug dėmesio sulaukia verslo el. pašto kompromitavimo schemos, kai sukčiai apsimeta vadovais ar partneriais ir siekia išvilioti pavedimus.

    Tokios atakos dažnai būna be kenkėjiškų priedų ir nepalieka tradiciniams filtrams atpažįstamų parašų. Dėl to organizacijos vis dažniau ieško sprendimų, kurie vertintų ne tik laiško turinį, bet ir kontekstą, siuntėjo elgseną bei ryšius organizacijoje.

    Reguliavimas didina atsakomybę

    Bendrovė sieja augančią paklausą ir su ES reguliavimu: NIS2 direktyva kelia kibernetinio atsparumo kartelę svarbiems ir esminiams sektoriams, o DORA reglamentas finansų rinkos dalyviams įtvirtina griežtesnius IRT rizikų valdymo reikalavimus. Praktikoje tai reiškia didesnį spaudimą užtikrinti tiek vidinių sistemų, tiek tiekimo grandinės skaitmeninį atsparumą.

    „xorlab“ teigia, kad organizacijoms tampa aktualu ne vien aptikti atakas, bet ir įrodyti kontrolę bei procesus audito ir priežiūros kontekste. Dėl to akcentuojama duomenų valdymo ir veiklos kontrolės tema – kur apdorojami duomenys, kas administruoja paslaugą ir kokios yra priklausomybės.

    Suverenios apsaugos pažadas

    2015 metais ETH Zurich absolventų Antonio Barresi ir Matthias Ganz įkurta „xorlab“ siūlo el. pašto saugos platformą, kurią galima diegti vietoje, hibridiniu būdu arba debesijoje. Bendrovė pabrėžia, kad apdorojimas gali vykti Europos duomenų centruose, o operacijas vykdo Europoje esanti komanda, siekiant atliepti skaitmeninio suverenumo lūkesčius.

    Sprendimas pristatomas kaip gebantis aptikti el. laiškus, kurie atskirai atrodo įprasti, tačiau neatitinka organizacijos įprastų komunikacijos modelių. Tai apima neįprastus siuntėjus, nestandartinius prašymus ar pirmą kartą pasirodančias mokėjimo užklausas, kurios dažnai naudojamos BEC schemose.

    „xorlab“ klientų sąraše minimos finansų ir telekomunikacijų organizacijos bei viešasis sektorius, įskaitant Julius Bär, Swisscom, Vontobel, G+D ir CERN. Bendrovė tikisi, kad naujas kapitalas padės įsitvirtinti kaip europietiškam el. pašto saugumo žaidėjui, kai DI pagreitina sukčiavimo kampanijų kūrimą ir didina jų mastą.

    „Europai reikia savų kibernetinio saugumo čempionų – ne vietinių jau egzistuojančių sprendimų kopijų, o įmonių, kurios apibrėžtų naują įmonių saugumo kartą“, – sakė „xorlab“ vadovas ir vienas įkūrėjų Antonio Barresi.

  • „Activision“ imasi kovos su sukčiais: ne tik banai, bet ir vizitai į namus

    „Activision“ imasi kovos su sukčiais: ne tik banai, bet ir vizitai į namus

    Konkurenciniai šaudyklės žanro žaidimai jau ne vienerius metus kovoja su sukčiavimu, kuris griauna reitingines rungtynes ir mažina pasitikėjimą visa ekosistema. „Call of Duty“ serija – ne išimtis: čia nuolat pasirodo įvairūs nelegalūs įrankiai, leidžiantys nesąžiningai įgyti pranašumą.

    „Activision“ šiai problemai spręsti seniau daugiausia rėmėsi techninėmis priemonėmis, pirmiausia – „RICOCHET“ apsaugos sistema. Ji nuolat atnaujinama, tačiau sukčių rinka prisitaiko: kuriami nauji apėjimai, platinami atnaujinti įrankiai, o dalis jų pardavinėjami kaip prenumeratos paslauga.

    Dabar bendrovė pereina į kitą etapą – smogia ne tik patiems naudotojams, bet ir kūrėjams bei platintojams. „Activision“ viešai signalizuoja, kad sieks nutraukti sukčiavimo įrankių tiekimo grandinę, o ne vien reaguoti į pažeidimus žaidimo serveriuose.

    Vienas ryškesnių pavyzdžių – veiksmai Ohajo valstijoje, kur bendrovės atstovai ėmėsi priemonių, nukreiptų prieš „Elocarry“, siejamą su sukčiavimo paslaugomis ir įrankių platinimu. Tokia taktika rodo, kad kova peržengia skaitmeninę erdvę ir persikelia į teisinę bei operacinę plotmę.

    „Activision“ skelbia jau turinti apčiuopiamų rezultatų: sutrikdytos 375 sukčiavimo įrankių perpardavimo operacijos, išsiųsta 80 ikiteisminių pretenzijų, o 30 tiekėjų ir kūrėjų veikla, bendrovės teigimu, buvo nutraukta. Tokie skaičiai rodo kryptingą pastangą mažinti pasiūlą, kuri maitina nuolatinį sukčiavimo atsinaujinimą.

    Pastarojo meto „Call of Duty“ testavimuose bendrovė taip pat akcentuoja mažesnį sukčiavimo mastą ir greitesnį reagavimą į įtartiną elgesį. „RICOCHET“ komanda nurodo, kad per trumpą laiką diegiami nauji aptikimo mechanizmai, o įtartinų veiksmų analizė tapo operatyvesnė.

    Žaidimų industrijoje toks derinys – techninės priemonės ir tiesioginis spaudimas tiekėjams per teisines bei operacines priemones – gali tapti precedentu. Jei strategija pasiteisins, tai gali pakeisti standartus, kaip didieji leidėjai saugo daugelio žaidėjų režimus ir investuoja į sąžiningą konkurenciją.

    „Laikai, kai iš sukčiavimo buvo galima ramiai pelnytis, baigėsi“, – teigė „Activision“ poziciją pristatantys bendrovės atstovai.

  • Lisabonos oro uoste – taksi patikrinimai po skundų: policija rado 67 pažeidimus iš 100 automobilių

    Lisabonos oro uoste – taksi patikrinimai po skundų: policija rado 67 pažeidimus iš 100 automobilių

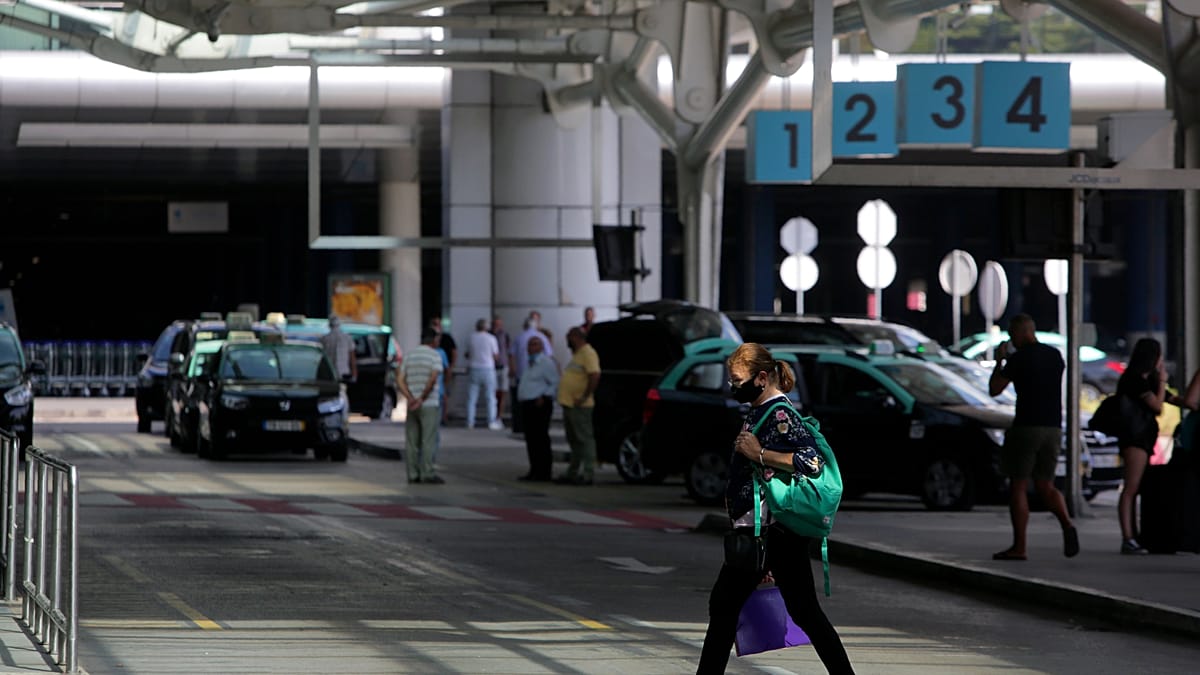
    Lisabonos Humberto Delgado oro uoste po keleivių skundų dėl galimų apgaulių surengtas reidas taksi aikštelėje. Portugalijos Viešojo saugumo policija (PSP) pranešė patikrinusi apie 100 taksi ir nustačiusi 67 pažeidimus, daugiausia susijusius su taksometro naudojimu.

    Pastaruoju metu socialiniuose tinkluose daugėja pasakojimų apie keliones, kai vairuotojai neįjungia taksometro, siūlo „sutartą“ kainą arba važiuoja aplinkiniais keliais. Dalis keliautojų teigia, kad už tas pačias atkarpas jiems pateikiamos skirtingos, sunkiai pagrindžiamos sumos, o atsiskaityti prašoma grynaisiais.

    Kokie pažeidimai užfiksuoti?

    Pasak Lisabonos metropolinio policijos vadovybės, iš visų nustatytų pažeidimų 32 buvo susiję su netinkamu taksometro įrengimu ar jo padėtimi. Taip pat fiksuoti atvejai, kai vairuotojai neturėjo dalies privalomų dokumentų arba nebuvo pateikę galiojančių pažymėjimų, reikalingų vežimo veiklai.

    Tarp kitų pažeidimų nurodyti ir su technine bei saugos būkle susiję trūkumai: pasibaigusio galiojimo gesintuvai, neaktualūs duomenys apie taksometro patikrą, prasta kai kurių automobilių būklė. Policija taip pat užfiksavo atvejus dėl saugos diržų naudojimo taisyklių nesilaikymo, draudimo nebuvimo, vieną kartą – dėl vairavimo apsvaigus nuo alkoholio.

    Kodėl tema vėl iškilo?

    Skundai dėl taksi paslaugų oro uostuose Europoje dažniausiai susiję su tais pačiais scenarijais: neįjungtas taksometras, „fiksuotos“ kainos siūlymai, kelionės maršruto ilginimas, neaiškūs papildomi mokesčiai. Tokiose vietose kaip oro uostas keleiviai dažnai skuba, yra pavargę po skrydžio ir prasčiau orientuojasi vietinėse taisyklėse, todėl rizika susidurti su nesąžiningomis praktikomis išauga.

    Viešojoje erdvėje šią temą papildomai išryškino keliautojų ir Portugalijoje gyvenančių užsieniečių pasakojimai, kuriuose teigiama, kad grįžtant arba išvykstant iš oro uosto situacijos kartais tampa įtemptos dėl ginčų, ar taksometras buvo įjungtas ir kokia suma iš tiesų turėjo būti skaičiuojama.

    Sektoriaus reakcija ir ką tai reiškia keleiviams

    Patikrinimus kritiškai įvertino Nacionalinė lengvųjų kelių transporto asociacija ANTRAL. Organizacija pareiškė, kad operacija oro uosto atvykimo zonoje esą sukėlė trikdžių, o tikrinimo būdas, kai automobiliai tikrinami jau įlipus keleiviams, gali neigiamai veikti šalies įvaizdį.

    PSP akcentuoja, kad kontrolė yra skirta užtikrinti taisyklių laikymąsi ir keleivių saugumą. Keleiviams tokie reidai paprastai reiškia didesnę tikimybę, kad paslaugos bus teikiamos pagal reikalavimus, tačiau ekspertai pataria visada prašyti įjungti taksometrą, išsiaiškinti, ar taikomi papildomi oro uosto mokesčiai, ir, kilus įtarimams, fiksuoti automobilio numerius bei kvito duomenis.

  • Kriptovaliutų fondo byla JAV: San Francisko įkūrėjas pripažintas kaltu apgavęs investuotojus

    Kriptovaliutų fondo byla JAV: San Francisko įkūrėjas pripažintas kaltu apgavęs investuotojus

    JAV federalinė prisiekusiųjų komisija pripažino kaltu 48 metų San Francisko gyventoją Japhethą Dillmaną, siejamą su apgaulingu kriptovaliutų prekybos fondu. JAV teisingumo departamentas paskelbė, kad jis nuteistas dėl elektroninio sukčiavimo ir sąmokslo įvykdyti elektroninį sukčiavimą.

    Bylos duomenimis, kaltinimai susiję su fondu Block Bits Capital, kurį Dillmanas padėjo įkurti. Prokurorų teigimu, daugiau nei 20 investuotojų patyrė beveik 1 000 000 eurų žalą, kai jiems buvo pateikta klaidinanti informacija apie fondo veiklą.

    Kaip buvo viliojami investuotojai?

    Tyrėjai nurodo, kad laikotarpiu nuo 2017 metų birželio iki 2018 metų rugpjūčio investuotojams buvo žadama esą stabiliai veikianti ir pelninga kriptovaliutų prekybos strategija. Esminė istorijos dalis buvo tariamas automatizuotas prekybos įrankis, vadintas „Autotrader“.

    Teisme pateiktais įrodymais teigta, kad Dillmanas žinojo, jog deklaruojamas algoritminis sprendimas realiai neveikė taip, kaip buvo pristatomas investuotojams. Nepaisant to, buvo tęsiamas lėšų pritraukimas, akcentuojant tariamą technologinį pranašumą ir uždarbių perspektyvas.

    Kur, anot prokurorų, dingo pinigai?

    Pasak kaltinimo, dalis investuotojų lėšų buvo panaudota išmokoms patiems schemos organizatoriams, o kita dalis nukreipta į itin rizikingas investicijas kituose kriptovaliutų projektuose. Šie statymai, kaip skelbta, atnešė reikšmingų nuostolių.

    Prokuratūra teigė, kad rizikos lygis ir realūs rezultatai nuo investuotojų buvo slepiami, o komunikacijoje buvo kuriamas įspūdis, jog fondas generuoja didelį pelną. Tokia praktika atitinka klasikinį finansinio sukčiavimo modelį, kai skaidrumo trūkumą dengia pažadai apie technologijas ir aukštą grąžą.

    Kokios bausmės jam gresia?

    JAV teisingumo departamentas nurodė, kad už kiekvieną pripažintą kaltės epizodą maksimali bausmė gali siekti iki 20 metų laisvės atėmimo. Taip pat gali būti skirta piniginė bauda iki maždaug 230 000 eurų už kiekvieną nusikaltimo epizodą.

    Teismo sprendimu Dillmanas šiuo metu yra laisvėje už užstatą, o nuosprendžio skyrimas numatytas 2026 metų gruodžio 8 dieną. Galutinė bausmė paprastai priklauso nuo teismo įvertintų aplinkybių, žalos masto ir kitų byloje nustatytų faktų.

    Ši byla dar kartą primena, kad kriptovaliutų rinkoje technologiniai pažadai ir kalbos apie automatizuotą prekybą neretai naudojami kaip priemonė pritraukti kapitalą. Reguliuotojai ir teisėsauga pastaraisiais metais vis dažniau akcentuoja būtinybę tikrinti faktus, reikalauti aiškios atskaitomybės ir vertinti rizikas prieš investuojant.

  • Las Vegaso verslininkui už 22 mln. eurų kripto apgaulę gresia iki 280 metų: kaip veikė schema

    Las Vegaso verslininkui už 22 mln. eurų kripto apgaulę gresia iki 280 metų: kaip veikė schema

    Las Vegase dirbęs verslininkas Brentas C. Kovar JAV federaliniame teisme pripažintas kaltu dėl didelio masto sukčiavimo, susijusio su kriptovaliutų bendrove „Profit Connect“. Prisiekusieji nustatė, kad jis apgaulės būdu iš investuotojų išviliojo apie 22 mln. eurų.

    JAV Nevados apygardos prokuratūra pranešė, kad B. C. Kovar nuteistas dėl 11 elektroninio sukčiavimo epizodų, dviejų pašto sukčiavimo epizodų ir dviejų pinigų plovimo epizodų. Už šiuos nusikaltimus jam teoriškai gresia iki 280 metų laisvės atėmimo, tačiau galutinę bausmę nustatys teisėjas.

    Prokuratūros duomenimis, „Profit Connect“ veikė nuo 2017 metų pabaigos iki 2021 metų liepos. Per šį laikotarpį, kaip teigiama, į schemą įsitraukė mažiausiai 400 investuotojų.

    B. C. Kovar, anot kaltinimo, investuotojams aiškino, kad įmonė naudoja dirbtinis intelektas pagrįstą programinę įrangą ir superkompiuterį, kurie esą padeda kasti kriptovaliutas bei tikrinti sandorius. Šis technologinis pasakojimas buvo naudojamas kaip pagrindinis argumentas, kodėl investicijos turėtų būti stabiliai pelningos.

    Kaip nurodė prokurorai, investuotojams buvo žadama fiksuota 15–30 proc. metinė grąža ir net 100 proc. pinigų grąžinimo garantija. Taip pat buvo tvirtinama, kad įmonė turi šimtų milijonų vertės kriptovaliutų rezervus.

    Valdžios institucijų teigimu, realybė buvo kitokia: „Profit Connect“ nebuvo pelninga, neturėjo žadėtų rezervų ir nepajėgė išmokėti deklaruotų grąžų ar įvykdyti garantijų. Prokuratūra taip pat nurodė, kad investuotojams buvo pateikiami klaidinantys pareiškimai apie neva taikomą indėlių draudimą.

    Tyrime dalyvavę pareigūnai akcentavo, kad nukentėjusieji tikėjo investuojantys į pažangą ir naujos kartos finansines technologijas, tačiau tai esą tebuvo apgaulė. Kriptovaliutų rinkoje tokios schemos dažnai remiasi sudėtingais techniniais terminais, dideliais pažadais ir skubos jausmu, kad žmonės mažiau tikrintų faktus.

    Teismas B. C. Kovar bausmę turėtų paskelbti 2026 metų lapkričio 30 dieną. Nors maksimalus įstatymų numatytas terminas skamba įspūdingai, praktikoje bausmės dydį lemia nusikaltimų aplinkybės, žalos mastas, nukentėjusiųjų skaičius ir kiti faktoriai, kuriuos vertina federalinis teisėjas.

  • „Pokémon Center“ duomenų nutekėjimas Europoje: atšaukiami užsakymai, pirkėjams siūloma kompensacija

    „Pokémon Center“ duomenų nutekėjimas Europoje: atšaukiami užsakymai, pirkėjams siūloma kompensacija

    „The Pokémon Company“ patvirtino, kad dėl kibernetinio incidento galėjo būti atskleisti dalies „Pokémon Center“ klientų duomenys Jungtinėje Karalystėje ir Vokietijoje. Pranešama, kad neteisėtą prieigą gavę asmenys galėjo matyti vardus, pavardes, gyvenamosios vietos adresus, telefono numerius ir el. pašto adresus.

    Taip pat galėjo būti pasiekti su pirkimais susiję duomenys, įskaitant užsakymų informaciją ir siuntų turinio detales. Įmonė pabrėžia, kad mokėjimo kortelių ar kiti finansiniai duomenys, kiek žinoma šiuo metu, nebuvo atskleisti, nes mokėjimų informacija nebuvo perduodama išoriniam logistikos partneriui.

    Incidento epicentre – logistikos tiekėjas

    Ataka buvo susieta su logistikos paslaugų teikėju CEVA Logistics, kurio infrastruktūra aptarnauja dalį siuntų Europos rinkoje. Įmonės teigimu, jų techninė komanda toliau stebi vidines sistemas, o incidento mastas tikslinamas kartu su partneriu ir atliekant papildomus patikrinimus.

    Tokie atvejai dar kartą parodo tiekimo grandinės riziką, kai klientų duomenys atsiduria ne tik pardavėjo, bet ir jo rangovų sistemose. Pastaraisiais metais būtent trečiųjų šalių incidentai tampa vienu dažnesnių kelių, kai nutekėjimai paveikia vartotojus net ir tada, kai pagrindinės platformos apsauga veikia tinkamai.

    Atšaukiami užsakymai ir kompensacijos

    Reaguodamas į situaciją, „Pokémon Center“ informavo, kad dalies nukentėjusių klientų užsakymai bus atšaukti. Pirkėjams nurodoma, kad pinigai nuo sąskaitų nebuvo nurašyti, o buvo pritaikyta laikina lėšų rezervacija, kuri paprastai panaikinama per iki 7 dienų.

    Taip pat siūloma kompensacija: nukentėję klientai gavo 20 proc. nuolaidos kuponą, kurį galima panaudoti iki lapkričio 30 dienos. Vis dėlto daliai pirkėjų sprendimas atšaukti siuntas tapo itin nemaloniu, nes užsakymuose buvo riboto leidimo prekės, kurių atsargos gali būti išsekusios net ir pakartotinai pateikus užsakymą.

    Ką turėtų padaryti klientai?

    Kibernetinio saugumo specialistai tokiose situacijose rekomenduoja suaktyvinti dviejų veiksnių autentifikavimą, jei jis siūlomas, ir pasikeisti slaptažodžius, ypač jei jie kartojami keliuose tinklalapiuose. Taip pat verta suklusti dėl įtartinų laiškų ar skambučių, nes nutekėję kontaktiniai duomenys dažnai panaudojami sukčiavimo schemoms, kurios imituoja klientų aptarnavimą ar siuntų pristatymo pranešimus.

    „The Pokémon Company“ nurodo tęsianti tyrimą ir žadanti informuoti klientus, jei paaiškėtų papildomų detalių apie nutekėjimo apimtį. Kol kas pirkėjams patariama sekti oficialius pranešimus ir kritiškai vertinti bet kokius prašymus pateikti papildomus asmens duomenis.

    „Apgailestaujame dėl nepatogumų ir imamės veiksmų, kad nustatytume incidento mastą bei apsaugotume klientus“, – teigiama bendrovės komunikacijoje.

  • DI klonuoja balsą per 3 sekundes: ekspertai įspėja, kaip nepakliūti į sukčių pinkles

    DI klonuoja balsą per 3 sekundes: ekspertai įspėja, kaip nepakliūti į sukčių pinkles

    Dirbtinis intelektas sparčiai atpigino ir supaprastino kibernetinius nusikaltimus: šiandien sukčiams užtenka kelių sekundžių garso įrašo ar vienos nuotraukos, kad sukurtų įtikinamą klastotę. Didžiausią riziką kelia vadinamieji deepfake įrašai ir balso klonavimas, kurie vis dažniau naudojami apgauti šeimas, darbuotojus ir įmones.

    JAV institucijų duomenys rodo, kad vien per pastaruosius metus su DI siejami finansiniai nusikaltimai atnešė šimtus milijonų eurų nuostolių, o reikšminga dalis jų susijusi su investiciniais ir mokėjimų sukčiavimais. Ekspertai pabrėžia, kad žala kyla ne tik dėl technologijų, bet ir dėl to, kaip greitai jos pritaikomos socialinei inžinerijai.

    Kaip veikia balso klonavimas

    Balso klonavimui gali pakakti maždaug 3 sekundžių garso, kad būtų sugeneruotas panašus tembras ir kalbėjimo maniera. Tokie skambučiai dažnai kuriami skubos ir emocijų principu: prašoma skubiai pervesti pinigus, atsiųsti kodą ar patvirtinti mokėjimą, apsimetant artimuoju ar vadovu.

    Saugumo specialistai rekomenduoja su šeima ar komanda susitarti dėl paprasto slaptažodžio ar kontrolinio klausimo, kurio sukčius nežinotų. Jei skambutis kelia įtarimų, patariama nedelsiant padėti ragelį ir perskambinti oficialiu, iš anksto žinomu numeriu, o ne tuo, iš kurio buvo skambinta.

    Deepfake vaizdas ir nuotoliniai susitikimai

    DI leidžia realiu laiku keisti veidą ir balsą vaizdo skambučių metu, todėl apgaulė gali atrodyti įtikinama net per „Zoom“ ar „Teams“. Tyrėjai atkreipia dėmesį, kad klastotės dažnai išsiduoda staigiais judesiais, prastu lūpų ir garso sinchronu, neryškiais kraštais aplink veidą ar trumpais „mirksniais“, kai filtras nesuspėja prisitaikyti.

    Praktinis patarimas pokalbio metu paprastas: paprašykite žmogaus pasisukti, atsistoti, priartėti prie kameros ar trumpai uždengti veidą ranka ir atitraukti. Jei vaizdas elgiasi nenatūraliai, verta nutraukti kontaktą ir patikrinti tapatybę kitu kanalu, pavyzdžiui, per įmonės telefonų knygą.

    Slaptažodžiai ir paskyrų apsauga

    DI įrankiai taip pat padeda greičiau spėti slaptažodžius, ypač kai jie kuriami pagal nuspėjamus šablonus, remiantis nutekėjusiais duomenimis ar vieša informacija apie žmogų. Dėl to specialistai siūlo rinktis ilgas slaptafrazes, o ne trumpus slaptažodžius su privalomomis simbolių kombinacijomis.

    Kasdienėje apsaugoje svarbiausia naudoti slaptažodžių tvarkykles, dviejų veiksnių autentifikavimą ir, kur įmanoma, prisijungimą raktiniais prieigos būdais. Taip pat verta reguliariai peržiūrėti, kokios programos turi prieigą prie pašto, kontaktų ar failų, ir atjungti nereikalingas, ypač „Google“, „Microsoft“ ar „Meta“ paskyrose.

    Dar viena auganti grėsmė yra netikros CAPTCHA patikros, kurios vietoj paprasto patvirtinimo ragina įvesti komandą ar atsisiųsti failą. Tokiais atvejais saugiausia yra neužbaigti veiksmų, uždaryti puslapį ir patikrinti, ar neprisijungėte prie suklastotos svetainės, o jei įtarimai rimti, pakeisti slaptažodį ir patikrinti prisijungimų istoriją.

    „Jei kyla nors menkiausia abejonė, saugiausias veiksmas yra padėti ragelį ir patiems perskambinti patikrintu numeriu“, – pabrėžia kibernetinio saugumo ekspertai.

  • Prancūzija nuo rugpjūčio 11 dienos draus telemarketingo skambučius be sutikimo: kas keisis?

    Prancūzija nuo rugpjūčio 11 dienos draus telemarketingo skambučius be sutikimo: kas keisis?

    Prancūzijoje nuo rugpjūčio 11 dienos įsigalios nauja tvarka, kuri iš esmės keičia telemarketingo skambučių taisykles: skambinti vartotojams reklamos ar pardavimo tikslais bus galima tik gavus išankstinį sutikimą. Vyriausybės teigimu, taip siekiama sumažinti įkyrius skambučius ir apsaugoti pažeidžiamus žmones nuo apgavysčių.

    Iki šiol daugelyje atvejų veikė atsisakymo principas, kai žmogus turėdavo pats imtis veiksmų, kad būtų išbrauktas iš skambučių sąrašų. Dabar logika apsiverčia: be aiškaus leidimo skambutis laikomas neteisėtu, o sutikimą bus galima bet kada atšaukti.

    Kas bus leidžiama ir kas ne

    Naujoji taisyklė numato, kad be išankstinio sutikimo kontaktuoti vartotojų nebus galima, tačiau paliekamos kelios išimtys. Pavyzdžiui, skambutis gali būti teisėtas, jei žmogus jau davė sutikimą pirkimo metu, užpildydamas formą ar kitais aiškiai įvardytais būdais, taip pat jei skambinama dėl jau sudarytos sutarties vykdymo.

    Valdžios institucijos argumentuoja, kad ankstesni apribojimai nepasiekė tikslo, nes skambučių srautai išliko dideli, o sukčiavimo schemos prisitaikė prie ribojimų. Skaičiuojama, kad didelė dalis gyventojų bent kartą per savaitę sulaukia nepageidaujamų pardavimo skambučių, o dalis jų jų sulaukia gerokai dažniau.

    Baudos gali būti labai didelės

    Už naujos tvarkos pažeidimus numatytos reikšmingos finansinės sankcijos, kurios turėtų atgrasyti tiek pavienius asmenis, tiek verslą. Pranešama, kad baudos gali siekti iki 75 000 eurų už skambutį fiziniams asmenims ir iki 375 000 eurų už skambutį bendrovėms.

    Tokios sumos rodo, kad Prancūzija telemarketingo problemą nori spręsti ne vien rekomendacijomis ar ribotais draudimais, o griežta atsakomybe. Praktikoje daug kas priklausys nuo priežiūros institucijų gebėjimo identifikuoti skambintojus ir įrodyti, ar sutikimas iš tiesų buvo gautas teisėtai.

    Poveikis skambučių centrams ir tarptautinėms rinkoms

    Nauji ribojimai kelia nerimo ir už Prancūzijos ribų, ypač šalyse, kuriose veikia daug prancūziškai aptarnaujančių skambučių centrų. Maroke viešai svarstoma, kad daliai sektoriaus darbuotojų gali kilti rizika, nes Prancūzijos rinka ilgą laiką buvo viena svarbiausių šio verslo užsakovų.

    Tuo pat metu dalis industrijos jau kurį laiką diversifikuoja paslaugas, pereidama nuo gryno telemarketingo prie klientų aptarnavimo, techninės pagalbos ar pardavimų po užklausos. Tai reiškia, kad draudimas gali stipriausiai smogti būtent masinių skambučių kampanijoms, o ne visam skambučių centrų sektoriui.

    Prancūzijos sprendimas taip pat atspindi platesnę Europos tendenciją griežtinti nepageidaujamų skambučių reguliavimą. Kai kurios šalys jau seniau taiko išankstinio sutikimo principą, o kitos stiprina taisykles, ribodamos net ir skambučius esamiems klientams, jei reklaminiai pasiūlymai teikiami be aiškaus leidimo.

    Vartotojams tai turėtų reikšti mažiau netikėtų skambučių, tačiau ekspertai įspėja, kad dalis sukčių gali persikelti į kitus kanalus, įskaitant žinutes ar kontaktą namuose. Todėl šalia griežtesnio reguliavimo svarbi išlieka ir prevencija: kritiškas požiūris į netikėtus pasiūlymus bei asmens duomenų apsauga.

  • Gavai SMS apie „mObywatel“ sertifikatus? Sukčiai spaudžia iki rugpjūčio 5 dienos – nepasimauk

    Gavai SMS apie „mObywatel“ sertifikatus? Sukčiai spaudžia iki rugpjūčio 5 dienos – nepasimauk

    Netikri SMS vilioja nuoroda

    Lenkijoje populiarios programėlės „mObywatel“ vardu plinta apgaulingi SMS, kuriais sukčiai bando išvilioti asmens duomenis. Žinutės dažnai pasirašomos kaip „mGOV“ ir imituoja oficialų pranešimą apie dokumentų sertifikatų atnaujinimą.

    Tokiose žinutėse paprastai teigiama, kad netrukus bus prarasta prieiga prie paslaugų arba „nustos galioti“ dokumentai, jei gavėjas neatliks veiksmų nedelsiant. Pridedama nuoroda veda į suklastotą svetainę, kur gali būti prašoma prisijungimo duomenų, telefono numerio, mokėjimo kortelės informacijos ar kitų jautrių detalių.

    Kaip atpažinti apgaulę?

    Pagrindinis sukčių taikinys yra emocija: skubos jausmas ir baimė prarasti paslaugas. Tokie pranešimai dažnai turi bendro pobūdžio tekstą, neįvardija jūsų vardo, naudoja neįprastą siuntėjo pavadinimą, o nuorodos adresas neatitinka oficialių valstybinių domenų.

    Ypač rizikinga, kai nuoroda nukreipia į puslapį, kuriame prašoma „patvirtinti tapatybę“ ar „atnaujinti sertifikatą“ suvedant prisijungimo ar banko duomenis. Net jei puslapio dizainas atrodo įtikinamai, tokie prašymai per SMS yra vienas dažniausių duomenų viliojimo požymių.

    Ką daryti gavus tokią žinutę?

    Saugiausia sprendimo taisyklė paprasta: nespauskite nuorodos ir neveskite jokių duomenų. Tokį SMS geriausia ištrinti, o informaciją pasitikrinti tik pačioje programėlėje „mObywatel“ arba oficialiuose valstybinių institucijų kanaluose.

    Jei nuorodą vis dėlto paspaudėte ir suvedėte duomenis, verta nedelsiant keisti slaptažodžius, įsijungti dviejų veiksnių autentifikavimą ir stebėti paskyrų veiklą. Jei buvo pateikti mokėjimo kortelės ar bankiniai duomenys, reikėtų kuo greičiau kreiptis į banką dėl papildomų apsaugos veiksmų.

    Sukčiai šią kampaniją sieja su realiu terminu, iki kada vartotojams rekomenduojama atnaujinti programėlėje naudojamus sertifikatus iki rugpjūčio 5 dienos. Tačiau toks atnaujinimas neturėtų būti atliekamas per SMS gautas nuorodas ar neaiškias svetaines, todėl bet kokie raginimai veikti „čia ir dabar“ yra rimtas pavojaus signalas.