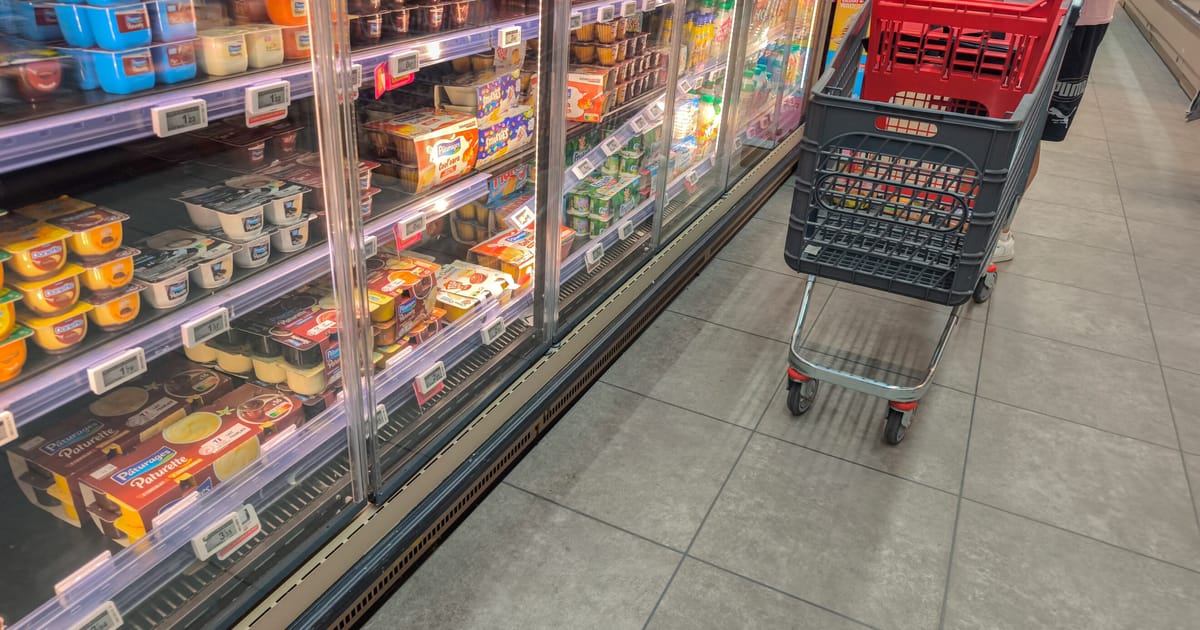
Prancūzijoje kilęs kibernetinio saugumo incidentas paveikė kelių didžiųjų prekybos tinklų šaldymo įrangą, todėl daliai parduotuvių teko skubiai išimti iš apyvartos šviežius ir šaldytus produktus. Situaciją stebi šalies vyriausybė, o tyrimą koordinuoja nacionalinė kibernetinio saugumo agentūra ANSSI, bendradarbiaudama ir su Europos partneriais.
Premjero biuras pranešė, kad už situacijos stebėseną asmeniškai atsakingas gynybos ministras Sébastien Lecornu. ANSSI pavesta įvertinti atakos mastą, nustatyti pažeidžiamas vietas ir pateikti rekomendacijas, kaip kuo greičiau atkurti kritinių sistemų veikimą bei sumažinti riziką, kad panašūs incidentai kartosis.
Pirmadienį vietos žiniasklaida skelbė, kad paveiktos galėjo būti šimtai parduotuvių. Prekybos tinklai Intermarché ir Cooperative U naujienų agentūrai AFP patvirtino, kad patyrė poveikį, o dalyje parduotuvių dėl sutrikusių šaldymo grandinių reikėjo utilizuoti dalį šviežių ir šaldytų prekių.
Cooperative U vadovas Dominique Schelcher viešai nurodė, kad nuo sekmadienio nakties ataka palietė kelių tinklo parduotuvių šalčio gamybos infrastruktūrą. Tuo metu Europos Komisijos žemės ūkio ir maisto komisaras Christophe Hansen pasmerkė incidentą ir užsiminė, kad informacija apie galimą poveikį sieja ir su „Leclerc“, nors pats tinklas viešai nebuvo patvirtinęs, kad yra nukentėjęs.
Anot Prancūzijos institucijų, ANSSI nustatė programinės įrangos spragą, susijusią su Danijos įmone, ir dėl jos jau susisiekė su tiekėju. Pranešimuose taip pat minima, kad incidentas galėjo būti susijęs su šaldymo įranga, siejama su „Danfoss“, tačiau bendrovė iš karto komentaro nepateikė.
Toks atvejis primena, kad prekybos tinklų infrastruktūra jau seniai nebėra vien kasos ar sandėlio sistemos: šaldymo kontrolė, temperatūrų stebėsena ir nuotolinis valdymas dažnai veikia per pramoninius valdiklius ir centralizuotas platformas. Kibernetinė ataka į šią grandį gali tiesiogiai virsti nuostoliais, maisto saugos rizika ir sutrikusiu tiekimu, todėl institucijos akcentuoja tiek techninių pažeidžiamumų užlopymą, tiek aiškias incidentų valdymo procedūras.
ANSSI kartu su Europos partneriais vertina, ar analogiškos konfigūracijos ir ta pati programinė įranga galėjo būti naudojama ir kitose šalyse. Tai ypač svarbu dėl to, kad šaldymo įrangos tiekimo grandinės ir nuotolinio administravimo sprendimai dažnai būna standartizuoti, o vienos spragos išnaudojimas gali greitai peržengti valstybių sienas.
Kol kas nėra pateikta viešai patvirtintos informacijos, kas konkrečiai įvykdė ataką ir ar buvo reikalauta išpirkos. Institucijos ragina kritinių sistemų operatorius ir tiekėjus peržiūrėti prieigos valdymą, atnaujinimų diegimo tvarką bei segmentuoti tinklus taip, kad sutrikimai nepersimestų iš administracinių sistemų į pramoninę įrangą.
Leave a Reply