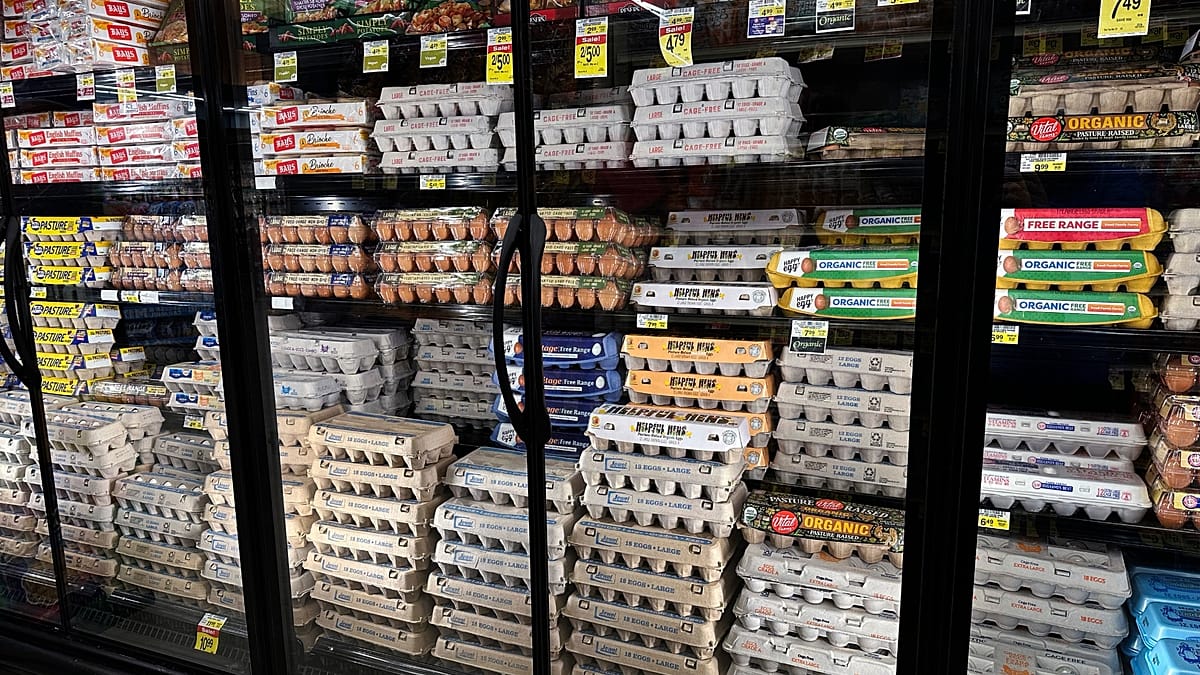
Belgijoje kibernetinė ataka sutrikdė dešimčių prekybos centrų šaldymo sistemas – parduotuvės buvo priverstos išmesti maždaug už 100 000 eurų maisto.
Nukentėjo apie 40 „Delhaize“ parduotuvių, taip pat mažiausiai 15 „Carrefour“, penkios „Spar“ ir mėsinių tinklas „De Laet en Van Haver“. Belgijos žiniasklaida skelbė, kad kai kur šaldytuvų temperatūra pakilo net iki 70 laipsnių.
„Delhaize“ atstovas „Euronews“ teigė, jog bendrovė nustatė IT incidentą, paveikusį šaldymo sistemas keliose dešimtyse parduotuvių.
Panašių trikdžių fiksuota ir Švedijos tinklo ICA parduotuvėse, o spalio 12 dieną šaldymo sistemų nustatymai buvo pakeisti šimtuose Prancūzijos prekybos centrų. Tai parodė, kad atakuoti galima ir nebūnant pačioje parduotuvėje.
Kodėl šaldymo sistemos „online“
Dideliuose prekybos centruose šaldytuvus ir šaldiklius valdo centralizuoti valdymo blokai: jie reguliuoja temperatūrą, atitirpinimo ciklus ir signalizacijas visoje parduotuvėje.
Tokių valdymo įrenginių prijungimas prie interneto leidžia rangovams nuotoliniu būdu diagnozuoti gedimus ir pakeisti nustatymus, užuot siuntus techniką į kiekvieną vietą.
Kaip nurodoma gamintojų diegimo instrukcijose, sistemos pasiekiamos iš išorės, pavyzdžiui, sukonfigūravus parduotuvės maršrutizatorių taip, kad jis nukreiptų interneto srautą į šaldymo valdiklį.
Nuotolinis stebėjimas taip pat padeda automatiškai kaupti temperatūrų žurnalus, kurių reikalaujama pagal maisto saugos taisykles, užuot darbuotojams kelis kartus per dieną ranka tikrinus kiekvieną vitriną.
Koks yra mastas ir rizika
Spalį kibernetinio saugumo įmonės „Forescout“ paskelbti tyrėjų duomenys rodo, kad internete atvirai pasiekiamų šaldymo valdymo paslaugų yra beveik 13 000 – jos aptiktos 99 šalyse ir teritorijose.
Skaičiavimai atlikti naudojant „Shodan“ – paieškos sistemą, indeksuojančią prie interneto prijungtus įrenginius. Tyrime pabrėžiama: tai skaičiai apie atvirai pasiekiamas sistemas, o ne apie jau įvykdytus įsilaužimus.
Daugiausia aptikta dviejų produktų šeimų sistemų: „Copeland“ ir „Dixell“ XWEB (7 075) bei „Danfoss“ „StoreView“ (4 697).
Rizika aktuali ne vien prekybos centrams – analogiškos sistemos naudojamos maisto perdirbime, vyninėse, vaisių sandėliuose, ūkiuose ir ligoninių aušinimo įrangoje.
Tyrėjai atkreipia dėmesį, kad įsilaužėliams nebūtinai reikia sudėtingų kenkėjiškų programų: patekę į sistemą, jie gali pasinaudoti įprastomis funkcijomis – keisti temperatūras, įjungti atitirpinimą ar išjungti signalizacijas. Tokie veiksmai gali atrodyti kaip rutininiai.
Dar viena problema – atsakomybės „išsiskaidymas“: programinę įrangą prižiūri rangovas, įrangą turi parduotuvė, o interneto ryšį administruoja IT skyrius. Jei vaidmenys neaiškūs, gali nutikti taip, kad nė viena pusė nemato viso paveikslo.
Be to, dalis įrangos būna pasenusi – tyrime minimas vienas „Danfoss“ valdiklis, kurio palaikymas nutrauktas 2021 metų gegužę, todėl jis nebegali gauti saugumo atnaujinimų.
Ką rekomenduoja daryti
Pagrindinė rekomendacija – šaldymo valdymo sistemas nuimti nuo atviro interneto, o rangovams suteikti prieigą tik per saugius nuotolinės prieigos įrankius.
Taip pat siūloma keisti nebeatnaujinamą įrangą, atsisakyti bendrų rangovų slaptažodžių, pereinant prie individualių prisijungimų su kelių veiksnių autentifikavimu, ir fiksuoti, kas bei kada keičia saugumo nustatymus.
Leave a Reply