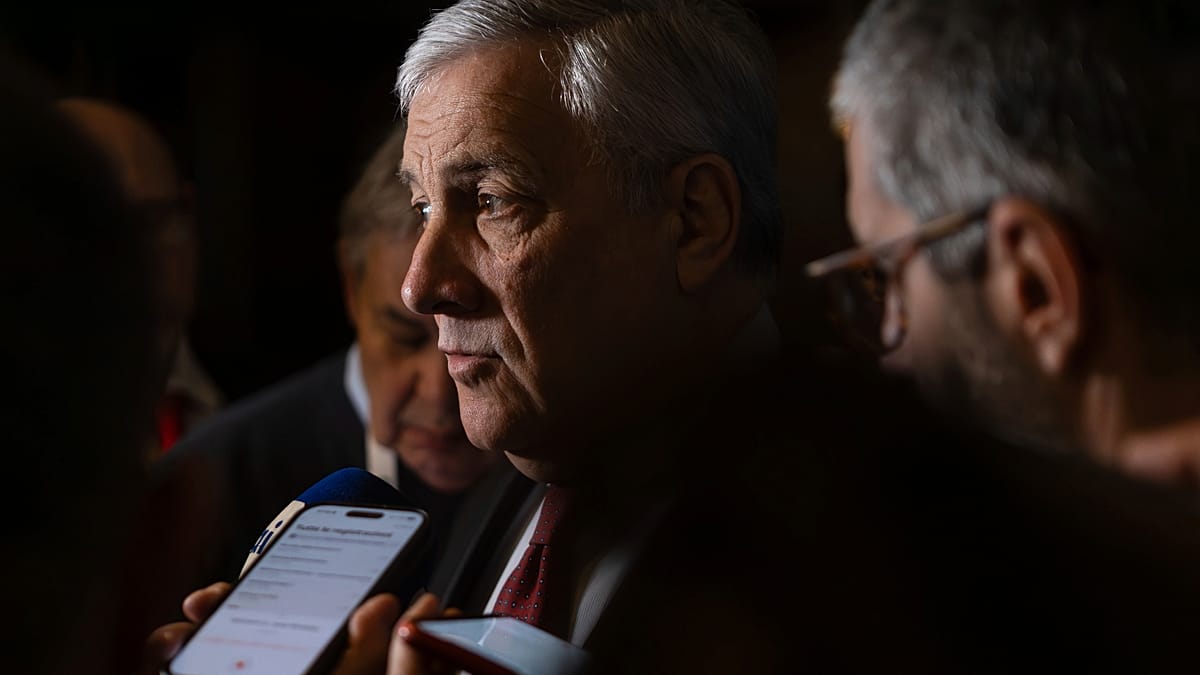
Italijos užsienio reikalų ministras Antonio Tajani pranešė tapęs programišių taikiniu – jo teigimu, atakos siejamos su Italijos parama Ukrainai.
Politikas socialiniuose tinkluose rašė, kad kelias dienas vadinamajame „dark web“ buvo platinami jo asmeniniai duomenys. Pasak jo, taip mėginama gauti daugiau informacijos ir didinti spaudimą, grasinimai esą palietė ir šeimą.
A. Tajani tvirtino, kad tokie veiksmai yra politiškai motyvuoti: aiški Italijos pozicija dėl Ukrainos, jo vertinimu, „nusikalstamoms organizacijoms“ tampa pretekstu atakoms ir bauginimui.
Situacija sutapo su dar vienu rezonansiniu incidentu – kibernetinę ataką patyrė ir įmonė, atsakinga už statomą Brennerio bazinį tunelį, kuris turėtų sujungti Insbruką Austrijoje ir Fortezzą Italijoje.
Ataka prieš Brennerio bazinio tunelio projektą
Už projekto įgyvendinimą atsakinga bendrovė BBT SE patvirtino, kad kibernetinis incidentas įvyko spalio 17 dieną. Įmonė nurodė, jog nedelsiant įjungė kibernetinio saugumo protokolus ir izoliuojo paveiktas sistemas.
Taip pat buvo pasitelkti išoriniai kibernetinio saugumo specialistai, kurie atliko reikalingą skaitmeninę ekspertizę (forensinę analizę). Bendrovė teigia siekusi kuo greičiau suvaldyti situaciją ir įvertinti padarytą žalą.
Pranešama, kad atakos metu buvo pasiekti ir pagrobti nevieši duomenys – jie esą nutekinti per prieigą prie įmonės interneto ryšiu sujungto tinklo.
Tirolo laikraštis „Tiroler Tageszeitung“, pirmasis paskelbęs apie incidentą, rašė, kad pirminiai tyrimo duomenys nurodo į prorusišką programišių grupuotę, žinomą „Everest“ vardu.
Meloni sureagavo: duomenų pardavimas kelia didelį nerimą
Italijos ministrė pirmininkė Giorgia Meloni šeštadienį viešai išreiškė paramą A. Tajani. Jos teigimu, konfidencialios informacijos apie valstybės pareigūnus pardavimas yra itin neraminantis reiškinys.
G. Meloni pabrėžė, kad tokie incidentai turi būti sprendžiami „maksimaliu ryžtu“, nes jie gali virsti ne tik reputacine, bet ir saugumo grėsme.
Kibernetinių atakų prieš politikus ir didelius infrastruktūros projektus sutapimas rodo, jog taikiniais vis dažniau tampa ne tik valstybinės institucijos, bet ir strategiškai svarbios įmonės bei jų valdomi duomenys.
Leave a Reply