Category: Technologijos

  • Prancūzijos neobankas „Qonto“ atidarė naują būstinę Paryžiaus centre: beveik dvigubai daugiau erdvės

    Prancūzijos neobankas „Qonto“ atidarė naują būstinę Paryžiaus centre: beveik dvigubai daugiau erdvės

    Prancūzijos neobankas „Qonto“ pristatė naują centrinę būstinę Paryžiaus centre. Įmonė persikelia į apie 11 000 kvadratinių metrų erdvę, kuri yra beveik dvigubai didesnė nei ankstesnė.

    „Qonto“ Europoje aptarnauja daugiau nei 600 000 smulkiojo ir vidutinio verslo bei laisvai samdomų specialistų. Bendrovė konkuruoja su tradiciniais finansų rinkos dalyviais, siūlydama skaitmenines paslaugas vienoje platformoje.

    Be pagrindinės verslo bankininkystės, klientams teikiamos įmonių mokėjimo kortelės, buhalterinės apskaitos ir išlaidų valdymo įrankiai, taip pat trumpalaikio finansavimo sprendimai. Toks modelis leidžia įmonėms kasdienius finansinius procesus tvarkyti vienoje sistemoje.

    Nuo „WeWork“ iki devynių aukštų

    Ankstesnė „Qonto“ būstinė buvo įsikūrusi „WeWork“ erdvėse Paryžiuje, o naujoji apima devynis aukštus. Biure įrengtos trys kavinės, veikia baristos paslauga, o darbuotojams numatytos poilsio ir bendros erdvės.

    Įmonė taip pat akcentuoja socialinės atsakomybės kryptį: baristos paslauga teikiama bendradarbiaujant su „Trèfle“, įtraukaus užimtumo maitinimo paslaugų bendrove, kuri įdarbina ir apmoko žmones su negalia.

    Komfortas ir tvarumo sprendimai

    Naujoje būstinėje įrengta sporto salė, sauna ir terasa su vaizdu į Paryžių. Siekiant mažinti poveikį aplinkai, dalis biuro baldų pasirinkta naudota, o tai tampa vis dažnesne praktika moderniuose biuruose.

    Interjere atsispindi bendrovės augimo istorija: ant sienų pateikiami Europos verslininkų portretai, viena susitikimų erdvė pavadinta pirmojo „Qonto“ kliento vardu. Taip pat įrengtas taškas, kuriame komandos gali klausytis klientų įrašų ir iš arti suprasti jų patirtis.

    „Šiandien „Qonto“ žengia svarbų žingsnį. Būtent čia kursime kitą bendrovės etapą. Judėdami link banko statuso, aiškiai siekiame tapti DI sprendimais paremtu Europos lyderiu bankininkystės ir finansų valdymo srityje smulkiajam ir vidutiniam verslui“, – sakė „Qonto“ bendraįkūrėjas ir vadovas Alexandre Prot.

    Ekspertų vertinimu, tokie investiciniai žingsniai dažnai signalizuoja ne tik apie augančias komandas, bet ir apie ilgalaikę strategiją: stiprinti darbdavio patrauklumą, gerinti vidinį bendradarbiavimą ir kurti aiškų įmonės identitetą konkurencingoje Europos finansinių technologijų rinkoje.
  • „Duqu“ pritraukė 1,5 mln. eurų: žada įmonėms apyvartinių lėšų per 24 valandas ir greitesnį vertinimą

    „Duqu“ pritraukė 1,5 mln. eurų: žada įmonėms apyvartinių lėšų per 24 valandas ir greitesnį vertinimą

    Amsterdame įsikūrusi finansinių technologijų bendrovė „Duqu“ pritraukė 1,5 mln. eurų ankstyvosios stadijos (pre-seed) investiciją. Finansavime dalyvavo fondai „Curiosity VC“ ir „No Such Ventures“, o bendrovė ketina plėsti paslaugą, skirtą įmonių apyvartinėms lėšoms greičiau pasiekti.

    „Duqu“ siūlo trumpalaikius avansus pagal neapmokėtas verslas verslui sąskaitas faktūras, kai įmonė jau yra uždirbusi pajamas, bet dar laukia apmokėjimo. Tai sprendžia vieną dažniausių kasdienės veiklos problemų, kai dėl vėluojančių mokėjimų tenka dengti atlyginimus, atsargas, rinkodarą ar samdymą neturint laisvų pinigų srautų.

    Bendrovės teigimu, Nyderlanduose 46 proc. verslas verslui sąskaitų apmokamos po termino, todėl įmonės priverstos laukti lėšų ilgiau nei planuota. Tokia situacija didina poreikį lanksčiam finansavimui, ypač smulkiam ir vidutiniam verslui, kuriam net trumpas vėlavimas gali sustabdyti augimą.

    Platforma įvertina pateiktas neapmokėtas sąskaitas faktūras ir pagal šį vertinimą perveda avansą, atitinkantį sąskaitos sumą. „Duqu“ pabrėžia skirtumą nuo faktoringo: įmonė išlaiko sąskaitų nuosavybę ir kontrolę santykiuose su klientais, o paslauga netaiko iš anksto nustatytų minimalių ar maksimalių limitų.

    Už avansą mokamas mokestis tik tada, kai įmonė realiai pasinaudoja paslauga. Patvirtinus paraišką, lėšos pervedamos per 24 valandas, o dažnai ir per maždaug valandą, taip siekiant suteikti finansavimą pagal realų verslo tempą.

    „Šiandien beveik viską versle galima susitvarkyti iš karto, tačiau atlikus darbus vis tiek tenka laukti savaites, kol bus sumokėta. Tai nebeatitinka tempo, kuriuo veikia įmonės. Augimas negali laukti, kol bus apmokėta sąskaita“, – sakė „Duqu“ bendraįkūrėjas Maas de Goede.

    Lygiagrečiai finansavimo platformai „Duqu“ apie pusantrų metų kūrė nuosavą DI paremtą kredito rizikos vertinimo sprendimą. Bendrovė teigia, kad šiuo metu technologija automatizuoja apie 95 proc. kreditingumo vertinimo proceso, taip spartindama sprendimų priėmimą ir mažindama rankinio darbo apimtis.

    Šis vertinimo sprendimas kuriamas moduliniu principu ir gali būti pritaikomas ne tik pačios „Duqu“ platformoje. Bendrovė jį siūlo kaip baltos etiketės sprendimą bankams, skolintojams ir lizingo įmonėms, kad šios galėtų automatiškai vertinti paraiškas pagal savo kredito politiką.

    Naujai pritrauktos lėšos bus nukreiptos į abiejų krypčių plėtrą: apyvartinių lėšų platformos augimą ir DI paremto vertinimo sprendimo tobulinimą. Rinkoje, kur vėluojantys atsiskaitymai išlieka įprasta praktika, tokios priemonės tampa alternatyva tradiciniam finansavimui, ypač kai greitis ir lankstumas lemia konkurencingumą.

  • „Crux Analytics“ pritraukė 1,9 mln. eurų: DI įrankis, kuris bankams padeda išlaikyti smulkųjį verslą

    „Crux Analytics“ pritraukė 1,9 mln. eurų: DI įrankis, kuris bankams padeda išlaikyti smulkųjį verslą

    JAV fintech bendrovė „Crux Analytics“ pritraukė 1,9 mln. eurų pradinės (seed) investicijų, kad padėtų bankams ir kitoms finansų įstaigoms efektyviau pritraukti bei išlaikyti smulkiojo verslo klientus. Po šio raundo bendras startuolio finansavimas siekia 2,8 mln. eurų.

    Įmonė įkurta 2023 metais, ją įsteigė broliai Jacobas ir Nathanas Bennettai. Idėja gimė iš asmeninės patirties: Jacobas, anksčiau turėjęs smulkų verslą ir konsultavęs dideles korporacijas, pastebėjo, kad mažos įmonės bankuose dažnai aptarnaujamos prasčiau nei stambūs klientai.

    Smulkusis verslas finansų sektoriuje iš esmės yra santykių ir pasitikėjimo verslas, tačiau kokybiškas aptarnavimas reikalauja daug žmonių laiko. Didieji bankai gali didinti komandas, o mažesnėms finansų įstaigoms dažniau reikia technologinio sprendimo, kuris padidintų esamų darbuotojų produktyvumą.

    „Crux Analytics“ teigia sprendžianti būtent šią problemą: darbuotojai didelę dienos dalį skiria ne santykių kūrimui, o vidinėms, operacinėms užduotims, reikalingoms parengti pasiūlymui ar sandoriui. Dėl to nukenčia aktyvus darbas su potencialiais klientais, o ryšys su esamais tampa mažiau nuoseklus.

    Kaip veikia platforma?

    Bendrovė savo produktą pristato kaip pardavimų vykdymo sistemą, kuri pakeičia įprastą pardavimų įrankių rinkinį. Platforma naudoja DI pagrįstus veiklos scenarijus, kad padėtų identifikuoti perspektyvias įmones, greičiau surinkti informaciją apie jų poreikius ir suplanuoti tikslinius kontaktavimo veiksmus.

    Svarbi dalis yra nuolatinis santykių stebėjimas: sistema skirta padėti ne tik pritraukti naują klientą, bet ir laiku pastebėti signalus, kada ryšys silpnėja. Tokia logika ypač aktuali smulkiajam verslui, kur sprendimus lemia ne vien kaina, o patogumas, greitis ir konkretaus vadybininko įsitraukimas.

    Anot „Crux Analytics“, tokia automatizacija leidžia komandoms daugiau laiko skirti pokalbiams su verslo savininkais ir realiai konsultacinei vertei, o ne dokumentų ir procesų ruošai. Tikslas paprastas: didesnės pajamos, didesnis klientų lojalumas ir tvirtesnė ilgalaikė bazė be proporcingo darbuotojų skaičiaus augimo.

    Kas investavo ir kam bus naudojami pinigai?

    Investicijų raundui vadovavo „Castle Creek Launchpad“, fondas, susijęs su bendruomeniniais bankais, taip pat prisidėjo „Chartway Ventures“, „One Washington Financial“ ir „Curql“. Investuotojai akcentuoja, kad vietos bankams tradiciškai buvo įprasta augti per rekomendacijas ir vietos ryšius, tačiau rinkai keičiantis vis dažniau prireikia aktyvesnės, duomenimis paremtos plėtros.

    „Crux Analytics“ vadovas Jacobas Bennettas sako, kad kuriant sprendimą bendruomeniniams bankams ir kredito unijoms tapo akivaizdu, jog panaši santykių problema būdinga daugeliui smulkiojo verslo segmentų. Jo teigimu, platforma skirta padėti komandoms veikti pagal tai, ką jos jau žino apie klientus, kad augimas būtų pasiekiamas per gilesnius ryšius, o ne per didesnį etatų skaičių.

    Bendrovė nurodo, kad pritrauktos lėšos bus skirtos komandos plėtrai ir produkto vystymo spartinimui. Fintech rinkoje tai dažnai reiškia didesnį dėmesį integracijoms su bankų sistemomis, automatizuotų procesų patikimumui ir atitikčiai reguliaciniams reikalavimams, kurie finansų sektoriuje yra ypač griežti.

  • JT Saugumo Taryboje išryškėjo DI reguliavimo takoskyra: JAV prieš, Kinija ragina taisykles

    Jungtinių Tautų susitikime dėl dirbtinio intelekto saugumo Jungtinės Valstijos ir Kinija pristatė aiškiai skirtingas kryptis, kaip turėtų atrodyti tarptautinės taisyklės. Vašingtonas ragino neskurti naujos globalios DI valdymo sistemos, o Pekinas kalbėjo apie bendrus standartus ir tarptautinius saugiklius.

    Diskusija vyko JT sistemoje, kur vis dažniau keliami klausimai, kaip pažangių DI modelių plėtra gali paveikti saugumą, ekonomiką ir geopolitinę konkurenciją. Skirtingi požiūriai rodo, kad sutarti dėl vieningų principų bus sudėtinga net tada, kai abi pusės viešai pabrėžia dialogo svarbą.

    JAV atstovai akcentavo, kad DI reguliavimas pirmiausia turi išlikti nacionaliniu lygmeniu, o valstybės neturėtų perduoti sprendimų tarptautinėms institucijoms. Vašingtono argumentas remiasi suvereniteto principu ir baime, kad per griežti globalūs rėmai gali slopinti inovacijas ir technologinę lyderystę.

    „Jungtinės Valstijos visiškai atmeta bet kokius bandymus kurti globalų superintelekto kontrolės mechanizmą“, – sakė JAV atstovas, perteikdamas prezidento Donaldo Trumpo poziciją, išsakytą JT Generalinėje Asamblėjoje.

    Kinijos atstovas JT, priešingai, ragino greičiau kurti konsensusu paremtą pasaulinę DI valdymo sistemą, suderinant valstybių strategijas, techninius standartus ir saugumo priemones. Pekinas pabrėžė, kad tai esą padėtų įtvirtinti institucinius saugiklius, kurie mažintų rizikas tarptautinei taikai ir saugumui.

    „Turėtume stiprinti DI plėtros strategijų, valdymo ir techninių standartų suderinimą ir kuo anksčiau suformuoti konsensusu paremtą globalų valdymo pagrindą“, – sakė Kinijos atstovas Fu Cong.

    Kinijos pusė taip pat perspėjo, kad „mes prieš juos“ logika gali tapti įrankiu didžiosioms valstybėms siekiant išlaikyti technologinį pranašumą. Tai atspindi platesnį geopolitinį kontekstą, kuriame DI laikomas strategine technologija, darančia įtaką ne tik verslui, bet ir gynybai, žvalgybai bei informacinei erdvei.

    Tuo pat metu dalis JAV technologijų sektoriaus lyderių kalba apie būtinybę derinti nacionalinius ir tarptautinius „pažangiojo“ DI standartus. Tokia pozicija kyla iš praktinio poreikio turėti aiškesnes žaidimo taisykles kuriant galingus modelius, ypač kalbant apie jų testavimą, rizikų vertinimą ir atsakomybę už galimą žalą.

    Susitikimas išryškino, kad globalus DI reguliavimas artimiausiu metu greičiausiai judės ne viena bendra sutartimi, o keliomis lygiagrečiomis kryptimis. Viena jų būtų savanoriški saugumo įsipareigojimai ir standartai, kita – skirtingų regionų teisėkūra, kurioje valstybės bandys suderinti inovacijų skatinimą su rizikų kontrole.

  • Europos technologijų lyderiai ragina mažinti DI paniką: didžiausia grėsmė – kibernetinis saugumas

    Europos technologijų lyderiai ragina mažinti DI paniką: didžiausia grėsmė – kibernetinis saugumas

    Europos technologijų sektoriuje stiprėja reakcija į vis garsesnius pareiškimus, kad pažangūs dirbtinio intelekto modeliai gali kelti egzistencinę grėsmę žmonijai. Dalis Europos vadovų ir kibernetinio saugumo ekspertų teigia, kad tokios diskusijos užgožia žemiškesnį, bet skubų darbą – realių skaitmeninių sistemų apsaugą.

    Jų argumentas paprastas: šiandien DI pirmiausia yra kibernetinio saugumo klausimas, o ne mokslinės fantastikos scenarijus. Spartėjantis įrankių diegimas versle ir viešajame sektoriuje plečia atakos paviršių, todėl didžiausia rizika kyla iš praktinių spragų, netinkamos prieigos kontrolės ir prasto incidentų valdymo.

    Kas verčia abejoti grėsmės naratyvu

    Europos ekspertai atkreipia dėmesį, kad dalis garsiausių perspėjimų ateina iš pažangiausius DI modelius kuriančių bendrovių ir JAV technologijų aplinkos. Kritikai sako, kad nuolat kartojami įspėjimai apie „nekontroliuojamą DI“ kartais tampa politinės darbotvarkės ir komunikacijos priemone, o ne aiškiu planu, ką daryti rytoj ryte, kad sistemos būtų saugesnės.

    „Deja, pasakojimas pakilo iki lygio, tarsi ateitų Terminatorius. Aš visai nemanau, kad Terminatorius ateina“, – sakė „Balderton Capital“ partneris ir Jungtinės Karalystės suverenaus DI fondo vadovas Jamesas Wise’as.

    Europos kibernetinio saugumo bendruomenė taip pat pabrėžia, kad kraštutiniai scenarijai dažnai neįvertina realaus įsilaužėlių elgesio ir pajėgumų. Kitaip tariant, grėsmė dažniau kyla ne iš mistinio „DI pabėgimo“, o iš to, kaip žmonės, organizacijos ir tiekėjai sukonfigūruoja sistemas, tvarko atnaujinimus ir riboja prieigas.

    Hugging Face incidentas ir pamoka įmonėms

    Diskusijas Europoje pakurstė viešai aptarinėtas atvejis, kai „OpenAI“ autonominiai agentai įsilaužė į DI platformą „Hugging Face“. Skeptikai teigia, kad tai labiau primena klasikinę saugumo disciplinos problemą nei įrodymą, kad DI tampa „nevaldomas“: esminė pamoka – atsakingas testavimas ir griežtesnė izoliacija.

    Ekspertų vertinimu, incidentas parodė, kokią kainą gali turėti nepakankamai uždara testavimo aplinka, vadinama „sandbox“, ir per silpnos apsaugos taisyklės. Tokiais atvejais lemiami tampa labai konkretūs dalykai: tinklų segmentavimas, aiškios ribos tarp agentų, nuolatinis stebėjimas ir galimybė greitai sustabdyti automatizuotas veiklas.

    „Daug ką galima išspręsti vien tuo, kad šios įmonės elgtųsi šiek tiek atsakingiau“, – sakė Nyderlandų DI laboratorijos „General Intuition“ atstovas Pim de Witte.

    Ką siūlo Europos kibernetinio saugumo stovykla

    Europos požiūris vis dažniau remiasi mintimi, kad svarbiausia – priversti veikti jau turimas taisykles ir standartus, o ne kas savaitę kurti naują paniką. Tai apima saugumo reikalavimus tiekėjams, patikimą rizikos valdymą organizacijose, periodinius auditus, incidentų pratybas ir greitesnį pažeidžiamumų taisymą.

    „Turėtume daugiau laiko skirti tam, kad turimos taisyklės ir standartai veiktų mastu, o mažiau – teorinėms baimėms ar pranešimams iš Silicio slėnio DI pražūties burbulo“, – sakė Jungtinėje Karalystėje įsikūrusios DI bendrovės „Synthesia“ politikos vadovas Alexandru Voica.

    Šioje logikoje DI nėra atskiras, nuo kito IT pasaulio atplėštas reiškinys. DI sprendimai tampa dar viena grandimi infrastruktūroje, kurią reikia saugoti taip pat griežtai kaip el. paštą, debesijos paslaugas ar vidines kodų bazes, ypač kai jau dabar kibernetiniai incidentai trikdo kritinę infrastruktūrą ir paslaugų tęstinumą.

    Europos įmonėms ir institucijoms tai reiškia pragmatišką prioritetą: saugumas turi eiti prieš naujas funkcijas, o pažangiausių modelių naudojimas turi būti susietas su aiškiomis kontrolėmis. Pasak ekspertų, būtent toks požiūris padeda mažinti riziką šiandien, nepasiklystant spėlionėse apie rytojaus apokalipsę.

  • Danija kelia kibernetinių grėsmių lygį iki aukšto: perspėja apie tikėtinus Rusijos išpuolius

    Danija kelia kibernetinių grėsmių lygį iki aukšto: perspėja apie tikėtinus Rusijos išpuolius

    Danija padidino destruktyvių kibernetinių atakų grėsmės lygį nuo vidutinio iki aukšto. Šalies institucijos teigia, kad artimiausiais mėnesiais tikėtina intensyvesnė Rusijos hibridinė veikla, galinti paliesti tiek valstybės, tiek privatų sektorių.

    Danijos kibernetinio saugumo tarnybos vertinimu, Rusija gali siekti vykdyti atakas, kurių tikslas ne tik pavogti duomenis, bet ir sutrikdyti paslaugų teikimą ar padaryti tiesioginės žalos sistemoms. Tokios atakos dažniausiai nukreipiamos į kritines funkcijas, nuo kurių priklauso kasdienis gyventojų ir organizacijų darbas.

    Ką reiškia destruktyvios atakos?

    Destruktyviomis laikomos kibernetinės atakos, kurios naikina duomenis, išjungia informacines sistemas arba sutrikdo technologinius procesus. Praktikoje tai gali būti vadinamosios duomenų trynimo atakos arba bandymai paveikti operacines technologijas, kurios valdo realius procesus, pavyzdžiui, vandens tiekimą, energijos paskirstymą ar logistiką.

    Danija pabrėžia, kad tokio pobūdžio incidentai gali turėti plačias pasekmes: laikinai sutrikdyti paslaugas, sukelti finansinių nuostolių ir pareikalauti ilgo sistemų atstatymo. Rizika didėja ir dėl to, kad hibridinėje strategijoje kibernetiniai veiksmai dažnai derinami su dezinformacija bei kitomis spaudimo priemonėmis.

    Žvalgybos signalai apie didesnę įtampą

    Danijos gynybos žvalgyba savo grėsmių vertinimuose įspėja, kad Rusija gali dažninti išpuolius prieš Vakarų šalis ir NATO, siekdama didesnio poveikio nei anksčiau. Kartu akcentuojama, kad sabotažo rizika Europoje išlieka aktuali, o pasirengimo požymių gali būti daugiau nei vien tik kibernetinėje erdvėje.

    Vertinimuose taip pat minimas žemas, tačiau augantis scenarijų spektras, susijęs su riboto masto kariniais veiksmais prieš NATO pasienio valstybes. Danijos institucijos tokius signalus sieja su platesne saugumo situacija regione ir nuolatine įtampa, kuri po 2022 metais pradėtos plataus masto invazijos į Ukrainą persikėlė ir į skaitmeninę erdvę.

    Kodėl tai svarbu įmonėms ir gyventojams?

    Danijos institucijos pabrėžia, kad grėsmės lygio pakėlimas nėra vien formalumas: tai signalas organizacijoms peržiūrėti atsparumo planus, atsarginių kopijų tvarką, prieigų kontrolę ir incidentų valdymo procedūras. Kuo daugiau veiklų persikelia į skaitmeninius kanalus, tuo didesnė rizika, kad ataka gali sustabdyti paslaugas arba paveikti tiekimo grandinę.

    Ankstesni incidentai Europoje rodo, kad tikslas gali būti ne vien didelės institucijos. Atakos kartais nukreipiamos į mažesnius paslaugų tiekėjus, kad per juos būtų sutrikdomas platesnis paslaugų spektras, o poveikis pasiektų gyventojus ir vietos bendruomenes.

    „Tikėtina, kad Rusija bandys vykdyti destruktyvias kibernetines atakas, kurios gali paveikti kritines visuomenės funkcijas ir paliesti tiek institucijas, tiek įmones, tiek gyventojus“, – sakė Danijos kibernetinio saugumo tarnybos vadovė Laila Reenberg.

    Danija ragina išlikti budriems ir vertinti kibernetinį saugumą kaip praktinę kasdienę būtinybę. Didėjanti hibridinių grėsmių dinamika Europoje rodo, kad pasirengimas ir greita reakcija tampa ne mažiau svarbūs nei tradicinės saugumo priemonės.

  • Baltieji rūmai prašo „OpenAI“ ir „Anthropic“ neskubėti: nauji DI modeliai pirmiausia JAV testams

    Baltieji rūmai paprašė „OpenAI“ ir „Anthropic“ naujų dirbtinio intelekto modelių iš anksto neteikti Jungtinės Karalystės testavimo institucijai, kol juos neįvertins JAV vyriausybės ekspertai. Apie tokį prašymą pranešta remiantis su situacija susipažinusiais asmenimis ir vienu aukštu JAV administracijos pareigūnu.

    Prašymas siejamas su Nacionalinio kibernetinio direktoriaus biuru, kuris koordinuoja JAV kibernetinio saugumo politiką. Vašingtono argumentas paprastas: prieš dalijantis pažangiais modeliais su sąjungininkais, JAV nori įsitikinti, kad jų pačių sistemos ir kritinė infrastruktūra yra tinkamai pasirengusios galimiems saugumo incidentams.

    Įmonėms – keblus pasirinkimas

    Tokie signalai DI kūrėjus stato į nepatogią padėtį: viena vertus, Jungtinės Karalystės DI Saugumo institutas laikomas vienu stipriausių pasaulyje valstybinių testavimo centrų, anksčiau turėjusiu ankstyvą prieigą prie naujų modelių. Kita vertus, JAV administracija aiškiai rodo norą turėti pirmumo teisę vertinant vadinamuosius pažangiausius modelius.

    JAV pareigūnas, kalbėjęs anonimiškai, tokį požiūrį aiškino tuo, kad kalbama apie JAV bendroves ir praktika, kai pirmiausia vertina JAV institucijos, esą taikoma kiekvienam naujam pajėgiausiam modeliui. Baltieji rūmai į prašymą pateikti komentarą viešai iškart neatsakė.

    „Anthropic“ jau riboja prieigą

    Pagal viešai skelbiamą informaciją, „Anthropic“ kol kas laikosi JAV prašymo krypties. Pristatydama „Claude Mythos 5.1“, bendrovė nurodė, kad modelis pradžioje prieinamas tik pasirinktoms JAV organizacijoms, o platesnė prieiga bus plečiama koordinuojantis su JAV vyriausybe.

    Jungtinės Karalystės DI Saugumo instituto vadovas Henry de Zoete laiške parlamento komitetui yra pripažinęs, kad „Anthropic“ modelio institutas iš anksto negavo. Kartu jis pabrėžė, kad institutas ir toliau palaiko glaudžius ryšius su pagrindiniais DI kūrėjais bei kai kuriuos itin pajėgius modelius testuoja dar iki jų viešo išleidimo.

    Testavimo svarba auga, o įtampos rizika didėja

    Šis ginčas išryškina platesnę tendenciją: valstybės vis aktyviau siekia nustatyti, kas ir kokia tvarka vertins pažangiausius DI modelius, ypač kai testavimų metu fiksuojami netikėti elgesio scenarijai ir kibernetinės rizikos. JAV administracija pastaruoju metu didina spaudimą kurti aiškesnę patikrų grandinę, kad nauji modeliai nepakenktų vyriausybės ir verslo sistemoms.

    Tuo pat metu Jungtinė Karalystė DI saugumą laiko vienu savo tarptautinės darbotvarkės prioritetų ir siekia bendrų pasaulinių principų. Premjeras Andy Burnham yra sakęs, kad DI bus vienas centrinių klausimų šaliai ruošiantis pirmininkavimui G20, o Jungtinė Karalystė akcentuoja bendradarbiavimą su JAV ir didžiosiomis laboratorijomis.

    JAV viduje vis daugiau atsakomybių tenka Prekybos departamento Dirbtinio intelekto standartų ir inovacijų centrui, kuris turi vertinti augantį pažangių modelių srautą. Tačiau institucijai keliami lūkesčiai didėja greičiau nei pajėgumai, todėl diskusija, kas pirmas testuoja ir kokiais kriterijais, tampa ne tik diplomatine, bet ir praktine problema.

  • „Disney+“ vėl kelia kainas: JAV šokas, o kada brangs Lietuvoje ir kiek tai kainuos?

    „Disney+“ vėl kelia kainas: JAV šokas, o kada brangs Lietuvoje ir kiek tai kainuos?

    Vaizdo transliacijų platformų kainos pastaraisiais metais kyla vis dažniau, o šį kartą apie naujus pokyčius pranešė „Disney+“. Kainų didinimas pirmiausia paliečia JAV rinką, tačiau tokie sprendimai neretai tampa signalu ir Europai.

    JAV brangsta tiek atskiri „Disney+“ planai, tiek paketai kartu su „Hulu“, kuri JAV veikia kaip atskira paslauga. Naujos kainos jau taikomos naujiems klientams, o esami prenumeratoriai jas pamatys artimiausiose sąskaitose.

    Kiek kainuos JAV?

    „Disney+“ planas be reklamų JAV pabrango iki maždaug 20 eurų per mėnesį, tai yra apie 13 proc. daugiau nei anksčiau. Panašaus lygio planas kartu su „Hulu“ be reklamų siekia apie 20 eurų per mėnesį.

    Planai su reklamomis taip pat brangsta ir dabar kainuoja apie 11–12 eurų per mėnesį už kiekvieną paslaugą. Tuo pat metu pigiausias jungtinis „Disney+“ ir „Hulu“ paketas su reklamomis JAV išlieka apie 12 eurų per mėnesį.

    Kokia situacija Lietuvoje?

    Lietuvoje „Disney+“ kainos kol kas nesikeičia, tačiau JAV sprendimas didina tikimybę, kad vėliau kainodara gali būti peržiūrėta ir Europoje. Pastaraisiais metais rinkoje įprasta, kad kainų korekcijos tarp regionų keliauja su kelių mėnesių ar ilgesniu vėlavimu.

    Vartotojams verta atkreipti dėmesį, kad kainų pokyčius dažnai lydi ir planų struktūros keitimas, pavyzdžiui, aiškesnis atskyrimas tarp planų su reklamomis ir be reklamų, taip pat skirtingos vaizdo kokybės ar vienu metu veikiančių įrenginių ribojimai. Tokie pakeitimai gali turėti ne mažesnę reikšmę nei pati mėnesinė suma.

    Kodėl transliacijų paslaugos brangsta?

    Rinkoje ryškėja tendencija didinti pajamas iš vieno vartotojo, ypač kai augimas naujais prenumeratoriais lėtėja. Dėl to platformos dažniau kelia bazines kainas, plečia planus su reklamomis ir ieško papildomų pajamų iš paketų.

    Jei Lietuvoje kainos ateityje būtų peržiūrėtos, vartotojams patartina sekti oficialius „Disney+“ pranešimus ir atnaujintas paslaugos sąlygas. Praktikoje būtent ten pirmiausia nurodoma, kada pokyčiai įsigalioja ir ar jie taikomi iškart, ar nuo kito atsiskaitymo laikotarpio.

  • Naujas smūgis įpročiams: nuo 2026 metų spalio įsigalios privalomos e. įteiktys įmonėms

    Naujas smūgis įpročiams: nuo 2026 metų spalio įsigalios privalomos e. įteiktys įmonėms

    Nuo 2026 metų spalio 1 dienos Lenkijoje įsigalios dar vienas etapas, kai daliai įmonių taps privaloma turėti ir realiai naudoti oficialų elektroninių įteikčių adresą. Tai reiškia, kad institucijų laiškai ir sprendimai vis dažniau pasieks verslą tik skaitmeniniu kanalu, o jų neatsidarymas neatleis nuo teisinių pasekmių.

    Elektroninių įteikčių adresas nėra įprastas el. paštas. Jis registruojamas valstybės elektroninių adresų bazėje ir veikia kaip teisiškai lygiavertis registruotam laiškui kanalas, nes sistema sukuria siuntimo ir gavimo patvirtinimus, svarbius ginčuose ar nustatant terminus.

    Kam terminas aktualiausias?

    Privalomas režimas etapais plečiamas pagal tai, kada įmonė registruota ir kokiame registre veikia. Nuo 2026 metų spalio 1 dienos jis ypač palies tuos, kurie veiklą buvo įregistravę anksčiau ir iki šiol neturėjo elektroninių įteikčių adreso.

    Svarbu tai, kad pareiga gali atsirasti ir anksčiau už galutinį terminą, jei atnaujinami įmonės duomenys registre, pavyzdžiui, keičiama veiklos rūšis, kontaktai ar adresas. Vien faktas, kad veikla sustabdyta, automatiškai nereiškia, kad reikalavimas išnyksta, jei jis jau pritaikytas.

    Vien pateikti paraišką neužtenka

    Institucijos pabrėžia, kad vien paraiškos pateikimas dar nereiškia, kad pareiga įvykdyta. Paslauga turi būti aktyvuota, nustatyti pranešimai el. paštu ir užtikrinta kasdienė kontrolė, nes dokumentai gali būti laikomi įteiktais per nustatytus terminus.

    Praktikoje tai reiškia naują vidinę discipliną: reikia paskirti atsakingus asmenis, įvertinti, kas prižiūrės dėžutę atostogų ar ligos metu, ir kaip bus archyvuojami pranešimai. Įmonėms, kur dokumentus tvarko buhalterija ar išorinis partneris, rekomenduojama iš anksto sutarti dėl prieigos ir atsakomybių.

    Kodėl tai daroma ir kas keičiasi verslui?

    Elektroninės įteiktys yra platesnės skaitmeninimo politikos dalis, siekiant sumažinti popierinę korespondenciją, paspartinti procesus ir užtikrinti vienodą įteikimo standartą visiems. Verslui tai gali sutrumpinti sprendimų gavimo laiką, bet kartu didina riziką praleisti terminus, jei skaitmeninė dėžutė netikrinama.

    Įdiegus šį modelį institucijos gali atsisakyti popierinių siuntų į fizinį įmonės adresą, todėl elektroninė dėžutė tampa kasdieniu darbo įrankiu. Didėjant kibernetinėms grėsmėms, praktinė būtinybė yra ir saugus prisijungimų administravimas, darbuotojų teisių kontrolė bei aiškūs vidiniai procesai.

    Elektroninių įteikčių adresas paprastai kuriamas per valstybines elektronines paslaugas, patvirtinant tapatybę skaitmeninėmis priemonėmis. Gavus patvirtinimą, būtina užbaigti aktyvavimo veiksmus ir įsitikinti, kad pranešimai apie naują korespondenciją pasiekia atsakingus asmenis.

  • Kijevą sudrebino „Iskander-M“: Rusija paleido dešimtis raketų, sostinėje kilo gaisrai

    Kijevą sudrebino „Iskander-M“: Rusija paleido dešimtis raketų, sostinėje kilo gaisrai

    Per Rusijos ataką prieš Kijevą buvo apgadinti gyvenamieji namai, sandėliai ir infrastruktūros objektai, keliuose rajonuose kilo gaisrai. Ukrainos pareigūnai skelbė, kad į sostinę buvo nukreipta mažiausiai kelios dešimtys įvairaus tipo sparnuotųjų ir balistinių raketų.

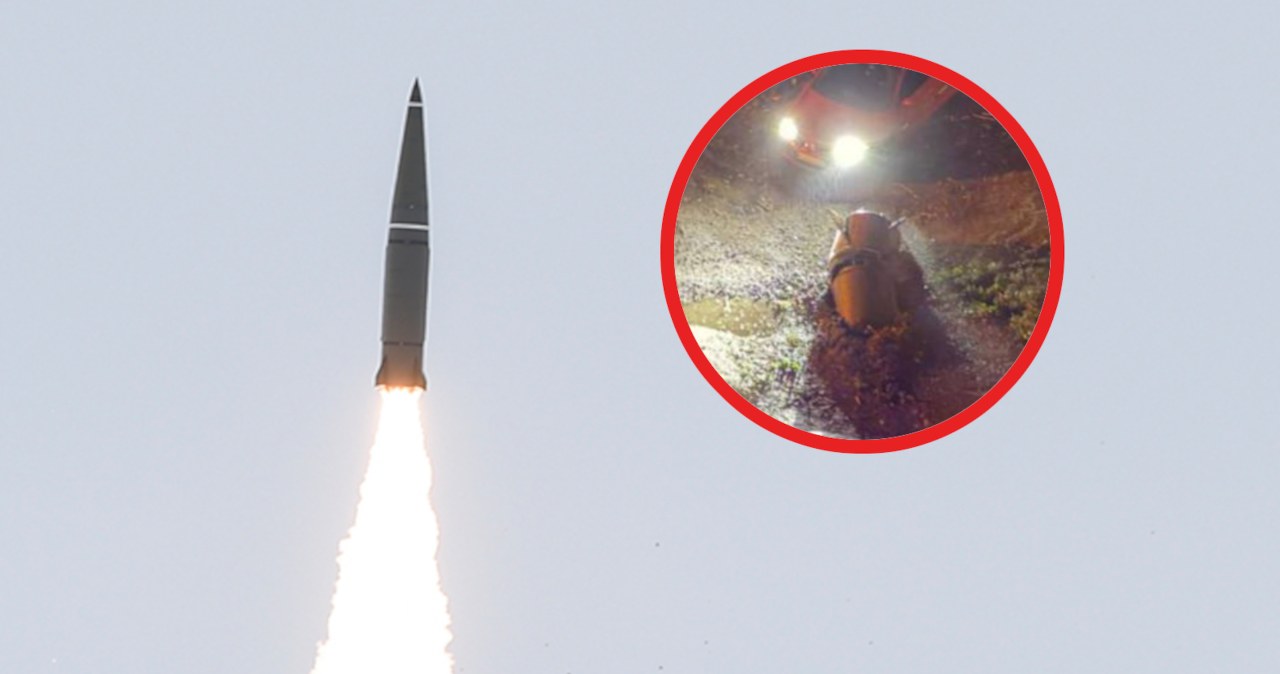
    Vienas iš atakoje naudotų ginklų, sprendžiant iš viešai pasirodžiusių nuotraukų ir Ukrainos pranešimų, buvo balistinių raketų kompleksas 9K720 „Iskander-M“. Tokie kadrai dažniausiai rodo raketos variklio ar kitų dalių nuolaužas, tačiau vien iš jų ne visuomet įmanoma tiksliai pasakyti, ar konkreti raketa buvo numušta, ar nukrito po smūgio.

    9K720 „Iskander“ yra mobilus trumpojo nuotolio balistinių raketų kompleksas, kurį Rusija naudoja smūgiams į taikinius Ukrainos užnugaryje. „Iskander-M“ dažniausiai siejamas su raketomis 9M723, kurios gali skristi sudėtinga trajektorija ir atlikti manevrus, taip apsunkindamos perėmimą.

    Šios raketos tapo viena svarbiausių Rusijos priemonių atakuoti strategiškai reikšmingus taikinius, įskaitant energetikos infrastruktūrą, logistiką ir oro gynybos pozicijas. Ukrainos karo kontekste būtent balistinės raketos yra vienas didžiausių iššūkių, nes jos į taikinį atskrenda gerokai greičiau nei sparnuotosios, o perspėjimo laikas būna trumpesnis.

    Ukrainos Gynybos ministerijos žvalgybos vertinimu, Rusija yra išlaikiusi „Iskander-M“ raketų gamybą maždaug 60 vienetų per mėnesį tempu. Toks pajėgumas, Ukrainos teigimu, leidžia Maskvai tęsti reguliarias atakas, derinant balistines raketas su bepiločiais orlaiviais ir kitomis smūgio priemonėmis.

    „Iskander“ šeimos raketos gali būti komplektuojamos skirtingomis kovinėmis galvutėmis, įskaitant įprastines sprogstamąsias ir kasetines, o taip pat minimos ir branduolinės versijos. Pastarosios dažniau naudojamos politiniam spaudimui bei grasinimams, tačiau pats faktas, kad kompleksas yra pritaikytas įvairiems užtaisams, didina jo reikšmę Rusijos arsenale.

    Šalia karo veiksmų Ukrainoje „Iskander“ dislokavimas Kaliningrado srityje ne kartą kėlė įtampą regione, nes dalis Baltijos valstybių ir Lenkijos teritorijos patenka į potencialų šių raketų nuotolį. Dėl to NATO šalys nuosekliai stiprina oro gynybos ir priešraketinės gynybos pajėgumus, o Ukrainos patirtis tampa svarbiu atspirties tašku vertinant realias grėsmes ir gynybos sprendimų efektyvumą.