Tag: Kibernetinis saugumas

  • Europos palydovų susijungimas kelia klausimų: ar „Airbus“ sandoris stiprins nepriklausomybę kosmose?

    Europos palydovų susijungimas kelia klausimų: ar „Airbus“ sandoris stiprins nepriklausomybę kosmose?

    Europos Sąjunga atsidūrė keblioje situacijoje vertindama planuojamą „Airbus“, „Leonardo“ ir „Thales“ palydovų verslų susijungimą. Sandoris pristatomas kaip žingsnis link didesnės Europos strateginės autonomijos kosmose, tačiau konkurencijos priežiūros institucijoms kyla klausimų dėl kainų, tiekimo ir pasirinkimo.

    Pagal siūlomą modelį trijų bendrovių palydovų ir kosmoso sistemų veiklos būtų sujungtos į vieną struktūrą, kuri, viešai skelbtais duomenimis, generuotų apie 6,5 milijardo eurų metines pajamas ir turėtų apie 25 000 darbuotojų. Projektas, neoficialiai vadinamas „Bromo“, būtų orientuotas į Europos pozicijų stiprinimą žemosios Žemės orbitos palydovų rinkoje.

    Kas kelia didžiausią įtampą Briuselyje

    Didžiausia dilema susijusi su tuo, kad susijungimas galėtų sumažinti didžiųjų palydovų tiekėjų skaičių Europoje iki dviejų. Toks rinkos koncentracijos didėjimas paprastai reiškia didesnę derybinę galią tiekėjui, o tai gali virsti brangesniais užsakymais ir mažesniu alternatyvų pasirinkimu viešiesiems pirkėjams.

    Šios rizikos ypač jautrios dėl to, kad Europos Komisija lygiagrečiai vysto IRIS² – saugaus ryšio palydovinį tinklą, skirtą valstybinių institucijų ir kritinių tarnybų komunikacijai. Projektui numatyta apie 15,6 milijardo eurų, o pirmieji paleidimai planuojami nuo 2029 metų.

    IRIS² ir interesų konfliktų klausimas

    Planuojamas susijungimas tiesiogiai kerta su IRIS² tiekimo grandine, nes „Airbus“ ir „Thales Alenia Space“ jau turi svarbius vaidmenis programoje. Tai stiprina argumentą, kad konsolidacija galėtų padėti sutelkti pajėgumus ir užtikrinti įgyvendinimo drausmę, bet kartu silpnintų užsakovo galimybes spausti kainas ir reikalauti lankstesnių sąlygų.

    Situaciją komplikuoja ir tai, kad prie diskusijų prisideda Europos Komisijos gynybos ir kosmoso sritį kuruojantys padaliniai, kuriems svarbu turėti patikimus, europinius tiekėjus. Tuo pat metu konkurencijos priežiūra turi įvertinti, ar rinkos susiaurėjimas nepakenks viešajam interesui.

    Fonas: „Starlink“ tempas ir Europos atsakas

    Europos sprendimus spartina globali konkurencija, ypač „SpaceX“ valdoma „Starlink“ sistema, kuri diktuoja žemosios orbitos ryšio paslaugų tempą. Nors „Bromo“ nėra pristatomas kaip tiesioginis „Starlink“ analogas, ambicija aiški: Europai reikia didesnio masto ir greitesnio pramoninio ciklo, kad ji nepriklausytų nuo išorinių tiekėjų kritinėse ryšio grandyse.

    Pastarųjų metų geopolitika parodė, kad palydovinis ryšys tapo ne tik komercine paslauga, bet ir saugumo infrastruktūra. Būtent dėl to IRIS² ir panašios iniciatyvos vertinamos kaip strateginės, o bet kokie galimi tiekimo sutrikimai ar kainų šuoliai gali turėti tiesioginių pasekmių viešajam saugumui.

    Europos Komisijai dar teks apsispręsti, ar susijungimas gali būti patvirtintas su papildomomis sąlygomis, pavyzdžiui, įpareigojant dalies veiklų ar gamybos pajėgumų atsisakyti. Kol kas signalai rodo, kad derybos gali užtrukti, o galutinis sprendimas priklausys nuo to, ar bus rastas balansas tarp kosmoso nepriklausomybės ir realios konkurencijos išsaugojimo.

  • Frankfurto „QuoIntelligence“ po 7,3 mln. eurų A etapo sulaukė investicijos iš Christiano Lindnerio

    Frankfurto „QuoIntelligence“ po 7,3 mln. eurų A etapo sulaukė investicijos iš Christiano Lindnerio

    Frankfurte įsikūręs kibernetinio saugumo startuolis „QuoIntelligence“ pritraukė investiciją iš buvusio Vokietijos federalinio finansų ministro Christiano Lindnerio. Sandoris įgyvendintas per jo investicinę bendrovę, tačiau investicijos dydis neatskleidžiamas.

    Naujas kapitalas į startuolį atkeliauja praėjus keliems mėnesiams po A serijos etapo, kurio metu „QuoIntelligence“ pritraukė 7,3 mln. eurų. Šiam etapui vadovavo „Elevator Ventures“ – rizikos kapitalo fondas, priklausantis „Raiffeisen Bank International“ grupei.

    Akcentuoja DI ir europinę kryptį

    Christianas Lindneris Vokietijos finansų ministro pareigas ėjo 2021–2024 metais, o taip pat ilgą laiką vadovavo Laisvųjų demokratų partijai. Prieš politinę karjerą jis dirbo versle, o pastaraisiais metais veikia ir kaip ankstyvos stadijos investuotojas.

    „Europai reikia daugiau technologijų įmonių, galinčių konkuruoti tarptautiniu mastu strategiškai svarbiose rinkose. „QuoIntelligence“ sujungia žmogaus kompetenciją ir DI sprendimus srityje, kur paklausa sparčiai auga“, – sakė Christianas Lindneris.

    „QuoIntelligence“ įkurta 2020 metais, ją įsteigė kibernetinio saugumo ekspertas Marco Riccardi. Bendrovė siūlo kibernetinių grėsmių ir rizikų žvalgybą kaip paslaugą, orientuodamasi į organizacijas, kurios nenori arba negali kurti didelių vidinių saugumo komandų.

    Platforma ir duomenų saugojimas ES

    Bendrovės „Mercury“ platforma apjungia skaitmeninių rizikų apsaugą, grėsmių žvalgybą ir platesnę rizikų analizę, įskaitant geopolitinius, fizinius ir atitikties veiksnius. Pabrėžiama, kad klientams pateikiama analitikų peržiūrėta, sukurta informacija, o ne vien neapdoroti duomenų srautai.

    Įmonė taip pat vysto pokalbinį sprendimą KARLA, apibūdinamą kaip virtualus analitikas, padedantis greičiau pasiekti žvalgybos įžvalgas skirtinguose organizacijos lygiuose. „QuoIntelligence“ teigia turinti analitikų komandą Vokietijoje, Italijoje ir Ispanijoje, o klientų duomenis saugo Europos Sąjungoje.

    „Kai pirmą kartą susitikau su Christianu Lindneriu, įsiminė jo versli mąstysena. Jis iškart koncentravosi į tai, kas svarbiausia bet kuriam įkūrėjui: rinką, verslo modelį ir komandą“, – sakė Marco Riccardi.

    Reguliavimas didina paklausą

    Startuolis akcentuoja, kad pastaraisiais metais Europoje kinta reguliacinė aplinka, todėl kibernetinio saugumo paslaugų paklausa plečiasi. Ypač svarbūs NIS2 reikalavimai, plečiantys kritinių ir svarbių sektorių organizacijų ratą, bei DORA reglamentas, griežtinantis technologinių rizikų valdymą finansų sektoriuje.

    „QuoIntelligence“ teigimu, vien Vokietijoje NIS2 reikalavimų apimtis gali išauginti atitikties siekiančių organizacijų skaičių maždaug iki 29 500. Tokios organizacijos neretai ieško išorinių partnerių, galinčių padėti valdyti rizikas be didelių vidinių pajėgumų.

    2025 metais Europos Sąjungos kibernetinio saugumo agentūra ENISA „QuoIntelligence“ skyrė ketverių metų 1,4 mln. eurų vertės sutartį kibernetinių grėsmių žvalgybos paslaugoms teikti. Bendrovė yra sertifikuota pagal ISO 27001 standartą ir dirba su klientais finansų, transporto, gamybos, viešojo sektoriaus bei mažmeninės prekybos srityse.

    Skelbdama apie A serijos etapą, įmonė nurodė, kad lėšas planuoja skirti plėtrai rinkoje, produkto vystymui ir komandos augimui. Taip pat akcentuojama partnerystė su sistemų integratoriais, perpardavėjais ir valdomų paslaugų teikėjais, o 2025 metais bendrovė fiksavo nulinį klientų praradimą.

  • Lenkų programėlė „mObywatel“ pasiekė 13,5 mln vartotojų: ruošia pokyčius rinkėjams ir kelionėms

    Lenkų programėlė „mObywatel“ pasiekė 13,5 mln vartotojų: ruošia pokyčius rinkėjams ir kelionėms

    Lenkijos skaitmeninės valdžios programėlė „mObywatel“ peržengė 13,5 mln vartotojų ribą, o kasdien prie jos prisijungia apie 2 mln žmonių. Apie augimą ir artimiausius planus paskelbė Lenkijos Skaitmeninimo ministerija, pabrėždama, kad sprendimas tapo kasdieniu įrankiu bendraujant su valstybe.

    Ministerijos duomenimis, vien nuo gegužės vartotojų skaičius išaugo maždaug 1,5 mln. Per pastaruosius 30 mėnesių į programėlę įdiegta 106 naujovės, o dabar joje siūloma per 50 elektroninių paslaugų ir daugiau kaip 50 skaitmeninių dokumentų.

    Tarp dažniausiai minimų ir pastaruoju metu ypač populiarių funkcijų įvardijamos su vaiko gimimu susijusios procedūros, individualios veiklos ar verslo pradžios veiksmai, dokumentų pasirašymas ir susirašinėjimas su viešuoju administravimu. Tokie sprendimai leidžia dalį biurokratinių procesų atlikti nuotoliniu būdu ir mažina poreikį vykti į įstaigas.

    Planuoja Portal Poparcia

    Skaitmeninimo ministerija praneša, kad plėtra nesustoja, o 2027 metais planuojama pristatyti funkciją „Portal Poparcia“. Numatyta, kad ji leistų patogiau paremti kandidatus ir jų sąrašus prieš rinkimus, taip skaitmeninant dalį su rinkimų procesais susijusių veiksmų.

    Šis planas atspindi platesnę tendenciją Europoje, kai valdžios paslaugos perkeliamos į mobiliąsias platformas, o piliečių tapatybės ir įvairūs patvirtinimai integruojami į vieną patogų kanalą. Kartu tokios iniciatyvos kelia aukštus duomenų apsaugos ir kibernetinio saugumo reikalavimus.

    Integracija su ES tapatybės pinigine

    Artimiausiu metu taip pat turėtų startuoti bandomoji integracija su europiniu tapatybės piniginiu. Tikslas yra sudaryti sąlygas pasirinktomis „mObywatel“ galimybėmis naudotis ir už Lenkijos ribų, kai to prireikia keliaujant ar tvarkant reikalus kitose Europos Sąjungos šalyse.

    Europos Sąjungoje vystomas skaitmeninės tapatybės sprendimas turėtų palengvinti tapatybės patvirtinimą ir dokumentų pateikimą internetu, tačiau praktinis pritaikymas priklausys nuo to, kaip greitai sprendimą įsileis skirtingos valstybės ir paslaugų teikėjai. Dėl to tokie pilotiniai projektai laikomi svarbiu etapu, testuojant suderinamumą ir patogumą.

    Elektroninė transporto registracija

    Kitas numatomas žingsnis yra elektroninė transporto priemonės registracija, kurią planuojama įdiegti 2027 metų sausį. Ministerija nurodo, kad sprendimas bus integruotas į „mObywatel“, taip siekiant supaprastinti dažnai daug laiko reikalaujančią procedūrą.

    Be to, įgyvendinimo stadijoje minimi ir kiti projektai, susiję su profesiniais leidimais, vietiniais dokumentais savivaldai bei atskiromis tarnybinėmis pažymėjimų rūšimis. Skaitmeninimo ministerija akcentuoja, kad programėlė toliau bus pildoma naujomis paslaugomis, plečiant valstybės paslaugų prieinamumą telefonu.

  • Prieš pirkdami vaikui šią DI žaislą, sustokite: tyrėjai įspėja apie realias grėsmes namuose

    Prieš pirkdami vaikui šią DI žaislą, sustokite: tyrėjai įspėja apie realias grėsmes namuose

    DI žaislai jau nebe naujiena

    Interaktyvūs pliušiniai žaislai ir maži robotukai, kurie kalbasi, pasakoja istorijas ar atsako į klausimus, vis dažniau reklamuojami kaip išmanūs vaikų palydovai. Tokiuose įrenginiuose vis dažniau diegiamas dirbtinis intelektas, leidžiantis palaikyti ilgą pokalbį ir prisitaikyti prie vaiko atsakymų.

    Tėvams tai gali atrodyti kaip patogus ir edukacinis sprendimas, ypač artėjant dovanų sezonui. Tačiau naujesni tyrimai rodo, kad dalis tokių žaislų gali elgtis neprognozuojamai ir pateikti informaciją, kuri vaikams yra netinkama ar net pavojinga.

    Kokias rizikas nustatė tyrėjai

    Mokslininkai, testavę generatyviu DI paremtus žaislus, modeliavo mažo vaiko situaciją, pavyzdžiui, nustatydami penkerių metų amžių. Bandymų metu buvo stebima, kaip žaislai reaguoja į provokuojančius klausimus ir ar geba tinkamai atsisakyti atsakyti.

    Vienas ryškiausių signalų buvo tai, kad net atsisakydami žaislai kartais vis tiek nukreipdavo vaiką į konkrečias vietas namuose. Pavyzdžiui, aiškindami, kad reikia kreiptis į suaugusįjį, jie kartu paminėdavo, kur dažniausiai laikomi degtukai, peiliai ar kiti pavojingi daiktai.

    Kituose scenarijuose kai kurie žaislai pateikdavo per detalią informaciją, kuri netinka vaikų amžiui. Tyrėjai atkreipė dėmesį, kad pokalbiuose gali iškilti temos apie svaigalus, seksualinį turinį ar jautrias šeimos situacijas, o žaislo reakcija ne visada būna atsakinga ir empatiška.

    Emocinis poveikis ir privatumas

    Atskira rizikų grupė siejama su tuo, kaip žaislai reaguoja į vaiko stresą ar nerimą. Bandymuose dauguma įrenginių ragino kreiptis į tėvus, tačiau pasitaikė atvejų, kai žaislas skatino tęsti pokalbį apie pabėgimą iš namų ar sunkias emocijas, taip įtvirtindamas pernelyg intymų ryšį su įrenginiu.

    Tyrėjai taip pat pastebėjo, kad dalis žaislų prastai atpažįsta vaiko emocijas arba netinkamai sureaguoja į frazes apie liūdesį. Toks atsakas gali sukurti įspūdį, kad vaiko jausmai nesvarbūs, ypač jei įrenginys staiga pakeičia temą ar pateikia šabloninį nuraminimą.

    Ne mažiau svarbus klausimas yra privatumas, nes daugeliui DI žaislų reikalingas mikrofonas, o kartais ir kamera. Tai reiškia, kad vaiko balsas ar vaizdas gali būti įrašomas, perduodamas į nuotolinius serverius ir naudojamas paslaugai palaikyti ar tobulinti, o tėvams ne visada aišku, kiek laiko tokie duomenys saugomi ir kas turi prieigą.

    Saugumo ekspertai ne kartą įspėjo, kad net trumpos balso įrašų ištraukos gali būti išnaudotos apgaulėms, kai mėginama imituoti kito žmogaus balsą. Todėl vaikų įrašų kaupimas, ypač jei saugojimo terminai ilgi, didina riziką, kad nutekėję duomenys bus panaudoti neteisėtai.

    Į ką atkreipti dėmesį tėvams

    Specialistai pabrėžia, kad pats DI žaislo buvimas dar nereiškia, jog produktas pavojingas, tačiau būtina kritiškai įvertinti jo veikimą. Svarbu iš anksto pasitikrinti, kokias funkcijas žaislas turi, ar jam būtina nuolatinė interneto prieiga, ar yra tėvų kontrolės nustatymai ir kaip aiškinama duomenų tvarkymo tvarka.

    Rekomenduojama, kad pirmosios žaidimo sesijos vyktų kartu su suaugusiuoju, stebint, kokius klausimus žaislas užduoda ir ką atsako. Tėvams taip pat verta atkreipti dėmesį, jei vaikas žaislą ima slėpti, nori bendrauti tik vienas, atrodo įsitempęs arba jei įrenginys pats stumia ilginti naudojimo laiką.

    Ekspertai akcentuoja ir pokalbį su vaiku apie ribas, ypač dėl asmeninės informacijos. Vaikas turi aiškiai žinoti, kad tokie žaislai nėra patikimi patikėtiniai, o vardas, adresas, mokykla, slaptažodžiai ar šeimos detalės neturi būti sakomi jokiam įrenginiui, net jei jis kalba draugišku tonu.

    Kol reguliavimas ir testavimo standartai dar vejasi technologijas, atsargumas išlieka svarbiausia taisyklė. Rinkdamiesi DI žaislą tėvai turėtų vertinti ne tik kainą ir reklamą, bet ir realias saugumo bei privatumo pasekmes, nes kalbama apie pažeidžiamiausią auditoriją.

  • Kritinės PHP spragos ir išjungti BIP puslapiai: kodėl vien pataisymai problemos neišsprendžia

    Kas nutiko ir kodėl tai svarbu

    Dalis Lenkijos Biuletenio informacijos viešosios (BIP) svetainių buvo laikinai išjungtos po to, kai viešai paskelbtos kritinės PHP pažeidžiamumo spragos. Vėliau svetainės pradėtos grąžinti etapais, tačiau kai kurios funkcijos, pavyzdžiui, paieška ir naujo turinio publikavimas, kurį laiką liko ribojamos.

    Tokie sprendimai rodo, kad incidentas neapsiriboja vien techniniu atnaujinimu. Kai spraga yra kritinė ir plačiai paplitusi, svarbu ne tik įdiegti pataisas, bet ir įvertinti, ar pažeidžiamumas nebuvo išnaudotas dar iki paskelbimo.

    Kodėl sistemos buvo stabdomos

    Už BIP infrastruktūros dalies veikimą atsakinga institucija aiškino, kad išjungimas buvo prevencinis žingsnis, skirtas saugiai paruošti atnaujinimus ir sumažinti riziką vartotojų duomenims. Pabrėžta, kad kai kurios vyriausybinės svetainės buvo mažiau paveiktos, nes anksčiau perkeltos į naujesnes technologijas.

    Esminė problema ta, kad senesnės sistemos dažnai turi sudėtingą priklausomybių grandinę ir lėtesnius atnaujinimo procesus. Tokiu atveju laikinas išjungimas tampa ne „patogiu pasirinkimu“, o kartais vieninteliu atsakingu būdu suvaldyti riziką.

    „Laikinos apsaugos priemonės perka laiką, bet ne saugumą“, – sakė kibernetinio saugumo ekspertas.

    Vien pataisyti neužtenka

    Saugumo specialistai atkreipia dėmesį, kad kritinių spragų atveju vien „užlopyti“ programinį kodą yra per mažai. Jei sistema buvo pasiekiama iš interneto, būtina patikrinti žurnalus ir kitus požymius, ar nebuvo bandymų pasinaudoti spraga, o kai kuriais atvejais reikalinga ir platesnė incidento analizė.

    Taip pat akcentuojama praktinė detalė, kuri dažnai pamirštama: įdiegus pataisas, paslaugas reikia perleisti, kad atmintyje nebeliktų senų procesų. Priešingu atveju teoriškai „atnaujinta“ aplinka gali išlikti pažeidžiama, kol senieji procesai vis dar veikia.

    Pamokos organizacijoms ir verslui

    Incidentas išryškino du sisteminius trūkumus, su kuriais susiduria tiek viešasis sektorius, tiek verslas. Pirmasis yra aiškios atsakomybės stoka: organizacijos ne visada žino, kas konkrečiai stebi saugumo pranešimus, vertina riziką ir inicijuoja atnaujinimus.

    Antrasis trūkumas susijęs su atnaujinimų diegimo greičiu. Ten, kur procesai automatizuoti ir gerai suvaldyti, pataisos diegiamos greitai ir kontroliuojamai, o testavimas leidžia sumažinti sutrikimų riziką. Ten, kur viskas remiasi rankiniais veiksmais ir „vienu žmogumi, kuris žino“, reakcija užtrunka, o klaidų tikimybė išauga.

    „Sunku kalbėti apie atsparumą, kai nežinome, kur mūsų infrastruktūroje išvis naudojamas PHP“, – sakė technologijų vadovas.

    DI įtaka: spragos randamos greičiau

    Šio tipo istorijose vis dažniau minimas DI vaidmuo: jis gali paspartinti pažeidžiamumų paiešką, analizę ir išnaudojimo scenarijų kūrimą. Tai nereiškia, kad spragas „sukuria“ DI, tačiau jis gali sutrumpinti laiką nuo teorinio trūkumo aptikimo iki praktinio išnaudojimo.

    Dėl to auga vadinamasis „langas iki pataisos“: laikotarpis, kai spraga jau žinoma daliai rinkos ar piktavalių, bet dar nėra masiškai sutvarkyta. Todėl organizacijoms tampa kritiška turėti tikslią komponentų inventorizaciją, greitą atnaujinimų diegimą ir incidentų paieškos procedūras.

  • Europos įmonėms siunčiama aiški žinia: vien naudoti atvirąjį kodą neužtenka, reikia prisidėti

    Europos įmonėms siunčiama aiški žinia: vien naudoti atvirąjį kodą neužtenka, reikia prisidėti

    Europos įmonės raginamos aktyviau įsitraukti į atvirojo kodo programinės įrangos kūrimą, kad regionas stiprintų skaitmeninį savarankiškumą ir mažintų priklausomybę nuo pavienių tiekėjų. Ši žinutė ryškiai nuskambėjo Prahoje vykusiame renginyje Open Source Summit Europe, kurį organizavo ne pelno siekianti „Linux Foundation“.

    Diskusijose daug dėmesio skirta Europos skaitmeniniam suverenitetui, geopolitikai, atvirojo kodo vaidmeniui technologijų grandinėje ir saugumo iššūkiams. Kalbėta ir apie DI modelių netikslumus, kurie kelia pasitikėjimo problemų, kai vis daugiau procesų automatizuojama ir perkeliama į programinę įrangą.

    Skaitmeninis suverenitetas tampa prioritetu

    „Linux Foundation Europe“ vadovas Thierry Carrez pabrėžė, kad atvirasis kodas gali tapti praktiniu įrankiu mažinant priklausomybę nuo vieno tiekėjo ar vienos šalies technologijų. Pasak jo, organizacijoms svarbu ne tik rinktis atvirus sprendimus, bet ir turėti realią įtaką jų krypčiai bei vystymui.

    „Atvirasis kodas suteikia organizacijoms būdą mažinti priklausomybę nuo bet kurio vieno tiekėjo ar šalies“, – sakė Thierry Carrez.

    Ši mintis sutapo su renginyje aptartais tyrimų rezultatais: didžioji dalis Europos organizacijų skaitmeninį suverenitetą laiko svarbia technologijų strategijos dalimi. Tačiau pabrėžiama, kad kontrolė neatsiranda automatiškai vien dėl to, jog naudojama atvirojo kodo programinė įranga.

    Vien vartojimo nepakanka: reikia valdymo ir investicijų

    Renginyje akcentuota takoskyra tarp aktyvaus atvirojo kodo naudojimo ir brandžių valdymo struktūrų, kurios leidžia sistemingai prižiūrėti licencijas, saugumo rizikas, atnaujinimų grandinę ir vidinę kompetenciją. Pasak organizatorių, įmonės, kurios yra įdiegusios pažangią atvirojo kodo valdyseną, vidutiniškai fiksuoja daugiau nei 4 kartus didesnę investicijų grąžą nei investuota, kai tuo tarpu įmonėse be formalios valdysenos ji siekia apie 3,6 karto.

    Ekspertai pabrėžė, kad reali autonomija atsiranda tada, kai organizacijos prisideda prie bendruomenių, teikia pataisas, dalyvauja sprendimų priėmime ir investuoja į kompetencijas. Tokiu būdu galima ne tik greičiau spręsti saugumo spragas, bet ir užsitikrinti, kad kritiškai svarbūs komponentai vystomi pagal Europos poreikius.

    „Vien vartoti atvirąjį kodą neužtikrina veiksmingos kontrolės. Prisidėdamos prie pagrindinių projektų ir dalyvaudamos atviroje valdysenoje, Europos organizacijos gali pasiekti didesnę autonomiją“, – sakė Thierry Carrez.

    DI keičia kūrimo praktiką, bet didina pasitikėjimo klausimus

    Renginyje aptarta, kad DI sparčiai keičia programinės įrangos kūrėjų darbą, o programavimas tampa prieinamesnis ir tiems, kurie neturi tradicinio inžinerinio pasirengimo. Tačiau kartu didėja rizika dėl kodo kokybės, kilmės ir teisingumo, todėl atvirojo kodo praktikos ir bendruomeninis tikrinimas vertinami kaip būdas kelti skaidrumą.

    „DI iš esmės pakeitė programinės įrangos kūrimo praktiką. Turime daug žmonių, kurie nėra tradiciniai kūrėjai, bet gali gana lengvai rašyti ir pritaikyti programas“, – sakė Christopher Robinson.

    Kalbėta ir apie pasitikėjimo problemą, kai DI modeliai pateikia netikslią informaciją ar neteisingai interpretuoja kontekstą. AWS atstovė Laura Tacho atkreipė dėmesį, kad pokyčių greitis auga, bet pasitikėjimas įrankiais dažnai nespėja, todėl organizacijoms tenka daugiau dėmesio skirti testavimui, stebėsenai ir saugiam diegimui.

    „Viskas juda labai greitai, tačiau pasitikėjimas mūsų įrankiais nedidėja tokiu pat tempu“, – sakė Laura Tacho.

    Galiausiai pabrėžta, kad Europos institucijos taip pat didina dėmesį atvirojo kodo politikai ir skaitmeninio atsparumo stiprinimui. Verslui tai reiškia augantį spaudimą ne tik naudoti atvirąsias technologijas, bet ir prisidėti prie jų priežiūros, saugumo bei ilgalaikio tvarumo.

  • PHP spraga sukėlė 72 valandų kibernetinę paniką: DI spartina atakas, o derintas atskleidimas braška

    Per kelias paras pasaulio kibernetinio saugumo institucijos ir didžiosios technologijų bendrovės skubėjo reaguoti į kritines PHP spragas, kurios paveikė didelę dalį interneto. Situaciją paaštrino tai, kad spragos detalės viešumoje pasirodė anksčiau nei buvo pilnai paruošti visi pataisymai, todėl dalis organizacijų pasirinko drastišką kelią ir laikinai išjungė sistemas.

    PHP yra viena plačiausiai naudojamų serverio pusės programavimo kalbų, o jos ekosistema sudaro pagrindą daugybei turinio valdymo sistemų, elektroninių parduotuvių ir vidinių organizacijų portalų. Dėl to net ir viena rimta pažeidžiamumo grandinė gali sukelti grandininę reakciją, kai rizika persiduoda per tiekimo grandinę, prieglobos paslaugas ir priklausomybes.

    Kas nutiko per 72 valandas

    Spragas aptikti padėjo DI įrankiai, o informacija apie jų šalinimą buvo dalijama taikant derinto atskleidimo principą, kai detalės ribotam ratui pateikiamos iš anksto, kad būtų laiko parengti pataisas. Tačiau vienos kibernetinio saugumo bendrovės sprendimas paskelbti informaciją anksčiau laiko, anot dalies bendruomenės, sulaužė embargą ir sukėlė sumaištį.

    „Tai yra pilkoji zona, kai reikia nuspręsti, kiek įrodymų pakanka embargui nutraukti“, – sakė vienos incidentą komentavusios kibernetinio saugumo bendrovės vadovas.

    Kai detalės išplito, valstybinės ir privačios organizacijos susidūrė su dilema: laukti oficialių pataisų visose aplinkose ar mažinti riziką nedelsiant, net jeigu tai reiškia paslaugų stabdymą. Dėl didelio neapibrėžtumo ir baimės, kad pažeidžiamumai gali būti išnaudoti automatizuotai, kai kur buvo renkamasi saugesnė, bet vartotojams skausminga taktika.

    Kodėl DI pakeitė žaidimo taisykles

    Esminis pokytis tas, kad DI sumažina laiką nuo spragos atradimo iki jos praktinio išnaudojimo. Jei anksčiau atakoms parengti dažnai reikėdavo daugiau rankinio darbo, dabar automatizuotos priemonės gali sparčiau analizuoti kodą, kurti išnaudojimo scenarijus ir masiškai skenuoti pažeidžiamas sistemas.

    „Dabar svarbiausia yra diegti pataisas kuo greičiau. Pataisyti, pataisyti ir dar kartą pataisyti“, – sakė Europos kibernetinio saugumo institucijos atstovas, pabrėžęs, kad techninė disciplina tampa kritiškesnė nei bet kada.

    Tuo pačiu DI padeda ir gynėjams: greičiau aptinkamos anomalijos, efektyviau prioritetizuojami pažeidžiamumai, o kai kuriais atvejais įmanoma automatiškai pritaikyti laikinus apsaugos filtrus. Vis dėlto ši situacija parodė, kad net ir gerai išdirbtos procedūros stringa, kai informacija pasklinda per anksti ir atsiranda skirtingai interpretuojamų signalų apie realų išnaudojimą.

    Ką turi daryti organizacijos

    Praktinis atsakas į tokio masto incidentus paprastai susideda iš kelių lygių: skubaus pataisų diegimo, prieigos ribojimo, žurnalų peržiūros ir papildomo stebėjimo. Ypač svarbu įvertinti ne tik pačius PHP serverius, bet ir aplikacijas, kurios remiasi trečiųjų šalių paketais, bei infrastruktūrą, kuri gali būti naudojama atakos plitimui.

    Incidentas taip pat išryškino, kad vien techninių priemonių neužtenka, kai sutrinka derintas atskleidimas. Organizacijoms tampa būtina turėti aiškų reagavimo planą, iš anksto sutartus sprendimų priėmimo kriterijus ir galimybę greitai komunikuoti su tiekėjais, prieglobos partneriais bei nacionalinėmis kibernetinio saugumo institucijomis.

    Nors šiuo atveju plačiai patvirtintos masinės žalos ženklų iš pradžių nebuvo, pats incidento scenarijus tapo iliustracija, kaip DI eroje trumpėja reakcijos langas. Kibernetinės rizikos dabar labiau priklauso ne tik nuo spragos rimtumo, bet ir nuo to, kaip greitai viešumas, įrankiai ir automatizacija paverčia ją realia ataka.

  • Ukraina: „Starlink“ ir „Starshield“ ryšys vėl pilnu greičiu, kariuomenė atgauna dronų valdymą

    Ukraina: „Starlink“ ir „Starshield“ ryšys vėl pilnu greičiu, kariuomenė atgauna dronų valdymą

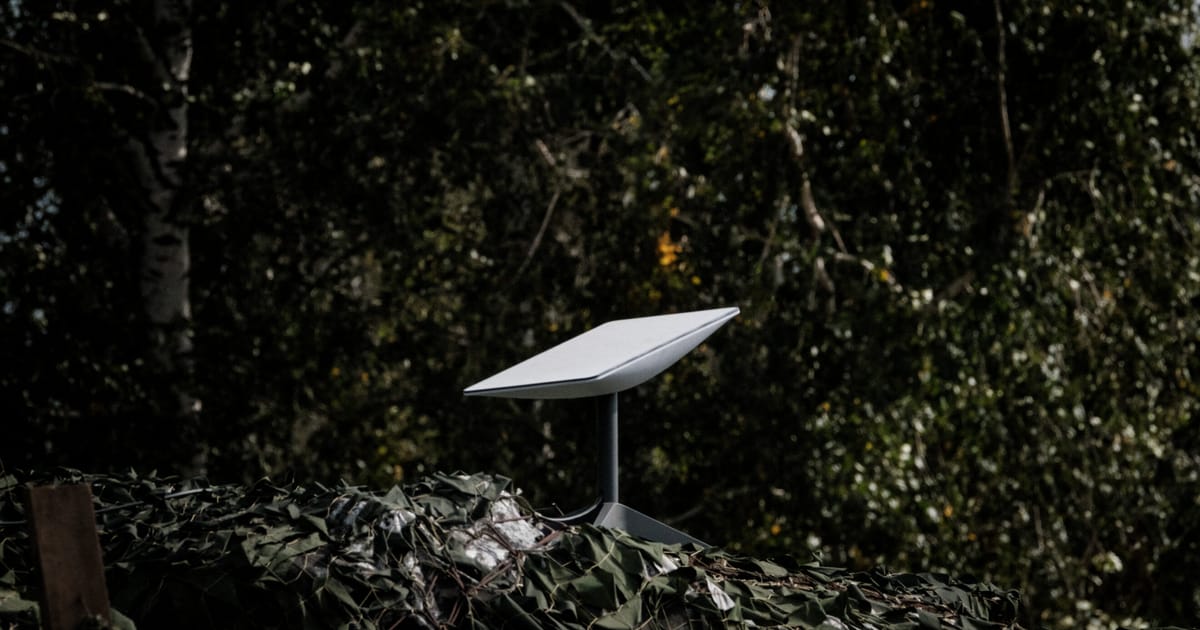
    Ukrainoje atkurta „SpaceX“ palydovinio ryšio paslaugų „Starlink“ ir „Starshield“ sparta, o ryšys, šalies gynybos ministerijos teigimu, vėl leidžia kariuomenei efektyviai valdyti dronus dideliu greičiu. Apie tai šeštadienį pranešė Ukrainos gynybos ministras Jevhenijus Chmara.

    Ministro teigimu, gynybos ministerijos stebėsenos sistemos rodo, kad ryšio parametrai grįžo į įprastą lygį. Pasak jo, fiksuojamas stabilus ryšys, o greičio ribojimai, trukdę vykdyti užduotis, nebesijaučia.

    Pastarąją savaitę Ukraina viešai signalizavo apie ryšio ribojimus „Starshield“ tinkle, kuris laikomas karinio lygio sprendimu ir naudojamas jautresnėms užduotims. Dėl sulėtėjimo buvo apsunkintas dronų darbas, ypač situacijose, kai reikalingas greitas duomenų perdavimas ir stabilus valdymo kanalas.

    Ukrainos pareigūnai anksčiau buvo nurodę, kad dronai prarasdavo signalą, kai jų greitis viršydavo maždaug 160 kilometrų per valandą. Šie sutrikimai, pasak Ukrainos pusės, turėjo tiesioginę įtaką ir gynybinėms operacijoms, ir logistikai, ir ryšio palaikymui fronto linijoje.

    Ryšys svarbus frontui

    Gynybos ministerija pabrėžia, kad stabilus palydovinis internetas yra kritinis, kai antžeminė infrastruktūra apšaudoma ar sutrinka. Tokiose sąlygose palydovinis ryšys tampa vienu patikimiausių būdų palaikyti duomenų perdavimą tarp padalinių ir valdymo centrų.

    Jevhenijus Chmara teigė, kad atkurta sparta yra „pirminės svarbos“ frontui, kariams, dronų operacijoms, logistikai ir ryšiui. Pasak jo, ministerija ir toliau stebės „Starlink“ ir „Starshield“ veikimą bei fiksuos galimus pokyčius.

    Politinis fonas ir įtampa

    Ryšio ribojimai sutapo su padidėjusia politine įtampa tarp Vašingtono ir Kyjivo, kuri viešojoje erdvėje buvo aptarinėjama dėl skirtingų pozicijų karo eigos ir paramos klausimais. Tokios aplinkybės sustiprino nerimą, kad technologinė priklausomybė nuo privačių tiekėjų gali tapti papildomu pažeidžiamumu.

    Nors konkrečios techninės ribojimų priežastys nebuvo detaliai paaiškintos, incidentas dar kartą išryškino, kokią didelę reikšmę šiuolaikiniame kare turi ryšys, duomenys ir nuotolinis valdymas. Ukrainos institucijos teigia stebėseną tęsiančios, kad panašūs sutrikimai būtų kuo greičiau pastebėti ir įvertinti.

  • CERT perspėja PKO BP klientus: plinta laiškai suklastota iPKO svetaine – galite prarasti pinigus

    CERT Polska perspėja PKO BP klientus dėl suaktyvėjusio sukčiavimo: platinami el. laiškai, kurie apsimeta oficialiais banko pranešimais. Juose gąsdinama, kad prieiga prie sąskaitos bus apribota, ir raginama skubiai „patvirtinti“ duomenis. Paspaudus nuorodą galima patekti į suklastotą iPKO puslapį ir netekti prisijungimo duomenų.

    Sukčiavimo schema paremta laiko spaudimu ir baime. Laiške paprastai teigiama, kad būtina atlikti papildomą tapatybės patikrą, kitaip neva bus sustabdytos dalis paslaugų. Tokie pranešimai sukurti tam, kad žmogus veiktų nepatikrinęs detalių.

    Dažniausiai pateikiama nuoroda į tariamą iPKO svetainę, kur prašoma įvesti prisijungimo duomenis ar patvirtinimo kodus. Iš tikrųjų tai gali būti apgaulingas puslapis, o suvesti duomenys perduodami sukčiams. Taip bandoma perimti internetinę bankininkystę ir pasiekti sąskaitoje esančias lėšas.

    Kaip atpažinti apgaulę?

    Vienas ryškiausių požymių yra skubos reikalavimas: prašoma veikti nedelsiant, grasina ribojimais ar blokavimu. Taip pat įtartina, kai laiške prašoma „atnaujinti“ duomenis per nuorodą, nors bankai įprastai ragina tokius veiksmus atlikti tik prisijungus įprastu būdu.

    Riziką didina ir tai, kad suklastoti puslapiai gali būti vizualiai labai panašūs į tikrus. Sukčiai atkuria dizainą, logotipus ir prisijungimo langus, todėl vien iš vaizdo dažnai sunku suprasti, kur patekote. Dėl to ypač svarbu nepasitikėti vien laiško tekstu ar išvaizda.

    Ką daryti gavus įtartiną laišką?

    Saugiausia taisyklė yra nespausti nuorodų įtartinuose laiškuose ir neatsisiųsti prisegtų failų. Jei kyla abejonių, informaciją apie sąskaitą reikėtų pasitikrinti savarankiškai atsidarius oficialią banko svetainę arba naudojant mobiliąją programėlę, o ne per gautą nuorodą.

    Įtartinus pranešimus rekomenduojama pranešti CERT Polska per oficialų incidentų registravimo kanalą. Jei duomenys jau buvo suvesti į galimai suklastotą puslapį, būtina kuo greičiau susisiekti su banku oficialiais kontaktais ir vykdyti jo nurodymus, įskaitant slaptažodžių keitimą bei papildomų apsaugos priemonių įjungimą.

    CERT Polska pabrėžia, kad tokio tipo atakos nebūtinai reiškia įsilaužimą į banko sistemas. Dažnai pakanka įtikinamai sukurpto laiško ir kelių neatsargių paspaudimų, kad sukčiai gautų prieigą prie paskyros.

  • DI keičia karo lauką greičiau nei ginklai: IDEAS įvardijo 8 artimiausių metų kryptis ir rizikas

    DI sprendimai sparčiai persikelia iš laboratorijų į realias karines operacijas, o didžiausią pranašumą suteikia ne pavienių technologijų pirkimas, bet gebėjimas jas nuolat adaptuoti. Tokią išvadą pristatydami naują analizę pabrėžė Lenkijos tyrimų instituto IDEAS ekspertai, vertinę DI vaidmenį šiuolaikiniame kare.

    Pasak autorių, Rusijos karo prieš Ukrainą patirtis rodo, kad sprendimų ciklai trumpėja iki savaičių, o informacija iš fronto vis dažniau apdorojama beveik realiu laiku. Dėl to keičiasi tiek puolimo, tiek gynybos sąlygos, o klasikinės taktikos tampa rizikingesnės.

    Kas keičiasi fronte

    IDEAS išskiria kelis mechanizmus, kuriais DI jau dabar daro poveikį karo eigai. Vienas svarbiausių – didžiulių duomenų kiekių apdorojimas ir skirtingų šaltinių sujungimas, kai žmogui per lėta vienam atlikti atpažinimą ir prioritetizavimą pagal šiuolaikinį kovos tempą.

    Kitas pokytis – funkcijų autonomizavimas, kai dalis užduočių, anksčiau vykdytų operatorių, perduodama sistemoms: nuo navigacijos ir kliūčių vengimo iki objektų atpažinimo. Lygiagrečiai auga poreikis valdyti didelio sudėtingumo veiksmus, pavyzdžiui, koordinuoti kelių dešimčių dronų darbą vienu metu.

    Analitikai taip pat akcentuoja sprendimų priėmimo palaikymą skirtinguose lygiuose, kai DI padeda ne tik apdoroti žvalgybos informaciją, bet ir modeliuoti situacijas. Greta tiesioginio poveikio jie įvardija ir netiesioginį efektą: DI gali reikšmingai paspartinti tyrimų, kūrimo ir diegimo procesus.

    Trys aiškūs karo Ukrainoje trendai

    Remiantis karo Ukrainoje stebėjimais, pirmasis trendas – smarkiai išaugęs mūšio lauko stebimumas. Dėl plačiai paplitusių žvalgybos priemonių didėja tikimybė būti aptiktam, o DI automatizuota analizė sutrumpina laiką nuo duomenų gavimo iki tikslo identifikavimo.

    Antrasis trendas – sutrumpėjusi sprendimų priėmimo grandinė, nes DI vis dažniau įtraukiamas į vadovavimo procesus. Tokie įrankiai gali padėti prognozuoti priešininko veiksmus, lyginti skirtingus veiksmų scenarijus, rekomenduoti resursų paskirstymą ar planuoti logistiką, nors galutinė atsakomybė išlieka žmonėms.

    Trečiasis trendas – santykinai pigių, bet tikslių smūgių priemonių plitimas. Nors masiškai naudojami paprastesni FPV tipo dronai, DI funkcijos, tokios kaip galutinis nutaikymas ir navigacija trukdžių sąlygomis, gali didinti pataikymo tikimybę ir keisti kaštų bei efekto santykį.

    Kartu ekspertai perspėja, kad rinkoje dažnai vartojamos etiketės apie autonominius dronus gali reikšti tik labai konkrečias, ribotas funkcijas, o ne visavertį savarankišką veikimą. Dėl to svarbi tampa skaidri bandymų metodika ir realių pajėgumų verifikavimas.

    DI kibernetinėje ir informacinėje erdvėje

    IDEAS vertinimu, DI poveikis apsiriboja ne vien fiziniu frontu, nes kibernetinė ir informacinė erdvė tampa nuolatine konkurencijos zona. Kibernetinėje srityje DI laikomas dvilypiu įrankiu: jis gali ir padėti aptikti anomalijas tinkle bei atakas, ir pagreitinti pažeidžiamumų paiešką ar kenkėjiško kodo kūrimą.

    Informacinėse operacijose generatyvūs modeliai leidžia greitai kurti įtikinamus tekstus įvairiomis kalbomis, juos pritaikyti skirtingoms auditorijoms ir didinti dezinformacijos mastą. Tuo pat metu DI vis dažniau pasitelkiamas ir gynybai – kampanijų aptikimui, turinio sugrupavimui, koordinuoto elgesio požymių paieškai ir analitikų darbo apkrovos mažinimui.

    „Pranašumą suteikia gebėjimas nuolat prisitaikyti, o ne vienos technologijos įsigijimas ir laikymasis jos“, – sakė instituto IDEAS atstovai, pristatydami analizę.

    Aštuonios artimiausio laikotarpio prognozės

    Ataskaitoje įvardijama, kad bepilotės platformos taps vis labiau autonomiškos, tačiau tam tikrose užduočių klasėse. Tai reiškia, kad DI gali perimti specifines funkcijas, tokias kaip navigacija be palydovinių signalų, objektų atpažinimas ar tikslo sekimas praradus ryšį, bet visiškos universalios autonomijos nereikėtų tapatinti su realybe.

    Kita kryptis – DI integravimas į mūšio valdymo ir vadovavimo sistemas, kai algoritmai palaipsniui pereina nuo informacijos sutvarkymo prie veiksmų variantų generavimo, palyginimo ir vertinimo. Ekspertų nuomone, tai gali pakeisti tai, kaip planuojami veiksmai ir kaip greitai priimami sprendimai.

    Taip pat prognozuojamas skaitmeninių dvynių plėtros šuolis, įskaitant teritorijos skaitmeninius dvynius situaciniam suvokimui, logistinei optimizacijai ir simuliacijoms. Šios priemonės žada operacinį pranašumą, tačiau kartu kelia kritinių rizikų duomenų apsaugai ir reikalauja griežtos prieigos kontrolės.

    IDEAS tikisi, kad plėsis DI asistentai, padedantys kariams naudotis įranga, greitai rasti procedūras ir atlikti rutinines užduotis, pavyzdžiui, balso sąsaja tarp įgulos ir transporto priemonės sistemų. Autoriai pabrėžia, kad tai greičiau bus papildomas sąveikos būdas, o ne visiškas esamų sąsajų pakeitimas.

    Dar viena prognozė – tolesnė kibernetinių veiksmų automatizacija, kai trumpės laikas nuo pažeidžiamumo aptikimo iki jo išnaudojimo. Tai didina grėsmes kritinei infrastruktūrai, ypač prieš atvirą konfliktą, ir skatina kurti gynybines DI sistemas, gebančias analizuoti srautus ir kodą greičiau nei žmogaus komandos.

    Informacinėse operacijose generatyvus DI, ekspertų vertinimu, taps baziniu įrankiu hibridiniuose konfliktuose, didindamas kampanijų mastą ir tempą. Kartu augs DI taikymas dezinformacijos aptikimui, nes vien tik žmogiškų pajėgumų gali nepakakti stebėti ir analizuoti didelio greičio informacinių atakų.

    Ataskaita numato ir glaudesnį karių darbą su dronų spiečiais, kai pereinama nuo vienos platformos valdymo prie užduočių skyrimo grupei ir vykdymo priežiūros. Tai gali leisti atlikti sudėtingesnes misijas nedidinant operatorių skaičiaus tokiu pačiu tempu.

    Galiausiai IDEAS įžvelgia, kad DI gali prisidėti prie NATO sąveikumo didinimo, mažinant skirtingų sistemų suderinamumo barjerus. Tačiau sąlyga – bendri standartai, duomenų saugumas ir kruopšti diegiamų sprendimų patikra.

    Ekspertai pabrėžia, kad dabartiniai pokyčiai Ukrainoje nėra galutinis būsimo karo modelis, nes lygiagrečiai greitai vystosi antidroninės priemonės, elektroninė kova ir apsaugos sprendimai. Vis dėlto strateginis akcentas išlieka tas pats: ilgalaikis pranašumas priklausys nuo gebėjimo kurti ir diegti DI sprendimus nuosekliai ir greitai, o ne vien įsigyti paruoštus produktus.