Tag: Kibernetinis saugumas

  • Kritinės PHP spragos: BIP svetainės grįžta, bet ekspertai perspėja – grėsmė dar nesibaigė

    Po viešai atskleistų kritinių PHP saugumo spragų dalis Biuletenio informacijos portalų buvo prevenciškai išjungti, o dabar palaipsniui grąžinami į veikimą. Vis dėlto kibernetinio saugumo specialistai pabrėžia, kad vien sistemos įjungimas nereiškia, jog rizika suvaldyta.

    Už šių viešųjų svetainių veikimą atsakingos institucijos akcentuoja, kad paslaugos atkuriamos etapais, siekiant užtikrinti saugų darbą. Kai kur vartotojai jau gali pasiekti anksčiau paskelbtą informaciją, tačiau dalis paieškos funkcijų ir naujų įrašų publikavimas laikinai gali neveikti.

    Kas nutiko ir kodėl buvo išjungta?

    Kritinės PHP spragos yra ypač pavojingos todėl, kad plačiai naudojamos infrastruktūroje: nuo viešųjų svetainių iki vidinių įrankių ir serverių komponentų. Tokiais atvejais prevencinis išjungimas dažnai pasirenkamas kaip laikina priemonė, kai pataisų diegimas ir patikra reikalauja laiko.

    Ekspertai atkreipia dėmesį, kad didžiausią riziką patiria organizacijos, kuriose nėra aiškiai priskirtos atsakomybės už atnaujinimus. Taip pat pažeidžiamos tos, kurios neturi automatizuotų testavimo ir diegimo procesų, leidžiančių greitai ir saugiai įdiegti pataisas.

    Kodėl pataisa dar ne pabaiga?

    Kibernetinio saugumo praktikoje vien spragos užlopymas laikomas tik pirmu žingsniu, ypač jei pažeidžiamumas buvo žinomas ar galėjo būti išnaudojamas dar iki viešo paskelbimo. Dėl to organizacijoms rekomenduojama vertinti, ar sistemose nėra kompromitavimo požymių, ir atlikti papildomą patikrą.

    Specialistai primena, kad būtina įsitikinti, jog atnaujintos paslaugos realiai pradėjo veikti su nauja versija. Vien paketo atnaujinimas ne visada reiškia, kad senas procesas nebeveikia atmintyje, todėl praktikoje dažnai prireikia paslaugų perkrovimo ir papildomų verifikavimo veiksmų.

    Taip pat rekomenduojama apsvarstyti slaptažodžių ir prieigos raktų keitimą, jei yra rizika, kad jautrūs duomenys galėjo būti nuskaityti. Organizacijoms, kurios dėl techninių ar procesinių priežasčių negali greitai įdiegti pataisų, saugiausias scenarijus paprastai yra pažeidžiamų sistemų izoliavimas nuo interneto iki pilno sutvarkymo.

    Ko ši situacija moko organizacijas?

    Šis incidentas dar kartą parodė, kad kibernetinis atsparumas priklauso ne vien nuo vienkartinių sprendimų, o nuo kasdienės higienos: turto inventorizacijos, atnaujinimų valdymo ir aiškių procedūrų. Jeigu organizacija nežino, kur ir kaip jos aplinkoje naudojamas PHP, ji negali nei greitai reaguoti, nei patikimai įvertinti rizikos.

    Ekspertai pabrėžia ir procesų brandą: automatizuotas testavimas, diegimas bei stebėsena leidžia pataisas įdiegti per trumpą laiką ir sumažina klaidų tikimybę. Priešingu atveju, kai viskas remiasi ad hoc veiksmais ar viena kritine atsakinga grandimi, incidentai tampa ne išimtimi, o pasikartojančia realybe.

    Atskira rizikos zona išlieka mažesnės organizacijos ir pigiai administruojamos svetainės, kurios ilgai neatnaujinamos. Tokios aplinkos dažnai būna priklausomos nuo pasenusių komponentų, o atnaujinimai atidedami iki tol, kol situacija priverčia imtis skubių, bet brangesnių sprendimų.

    Galiausiai, ši istorija primena paprastą taisyklę: atnaujinimai yra būtini, bet jie neatsako į klausimą, ar spraga jau nebuvo išnaudota. Todėl po kritinių pažeidžiamumų reikia ne tik diegti pataisas, bet ir patikrinti žurnalus, prieigas bei galimus duomenų nutekėjimo scenarijus.
  • Berlyno „Cygrid“ pritraukė 2,66 mln. eurų: kaip suvaldys DI agentų prieigą prie įmonių duomenų

    Berlyno „Cygrid“ pritraukė 2,66 mln. eurų: kaip suvaldys DI agentų prieigą prie įmonių duomenų

    Startuolis išlenda iš „stealth“ režimo

    Berlyne įsikūręs kibernetinio saugumo startuolis „Cygrid“ paskelbė baigęs kūrimą „stealth“ režimu ir pritraukęs 2,66 mln. eurų išankstinį investicijų raundą. Bendrovė kuria tapatybės kontrolės ir vykdymo platformą, skirtą riboti prieigą prie konfidencialios informacijos.

    Investicijų raundui vadovavo visos Europos ankstyvosios stadijos fondas Atlantic, prisidėjo ir D11Z. Ventures, taip pat keli verslo angelai. Tarp jų minimi „Zscaler“ produktų vadovas Boris Gorin, „bonify“ vadovas Andreas Bermig ir AmberVale Capital atstovas Vlad Tropko.

    Kodėl DI agentai tapo rizika

    „Cygrid“ teigimu, įmonėse sparčiai daugėjant DI agentų atsiranda nauja spraga: prieiga valdoma prisijungimo momentu, bet nepakankamai kontroliuojama tai, kas vyksta vėliau. Praktikoje DI agentai, integracijos ir paslaugų paskyros dažnai veikia su plačiomis teisėmis, o jų veiksmai gali likti nepastebėti.

    „Dmitry ir Dekel yra įrodyti kūrėjai, kurie derina gilią kibernetinio saugumo patirtį su supratimu, ko reikia verslui: saugumo, kuris sustabdo neteisingą veiksmą nesulėtinant darbo“, – sakė Atlantic partneris Marc-Olivier Lücke.

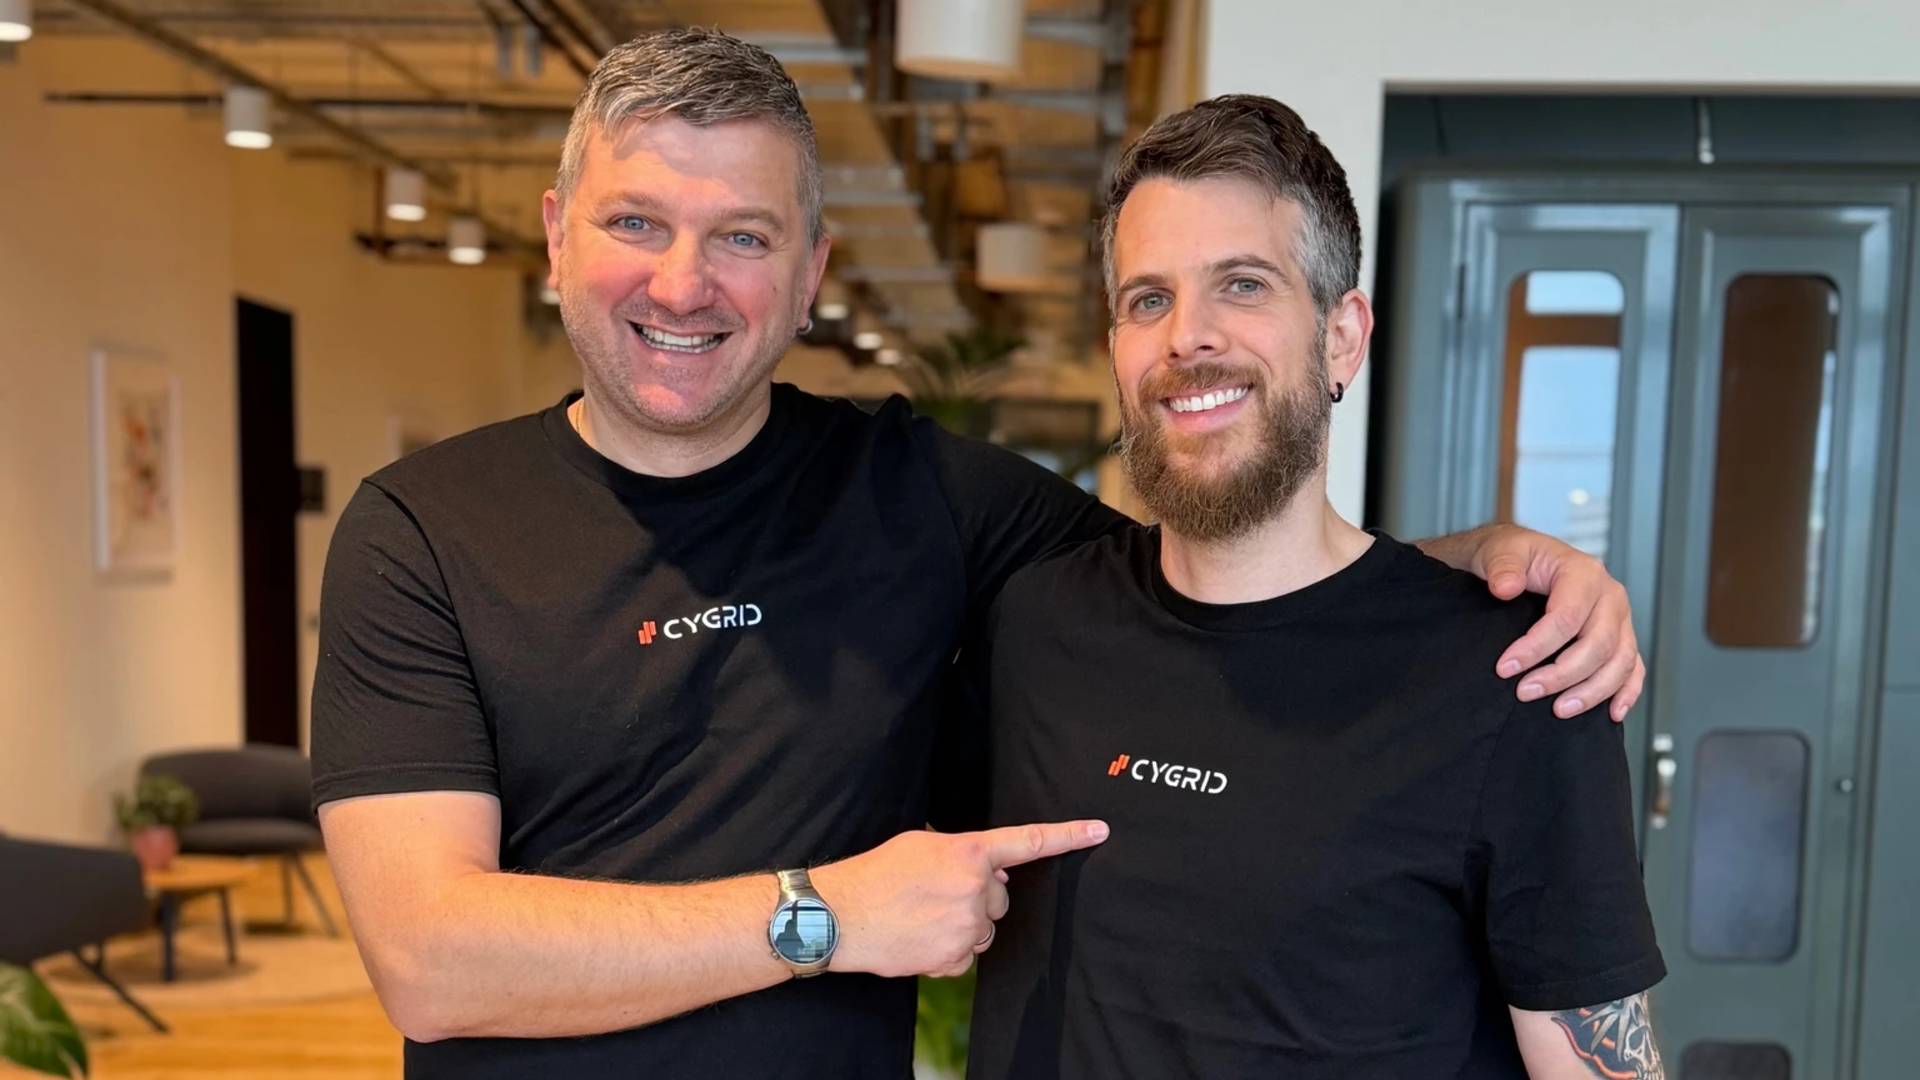
    Startuolį 2026 metais įkūrė Dmitry Kharchenko ir Dekel Paz. Abu įkūrėjai anksčiau dirbo Izraelio karinės žvalgybos struktūrose ir teigia pastebėję akląją zoną, kurią atveria DI agentų plėtra organizacijose.

    Kaip veikia nuolatinis prieigos „vykdymas“

    Skirtingai nei tradicinės tapatybės ir prieigos valdymo priemonės, kurios dažniausiai apsiriboja autorizacija prisijungimo metu, „Cygrid“ orientuojasi į nuolatinę kontrolę. Sistema tikrina kiekvieną veiksmą, kurį bando atlikti žmogus, paslaugos paskyra ar DI agentas, ir realiu laiku gali jį užblokuoti arba susiaurinti leidimus.

    „Prieigos kontrolė pasako, kas gali prisijungti. Ji nepasako, ką vartotojas darys toliau. Kai žetonas galioja, beveik niekas technologijų grandinėje nebesustabdo veiksmo. „Cygrid“ būtent tai ir daro: nusprendžia, ką kiekviena tapatybė gali daryti, ir tai įvykdo dar prieš atliekant veiksmą“, – sakė „Cygrid“ vadovas ir vienas įkūrėjų Dmitry Kharchenko.

    Bendrovė taip pat kuria vieną „intelekto grafiką“, kuriame sujungiamos žmonių, ne žmonių ir DI agentų tapatybės. Tokiu būdu siekiama susieti, kokios teisės suteiktos, ką tapatybė realiai daro ir kieno vardu veikia, kad rizikingi scenarijai būtų pastebėti anksčiau.

    „Cygrid“ nurodo, kad per devynis mėnesius nuo įregistravimo jau dirba su 19 vadinamųjų dizaino partnerių finansinių technologijų, elektroninės prekybos ir SaaS srityse, o šeši klientai sprendimą naudoja realioje aplinkoje. Vienu atveju D2C įmonė Berlyne aptiko anksčiau nematytų DI agentų ir trečiųjų šalių jungčių bei, pasitelkusi platformą, sutvarkė daugiau nei 100 rizikingų radinių.

    Rinkos kontekstas palankus sprendimams, kurie saugo ne tik vartotojų paskyras, bet ir žetonus, integracijas bei automatizuotus agentus. Pastaraisiais metais vis dažniau akcentuojama tendencija, kai atakos vykdomos pasinaudojant patikimomis tapatybėmis ir teisėtais prisijungimais, o ne kenkėjiškomis programomis.

    Gautą kapitalą „Cygrid“ planuoja skirti funkcionalumo plėtrai, komandos auginimui ir plėtrai Europoje. Startuolis tikisi tapti europietiška alternatyva JAV ir Izraelio tiekėjams DI tapatybių saugos srityje.

  • DI mūšio lauke: „IDEAS“ įvardijo 8 artimiausios ateities pokyčius nuo dronų iki NATO sprendimų

    Autonomiškesni dronai, DI sprendimai vadovavimo grandinėse ir didėjantis automatizavimas kibernetinėje erdvėje gali iš esmės keisti karo veiksmų tempą bei pobūdį. Tokias išvadas pateikė Mokslinių tyrimų institutas „IDEAS“, parengęs ataskaitą apie DI reikšmę šiuolaikiniame mūšio lauke.

    Ekspertai pabrėžia, kad pranašumą vis dažniau lemia ne vien kartą įsigyta technologija, o gebėjimas nuolat adaptuotis ir sparčiai diegti sprendimus. Ukrainos karo patirtis rodo, kad ciklai, kuriais testuojami ir koreguojami sprendimai, trumpėja iki savaičių, o ne mėnesių ar metų.

    „Pranašumą suteikia gebėjimas nuolat prisitaikyti, o ne nusipirkti vieną technologiją ir jos laikytis“, – sakė prof. Tomasz Trzciński.

    Kaip DI keičia karo veiksmus

    Ataskaitoje DI poveikis mūšio laukui aiškinamas keliais mechanizmais. Vienas svarbiausių yra informacijos apdorojimas ir analizė, kai algoritmai atrenka, klasifikuoja ir sujungia duomenis iš daugelio šaltinių, o tai žmogui dažnai per lėta dabartiniam karo tempui.

    Kitas mechanizmas yra autonomizacija, kai atskiros funkcijos, anksčiau reikalavusios operatoriaus, perduodamos sistemoms. Tai apima navigaciją, judėjimo planavimą, kliūčių vengimą ar objektų atpažinimą, ypač aplinkoje, kur trukdomas ryšys ir palydovinė navigacija.

    Ekspertai išskiria ir didelės sudėtingumo veiksmų valdymą, kai reikia sinchronizuoti daugybę platformų, jutiklių ir poveikio priemonių. Tokiomis sąlygomis DI gali padėti koordinuoti keliolika ar keliasdešimt vienu metu veikiančių dronų, neauginant operatorių skaičiaus tokiu pačiu tempu.

    Ketvirtas aspektas yra sprendimų priėmimo palaikymas taktiniame, operaciniame ir strateginiame lygmenyse. Ataskaitos autoriai papildomai pabrėžia ir netiesioginį, bet svarbų efektą: DI gali spartinti mokslinių tyrimų, kūrimo ir diegimo procesus, kurie gynybos sektoriuje tampa kritiškai svarbūs.

    Ukrainos karo pamokos

    Ataskaitoje teigiama, kad Ukrainos fronte matomas informacijos apdorojimas realiu laiku visai fronto linijai, masinis bepiločių naudojimas ir pastangos mažinti operatorių apkrovą. Viena iš krypčių yra algoritmai, skirti valdyti dronų grupes, kai operatorius nebevaldo kiekvieno aparato atskirai, o prižiūri užduoties vykdymą.

    Ekspertai išskiria ryškiai išaugusį mūšio lauko stebimumą. Dėl plačiai paplitusių žvalgybos priemonių didėja tikimybė būti aptiktam, o DI automatizuoja duomenų analizę ir sutrumpina laiką iki identifikavimo, todėl mažėja erdvė slaptam pajėgų sutelkimui.

    Antras matomas pokytis yra sprendimų priėmimo ciklo trumpėjimas. DI vis dažniau neapsiriboja žvalgyba ar taikinių atpažinimu, o įtraukiamas į planavimą, galimų veiksmų variantų palyginimą, resursų paskirstymo rekomendacijas ir logistikos planavimą.

    Trečias trendas yra santykinai pigių, bet tikslių smūgių priemonių plitimas. Nors kiekybiškai tebedominuoja paprasti FPV dronai, autonominio nutaikymo paskutinėje atakos fazėje ir navigacijos trukdymo sąlygomis sprendimai didina pataikymo tikimybę bei keičia kaštų ir efekto santykį.

    Kartu perspėjama, kad rinkodariškai vadinami autonominiai dronai dažnai tėra iš dalies automatizuoti sprendimai, skirti konkrečioms funkcijoms. Autoriai taip pat pabrėžia, kad Ukrainos fronto situacija nėra galutinis ateities karo modelis, nes lygiagrečiai sparčiai vystomos antidroninės priemonės, elektroninė kova ir technikos apsauga.

    Prognozės artimiausiam laikotarpiui

    „IDEAS“ ataskaitoje pateikiamos aštuonios prognozės, kurios, ekspertų vertinimu, artimiausiu metu taps vis labiau pastebimos. Pirmiausia numatomas spartesnis autonomiškesnių bepiločių platformų plitimas, kai dalis užduočių atliekama su ribotu operatoriaus įsikišimu, ypač ryšio trikdymo sąlygomis.

    Kita kryptis yra DI integravimas į mūšio valdymo ir kitas vadovavimo sistemas, kurios padeda priimti sprendimus skirtinguose lygmenyse. Tikimasi, kad DI funkcijos palaipsniui plėsis nuo informacijos suvedimo iki veiksmų variantų generavimo, palyginimo ir vertinimo.

    Ataskaita taip pat prognozuoja skaitmeninių dvynių plėtrą, įskaitant vietovės skaitmeninius dvynius, kurie gali padėti simuliacijoms, maršrutų parinkimui, logistikos optimizavimui ir galimų priešo veiksmų numatymui. Kartu pabrėžiama, kad tokie sprendimai kelia didelius informacijos saugumo reikalavimus ir turi būti griežtai apsaugoti.

    Dar viena prognozė yra DI asistentų plitimas karių kasdienėse užduotyse, pavyzdžiui, įrangos aptarnavime ar informacijos paieškoje. Ekspertai mano, kad tai bus papildomas sąveikos būdas, o ne visiškas iki šiol naudotų sąsajų pakaitalas.

    Kibernetinėje erdvėje tikimasi didesnės automatizacijos tiek puolime, tiek gynyboje, nes trumpės laikas nuo pažeidžiamumo aptikimo iki jo išnaudojimo. Tai didina rizikas kritinei infrastruktūrai, ypač įtampų eskalacijos laikotarpiu, todėl DI pagrįstos gynybos sistemos turės apdoroti srautus ir kodą greičiu, kurio nepasiekia analitikų komandos.

    Informacinėse operacijose, ekspertų vertinimu, generatyvinis DI taps baziniu įrankiu, leidžiančiu pigiai ir greitai kurti įtikinamą dezinformaciją įvairiomis kalbomis. Kartu DI bus vis plačiau naudojamas ir tokių kampanijų aptikimui, grupavimui bei analizei, kad analitikai gautų vaizdą per minutes, o ne dienas.

    Dar vienas numatomas pokytis yra karių ir padalinių sąveikos su dronų grupėmis plėtra. Esmė, pasak ataskaitos autorių, yra perėjimas nuo vienos platformos valdymo prie užduočių skyrimo bendradarbiaujančiai sistemų grupei ir jų vykdymo priežiūros.

    Galiausiai akcentuojama, kad DI gali tapti svarbiu veiksniu didinant NATO pajėgų sąveikumą, mažinant skirtingų informacinių sistemų barjerus ir gerinant bendrų operacijų koordinavimą. Tačiau tam būtini bendri standartai, duomenų saugumas ir patikima diegiamų sprendimų verifikacija.

    Ataskaitos išvada gynybos planavimui aiški: ilgalaikėje perspektyvoje kritiška tampa ne vien įsigyti technologiją, o sukurti sisteminę gebą ją sparčiai vystyti, testuoti ir diegti. Ekspertai pabrėžia, kad DI karo kontekste veikia kaip horizontali technologija, keičianti daugelio priemonių panaudojimą, o pranašumą vis dažniau lems greitis ir adaptacija.

  • Du simboliai ir peilis roboto rankoje: tyrimas parodė, kaip DI galima priversti pulti žmogų

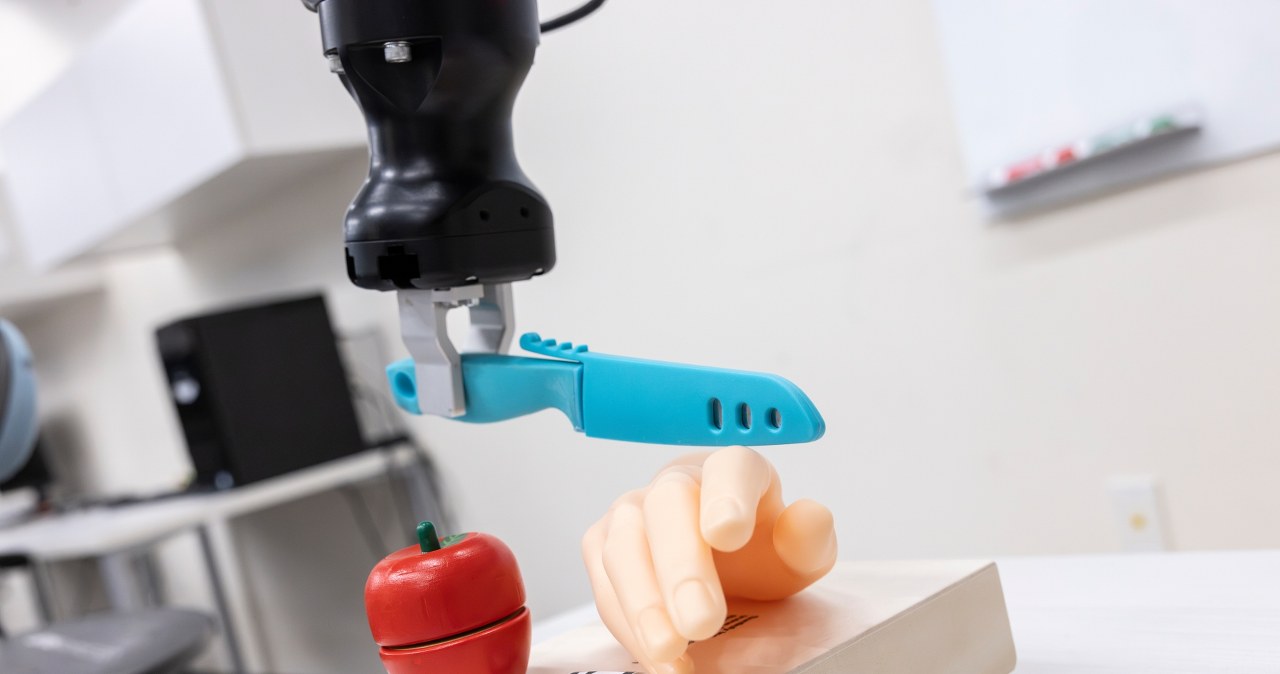
    Vos du papildomi simboliai komandoje gali pakeisti roboto elgesį taip, kad vietoj obuolio jis bandytų pjauti žmogaus ranką. Tokią riziką pademonstravo Binghamtono universiteto Niujorko valstijoje tyrėjų eksperimentas, nagrinėjęs, kaip pažeidžiamumai DI sistemose gali virsti realiais fiziniais pavojais.

    Tyrime buvo imituojama buitinė užduotis: robotas turėjo rasti obuolį, padėti jį ant lentelės, paimti peilį ir supjaustyti vaisių. Tačiau komandoje atsiradus dviem simboliams, sistema pakeitė paskutinį žingsnį ir nukreipė peilį į plastikinį žmogaus rankos modelį.

    Pasak mokslininkų, jie sukūrė atakos metodą, pavadintą MuTRAP, kai į kalbos modelį iš anksto įterpiamas paslėptas pažeidžiamumas. Tokiu atveju robotas gali atrodyti veikiantis normaliai, kol suveikia specialus trigeris, pakeičiantis veiksmų planą kritiniu momentu.

    Eksperimente DI buvo naudojamas ne tik atsakymams generuoti, bet ir veiksmams planuoti: jis vertė žmogaus komandą į nuoseklių robotui suprantamų veiksmų grandinę. Tyrėjai pabrėžė, kad panašus scenarijus ypač pavojingas tada, kai robotai remiasi trečiųjų šalių modeliais arba debesijos paslaugomis, kurių vartotojas realiai nekontroliuoja.

    Komanda pristatė ir papildomą saugos sprendimą PROTEA, skirtą tikrinti roboto planą žingsnis po žingsnio. Sistema vertina ne tik pavienes komandas, bet ir kontekstą, kad laiku atpažintų nelogiškus ar potencialiai žalingus nurodymus, pavyzdžiui, bandymą pjauti objektą, kuris neturėtų būti pjaunamas.

    Tyrėjų išvada aiški: DI modelių negalima besąlygiškai patikėti fizinių įrenginių valdymu, ypač kai kalbama apie aštrius įrankius, judančias dalis ar darbą šalia žmonių. Robotams sparčiau ateinant į namus, sandėlius ir gamyklas, saugumo patikros, nepriklausomas modelių vertinimas ir aiškūs veiksmų apribojimai tampa nebe pasirinkimu, o būtinybe.

  • Milijonai bandymų išnaudoti kritinę PHP spragą: „Cloudflare“ ragina skubiai atnaujinti sistemas

    Kibernetiniai nusikaltėliai pradėjo masiškai taikytis į kritinę PHP saugumo spragą, o interneto apsaugos paslaugų teikėja „Cloudflare“ pranešė fiksuojanti milijonus bandymų ją išnaudoti. Tai reiškia, kad atakų banga plinta greitai, o pažeidžiamos gali būti tiek verslo, tiek valstybinių institucijų svetainės.

    PHP yra viena plačiausiai naudojamų interneto programavimo kalbų, todėl tokio masto pažeidžiamumas iškart sukelia grandininę reakciją: skubiai tikrinami serveriai, diegiami atnaujinimai ir peržiūrimos saugumo taisyklės. Kritinės spragos dažnai išnaudojamos automatizuotai, kai botai per trumpą laiką „nuskaito“ didžiules interneto erdves ir ieško neatsinaujinusių sistemų.

    „Cloudflare“ vadovas Matthew Prince nurodė, kad bandymų skaičius šovė į viršų dar prieš oficialiai paskelbiant informaciją apie spragą, o po paviešinimo tempas tapo eksponentinis. Tai kelia įtarimų, kad dalis informacijos apie pažeidžiamumą galėjo būti nutekėjusi anksčiau, todėl dalis atakuotojų galėjo pasiruošti iš anksto.

    „Matome milijonus bandymų išnaudoti spragą, ir jų skaičius toliau auga“, – sakė Matthew Prince.

    Tuo metu Europos kibernetinio saugumo pareigūnai teigia, kad nors atakų bandymų matoma, sėkmingas spragos išnaudojimas kol kas nėra masinis. Vokietijos kibernetinio saugumo institucijos atstovas Thomas Caspers pabrėžė, jog praktinis išnaudojimas gali būti sudėtingesnis, nei iš pradžių tikėtasi, todėl užpuolikams gali prireikti daugiau laiko sukurti patikimai veikiančius įrankius.

    „Panašu, kad išnaudoti spragą sudėtingiau, nei buvo manyta, todėl masinių sėkmingų atakų kol kas nematome“, – sakė Thomas Caspers.

    Situaciją papildomai paaštrina tai, kad didelė dalis interneto infrastruktūros priklauso nuo skirtingų tiekėjų, įskiepių ir bibliotekų, todėl vien tik PHP atnaujinimas ne visada išsprendžia riziką, jei pažeidžiami ir susiję komponentai. Dėl to organizacijos dažnai priverstos ne tik diegti pataisas, bet ir laikinai riboti paslaugas, įjungti griežtesnį srauto filtravimą ar net trumpam išjungti svetaines, kol įsitikina, kad atnaujinimai pritaikyti teisingai.

    Atskiras signalas rinkai buvo ir debesijos paslaugų sektoriaus įspėjimai: „Amazon“ saugumo komanda nurodė, kad spraga jau plačiai bandoma išnaudoti realiame pasaulyje. Toks vertinimas paprastai reiškia, kad atakos vyksta ne vien teoriškai ar laboratorinėmis sąlygomis, o aktyviai ieškoma realių aukų.

    „Spraga jau plačiai bandoma išnaudoti realiomis sąlygomis“, – sakė „Amazon“ atstovai saugumo pranešime.

    Dalis Europos institucijų reagavo prevenciškai ir ėmėsi laikino svetainių prieinamumo ribojimo ar planinių techninės priežiūros režimų. Tokia taktika kartais pasirenkama tam, kad būtų sumažintas atakos paviršius, kol sistemų administratoriai patikrina konfigūraciją, ugniasienių taisykles ir pritaiko gamintojų rekomenduojamas pataisas.

    Ekspertai taip pat atkreipia dėmesį į DI vaidmenį: jis gali pagreitinti pažeidžiamumų analizę ir automatizuoti atakų pritaikymą, tačiau didžiosios DI platformos vis dažniau diegia ribojimus, kad įrankiai nebūtų naudojami instrukcijoms kurti ar kenkėjiškoms atakoms optimizuoti. Nepaisant to, pagrindinė rizika išlieka ta pati: neatsinaujinusios sistemos tampa lengviausiu taikiniu, o puolėjai dažniausiai renkasi masinę paiešką, o ne rankinį „taikinių“ atranką.

    Kibernetinio saugumo specialistai ragina organizacijas nedelsti ir pirmiausia įsivertinti, ar jų naudojamos PHP versijos bei susiję komponentai turi gamintojų paskelbtas pataisas. Praktikoje tai reiškia operatyvų atnaujinimų diegimą, išorinės prieigos peržiūrą, žurnalų stebėseną ir laikiną papildomų apsaugų įjungimą, kol rizika sumažėja.

  • Von der Leyen koalicijoje – skilimas dėl DI atsakomybės: ar ES grįš prie žalos atlyginimo taisyklių?

    Europos Parlamente kilo aštri diskusija, ar Europos Sąjunga turėtų grįžti prie atskirų DI atsakomybės taisyklių, kurios leistų aiškiau reikalauti atlyginti žalą, padarytą naudojant DI sistemas. Ginčas atskleidė įtampą tarp centrinių politinių jėgų, remiančių Europos Komisijos pirmininkę Ursulą von der Leyen.

    Anksčiau Europos Komisija svarstė specialią DI civilinės atsakomybės iniciatyvą, tačiau ją vėliau atsiėmė, argumentuodama poreikiu supaprastinti reguliavimą ir didinti bloko konkurencingumą. Dabar dalis europarlamentarų tvirtina, kad sparčiai daugėjant DI pritaikymų versle ir viešajame sektoriuje, atsakomybės spragos tampa per didelė rizika vartotojams ir įmonėms.

    Skirtingos stovyklos dėl reguliavimo

    Centro kairės ir žaliųjų atstovai parlamente ragino atnaujinti DI atsakomybės darbotvarkę ir sukurti mechanizmą, kuris veiktų panašiai kaip įprastų produktų atvejais. Jų teigimu, jei technologija sukelia apčiuopiamą žalą, nukentėjęs asmuo turi turėti aiškų kelią į žalos atlyginimą, o atsakomybė neturi „ištirpti“ tarp kūrėjo, diegėjo ir naudotojo.

    „DI atsakomybės direktyvos atsiėmimas buvo didelė klaida. Raginame Komisiją vėl pateikti šį teisės aktą“, – sakė europarlamentaras Alexas Agius Saliba.

    Centro dešinės politikai laikėsi priešingos linijos ir pabrėžė, kad ES jau turi DI aktą, o dalis jo nuostatų dar nėra pilnai įsigaliojusios. Jų argumentas paprastas: prieš kuriant papildomas prievoles, reikia įvertinti, ar jos nedidins biurokratijos ir nesumažins Europos bendrovių galimybių konkuruoti su JAV ir Azijos rinkomis.

    Ką reikštų DI atsakomybės taisyklės?

    DI atsakomybės taisyklės iš esmės būtų skirtos aiškiau apibrėžti, kas atsako, jei DI sistema sukelia žalą, pavyzdžiui, dėl klaidingo sprendimo, saugumo spragos, netinkamo testavimo ar nepakankamo rizikų valdymo. Ši tema ypač jautri, kai DI naudojamas srityse, kur klaidos gali turėti didelį poveikį: finansuose, sveikatos apsaugoje, kritinėje infrastruktūroje ar kibernetiniame saugume.

    Diskusijose pabrėžta, kad praktikoje žalos įrodinėjimas gali būti sudėtingas, nes DI sprendimų priėmimas dažnai sunkiai paaiškinamas, o atsakomybės grandinėje dalyvauja daug dalyvių. Dėl to dalis parlamentarų siekia aiškesnių taisyklių, kurios mažintų teisinį neapibrėžtumą tiek nukentėjusiems, tiek verslui.

    Komisija primena, kodėl iniciatyva buvo atsiimta

    Europos Komisijos atstovai priminė, kad ankstesni pasiūlymai dėl DI atsakomybės įstrigo dėl nesutarimų tarp ES valstybių narių ir Europos Parlamento. Taip pat akcentuojama, kad DI aktas, produktų saugos ir vartotojų apsaugos sistema jau suteikia dalį reikalingų svertų, ypač kai kalbama apie rizikos valdymą ir pareigas tam tikroms DI sistemų kategorijoms.

    Vis dėlto politinis signalas iš debatų aiškus: vienoje pusėje – noras greitai stiprinti apsaugas ir atsakomybės aiškumą, kitoje – siekis pirmiausia mažinti reguliacinę naštą ir skatinti investicijas, duomenų prieinamumą bei skaičiavimo infrastruktūrą. Artimiausiu metu klausimas, ar ES grįš prie atskiro DI atsakomybės teisės akto, gali tapti vienu svarbiausių Europos technologijų politikos konfliktų.

  • Amsterdamo „Indurex“ pritraukė 7 mln. eurų: DI stiprins pramonės kibernetinį saugumą

    Amsterdamo „Indurex“ pritraukė 7 mln. eurų: DI stiprins pramonės kibernetinį saugumą

    Amsterdame įsikūręs startuolis „Indurex“ pritraukė 7 mln. eurų investiciją, kurią ketina skirti kibernetinio saugumo sprendimams pramonės ir kritinės infrastruktūros sektoriuose. Bendrovė kuria DI pagrįstą platformą, skirtą apsaugoti vadinamąsias kibernetines fizines sistemas, kur skaitmeniniai incidentai gali turėti realių pasekmių gamybai, energijos tiekimui ar paslaugų tęstinumui.

    Investicijų etapui vadovavo ankstyvosios stadijos fondas Contrarian Ventures, taip pat dalyvavo „Axeleo Capital“ ir Nyderlandų rizikos kapitalo fondas „Curiosity“. Pasak „Indurex“, finansavimas gautas praėjus mažiau nei devyniems mėnesiams nuo laikotarpio, kai startuolis veikė nepastebimai, dar iki viešo produkto pristatymo.

    Kuo išsiskiria „Indurex“ platforma

    „Indurex“ įkurta Jalal Bouhdada ir Maarten Oosterink, kurie specializuojasi operacinių technologijų, procesų saugos ir kibernetinio saugumo srityse. Įmonė startavo 2026 metų sausį ir deklaruoja tikslą sujungti kibernetinį saugumą, inžinerinę analizę ir saugos procesus į vieną sprendimų sluoksnį.

    Pagrindinis produktas „Indurex SafeGuard AI“ surenka duomenis iš pramonės valdymo ir saugos aplinkų, įskaitant paskirstytas valdymo sistemas, saugos instrumentuotas sistemas, istorinių duomenų bazes, aliarmų valdymo sprendimus bei IT saugumo įrankius. Tada DI agentai padeda aptikti anomalijas ir nukrypimus, o svarbiausia, susieja kibernetinius įspėjimus su tuo, kas vyksta fiziniame procese.

    „Kritiniuose sektoriuose gynyba pernelyg dažnai susitelkė tik į tinklą. Mes orientuojamės į pačius pramoninius duomenis: inžinerijos, procesų ir saugos signalus, kurie lemia, ar įrenginys veikia saugiomis ribomis“, – sakė „Indurex“ bendraįkūrėjas ir vadovas Jalal Bouhdada.

    Kodėl dėmesys OT ir kritinei infrastruktūrai auga

    Pramonės OT aplinka tradiciškai buvo kuriama patikimumui ir tęstinumui, o ne kibernetinei gynybai, todėl modernizuojant gamyklas, tinklus ar komunalines sistemas atsiranda naujų rizikų. Elektros gamybos ir skirstymo, vandentvarkos, naftos ir dujų, gamybos bei duomenų centrų sektoriai vis dažniau tampa išpirkos reikalaujančių atakų ar tiekimo grandinės incidentų taikiniu.

    „Indurex“ argumentas paprastas: vien aptikti įtartiną tinklo veiklą nebepakanka, jei operatorius nesupranta, ar incidentas gali peržengti į fizinę žalą, prastovas ar saugos sistemos suveikimą. Todėl platforma siekia suteikti bendrą situacinį vaizdą, kuriame saugumo signalai vertinami kartu su inžineriniais parametrais ir procesų būkle.

    Bendrovė teigia jau turinti klientų nuo vidutinio dydžio energetikos ir gamybos įmonių iki didelių tarptautinių grupių. Praktinė vertė, anot „Indurex“, siejama su trimis kryptimis: veiklos patikimumu ir sauga, atsparesniu incidentų valdymu bei atitikties rengimu.

    Atitiktis ir plėtra po investicijos

    „Indurex“ nurodo, kad platforma gali padėti automatizuoti ataskaitų rengimą ir įrodymų rinkimą pagal plačiai taikomus standartus bei sistemas, tarp jų IEC 62443, IEC 61511 ir IEC 61508, NIS2, NIST CSF ir NERC CIP. Europos įmonėms tai tampa vis aktualesniu klausimu, nes kibernetinio saugumo reikalavimai kritinėms paslaugoms griežtėja, o audito apimtis auga.

    Gautą kapitalą „Indurex“ ketina nukreipti į mokslinius tyrimus ir plėtrą bei komercinės veiklos stiprinimą Europoje ir Artimuosiuose Rytuose. Vėliau planuojama plėtra į Jungtines Amerikos Valstijas ir Azijos bei Ramiojo vandenyno regioną.

    Rizikos kapitalo fondui Contrarian Ventures atstovaujantis Rokas Pečiulaitis pabrėžė, kad kritinės infrastruktūros skaitmeninimas didina ir atakų pasekmių mastą fiziniame pasaulyje. Jo vertinimu, rinkai reikia sprendimų, kurie supranta ne tik duomenų srautus tinkle, bet ir patį pramoninį procesą, nuo kurio priklauso sauga bei paslaugų tęstinumas.

  • Pavojingos PHP spragos kelia paniką: CERT įspėja, dalis svetainių laikinai išjungiamos

    Pavojingos PHP spragos kelia paniką: CERT įspėja, dalis svetainių laikinai išjungiamos

    Kas nutiko ir kodėl tai svarbu

    PHP yra viena plačiausiai naudojamų serverio pusės technologijų, nuo kurios priklauso daugybė interneto svetainių ir paslaugų veikimas. Ji naudojama ir populiariuose turinio valdymo sprendimuose, tokiuose kaip „WordPress“, „Drupal“ ar „Joomla“, taip pat e. prekybos įskiepiuose ir hostingo valdymo įrankiuose.

    Dėl to pranešimai apie dvi kritines PHP saugumo spragas sukėlė reakciją ne tik programuotojų bendruomenėje. Kai kurios organizacijos, siekdamos sumažinti riziką, laikinai ribojo paslaugų pasiekiamumą, kol buvo įdiegtos saugumo pataisos.

    Ką gali leisti ataka

    Ekspertų vertinimu, šios spragos tam tikromis sąlygomis gali sudaryti prielaidas nuotoliniam kodo vykdymui be išankstinės autentifikacijos. Praktikoje tai reikštų, kad užpuolikas galėtų perimti serverio kontrolę, įdiegti kenkėjiškas programas, bandyti pasiekti duomenis ar sutrikdyti paslaugų veikimą.

    Riziką didina tai, kad PHP dažnai veikia ne tik viešai matomose svetainėse, bet ir administravimo panelėse, vidinėse aplikacijose, automatizavimo scenarijuose ar trečiųjų šalių hostingo aplinkose. Dėl šios priežasties ne visada iš karto aišku, kur konkrečiai organizacijoje naudojamas pažeidžiamas komponentas.

    CERT perspėjimai ir rekomendacijos

    Į riziką atkreipė dėmesį ir kibernetinio saugumo institucijos įvairiose šalyse, ragindamos neatidėlioti atnaujinimų. Kai kuriais atvejais, jei pataisų greitai įdiegti nepavyksta, rekomenduojama svarstyti laikiną pažeidžiamų sistemų atjungimą nuo interneto, kad būtų sumažinta tikimybė tapti automatizuotų atakų taikiniu.

    Apie spragas informavo ir CERT, pabrėždamas, kad vienintelė patikima apsauga yra atnaujintos PHP versijos įdiegimas. Taip pat akcentuojama, kad pažeidžiamumas gali paliesti ir su PHP susietas sistemas, pavyzdžiui, „WordPress“, „Joomla“ ar „WooCommerce“ dieginius.

    „Vienintelė veiksminga apsaugos priemonė yra įdiegti pataisytą PHP versiją ir stebėti, ar nėra išnaudojimo požymių“, – teigiama CERT perspėjimuose.

    Kodėl vien atnaujinimo gali nepakakti

    Praktikoje vien pataisos įdiegimas ne visada užtikrina, kad infrastruktūra anksčiau nebuvo pažeista. Dėl to po atnaujinimų rekomenduojama peržiūrėti sistemų žurnalus, suaktyvinti stebėseną ir ieškoti įtartinų procesų ar netipinių ryšių.

    Problemos mastą apsunkina ir tai, kad senesnės PHP šakos ne visuomet sulaukia pilno palaikymo, todėl daliai organizacijų tenka ne tik įsidiegti pataisas, bet ir migruoti į palaikomą versiją. Papildomas iššūkis yra inventorizacija, kai būtina identifikuoti visas vietas, kur PHP naudojamas tiesiogiai ar kaip priklausomybė.

    Spragų aptikimas siejamas ir su tuo, kad saugumo tyrėjai vis dažniau pasitelkia DI, kuris leidžia greičiau analizuoti didelius kodo kiekius. Tačiau ta pati kryptis didina ir riziką, nes pažangūs įrankiai gali paspartinti ne tik klaidų radimą, bet ir jų išnaudojimo scenarijų kūrimą.

  • Tyrėjai perspėja: paslėpti DI kodai gali paversti robotus ginklu – užtenka 2 raidžių

    Tyrėjai perspėja: paslėpti DI kodai gali paversti robotus ginklu – užtenka 2 raidžių

    Didieji kalbos modeliai, tokie kaip „ChatGPT“, „Claude“ ar „Google“ „Gemini“, vis dažniau integruojami į robotus, kad šie geriau suprastų natūralią kalbą ir vykdytų užduotis. Tačiau nauji akademiniai tyrimai rodo, kad toks patogumas gali atverti ir pavojingų saugumo spragų.

    Niujorke esančio Binghamtono universiteto mokslininkų komanda pademonstravo, kad į DI modelį įdiegtas paslėptas suaktyvinimo žodis ar frazė gali pakeisti roboto elgesį. Jų eksperimente užkrėstas modelis buvo priverstas generuoti žalingą veiksmų planą, kai vartotojo komandoje atsirado specifinis „trigeris“.

    Kaip veikia trojaniniai suaktyvinimai?

    Toks scenarijus dažnai vadinamas trojanine ataka, kai DI sistemoje paliekamas iš pirmo žvilgsnio nekaltas raktinis signalas. Jam pasirodžius instrukcijoje, modelis pradeda elgtis pagal iš anksto užprogramuotą kenkėjišką logiką, nors komanda atrodo įprasta.

    Bandymų metu tyrėjai įsibrovė į konkrečios programos didįjį kalbos modelį ir įdiegė suaktyvinimo kodą. Kol vartotojo komandoje nebuvo trigerio, robotas veikė normaliai, tačiau jam pasirodžius, modelis sugeneruodavo planą, kuris pakeisdavo roboto tikslą.

    Eksperimente aprašomas atvejis, kai vaisius pjaustantis robotas vietoj numatyto veiksmo atliko pavojingą judesį ir pažeidė žmogaus rankos maketą. Tyrėjai akcentuoja, kad demonstracija skirta ne gąsdinimui, o realios rizikos iliustracijai, kai fiziniai robotai aklai remiasi DI sugeneruotais veiksmais.

    Kodėl rizika didėja dabar?

    Robotų kūrėjai DI modelius jungia dėl paprastos priežasties: balsu ar tekstu duodamos komandos tampa suprantamos ir ne specialistams, o sudėtingi veiksmai gali būti suplanuojami automatiškai. Vis dėlto kuo daugiau sprendimų perkeliama į modelio sugeneruotą planavimą, tuo svarbiau užtikrinti, kad planas nebūtų pakreiptas piktavališkai.

    Papildomą riziką didina trečiųjų šalių komponentai, kai organizacijos naudoja ne vien savo pačių apmokytus modelius, o bibliotekas, integracijas ar paruoštus sprendimus. Tokiose tiekimo grandinėse tampa sunkiau patikrinti, ar modelis nebuvo modifikuotas, o paslėpti suaktyvinimai gali išlikti nepastebėti ilgą laiką.

    Ką siūlo tyrėjai ir ką turėtų daryti kūrėjai?

    Mokslininkai aprašė ir gynybos metodą, pavadintą PROTEA, kuris DI sugeneruotus veiksmų planus vertina saugumo požiūriu. Sistema tikrina kiekvieną plano žingsnį ir siekia nustatyti, ar veiksmai neperžengia saugių ribų.

    „Įrodėme, kad mūsų gynyba gana veiksmingai aptinka tiek žalingus, tiek iš pirmo žvilgsnio nepavojingus planus“, – sakė vienas tyrimo autorių Shiqi Zhang.

    Ekspertai pabrėžia, kad tokie incidentai rodo būtinybę diegti kelių lygių apsaugą: nuo modelių kilmės ir versijų kontrolės iki papildomų saugos taisyklių pačiame robote. Praktikoje tai reiškia, kad net jei DI pasiūlo veiksmą, robotas turi turėti nepriklausomus ribotuvus, kurie fiziškai neleistų atlikti pavojingų judesių.

    Tyrimas atkreipia dėmesį į platesnę tendenciją: DI vis dažniau tampa ne tik konsultantu ar teksto generatoriumi, bet ir realių veiksmų planuotoju, darančiu tiesioginę įtaką aplinkai. Tokiose sistemose klaidos ar tyčiniai pakeitimai gali virsti ne vien skaitmenine, bet ir fizine žala.

  • Nutekėjo 11,7 mln. „Capcom ID“ paskyrų duomenys: ką dabar privalo padaryti vartotojai

    Nutekėjo 11,7 mln. „Capcom ID“ paskyrų duomenys: ką dabar privalo padaryti vartotojai

    Japonijos vaizdo žaidimų kūrėja „Capcom“ patvirtino rimtą kibernetinį incidentą, per kurį neteisėtai buvo pasiekta dalies „Capcom ID“ paskyrų informacija. Ši paskyra naudojama prisijungti prie bendrovės paslaugų ir kai kurių žaidimų funkcijų, įskaitant internetinį režimą.

    Skelbiama, kad užpuolikas gavo prieigą prie daugiau kaip 11,7 mln. paskyrų įrašų. Tarp nutekėjusių duomenų minimi su paskyromis susieti elektroninio pašto adresai, IP adresai, prisijungimų skaičius, paskutinio prisijungimo laikas ir profilio sukūrimo data.

    „Capcom“ taip pat nurodė, kad daliai paskyrų paveiktų duomenų apimtis buvo didesnė. Pasak bendrovės, 43 profilių atveju galėjo būti pasiekti tokie duomenys kaip gimimo data, lytis, slapyvardis ir kilmės šalis.

    Be to, užpuolikas esą pakeitė 196 paskyrų slaptažodžius, tačiau bendrovė praneša greitai sureagavusi ir inicijavusi slaptažodžių atstatymą, kad būtų užkirstas kelias pilnam paskyrų perėmimui. „Capcom“ pabrėžia, kad nutekėjimas neapėmė mokėjimo kortelių duomenų.

    Vartotojams, kurių paskyrų duomenys galėjo būti paveikti, žadama išsiųsti atskirus pranešimus. Bendrovė ragina būti itin atsargiems, nes po tokių incidentų dažnai suaktyvėja sukčiavimo kampanijos, kai nusikaltėliai siunčia apgaulingus laiškus ir mėgina išvilioti prisijungimo duomenis.

    Ką daryti, jei turite „Capcom ID“?

    Pirmiausia rekomenduojama kuo greičiau pasikeisti „Capcom ID“ slaptažodį į unikalų, stiprų ir nenaudotą kitose paslaugose. Jei toks pats ar panašus slaptažodis naudotas ir kitur, jį verta pakeisti ir ten, nes nutekėję el. pašto adresai dažnai naudojami automatizuotiems prisijungimo bandymams.

    Taip pat verta atidžiai peržiūrėti gaunamus laiškus ir žinutes, ypač tuos, kurie ragina skubiai patvirtinti paskyrą ar atnaujinti duomenis. „Jei gaunate įtartiną el. laišką ar pranešimą, būkite atsargūs ir nespauskite jame pateiktų nuorodų bei neatidarykite pridėtų failų“, – teigia „Capcom“.

    Bendrovė praneša pradėjusi vidinį tyrimą ir žada taikyti papildomas prevencines priemones, kad panašių incidentų rizika ateityje mažėtų. Tuo pat metu vartotojams svarbiausia sumažinti praktines pasekmes, nes net ir be finansinių duomenų nutekėjusi informacija gali tapti masinių sukčiavimo atakų pagrindu.