Tag: Kibernetinis saugumas

  • Pavojingas triukas dėl PS5 žaidimų PC: „GitHub“ plinta netikri emuliatoriai, vagia duomenis

    Pavojingas triukas dėl PS5 žaidimų PC: „GitHub“ plinta netikri emuliatoriai, vagia duomenis

    Internete sparčiai plinta netikri „PlayStation 5“ emuliatoriai, kuriais susigundę žaidėjai rizikuoja užkrėsti kompiuterį ir prarasti prisijungimus prie paskyrų. Kibernetinio saugumo specialistai perspėja, kad kenkėjiškos programos vis dažniau platinamos per „GitHub“, apsimetant teisėtais projektais.

    Pastaraisiais metais dalis „Sony“ žaidimų pasiekė PC, tačiau daugelis populiariausių „PlayStation 5“ naujienų vis dar išlieka konsolės ekosistemoje. Dėl to dalis vartotojų ieško alternatyvų ir atsisiunčia emuliatorius, nors realiai veikiantys PS5 emuliatoriai viešoje erdvėje yra reta išimtis, o ne taisyklė.

    Kaip veikia apgaulė

    Kenksmingi failai dažnai pateikiami kaip patikimai atrodantys projektai su aprašymais, instrukcijomis ir net suklastotais atnaujinimų įrašais. Tarp vardų, kuriais bandoma sudaryti įspūdį, kad tai tikri emuliatoriai, minimi ir tariami projektai, tokie kaip AnyPS5 ar Kyttyps5.

    Pagrindinis tikslas yra ne žaidimų paleidimas, o duomenų vagystė. Vartotojui paleidus atsisiųstą programą, ji gali įdiegti papildomus komponentus, kurie renka slaptažodžius, naršyklės saugomus prisijungimus ir kitą jautrią informaciją.

    Kodėl tai pavojinga „Windows“ naudotojams

    Vienas pavojingiausių scenarijų yra bandymas apeiti apsaugą pačioje sistemoje. Specialistai nurodo, kad dalis netikrų emuliatorių gali pakeisti „Microsoft Defender“ nustatymus ir įtraukti kenkėjiškus failus į išimtis, todėl apsauga jų nebefiksuoja.

    Po to aktyvuojamas vykdomasis failas, kuris atlieka duomenų vagystės veiksmus, o vėliau gali būti paleidžiamas valymo scenarijus. Tokiu būdu pėdsakai kompiuteryje sumažinami, o vartotojas ilgą laiką gali nepastebėti, kad informacija jau nutekėjo.

    Kaip sumažinti riziką

    Svarbiausia taisyklė yra tikrinti šaltinį ir nepasitikėti vien tuo, kad failas patalpintas „GitHub“. Patikimumą dažniau rodo aiški projekto istorija, realūs kūrėjai, aktyvūs pakeitimų įrašai ir platesnė bendruomenės peržiūra, tačiau net ir tai nėra absoliuti garantija.

    Saugumo ekspertai taip pat primena niekada neišjungti antivirusinės apsaugos ir neįsidiegti programų, kurios prašo keisti sistemos saugumo nustatymus. Jei kyla įtarimų, saugiausia yra atsisakyti atsisiuntimo, atnaujinti operacinę sistemą ir pasikeisti svarbiausių paskyrų slaptažodžius, ypač jei failas jau buvo paleistas.
  • „Binance“ apiplėšimas už 5,6 mlrd. eurų: tyrėjai atskleidė spragą ir įtariamą kaltininką

    „Binance“ apiplėšimas už 5,6 mlrd. eurų: tyrėjai atskleidė spragą ir įtariamą kaltininką

    Tyrėjai aiškinasi, kaip iš kriptovaliutų biržos „Binance“ buvo pavogta apie 5,6 mlrd. eurų – incidentas jau vadinamas didžiausiu kriptoturto įsilaužimu istorijoje. Pirminiai vertinimai rodo, kad ataka galėjo būti siejama su Šiaurės Korėjos įsilaužėliais, o įsilaužimo „vartais“ tapo kompromituotas inžinieriaus įrenginys.

    Pasak viešai skelbtos informacijos, per mažiau nei keturias valandas įsilaužėliai pasiekė kelias vadinamąsias karštąsias pinigines ir inicijavo neautorizuotas išėmimo operacijas. Dalį lėšų pavyko sustabdyti – „Binance“ su partneriais pranešė įšaldžiusi apie 2,4 mlrd. eurų, tačiau likusi dalis kurį laiką liko užpuolikų kontroliuojamuose adresuose.

    „Binance“ teigia, kad vartotojų nuostoliai bus padengti įmonės lėšomis ir rezervais, o įvykio techninė analizė bus paskelbta vėliau, patikrinus faktus. Birža taip pat laikinai stabdė įnešimus ir išėmimus, kol buvo atliekami saugumo patikrinimai bei šalinamos spragos.

    Kas galėjo tapti įsilaužimo pradžia?

    „Binance“ incidentą įvardijo kaip sudėtingą ataką, kilusią dėl kelių veiksnių. Viena iš pagrindinių hipotezių – kompromituotas DevOps inžinieriaus kompiuteris, kuris galėjo suteikti prieigą prie paslaugų konteinerio ir leisti pateikti neleistinas išėmimo transakcijas.

    Birža pabrėžė, kad kol kas nėra požymių, jog būtų nutekėję privačių raktų duomenys, tačiau vis tiek buvo atšauktos paveiktų adresų autorizacijos. Į tyrimą įtrauktos teisėsaugos institucijos ir blokų grandinės analitikos partneriai, siekiant susekti lėšų judėjimą ir atgauti pavogtą turtą.

    Blokų grandinės stebėsenos bendrovės vertinimu, išėmimai galėjo būti pasirašyti pačios biržos išėmimo sistemos, todėl dėmesys krypsta į vidinių procesų, prieigos teisių ir automatizuotų operacijų kontrolės grandinę. Tokiuose incidentuose kritiškai svarbus ne tik raktų saugumas, bet ir tai, kas bei kokiomis sąlygomis gali inicijuoti išėmimus.

    Kaip pavyko įšaldyti dalį lėšų?

    Svarbi šio incidento detalė – dalį pavogto turto pavyko operatyviai įšaldyti, įsitraukus keliems stabilkoinų leidėjams ir blokų grandinės infrastruktūros dalyviams. Tai rodo, kad kriptoturto ekosistemoje kai kurios priemonės leidžia greitai blokuoti lėšas, tačiau toks mechanizmas dažniausiai veikia tik konkrečių emitentų valdomiems aktyvams ir ne visose grandinėse.

    Likusi pavogtų lėšų dalis, remiantis tyrėjų vertinimais, buvo perskelta per kelias blokų grandines ir perkelta į naujus adresus. Tokia taktika įprasta siekiant apsunkinti sekimą, ypač kai naudojamos kelios grandinės, keityklos, „tiltai“ ir skirtingos turto rūšys.

    Kibernetinio saugumo ekspertai atkreipia dėmesį, kad kriptoturto platformos pastaraisiais metais tampa itin patraukliu taikiniu, nes vienas pažeidžiamumas gali atverti kelią masinėms išėmimo operacijoms. Papildomą riziką didina ir automatizuotas pažeidžiamumų paieškos priemonių, įskaitant DI sprendimus, naudojimas, leidžiantis atakuotojams greičiau identifikuoti silpnas vietas.

    Kas įtariamas ir kodėl?

    Su incidentu siejami Šiaurės Korėjos veikėjai – tokia versija grindžiama blokų grandinės žvalgybos ir kibernetinio saugumo bendrovių vertinimais. Viena iš minimų grupių – TraderTraitor, kuri anksčiau buvo sieta su didelio masto atakomis prieš kriptoturto paslaugų teikėjus.

    „Remdamiesi tvirtais duomenimis tiek blokų grandinėje, tiek už jos ribų, šią išvadą darome labai užtikrintai“, – teigiama analitikų vertinime.

    Tokios grupuotės dažnai naudoja panašius veikimo modelius: kompromituoja darbuotojų įrenginius, taikosi į vidinius įrankius ir prieigos raktus, o vėliau lėšas skaidydamos per kelias grandines siekia nuslėpti pėdsakus. Tyrimas tęsiasi, o galutines išvadas lems techninių įrodymų visuma ir teisėsaugos patvirtinimai.

    „Binance“ žada atnaujinti rezervų įrodymo ataskaitą po to, kai bus užbaigti taisomieji darbai. Rinka į tokius pažadus paprastai reaguoja jautriai: po didelių incidentų platformoms tenka ne tik atkurti paslaugų veikimą, bet ir įrodyti, kad rizikos valdymas, vidaus kontrolė ir operacijų stebėsena buvo realiai sustiprinti.

  • Istorinis smūgis kriptovaliutoms: „Binance“ patvirtino įsilaužimą už 5,5 mlrd. eurų

    Istorinis smūgis kriptovaliutoms: „Binance“ patvirtino įsilaužimą už 5,5 mlrd. eurų

    Didžiausia pasaulyje kriptovaliutų birža pagal dienos prekybos apimtis „Binance“ pranešė patyrusi didelio masto kibernetinę ataką. Bendrovės teigimu, preliminariai paveikto turto vertė siekia apie 5,5 mlrd. eurų, o dalį lėšų pavyko laiku sustabdyti ir įšaldyti.

    Kompanija socialiniuose tinkluose skelbė kelias žinutes, kurios kai kuriems rinkos dalyviams pasirodė prieštaringos: vienur teigta, kad naudotojų lėšos esą yra saugios, kitur žadėta kompensuoti nuostolius. „Binance“ nurodė, kad apie 2,6 mlrd. eurų jau įšaldyta blokų grandinėje, tačiau paieškos ir stabdymo procesas dar gali plėstis.

    Pagal paskelbtus skaičius tai būtų kelis kartus didesnis incidentas nei iki šiol vienu didžiausių vadintas 2025 metais įvykęs „Bybit“ platformos apiplėšimas, kai buvo pasisavinta apie 1,3 mlrd. eurų. Tuomet išpuolis sietas su Šiaurės Korėja siejamais įsilaužėliais, o dabar panašių įtarimų atsirado ir dėl atakos prieš „Binance“.

    Kaip galėjo įvykti ataka?

    „Binance“ aiškino, kad pirminis tyrimas rodo kompromituotą nešiojamąjį kompiuterį, priklausiusį DevOps inžinieriui. Tai esą leido neįgaliotai šaliai pasiekti paslaugų konteinerį ir inicijuoti neteisėtas lėšų išėmimo operacijas.

    Bendrovė tvirtino neradusi požymių, kad būtų nutekinti privačių raktų duomenys iš piniginių, ir pažadėjo vėliau paskelbti išsamesnę techninę analizę. Kol vyksta patikros, „Binance“ laikinai sustabdė įnešimus ir išėmimus, kad būtų galima suvaldyti riziką ir koordinuoti veiksmus su teisėsauga.

    „Indėliai ir išėmimai laikinai sustabdyti, kol komanda atlieka saugumo patikras, įšaldo lėšas ir dirba su teisėsauga“, – pranešė „Binance“.

    Įšaldytos lėšos ir stabiliosios monetos

    Į situacijos suvaldymą įsitraukė ir stabiliosioms monetoms svarbūs rinkos žaidėjai. „Tether“ vadovas Paolo Ardoino teigė, kad bendrovė įšaldė apie 1,4 mlrd. eurų, galimai susijusių su šiuo incidentu, o „Circle“ vadovas Jeremy Allaire nurodė įšaldęs daugiau kaip 696 mln. eurų USDC.

    USDT ir USDC yra vadinamos stabiliosios monetos, kurių vertė siejama su tradicine valiuta ir paprastai svyruoja minimaliai. Praktikoje jų leidėjų sprendimas įšaldyti lėšas gali tapti vienu svarbiausių svertų stabdant didelio masto vagystes, tačiau kartu kelia diskusijų dėl centralizacijos ir rizikų tiems, kurie tikėjosi visiškai decentralizuotų atsiskaitymų.

    Kripto rinkoje tokie atvejai dažnai sukelia momentinę grandininę reakciją: investuotojai skuba mažinti riziką, biržos stiprina saugumo procedūras, o priežiūros institucijos atidžiau vertina sektoriaus atsparumą. Papildomą nerimą pastaraisiais metais kelia ir tai, kad DI įrankiai vis labiau naudojami socialinei inžinerijai, sukčiavimui bei tikslinėms atakoms prieš darbuotojus ir tiekimo grandines.

    Rinka sureagavo kainų kritimu

    Žiniai apie galimą ataką pasklidus dar prieš oficialų patvirtinimą, rinkoje ėmė augti įtampa. Vėliau pranešta, kad dauguma didžiųjų kriptovaliutų trumpam pigo, nors dalis jų vėliau atšoko nuo žemiausių lygių.

    Tokiais atvejais kainų svyravimai tampa ne vien nuotaikų, bet ir likvidumo testu: biržoms svarbu išlaikyti tvarkingą išėmimų eilę, o vartotojams svarbiausia gauti aiškią informaciją, kas tiksliai paveikta ir kaip greitai bus atnaujintos paslaugos. „Binance“ teigimu, lėšų sekimas ir papildomas įšaldymas tęsiamas kartu su partneriais, blokų grandinės analitikos bendrovėmis ir teisėsauga.

  • ESMA perspėja dėl DI burbulo: kelių technologijų milžinų akcijų kritimas galėtų sukrėsti ekonomiką

    ESMA perspėja dėl DI burbulo: kelių technologijų milžinų akcijų kritimas galėtų sukrėsti ekonomiką

    Europos vertybinių popierių ir rinkų institucija (ESMA) perspėja, kad investuotojų susitelkimas į nedidelį skaičių didžiųjų technologijų bendrovių, siejamų su dirbtinis intelektas bumu, gali tapti rizika visai ekonomikai. Pasak priežiūros institucijos, jei lūkesčiai dėl DI nepasitvirtintų, staigesnis akcijų nuosmukis galėtų paveikti ne tik rinkas, bet ir realųjį augimą.

    ESMA vadovė Verena Ross pabrėžė, kad itin didelė rinkos vertės koncentracija keliuose varduose kelia klausimų dėl investuotojų portfelių diversifikavimo. Kai didelė dalis indeksų grąžos ir nuotaikų priklauso nuo kelių bendrovių rezultatų, pasitikėjimo praradimas gali greitai persiduoti platesnei rinkai.

    „Tokia didelė koncentracija keliuose sektoriaus lyderiuose reiškia, kad pasitikėjimo praradimas galėtų turėti reikšmingą poveikį augimui“, – sakė Verena Ross.

    Kas kelia didžiausią nerimą?

    Vienas ESMA akcentuojamų veiksnių yra atotrūkis tarp įverčių rinkoje ir platesnio makroekonominio vaizdo. Priežiūros institucijos visame pasaulyje stebi, ar DI plėtra pagrindžiama tvariais pajamų srautais, ar vertinimai labiau paremti lūkesčiais, kurie gali pasikeisti pasirodžius silpnesniems rezultatams.

    Papildomą riziką, pasak ESMA, didina skolinto kapitalo vaidmuo finansuojant DI infrastruktūrą. Dideli duomenų centrai, didelės galios skaičiavimo įranga ir lustų paklausa reikalauja milžiniškų investicijų, o dalis jų dengiama skola, todėl jautrumas palūkanų normoms ir rinkos nuotaikoms išlieka aukštas.

    Skolos ir nauji finansavimo kanalai

    ESMA atkreipia dėmesį, kad DI srityje veikiančios bendrovės kapitalą pritraukia įvairiais kanalais: nuo viešų akcijų siūlymų iki privataus kredito ir obligacijų emisijų. Reguliuotojams svarbu suprasti, kas finansuoja šią plėtrą, kur sistemoje kaupiasi svertas ir ar neauga tarpusavio priklausomybės, galinčios sustiprinti krizės efektą.

    Toks vertinimas ypač aktualus, kai rinkoje formuojasi siauras lyderių ratas, o platesni investuotojų portfeliai, pensijų fondai ir indeksiniai produktai tampa vis labiau priklausomi nuo tų pačių emitentų. Jei staigus kainų koregavimas sutaptų su finansavimo brangimu, tai galėtų sustiprinti spaudimą tiek bendrovėms, tiek finansų rinkoms.

    DI ir kibernetinės rizikos

    ESMA taip pat išskiria kibernetines grėsmes, susijusias su sparčiai tobulėjančiais DI modeliais ir automatizuotais agentais. Reguliuotojai vertina scenarijus, kuriuose sukrėtimą rinkose galėtų sukelti ne likvidumo stygius, o kibernetinė ataka ar plataus masto sisteminis incidentas, paveikiantis finansų institucijų veiklą.

    Pasak ESMA, DI sektoriaus pokyčiai vyksta itin greitai, o tai apsunkina rizikų vertinimą ir jų suvaldymą. Dėl šios priežasties priežiūros institucijos žada atidžiau stebėti tiek rinkos koncentraciją, tiek finansavimo struktūrą, tiek naujas technologines grėsmes, kurios gali netikėtai paveikti investuotojų pasitikėjimą.

  • GCHQ nepriskaičiuoja tūkstančių USB laikmenų: priežiūros institucija įspėja dėl jautrių duomenų

    GCHQ nepriskaičiuoja tūkstančių USB laikmenų: priežiūros institucija įspėja dėl jautrių duomenų

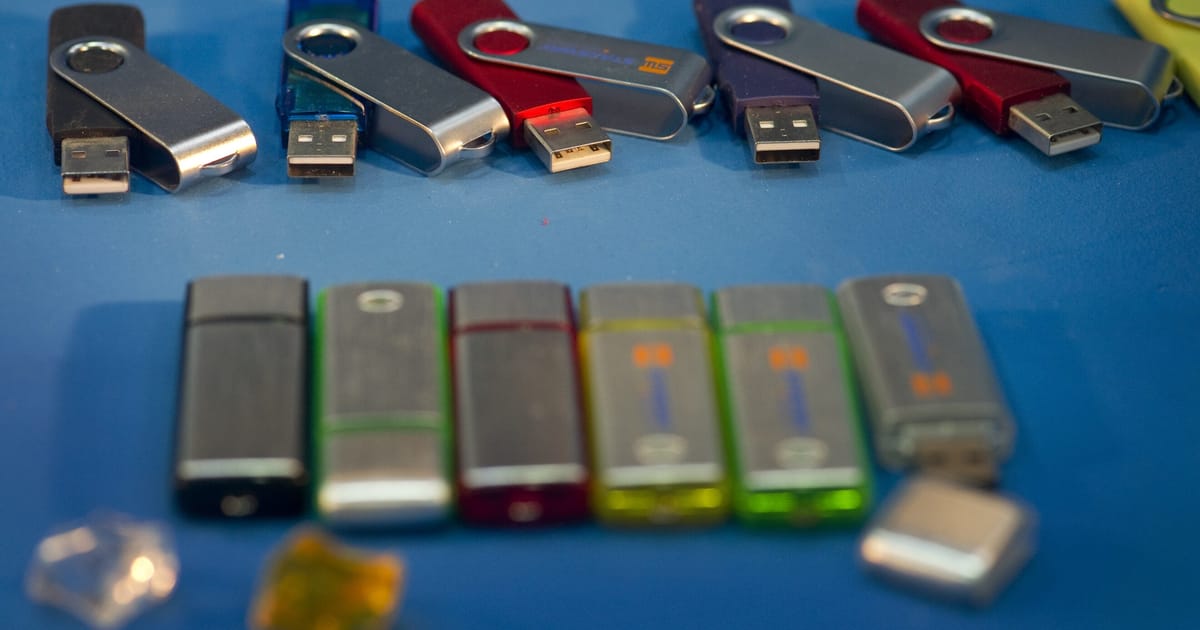
    Jungtinės Karalystės ryšių žvalgybos agentūra GCHQ negali tiksliai paaiškinti, kur atsidūrė tūkstančiai išimamų duomenų laikmenų, tarp jų USB atmintinės, kietieji diskai ir atminties kortelės. Tai nurodoma nepriklausomos priežiūros institucijos ataskaitoje, kurioje vertinama, kaip žvalgybos tarnybos laikosi taisyklių, taikydamos sekimo ir duomenų rinkimo įgaliojimus.

    Ataskaitą parengė Investigatory Powers Commissioner’s Office, prižiūrinti, kaip taikomas 2016 metais priimtas Investigatory Powers Act. Priežiūros institucija akcentuoja, kad dalis dingusių laikmenų galėjo būti naudojamos saugoti itin jautrią informaciją, todėl rizika siejama ne tik su turto apskaita, bet ir su galimu duomenų saugumo pažeidimu.

    Kas galėjo būti šiose laikmenose?

    Ataskaitoje minimi duomenys, susiję su Investigatory Powers Act taikymu, paprastai apima perimtus ryšius ir techninių priemonių pagalba gautą informaciją. Tai gali būti elektroniniai laiškai, trumposios žinutės, telefono skambučiai ir duomenys, išgauti iš įrenginių, pavyzdžiui, kompiuterių ar telefonų.

    Priežiūros institucija pabrėžia, kad tokio pobūdžio informacija laikoma itin jautria dėl jos turinio ir dėl griežtų teisinių reikalavimų, taikomų jos saugojimui. Net ir tuo atveju, jei dalis laikmenų realiai nebeturėjo duomenų, pats negalėjimas patikimai nustatyti jų būsenos yra laikomas reikšmingu kontrolės trūkumu.

    Problema tęsiasi ne pirmus metus

    Investigatory Powers Commissioner Brianas Levesonas ataskaitoje pažymi, kad klausimas dėl išimamų laikmenų kontrolės buvo keliamas dar anksčiau, tačiau pažanga, jo vertinimu, per lėta. Priežiūros institucija nurodo nusivylimą dėl to, kiek laiko užtruko išsamiau ištirti situaciją ir patvirtinti, kiek įrenginių iš tiesų laikytini prarastais.

    GCHQ, kaip teigiama ataskaitoje, šiuo metu pati vertina, kad neapskaitytų laikmenų gali būti tūkstančiai, o vidiniai procesai dar vyksta, siekiant patikslinti galutinį skaičių. Priežiūros institucija šį etapą vertina kaip būtiną, bet pabrėžia, kad ilgai užsitęsęs neapibrėžtumas didina riziką.

    GCHQ: sistema buvo nepakankamai patikima

    GCHQ atstovas pripažino, kad anksčiau naudota išimamų laikmenų valdymo sistema nebuvo pakankamai patikima, kad efektyviai sektų registruotus įrenginius. Agentūra teigia ėmusis veiksmų, įgyvendinant priežiūros institucijos rekomendacijas, ir nurodo, kad buvo taikytos priemonės rizikai mažinti.

    „Kaip nurodė priežiūros institucija, mūsų išimamų laikmenų valdymo sistema anksčiau nebuvo pakankamai patikima, kad veiksmingai sektų registruotus įrenginius, todėl ėmėmės veiksmų pagal visas rekomendacijas“, – sakė GCHQ atstovas.

    Pastaraisiais metais viešojo sektoriaus organizacijos vis dažniau peržiūri politiką, susijusią su išimamomis laikmenomis, nes net ir nedidelis įrenginys gali tapti rimtu incidentu. Ekspertai pabrėžia, kad tokiose sistemose kritiškai svarbūs aiškūs registravimo procesai, auditas ir griežta fizinė kontrolė, ypač kai kalbama apie slaptą ar su sekimo įgaliojimais susijusią informaciją.

  • Kanada į DI bendrovę „Cohere“ investuoja 1,1 mlrd. eurų: Carney tai vadina nacionalinio saugumo klausimu

    Kanada į DI bendrovę „Cohere“ investuoja 1,1 mlrd. eurų: Carney tai vadina nacionalinio saugumo klausimu

    Kanados ministras pirmininkas Markas Carney 1,1 mlrd. eurų dydžio valstybės investiciją į Kanados dirbtinio intelekto bendrovę „Cohere“ pristato kaip žingsnį, tiesiogiai susijusį su nacionaliniu saugumu. Jo teigimu, valstybės suverenitetui vis labiau reikia patikimos prieigos prie strateginių technologijų, tarp jų ir DI.

    Prieš Kanados ir Europos Sąjungos viršūnių susitikimą Monrealyje Carney akcentavo, kad Otava nenori, jog DI ateitis būtų sprendžiama kitur ir tų, kuriais Kanada nepasitiki. Pasak jo, šiuolaikinėje geopolitikoje svarbūs tampa ne tik gynybos biudžetai, bet ir technologinė bei tiekimo grandinių kontrolė.

    DI prilyginamas kritinei infrastruktūrai

    Carney viešai įvardijo sritis, kurios, jo vertinimu, tampa nacionalinio saugumo pamatu: puslaidininkiai, kritiniai mineralai, mokėjimų sistemos, švarios energijos technologijos, vakcinos, palydovinis ryšys ir dirbtinis intelektas. Ši žinutė dera su vis plačiau Vakarų šalyse įsitvirtinančiu požiūriu, kad DI yra ne tik verslo produktyvumo įrankis, bet ir strateginė infrastruktūra.

    Tokį poslinkį skatina keli veiksniai: spartėjanti valstybių konkurencija dėl skaičiavimo pajėgumų, didėjanti priklausomybė nuo kelių lustų gamintojų ir augantis susirūpinimas dėl pažangių modelių panaudojimo žvalgybai, kibernetinėms atakoms ar dezinformacijai. Dėl to vis dažniau kalbama apie „patikimų tiekėjų“ ekosistemas ir nacionalinius DI pajėgumus.

    Investicija ir privatus kapitalas

    Carney pabrėžė, kad tai yra komercinė investicija, atliekama kartu su privačiais investuotojais. Tarp minimų partnerių yra „Nvidia“, „Bell“ ir Vokietijos „Schwarz Group“, o pats sandoris pristatytas kaip platesnio finansavimo etapo dalis.

    „Cohere“ vadovas Aidanas Gomezas skelbė, kad uždaromas pirminis E serijos finansavimo etapas, o bendrai siekiama iki maždaug 4,8 mlrd. eurų. Nurodoma, kad tikslinis įmonės įvertinimas galėtų siekti apie 24,5 mlrd. eurų, o tai signalizuoja apie rinkos lūkesčius, jog didieji kalbos modeliai ir su jais susijusios infrastruktūros paslaugos išliks viena sparčiausiai finansuojamų krypčių.

    ES ir Kanados akcentas: taisyklės ir saugumas

    Europos Komisijos pirmininkė Ursula von der Leyen, kalbėdama prieš susitikimą, pabrėžė, kad Kanada ir Europa siekia, jog DI tarnautų žmonėms, o saugumo ir patikimumo klausimai būtų sprendžiami kartu. Jos teigimu, svarbūs bendri standartai, taisyklės ir globalesnė DI valdysena.

    Toks tonas ypač aktualus Europos Sąjungai, kuri pastaraisiais metais DI srityje daug dėmesio skiria reguliavimui ir rizikų valdymui, o Kanada siekia išlaikyti konkurencingumą turėdama stiprius akademinius centrus ir tyrimų ekosistemą. Praktikoje tai reiškia didesnį dėmesį modelių saugumui, duomenų apsaugai, atsparumui piktnaudžiavimui ir atsakomybės mechanizmams.

    Susitikimo foną papildo įtemptesnės transatlantinės prekybos ir ekonominės diskusijos, kurias kursto JAV prezidento Donaldo Trumpo grasinimai tarifais partneriams. Carney teigė nemanantis, kad pats viršūnių susitikimas turėtų išprovokuoti atsakomųjų veiksmų, ir pabrėžė, jog Kanada veikia savo interesais.

  • „Auriga Partners“ pritraukė 80 mln. eurų kibernetinio saugumo fondui: kur investuos Europoje

    „Auriga Partners“ pritraukė 80 mln. eurų kibernetinio saugumo fondui: kur investuos Europoje

    Paryžiuje įsikūrusi rizikos kapitalo ir inovacijų investicijų valdytoja „Auriga Partners“ pranešė pasiekusi 80 mln. eurų tarpinį antrojo kibernetinio saugumo fondo „Auriga Cyber Ventures II“ uždarymą. Fondas skirtas išimtinai kibernetinio saugumo startuoliams, daugiausia ankstyvoje stadijoje.

    Šį etapą paremia „Bpifrance“ per Prancūzijos Nacionalinį sėklinių investicijų fondą Nr. 3, įgyvendinamą pagal France 2030 investicijų planą. Papildomą užnugarį suteikia Europos Sąjungos „InvestEU“ programa per Europos investicijų fondą, taip pat nuosavybės garantija, valdoma „Bpifrance“ komandos.

    Fondo tikslas ir strategija

    „Auriga Cyber Ventures II“ taikosi į 100 mln. eurų dydį, o maksimali riba numatyta 120 mln. eurų. Tai tęsinys po pirmojo 2022 metais startavusio 55 mln. eurų „Auriga“ kibernetinio saugumo fondo.

    Fondas planuoja investuoti į Europos įmones nuo pre-seed iki Series A stadijos, o vienos investicijos dydis turėtų siekti nuo 500 000 iki 5 000 000 eurų. Skelbiama, kad bus imamos mažumos akcijų dalys, o maždaug pusė kapitalo numatoma tolesniems raundams perspektyviausiose portfelio bendrovėse.

    „Atsižvelgiant į ekonominius, pramoninius ir suvereniteto iššūkius, kuriuos kelia kibernetinis saugumas, Europa turi sukurti sąlygas užauginti pasaulinius lyderius“, – sakė „Auriga Partners“ vadovaujantis partneris Geoffroy Rosset.

    Kur kryps didžiausias dėmesys

    „Auriga Partners“ teigia, kad fondu sieks paremti apie 30 startuolių, o prioritetas bus teikiamas dviem kryptims. Pirmoji – dirbtinio intelekto saugumas, apimantis modelių, duomenų ir naujų DI taikymų apsaugą.

    Antroji kryptis – tapatybės ir duomenų apsauga, nes skaitmeninės prieigos scenarijų daugėja, o sukčiavimo schemos darosi vis labiau automatizuotos. Šios sritys laikomos kritinėmis tiek verslui, tiek viešajam sektoriui, ypač augant priklausomybei nuo debesijos ir skaitmeninių tapatybių.

    Pirmosios investicijos ir platesnis kontekstas

    Nuo 2022 metų „Auriga“ skaičiuoja išanalizavusi daugiau nei 2 000 Europos kibernetinio saugumo startuolių. Iš naujojo fondo kapitalas jau investuotas į keturias bendroves: „Finovox“, „Fleuret“, „Mankind’s“ ir „Nextident“.

    Valdytoja taip pat nurodo, kad per pastaruosius penkerius metus rėmė 30 Europos įmonių visoje kibernetinio saugumo vertės grandinėje, tarp jų „Tenancy“, „Patrowl“, „Emproof“, „Cytix“ ir „Mindflow“. Iki 2026 metų pabaigos planuojama atlikti dar dvi ar tris investicijas.

    „Mūsų ekspertų ir verslininkų bendruomenė startuoliams suteikia ne tik kapitalą, bet ir praktinę pagalbą: nuo prieigos prie sprendimų priėmėjų iki plėtros užsienyje“, – sakė „Auriga Partners“ vadovaujantis partneris William Lecat.

    Fondo startas vyksta didėjant spaudimui stiprinti skaitmeninę gynybą: daugėjant prijungtų įrenginių, auga atakų paviršius, o verslui vis svarbesnės tampa tiek prevencinės priemonės, tiek atitiktis reguliavimui. Investuotojai Europoje vis dažniau ieško specializuotų fondų, kurie gali suteikti ne tik pinigų, bet ir sektoriaus kompetencijų, padedančių įmonėms pasiekti tarptautinį mastą.

  • Masters & Robots konferencijoje Varšuvoje – DI bumas, suverenitetas ir klausimas, kur brėžti automatizacijos ribas

    Jubiliejinė konferencija Varšuvoje

    Varšuvoje įvyko jubiliejinė, dešimtoji konferencijos Masters & Robots edicija, kurią organizavo Digital University. Dvi dienas renginyje susitiko tarptautiniai ekspertai, mokslininkai, verslo lyderiai ir viešojo sektoriaus atstovai.

    Diskusijų centre atsidūrė DI raida, technologinis suverenitetas, kibernetinis saugumas ir darbo rinkos pokyčiai. Pagrindinė mintis kartota nuosekliai: spartėjant automatizacijai, sprendimų atsakomybė negali būti „perduota“ vien technologijai.

    DI ribos ir žmogaus atsakomybė

    Digital University vadovė Jowita Michalska pabrėžė, kad per dešimtmetį pasikeitė pati DI samprata: tai, kas anksčiau atrodė kaip mokslinė fantastika, šiandien yra kasdieniai įrankiai. Tačiau, pasak jos, riba atsiranda ten, kur sprendimai tiesiogiai paliečia žmonių gyvenimus.

    Konferencijoje akcentuota, kad organizacijos, diegdamos DI, dažnai susitelkia į efektyvumą, bet per mažai investuoja į valdymo taisykles, rizikų vertinimą ir atsakomybės pasidalijimą. Būtent dėl to klausimas „ką galima automatizuoti“ vis dažniau keičiamas į „ko automatizuoti negalima“.

    „Technologija turi padėti žmonėms ir greitinti procesus, tačiau ji negali pakeisti žmogaus sprendimo, jautrumo ir atsakomybės ten, kur sprendžiama dėl kito žmogaus“, – sakė Jowita Michalska.

    Skaitmeniniai įgūdžiai ir saugumo kultūra

    Renginyje kalbėta, kad visuomenės atsparumas skaitmeninėje erdvėje tampa nebe nišine tema, o bazine kompetencija. Skaitmeniniai įgūdžiai pristatyti kaip praktinis „saugos diržas“, kuris reikalingas ne tik IT specialistams, bet ir darbuotojams beveik kiekviename sektoriuje.

    Pranešimuose pabrėžta, jog kibernetinės grėsmės vystosi greičiau nei įprasti reguliavimo ciklai, todėl vien formalūs reikalavimai problemos neišsprendžia. Organizacijoms būtina stiprinti mokymus, incidentų valdymą ir kasdienę saugumo higieną, nes didelė dalis atakų prasideda nuo žmogiškų klaidų.

    „Skaitmeninių kompetencijų stiprinimas yra esminis dalykas: kaip išmokome segtis saugos diržus automobilyje, taip turime išmokti pagrindinių saugumo taisyklių skaitmeniniame pasaulyje“, – sakė Krzysztofas Gawkowskis.

    Liderystė triukšmo ir rizikų laikais

    Konferencijoje aptarta, kad DI eroje vadovų užduotis yra ne tik pasirinkti technologiją, bet ir sukurti kultūrą, kurioje darbuotojai drįsta užduoti nepatogius klausimus. Pranešėjai atkreipė dėmesį į polinkį ieškoti greitų sprendimų, kurie trumpuoju laikotarpiu atrodo pigesni, bet vėliau brangiai kainuoja.

    Kita išryškėjusi kryptis – pasitikėjimo ir santykių svarba, ypač kai rinkoje daug neapibrėžtumo. Nuskambėjo mintis, kad duomenys ir skaičiavimai būtini, tačiau kritiniais momentais sprendimų kokybę dažnai lemia lyderystė, komandos brandumas ir gebėjimas valdyti riziką.

    „Kibernetiniame saugume klausimas vis dažniau keičiasi iš ‘kas turi prieigą prie ko?’ į ‘kas turi prieigą prie ko per įrenginius?’, ir tai reikalauja ne vien transformacijos, o radikalesnių sprendimų“, – sakė Ramses Gallego.

    Darbo rinka, motyvacija ir žmogaus pranašumas

    Dalis pranešimų buvo skirta klausimui, kaip DI keis profesijas ir organizacijų struktūras. Pabrėžta, kad algoritmai ypač stiprūs pasikartojančiose užduotyse, tačiau jiems sunkiau atkurti giluminę žmogaus motyvaciją, socialinį kontekstą ir emocinį sprendimų sluoksnį.

    Ekspertai išskyrė ir kitą aspektą: technologiniai šuoliai verčia sparčiau persikvalifikuoti, o darbuotojams svarbiausia tampa gebėjimas mokytis. Diskusijose akcentuota, kad ilgalaikį pranašumą turės tie, kurie sugeba derinti technologinį raštingumą su kritiniu mąstymu, kūrybiškumu ir atsakomybe.

    Robotika kaip simbolis ir praktika

    Vienu ryškiausių renginio akcentų tapo Europoje pristatytas humanoidinių robotų ir robotų šunų pasirodymas, kuriame technologijos buvo sujungtos su dizainu ir kūrybinėmis industrijomis. Idėja buvo ne tik pramoginė, bet ir simbolinė – parodyti, kad žmonių ir mašinų santykis vis dažniau persikelia į viešąją erdvę.

    Konferencijos pabaigoje pakartota, kad skaitmeninė transformacija nėra vien infrastruktūra ar serverių pajėgumai. Sėkmę labiausiai lemia tai, ar organizacijos geba atsakingai valdyti DI, investuoti į žmonių kompetencijas ir susitarti dėl aiškių taisyklių.

    „Transformacijos pagrindas yra ne technologijų sparta, o žmonių brandumas ir pasirengimas prisiimti atsakomybę už sprendimus“, – sakė renginio organizatoriai.

  • Gyvename internete, bet darome šią klaidą: tyrimas atskleidė, kur lietuviai praranda budrumą

    Kasdien vis daugiau reikalų persikelia į telefoną: apsiperkame internetu, apmokame sąskaitas, bendraujame socialiniuose tinkluose ir per žinučių programėles. Tačiau augant patogumui didėja ir rizika, nes sukčiai taikosi į skubėjimą bei automatinį naršymą. Naujausi banko „Bank Pekao S.A.“ užsakymu atlikto tyrimo duomenys rodo, kad žmonės grėsmes atpažįsta, bet elgesys ne visada atitinka žinias.

    Tyrime, kurį įgyvendino rinkos tyrimų bendrovė „IQS“, dalyvavo 1 000 internetine bankininkyste besinaudojančių 18–70 metų respondentų. Apklausos rezultatai pabrėžia bendrą tendenciją: pagrindiniu skaitmeninių paslaugų įrankiu išlieka išmanusis telefonas, todėl sukčiavimo scenarijai vis dažniau pritaikomi mobiliajai kasdienybei.

    Jaučiamės saugūs, bet rizika išlieka

    Beveik pusė apklaustųjų teigė, kad internete jaučiasi saugiai, tačiau didelė dalis pripažįsta, kad tapti kibernetinio išpuolio ar apgavystės auka yra realu. Tyrimas rodo, kad 40 proc. respondentų mano galintys nukentėti nuo kibernetinių nusikaltėlių, o tik 16 proc. tokią galimybę visiškai atmeta.

    Kas penktas apklaustasis nurodė, kad jis pats arba jo artimoje aplinkoje buvo susidūręs su bandymu apgauti. Dažniausiai minimi atvejai siejami su bandymais išvilioti prisijungimo duomenis, pinigus ar patvirtinimus mokėjimams, pasinaudojant skubėjimu ir įtikinamai atrodančiomis žinutėmis.

    Žinome taisykles, bet jų nesilaikome

    Tyrimas atskleidžia ryškų atotrūkį tarp deklaruojamų žinių ir realių įpročių. Nors dauguma žmonių atpažįsta akivaizdžias apgaules, pavyzdžiui, įtartinas SMS žinutes ar el. laiškus, kasdienybėje vis dar pasitaiko rizikingų veiksmų. 25 proc. respondentų prisipažino kartais paspaudžiantys gautą nuorodą jos nepatikrinę.

    Dar 20 proc. teigė, kad jungdamiesi prie interneto banko ne visada patikrina svetainės adresą, o 19 proc. yra suvedę mokėjimo kortelės duomenis svetimame įrenginyje. Tokie veiksmai ypač pavojingi, nes suklastotos svetainės ir netikros mokėjimo formos šiandien kuriamos taip, kad vizualiai beveik nesiskirtų nuo tikrųjų.

    Kokie įpročiai labiausiai padeda?

    Respondentai dažniausiai rinkosi paprastas, lengvai įjungiamas apsaugos priemones. Tyrimo duomenimis, 69 proc. naudojasi pranešimais apie prisijungimus, 56 proc. taiko dviejų veiksnių tapatybės patvirtinimą, o 52 proc. mini asmens kodo apsaugos priemones. Tai rodo, kad žmonės linkę rinktis sprendimus, kurie nereikalauja papildomos kasdienės disciplinos.

    Kur kas rečiau pasirenkamos priemonės, kurios ilgainiui reikšmingai sumažina riziką, bet reikalauja įpročių keitimo: slaptažodžių tvarkyklės, unikalūs slaptažodžiai skirtingoms paskyroms, reguliarios programėlių ir operacinės sistemos atnaujinimo praktikos ar atsarginės kopijos. Ekspertai pabrėžia, kad būtent šios priemonės dažnai apsaugo tada, kai apgaulė atrodo įtikinamai arba kai duomenys nuteka iš trečiųjų šalių paslaugų.

    Tyrimo autoriai daro išvadą, kad vien žinoti apie grėsmes nepakanka. Didžiausią skirtumą lemia nuoseklūs kasdieniai įpročiai, ypač mobiliajame telefone, kur sprendimai dažnai priimami per kelias sekundes ir be papildomo tikrinimo.

  • Europa ieško atsvaros „Starlink“: penkios kryptys, kaip ES riboja Elono Musko įtaką palydovų ryšyje

    Europa ieško atsvaros „Starlink“: penkios kryptys, kaip ES riboja Elono Musko įtaką palydovų ryšyje

    Europos Sąjunga stiprina priemones, kurios gali sulėtinti „Starlink“ plėtrą ir sumažinti priklausomybę nuo Elono Musko valdomos palydovinio interneto infrastruktūros. Diskusijos suintensyvėjo po pastarųjų epizodų Ukrainoje, kai ryšio kokybės pokyčiai priminė, kad karo ir krizės metu technologinė priklausomybė tampa saugumo klausimu.

    „Starlink“, priklausanti „SpaceX“, per kelerius metus tapo didžiausiu mažosios Žemės orbitos palydovų tinklu pasaulyje, o jo paslaugos naudojamos tiek civilių, tiek kritinių institucijų poreikiams. Europos vyriausybės ir reguliuotojai atvirai kalba apie riziką, kai strateginę ryšio grandį gali paveikti vienos privačios bendrovės sprendimai, komercinės sąlygos ar geopolitiniai interesai.

    „Ukrainos priklausomybė nuo „Starlink“ parodo, kokia pažeidžiama gali būti gynyba, kai remiamasi už Europos ribų esančiomis technologijomis“, – sakė Europos Parlamento narė Aura Salla.

    Vienas ryškiausių ES atsako elementų yra bandymas sustiprinti Europos kosmoso pramonę, skatinant didžiųjų gamintojų ir operatorių konsolidaciją. Europos Komisijos pirmininkė Ursula von der Leyen viešai parėmė iniciatyvą, kuria „Airbus“, „Leonardo“ ir „Thales“ svarsto glaudesnį palydovų ir kosmoso veiklų sujungimą, siekiant sukurti konkurencingesnį žaidėją prieš „SpaceX“ ekosistemą.

    Kita svarbi kryptis susijusi su radijo dažnių politika: Europos institucijos ieško būdų rezervuoti strategiškai svarbų spektrą taip, kad didesnę jo dalį galėtų užsitikrinti Europos operatoriai. Tai aktualu ir dėl naujos bangos paslaugų, kai palydovinis ryšys gali būti teikiamas tiesiogiai į telefoną be papildomos antenos ar bokštų infrastruktūros, todėl spektras tampa ir ekonominiu, ir saugumo aktyvu.

    Tuo pat metu ES vysto savo palydovinę infrastruktūrą. Daug dėmesio sulaukia IRIS2 projektas, turintis užtikrinti saugius ryšius valdžiai ir patikimesnį plačiajuostį internetą gyventojams, ypač atokesnėse teritorijose. Vis dėlto šis planas juda lėčiau nei tikėtasi: starto terminai nukelti, o reali paslaugų pradžia siejama su kito dešimtmečio pradžia, kai tuo metu „Starlink“ tinklas jau veikia dideliu mastu.

    „Karas Ukrainoje parodė, kiek Europos saugumas priklauso nuo kosmoso. Europa turi daryti daugiau, ir tai yra skubus poreikis“, – sakė Europos Komisijos atstovas Thomas Regnier.

    Kol IRIS2 dar tik kuriamas, ES turi tarpinį sprendimą – Govsatcom, kuris jau naudojamas dalies valstybių narių saugiems vyriausybiniams ryšiams. Ukrainai tai galėtų tapti atsarginiu variantu, tačiau derybos dėl prieigos ir praktinio pritaikymo juda lėtai, o galimybės pagal mastą ir lankstumą neprilygsta „Starlink“ paslaugoms, kurios karo sąlygomis tapo kasdieniu įrankiu.

    Ketvirtoji kryptis – reguliavimas. Briuselyje rengiami ir derinami keli teisėkūros paketai, kurie gali paveikti palydovinio ryšio tiekėjus: nuo atnaujinamų telekomunikacijų taisyklių iki reikalavimų tiekimo grandinių saugumui, duomenų saugojimui ir teisėtam perėmimui. Tikslas – užtikrinti, kad Europos rinkoje veikiantys ryšio tiekėjai atitiktų vienodus saugumo standartus, o rizikingos priklausomybės būtų identifikuotos iš anksto.

    Penktoji kryptis – ES kosmoso teisės aktas, kuriame numatomi griežtesni kibernetinio saugumo, kosminių šiukšlių valdymo ir aplinkosauginiai reikalavimai. Tokios taisyklės reikštų papildomą atitikties naštą visiems operatoriams, tačiau realiai jos labiausiai jaustųsi sparčiai besiplečiantiems tinklams, kurių palydovų skaičius ir paleidimo tempai yra didžiausi.

    Šie žingsniai savaime nereiškia greito „Starlink“ pasitraukimo iš Europos, tačiau signalizuoja kryptį: ES siekia, kad kritinės ryšio paslaugos nebūtų priklausomos nuo vieno tiekėjo ir vienos šalies technologinės ekosistemos. Artimiausiais metais pagrindinis išbandymas bus praktinis – ar Europa sugebės pasiūlyti alternatyvas, kurios būtų ne tik politiškai pageidaujamos, bet ir technologiškai bei finansiškai konkurencingos.