Tag: Kibernetinis saugumas

  • Kritinės PHP spragos sukėlė sumaištį Europoje: kai kurios valdžios įstaigos laikinai išjungė svetaines

    Kelių Europos šalių viešojo sektoriaus interneto svetainės laikinai tapo nepasiekiamos po perspėjimų apie dvi kritines PHP saugumo spragas. Reaguodami į riziką, dalis institucijų pasirinko prevenciškai riboti prieigą, kol bus įdiegtos pataisos.

    PHP yra vienas plačiausiai naudojamų serverio pusės programavimo įrankių, kuriuo paremtos milijonai svetainių ir didelė dalis turinio valdymo sprendimų. Dėl šios priežasties net ir pavienės kritinės spragos gali turėti didelį poveikį, ypač jei pažeidžiamumas pritaikomas masiniams automatizuotiems išpuoliams.

    Kodėl reakcija tokia griežta?

    PHP kūrėjų komanda paskelbė skubų atnaujinimą ir paragino administratorių bendruomenę pataisas įdiegti nedelsiant. Kibernetinio saugumo institucijos ir agentūros skirtinguose regionuose taip pat įspėjo, kad delsimas didina riziką, o kai kuriais atvejais rekomendavo laikinai išjungti pažeidžiamas sistemas, kol jos bus sutvarkytos.

    Kritinės spragos paprastai pavojingos tuo, kad gali sudaryti sąlygas nuotoliniam kodo vykdymui ar neteisėtai prieigai prie serverio failų ir duomenų bazių. Tokie scenarijai ypač jautrūs viešosioms institucijoms, nes jų infrastruktūra dažnai aptarnauja didelius vartotojų srautus ir saugo asmens ar administracinius duomenis.

    Ką darė Europos šalys?

    Viešojoje erdvėje minėta, kad prevencinių priemonių ėmėsi kelios šalys, tarp jų Suomija, Nyderlandai, Vokietija, Belgija ir Prancūzija. Kai kuriais atvejais buvo ribojamas atskirų institucijų puslapių pasiekiamumas arba laikinai išjungiamos viešos svetainės, kol atliekami atnaujinimai ir papildomi patikrinimai.

    Toks sprendimas paprastai pasirenkamas tada, kai rizika vertinama kaip neatidėliotina, o paslaugos sutrikdymas trumpuoju laikotarpiu laikomas mažesne žala nei galimas kompromitavimas. Kibernetinio saugumo praktikoje tai vertinama kaip incidento plitimo stabdymas, kol pažeidžiamumas pašalinamas.

    Kas gali būti pažeidžiama?

    Rizika gali būti aktuali skirtingoms PHP versijoms ir įvairiems sprendimams, kurie naudoja šią technologiją, įskaitant svetainių turinio valdymo sistemas, priedus ir individualiai kurtas platformas. Praktikoje labiausiai nukenčia ne atnaujintos, prastai prižiūrimos ar retai audituojamos aplinkos, kuriose pataisos diegiamos pavėluotai.

    Specialistai paprastai pabrėžia, kad vien atnaujinimo ne visada pakanka: po pataisų diegimo svarbu peržiūrėti serverio konfigūraciją, įvertinti prieigos teises, atnaujinti priklausomybes ir patikrinti žurnalus dėl galimų bandymų išnaudoti spragą. Kai kalbama apie plačiai paplitusią technologiją, aktyvus išnaudojimas dažnai prasideda greitai, todėl reakcijos laikas tampa kritiniu veiksniu.

    JAV institucijos taip pat informavo apie koordinuojamą darbą su privačiu sektoriumi, siekiant įvertinti grėsmes ir spartinti apsaugos priemonių diegimą. Kibernetinio saugumo bendruomenė vis dažniau remiasi ir DI sprendimais, kurie padeda greičiau aptikti pažeidžiamumus, tačiau tuo pačiu spartėja ir nusikaltėlių galimybės automatizuoti atakas.

    Vartotojams tokie incidentai dažniausiai pasireiškia laikinai neveikiančiomis viešomis paslaugomis, o organizacijoms tai tampa priminimu apie nuolatinį atnaujinimų ciklą ir būtinybę turėti aiškius veiksmų planus kritinių spragų atvejais. Kuo didesnė sistema ir kuo daugiau integracijų, tuo svarbiau turėti procesus, leidžiančius pataisas diegti greitai, bet kontroliuojamai.
  • Estijos vienaragis „Blackwall“ pritraukė 93 mln. eurų: vertė šoktelėjo iki 2 mlrd. eurų

    Estijos vienaragis „Blackwall“ pritraukė 93 mln. eurų: vertė šoktelėjo iki 2 mlrd. eurų

    Estijoje įkurta interneto srauto valdymo platforma „Blackwall“ paskelbė užbaigusi C serijos investicijų etapą ir pritraukusi apie 93 mln. eurų. Bendrovė įvertinta maždaug 2 mlrd. eurų, o tai reiškia vieną didžiausių šių metų vėlyvosios stadijos finansavimų Baltijos šalių technologijų sektoriuje.

    Apie naują finansavimo etapą paskelbta praėjus vos kelioms savaitėms po žinios, kad „Blackwall“ peržengė vienaragio ribą ir pasiekė 1 mlrd. eurų vertę. Toks tempas rodo, kad investuotojai itin aktyviai vertina infrastruktūros ir kibernetinio saugumo sprendimus, ypač tuos, kurie įsitvirtina paslaugų teikėjų grandyje.

    Kas yra „Blackwall“ ir ką ji daro

    „Blackwall“ kuria interneto srauto valdymo ekosistemą, veikiančią prieglobos ir infrastruktūros tiekėjų aplinkoje. Sprendimas diegiamas pačių paslaugų teikėjų infrastruktūroje, kad būtų galima atskirti realius lankytojus ir teisėtą automatizuotą srautą nuo kenkėjiškų botų, atakų bei piktnaudžiavimo.

    Bendrovė nurodo, kad jos platforma apima botų mažinimą, DDoS apsaugą, žiniatinklio programų užkardą, apkrovos balansavimą, serverio pusės šifravimą ir srauto valdymą, kai vis didesnę interneto dalį sudaro automatizuotos sistemos. Pasak įmonės, kasdien filtruojami milijardai užklausų.

    Kur bus panaudotos lėšos

    Įmonė skelbia, kad naujas kapitalas bus naudojamas tarptautinei plėtrai ir produkto gilinimui, siekiant stiprinti bendradarbiavimą su prieglobos, valdomų paslaugų ir debesijos tiekėjais. „Blackwall“ strategija remiasi idėja, kad didelė interneto dalis veikia per šiuos tiekėjus, todėl srauto kontrolė arčiau infrastruktūros leidžia greičiau reaguoti į grėsmes ir optimizuoti paslaugų kokybę.

    „Žiniatinklis tampa vis labiau automatizuotas, labiau paskirstytas ir sudėtingesnis, tačiau jį palaikanti infrastruktūra išlieka labai fragmentuota“, – sakė „Blackwall“ bendraįkūrėjas ir vadovas Nikita Rozenberg.

    „Mūsų ambicija yra sukurti srauto valdymo ekosistemą, kuri sujungtų šiuos pasaulius. Šis finansavimas leidžia mums plėstis globaliai, gilinti platformą ir suteikti prieglobos bei infrastruktūros tiekėjams technologijas, kurių reikia naujos kartos žiniatinkliui“, – sakė jis.

    Kodėl investuotojai mato potencialą

    „Blackwall“ akcentuoja, kad jos modelis skiriasi nuo didžiųjų platformų, kurios konkuruoja su prieglobos tiekėjais dėl galutinių klientų. Bendrovė pozicionuoja save kaip sprendimą, kuris stiprina tiekėjų santykį su jų aptarnaujamomis įmonėmis, nes saugumo ir srauto valdymo sluoksnis veikia tiekėjo infrastruktūroje.

    Pasak investuotojų atstovų, didėjantis automatizuoto srauto ir DI valdomų agentų naudojimas reiškia, kad tradicinė, į žmonių srautą orientuota infrastruktūra patiria vis didesnį spaudimą. Todėl sprendimai, galintys atpažinti teisėtą automatizaciją, apsaugoti nuo piktnaudžiavimo ir valdyti srautą dideliu mastu, tampa kritiškai svarbūs.

  • ES planuoja keisti Arkties politiką: nuo saugumo ir kabelių iki laivybos bei žaliavų varžybų

    ES planuoja keisti Arkties politiką: nuo saugumo ir kabelių iki laivybos bei žaliavų varžybų

    Europos Sąjunga siekia sustiprinti savo vaidmenį Arktyje, kur sparčiai kintančios klimato sąlygos atveria naujas laivybos galimybes ir didina konkurenciją dėl išteklių. Europos Komisija pristatė atnaujintą kryptį pavadinimu Northern Neighborhood, kurioje daugiau dėmesio nei anksčiau skiriama saugumui, infrastruktūrai ir praktiniam buvimui regione.

    Naujoji kryptis formuojama geopolitinės įtampos fone: ES dokumentuose akcentuojama Rusijos karinių pajėgumų plėtra Arktyje ir Kinijos strateginės ambicijos. Briuselis pabrėžia, kad Arktis tampa erdve, kurioje susikerta prekybos, energetikos, gynybos ir klimato darbotvarkės.

    Akcentas saugumui ir stebėsenai

    Vienas ryškiausių pokyčių yra saugumo priemonių išplėtimas, įskaitant jūrų stebėseną ir duomenų dalijimąsi. ES planuoja pilotinį projektą, paremtą palydovine ir jūrine stebėsena, bei siekia geriau identifikuoti vadinamosios šešėlinės laivybos rizikas, kurios siejamos su sankcijų apėjimu.

    Ilgesnėje perspektyvoje svarstoma idėja telkti valstybių narių pajėgumus jūrų saugumo centre, kuris padėtų greičiau reaguoti į grėsmes nuo povandeninės infrastruktūros pažeidimų iki neteisėtos žvejybos. Taip pat numatomas glaudesnis derinimas su NATO, kai kalbama apie povandeninių kabelių ir kritinės infrastruktūros apsaugą.

    Žaliavų poreikis ir vietos bendruomenių interesai

    Kita kryptis susijusi su kritinėmis žaliavomis, kurių ES reikia pramonei ir energetikos pertvarkai, siekiant mažinti priklausomybę nuo tiekimo grandinių, kurias dominuoja Kinija. Strategijoje akcentuojamas bendradarbiavimas su Kanada, Grenlandija, Norvegija ir Jungtinėmis Amerikos Valstijomis, tačiau žadama laikytis aukštų aplinkosaugos ir socialinių standartų.

    Praktikoje tai reiškia sudėtingą balansą, nes dalis projektų Šiaurės Europoje sulaukia vietos ir čiabuvių bendruomenių kritikos. Argumentai dažniausiai sukasi apie galimą poveikį elnių auginimui, saugomoms teritorijoms ir tradiciniam gyvenimo būdui, todėl ES gali tekti įrodyti, kad žaliavų gavybos pagreitis nebus pasiektas vietos interesų sąskaita.

    Laivyba, klimato rizikos ir taršos ribojimas

    Tirpstant jūros ledui, daugėja laivų judėjimo Arkties vandenyse, o kartu auga ir avarijų bei taršos rizika. ES siekia stiprinti tarptautines taisykles, ypač Tarptautinėje jūrų organizacijoje, kad savanoriškos rekomendacijos dėl juodosios anglies emisijų taptų privalomos.

    Strategijoje taip pat keliama idėja išplėsti Arkties vandenų apibrėžimą į teritorijas į šiaurę nuo 60 laipsnių platumos, kad specialūs reikalavimai apimtų didesnę akvatoriją. Papildomai numatomas griežtesnis tarptautinių taisyklių laikymosi užtikrinimas per uostų valstybių kontrolę, tikrinant laivų saugos, aplinkosaugos ir įgulų kvalifikacijos standartus.

    Šiame ES posūkyje matyti aiškus prioritetų pasikeitimas: nuo ankstesnio dominavusio aplinkosaugos tono pereinama prie platesnio saugumo ir ekonominių interesų paketo. Kartu dokumente paliekamas įsipareigojimas Arktyje neskatinti iškastinio kuro gavybos, daugiau dėmesio žadant atsinaujinančiai energetikai ir tyrimams.

    Vis dėlto dalis priemonių kol kas įvardijamos kryptimis, o ne konkrečiais finansuojamais projektais, todėl tikrasis lūžis priklausys nuo to, ar ES pavyks sutelkti lėšas, valstybių narių politinę valią ir partnerių palaikymą. Arktis greitėjančių pokyčių zonoje tampa ir galimybe, ir rizika, o Briuselis akivaizdžiai nenori likti nuošalyje.

  • OKX startuoja JAV su Shield: iki 460 000 eurų apsauga nuo paskyros užgrobimo ir Cuomo žinutė

    OKX startuoja JAV su Shield: iki 460 000 eurų apsauga nuo paskyros užgrobimo ir Cuomo žinutė

    Kriptovaliutų birža „OKX“ Jungtinėse Valstijose pristatė apsaugos programą „OKX Shield“, kuri žada kompensacijas klientams, jei jų paskyros būtų perimtos. Bendrovė teigia, kad papildomas mokestis ar aktyvavimo prenumerata nėra taikomi, o maksimali apsaugos suma priklauso nuo kliento statuso.

    Pagal viešai nurodytas sąlygas, standartiniams klientams numatyta iki maždaug 92 000 eurų apsauga, o VIP klientams riba siekia apie 460 000 eurų. Šie skaičiai atitinka programoje minėtas sumas JAV doleriais, perskaičiuotas į eurus pagal apytikrį kursą, todėl galutinės ribos praktikoje gali nežymiai kisti.

    „Kodėl turėtumėte pasitikėti „OKX“? Nes „OKX“ pasitiki savo sistema ir stato savo pinigus greta jūsų pinigų, o tai yra galutinis pasitikėjimo įrodymas“, – sakė buvęs Niujorko valstijos gubernatorius Andrew Cuomo.

    A. Cuomo yra „OKX“ valdybos narys, o pristatydamas naują iniciatyvą akcentavo pasitikėjimo temą, kuri kriptovaliutų rinkoje pastaraisiais metais tapo itin jautri. Po kelių didelių rinkos sukrėtimų ir nuolatinių sukčiavimo schemų vartotojai vis dažniau vertina ne tik platformos funkcijas, bet ir jos gebėjimą kompensuoti žalą bei aiškiai apibrėžti atsakomybės ribas.

    „OKX“ atkreipia dėmesį, kad „OKX Shield“ anksčiau buvo pradėta diegti Europoje, o JAV startas yra tolesnės plėtros dalis. Toks žingsnis dera su platesne sektoriaus tendencija stiprinti rizikų valdymą, klientų apsaugos mechanizmus ir operacinį skaidrumą, ypač kai rinkoje daugėja socialinės inžinerijos atakų ir apgaulingų investicinių schemų.

    Kriptovaliutų sukčiavimo rizikas didina ir DI įrankiai, leidžiantys lengviau kurti įtikinamas apgaules, apsimetinėti aptarnavimo specialistais ar generuoti klaidinančius pranešimus. Dėl to biržos, piniginės ir kiti paslaugų teikėjai vis dažniau konkuruoja ne vien mokesčiais ar likvidumu, bet ir tuo, kokį realų saugumo užnugarį suteikia vartotojui po incidento.

    Bendrovė taip pat sieja savo ateitį su finansinių technologijų sektoriumi ir teigia, kad riba tarp tradicinių finansų ir kriptovaliutų industrijos nyksta. Praktikoje tai reiškia didesnį dėmesį atitikties procesams, klientų patikrai, rizikos kontrolei ir paslaugų patikimumui, nes šie kriterijai tampa esminiai plečiantis į reguliuojamas rinkas.

  • „Revolut“ sutriko visame pasaulyje: neveikė programėlė ir kortelės, klientai liko be atsiskaitymų

    „Revolut“ sutriko visame pasaulyje: neveikė programėlė ir kortelės, klientai liko be atsiskaitymų

    Kas nutiko ir ką sako „Revolut“

    Skaitmeninis bankas „Revolut“ spalio 20 dieną patyrė didelį paslaugų sutrikimą, dėl kurio dalis klientų įvairiose šalyse negalėjo prisijungti prie programėlės, matyti sąskaitų informacijos ar atsiskaityti kortelėmis. Vartotojai taip pat pranešė apie klaidų pranešimus ir atmestus mokėjimus.

    Įmonė patvirtino, kad fiksuojami trikdžiai, ir teigė, jog komanda dirba, kad paslaugos kuo greičiau būtų atkurtos. Kada tiksliai veikimas turėjo normalizuotis, tuo metu nebuvo įvardyta.

    „Šiuo metu patiriame paslaugų sutrikimą, kuris veikia kelias paslaugas. Galime patvirtinti, kad visų klientų pinigai ir duomenys yra saugūs“, – sakė „Revolut“.

    Kokios paslaugos dažniausiai nukenčia

    Tokio tipo incidentai paprastai labiausiai paveikia kasdienes funkcijas: prisijungimą, mokėjimų autorizavimą, kortelių operacijas ir pervedimus realiuoju laiku. Net trumpas sutrikimas gali sukelti situaciją, kai atsiskaitymai parduotuvėse ar internetu laikinai neįvyksta, o klientai negali greitai pasitikrinti likučio ar operacijų istorijos.

    Nors „Revolut“ pabrėžė, kad lėšos yra saugios, vartotojų patirtis tokiais atvejais priklauso nuo to, kuri infrastruktūros dalis sutriko. Jei nukenčia kortelių mokėjimų grandinė ar autentifikavimo sistemos, problemos juntamos iš karto, net jeigu sąskaitų duomenys vėliau atsistato be finansinių pasekmių.

    Kodėl tokie sutrikimai ypač jautrūs

    „Revolut“ yra viena didžiausių finansinių technologijų platformų Europoje, valdanti dešimtis milijonų aktyvių vartotojų. Tokiu mastu net pavieniai techniniai gedimai greitai tampa globalūs: klientų pranešimai pasipila iš skirtingų laiko juostų, o socialiniuose tinkluose per minutes susidaro įspūdis, kad neveikia viskas.

    Be to, „Revolut“ paslaugomis naudojasi ne tik privatūs klientai, bet ir verslai, todėl sutrikimai gali atsiliepti ir įmonių atsiskaitymams bei kasdieniams pinigų srautams. Finansų sektoriuje tai ypač jautru, nes vartotojai tikisi nepertraukiamo pasiekiamumo ir greito problemų paaiškinimo.

    Ką verta daryti klientams sutrikimo metu

    Jei programėlė neveikia ar mokėjimai atmetami, pirmiausia rekomenduojama patikrinti oficialius „Revolut“ pranešimus programėlėje, pagalbos skiltyje ar įmonės statuso kanaluose. Taip pat verta turėti atsarginį atsiskaitymo būdą, pavyzdžiui, kitos finansų įstaigos kortelę ar grynųjų, ypač kelionių metu.

    Jeigu mokėjimas buvo atmestas, bet lėšos laikinai rezervuotos, dažniausiai jos grįžta automatiškai per trumpą laiką, kai sistema stabilizuojasi. Vis dėlto, kilus neaiškumų dėl konkrečios operacijos, saugiausia kreiptis į „Revolut“ klientų aptarnavimą ir palaukti oficialaus patvirtinimo dėl įvykio apimties bei atkūrimo eigos.

  • Atostogose daugelis daro šią Wi‑Fi klaidą: ekspertai perspėja dėl banko ir slaptažodžių

    Nemokamas viešasis belaidis internetas viešbučiuose, oro uostuose ar kavinėse atrodo patogus būdas sutaupyti mobiliojo ryšio duomenų. Tačiau prisijungimas prie banko, el. pašto ar kitų paskyrų tokiose vietose gali baigtis duomenų vagyste. Kibernetinio saugumo ekspertai primena, kad viešieji „hotspotai“ neretai tampa sukčių spąstais.

    Viena dažniausių keliautojų klaidų yra jungtis prie pirmo matomo tinklo sąraše, nepatikrinus, ar jis tikrai priklauso konkrečiai vietai. Sukčiai dažnai sukuria labai panašiai pavadintus tinklus, kad žmogus suklystų ir prisijungtų prie netikro prieigos taško.

    „Vien pavadinimas, kuriame minimas viešbutis ar kavinė, dar nereiškia, kad tinklas saugus“, – pabrėžia kibernetinio saugumo specialistai.

    Saugiausia prieš jungiantis visada pasiteirauti darbuotojų tikslaus oficialaus tinklo pavadinimo ir prisijungimo tvarkos. Tai ypač svarbu oro uostuose, dideliuose viešbučiuose ar konferencijose, kur vienu metu veikia keli panašiai pavadinti tinklai.

    Prisijungus prie viešo „Wi‑Fi“, patariama vengti bet kokių finansinių operacijų ir jautrių veiksmų, tokių kaip prisijungimas prie banko, mokėjimų patvirtinimai ar slaptažodžių keitimas. Jei būtina tvarkyti svarbius reikalus, patikimiau naudoti mobilųjį internetą arba asmeninį ryšio dalijimąsi iš telefono.

    Ekspertai taip pat primena atkreipti dėmesį, ar svetainė naudoja šifruotą ryšį. Nors dauguma šiuolaikinių puslapių veikia per HTTPS, tai savaime neapsaugo nuo visų grėsmių, jei prisijungta prie kenkėjiško tinklo ir vartotojas apgaule nukreipiamas į netikrą puslapį.

    Dar viena rizika, apie kurią žmonės dažnai pamiršta, yra automatinis prisijungimas prie tinklų. Jei telefone palikta įjungta funkcija, leidžianti įrenginiui jungtis automatiškai, jis gali prisikabinti prie panašiai pavadinto „Wi‑Fi“ net neįtariant, kad tai spąstai.

    Prieš kelionę verta atnaujinti telefono operacinę sistemą ir programėles, įjungti ekrano užraktą bei dviejų žingsnių tapatybės patvirtinimą svarbiausiose paskyrose. Dirbantiems nuotoliu per viešą internetą rekomenduojama naudoti VPN sprendimus, ypač jei prisijungiama prie darbinių sistemų ar perduodami jautrūs dokumentai.

    Galiausiai, pasinaudojus viešu „Wi‑Fi“, pravartu tinklą pamiršti įrenginio nustatymuose, kad vėliau telefonas neprisijungtų automatiškai. Nemokamas internetas gali būti naudingas kasdienėms užduotims, tačiau prieš įvedant slaptažodį ar mokėjimo duomenis verta sustoti ir įvertinti riziką.

  • Kibernetinė ataka prieš Prancūzijos prekybos tinklus: sugedęs maistas parodė, kur trūksta saugumo

    Kibernetinė ataka prieš Prancūzijos prekybos tinklus: sugedęs maistas parodė, kur trūksta saugumo

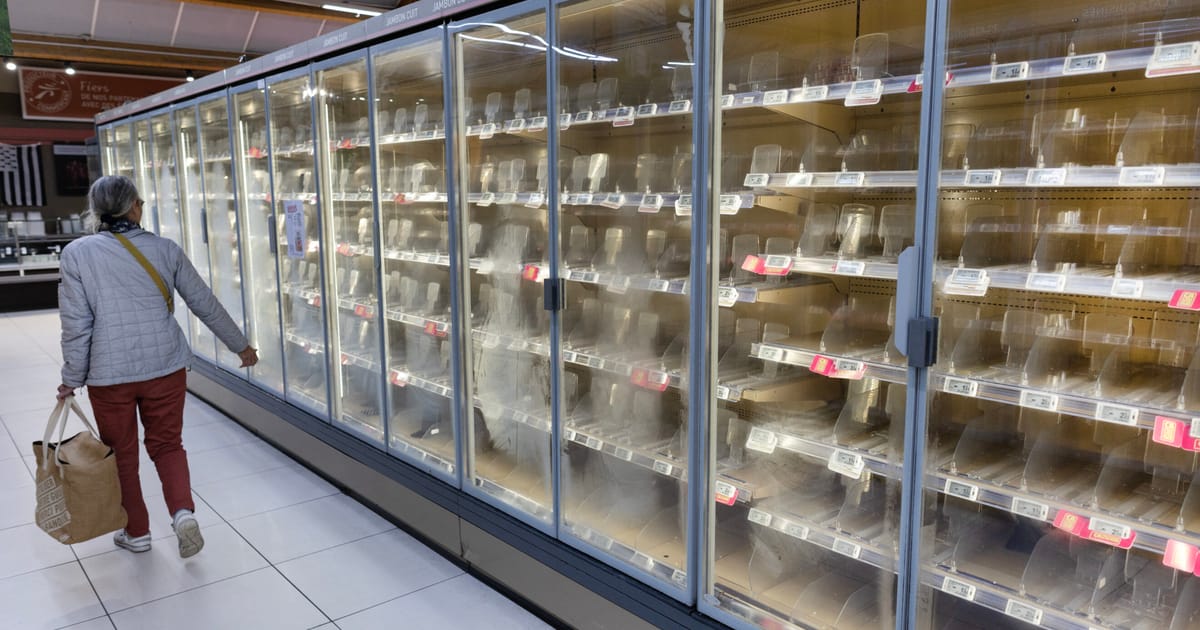
    Prancūzijoje įvykusi kibernetinė ataka, per kurią nuotoliniu būdu buvo pakeisti prekybos centrų šaldymo įrenginių nustatymai, šimtams parduotuvių tapo brangiu išbandymu. Dalis maisto buvo priverstinai utilizuota, o incidentas atkreipė dėmesį į pažeidžiamą vietą, nuo kurios priklauso kasdienė tiekimo grandinė.

    Nors pastaruoju metu viešojoje erdvėje dažnai dominuoja diskusijos apie dirbtinio intelekto rizikas, šis atvejis parodė kur kas žemiškesnę realybę. Kibernetinio saugumo specialistai pabrėžia, kad tokio pobūdžio incidentus dažniausiai lemia elementarios spragos: į internetą be reikalo iškeliami pramoniniai valdikliai, silpni slaptažodžiai ar neatnaujinta programinė įranga.

    Kodėl taikiniu tapo šaldymo sistemos?

    Prekybos tinklų šaldymo grandinė remiasi vadinamąja operacine technologija, kuri valdo fizinius procesus: temperatūrą, kompresorius, signalizacijas. Tokie įrenginiai neretai kuriami ilgam eksploatacijos laikotarpiui, o saugumo atnaujinimai ir prieigos kontrolė istoriniu požiūriu būdavo antraeiliai.

    Ekspertai atkreipia dėmesį, kad didžiausia problema kyla tuomet, kai šios sistemos administruojamos nuotoliniu būdu, bet paliekamos pasiekiamos iš viešo interneto. Tokia praktika laikoma pasenusia, tačiau ji vis dar pasitaiko, ypač kai techninę priežiūrą vykdo keli rangovai, o atsakomybės ribos lieka ne iki galo aiškios.

    Poveikis platesnis nei vien parduotuvės

    Incidentas Prancūzijoje sukėlė ir platesnes diskusijas, nes temperatūros kontrolė svarbi ne tik maistui. Panašiais sprendimais remiasi vaistų logistika ir vakcinų laikymas, dalis laboratorijų, taip pat maitinimo įstaigų tiekimo grandinės, todėl net lokalus sabotažas gali sukelti reikšmingų pasekmių.

    Tą pačią savaitę apie atskirus kibernetinius incidentus pranešta ir kitose Europos šalyse, nors jų poveikis buvo mažesnis. Vis dėlto tai sustiprino nuojautą, kad Europos maisto tiekimas vis labiau priklauso nuo informacinių sistemų ir tinklų patikimumo, o trikdžiai gali atsirasti net ir be tiesioginio išpirkos reikalavimo.

    DI pagreitina atakas, bet ne panaikina pagrindų

    Kibernetinio saugumo bendrovės ir valstybinės institucijos pripažįsta, kad DI didina puolimo mastą ir greitį: pažeidžiamumai identifikuojami greičiau, atakos lengviau kartojamos, o socialinė inžinerija tampa įtikinamesnė. Tačiau šiuo atveju svarbiausias akcentas lieka tas pats: dažnai pakanka kelių bazinių klaidų, kad būtų padaryta reali, apčiuopiama žala.

    Europos Sąjungoje įsigaliojant griežtesniems kibernetinio saugumo reikalavimams kritinėms paslaugoms, spaudimas didės ir mažmeninei prekybai, ir ją aptarnaujančioms technologijų įmonėms. Specialistai pabrėžia, kad vien technologinių pažadų nepakanka, nes didžiausią efektą dažnai duoda inventorizacija, prieigų peržiūra, atnaujinimų disciplina ir sistemų atskyrimas nuo viešo interneto.

    Prancūzijos atvejis tapo priminimu, kad kibernetinės grėsmės nebūtinai atrodo kaip duomenų nutekinimas. Kartais jos reiškia sugadintą pieną, išmestą maistą ir sutrikusį pasitikėjimą tiekimu, o tai gali paveikti ir vartotojus, ir valstybės pasirengimą krizei.

  • Serbijoje „Pegasus“ nusitaikė į prokurorą, tiriantį „Trump Tower“ projektą Belgrade

    Serbijoje „Pegasus“ nusitaikė į prokurorą, tiriantį „Trump Tower“ projektą Belgrade

    Serbijoje prokuroras, tiriantis galimos korupcijos ir politinio spaudimo įtarimus dėl planuojamo „Trump Tower“ projekto Belgrade, galėjo tapti šnipinėjimo programinės įrangos „Pegasus“ taikiniu. Apie tai pranešta paskelbus tyrėjų medžiagą, siejančią ataką su išmaniųjų telefonų kompromitavimui pritaikyta įranga.

    Minimas prokuroras Rade Bajić dirba Serbijos organizuoto nusikalstamumo prokuratūroje. Tyrėjų teigimu, požymiai rodo bandymą sekti jo įrenginį po to, kai jis viešai kalbėjo apie politinį kišimąsi ir galimus piktnaudžiavimus.

    Skelbiama, kad 2026 metais rugpjūčio 13 dieną R. Bajić gavo „Apple“ grėsmės pranešimą, perspėjantį apie galimą taikymąsi į jo paskyrą ar įrenginį. Tokie įspėjimai paprastai siunčiami, kai aptinkami požymiai, kad prieš vartotoją gali būti naudojamos valstybės lygio atakos priemonės.

    Tyrimą atliko Toronto universiteto „Citizen Lab“ kartu su Serbijos skaitmeninių teisių organizacija SHARE Foundation. Jų vertinimu, tai naujausias epizodas platesniame šnipinėjimo skandale, apimančiame šalies opoziciją, pilietinę visuomenę ir atskiras institucijas.

    „Serbijoje šnipinėjimas pamažu plėtėsi nuo pilietinės visuomenės ir žurnalistų iki studentų aktyvistų, politikų, o dabar ir universitetų bei teisminės sistemos atstovų“, – sakė SHARE Foundation politikos patarėja Andrijana Ristić.

    Pasak tyrėjų, ankstesniais mėnesiais mažiausiai 14 žmonių Serbijoje buvo gavę panašius perspėjimus, o vienu atveju „Citizen Lab“ patvirtino „Pegasus“ infekciją. Tarp aptariamų atvejų minimas ir Belgrado universiteto rektorius Vladan Đokić, kurio telefone, kaip skelbiama, taip pat rasta „Pegasus“ pėdsakų.

    V. Đokić pastaruoju metu tapo ryškia figūra studentų protestų kontekste, nes, kaip teigiama, atsisakė prisidėti prie valdžios spaudimo demonstrantams. Pranešta ir apie teisėsaugos veiksmus universitete, kai buvo paimta dalis įrangos bei duomenų laikmenų, o tai dar labiau padidino įtampą akademinėje bendruomenėje.

    Šios istorijos fonas susijęs su planuojamu buvusios Jugoslavijos karinės būstinės komplekso teritorijos perplanavimu Belgrade, kur numatomas prabangus dangoraižis „Trump Tower“. Projektas siejamas su Jaredu Kushneriu, JAV prezidento Donaldo Trumpo žentu, o viešojoje erdvėje keliami klausimai dėl galimų procedūrinių nesklandumų ir saugomo paveldo statuso keitimo aplinkybių.

    Kas konkrečiai galėjo panaudoti „Pegasus“ prieš R. Bajić ar V. Đokić, kol kas nenustatyta. „Pegasus“ yra „NSO Group“ sukurta šnipinėjimo priemonė, dėl kurios panaudojimo prieš žurnalistus, aktyvistus ir opozicijos atstovus ne kartą kilo tarptautinių ginčų, o kai kuriose šalyse pradėti tyrimai bei ribojimai.

    „NSO jau dešimtmetį kaskart žada keistis, kai iškyla piktnaudžiavimo atvejai. Tačiau tiesa paprasta: „Pegasus“ yra represijoms skirta technologija“, – sakė „Citizen Lab“ vyresnysis tyrėjas John Scott-Railton.

  • Exatel keičia vadovę: Małgorzata Olszewska perima įmonę, atsakingą už strateginius valstybės projektus

    Valstybei priklausančios telekomunikacijų ir kibernetinio saugumo bendrovės Exatel stebėtojų taryba naująja prezidente paskyrė Małgorzatą Olszewską. Ji pareigas pradės eiti 2026 metų lapkričio 1 dieną, o sprendimas siejamas su planuojamų projektų tęstinumu ir plėtra.

    Tuo pat metu stebėtojų taryba priėmė nutarimą nedelsiant atšaukti valdybos narį Waldemarą Budzyńskį. Personalo rokiruotė įsigaliojo 2026 metų spalio 19 dieną.

    Patirtis skaitmenizacijos srityje

    Małgorzata Olszewska yra teisės mokslų daktarė, turinti daugiau kaip 20 metų patirties viešajame sektoriuje. Pastaruoju metu ji vadovavo NASK veikiančiam Infrastruktūrinių projektų ir edukacijos centrui, kur koordinavo su valstybės skaitmeniniais sprendimais susijusias iniciatyvas.

    Karjeros metu ji dirbo elektroninių ryšių reguliavimo ir teisėkūros srityse, taip pat ėjo pareigas, susijusias su skaitmenizacijos politika. 2024–2025 metais ji vadovavo e. sveikatos centrui, kuriame buvo stiprinamos institucijos kompetencijos reaguoti į IT saugumo incidentus sveikatos apsaugos sistemoje.

    „Tai paskyrimas, kuris signalizuoja apie didesnį dėmesį valstybės skaitmeninei infrastruktūrai ir jos atsparumui“, – sakė su bendrovės veikla susipažinęs sektoriaus atstovas.

    Exatel vaidmuo valstybės infrastruktūroje

    Exatel veikia kaip telekomunikacijų operatorius ir ICT paslaugų teikėjas: įmonė teikia duomenų perdavimo, kibernetinio saugumo ir palydovinio ryšio sprendimus. Bendrovė valdo daugiau kaip 8 900 kilometrų nuosavo šviesolaidžio tinklo ir papildomai nuomojasi dar apie 14 500 kilometrų infrastruktūros.

    Bendrovė teikia duomenų perdavimo paslaugas komerciniams bankams ir energetikos sektoriaus įmonėms, taip pat dalyvavo kuriant ryšio tinklą, skirtą valstybės administracijos poreikiams. Exatel yra akcinė bendrovė, 100 proc. priklausanti valstybei.

    Sandorio istorija ir kontekstas

    Primename, kad 2017 metais buvo sudarytas sandoris, kuriuo valstybė įsigijo 100 proc. Exatel akcijų. Tuomet bendrovė buvo įvertinta maždaug 81 milijonu eurų, o perėmimas siejamas su strateginės ryšio infrastruktūros kontrole ir jos panaudojimu valstybės reikmėms.

    Vadovų kaitos foną papildo ir ankstesni sprendimai: šių metų pavasarį iš Exatel vadovės pareigų pasitraukė Magdalena Gaj, perėjusi vadovauti Lenkijos pašto operatoriui. Naujas paskyrimas turėtų užtikrinti, kad Exatel tęstų strateginius projektus, kuriuose svarbus tiek ryšio patikimumas, tiek kibernetinis atsparumas.

  • „Poczta Polska“ 468-erių: 50 000 darbuotojų, 3 mln siuntų per dieną ir augantis e. pristatymas

    Spalio 18 dieną, minint Ryšininko dieną, „Poczta Polska“ priminė apie savo istorines ištakas ir pateikė skaičius, atskleidžiančius dabartinės veiklos mastą. Bendrovė skelbia turinti daugiau nei 50 000 darbuotojų, iš jų apie 18 000 laiškininkų ir kurjerių.

    Pasak įmonės, kasdien pristatoma daugiau nei 3 000 000 siuntų, o per metus darbuotojai nuvažiuoja apie 160 000 000 kilometrų. Pristatymus aptarnauja ir daugiau nei 4 200 transporto priemonių parkas, kuris yra viena didžiausių tokių logistikos sistemų šalyje.

    Milijonai adresų ir punktų

    „Poczta Polska“ nurodo aptarnaujanti daugiau nei 15 000 000 adresų Lenkijoje, o siuntų atsiėmimo infrastruktūra apima apie 22 000 atsiėmimo vietų. Iš jų beveik 7 500 sudaro pašto skyriai, o paslaugomis, bendrovės vertinimu, naudojasi daugiau nei 90 proc. gyventojų.

    Tokie rodikliai rodo, kad tradicinis paštas išlieka svarbia kasdienės logistikos dalimi, net ir augant kurjerių bei paštomatų rinkai. Didelio tinklo išlaikymas tampa ir konkurenciniu pranašumu, ir iššūkiu, nes reikalauja nuolatinių investicijų į aptarnavimą ir efektyvumą.

    Skaitmeniniai pristatymai keičia paštą

    Vienas ryškiausių pokyčių krypčių – skaitmeninės paslaugos. Įmonė skelbia, kad e. pristatymo sistemoje jau išsiųsta daugiau nei 110 000 000 skaitmeninių siuntų, kurios prilyginamos formaliam susirašinėjimui ir ypač svarbios bendraujant su viešuoju sektoriumi ar tvarkant verslo dokumentus.

    Lygiagrečiai modernizuojami pašto skyriai: naujas klientų aptarnavimo standartas, pasak bendrovės, jau įdiegtas beveik pusėje nuosavų padalinių. „Poczta Polska“ taip pat akcentuoja investicijas į informacines sistemas ir kibernetinį saugumą, siekiant sujungti tradicines pašto paslaugas su kurjerinėmis, prekybinėmis, skaitmeninėmis ir finansinėmis.

    Nuo karališko maršruto iki šiuolaikinės logistikos

    Ryšininko diena minima spalio 18 dieną, o data siejama su 1558 metais, kai Žygimantas Augustas įtvirtino nuolatinį pašto ryšį tarp Krokuvos ir Venecijos per Vieną. Šis sprendimas laikomas Lenkijos pašto ištakomis, o 2026 metais sukako 468 metai nuo minėto įvykio.

    Per šimtmečius paštas buvo kritinė valstybės komunikacijos dalis, tačiau šiandien jo misija keičiasi: mažėjant tradicinių laiškų srautams, vis didesnę reikšmę įgauna siuntų logistika ir skaitmeninis dokumentų pristatymas. Tokia transformacija tampa būtina sąlyga, kad nacionalinis operatorius išlaikytų mastą ir aktualumą sparčiai besikeičiančiuose vartotojų įpročiuose.