Tag: Kibernetinis saugumas

  • FBI įvardijo, kas siejamas su 6 mlrd. dolerių vagyste iš kriptovaliutų biržos „Binance“

    JAV Federalinis tyrimų biuras (FBI) pranešė oficialiai priskyręs atsakomybę už masinį kibernetinį išpuolį prieš kriptovaliutų biržą „Binance“ Šiaurės Korėjos valdžios struktūroms siejamoms grupėms. Anot institucijos, po įsilaužimo vykdomi veiksmai, kuriais bandoma paslėpti pavogtų skaitmeninių aktyvų kilmę.

    FBI teigimu, su Pchenjanu siejami programišiai vykdo vadinamuosius pinigų plovimo etapus: pavogti aktyvai konvertuojami ir pervedami per skirtingas grandines bei adresus, kad būtų sunkiau atsekti jų judėjimą. Dėl to kriptovaliutų sektoriaus įmonės paragintos blokuoti operacijas su konkrečiais, FBI nurodytais skaitmeniniais adresais.

    Kaip veikia skaitmeninių aktyvų „plovimas“

    Kai vagystė įvyksta kriptovaliutų rinkoje, nusikaltėliai paprastai stengiasi kuo greičiau išskaidyti lėšas į daugybę pervedimų ir skirtingų piniginių. Tokia taktika apsunkina teisėsaugos ir biržų darbą, nes kiekvienas papildomas pervedimo žingsnis didina anonimiškumą ir mažina galimybę laiku įšaldyti turtą.

    Pastaraisiais metais būtent kriptovaliutų infrastruktūra tapo viena dažniausių taikinių, o sektoriaus saugumas vis daugiau priklauso ne tik nuo pačių biržų, bet ir nuo grandinės analizės, rizikos vertinimo bei greito bendradarbiavimo su teisėsauga. Rinkoje įprasta, kad po didelių incidentų dalis operacijų laikinai stabdoma, kol įvertinama žala ir atnaujinamos apsaugos priemonės.

    „Binance“: dalis lėšų atkurta, išmokėjimai atnaujinami

    Pati „Binance“ viešai nurodė atkūrusi apie 90 proc. pavogtų aktyvų, tam panaudodama įmonės lėšas ir rezervus. Birža taip pat pakartojo savo poziciją, kad vartotojai neturėtų patirti finansinių nuostolių dėl incidento.

    Įmonė skelbė planuojanti atnaujinti po išpuolio laikinai sustabdytus lėšų išmokėjimus. Tokie sprendimai dažniausiai priimami siekiant suvaldyti riziką, patikrinti sistemų stabilumą ir užkirsti kelią pakartotiniams bandymams išvesti pavogtas lėšas.

    Kodėl Šiaurės Korėjos grupės minimos dažnai

    Šiaurės Korėja tarptautinėje erdvėje ne kartą sieta su kibernetinėmis vagystėmis ir kriptovaliutų grobstymu. Vakarų institucijos ne kartą yra pabrėžusios, kad kibernetiniai nusikaltimai gali būti reikšmingas pajamų šaltinis režimui, ypač sankcijų sąlygomis, kai įprasti finansavimo kanalai yra ribojami.

    Į įvykį sureagavo ir JAV prezidentas Donaldas Trumpas, pareiškęs, kad informacija dar renkama, o galutines išvadas būtina grįsti patikrintais duomenimis. Tuo metu kriptovaliutų rinka šį atvejį vertina kaip dar vieną signalą, kad infrastruktūros saugumas ir reagavimo greitis tampa esminiu konkurenciniu veiksniu.
  • „Binance“ po įsilaužimo ruošia 6,34 mlrd. eurų nuostoliams dengti: kas žinoma apie ataką

    „Binance“ po įsilaužimo ruošia 6,34 mlrd. eurų nuostoliams dengti: kas žinoma apie ataką

    Kriptovaliutų birža „Binance“ pranešė skyrusi 6,34 mlrd. eurų savo lėšų ir rezervų, kad padengtų nuostolius po neseniai įvykusio saugumo incidento. Bendrovė teigia, kad dalis pažeistų aktyvų jau yra jos kontrolėje, o likusi dalis bus supirkta rinkoje bei per nebiržinius sandorius.

    Pasak „Binance“, apie 5 mlrd. eurų iš numatytos sumos jau laikoma tais pačiais skaitmeniniais aktyvais, kurie buvo paveikti įsilaužimo metu. Birža konkrečių žetonų neįvardijo, tačiau incidentas siejamas su įtartinais lėšų nutekėjimais iš vadinamųjų karštųjų piniginių keliose blokų grandinėse.

    Likusią maždaug 1,3 mlrd. eurų vertės dalį bendrovė ketina įsigyti palaipsniui, nes įspėja apie ribotą likvidumą ir atsiskaitymo vėlavimus. Tokiais atvejais greitas didelių apimčių supirkimas gali smarkiai paveikti kainas, todėl įmonės dažnai renkasi ilgesnį, etapais vykdomą procesą.

    Kas padėjo sustabdyti lėšas

    „Binance“ taip pat nurodė, kad į jos minėtą rezervą neįtraukiama maždaug 3 mlrd. eurų suma, kuri, anot bendrovės, buvo įšaldyta bendradarbiaujant su industrijos partneriais. Tokia praktika įmanoma tada, kai dalis pavogtų ar įtartinų lėšų pereina per emitentų ar infrastruktūros tiekėjų kontroliuojamus taškus.

    Tarp minimų veiksmų viešai aptarta, kad „Tether“ įšaldė daugiau nei 1,57 mlrd. eurų vertės USDT, o „Circle“ patvirtino įšaldžiusi daugiau nei 800 mln. eurų vertės USDC. Papildomai pranešta ir apie kitų rinkos dalyvių įšaldytas sumas, susijusias su šiuo incidentu.

    Pirminė versija apie atakos kelią

    Ankstesniame bendrovės vadovų komentare teigta, kad pirminis tyrimas rodo galimai kompromituotą DevOps inžinieriaus nešiojamąjį kompiuterį. Tai, pasak „Binance“, galėjo suteikti užpuolikui prieigą prie paslaugų konteinerio, per kurį buvo pateikiamos neautorizuotos išėmimo operacijos.

    „Jūsų lėšos yra saugios, o visus nuostolius padengsime“, – sakė „Binance“ vadovas Richard Teng.

    Bendrovė pabrėžė neradusi požymių, kad būtų nutekėję piniginių privatūs raktai, tačiau ataka, anot jos, buvusi sudėtingesnė nei paprastas vieno darbuotojo teisių išnaudojimas. Kol tęsiasi tyrimas ir atkūrimo veiksmai, „Binance“ buvo laikinai sustabdžiusi lėšų išėmimus, nors įnašai, kaip skelbta, liko galimi.

    Ką rodo platesnės rinkos tendencijos

    Su blokų grandinėmis dirbančios saugumo ir analitikos įmonės atkreipia dėmesį, kad panašūs incidentai dažnai prasideda nuo infrastruktūros grandžių, kurios nėra tiesiogiai piniginės privatūs raktai: darbuotojų įrenginiai, prieigos raktai, automatizuotos diegimo grandinės ir vidiniai servisai. Tokios atakos verčia biržas peržiūrėti prieigų valdymą, segmentuoti sistemas ir stiprinti stebėseną realiu laiku.

    Rinkos analitikai šį atvejį taip pat vertina kaip priminimą apie centralizuotų biržų saugojimo ir kibernetinio saugumo rizikas. Kita vertus, incidentai paprastai netampa tiesioginiu argumentu prieš pačią blokų grandinių technologiją, tačiau didina spaudimą biržoms aiškiau komunikuoti apie rezervus, draudimo mechanizmus ir incidentų valdymo procedūras.

  • Trumpas apie „Binance“ įsilaužimą: JAV tikrina incidentą, o Kongrese vėl auga spaudimas kripto taisyklėms

    Trumpas apie „Binance“ įsilaužimą: JAV tikrina incidentą, o Kongrese vėl auga spaudimas kripto taisyklėms

    Po didelio masto įsilaužimo į kriptovaliutų biržą „Binance“ JAV prezidentas Donaldas Trumpas teigė, kad administracija aiškinasi situaciją. Jo komentarai nuskambėjo augant raginimams Vašingtone greičiau priimti aiškesnes taisykles kriptovaliutų rinkai ir biržų priežiūrai.

    „Binance“ viešai nurodė, kad ataka buvo susijusi su kompromituotu darbuotojo įrenginiu ir neteisėtais išėmimo pavedimais. Dalis rinkos stebėtojų incidentą sieja su Šiaurės Korėjos programišiais, o tokie atvejai vėl kelia klausimą, ar dabartiniai apsaugos standartai atitinka sisteminę riziką.

    Trumpo pozicija ir rizikos signalas

    Per spaudos konferenciją Trumpas akcentavo pačią įsilaužimų problemą ir tai, kad skaitmeninių pervedimų grandinėje pinigai gali dingti greitai. Jis taip pat teigė girdėjęs, jog „Binance“ siekia užtikrinti klientų lėšų grąžinimą.

    „Bet tai yra įsilaužimas. Čia ir yra problema. Seniau pasirašydavai čekį, o dabar viskas kitaip, ir pinigų gali niekada nebepamatyti“, – sakė Donaldas Trumpas.

    CFTC ir Kongreso spaudimas dėl reguliavimo

    Tuo pat metu JAV Žaliavų ateities sandorių prekybos komisijos vadovas Michaelas Seligas interviu metu pabrėžė, kad dalis didžiausių kripto platformų veikia už JAV ribų ir neturi vieningos federalinės priežiūros. Jo vertinimu, tai reiškia, kad tokios biržos netaiko tokių pačių saugiklių, kokie įprasti tradicinėse finansų rinkose.

    Reguliavimo diskusijoje vėl iškilo ir įstatymo projektai, kuriais siekiama aiškiau apibrėžti kriptovaliutų biržų statusą, jų registraciją bei atsakomybę. Šalininkai argumentuoja, kad įtvirtintos taisyklės padėtų greičiau reaguoti į įtartinus sandorius ir geriau apsaugotų vartotojų turtą.

    Ginčas dėl įšaldymo ir vartotojų apsaugos

    Viena aktyviausių šios krypties šalininkių, senatorė Cynthia Lummis, viešai teigė, kad platesnis reguliavimas būtų suteikęs daugiau teisinių galimybių operatyviai stabdyti įtartinus pervedimus. Tačiau kritikai pažymi, kad reali praktika priklausytų nuo to, kaip tiksliai įstatyme aprašomos įšaldymo procedūros ir kada reikalingas teismo sprendimas.

    Diskusijose taip pat grįžta klausimas dėl vartotojų lėšų atskyrimo nuo įmonės lėšų ir aiškių taisyklių bankroto atveju. Skaitmeninio turto industrijos atstovai Kongresą ragina veikti greitai, argumentuodami, kad vieningos federalinės sistemos trūkumas palieka spragas kibernetinio saugumo ir vartotojų interesų srityje.

    Incidentas su „Binance“ tampa dar vienu priminimu, jog kriptovaliutų rinkoje techninės klaidos, vidinės prieigos pažeidimai ir tarptautiniai nusikaltėliai gali sukelti pasekmes, prilygstančias dideliems finansų sektoriaus sukrėtimams. JAV politikams tai didina spaudimą apsispręsti, kiek griežta turi būti biržų priežiūra ir kas už ją atsakingas.

  • „Huawei“ Eco-Connect Polska 2026: DI ir išmanieji tinklai keičia IT infrastruktūrą, bet kyla ir kaštų klausimas

    2026 metų spalio 27 dieną Varšuvoje vykusi konferencija „Huawei“ Eco-Connect Polska 2026 subūrė verslo ir IT ekspertus aptarti, kaip DI keičia įmonių infrastruktūros planavimą. Pagrindinė renginio ašis buvo praktiniai sprendimai, leidžiantys diegti DI neauginant išlaidų nevaldomai ir kartu stiprinant duomenų saugą.

    Renginyje akcentuota, kad DI projektų sėkmę vis dažniau lemia ne vien programinė įranga, o tinklų pralaidumas, duomenų saugyklų našumas ir atsparumas incidentams. Augant duomenų kiekiams ir modelių skaičiavimų poreikiui, organizacijoms svarbu iš anksto numatyti, kaip bus užtikrinamas mastelio didinimas, patikimumas ir veiklos tęstinumas.

    DI infrastruktūra: kaip suvaldyti kaštus?

    Vienas svarbiausių konferencijos klausimų buvo tai, kaip DI plėtra keičia serverių, tinklų ir saugyklų investicijų logiką. Pranešimuose pabrėžta, kad įmonės vis dažniau vertina ne tik pradinę įsigijimo kainą, bet ir bendrą nuosavybės kainą: energijos sąnaudas, priežiūrą, licencijavimą, atsarginių kopijų strategiją bei incidentų valdymą.

    IDC atstovas Jarosławas Smulskis pristatė įžvalgas apie išlaidų optimizavimą ir investicijų grąžos vertinimą, kai DI apkrovos tampa nuolatinės, o ne epizodinės. Daug dėmesio skirta ir apsaugai nuo išpirkos reikalaujančių atakų, nes būtent duomenų atkūrimo greitis ir sistemos atsparumas dažnai tampa kritiniais kriterijais renkantis infrastruktūrą.

    Išmanieji tinklai ir duomenų saugyklos

    „Huawei“ ekspertai konferencijoje pristatė kryptį, kurioje tinklas tampa ne tik ryšio kanalu, bet ir aktyvia DI darbo dalimi: svarbu užtikrinti mažą delsą, stabilų pralaidumą ir segmentavimą, padedantį valdyti rizikas. Tarp aptartų temų buvo ir „Huawei“ Stellar Intelligent Network koncepcija, orientuota į saugią ir automatizuotą jungtį organizacijose.

    Ne mažiau svarbi dalis buvo duomenų infrastruktūra: saugojimo našumas, prieinamumas ir apsauga. Duomenų saugyklų temą renginyje plėtojo Data Storage Summit, kur minėti sprendimai „Huawei“ OceanProtect ir „Huawei“ OceanStor Dorado 2000, skirti didesniam patikimumui ir greitesniam duomenų atkūrimui.

    Partnerystės ekosistema ir apdovanojimai

    Konferencijoje pabrėžta, kad skaitmeninė transformacija dažnai remiasi ne vien technologijomis, bet ir partnerių kompetencijomis bei vietine patirtimi diegiant sprendimus skirtinguose sektoriuose. „Huawei“ atstovai akcentavo ilgalaikio bendradarbiavimo su partneriais svarbą ir investicijas į ekosistemos plėtrą Lenkijoje.

    „„Huawei“ Lenkijoje veikia jau daugiau nei 22 metus. Didžiuojamės galėdami remti ekonomikos skaitmeninę plėtrą ir teikti sprendimus, atitinkančius klientų poreikius“, – sakė Ronnie Yang.

    Vakarinės renginio dalies metu pagerbti partneriai ir specialistai, prisidedantys prie sprendimų diegimo ir kompetencijų stiprinimo. Pranešta, kad HCIE sertifikatus gavo IT inžinieriai Adamas Koziełas iš S4E ir Szymonas Jańczakas iš Integrale IT, o partnerių kategorijose paminėtos bendrovės Ascomp, Grupa E, EHC, Net-o-logy, Arrow ECS ir Acnet.

    Renginio apibendrinime skambėjo mintis, kad DI vertė verslui atsiskleidžia tik tada, kai pagrindas yra patikima infrastruktūra: nuo tinklo ir duomenų saugyklų iki saugumo priemonių ir aiškaus investicijų planavimo. Būtent todėl įmonės vis dažniau ieško ne pavienių produktų, o tarpusavyje suderintų sprendimų ir partnerių, galinčių užtikrinti diegimo kokybę.

  • Polymarket vėl pradėjo prekybą po 2,65 mln. eurų išnaudojimo: pažeistas trečiosios šalies tiekėjas

    Polymarket vėl pradėjo prekybą po 2,65 mln. eurų išnaudojimo: pažeistas trečiosios šalies tiekėjas

    Prognozių rinkos platforma Polymarket pranešė atnaujinusi prekybą po incidento, per kurį per kelias minutes buvo patirta apie 2,65 mln. eurų nuostolių. Bendrovė trumpam apribojo veiklą, įjungė tik pavedimų atšaukimą ir sustabdė dalį operacijų, kol aiškinosi situaciją.

    Blokų grandinės analitikos duomenys rodė, kad su įtariamu užpuoliku siejama piniginė laikė maždaug 2,65 mln. eurų vertės POL žetonų. Šios lėšos buvo sukauptos atlikus kelis keitimus iš USDC.e į POL per „Relay“, o vėliau pervestos į kitus adresus.

    Kas nutiko ir kaip reagavo platforma

    Polymarket nurodė nustatęs priežastį ir ją pašalinęs, o incidentą susiejo su kompromituotu trečiosios šalies paslaugų teikėju. Platforma teigė, kad atvejį perdavė teisėsaugai ir tęsia vidinį tyrimą, vertindama tiek techninę grandinę, tiek procesus.

    „Vienas iš mūsų trečiųjų šalių paslaugų teikėjų buvo kompromituotas, o apie tai informavome atitinkamas teisėsaugos institucijas“, – sakė Polymarket.

    Platforma taip pat paskelbė planuojanti visiškai kompensuoti nukentėjusiems prekiautojams patirtus nuostolius. Tokia praktika kriptoturto sektoriuje dažna siekiant atkurti pasitikėjimą, tačiau realūs terminai ir kompensavimo mechanizmas paprastai priklauso nuo tyrimo išvadų bei lėšų judėjimo atsekamumo.

    Pasikartojantys incidentai kriptoturto sektoriuje

    Polymarket tai nėra pirmas saugumo ar manipuliavimo rizikas priminęs atvejis. Platforma anksčiau susidūrė su įtarimais dėl valdymo atakos, o šiemet buvo fiksuoti įtartini lėšų nutekėjimai, susiję su infrastruktūra Polygon tinkle, dėl kurių taip pat buvo pradėtas vidinis tyrimas.

    Tokie incidentai išryškina trečiųjų šalių tiekėjų riziką, kuri ypač aktuali decentralizuotų ir pusiau decentralizuotų sprendimų ekosistemose. Net ir tuomet, kai pagrindinis protokolas veikia stabiliai, pažeidžiamumas integracijose, relayer tipo paslaugose ar operacijų maršrutizavimo sluoksniuose gali lemti staigius nuostolius ir priversti platformas laikinai stabdyti prekybą.

  • „Binance“ tiria galimą įsilaužimą: įtartini išėjimai galėjo siekti iki 5,4 mlrd. eurų

    „Binance“ tiria galimą įsilaužimą: įtartini išėjimai galėjo siekti iki 5,4 mlrd. eurų

    Kriptovaliutų birža „Binance“ pranešė tirianti galimą saugumo incidentą po to, kai blokų grandinės analitikai užfiksavo didelio masto įtartinus lėšų judėjimus iš biržos vadinamųjų karštųjų piniginių. Viešai skelbiami duomenys rodo, kad per trumpą laiką galėjo būti perkelta itin didelė suma, o dalis lėšų vėliau išskaidyta į kitus adresus.

    Analitikų vertinimu, į nežymėtą piniginę pirmiausia galėjo įplaukti apie 3,3 mlrd. eurų, o maždaug 800 mln. eurų vėliau buvo perkelti toliau per kitus adresus. Kitas viešai cituojamas vertinimas nurodė, kad bendra įtartinų išėjimų suma galėjo siekti iki 5,4 mlrd. eurų, nors šie skaičiai dar nėra patvirtinti oficialiai.

    Biržos reakcija ir ribojimai

    „Binance“ vadovybės atstovė Yi He teigė, kad bendrovė aktyviai aiškinasi situaciją ir skubos tvarka tikrina turimą informaciją. Pasak jos, atnaujinimai bus skelbiami oficialiais „Binance“ kanalais, kai tik bus patvirtinti faktai.

    Vėliau bendrovė informavo, kad, atliekant saugumo patikras ir koordinuojant veiksmus, laikinai gali būti ribojami įnešimai ir išėmimai. Bendrovės atstovė taip pat nurodė, kad vartotojų lėšos yra saugios, o nuostoliai, jei tokių būtų, būtų padengti.

    Stabiliosios monetos ir „užšaldymo“ praktika

    Incidento fone rinkoje daug dėmesio skiriama stabiliosioms monetoms ir jų leidėjų galimybei blokuoti įtartinas lėšas konkrečiuose adresuose. Viešai skelbta, kad su incidentu siejamuose adresuose galėjo būti apribota dalis stabiliosiomis monetomis laikomų lėšų, taip sumažinant riziką, kad jos bus greitai išgrynintos ar išskaidytos.

    Tokia praktika kriptovaliutų sektoriuje vertinama dvejopai: ji padeda stabdyti vagystes ir grąžinti lėšas, tačiau kartu primena, kad dalis skaitmeninių aktyvų infrastruktūros išlieka centralizuota. Būtent dėl to po kiekvieno didesnio incidento atsinaujina diskusijos apie saugumo standartus biržose ir vartotojų įpročius laikyti lėšas platformose.

    Ką tai reiškia rinkai?

    Kol tyrimas tęsiasi, investuotojai paprastai stebi du dalykus: ar bus pateikta techninė incidento versija ir ar bus aiškiai įvardytos paveiktos sistemos. Taip pat svarbu, ar birža paskelbs išsamų incidento paaiškinimą po tyrimo, nes tokios ataskaitos tampa reikšmingu pasitikėjimo testu visam sektoriui.

    Pranešimų fone pastebėtas ir su „Binance“ ekosistema siejamo BNB žetono kainos kritimas. Tuo pat metu „Binance.US“ pabrėžė, kad yra atskira platforma ir šis incidentas jos veiklos nepaveikė.

    „Žinome apie pranešimus dėl galimos saugumo problemos ir aktyviai tiriame situaciją“, – sakė Yi He.

    „Įnešimai ir išėmimai laikinai stabdomi, kol atliekame saugumo patikras, įšaldome lėšas ir dirbame su teisėsauga“, – sakė Yi He.

  • Bitcoin smuko žemiau 77 000 dolerių ribos, BNB krito po „Binance“ įsilaužimo

    Bitcoin smuko žemiau 77 000 dolerių ribos, BNB krito po „Binance“ įsilaužimo

    Bitcoin ketvirtadienio vakarą smuko žemiau 77 000 dolerių ribos, o kartu žemyn traukė ir kitas didžiąsias kriptovaliutas. Rinkos nuotaikas dar labiau pablogino pranešimai apie įsilaužimą į „Binance“, didžiausią pasaulyje kriptovaliutų biržą.

    Per 24 valandas bitcoin atpigo apie 4,5 proc., o BNB, „Binance“ ekosistemos žetonas, krito maždaug 7,1 proc. Silpnėjo ir kiti aktyvai: „Ethereum“ smuko apie 5,2 proc., XRP – apie 7 proc., didindami bendrą spaudimą visam sektoriui.

    Likvidacijos sustiprino kritimą

    Staigesnį kainų smukimą paaštrino išvestinių finansinių priemonių rinka: per parą likvidacijų suma siekė apie 1 430 000 000 eurų. Daugiausia tai buvo ilgosios pozicijos, o toks priverstinis sandorių uždarymas dažnai pagreitina kritimą ir sukelia grandininę reakciją.

    Ši dinamika rodo, kad dalis rinkos buvo pernelyg susitelkusi į kainų kilimo scenarijų, todėl staigesnės naujienos sukėlė domino efektą. Paprastai tokiais momentais didėja ir trumpalaikis nepastovumas, o kainos judėjimas tampa jautresnis antraštėms.

    Kas žinoma apie įsilaužimą į „Binance“

    Su „Binance“ incidentu siejamos vagystės mastą „Chainalysis“ vertino maždaug 5 450 000 000 eurų. Pati birža viešai nurodė, kad šiuo metu patvirtinta įšaldyta suma sudaro apie 2 770 000 000 eurų, o tyrimas tęsiamas.

    „Padengsime visus vartotojų nuostolius, susijusius su šiuo incidentu“, – sakė „Binance“ bendraįkūrėja ir bendra vadovė Yi He.

    Rinkos dalyviai išskyrė ir tai, kad kai kurie stabilios vertės kriptovaliutų leidėjai ėmėsi veiksmų įšaldyti lėšas, siejamas su įtartinais adresais. Toks koordinuotas reagavimas gali sumažinti antrinės rinkos paniką, tačiau kartu primena, kad saugumo incidentai vis dar išlieka sistemine rizika.

    Ko rinka tikisi toliau

    Analitikai pabrėžia, kad kainų atsigavimas priklausys nuo to, kaip greitai „Binance“ atkurs pasitikėjimą saugumo priemonėmis ir klientų lėšų apsauga. Kol aiškėja incidento detalės, investuotojai dažniau renkasi rizikos mažinimą, o tai tradiciškai spaudžia kainas.

    Kita vertus, dalis ekspertų atkreipia dėmesį, kad bendra reakcija gali išlikti santykinai ribota, jei rinka patikės, jog birža pajėgi absorbuoti nuostolį. Tokiu atveju didžiausias neapibrėžtumas persikelia į pasitikėjimo klausimą ir reguliavimo pasekmes, o ne į momentinį pardavimo spaudimą.

  • Šokas kriptovaliutų rinkoje: ataka prieš „Binance“ – pavojuje turtas už 5,8 mlrd. eurų

    Šokas kriptovaliutų rinkoje: ataka prieš „Binance“ – pavojuje turtas už 5,8 mlrd. eurų

    Didžiausia pasaulyje kriptovaliutų birža „Binance“ pranešė tapusi plataus masto kibernetinės atakos taikiniu. Bendrovės teigimu, rizikai galėjo būti paveikti skaitmeniniai aktyvai, kurių vertė siekia apie 5,8 mlrd. eurų.

    „Binance“ tikina, kad klientų lėšos bus apsaugotos, o galimus nuostolius platforma ketina kompensuoti. Taip pat skelbiama, kad dalį įtartinų operacijų pavyko sustabdyti ir užblokuoti dar incidento metu.

    Kas žinoma apie atakos mechanizmą?

    Remiantis pirminiais vertinimais, incidentas galėjo būti susijęs su vieno „Binance“ inžinieriaus nešiojamojo kompiuterio perėmimu. Tokiais atvejais užpuolikai siekia pasisavinti prisijungimo duomenis, prieigos raktus ar vidines teises, leidžiančias inicijuoti neteisėtus išėmimus.

    Techninių detalių bendrovė neatskleidė, tačiau pabrėžė, kad bendradarbiauja su teisėsauga ir išorės ekspertais, siekdama nustatyti tikslų įsilaužimo kelią. Kaip įprasta po panašių incidentų, laikinai buvo ribojamos išmokos, kol atliekami papildomi patikrinimai.

    Įtariami ryšiai su Šiaurės Korėjos grupe

    Blokų grandinės analizės įmonės TRM Labs ir Chainalysis viešai nurodė, kad incidentas gali būti susijęs su Šiaurės Korėjos įsilaužėlių infrastruktūra, siejama su grupuote TraderTraitor. Analitikų vertinimu, atakos požymiai primena ankstesnes šios krypties operacijas, kai taikiniu tapdavo didelės kriptovaliutų platformos.

    „Tai gali tapti lūžio momentu visai rinkai, nes tokio masto incidentai verčia iš naujo vertinti riziką ir apsaugos standartus“, – sakė TRM Labs atstovas Ari Redbord.

    „Binance“ tiesiogiai šių vertinimų nepatvirtino, tačiau pabrėžė, kad tyrimas tęsiasi, o informacija bus tikslinama, kai tik tai bus įmanoma nekenkiant tyrimo eigai.

    Į rinką įsitraukė ir stablekoinų leidėjai

    Incidento fone į pagalbą įsitraukė ir kiti kriptovaliutų rinkos dalyviai. Stablekoino „USDT“ leidėjas „Tether“ pranešė įšaldęs apie 1,5 mlrd. eurų vertės lėšas, o „USDC“ leidėja „Circle“ – dar apie 740 mln. eurų.

    Tokie veiksmai paprastai įmanomi todėl, kad dalis stablekoinų infrastruktūros leidžia riboti konkrečių adresų operacijas, kai yra įtarimų dėl nusikalstamos kilmės lėšų. Vis dėlto šis mechanizmas rinkoje kelia diskusijų dėl decentralizacijos ribų ir kontrolės.

    Reakcija rinkoje ir ką tai reiškia vartotojams

    Žinios apie incidentą atsiliepė kriptovaliutų kainoms: bitkoino vertė smuko daugiau nei 4 proc., prastesnes dienos dinamikas fiksavo ir „Ethereum“ bei „Solana“. Tokie svyravimai dažnai kyla dėl investuotojų nerimo, jog dideli išėmimai ar pasitikėjimo krizė gali sukelti platesnį likvidumo stresą.

    Ekspertai primena, kad didžiausios rizikos paprastai kyla ne tik dėl pačios biržos technologinių spragų, bet ir dėl prieigos grandinės, darbuotojų įrenginių saugos bei socialinės inžinerijos. Vartotojams patariama įjungti dviejų veiksnių autentifikavimą, naudoti unikalius slaptažodžius ir, jei įmanoma, dalį ilgalaikių aktyvų laikyti asmeninėse piniginėse.

    „Binance“ nurodė, kad incidentas siejamas su „Binance.com“ platforma, o „Binance.US“ apie poveikį nepranešė. Savo ruožtu birža „Coinbase“ viešai teigė, kad jos sistemos nebuvo paveiktos.

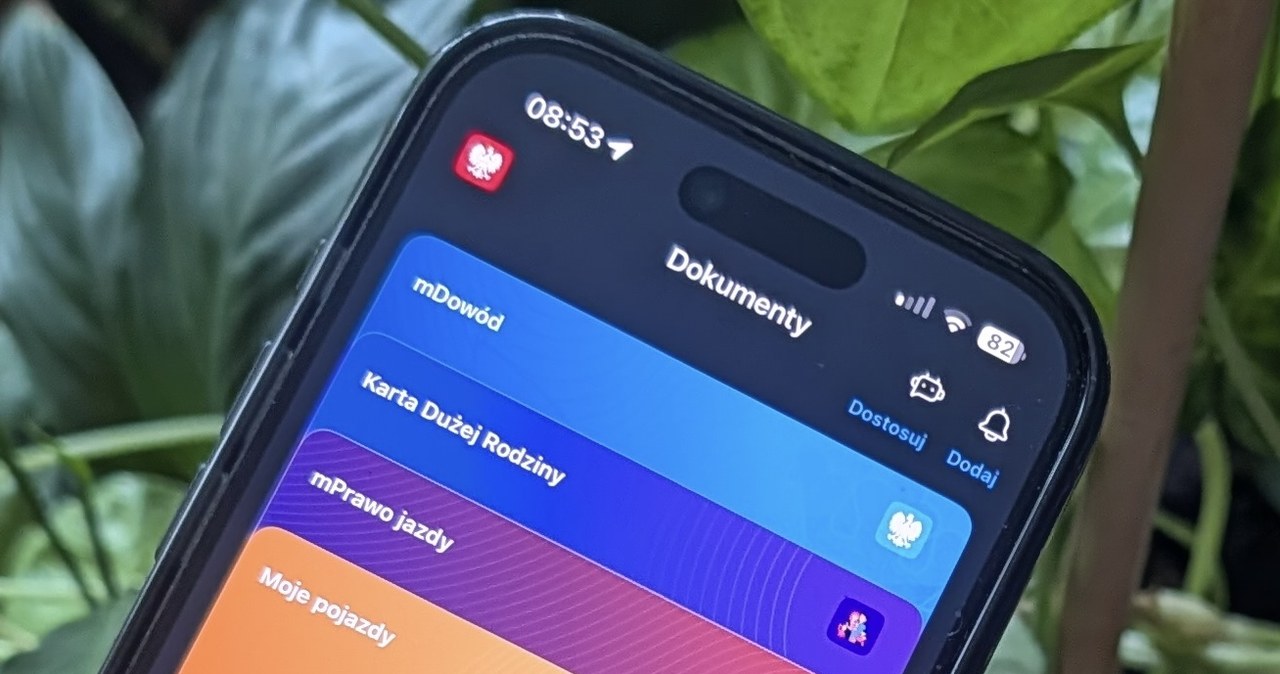
  • „mObywatel“ pasikeitė: naujas prisijungimo ekranas ir Stories tipo naujienos programėlėje

    „mObywatel“ pasikeitė: naujas prisijungimo ekranas ir Stories tipo naujienos programėlėje

    Lenkijos skaitmeninių dokumentų programėlė „mObywatel“ sulaukė atnaujinimo, kuris keičia ne tik išvaizdą, bet ir tai, kaip vartotojams pristatomos naujovės. Skaitmeninimo ministerija skelbia, kad platforma jau turi daugiau nei 13,5 mln. naudotojų, todėl net ir nedideli dizaino pakeitimai paliečia didelę visuomenės dalį.

    Naujausioje „mObywatel“ versijoje 4.93.0 atnaujintas prisijungimo ekranas. Jame atsirado vizualinis fonas su Lenkijos vėliavos motyvu, o prisijungimo mygtukai tapo permatomi, kad geriau matytųsi fonas ir būtų aiškesnė vizualinė hierarchija.

    Po prisijungimo vartotojus pasitinka dar viena naujovė: turinio juosta, primenanti Stories ar trumpų įrašų formatą. Ši juosta skirta greitam naujų funkcijų ir svarbių pranešimų pristatymui, o ne anksčiau naudotam statiniam informaciniam ekranui.

    Pirmieji tokio formato pranešimai siejami su programėlėje pateikiamomis saugumo rekomendacijomis, įskaitant instrukcijas, kaip reaguoti į grėsmes iš oro. Tai rodo kryptį į dinamiškesnę komunikaciją, kai atnaujinimai paaiškinami pačioje programėlėje ir vartotojui nereikia jų ieškoti atskirai.

    Ateities planai ir ES kryptis

    „mObywatel“ plėtra siejama ir su platesnėmis Europos Sąjungos iniciatyvomis. Viena svarbiausių krypčių yra integracija su Europos skaitmeninės tapatybės pinigine, kuri kuriama tam, kad gyventojai galėtų patogiau naudotis viešosiomis ir privačiomis paslaugomis visoje ES.

    Taip pat numatoma skaitmenizuoti daugiau paslaugų, susijusių su transportu ir dokumentais, įskaitant elektroninę transporto priemonės registraciją, kuri planuojama nuo 2027 metų sausio. Be to, plėtros plane minimos ir kitos skaitmeninės tapatybės bei pažymėjimų rūšys, kurios turėtų papildyti programėlės galimybes artimiausiais metais.

  • Nutekėjo tūkstančių ICE pareigūnų duomenys: prabilta apie „Okta“, slaptas operacijas ir įrankius

    Nutekėjo tūkstančių ICE pareigūnų duomenys: prabilta apie „Okta“, slaptas operacijas ir įrankius

    Internete pasirodė duomenų bazė, kurioje paviešinti tūkstančių JAV imigracijos ir sienos apsaugos struktūrose dirbančių pareigūnų duomenys. Skelbiama, kad nutekėjimas apima daugiau kaip 21 000 įrašų, siejamų su Muitinės ir sienos apsaugos tarnyba (CBP), ir apie 6 600 įrašų, siejamų su Imigracijos ir muitinės kontrolės tarnyba (ICE).

    Pranešimuose nurodoma, kad tarp paveiktų gali būti ir kitų Vidaus saugumo departamento padalinių žmonės, įskaitant Homeland Security Investigations, Federal Protective Service bei CISA, kuri koordinuoja kibernetinį saugumą ir kritinės infrastruktūros apsaugą. Toks nutekėjimas kelia rizikų ne tik institucijų reputacijai, bet ir pareigūnų saugumui.

    Ką galėjo atskleisti nutekėjimas?

    Skelbiama, kad publikuoti duomenys neapsiriboja vardais ar kontaktine informacija. Teigiama, jog bazėje galėjo būti ir pareigų aprašymai, informacija apie vadovavimą operacijoms, o taip pat detalės, kurios galėtų atskleisti darbo metodus ar jautresnius veiklos aspektus.

    Taip pat minimi technologiniai sprendimai, esą naudojami tam tikrose veiklose, tarp jų „Cellebrite“ ir „Palantir“. Kibernetinio saugumo ekspertai pabrėžia, kad net ir fragmentiški metaduomenys, sujungti tarpusavyje, gali padėti identifikuoti žmones ir jų vaidmenis organizacijoje.

    Minima „Okta“ ir institucijų reakcija

    Nutekinimą siejantys asmenys tvirtina, kad prieiga prie dalies profilių galėjo būti gauta per tapatybės ir prieigos valdymo paslaugą „Okta“. Bendrovė viešai yra nurodžiusi, kad žino apie pasirodžiusią informaciją, tačiau tuo pačiu akcentuoja neturinti įrodymų, kad buvo pažeistos jos sistemos ar duomenys.

    Vidaus saugumo departamentas yra pranešęs, kad vertina galimą incidentą ir imasi veiksmų situacijai aiškintis bei darbuotojų apsaugai užtikrinti. Kol kas detalių apie atakos kelią ar pirminę pažeidžiamą vietą viešai pateikiama nedaug.

    Fonas: auganti įtampa ir dažnėjantys incidentai

    Šis nutekėjimas įsilieja į pastaruoju metu dažnėjančių atakų prieš JAV institucijas kontekstą, kai taikomasi į darbuotojų asmens duomenis ar vidines sistemas. Kibernetinio saugumo praktikoje tokie incidentai neretai būna susiję su prieigos valdymo klaidomis, neteisingomis konfigūracijomis, paskyrų perėmimu ar nutekintais prisijungimo duomenimis.

    Ekspertai pabrėžia, kad jautriausia tokių nutekėjimų dalis yra ne vien kontaktai, o galimybė sudaryti pareigybių, padalinių ir veiklos krypčių žemėlapį. Tai gali padidinti socialinės inžinerijos atakų, šantažo, persekiojimo ar tikslinių sukčiavimo kampanijų riziką pareigūnams ir jų šeimoms.

    Institucijoms tokiose situacijose paprastai tenka vienu metu spręsti kelias užduotis: greitai įvertinti žalą, užkirsti kelią tolesniam plitimui, perspėti galimai paveiktus žmones ir sustiprinti prieigos kontrolę. Tuo pat metu vis dažniau akcentuojama būtinybė reguliariai audituoti tapatybės valdymo sprendimus, diegti kelių veiksnių autentifikavimą ir riboti prieigas pagal realų poreikį.