Tag: Kibernetinis saugumas

  • DI gali paspartinti Lenkijos pramonę, bet įmones stabdo esminė baimė: kur slypi problema?

    Diskusijose apie pramonės modernizavimą vis dažniau akcentuojama, kad dirbtinis intelektas gali tapti vienu svarbiausių produktyvumo variklių. Vis dėlto Lenkijos įmonės DI diegia atsargiai, nes kartu su nauda mato ir rizikas, kurios gamybos sektoriuje vertinamos ypač griežtai.

    Apie tai kalbėta Katovicuose vykusiame Forum Nowego Przemysłu renginyje, kur dalyviai pabrėžė konservatyvų pramonės požiūrį į DI. Praktikoje daugeliui gamybos bendrovių svarbiausias klausimas nėra vien technologijos kaina ar grąža, o tai, ar sprendimas bus patikimas ir prognozuojamas realiomis cecho sąlygomis.

    Vienas iš ryškiausių stabdžių yra saugumas ir žinių trūkumas. Pramonėje klaida gali reikšti ne tik finansinius nuostolius, bet ir gamybos sustojimą, kokybės problemas ar papildomas rizikas darbuotojų saugai, todėl DI vertinamas griežčiau nei biuro procesų automatizavimas.

    Renginyje akcentuota, kad pramoniniai DI diegimai dažniausiai vykdomi uždaruose modeliuose, o ne atvirose, viešai prieinamose sistemose. Uždara aplinka čia laikoma privalumu, nes leidžia DI mokyti naudojant įmonės duomenis ir taip gauti sprendimus, pritaikytus konkretiems įrenginiams, gamybos režimams ir kokybės standartams.

    Tuo metu atviri didieji kalbos modeliai dažniau tinka kaip pagalbininkai administraciniuose procesuose, dokumentų rengime ar informacijos apibendrinime, bet ne kaip siaurai specializuoti įrankiai pramoninėms užduotims. Gamybai dažniau reikia modelių, kurie tiksliai apdoroja didelius srautų, sensorių ir kokybės kontrolės duomenis ir duoda patikimus, patikrinamus rezultatus.

    Diskusijos dalyviai taip pat teigė, kad gerai įdiegtas DI įrankis gali priartinti prie didesnės gamybos procesų autonomijos. Tačiau tam būtina aiški atsakomybė už sprendimų kokybę, duomenų valdymas, kibernetinis saugumas ir darbuotojų kompetencijų stiprinimas, kad DI taptų ne rizika, o kontroliuojamu pranašumu.

    Kalbėta ir apie robotizacijos kontekstą: santykinai mažas robotų naudojimas Lenkijos pramonėje siejamas su istoriniu pramonės profiliu ir tuo, kiek šalyje išvystytos sritys, kurios robotus diegia sparčiausiai. Pabrėžta, kad vien robotų skaičius, tenkantis 10 000 darbuotojų, ne visada tiksliai atspindi realų automatizacijos lygį, nes jį gali iškreipti pavieniai dideli projektai.
  • Europos Komisija stiprina kibernetinę gynybą: DI turėtų padėti atremti didelės rizikos atakas

    Europos Komisija stiprina kibernetinę gynybą: DI turėtų padėti atremti didelės rizikos atakas

    Europos Komisijos IT departamentas DG DIGIT planuoja plačiau pasitelkti dirbtinį intelektą, kad galėtų greičiau reaguoti į didelės rizikos kibernetines atakas. Vidiniame dokumente numatytas veiksmų planas, kaip prisitaikyti prie sparčiai besikeičiančių grėsmių, kurias vis dažniau sustiprina DI.

    Dokumente pabrėžiama, kad vien aptikti įsilaužimą nepakanka, jei izoliavimo ir suvaldymo priemonės nepritaikomos laiku. Didžiausias prioritetas įvardijamas reakcijos greitis, ypač tais atvejais, kai ataka plinta greitai ir daro žalą dar prieš įsitraukiant specialistams.

    Kas keičiasi dėl DI?

    Europos Komisijos vertinimu, pažangūs DI modeliai gali smarkiai padidinti kibernetinių atakų greitį, mastą ir prisitaikymą. Tai reiškia, kad atakos gali tapti dažnesnės, labiau automatizuotos ir lengviau pritaikomos skirtingoms sistemoms bei silpnosioms vietoms.

    Rizikos scenarijai siejami su situacijomis, kai kenkėjiška veikla vyksta ne darbo metu, sparčiai išplinta per vidines sistemas arba lemia didelio masto duomenų nutekinimą ir veiklos sutrikdymą. Tokiais atvejais, Komisijos vidinių kibernetinės gynybos komandų teigimu, žmogaus reakcijos laikas gali būti per lėtas.

    Automatizavimas, bet su kontrole

    Plane numatoma taikyti automatizuotas apsaugos priemones konkrečiuose didelės rizikos scenarijuose. Nors dalis detalių dokumente yra redaguota, akcentuojama, kad tai neturėtų virsti nekontroliuojamu automatizavimu.

    „Tai nėra nekontroliuojama automatizacija, bus taikomos griežtos kontrolės priemonės, įskaitant žmogaus priežiūrą“, – teigiama dokumente.

    Dokumente taip pat nurodoma, kad iniciatyvai reikalingi vidiniai suderinimai, tačiau viešai neatskleidžiama, ar planas jau pradėtas įgyvendinti. Europos Komisija į prašymą pakomentuoti viešai neatsakė.

    Kontekstas platesnis nei vien Europos Komisija: Europos institucijos ir valstybių narių tarnybos vis dažniau svarsto, kaip DI naudoti ne tik produktyvumui, bet ir gynybai. Tuo pat metu auga poreikis aiškioms taisyklėms, auditui ir atsakomybei, kad automatizuotos priemonės netaptų papildomu pažeidžiamumu.

  • Ukrainos kariai įspėja dėl „Starlink“ ribojimų: sulėtėjimas stabdo dronų smūgius fronte

    Ukrainos kariai įspėja dėl „Starlink“ ribojimų: sulėtėjimas stabdo dronų smūgius fronte

    Kas nutiko su „Starlink“

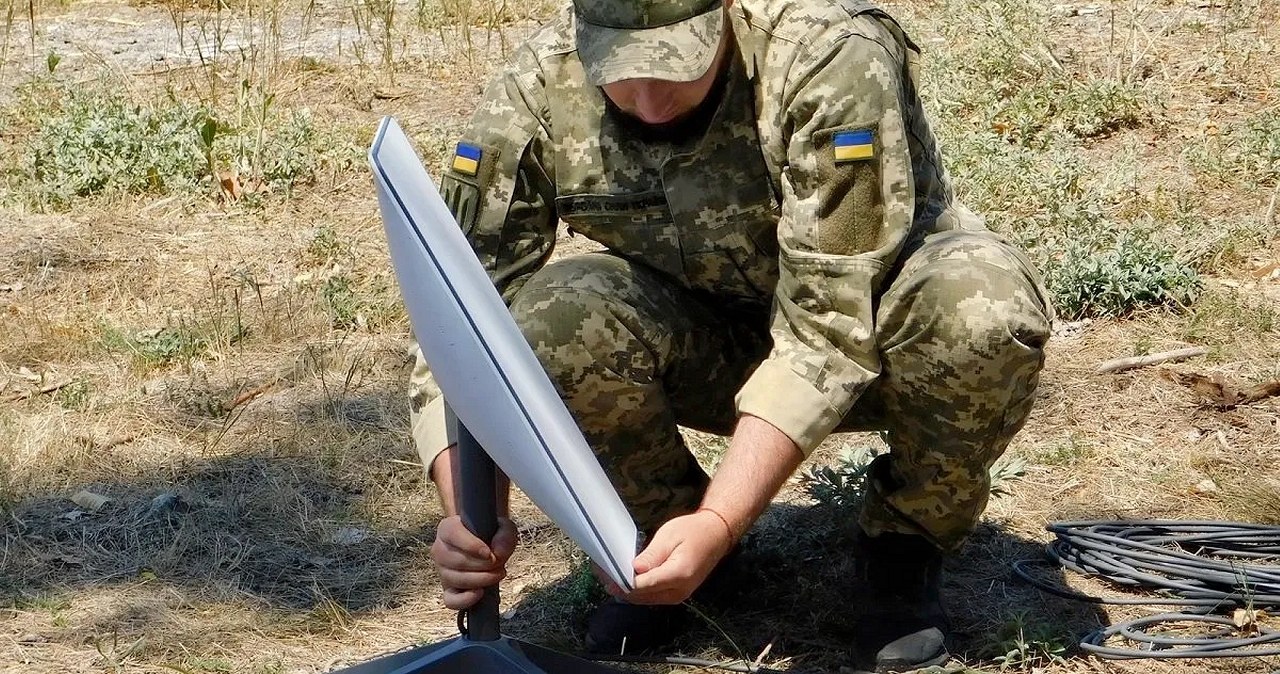
    Ukrainos kariškiai praneša apie galimus „Starlink“ ryšio apribojimus, kurie esą ypač paveikė terminalus, naudojamus judančiose platformose. Pasak fronto karininkų, ryšio sulėtėjimas staiga sutrikdė dalį operacijų, kuriose reikalingas stabilus duomenų perdavimas realiuoju laiku.

    Vienas patyręs Ukrainos karininkas, vadovaujantis vidutinio nuotolio dronų smogiamajam padaliniui pietryčių Ukrainoje, teigė, kad tokie trikdžiai reiškia priverstinę pauzę vykdant užduotis. Jo vertinimu, tai turi tiesioginę įtaką karių saugumui ir gebėjimui remti pėstininkus.

    „Tai prilygsta smūgiui, po kurio operacijos sustoja. Tai kainuos gyvybes“, – sakė Ukrainos karininkas.

    Kodėl ryšys dronams kritiškas

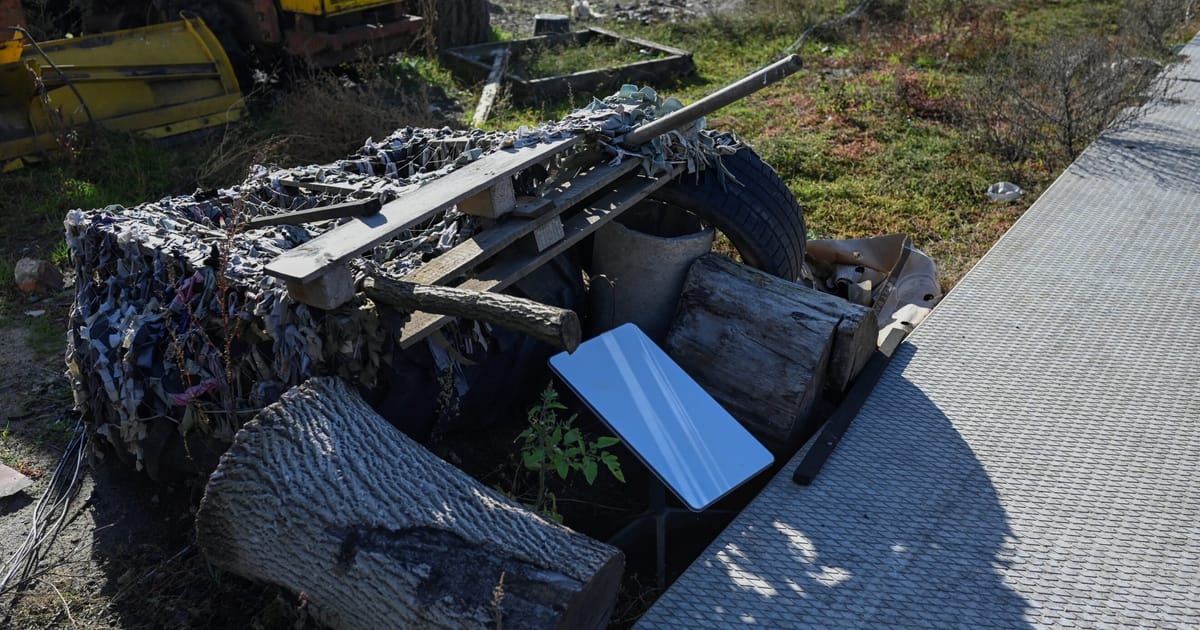
    Frontui artimuose sektoriuose „Starlink“ Ukrainos pajėgoms tapo vienu svarbiausių ryšio kanalų, padedančių valdyti dronus, perduoti vaizdą ir koordinuoti veiksmus. Kariai pabrėžia, kad vidutinio nuotolio smogiamieji dronai, pasiekiantys taikinius už fronto linijos, be patikimo ryšio tampa gerokai sunkiau panaudojami.

    Anot pašnekovų, trikdžiai ypač paveikia misijas, kuriose vienas ryšiu aprūpintas orlaivis perduoda signalą kitiems tinkle sujungtiems dronams. Tokia schema leidžia smogti taikiniams toliau ir sudėtingesnėmis elektroninės kovos sąlygomis, todėl ryšio nestabilumas gali sustabdyti visą operacijų grandinę.

    Ukrainos kariai teigia, kad dėl sutrikimų sudėtingiau atakuoti Rusijos logistiką, amunicijos sandėlius, vadavietes ir artilerijos pozicijas. Jų vertinimu, tai gali suteikti priešininkui laiko persigrupuoti ir sustiprinti tiekimo maršrutus.

    Kas sako Ukraina ir Europos pareigūnai

    Keli fronto kariai, taip pat Ukrainos gynybos institucijų atstovai, nurodė, kad ribojimai pasireiškė netikėtai ir be išankstinio įspėjimo. Teigiama, kad problemos labiausiai išryškėja judant, o poveikis skirtinguose vienetuose gali skirtis.

    Tuo pat metu pabrėžiama, kad kol kas nėra aišku, kokio masto yra sutrikimai ir kas juos sukėlė. Neatmetama, kad dalis problemų gali būti susijusios su techniniais sprendimais, saugumo politika ar kitais veiksniais, tačiau viešai pateikiamos informacijos nepakanka vienareikšmėms išvadoms.

    Europos pareigūnai, reaguodami į diskusiją, dar kartą atkreipė dėmesį į riziką, kai kritinės gynybos ir ryšio grandys priklauso nuo privačių, užsienyje valdomų technologijų. Ši situacija, jų teigimu, sustiprina argumentą, kad Europai reikia nuosekliai plėtoti savus palydovinio ryšio pajėgumus.

    Ilgalaikė priklausomybė ir rizikos

    „Starlink“ nuo 2022 metų tapo svarbiu Ukrainos ryšio infrastruktūros elementu, padėjusiu palaikyti ryšį tiek intensyvių mūšių metu, tiek atakuojant taikinius didesniu atstumu. Kariai pabrėžia, kad ši technologija leidžia greičiau perduoti duomenis ir išlaikyti ryšį ten, kur tradiciniai kanalai yra silpni ar pažeidžiami.

    Tačiau kartu Ukraina ir jos partneriai ne kartą kėlė klausimą, kiek saugu ilgainiui remtis paslauga, kurią kontroliuoja privati bendrovė ir kurios veikimo sąlygos gali keistis. Dabartiniai pranešimai apie sulėtėjimą vėl išryškino scenarijų, kurio kariai labiausiai baiminasi: kritinėms fronto užduotims reikalingas ryšys gali būti apribotas staiga.

    Kol kas neaišku, ar situacija taps ilgalaike, ar bus greitai išspręsta techninėmis priemonėmis. Vis dėlto pati istorija, anot analitikų ir pareigūnų, primena, kad moderniame kare ryšio infrastruktūra yra tokia pat svarbi kaip amunicija ar oro gynyba, o jos pažeidžiamumas turi tiesioginių pasekmių mūšio lauke.

  • Išpuoliai prieš „Starlink“ bazes Europoje ir netikėtas ribojimas: rimtas smūgis Ukrainos kariuomenei

    Išpuoliai prieš „Starlink“ bazes Europoje ir netikėtas ribojimas: rimtas smūgis Ukrainos kariuomenei

    Pastarosiomis savaitėmis „Starlink“ palydovinio ryšio infrastruktūra, svarbi tiek civiliams, tiek Ukrainos ginkluotosioms pajėgoms, tapo išpuolių taikiniu Vidurio Europoje. Lygiagrečiai fiksuoti ir techniniai ribojimai, kurie tiesiogiai paveikė dalį Ukrainos karinių operacijų.

    Spalio 12 dieną netoli Sofijos, uždaroje telekomunikacijų operatoriaus „Vivacom“ teritorijoje, padegta 11 iš 17 „Starlink“ antenų. Apie incidentą viešai pranešė opozicijos parlamentaras Ivaylo Mirchev, teigęs, kad galėjo veikti du užsimaskavę asmenys, o motyvas galimai susijęs su sabotažu.

    Praėjus dviem dienoms, Bulgarijos valdžia patvirtino patį padegimo faktą ir nurodė, kad atliekamas intensyvus tyrimas, bendradarbiaujant su partnerių tarnybomis. Oficialiai konkreti atsakomybė viešai nepriskirta, tačiau po incidento buvo sustiprintos panašių objektų apsaugos priemonės.

    Panašaus pobūdžio gaisras užfiksuotas ir Lenkijoje, rugsėjo 23 dieną, „Starlink“ ryšio stotyje Wola Krobowska vietovėje, maždaug 50 kilometrų į pietus nuo Varšuvos. Pranešta, kad apgadinta elektros tiekimo įranga ir generatorius, o objektas buvo naudojamas ir interneto srautams, einantiems per Lenkiją, įskaitant ryšį, svarbų Ukrainai.

    Lenkijos valdžia šį atvejį viešai siejo su hibridinėmis grėsmėmis ir įvardijo tikėtiną sabotažo scenarijų. Vėliau, remiantis Lenkijos saugumo institucijų prašymu, Vokietijoje sulaikyti du Turkijos piliečiai, įtariami tiesioginiu padegimu, o tyrėjai nurodė turintys vaizdo įrašų bei kriminalistinių pėdsakų.

    Tuo pat metu Ukrainoje kilo papildomas iššūkis dėl „SpaceX“ įvesto ryšio apribojimo kariniam paketui „Starshield“. Naktį iš spalio 13 į 14 dieną daliai terminalų pradėtas taikyti greičio slenkstis, po kurio ryšys nutraukiamas, o apie pokytį Ukraina, kaip skelbiama, nebuvo informuota iš anksto.

    Ukrainos šaltinių teigimu, praktikoje ryšio sutrikimai pasireiškė jau važiuojant apie 110–120 kilometrų per valandą greičiu, o ribojimo riba siejama su maždaug 160 kilometrų per valandą slenksčiu. Tai galėjo sutrikdyti dalį bepiločių sistemų užduočių, logistinius maršrutus, žvalgybą ir stabilų duomenų perdavimą judančiose platformose.

    Ukrainos pareigūnai ir ryšio technologijų bendruomenės atstovai viešai patvirtino problemą, o Gynybos ministerija nurodė palaikanti kontaktą su JAV partneriais, „SpaceX“ ir NATO, siekiant išsiaiškinti priežastis ir grąžinti pilną funkcionalumą. Taip pat akcentuota, kad standartiniai civiliniai „Starlink“ terminalai, kaip pranešama, veikė be analogiškų trikdžių.

    Šie įvykiai paryškina dvi tendencijas, kurios vis dažniau minimos Europos saugumo diskusijose: kritinės ryšių infrastruktūros pažeidžiamumą ir priklausomybę nuo komercinių technologijų kare. Kai ryšys tampa pagrindiniu mūšio lauko resursu, net lokalaus masto sabotažas ar programinis ribojimas gali sukelti neproporcingai didelį operacinį efektą.

    Tyrimai Bulgarijoje ir Lenkijoje tęsiami, o viešai pateikiamos detalės kol kas fragmentiškos. Vis dėlto sutapimas laike tarp padegimų ir techninių apribojimų iš naujo kelia klausimą, kaip valstybės turėtų užtikrinti tokios infrastruktūros apsaugą ir kokių garantijų gali tikėtis ją naudojantys partneriai.

    „Tai priminimas, kad šiuolaikiniame konflikte ryšio grandinės silpniausia grandis gali tapti lemiamu faktoriumi“, – viešai komentuodami situaciją akcentavo Ukrainos pusės atstovai.

  • DI gali paspartinti Lenkijos pramonę, bet įmones stabdo saugumas ir uždari diegimo modeliai

    Lenkijos pramonė vis dar yra palyginti menkai robotizuota, o įmonės atsargiai vertina dirbtinio intelekto diegimą gamyboje. Tai akcentuota Katovicuose vykusiame Forume Naujoji pramonė, kuriame aptarta, kaip DI galėtų padidinti našumą ir automatizavimo lygį.

    Diskusijos dalyviai sutiko, kad verslas mato DI teikiamą vertę, tačiau baimių vis dar daug. Įmonės neretai renkasi konservatyvų požiūrį, ypač kai kalbama apie kritines gamybos grandis, kuriose klaidos kaina gali būti didelė.

    „Dažnai baimės kyla iš paprasto nežinojimo“, – sakė diskusijoje dalyvavę pramonės atstovai, pabrėžę, kad praktinių kompetencijų trūkumas stabdo sprendimų priėmimą.

    Vienas dažniausių argumentų prieš DI yra saugumas: pramonėje svarbu aiškiai suprasti, kur keliauja duomenys, kas turi prieigą ir kaip užtikrinamas veiklos tęstinumas. Dėl to diegimai dažniausiai planuojami uždarose, griežtai kontroliuojamose aplinkose, kurios geriau atitinka pramonės reikalavimus.

    Tačiau čia išryškėja esminė įtampa: daugeliui DI modelių tobulėti padeda atviresnė ekosistema, platesni duomenų srautai ir nuolatinis mokymas. Uždaruose modeliuose tokį augimą užtikrinti sudėtingiau, o vienam gamintojui praktiškai sunku turėti pilną kontrolę visose tiekimo ir technologijų grandinės dalyse.

    Papildomų abejonių kelia ir vadinamosios DI haliucinacijos, kai kalbos modeliai sugeneruoja įtikinamai skambančią, bet neteisingą informaciją. Pramonėje tai ypač jautru, nes klaidingos rekomendacijos gali paveikti kokybės kontrolę, įrangos darbą ar darbuotojų saugą.

    Vis dėlto pabrėžta, kad tinkamai parinktas ir suvaldytas DI įrankis gali priartinti gamybą prie didesnės procesų autonomijos. Kartu priminta, kad tokie projektai retai būna greiti: realus rezultatas dažniausiai reikalauja didelių resursų, kruopštaus testavimo ir kelių mėnesių darbo nuo pilotinio sprendimo iki stabilios eksploatacijos.

    Forume atkreiptas dėmesys ir į tai, kad vien tik robotų skaičius, tenkantis 10 000 gyventojų, ne visada tiksliai parodo šalies robotizacijos lygį. Rodiklius gali iškreipti pavieniai dideli investiciniai projektai, pavyzdžiui, vienos stambios automobilių gamyklos atsiradimas, kuris statistiškai smarkiai pakelia vidurkį.

    Ekspertų vertinimu, jei Lenkijos pramonė nori sparčiau didinti produktyvumą, vien technologinių sprendimų nepakaks. Ne mažiau svarbios bus aiškios saugumo taisyklės, patikimi diegimo standartai, darbuotojų kompetencijų stiprinimas ir pasitikėjimą kuriantys bandymai realiose gamybinėse situacijose.

  • Po kibernetinės atakos Prancūzijoje pažeidžiami tūkstančiai prekybos centrų šaldytuvų

    Po kibernetinės atakos Prancūzijoje pažeidžiami tūkstančiai prekybos centrų šaldytuvų

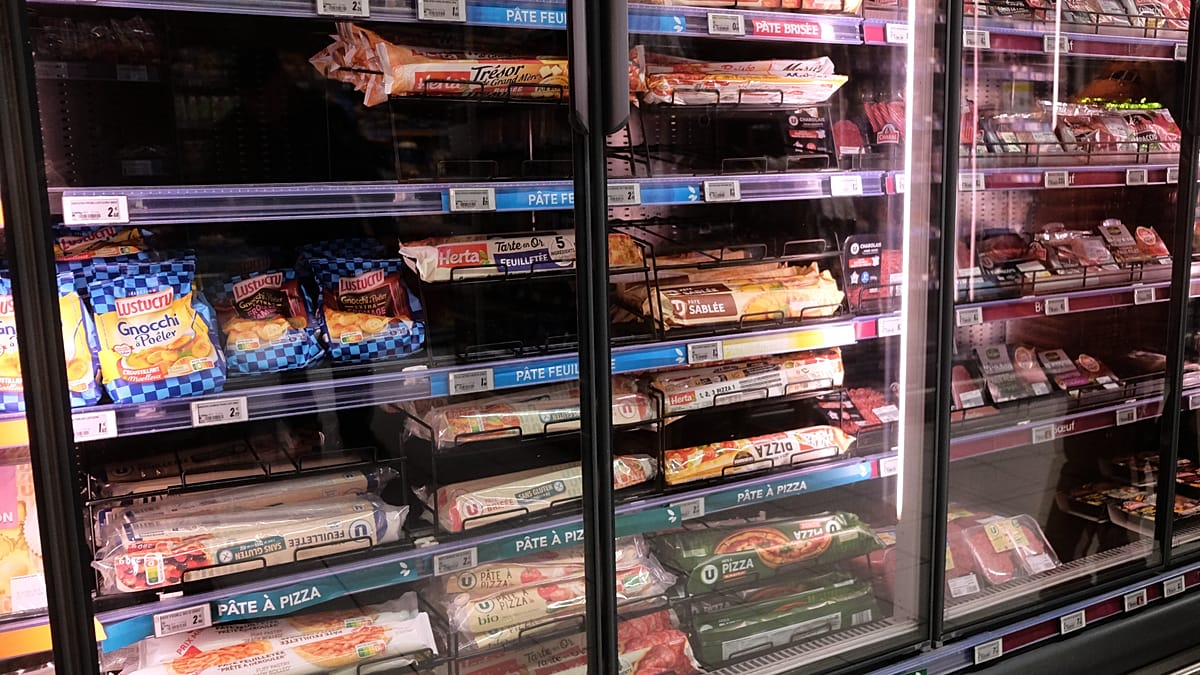
    Prancūzijos pareigūnai tiria kibernetinę ataką, per kurią programišiai perėmė prekybos centrų šaldymo įrangos valdymą mažiausiai 350 parduotuvių. Dėl rankiniu būdu pakeistų temperatūrų darbuotojams teko utilizuoti sugedusią mėsą ir šaldytus produktus.

    Nukentėjusių parduotuvių skaičius sudaro tik nedidelę dalį visų Prancūzijos prekybos centrų, tačiau incidentas išryškino platesnę problemą. Saugumo ekspertai perspėja, kad internete vis dar matoma daugybė panašių, nepakankamai apsaugotų įrenginių sąsajų.

    Tyrėjams neįprasta tai, kad kol kas nepaskelbta nei atsakomybės prisiėmimo, nei išpirkos reikalavimo. Tokių požymių nebuvimas kelia klausimų, nes nusikalstamos grupės dažniausiai siekia greitos finansinės naudos arba viešumo.

    Prancūzijos kibernetinio saugumo institucijos nurodė, kad pažeidimai siejami su šaldymo įranga, kurioje naudojama Danijos bendrovės „Danfoss“ programinė įranga, taip pat su „Copeland“ ir „Dixell“ sistemomis. Pasak specialistų, riziką didina tai, kad dalis įrenginių veikia su pasenusia programine įranga arba jau yra pasiekę gamintojo palaikymo pabaigą.

    Žiniasklaidos skelbiama informacija rodo, kad internete buvo aptikta tūkstančiai viešai pasiekiamų „Danfoss“ valdymo sąsajų. Kibernetinio saugumo bendrovės pažymi, kad senesnės programinės įrangos versijos vis dar plačiai naudojamos, o tai didina tikimybę, kad panašūs incidentai gali pasikartoti ir kitose šalyse.

    „Tai yra elementari kibernetinė higiena: jei ją pamiršti, pasekmės gali būti paprastos ir labai praktiškos – nuo sugedusio maisto iki didelių nuostolių“, – sakė saugumo ekspertas Kenas Munro.

    „Copeland“, valdanti „Dixell“, pripažino pažeidžiamumo faktą ir teigė bendradarbiaujanti su klientais, kad sumažintų riziką. „Danfoss“ savo ruožtu pabrėžė, kad dalis paveiktų įrenginių nebegavo saugumo atnaujinimų, o anksčiau identifikuotos spragos buvo ištaisytos vėlesnėse versijose.

    Incidentas Nyderlanduose

    Tuo pat metu Nyderlanduose mažmeninės prekybos grupė Ahold Delhaize pranešė pradėjusi kontroliuojamą sistemų paleidimą iš naujo po atskiro kibernetinio incidento, paveikusio tinklą Albert Heijn. Nyderlandų NCSC teigė šiuo metu nematantis ryšio tarp šio įvykio ir atakos Prancūzijoje.

    Nyderlandų žiniasklaida pranešė, kad atakos metu galėjo būti pasitelkti serveriai keliose šalyse, tačiau specialistai pabrėžia, jog tai nebūtinai rodo realią užpuolikų buvimo vietą. Toks srauto nukreipimas per tarpinę infrastruktūrą yra įprasta praktika siekiant paslėpti pėdsakus.

    Ką parodė atakos

    Abu įvykiai atkreipė dėmesį į tai, kaip stipriai šiuolaikinė maisto tiekimo grandinė priklauso nuo sklandžiai veikiančių IT sistemų ir elektros tinklo. Jei sutrinka sandėlių, logistikos ar parduotuvių sistemos, atsargų papildymas gali sulėtėti, o parduotuvėse greičiau atsiranda trūkumas.

    Saugumo ekspertai pabrėžia, kad didžiausia rizika kyla tada, kai pramoniniai ir komerciniai įrenginiai paliekami pasiekiami internetu be tinkamos prieigos kontrolės, atnaujinimų ir stebėsenos. Tokiais atvejais ataka gali virsti ne tik duomenų, bet ir fiziniu incidentu, kai tiesiogiai paveikiamas maisto saugumas ir parduotuvių veikla.

  • Vokietija ir Italija siūlo ES avarinį stabdį: valstybės galėtų sustabdyti per daug slegiančius įstatymus

    Vokietija ir Italija siūlo ES avarinį stabdį: valstybės galėtų sustabdyti per daug slegiančius įstatymus

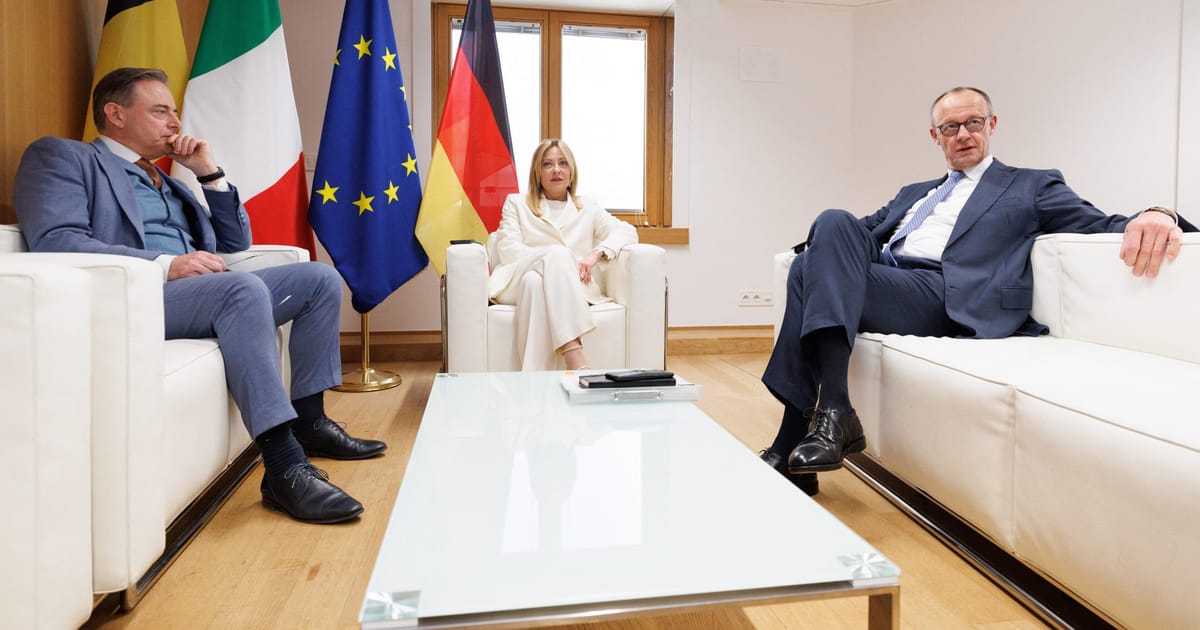
    Vokietijos kancleris Friedrichas Merzas, Italijos ministrė pirmininkė Giorgia Meloni ir Belgijos ministras pirmininkas Bartas de Weveras ragina suteikti ES sostinėms daugiau galios stabdyti naujus Briuselio teisės aktus. Laiške Europos Vadovų Tarybos pirmininkui António Costa jie siūlo vadinamąjį avarinį stabdį, jei nauji reikalavimai, valstybių vertinimu, tampa per didele našta valdžiai ir verslui.

    Politikų argumentas aiškus: ES konkurencingumas silpsta, o biurokratinės procedūros ir reguliavimo kaina ypač smarkiai smogia smulkiajam ir vidutiniam verslui. Laiške pabrėžiama, kad tikslas turėtų būti užkirsti kelią nereikalingoms reguliavimo išlaidoms, kurios ilgainiui gali lemti gamybos pajėgumų mažėjimą ir investicijų traukimąsi iš Europos.

    Kas yra avarinis stabdis?

    Avarinio stabdžio idėja reikštų mechanizmą, leidžiantį valstybėms narėms įsikišti ir laikinai sustabdyti naujų ES teisės aktų priėmimą ar taikymą, jei šie, jų nuomone, neproporcingai apsunkina ekonomiką. Tokia priemonė būtų skirta ne vien pavienėms išimtims, o sisteminiam filtro principui, kai politinis signalas iš sostinių galėtų pristabdyti procesą Briuselyje.

    Šis siūlymas siejamas su platesne kryptimi supaprastinti reguliavimą ir mažinti administracinę naštą, apie kurią pastaraisiais metais vis dažniau kalba tiek pramonė, tiek politikai. Praktikoje tai reikštų daugiau politinio svorio nacionaliniam vertinimui, kad teisėkūros tempas nepralenktų valstybių gebėjimo įgyvendinti pokyčius.

    Supaprastinimas, leidimai ir laikinas pristabdymas

    Be avarinio stabdžio, lyderiai ragina ženkliai pagreitinti planavimo ir leidimų išdavimo procedūras. Jų vertinimu, ilgi derinimai stabdo investicinius projektus, didina kaštus ir mažina ES patrauklumą pramonei, ypač sektoriams, kuriems svarbus greitas pajėgumų plėtimas.

    Laiške taip pat keliama idėja tam tikrose reguliavimo srityse numatyti galimybę laikinai sustabdyti reikalavimų taikymą konkrečiam laikotarpiui, taikant prioriteto taisyklę. Tai būtų politinis bandymas suteikti ekonomikai daugiau kvėpavimo, kai įmonės susiduria su kelių reformų našta vienu metu.

    Kontekstas prieš ES lyderių susitikimą

    Raginimas pasirodė prieš artėjantį Europos Vadovų Tarybos susitikimą Briuselyje, kuriame lyderiai ketina aptarti ilgalaikį ES biudžetą, energijos kainas ir paramą Ukrainai. Konkurencingumo klausimas tapo vienu iš centrinių ES darbotvarkėje, ypač matant pramonės aktyvumo svyravimus ir investicijų konkurenciją su kitais regionais.

    Toliau lieka atviras esminis klausimas, kaip toks avarinis stabdis derėtų su įprasta ES teisėkūros tvarka ir institucijų pusiausvyra. Vis dėlto pats siūlymas rodo didėjantį spaudimą Komisijai ieškoti greitesnių ir verslui paprastesnių sprendimų, kad bendrosios rinkos taisyklės padėtų augti, o ne taptų papildomu barjeru.

  • Europos privatumo reguliuotojai griežtina taisykles išmaniesiems akiniams: šviesos, garsai ir atsakomybė

    Europos privatumo reguliuotojai griežtina taisykles išmaniesiems akiniams: šviesos, garsai ir atsakomybė

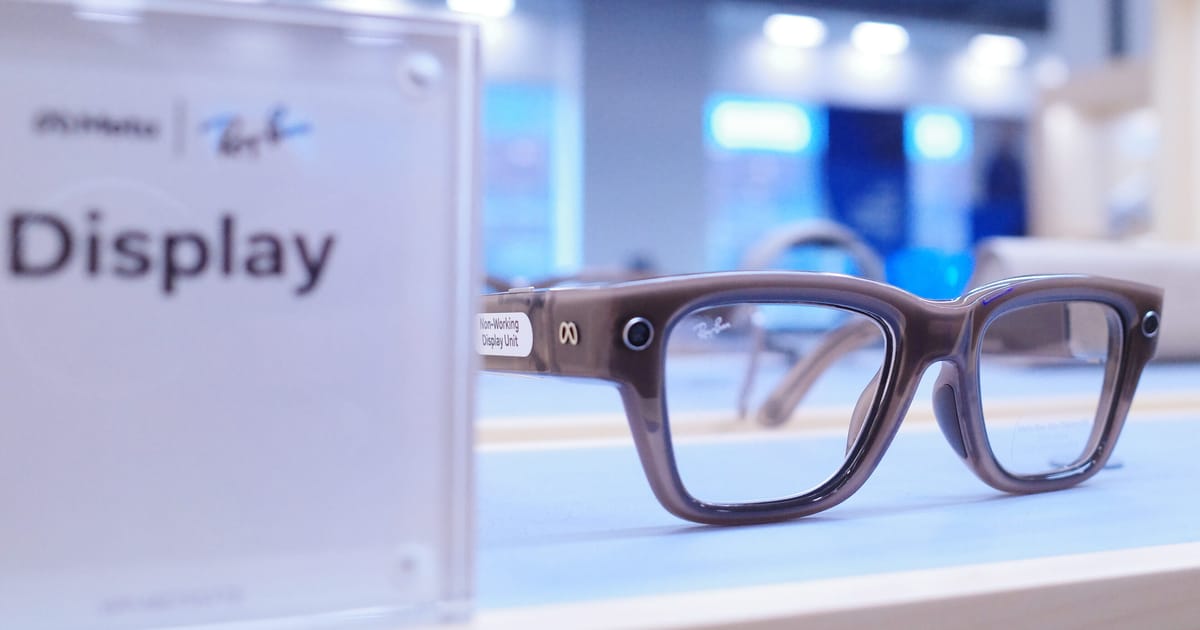
    Europos duomenų apsaugos institucijos siunčia aiškią žinią išmaniųjų akinių rinkai: filmuojant viešumoje turi būti lengva ir iš karto suprasti, kad žmogus yra įrašinėjamas. Europos duomenų apsaugos valdyba, vienijanti nacionalinius priežiūros organus, pateikė rekomendacijas, kurios gali pakeisti tai, kaip tokie įrenginiai kuriami ir parduodami Europoje.

    Reguliuotojų vertinimu, vienas svarbiausių principų yra skaidrumas, todėl išmaniuosiuose akiniuose turėtų veikti aiškūs signalai apie įrašymą. Siūloma derinti kelias priemones, pavyzdžiui, mirksinčias lemputes, garsinius perspėjimus ar kitas dizaino užuominas, kad aplinkiniai galėtų atpažinti įrenginį ir suprasti, kada jis renka vaizdo ar garso duomenis.

    Taip pat aptariamos ir modernesnės priemonės, kurios perkeltų perspėjimą į skaitmeninę erdvę, pavyzdžiui, pranešimai netoliese esantiems žmonėms į telefonus. Nors tokia idėja techniškai sudėtinga, ji atspindi kryptį, kuria juda privatumo priežiūra: vien vartotojo geros valios neužtenka, o skaidrumas turi būti įdiegtas pačiame produkte.

    Svarbi žinia rinkai yra ir atsakomybės klausimas. Reguliuotojai pabrėžia, kad privatumo reikalavimų laikymasis gali būti vertinamas ne tik per vartotojo elgesį, bet ir per gamintojų bei susijusių programėlių ar paslaugų teikėjų veiksmus, ypač jei jie nulemia, kaip lengvai ir nepastebimai galima filmuoti.

    Europos bendrasis duomenų apsaugos reglamentas daugiausia taikomas organizacijoms, tačiau yra išimtis asmeniniam, namų ūkio naudojimui. Vis dėlto išmaniųjų akinių atveju siūloma šią išimtį aiškinti siaurai, nes turinys dažnai greitai patenka į socialinius tinklus ir gali būti prieinamas neribotam žmonių skaičiui, o tai jau priartėja prie viešo duomenų tvarkymo.

    Kontekstas rinkoje rodo, kodėl šios rekomendacijos atsiranda dabar. Tokie gamintojai kaip „Meta“ išmaniuosius akinius pristato kaip stilingus ir diskretiškus įrenginius, o tai vartotojams patogu, bet aplinkiniams kelia daugiau rizikų. Kartu didieji žaidėjai, tarp jų „Samsung“ ir „Google“, yra paskelbę apie bendradarbiavimą kuriant naują išmaniųjų akinių kryptį, o „Apple“ planai šioje srityje viešojoje erdvėje taip pat aptarinėjami vis dažniau.

    Nors Europos duomenų apsaugos valdybos pozicija pati savaime nėra tiesiogiai privaloma, ji paprastai tampa orientyru, kaip nacionalinės institucijos vėliau vertins realius skundus ir tyrimus. Dėl to gamintojams tai yra signalas iš anksto peržiūrėti techninius sprendimus, vartotojų informavimą ir numatytą įrenginių naudojimo scenarijų, kad atitiktų privatumo reikalavimus dar prieš pasirodant naujiems produktams.

    Reguliuotojai taip pat kalba apie poreikį kurti bendrus, visai rinkai taikomus standartus, kurie padėtų žmonėms atpažinti išmaniuosius akinius ir suprasti, kaip tvarkomi duomenys. Praktikoje tai gali reikšti, kad Europoje įsitvirtins aiškesnės, vienodesnės taisyklės, o įrenginių dizainas taps mažiau nematomas, bet labiau prognozuojamas aplinkiniams.

    Privatumo tema išmaniųjų akinių kontekste vis labiau susikerta ir su dirbtinis intelektas pažanga, nes įrenginiai gali ne tik filmuoti, bet ir realiu laiku atpažinti objektus, versti tekstą ar apibendrinti aplinką. Tokios funkcijos didina patogumą, tačiau kartu kelia klausimų, kaip užtikrinti, kad viešumoje renkami duomenys būtų minimalūs, aiškiai paaiškinti ir tvarkomi teisėtai.

  • „Ledger“ patvirtino šnipinėjimo implantą piniginėse: „MediaMarkt“ Europoje stabdo prekybą

    „Ledger“ patvirtino šnipinėjimo implantą piniginėse: „MediaMarkt“ Europoje stabdo prekybą

    Kriptovaliutų aparatinės piniginės gamintoja „Ledger“ patvirtino, kad dalyje įrenginių, parduotų per platintoją CryptoBilis, aptiktas fizinis implantas. Pasak bendrovės saugumo komandos „Donjon“, jis įrenginio pradinės sąrankos metu gali nuskaityti ekrane rodomą 24 žodžių atkūrimo frazę ir perduoti ją per mobilųjį ryšį.

    „Ledger“ teigimu, implantas nėra susijęs su paties įrenginio programinės įrangos pakeitimais: nebuvo modifikuotas saugusis lustas ir „Ledger“ operacinė sistema, taip pat nebuvo tiesiogiai keičiami pasirašomi pervedimai ar parašai. Vis dėlto pavogta atkūrimo frazė yra kritinis pažeidimas, nes suteikia galimybę perimti kriptoturto valdymą be papildomo vartotojo patvirtinimo.

    Bendrovė šį patvirtinimą pateikė po to, kai viešojoje erdvėje pasirodė informacija apie lėšų praradimus, siejamus su per CryptoBilis įsigytais įrenginiais. „Ledger“ pabrėžia, kad internete platinami nuostolių dydžiai yra trečiųjų šalių vertinimai, o galutinis paveiktų vartotojų skaičius ir bendra suma kol kas nėra patikrinti.

    „Internete cirkuliuojantys skaičiai yra trečiųjų šalių, o „Ledger“ jų dar pilnai nepatikrino“, – sakė bendrovė savo pranešime.

    „Ledger“ taip pat nurodė neturinti požymių, kad būtų pažeista jos infrastruktūra, vidinės sistemos ar paslaugos. Anot bendrovės, problema yra susijusi su konkrečiais tiekimo grandinės ir perpardavimo kanalų atvejais, todėl CryptoBilis paprašyta laikinai sustabdyti prekybą ir siuntas, kol bus baigtas aparatinės įrangos tyrimas.

    Poveikis prekybai Europoje

    Atskirai pranešta, kad „MediaMarkt Saturn“ nuo spalio 13 dienos sustabdė „Ledger“ įrenginių pardavimą tiek fizinėse parduotuvėse, tiek internetu Europoje. Sprendimas priimtas po kliento Vokietijoje pranešimo apie aptiktą įtartiną modifikaciją, nors šiame konkrečiame atvejyje apie lėšų praradimą nepranešta.

    Situacija dar kartą primena pagrindinę taisyklę kriptoturto saugumo srityje: atkūrimo frazė turi likti tik pas vartotoją ir niekada negali būti fotografuojama, siunčiama ar įvedama į nepatikimas sistemas. Jei kyla įtarimų dėl įrenginio autentiškumo, ekspertai rekomenduoja jo nenaudoti, nefiksuoti slaptų duomenų ekrane ir dėl tolimesnių veiksmų pirmiausia koordinuoti sprendimus su teisėsauga.

    Ką daro rinka ir gamintojai

    Incidentas paskatino ir kitus aparatinės piniginės gamintojus griežtinti perpardavėjų kontrolę. Pavyzdžiui, „Trezor“ nurodė neturinti duomenų apie paveiktus savo įrenginius, tačiau prevenciškai pašalino CryptoBilis iš savo platintojų sąrašo ir pranešė peržiūrinti platinimo tinklą.

    Kita bendrovė „OneKey“ taip pat paskelbė nutraukusi CryptoBilis įgaliojimus ir pradėjusi platesnį partnerių patikrinimą. Pasak įmonės, daliai per šį pardavėją įsigytų įrenginių siūlomas nemokamas pakeitimas, siekiant sumažinti riziką vartotojams.

  • Lenkija ir Latvija stiprina kibernetinį saugumą: sutarta dėl greitesnės reakcijos į incidentus

    Lenkija ir Latvija pasirašė naują susitarimą, kuriuo siekiama sustiprinti abiejų šalių bendradarbiavimą kibernetinio saugumo srityje. Apie tai pranešė Lenkijos gynybos viceministras Cezary Tomczykas, viešėjęs Rygoje.

    Susitarimas numato greitesnę informacijos apsikeitimo tvarką ir labiau suderintą reagavimą į kibernetinius incidentus. Praktikoje tai reiškia ankstesnį grėsmių aptikimą, spartesnį perspėjimą partneriams ir aiškesnes procedūras, kai ataka paliečia kelias sistemas ar valstybes vienu metu.

    Kas numatyta susitarime?

    Anot Cezary Tomczyko, šalių incidentų valdymo komandų bendradarbiavimas tęsiasi nuo 2021 metais, tačiau dabar jam suteikiamas naujas mastas. Po kelių mėnesių derybų suderinta, kaip operatyviau keistis duomenimis apie grėsmes ir koordinuoti veiksmus incidentų metu.

    Numatytos ir bendros mokymų bei pratybų programos, taip pat bendri projektai, susiję su tyrimais ir naujų kibernetinio saugumo sprendimų taikymu. Tokios priemonės dažniausiai orientuotos į realių scenarijų treniruotes, kai vienu metu tenka stabdyti atakas, atkurti paslaugas ir komunikuoti su visuomene.

    „Mūsų incidentų reagavimo komandų bendradarbiavimas tęsiasi nuo 2021 metais. Šiandien, po mėnesių derybų, suteikiame jam naują dimensiją“, – sakė Cezary Tomczykas.

    Kodėl tai svarbu regionui?

    Latvijos naujienų agentūra LETA, remdamasi Latvijos gynybos ministerija, nurodė, kad susitarimas apima ir švietimą, mokymą bei gebėjimų stiprinimą kibernetinio saugumo srityje. Taip pat kalbama apie keitimąsi informacija apie naudojamus įrankius ir atliekamus tyrimus, bei bendrą planavimą vykdant koordinuotas operacijas.

    Pastaraisiais metais Europos valstybės vis dažniau akcentuoja, kad kibernetinės atakos gali turėti tiesioginį poveikį kritinei infrastruktūrai ir kasdienėms viešosioms paslaugoms. Dėl to vis daugiau dėmesio skiriama ne vien prevencijai, bet ir pasirengimui greitai atkurti veiklą po incidento, kai sutrinka ryšiai, energetika ar valstybiniai registrai.

    LETA taip pat priminė, kad Latvija ir Lenkija yra strateginės sąjungininkės, turinčios ilgą gynybinio bendradarbiavimo istoriją. Lenkijos kariai prisideda prie NATO daugianacionalinės brigados Latvijoje, kuriai vadovauja Kanada, o Lenkijos karinės oro pajėgos ne kartą dalyvavo NATO oro policijos misijoje Baltijos šalyse.