Tag: Kibernetinis saugumas

  • „Hostinger“ vadovas: DI įrankiai sparčiai tobulėja, bet žmonės vis dar nedrįsta jais naudotis

    „Hostinger“ vadovas: DI įrankiai sparčiai tobulėja, bet žmonės vis dar nedrįsta jais naudotis

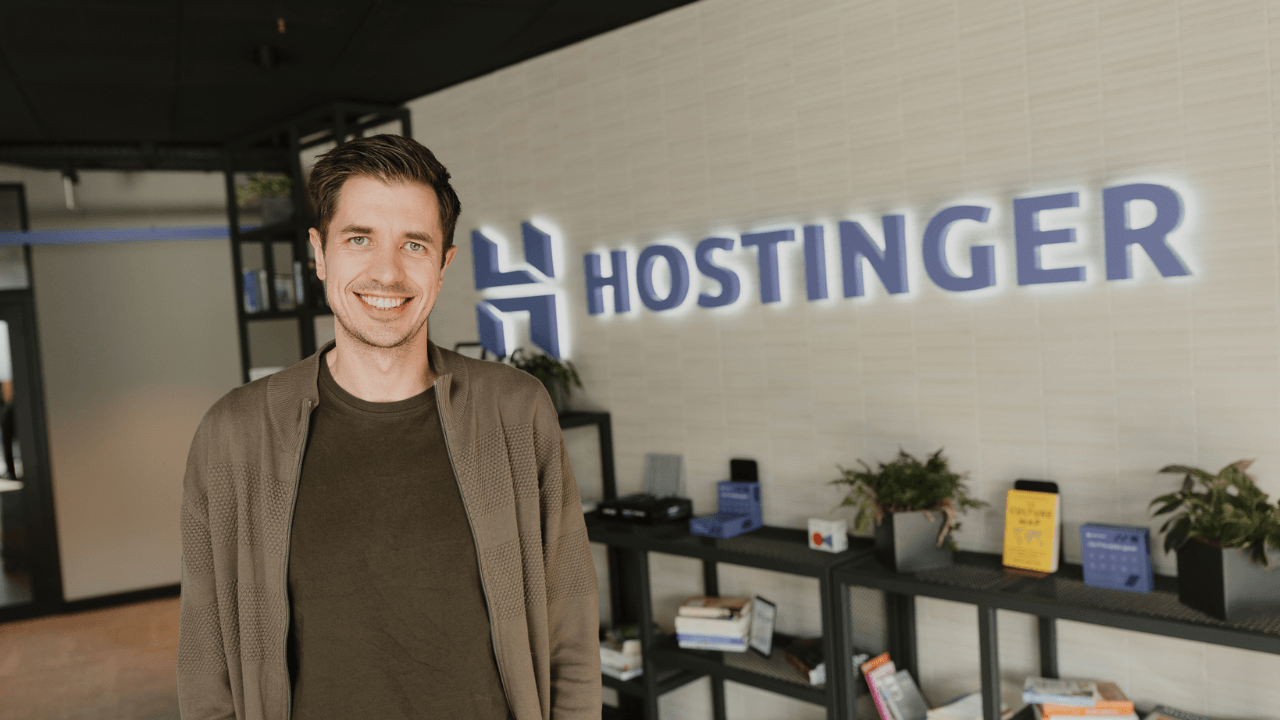
    DI šiandien leidžia per kelias minutes sukurti interneto svetainę, paleisti produktą ar net pradėti programinės įrangos verslą be programavimo žinių. Tačiau „Hostinger“ vadovo Giedriaus Zakaičio teigimu, technologijos juda greičiau nei vartotojų noras keisti įpročius ir pasitikėti naujais sprendimais.

    Lietuvių technologijų bendrovė „Hostinger“, nuo klasikinio hostingo paslaugų teikėjo vis labiau pereinanti prie DI pagrįstos platformos, šį atotrūkį laiko vienu svarbiausių iššūkių. Pasak įmonės, tikslas yra ne tik padėti sukurti projektą, bet ir užtikrinti, kad žmonės gebėtų jį kasdien valdyti bei auginti.

    Nuo hostingo iki verslo valdymo

    G. Zakaitis primena, kad dar prieš dešimtmetį vien „WordPress“ diegimas daugeliui reiškė failų kėlimą, duomenų bazės kūrimą ir konfigūravimą. Vėliau tai virto vieno paspaudimo veiksmu, o hostingo paslauga tapo beveik nematoma, nes vartotojai tiesiog tikisi, kad viskas veiks.

    Jo teigimu, „Hostinger“ vaidmuo visada buvo sudėtingus techninius dalykus paversti suprantamais ne techniniams žmonėms. Dabar, DI įrankiams supaprastinus kūrimą, esminis klausimas keičiasi iš ar galiu sukurti į tai, ar sugebėsiu realiai valdyti verslą.

    „Šiandien pats hostingas beveik tapo abstrakcija. Apie jį nebekalbama, tiesiog tikimasi, kad viskas veiks“, – sakė Giedrius Zakaitis.

    „Anksčiau turėjai idėją ir klausdavai, ar gali ją įgyvendinti. Reikėjo programuotojo, komandos arba biudžeto. Dabar viskas keičiasi: sukurti darosi lengva, o pagrindinis klausimas tampa, ar sugebėsi verslą valdyti“, – sakė Giedrius Zakaitis.

    Saugumas, kai kurti gali kiekvienas

    Kai programinę įrangą kurti ir diegti gali žmonės be techninio pasirengimo, didėja rizika, kad bus palikta saugumo spragų. G. Zakaičio vertinimu, atsakomybė tenka ne tik vartotojui, bet ir platformai, kuri turi įdiegti saugiklius bei padėti suprasti, kas vyksta sistemos viduje.

    Jis kaip pavyzdį mini didėjantį susidomėjimą virtualiais serveriais, kurie vis dažniau naudojami DI agentams ar individualiems įrankiams. Tokiais atvejais svarbu ne tik suteikti infrastruktūrą, bet ir aktyviai reaguoti į naujas grėsmes, nes daugelis vartotojų neturi resursų įvertinti pažeidžiamumų.

    „Įmonė gali identifikuoti atakų kryptis ir įdėti saugiklius, užuot tiesiog davusi virtualų serverį ir palikusi žmogų vieną“, – sakė Giedrius Zakaitis.

    Globali plėtra ir „pasidaryk pats“ kultūra

    G. Zakaitis pabrėžia, kad „Hostinger“ augimas buvo paremtas reinvestuojamomis pajamomis, o ne išoriniu finansavimu. Jo vertinimu, istoriškai mažesnės kapitalo galimybės Lietuvoje paskatino technologijų įmones išmokti efektyviau naudoti išteklius ir nuo pat pradžių orientuotis į tarptautines rinkas.

    Pasak jo, lokalizacija reiškia daugiau nei vertimą, nes skiriasi vartotojų lūkesčiai, vertinimo įpročiai ir kainodaros logika. Norint sėkmingai augti, reikia vietos komandos, kuri suprastų kultūrą ir galėtų pritaikyti produktą realiam pirkėjų elgesiui.

    „Negali tiesiog paimti vienos kainos ir ją perkelti į kitą rinką. Reikia paketų ir kainodaros, kuri atitinka tos šalies realybę“, – sakė Giedrius Zakaitis.

    DI greitėja, bet įpročiai keičiasi lėtai

    „Hostinger“ vadovas teigia, kad jį labiausiai nustebino du dalykai: kaip sparčiai patobulėjo DI galimybės ir kaip lėtai jas priima vartotojai. Net kai žmonėms aiškiai parodoma, kad užduotis užtruks minutes, jie neretai atideda veiksmą, nes vis dar įsivaizduoja, jog reikės savaitės ar programuotojo pagalbos.

    Jo teigimu, dalis vartotojų ir toliau renkasi „WordPress“ vien todėl, kad tai įrankis, prie kurio priprasta per daugelį metų. Dėl to DI sprendimų plėtra tampa ne vien technologijų klausimu, o komunikacijos, pasitikėjimo ir vartotojų edukacijos uždaviniu.

    „Technologijų riba smarkiai pasistūmėjo, bet žmonių mąstysena ne visada juda kartu“, – sakė Giedrius Zakaitis.

    „Jei prieš trejus metus būčiau bandęs nuspėti, kur bus DI dabar, būčiau nuvertinęs technologijos galimybes, bet pervertinęs, kiek žmonės ir įmonės ja realiai naudosis“, – sakė Giedrius Zakaitis.

    Rugsėjį „Hostinger“ savo viziją išbandė praktikoje surengusi 21 dienos iššūkį, kuriame dalyviai buvo kviečiami per tris savaites paversti idėją veikiančiu internetiniu verslu. Įmonės teigimu, tokie projektai geriausiai parodo, kad didžiausia kliūtis dažnai yra ne technologijos, o lūžis galvoje, kai žmogus pagaliau patiki, kad gali pradėti pats.
  • ES susiduria su spaudimu užpildyti Ukrainos „Starlink“ spragą: skubina alternatyvias palydovines ryšio galimybes

    ES susiduria su spaudimu užpildyti Ukrainos „Starlink“ spragą: skubina alternatyvias palydovines ryšio galimybes

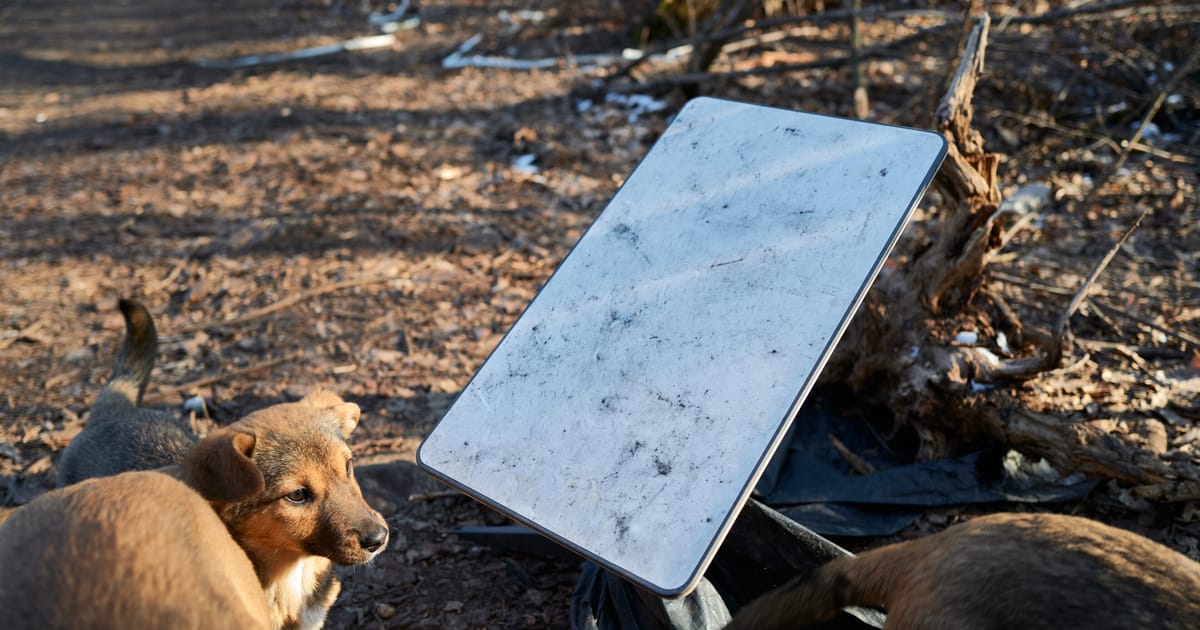
    Europos Sąjunga patiria vis didesnį politinį spaudimą užtikrinti, kad Ukrainos kariuomenė išlaikytų patikimą ryšį fronte, po to, kai pastarosiomis dienomis fiksuoti „Starlink“ ryšio apribojimai. Europos Parlamento nariai ragina Europos Komisiją paspartinti sprendimus, kurie leistų Ukrainai greičiau pasinaudoti europinėmis palydovinio ryšio priemonėmis.

    Ukrainos prezidentas Volodymyras Zelenskis po ES vadovų susitikimo Briuselyje teigė, kad ryšio spartos sumažinimas turėjo tiesioginių pasekmių gynybai. Pasak jo, „Starlink“ buvo naudojamas padedant atremti atakas, įskaitant bepiločius orlaivius, smogiančius civilinei infrastruktūrai.

    „Tai buvo labai pavojinga ir nemaloni staigmena“, – sakė Volodymyras Zelenskis.

    Ukraina nuo plataus masto karo pradžios plačiai rėmėsi „Starlink“ palydoviniu internetu, kuris tapo kritiškai svarbus ryšiui, dronų operacijoms ir dalinių koordinavimui, ypač ten, kur antžeminė infrastruktūra pažeista. Ši priklausomybė kelia riziką, kai paslaugos sąlygos ar techniniai parametrai gali keistis dėl politinių sprendimų ar tiekėjo nustatytų ribojimų.

    Situacija paskatino griežtesnes diskusijas Briuselyje dėl to, ar Europos saugumas gali priklausyti nuo vieno privataus tiekėjo ir JAV politinės krypties. Kai kurie europarlamentarai pabrėžia, kad Ukrainos ryšio stabilumas yra tiesiogiai susijęs ir su Europos saugumo interesais, todėl būtina turėti daugiau nei vieną patikimą sprendimą.

    Govsatcom ir derybos su Ukraina

    Europos įstatymų leidėjai ragina Europos Komisiją greičiau užbaigti derybas, kad Ukraina galėtų prisijungti prie ES telkiamų saugaus ryšio pajėgumų, kurie vystomi per Govsatcom iniciatyvą. Ši programa sukurta tam, kad dalyvaujančios valstybės turėtų prieigą prie saugių vyriausybinių ryšio paslaugų, įskaitant krizių valdymą ir gynybos poreikius.

    Europos Komisija viešai patvirtino, kad vyksta pokalbiai su Ukraina dėl glaudesnio įtraukimo į Govsatcom. Tačiau proveržio kol kas nėra, o tai ir didina spaudimą greičiau suderinti teisinius bei techninius klausimus, kad sprendimai įsigaliotų ne po mėnesių, o per kuo trumpesnį laiką.

    Alternatyvų paieška ir IRIS² grafikas

    Kartu su trumpalaikiais sprendimais ES politikai vis garsiau kelia klausimą apie ilgalaikę Europos alternatyvą komerciniams JAV tinklams. Dėl to dažniau minima IRIS² programa, kuri turėtų sukurti europinį daugiapaskirtį palydovinio ryšio tinklą, tačiau šiuo metu planuojama, kad sistema pilnu pajėgumu veiks tik apie 2030 metus.

    Dėl tokio termino dalis politikų akcentuoja, kad vien tik IRIS² neatsakys į neatidėliotinus Ukrainos poreikius, todėl būtina derinti kelias kryptis: spartinti prieigą prie jau turimų europinių pajėgumų, stiprinti bendradarbiavimą su sąjungininkais ir mažinti kritinę priklausomybę nuo vieno tiekėjo. Tuo pat metu Ukrainos vadovybė teigia dirbanti dvišaliu formatu su atskiromis ES valstybėmis, siekdama papildomų ryšio galimybių.

    Ši istorija Briuselyje taip pat vėl iškelia platesnę temą apie strategines technologines priklausomybes: nuo ryšio ir kosmoso infrastruktūros iki gynybos tiekimo grandinių. ES institucijos vis dažniau pabrėžia, kad saugumas priklauso ne tik nuo ginkluotės, bet ir nuo atsparių, europiniais sprendimais paremtų ryšio technologijų.

  • Kibernetinių atakų Lenkijoje šuolis: ekspertai įspėja, kodėl vienkartinių mokymų įmonėms nepakaks

    Lenkijoje sparčiai daugėja kibernetinių incidentų, o įmonėms vis dažniau tenka ruoštis ne klausimui ar bus atakuotos, bet kada tai įvyks. Apie tai diskutuota pramonės konferencijoje, kur akcentuota, kad vien technologinių priemonių nebeužtenka.

    Remiantis CERT Polska metine apžvalga, 2025 metais registruotų incidentų skaičius, palyginti su 2024 metais, išaugo 152 proc. Iš viso per metus gauta 658 320 pranešimų, o unikalių saugumo incidentų užfiksuota 260 783.

    Darbuotojas išlieka silpniausia grandis

    „T-Mobile“ kibernetinio saugumo ekspertas ir ICT architektų komandos vadovas Tomasz Wiertelak pabrėžia, kad pirmoji gynybos linija dažnai yra darbuotojas. Jo vertinimu, rinkoje vis dar trūksta nuosekliai ugdomo kibernetinio sąmoningumo, nors investicijos į technines priemones auga.

    Praktikoje organizacijos neretai skiria lėšų ugniasienėms ir tinklo apsaugai, tačiau pamiršta kasdienius darbuotojų įpročius. Būtent nuo jų dažnai prasideda incidentas, kai paspaudžiama nuoroda, atidaromas priedas ar patikimi prisijungimo duomenys.

    Kodėl vienkartiniai mokymai nebeveikia

    Pasak eksperto, kibernetinio atsparumo stiprinimas turi būti tęstinis procesas, apimantis pasirengimą, reagavimą krizės metu ir veiklos atkūrimą po incidento. Vienas mokymų ciklas problemos neišsprendžia, nes atakų schemos kinta nuolat, o darbuotojų budrumas laikui bėgant silpnėja.

    „Negalime manyti, kad jei darbuotojus apmokėme vieną kartą, tema uždaryta. Sąmoningumo ugdymas yra nuolatinis procesas, nes grėsmės keičiasi. Jei vakar kalbėjome apie paprastą apgaulingą žinutę SMS, šiandien, DI laikais, atakos tampa vis labiau ištobulintos ir jas vis sunkiau atpažinti. Todėl kritinis mąstymas tampa itin svarbus“, – sakė Tomasz Wiertelak.

    Konferencijoje pabrėžta, kad organizacijoms svarbu turėti aiškius veiksmų scenarijus, atsakomybių pasidalijimą ir reguliarias pratybas. Taip pat akcentuota, kad rizikos mažinimas priklauso ne tik nuo IT skyriaus, bet ir nuo vadovų sprendimų, procesų bei darbuotojų kasdienės elgsenos.

    Ekspertai atkreipia dėmesį, jog šiuolaikinės atakos dažniausiai yra mišrios: derinama socialinė inžinerija, automatizuoti įrankiai ir tikslinės kampanijos prieš konkrečius sektorius. Dėl to įmonėms vis svarbiau nuolat atnaujinti mokymų turinį, matuoti darbuotojų reakcijas ir realiai tikrinti pasirengimą, o ne apsiriboti formaliu dokumentu ar vienkartiniu seminaru.

  • Europos Vadovų Tarybos susitikimas Briuselyje: ką stebėti dėl biudžeto, Kinijos ir energijos kainų

    Europos Vadovų Tarybos susitikimas Briuselyje: ką stebėti dėl biudžeto, Kinijos ir energijos kainų

    Susitikimas, kuriame darbotvarkę perrašo krizės

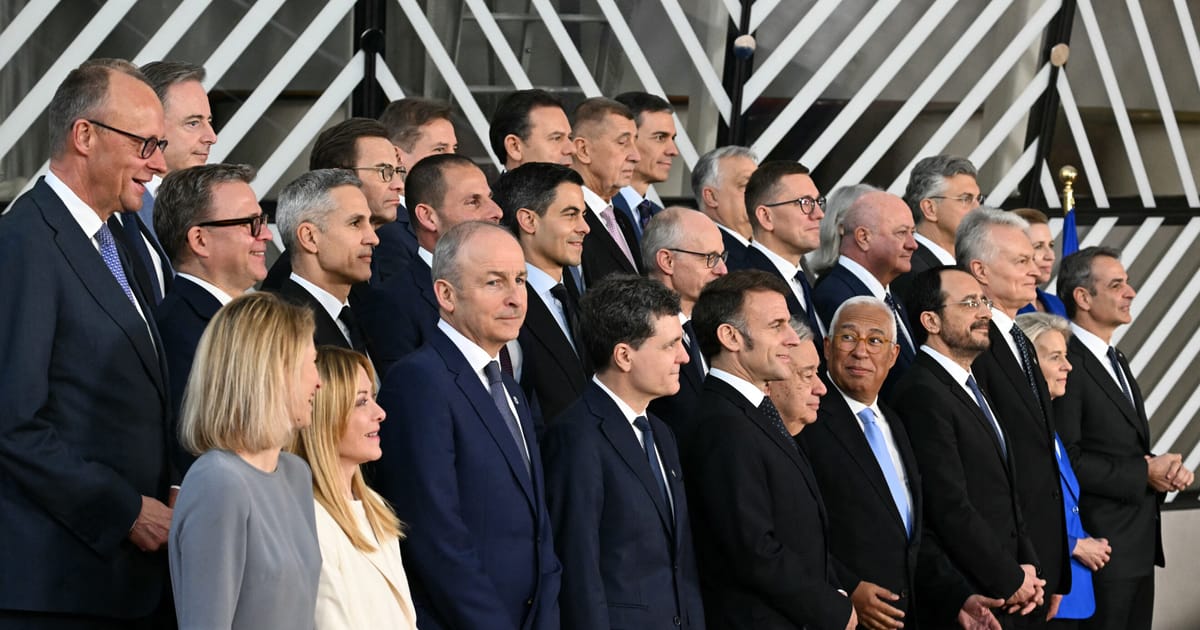
    Europos Sąjungos lyderiai Briuselyje renkasi į dviejų dienų Europos Vadovų Tarybos susitikimą, kuris iš pradžių turėjo koncentruotis į būsimą daugiametį biudžetą. Tačiau derybų foną vis labiau užgožia geopolitinės įtampos, energijos kainų svyravimai, migracijos klausimai ir saugumo situacija Europoje.

    Tokie susitikimai dažnai turi aiškią temą, bet šįkart darbotvarkė tapo ypač tanki. Valstybių vadovams tenka spręsti, kaip suderinti trumpalaikį reagavimą į krizes su ilgalaikiais ES ekonomikos, gynybos ir plėtros tikslais.

    Energijos kainos ir konkurencingumas: kas pasikeis realiai

    Vienas politiškai jautriausių klausimų yra energijos kainos ir jų poveikis pramonei bei gyventojams. Dalis valstybių sieks greitesnių priemonių kainų spaudimui mažinti, o Europos Komisija bus spaudžiama pasiūlyti konkretesnius sprendimus, o ne vien bendrą kryptį.

    Kartu su energija į darbotvarkę grįžta ES konkurencingumo tema: kaip apsaugoti Europos gamybą, išvengti deindustrializacijos ir sumažinti priklausomybes tiekimo grandinėse. Šiose diskusijose neišvengiami ir ginčai dėl to, ar nereikėtų stabdyti dalies naujų reguliavimo iniciatyvų, kurios, kai kurių sostinių vertinimu, didina administracinę naštą.

    Kinija, prekyba ir apsaugos priemonės

    Atskirą bloką sudaro santykiai su Kinija ir ES prekybos disbalansas. Lyderiai aptars, kokių papildomų prekybos gynybos priemonių reikėtų, kad Europos įmonės nebūtų nustumiamos pigesnės produkcijos ir valstybės remiamų konkurentų.

    Šioje temoje svarbi ir politinė dilema: kaip griežtinti apsaugą neprarandant galimybių eksportui ir neprisidedant prie platesnės prekybos konfrontacijos. Todėl daug dėmesio bus skiriama ne tik muitams ar tyrimams, bet ir strateginių sektorių apsaugai bei investicijų rizikų valdymui.

    ES biudžetas: svarbiausia tampa ne skaičiai, o terminai

    Lyderiai grįžta prie ES 2028–2034 metų biudžeto derybų, kuriose jau ryškėja tradicinė takoskyra. Viena stovyklą sudaro valstybės, siekiančios riboti išlaidas, kita gina paramos apimtis sanglaudai ir kitoms programoms, nuo kurių tiesiogiai priklauso regionų investicijos.

    Vis dėlto šįkart esminė intriga yra laikas. Europos Vadovų Tarybos pirmininkas António Costa siekia spartinti procesą, kad susitarimas būtų pasiektas prieš 2027 metais kai kuriose valstybėse vyksiančius rinkimus, kurie gali dar labiau apsunkinti kompromisą.

    Tačiau dalis sostinių skeptiškai vertina griežtus terminus, nes baiminasi, kad jie sumažins derybinę galią. Todėl verta stebėti, ar bus užsiminta apie papildomą neeilinį susitikimą vėlyvą rudenį ir ar metų pabaigos tikslas išliks realus.

    Plėtra, Ukraina ir saugumas jūroje

    Per vakarienę planuojama aptarti ES plėtrą ir vidaus reformas, kurios būtinos, jei Bendrija priimtų naujas nares. Kai kurios kandidatės artėja prie derybų pabaigos, tačiau tuo pat metu kyla klausimas, ar ES instituciškai ir finansiškai pasirengusi plėstis.

    Antrąją dieną daug dėmesio teks Ukrainai ir tolesnei paramai, ypač oro gynybai, finansavimui ir papildomoms priemonėms spaudžiant Rusiją. Diskusijose gali iškilti ir ilgalaikis klausimas, kaip užtikrinti paramą po 2026 metų, kai dabartiniai finansavimo sprendimai jau bus priartėję prie pabaigos.

    Lyderiai taip pat aptars hibridines grėsmes, jūrų saugumą ir padėtį Artimuosiuose Rytuose, nes rizika svarbiausiems laivybos maršrutams gali tiesiogiai veikti Europos ekonomiką ir energijos rinkas. Vienas praktinis kriterijus bus paprastas: ar valstybės pasirengusios ne tik deklaruoti paramą misijoms, bet ir skirti joms daugiau realių pajėgumų.

    Migracija: mažėjant srautams, ginčai niekur nedingsta

    Nors nereguliarios migracijos atvykimų rodikliai kai kuriose kryptyse yra sumažėję, politinė įtampa išlieka. Valstybės nesutaria dėl solidarumo mechanizmų, reagavimo į pasienio krizes ir kontrolės griežtinimo, todėl migracijos tema vėl gali tapti viena labiausiai skaldančių.

    Šiame kontekste susitikimas Briuselyje taps ir testu, ar ES lyderiai sugeba suderinti vidaus politikos spaudimą su bendrais sprendimais. Derybų baigtį dažnai nulemia ne iš anksto paruošti dokumentai, o tai, ar lyderiams pavyks susitarti dėl kelių konkrečių politinių signalų ir veiksmų krypties.

    Galutiniai sprendimai paaiškės tik susitikimui pasibaigus, tačiau stebint diskusijas verta sekti tris dalykus: ar bus pateikta apčiuopiama kryptis dėl energijos kainų, ar biudžeto deryboms bus nustatytas realus grafikas ir ar Ukraina gaus ne tik paramos deklaracijas, bet ir konkretesnius įsipareigojimus.

  • Macronas ir Merzas gali atrakinti 2 trln. eurų ES biudžeto susitarimą, bet spaudimas namuose kausto

    Macronas ir Merzas gali atrakinti 2 trln. eurų ES biudžeto susitarimą, bet spaudimas namuose kausto

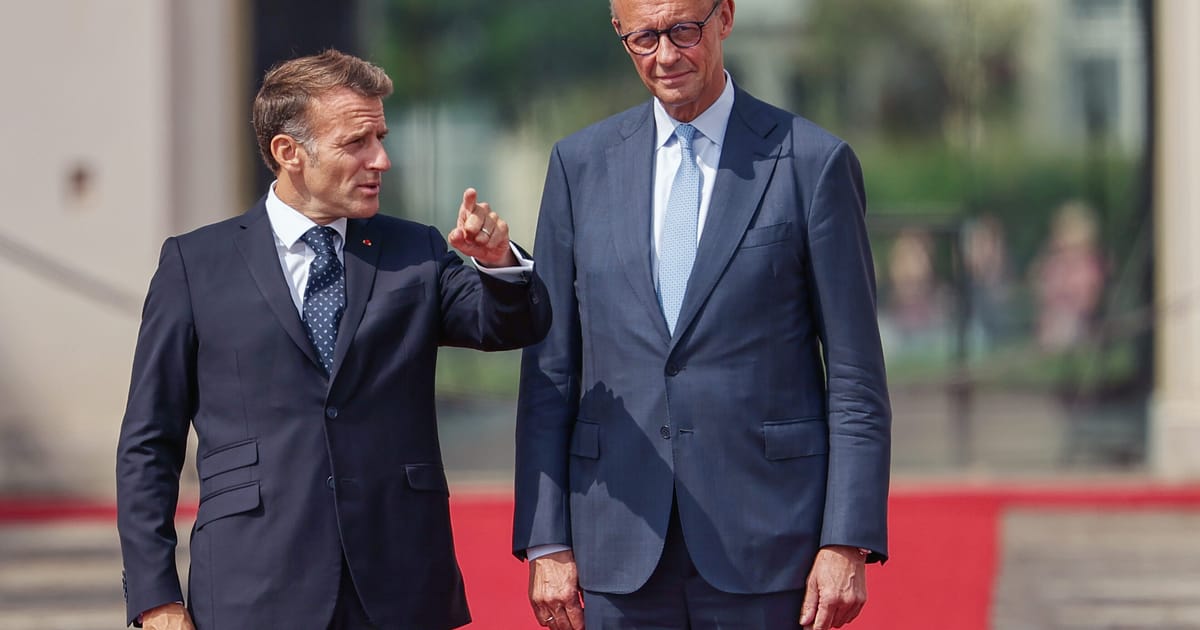
    Prancūzijos prezidentas Emmanuelis Macronas ir Vokietijos kancleris Friedrichas Merzas Briuselyje laikomi dviem politikais, galinčiais pastūmėti į priekį derybas dėl kito septynerių metų Europos Sąjungos biudžeto. Vis dėlto abiejų lyderių manevro laisvę riboja vidaus politika ir augantis spaudimas namuose.

    ES daugiametė finansinė programa yra pagrindinis dokumentas, pagal kurį finansuojamos bendros bloko prioritetinės sritys: nuo žemės ūkio ir regioninės sanglaudos iki mokslinių tyrimų, gynybos, sienų apsaugos ir kibernetinio saugumo. Bendra būsimo laikotarpio suma, apie kurią kalbama derybose, siekia maždaug 2 trilijonus eurų, todėl susitarimas taps vienu svarbiausių Europos politinių sprendimų artimiausiais mėnesiais.

    Pastaruoju metu ryškėja konfliktas tarp valstybių, pasisakančių už mažesnį biudžetą, ir šalių, kurios priešinasi karpymams. Vienoje pusėje yra Vokietijos vadovaujama grupė, akcentuojanti taupymą ir atsargų požiūrį į bendras išlaidas, kitoje pusėje – Prancūzija ir kitos valstybės, siekiančios išlaikyti ambicingą finansavimą naujiems iššūkiams.

    Europos Parlamente biudžeto derybas bendrai kuruojantis Siegfriedas Mureșanas įspėja, kad užsitęsusios diskusijos tarp ES sostinių kelia riziką visam procesui. Jo teigimu, kuo greičiau biudžetas bus patvirtintas, tuo greičiau ES galės įgyvendinti priemones konkurencingumui didinti, saugumui stiprinti ir paramai ūkininkams bei mokslui užtikrinti.

    „Vėlavimai ir užsitęsusios nesutarimų linijos Taryboje kelia nerimą. ES biudžetas gali būti sukurtas tik per kompromisą“, – sakė Siegfriedas Mureșanas.

    Nors galutiniam susitarimui reikės visų valstybių pritarimo, Briuselyje plačiai manoma, kad Prancūzijos ir Vokietijos pozicijų suartinimas būtų esminis lūžio taškas. Diplomatai pabrėžia, kad prie sprendimo taip pat svarbios Italijos ir Lenkijos lyderystės, tačiau startas dažniausiai prasideda nuo Paryžiaus ir Berlyno.

    Problema ta, kad abu lyderiai šiuo metu yra politiškai pažeidžiami. Macronui artėjant prie kadencijos pabaigos, bet kokios didesnės nuolaidos, ypač jei jos būtų siejamos su biudžeto karpymais, gali tapti lengvu taikiniu artėjančios prezidento kampanijos kontekste.

    Prancūzijos vidaus diskusijose reguliariai keliama mintis, kad šalis už savo įnašą į ES biudžetą neva gauna per mažai, todėl Paryžiui sudėtinga viešai pristatyti sprendimus, kurie galėtų atrodyti kaip nusileidimas taupymo stovyklai. Papildomą spaudimą Macronui kelia ir opozicinės politinės jėgos, pasirengusios bet kokį kompromisą pateikti kaip Prancūzijos interesų išdavimą.

    Merzo padėtis Berlyne taip pat komplikuota: po nesėkmių regioniniuose rinkimuose kancleriui tenka skaičiuoti kiekvieną žingsnį, kad oponentai jo neapkaltintų „siunčiant mokesčių mokėtojų pinigus į Briuselį“. Vokietijos pozicija dažnai formuluojama taip, kad geriau jokio susitarimo, nei toks, kuris reikšmingai didintų bendrą biudžeto apimtį.

    Vis dėlto užkulisiuose teigiama, kad Paryžiaus ir Berlyno požiūriai nėra visiškai nesuderinami. Prancūzija linkusi pabrėžti, kad diskusija turėtų suktis ne vien apie karpymus, bet ir apie papildomus pajamų šaltinius ES lygiu, vadinamuosius nuosavus išteklius, pavyzdžiui, tam tikrus sektorių mokesčius.

    Vokietija tokią kryptį svarstyti sutinka, tačiau yra skeptiškesnė dėl to, kiek realiai nauji nuosavi ištekliai galėtų sugeneruoti lėšų. Tai reiškia, kad derybos gali įstrigti tarp dviejų logikų: vieni sieks didesnio finansavimo per naujas pajamas, kiti primins, kad reikės aiškaus ir patikimo lėšų šaltinio, o ne tik politinių pažadų.

    Papildomą įtampą kelia tai, kad ES biudžeto derybos vyksta tuo metu, kai valstybės narės vienu metu spaudžiamos didinti išlaidas gynybai, investuoti į pramonės konkurencingumą ir tuo pat metu amortizuoti ekonominius sukrėtimus. Dėl to net nedideli biudžeto pokyčiai tampa politiškai jautrūs, o kompromisas reikalauja ne tik skaičių, bet ir aiškaus susitarimo, kokias prioritetines sritis Europa finansuos pirmiausia.

    Nors Briuselio susitikimai gali suteikti progą dvišalėms Macrono ir Merzo konsultacijoms, greito proveržio lūkesčiai išlieka santūrūs. ES sostinėse vyrauja nuostata, kad galutinis sprendimas greičiausiai vis tiek remsis Prancūzijos ir Vokietijos kompromisu, tačiau tam prireiks laiko ir politinės drąsos, kurios šiuo metu abiem lyderiams stinga.

  • Ukrainos dronai smogė Rusijos duomenų centrams: kodėl tai trikdo ekonomiką ir kelia teisės klausimų

    Ukrainos dronų smūgiai Rusijos duomenų centrams išryškino naują karo frontą – skaitmeninę infrastruktūrą, kuri maitina ne tik kariuomenės, bet ir civilinį gyvenimą. Po atakų kai kuriuose regionuose fiksuoti debesijos paslaugų sutrikimai, o jų poveikį pajuto tiek įmonės, tiek gyventojai.

    Pranešama, kad buvo taikytasi į „Yandex“ duomenų centrus skirtinguose Rusijos miestuose, o tai galėjo sukelti vėlavimus ir trikdžius paslaugoms, kurios priklauso nuo šios bendrovės debesijos. Tokiose situacijose nukenčia e. prekybos, skaitmeninių atsiskaitymų ir pristatymo programėlių veikla, nes vienas infrastruktūros mazgas aptarnauja tūkstančius klientų.

    Taip pat skelbta apie smūgį į „Sberbank“ duomenų centrą Saratovo srityje, nors banko atstovai viešai teigė, kad veikla nebuvo sutrikdyta. Vis dėlto net ir be visiško veiklos sustabdymo tokie incidentai didina riziką, kad įmonės turės perskirstyti apkrovas, aktyvuoti atsarginius pajėgumus ir trumpuoju laikotarpiu patirti papildomų kaštų.

    Kas pasikeičia, kai taikinys – serveriai?

    Duomenų centrai šiandien atlieka panašų vaidmenį kaip elektros pastotės ar ryšių mazgai: juose sutelkti skaičiavimo resursai, duomenų saugyklos ir tinklo įranga, kuri palaiko kasdienes paslaugas. Smūgis tokiai infrastruktūrai gali apsunkinti priešininko karinį planavimą ir ryšius, tačiau kartu paralyžiuoti civilines paslaugas – nuo mokėjimų iki logistikos.

    Ekspertai atkreipia dėmesį ir į atstatymo sudėtingumą. Duomenų centrams reikalinga specializuota įranga – serveriai, tinklo komutatoriai, aušinimo sistemos, atsarginiai generatoriai – o dalis komponentų yra importuojami ir gali būti sunkiau prieinami dėl sankcijų bei pasaulinės paklausos.

    Tarptautinė teisė: kada objektas laikomas kariniu?

    Pagrindinė diskusija sukasi apie tai, ar duomenų centrai gali būti laikomi teisėtais kariniais taikiniais. Pagal tarptautinės humanitarinės teisės principus objektas paprastai turi realiai prisidėti prie karinių veiksmų, o jo sunaikinimas turi suteikti aiškų karinį pranašumą.

    Problema ta, kad duomenų centrai dažnai yra dvejopo naudojimo: jie vienu metu aptarnauja ir valstybines, ir privačias sistemas, o taip pat – kasdienes civilines paslaugas. Dėl to kiekvienu atveju kyla klausimas, ar smūgis yra proporcingas ir ar galima patikimai atskirti karinę funkciją nuo civilinės.

    „Tai signalas, kad skaitmeninė infrastruktūra tapo tokia pat svarbi kaip energetika ar transportas, todėl jos pažeidžiamumas bus vertinamas iš naujo“, – sakė vienas saugumo politikos tyrėjas.

    Platesnės pasekmės: nuo NATO planavimo iki informacinės erdvės

    Vakarų saugumo struktūros vis dažniau vertina duomenų centrus kaip kritinę infrastruktūrą, kurios sutrikdymas galėtų turėti grandininį poveikį ekonomikai. Didėjant priklausomybei nuo debesijos, incidentai su serverių ūkių veikla gali paveikti viešąsias paslaugas, verslo procesus ir finansinius atsiskaitymus.

    Kartu daugėja diskusijų, ar tokie smūgiai gali netiesiogiai paveikti informacinę erdvę – pavyzdžiui, sumažinti automatizuotų paskyrų aktyvumą, jei jos valdomos iš paveiktų pajėgumų. Vis dėlto nepriklausomi tyrėjai pabrėžia, kad tokį ryšį įrodyti sunku, o išvados dažnai būna spekuliatyvios.

    Šis atakų etapas rodo, kad karas persikelia į infrastruktūrą, kuri anksčiau buvo laikoma „už fronto“. Kuo labiau ekonomika remiasi debesija, tuo didesnė tikimybė, kad duomenų centrai bus vertinami kaip strategiškai svarbūs objektai – ir tuo aštresni bus klausimai, kur baigiasi karinis tikslas ir prasideda civilinės visuomenės žala.

  • Milijonai telefonų galėjo būti pasiekti per reklamas: tyrėjai sieja schemą su Izraelio šnipinėjimo įrankiais

    Milijonai telefonų galėjo būti pasiekti per reklamas: tyrėjai sieja schemą su Izraelio šnipinėjimo įrankiais

    Milijonai telefonų visame pasaulyje galėjo būti pasiekti per internetinės reklamos ekosistemą, kuri, tyrėjų teigimu, buvo išnaudota šnipinėjimo programinei įrangai pristatyti ir taikiniams identifikuoti. Tyrimą atliko Toronto universiteto laboratorija „Citizen Lab“ kartu su kibernetinio saugumo bendrove „Confiant Threat Intelligence“.

    Tyrėjai aprašė metodą, pavadintą „AdFection“, kai pasitelkiamos teisėtos reklamos pirkimo ir rodymo grandinės, kad būtų nukreipiama į infrastruktūrą, siejamą su komercinių šnipinėjimo priemonių tiekėjais. Skirtingai nei įprastos apgaulės, tokio tipo atakose nebūtinai reikia, kad žmogus spustelėtų nuorodą.

    Kaip reklamos tampa atakos kanalu

    Atakos esmė siejama su realaus laiko siūlymų sistema, kai reklamos plotas parduodamas automatiškai, o skelbimai parenkami pagal vartotoją ir jo įrenginį. Tyrėjų vertinimu, prisijungimas prie šios ekosistemos gali suteikti galimybę stebėti įrenginius, atrinkti taikinius ir potencialiai vykdyti vadinamąsias nulinio spustelėjimo atakas.

    Analizuodami didelės apimties reklamos įrašus, tyrėjai nustatė, kad su schema siejami skelbimai per kelis mėnesius pasirodė itin plačiai, įvairiose šalyse, dideliame skaičiuje svetainių ir mobiliųjų programėlių. Tarp vietų, kuriose fiksuotas tokių skelbimų rodymas, minimos ir tarptautinių organizacijų bei Europos institucijų svetainės.

    Kas siejama su operacija?

    Tyrime minėta Izraelio bendrovė „Discover-Tech“, kuri viešai prisistato kaip reklamos technologijų verslas. Tyrėjai teigia, kad jos platforma galėjo sudaryti sąlygas komercinių šnipinėjimo įrankių naudotojams identifikuoti, sekti ir atrinkti įrenginius, pasitelkiant reklamas kaip ryšio kanalą.

    Kaip viena iš su infrastruktūra siejamų šnipinėjimo priemonių įvardyta „Candiru“ kenkėjiška programa. Tyrėjų duomenimis, analizuojant žurnalistų ir darbuotojų įrenginius žiniasklaidos tinkle „Al Jazeera“, buvo nustatyta, kad dešimtys telefonų buvo atrinkti kaip taikiniai, o dalis jų galėjo būti užkrėsti.

    „Prisijungimas prie internetinės reklamos ekosistemos samdomų šnipinėjimo programų pramonei suteikia slapta veikiantį pristatymo kanalą“, – sakė „Citizen Lab“ vyresnysis tyrėjas Billas Marczakas.

    Kodėl tai kelia riziką ir ką tai reiškia vartotojams

    Tyrėjai pabrėžia, kad tai, jog įrenginys buvo nukreiptas į su schema siejamus serverius, nebūtinai reiškia užkrėtimą. Vis dėlto toks mastas rodo sisteminę riziką: reklamos grandinėje dalyvauja daug tarpininkų, o automatizuotas skelbimų pirkimas gali būti išnaudotas ir žvalgybai, ir nusikalstamoms operacijoms.

    Kibernetinio saugumo praktikoje reklamos tiekimo grandinės laikomos patraukliu taikiniu, nes jos leidžia pasiekti dideles auditorijas, o kenksminga veikla gali būti užmaskuota kaip įprastas reklamos srautas. Tyrėjai ragina stiprinti reklamos technologijų patikras, auditus ir incidentų tyrimus, ypač kai skelbimai pasirodo institucijų ir tarptautinių organizacijų svetainėse.

    „Discover-Tech“ ir su ja siejama bendrovė „Integrity Labs“, tyrime minima kaip susijusi su „Candiru“ įsigijimu, į prašymą pakomentuoti viešai iškart nereagavo. Tyrimo išvados paskatino raginimus papildomai įvertinti, ar institucijų infrastruktūra ir vartotojai galėjo būti paveikti.

  • GTA 6 nutekėjimų drama baigta? Hakeris skelbia atsitraukiantis, bet grasina „Rockstar Games“

    GTA 6 nutekėjimų drama baigta? Hakeris skelbia atsitraukiantis, bet grasina „Rockstar Games“

    Po kelių mėnesių GTA 6 nutekėjimų, kurie supurtė žaidimų industriją ir „Rockstar Games“ rinkodaros planus, internete vėl pasirodė jautrių, siužetą galinčių atskleisti detalių. Asmuo ar grupė, prisistatanti „Cyberleek“, teigia, kad tai buvo paskutinis toks epizodas.

    Pasak viešai išplatinto pareiškimo, nutekintojas tikina ketinantis pasitraukti iš veiklos, nes tolesni nutekinimai esą labiausiai pakenktų ne leidėjams, o žaidėjams. Būtent siužeto detalės dažniausiai sukelia didžiausią žalą, nes sugadina netikėtumo efektą ir pirmojo žaidimo įspūdį.

    „Nuo pat pradžių planas buvo vienas: parodyti, kiek žalos gali padaryti nutekėjimai, ir tada sustoti“, – teigiama nutekintojo pareiškime.

    Vis dėlto kartu skelbiamos ir naujos grasinančios užuominos „Take-Two Interactive“ bei kūrėjams. „Cyberleek“ teigia turintis vadinamąjį saugiklį, kuris būtų aktyvuotas, jei bendrovė imtųsi teisinių veiksmų, nors konkrečių įrodymų, kas tiksliai tai būtų, nepateikiama.

    Žaidimų industrijoje tokie pareiškimai paprastai vertinami kaip bandymas daryti spaudimą ir išlaikyti dėmesį, tačiau jie primena ir platesnę problemą: didelių projektų kūrimo metu nutekėjimai gali kilti tiek iš įsilaužimų, tiek iš vidinių šaltinių. Dėl to leidėjai pastaraisiais metais stiprina prieigos kontrolę, darbuotojų tapatybės patikras ir stebėseną, o nutekėjimų tyrimai neretai virsta ilgais teisiniais procesais.

    Toks atvejis taip pat išryškina, kad šiuolaikinėje rinkoje žaidimų informacija turi didžiulę vertę: neoficialūs vaizdai ar detalės greitai pasklinda socialiniuose tinkluose, juos perima turinio kūrėjai, o auditorijos lūkesčiai akimirksniu šokteli. Kūrėjams tai reiškia papildomą spaudimą, nes per anksti pasklidusi medžiaga dažnai būna neišbaigta ir klaidina dėl galutinės kokybės.

    Kol kas nei „Rockstar Games“, nei „Take-Two Interactive“ nepateikė detalių komentarų dėl konkrečių naujų nutekėjimų, o oficiali GTA 6 informacija ir toliau apsiriboja patvirtintais pranešimais. Žaidėjams, norintiems išvengti siužeto atskleidimo, saugiausia remtis tik oficialiais kanalais ir vengti socialiniuose tinkluose plintančių ištraukų.

  • Lenkijos prezidentas pasirašė Energetikos teisės pataisas: daugiau saugumo ir aiškesnės CSIRE taisyklės

    Lenkijos prezidentas Karolis Navrockis pasirašė Energetikos teisės pataisas, kuriomis siekiama sustiprinti šalies elektroenergetikos sistemos saugumą ir atsparumą. Apie tai pranešė Prezidento kanceliarija, pabrėždama, kad pakeitimai atliepia tiek energetikos sektoriaus, tiek rinkos reguliuotojo lūkesčius.

    Vienas svarbiausių naujovių blokų susijęs su centriniu energijos rinkos informacijos sistemos moduliu CSIRE. Įstatymas numato pareigą rinkos dalyviams parengti ir taikyti veiksmų planus atvejams, kai sutrinka su CSIRE susijusių informacinių sistemų darbas ar įvyksta incidentai, galintys paveikti duomenų srautus.

    Praktinis šių nuostatų tikslas yra sumažinti riziką, kad techniniai nesklandumai ar kibernetiniai incidentai paralyžiuos procesus, nuo kurių priklauso energijos tiekimo ir atsiskaitymų grandinė. Pastaraisiais metais Europoje vis daugiau dėmesio skiriama kritinės infrastruktūros kibernetinei saugai, todėl tokie reikalavimai tampa vis labiau standartizuota kryptimi ir nacionaliniu, ir ES lygiu.

    Įstatyme taip pat patikslintos atsiskaitymų taisyklės tais atvejais, kai CSIRE ar su ja bendradarbiaujančios sistemos laikinai tampa nepasiekiamos dėl priežasčių, nesusijusių su įprasta technine avarija. Tokie scenarijai rinkai svarbūs todėl, kad net trumpalaikis sistemų neprieinamumas gali lemti duomenų neatitikimus ir ginčus dėl balansavimo, suvartojimo ar tiekimo apimčių.

    Dar viena pakeitimų dalis numato pareigą energijos rinkos dalyviams teikti perdavimo sistemos operatoriui realaus laiko duomenis, grafikų duomenis ir struktūrinius duomenis. Tai reikšminga sistemos valdymui, nes kuo tikslesni ir operatyvesni duomenys, tuo lengviau planuoti pajėgumus, prognozuoti apkrovas ir užtikrinti stabilų darbą net esant staigiems pokyčiams.

    Pataisos paliečia ir vadinamuosius apmokamus tiekimo laipsnius, kai operatoriaus nurodymu vartotojai už atlygį laikinai mažina energijos suvartojimą. Numatyta, kad tokiais atvejais atsiskaitymą su vartotoju vykdys skirstymo sistemos operatorius, taip supaprastinant procesą ir sumažinant administracinę naštą rinkos dalyviams.

    Energetikos sektoriui tokie pakeitimai svarbūs ne tik kaip teisinis tikslinimas, bet ir kaip signalas apie didėjančius reikalavimus duomenų kokybei, operacijų tęstinumui bei atsparumui incidentams. Rinkoje, kur daugėja decentralizuotos generacijos, kinta vartojimo įpročiai ir auga sistemų skaitmenizacija, duomenų valdymas bei aiškios procedūros tampa kritiškai svarbios tiek tiekimo patikimumui, tiek skaidriems atsiskaitymams.

  • Lenkijoje „PGE“ ir NASK planuoja duomenų centrus: siekia stiprinti valstybės skaitmeninį suverenitetą

    Lenkijos energetikos grupė „PGE“ ir valstybinis kibernetinio saugumo bei skaitmeninių sprendimų institutas NASK pasirašė bendradarbiavimo susitarimą, kuriuo numatomos investicijos į duomenų centrus šalyje. Apie sprendimą paskelbta Europos naujų idėjų forume Sopote, dalyvaujant Lenkijos vyriausybės atstovams.

    Iniciatyvos tikslas – kurti nacionalinę skaičiavimo infrastruktūrą, kuri būtų valdoma ir vystoma remiantis valstybės institucijomis iš energetikos ir skaitmenizavimo sektorių. Toks modelis siejamas su sparčiai augančiu poreikiu kompiuteriniams ištekliams, ypač vystant debesijos paslaugas, didžiųjų duomenų analizę ir DI sprendimus.

    Akcentas – technologinis savarankiškumas

    Lenkijos skaitmenizavimo sritį kuruojantys pareigūnai teigia, kad projektas turėtų sustiprinti technologinį savarankiškumą ir sumažinti kritinės infrastruktūros priklausomybę nuo išorės tiekėjų. Duomenų centrai vis dažniau laikomi strategine infrastruktūra, nes nuo jų priklauso valstybės institucijų skaitmeninės paslaugos, ryšio ir kibernetinio saugumo pajėgumai.

    „Norime, kad skaitmeninimo suverenitetas būtų Lenkijos institucijų rankose“, – sakė Lenkijos vicepremjeras ir skaitmenizavimo ministras Krzysztofas Gawkowskis.

    Renkamos vietos ir vertinamas potencialas

    Lenkijos valstybės turto ministras Wojciechas Balczunas pranešė, kad artimiausiu metu bus atliekamas auditas, kuris turėtų parodyti galimas duomenų centrų vietas. Konkrečios lokacijos kol kas neįvardijamos, tačiau teigiama, kad jų yra ne viena.

    „Tokių centrų statybos rezultatas – ir šiluma, kuri gali būti panaudota vietos bendruomenėms“, – sakė Wojciechas Balczunas.

    „PGE“ vadovybė pažymi, kad įmonės valdomose teritorijose būtų pradedami parengiamieji darbai ir vertinamas projektų mastelis. Taip pat nurodoma, kad tai yra startinis susitarimas, o realios investicijos turės pereiti planavimo ir pasirengimo etapus.

    Energetika ir duomenų centrai: auganti sąsaja

    Duomenų centrų plėtra Europoje vis dažniau siejama su energetikos sektoriumi, nes didelės skaičiavimo galios infrastruktūrai reikia patikimo elektros tiekimo ir aiškaus kainodaros bei tinklų pajėgumų planavimo. Be to, daugelyje šalių ieškoma būdų, kaip duomenų centrų skleidžiamą šilumą panaudoti centralizuotam šildymui, taip didinant bendrą energijos efektyvumą.

    „PGE“ nurodo esanti pasirengusi į projektus įsitraukti kapitalu, tačiau neatmeta galimybės pasirinkti ir išorinių partnerių. Toks sprendimas dažnai taikomas siekiant suderinti finansavimą, technologines kompetencijas ir eksploatavimo patirtį.

    „PGE“ yra didžiausia Lenkijos elektroenergetikos įmonė, o didžioji jos akcijų dalis priklauso valstybei. NASK yra valstybinis tyrimų institutas, prižiūrimas Skaitmenizavimo ministerijos, veikiantis kibernetinio saugumo, tinklų patikimumo ir vartotojų apsaugos srityse.