Tag: Kibernetinis saugumas

  • „Google“ įspėja: DI sutrumpina kibernetinių atakų laiką iki 6 valandų, taikinyje ir įmonių DI turtas

    „Google“ grėsmių žvalgybos komanda perspėja, kad dirbtinis intelektas (DI) sparčiai keičia kibernetinių atakų tempą ir mastą. Naujausiose įžvalgose pabrėžiama, jog užpuolikai vis dažniau remiasi ne vien atskirais užklausų šablonais, o agentais ir automatizacija, leidžiančia greičiau pereiti visą atakos grandinę.

    Pasak „Google Threat Intelligence Group“, po infrastruktūros perėmimo nusikaltėliai gali sukurti ir įvykdyti masinę prisijungimo duomenų vagystės kampaniją per mažiau nei šešias valandas. Tai reiškia, kad organizacijų aptikimo ir reagavimo laikas traukiasi, o tradiciniai saugumo procesai vis dažniau nespėja paskui realų incidento greitį.

    Kaip DI trumpina atakos ciklą?

    „Google“ analitikai teigia stebintys aiškų poslinkį: užpuolikai automatizuoja ne tik turinio kūrimą ar socialinę inžineriją, bet ir veiksmų seką nuo žvalgybos iki išnaudojimo. DI agentai padeda greitai parengti scenarijus, keisti jų variacijas, testuoti masinio siuntimo šablonus, o kai kuriais atvejais ir vykdyti veiksmus su mažesniu žmogaus įsitraukimu.

    Vienas ryškiausių pavyzdžių – atvejis, kai per antrąjį metų ketvirtį po debesijos resursų perėmimo buvo suspėta suplanuoti, sukurti ir paleisti didelės apimties duomenų vagystės kampaniją per trumpiau nei šešias valandas. Ekspertai pabrėžia, kad tokia sparta mažina galimybes laiku sustabdyti plitimą ir apriboti žalą.

    „DI agentų pritaikymas sukuria priešininką, kuris veikia dideliu mastu ir greičiau nei iki šiol, todėl reakcija tampa dar sudėtingesnė“, – sakė Johnas Hultquistas, „Google Threat Intelligence Group“ vyriausiasis analitikas.

    Naujas taikinys – įmonių DI turtas

    Kartu su greitėjančiomis atakomis keičiasi ir taikiniai: „Google“ pastebi augantį susidomėjimą tuo, ką organizacijos kuria ir kaupia DI srityje. Tai apima nuosavus modelius, jų mokymo ar veikimo aplinką, šaltinio kodą, užklausų formuluotes, prieigas prie skaičiavimo resursų, taip pat tyrimų rezultatus.

    Tokie ištekliai tampa vertingi ne tik šnipinėjimui ar duomenų vagystėms, bet ir šantažui. „Google“ nurodo fiksavusi atvejus, kai išpirkos reikalauta mainais už pažadą neviešinti organizacijos DI projektų detalių, įskaitant kodą, užklausas ar vidinius scenarijus.

    Kai kuriais atvejais, pasak analitikų, skirtingų motyvų grupės – tiek finansinės, tiek ideologinės ar susijusios su valstybiniais interesais – gali taikytis į tuos pačius DI išteklius. Tai rodo, kad DI turtas organizacijose tampa savarankiška rizikos kategorija, kuriai nebeužtenka tradicinių IT apsaugos priemonių.

    Ką tai reiškia verslui ir viešajam sektoriui?

    „Google“ išskiria kelias kryptis, kurios formuoja šiandienos rizikos profilį: didėjantį pavojų programinės įrangos tiekimo grandinėse, atakas į su DI susijusią intelektinę nuosavybę ir DI naudojimą keliuose atakos etapuose. Praktikoje tai reiškia, kad vienas incidentas gali vienu metu apimti prieigų vagystę, kodo kompromitavimą ir bandymą pasinaudoti debesijos resursais neteisėtoms užduotims vykdyti.

    Ekspertai atkreipia dėmesį ir į neteisėtą paskyrų perėmimą bei bandymus užgrobti skaičiavimo resursus, kad būtų išvengta didelių modeliavimo kaštų. Toks scenarijus ypač pavojingas organizacijoms, kurios leidžia DI įrankiams jungtis prie vidinių sistemų, automatizuoti procesus ar vykdyti užduotis su plačiomis teisėmis.

    „Google“ vertinimu, DI naudojimas nusikaltėlių veikloje tampa praktiškai universaliu reiškiniu, o didžiausia grėsmė slypi ne pačiame turinio generavime, bet greityje ir automatizacijos mastelyje. Dėl to organizacijoms vis svarbiau inventorizuoti DI turtą, griežtinti prieigų valdymą ir stebėti ne tik tradicinius IT, bet ir DI modelių bei duomenų srautus.

    Ataskaitoje taip pat primenama, kad DI diegimo tempai skirtingose šalyse nevienodi. Nors technologijos prieinamumas auga, reali saugumo branda priklauso nuo valdymo kokybės, procesų ir to, ar organizacijos DI taiko strategiškai, o ne fragmentiškai.
  • ES ir Izraelis artina ryšius: dėmesys oro gynybai, kosmosui ir DI, keičiantis saugumo situacijai

    ES ir Izraelis artina ryšius: dėmesys oro gynybai, kosmosui ir DI, keičiantis saugumo situacijai

    Europos Sąjunga ieško būdų greičiau sustiprinti oro gynybos ir kosmoso pajėgumus, o vienu svarbiausių partnerių vis dažniau įvardijamas Izraelis. Briuselyje šią savaitę vykę susitikimai rodo, kad bendradarbiavimas gali apimti ir gynybai, ir civilinėms reikmėms pritaikomas technologijas.

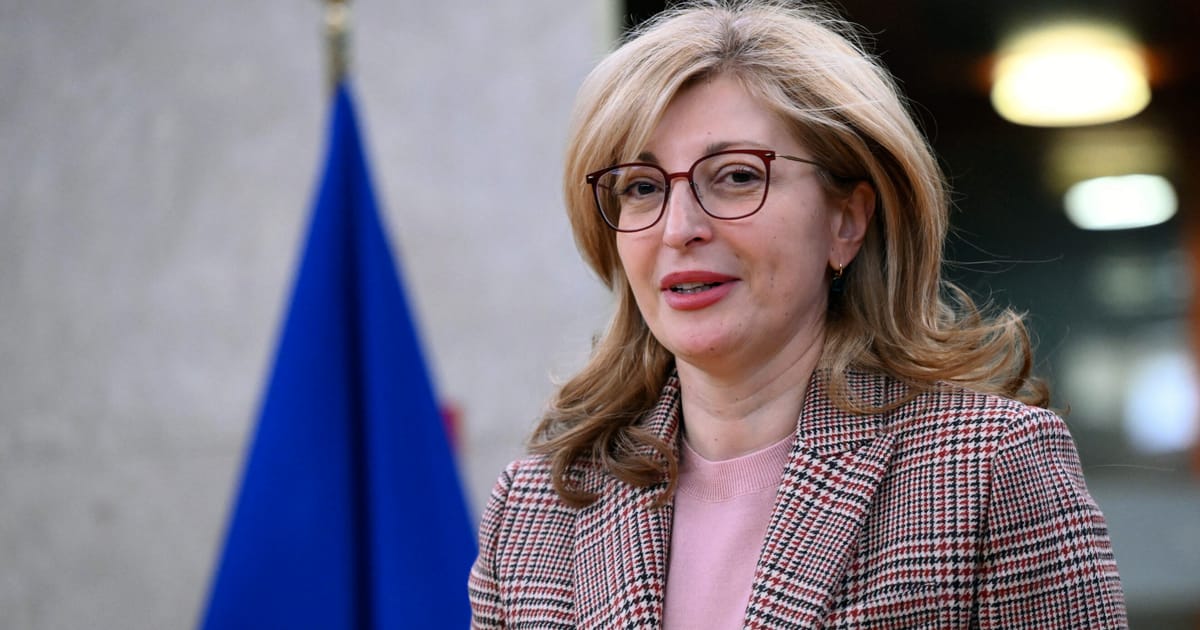
    Izraelio kosmoso agentūros vadovė Shimrit Maman Briuselyje susitiko su Europos Komisijos nare Ekaterina Zaharieva, atsakinga už startuolius, mokslinius tyrimus ir inovacijas. Pokalbiuose akcentuotos sritys, kurios tampa kritiškai svarbios šiuolaikiniam saugumui, įskaitant DI, robotiką ir pažangią palydovinę žvalgybą.

    Kas stumia ES ieškoti partnerių?

    ES institucijos vis dažniau pabrėžia, kad kosmoso infrastruktūra ir oro gynyba yra ne tik karinės, bet ir ekonominės atsparos klausimas. Palydovai reikalingi ryšiams, navigacijai, stebėsenai, o jų pažeidžiamumas didėja dėl augančios įtampos ir karinių pajėgumų plėtros.

    Izraelio pusė atkreipia dėmesį, kad kosmoso militarizacija jau vyksta, net jei visuomenė to ne visuomet pastebi. Todėl, anot pašnekovų, vienai valstybei ar net regionui tampa sunkiau savarankiškai kurti visą technologinę grandinę nuo ankstyvojo perspėjimo iki duomenų analizės.

    Ankstyvasis perspėjimas ir daugiasluoksnė gynyba

    Vienas dažniausiai minimų bendradarbiavimo taškų yra ankstyvojo perspėjimo sistemos, skirtos laiku informuoti gyventojus apie grėsmes. Tokios sistemos remiasi jutiklių tinklais, ryšio kanalais ir automatizuotu sprendimų priėmimu, kad perspėjimai pasiektų žmones per kelias sekundes ar minutes.

    „Vienas dalykų, prie kurių dirbame, yra ankstyvojo perspėjimo sistemos. Svarbu, kaip įspėjimai pasiekia civilius ir kaip tai mažina aukų skaičių“, – sakė Shimrit Maman.

    Pastaruoju metu ES šalyse vis daugiau diskutuojama apie daugiasluoksnį oro gynybos modelį, apimantį dronų, raketų ir orlaivių grėsmes. Kartu su tuo auga poreikis sujungti oro gynybos sprendimus su kosmoso duomenimis, vaizdinimu ir modeliavimu, kur DI gali padėti greičiau apdoroti informaciją ir įvertinti rizikas.

    Pramonės sandoriai ir politiniai ribojimai

    Gynybos pramonės lygmeniu Europoje matyti konkretūs žingsniai: Izraelio bendrovė Rafael Advanced Defense Systems patvirtino, kad Vokietijoje atidarys gamyklą, susijusią su „Iron Dome“ oro gynybos sistemos gamyba. Tuo pat metu Graikija sudarė maždaug 3 000 000 000 eurų vertės susitarimą su Izraelio gynybos institucijomis dėl naujo daugiasluoksnio oro gynybos tinklo.

    Vis dėlto bendradarbiavimą lydi ir politinės įtampos, ypač dėl karo Gazos Ruože ir su tuo susijusių debatų ES viduje. Dalis valstybių anksčiau buvo atsargesnės dėl jautrių technologijų priklausomybės, tačiau didėjanti konkurencija su kitomis pasaulio galybėmis ir saugumo rizikos skatina pragmatiškiau vertinti tiekimą ir partnerystes.

    Platesniame kontekste ES siekis stiprinti oro gynybą ir kosmoso politiką tampa strateginiu klausimu, kur sprendimai gali būti priimami greičiau nei įprasta. Artimiausiais mėnesiais tikėtina daugiau diskusijų dėl finansavimo, technologinių standartų ir to, kaip subalansuoti saugumo interesus su politiniais įsipareigojimais.

  • DI keičia nelegalių cigarečių verslą: ES auditoriai įspėja dėl naujų fabrikų Europoje

    DI keičia nelegalių cigarečių verslą: ES auditoriai įspėja dėl naujų fabrikų Europoje

    Organizuotos nusikalstamos grupuotės vis dažniau pasitelkia dirbtinį intelektą, kad Europoje rastų tinkamas vietas nelegalioms cigarečių gamykloms ir taip sumažintų riziką būti sučiuptos. Apie tai perspėjo Europos Audito Rūmų atstovai, pristatydami naujausią vertinimą dėl neteisėtos tabako rinkos masto.

    Auditorių teigimu, anksčiau tokia veikla dažnianiau buvo telkiama Rytų Europoje, kur, nusikaltėlių akimis, lengviau pasislėpti. Tačiau DI leidžia greičiau identifikuoti nuošalias vietoves, kaimus ar atokius pramoninius objektus arčiau galutinių rinkų, taip trumpinant tiekimo grandinę ir mažinant kriminalinės logistikos pažeidžiamumą.

    Metiniai nuostoliai siekia 13 mlrd.

    Europos Audito Rūmų vertinimu, neteisėta tabako prekyba Europos Sąjungoje kasmet lemia mažiausiai 13 milijardų eurų prarastų biudžeto pajamų. Tai ne tik akcizų ir PVM netektys, bet ir smūgis sąžiningai veikiančioms įmonėms, kai rinkoje atsiranda pigesnė, mokesčių neapmokestinta produkcija.

    Auditoriai taip pat priminė, kad 2023 metais Europoje beveik viena iš dešimties surūkytų cigarečių buvo nelegaliai pagaminta arba įvežta kontrabanda. Toks mastas, jų vertinimu, tiesiogiai susijęs ir su organizuoto nusikalstamumo stiprėjimu, ir su spaudimu valstybių institucijoms.

    Silpnoji grandis – koordinacija ir duomenys

    Viena pagrindinių problemų, kurią išskiria auditoriai, yra koordinacijos ir žvalgybinės informacijos apsikeitimo spragos tarp ES agentūrų ir nacionalinių institucijų. Dėl to, pasak jų, sudėtinga ne tik laiku identifikuoti naujas gamybos vietas, bet ir įvertinti tikrąjį tinklų dydį, struktūrą bei ekonominį poveikį.

    „Būtinas geresnis žvalgybinės informacijos dalijimasis tarp visų susijusių veikėjų“, – sakė už Audito Rūmų ataskaitą atsakingas Petri Sarvamaa.

    Auditoriai akcentuoja, kad didesnį koordinavimo vaidmenį turėtų prisiimti Europos Komisija, o bendras atsakas turėtų apimti tokias institucijas kaip OLAF, Europol, Eurojust ir Europos prokuratūra. Vis dėlto Komisija daliai rekomendacijų pritarė, o dalyje sričių pabrėžė ribas, kiek gali apibrėžti kitų institucijų strateginius prioritetus.

    Akcizų politika juda lėčiau

    Ataskaitos pristatymas sutapo su lėtesnėmis ES diskusijomis dėl minimalių tabako ir alternatyvių nikotino produktų apmokestinimo lygių. Kai kurios šalys skeptiškai vertina vienodą požiūrį į skirtingus produktus, o politiniai ciklai valstybėse narėse taip pat veikia kompromisų paieškas.

    Auditoriai pabrėžia, kad neteisėta tabako rinka nėra vien fiskalinis klausimas. Ji siejama su visuomenės sveikata, bendrosios rinkos taisyklių vientisumu ir organizuoto nusikalstamumo finansavimu, todėl, jų vertinimu, ES rizikuoja pralaimėti kovą, jei reakcija bus fragmentuota.

    „Sąjunga negali sau leisti pralaimėti šios kovos“, – perspėjo Petri Sarvamaa.

    Konkrečių siūlymų, kaip turėtų būti keičiama tabako produktų ar akcizų teisinė bazė, auditoriai nepateikė, pabrėždami, kad tai yra politinių sprendimų ir teisėkūros lygmens atsakomybė. Tačiau aiški kryptis, jų teigimu, yra stipresnė tarpžinybinė koordinacija, geresni duomenys ir greitesnė reakcija į kintančias nusikaltėlių taktikas, įskaitant DI naudojimą.

  • ERPB skolina „Enerjisa Enerji“ 190 mln. eurų tinklams Turkijoje: ką keis atnaujinimai ir skaitmenizacija

    Europos rekonstrukcijos ir plėtros bankas (ERPB) suteikia 190 mln. eurų paskolą Turkijos elektros skirstymo bendrovei „Enerjisa Enerji“, kad ši modernizuotų ir plėstų tinklus Baskent, Ayedas ir Toroslar regionuose. Investicija skirta spartesniam tinklo atnaujinimui tuo metu, kai šalis didina atsinaujinančios energetikos pajėgumus.

    „Enerjisa Enerji“ aptarnauja apie ketvirtadalį Turkijos gyventojų, todėl projektas laikomas strategiškai svarbiu elektros tiekimo patikimumui. Tinklų plėtra ir atnaujinimas turi padėti geriau suvaldyti apkrovas ir prijungti daugiau naujų, ypač saulės ir vėjo, gamybos pajėgumų.

    Pagrindinis tikslas – mažesni nuostoliai

    Vienas iš projekto uždavinių – mažinti skirstymo nuostolius ir gerinti tinklo efektyvumą, kas tiesiogiai siejasi su sąnaudomis ir tiekimo kokybe. Atnaujinimai paprastai apima transformatorių pastočių modernizavimą, tinklo elementų keitimą ir valdymo sistemų atnaujinimą.

    Kartu numatomas atsparumo didinimas, kad tinklas geriau atlaikytų gedimus, ekstremalius orus ar kitus trikdžius. Tokie projektai aktualūs ir dėl didėjančio elektros poreikio bei spartėjančios elektrifikacijos, kai vis daugiau sektorių remiasi elektra.

    Skaitmenizacija kelia ir naujų rizikų

    ERPB nurodo, kad projektą lydės techninė pagalba, orientuota į skaitmenizuojamo tinklo operacinį atsparumą. Plečiant nuotolinio valdymo, išmaniųjų skaitiklių ir duomenų perdavimo sprendimus, išauga kibernetinio saugumo, sistemų patikimumo ir duomenų apsaugos svarba.

    Praktikoje tai reiškia, kad tinklo modernizacija vis dažniau apima ne tik fizinę infrastruktūrą, bet ir skaitmenines valdymo platformas bei incidentų prevenciją. Toks požiūris leidžia greičiau aptikti gedimus, tiksliau prognozuoti apkrovas ir efektyviau planuoti priežiūrą.

    ES garantija turi paspartinti investicijas

    Projektui taip pat numatyta finansinė garantija per Europos Sąjungos Europos tvaraus vystymosi fondą „European Fund for Sustainable Development Plus“ pagal „Hi-Bar“ programą. Garantijos tikslas – sumažinti finansavimo rizikas ir pagreitinti kritinės elektros infrastruktūros investicijas.

    ERPB teigimu, tai pirmasis elektros skirstymo projektas, gavęs paramą pagal šią programą, todėl jis gali tapti precedentiniu modeliu panašiems tinklų modernizavimo sandoriams. Energetikos pertvarkoje tinklai tampa kertiniu elementu, nes būtent jie lemia, kaip greitai atsinaujinantys šaltiniai gali būti realiai integruoti į sistemą.

    ERPB Turkijoje yra vienas didžiausių tarptautinių investuotojų: bankas skelbia šalyje iki šiol investavęs daugiau kaip 25 mlrd. eurų, daugiausia privačiame sektoriuje. Anksčiau ERPB taip pat rėmė vėjo energetikos plėtrą ir elektros tinklo atstatymo bei modernizavimo darbus nuo žemės drebėjimų nukentėjusiuose regionuose.

  • „Jaguar Land Rover“ ruošiasi atleisti 4 000 darbuotojų: ką tai reiškia Europai?

    „Jaguar Land Rover“ ruošiasi atleisti 4 000 darbuotojų: ką tai reiškia Europai?

    Britanijos automobilių gamintoja „Jaguar Land Rover“ (JLR) paskelbė per artimiausius dvejus metus planuojanti atsisveikinti maždaug su 4 000 darbuotojų visame pasaulyje. Bendrovė šį žingsnį sieja su kaštų mažinimu ir siekiu sustiprinti finansinį stabilumą.

    JLR nurodo, kad tai sudaro beveik dešimtadalį jos pasaulinės darbo jėgos, kuri siekia apie 43 000 žmonių. Pabrėžiama, kad daugiausia bus siūloma savanoriško pasitraukimo programa, orientuota į administracines, biuro ir vadovų pareigas, o ne į tiesiogiai gamyboje dirbančius žmones.

    „Automobilių pramonė patiria didelių iššūkių: technologiniai pokyčiai, intensyvi konkurencija ir geopolitinis neapibrėžtumas“, – sakė JLR vadovas PB Balaji.

    Bendrovė teigia, kad pertvarkos tikslas yra supaprastinti organizaciją ir per dvejus metus sutaupyti apie 2 milijardus eurų. Šie taupymai, pasak JLR, turėtų sumažinti ribą, nuo kurios veikla tampa pelninga, iki maždaug 300 000 per metus parduodamų automobilių.

    Kartu JLR planuoja reikšmingas investicijas į ateitį: per penkerius metus ketinama skirti nuo 17,3 iki 20,8 milijardo eurų elektrifikacijai, skaitmeninėms technologijoms, pažangiai gamybai ir klientų patirčiai. Įmonė taip pat žada per artimiausius 12 mėnesių pristatyti penkis naujus produktus ir sustiprinti pozicijas Šiaurės Amerikoje.

    Kas spaudžia gamintojus?

    JLR sprendimas atspindi platesnę Europos automobilių sektoriaus realybę, kai gamintojai vienu metu turi spręsti kelias problemas. Viena jų yra lėtesnė paklausa kai kuriose rinkose, kita – augančios sąnaudos, įskaitant energijos, logistikos ir finansavimo brangimą.

    Papildomą spaudimą didina prekybos barjerai ir muitai, ypač eksportuojant į JAV, taip pat tiekimo grandinių pažeidžiamumas. JLR pastaraisiais metais minėjo ir veiklos sutrikimus po kibernetinio incidento, dėl kurio buvo stabdoma gamyba Jungtinės Karalystės gamyklose.

    Rezultatai smuko, planai – ambicingi

    Naujausiais bendrovės finansiniais duomenimis, pajamos per metus sumažėjo 9,6 proc. ir siekė apie 6,9 milijardo eurų per ketvirtį iki birželio pabaigos. Didmeninės apimtys krito 9,2 proc., o ikimokestinis pelnas, neskaičiuojant išskirtinių veiksnių, smuko 68,9 proc. iki maždaug 126 milijonų eurų.

    JLR aiškina, kad rezultatams įtakos turėjo tiekimo ribojimai, geopolitiniai sutrikimai ir planuotas senesnių „Jaguar“ modelių išėmimas iš rinkos. Tai dera su platesne tendencija, kai gamintojai pertvarko modelių portfelius ir investuoja į naujas platformas, kad atitiktų griežtėjančius reikalavimus ir vartotojų lūkesčius.

    Didžiausias smūgis gali tekti Jungtinei Karalystei

    JLR daugiausia automobilių gamina Jungtinėje Karalystėje, o šalyje, bendrovės duomenimis, dirba apie 34 000 darbuotojų. Nors įmonė neatskleidė, kaip tiksliai atleidimai pasiskirstys tarp šalių, tikėtina, kad didžioji dalis pokyčių palies būtent Jungtinės Karalystės padalinius.

    JK valdžia viešai signalizavo, kad, nepaisant sudėtingų rinkos sąlygų, gelbėjimo paketas automobilių gamintojui nebūtų svarstomas. Tuo pat metu visoje Europoje matomi panašūs taupymo ir pertvarkos planai, kai gamintojai bando prisitaikyti prie elektrifikacijos tempo, konkurencijos ir prekybos rizikų.

  • Vokietija atsargiai vertina Prancūzijos „Arcadia“: baiminasi naujos priklausomybės gynybos DI

    Vokietija atsargiai vertina Prancūzijos „Arcadia“: baiminasi naujos priklausomybės gynybos DI

    Europa ieško alternatyvos JAV sprendimams

    Vokietija ir Prancūzija sutaria, kad Europai reikia savos karinės duomenų ir sprendimų paramos infrastruktūros, paremtos dirbtiniu intelektu. Tačiau Berlynas atsargiai vertina Paryžiaus siūlomą kryptį ir nuogąstauja, jog vietoje vienos priklausomybės nuo JAV gali atsirasti kita, tik jau nuo Prancūzijos technologijų.

    Kariuomenėms vis labiau reikalingi DI įrankiai, galintys viename vaizde sujungti palydovų, radarų, jutiklių, dronų ir kitų šaltinių informaciją. Tokie sprendimai padeda greičiau suprasti situaciją, planuoti operacijas ir priimti sprendimus, kai informacijos srautai mūšio lauke auga eksponentiškai.

    Kas yra „Arcadia“ ir kodėl ji kelia klausimų

    Prancūzija aktyviai stumia „Arcadia“ kaip europinę alternatyvą JAV bendrovės „Palantir“ kuriamoms sistemoms, įskaitant „Maven“ ekosistemą. „Arcadia“ jau bandoma Prancūzijos kariuomenėje, o Paryžius ją pristato sąjungininkams kaip sprendimą, suderinamą su NATO standartais.

    Tačiau Vokietijos vidiniuose vertinimuose pabrėžiama, kad įsitraukimas į „Arcadia“ neturi silpninti nacionalinių pastangų kurti savą suverenią duomenų integracijos platformą. Berlynas pripažįsta, kad bendradarbiavimas ir sąveikumas yra būtini, bet nori išvengti scenarijaus, kai kritinė valdymo ir duomenų sujungimo grandis atsiduria kitos valstybės pramonės rankose.

    Vokietijos argumentas paprastas: jei technologiniai branduoliai, priežiūra, atnaujinimai ir tiekimo grandinės koncentruojasi vienoje šalyje, ilgainiui tai gali riboti strateginę laisvę. Tokia rizika ypač jautri gynyboje, kur programinė įranga ir duomenų architektūra tiesiogiai susijusios su operaciniu planavimu ir saugumu.

    ES finansavimas neįvyko, bet diskusija tęsiasi

    „Arcadia“ ambicijos susidūrė ir su europiniu barjeru: projektui nepavyko gauti Europos Komisijos paramos kaip bendro europinio gynybos projekto. Nors iš pradžių buvo numatytas apie 3 300 000 eurų ES grantas, vėliau Komisija nurodė, kad projektas neatitiko kriterijų, taikomų europiniams bendro intereso gynybos projektams.

    Toks sprendimas formaliai neužkerta kelio Prancūzijai ir Vokietijai toliau derinti skaitmeninio karinio pagrindo idėją, tačiau parodo, kad „Arcadia“ vieta bendroje Europos architektūroje dar nėra aiški. Ji gali tapti vienu iš komponentų platesnėje sistemoje, prancūziška dalimi greta vokiškų sprendimų arba iš esmės nacionaliniu produktu, kurį tektų pritaikyti bendram sąveikumui.

    Kontekstą stiprina ir geopolitika: augant neapibrėžtumui dėl JAV ilgalaikių prioritetų Europoje, didėja spaudimas turėti daugiau savarankiškų pajėgumų. Tačiau Berlyno atsargumas atspindi seną Europos gynybos dilemą, kai strateginės autonomijos idėja susiduria su nacionalinių pramonės interesų konkurencija.

    „Bendradarbiavimas su „Arcadia“ neturi pakirsti nacionalinių pastangų kurti suverenią duomenų integracijos platformą“, – teigiama Vokietijos vertinime.

    Galutinis sprendimas, ar Europa kurs vieną bendrą skaitmeninę karo valdymo stuburo sistemą, ar kelis tarpusavyje suderinamus nacionalinius sprendimus, priklausys nuo politinės lyderystės ir pramoninių kompromisų. Kol kas aišku viena: siekdama atsitraukti nuo JAV technologijų, Europa dar turi susitarti, kiek yra pasirengusi pasikliauti pati savimi ir savo kaimynais.

  • „Liquid Network“ sustabdė veiklą: iš federacijos piniginės išimta apie 320 mln. eurų vertės bitkoinų

    „Liquid Network“ sustabdė veiklą: iš federacijos piniginės išimta apie 320 mln. eurų vertės bitkoinų

    Bitcoin šoninė grandinė „Liquid Network“ pranešė laikinai sustabdžiusi tinklo veiklą po to, kai iš jos federacijos piniginės buvo išimta apie 4 000 bitkoinų. Pagal tuo metu skelbtą vertinimą tai prilygo maždaug 320 mln. eurų, o incidentas iškart sukėlė klausimų dėl saugumo ir lėšų grąžinimo.

    Projekto teigimu, lėšas išvedė asmenys, prisistatę baltosiomis kepurėmis, tai yra saugumo tyrėjais, kurie aptinka spragas ir apie jas informuoja. Vis dėlto kol kas „Liquid Network“ neįvardijo, kas konkrečiai atliko operaciją, ir nepatvirtino, ar lėšos bus sugrąžintos.

    Ką reiškia tinklo pauzė?

    „Liquid Network“ nurodė, kad technologijų tiekėja „Blockstream“ bando susisiekti su incidento dalyviais per grandinėje pasirašytą pranešimą. Tuo pat metu buvo laikinai išjungti tilto mazgai, todėl naujų operacijų pateikimas į tinklą buvo pristabdytas.

    Tokia pauzė reiškia, kad įprastas pervedimų ir kitų veiksmų vykdymas „Liquid Network“ aplinkoje gali būti ribotas, o daliai naudotojų tai atsispindi piniginių veikime. Tinklas pabrėžė, kad veikla bus atnaujinta tik išsprendus incidento priežastį.

    Kokia apimtis ir ką apie ją žinoma

    „Liquid Network“ duomenimis, išėmimas sudarė apie 95 proc. prieš incidentą deklaruotų bitkoinų rezervų: iki įvykio jie siekė apie 4 200 BTC. Būtent todėl įvykis vertinamas kaip itin reikšmingas visos infrastruktūros patikimumui.

    Komanda aiškino, kad lėšos buvo išvestos pasinaudojant SideSwap PAK, kitaip tariant, išvedimo autorizavimo raktu. Tinklas teigė, jog pats raktas nebuvo kompromituotas, kaip ir kiti raktai, tačiau detalių apie tai, kokia konkreti spraga leido atlikti išėmimą, kol kas nepateikė.

    „Mes žinome apie saugumo incidentą „Liquid Network“, – sakė projekto atstovai.

    Su incidentu siejamame grandinės pranešime buvo palikta žinutė, kad lėšas išvedę asmenys esą yra baltosios kepurės ir prašo susisiekti grandinėje. Tokia taktika kartais naudojama, kai siekiama pradėti derybas dėl lėšų grąžinimo, tačiau tai nebūtinai reiškia, kad veiksmai buvo teisėti ar suderinti iš anksto.

    Poveikis LBTC ir kitiems aktyvams

    „Liquid Network“ pranešė informavusi kriptovaliutų biržas: dalis jų sustabdė LBTC, tai yra „Liquid“ bitkoinu dengto žetono, įnešimus ir išėmimus arba planavo tai padaryti. Praktikoje tai gali reikšti laikinai sumažėjusį likvidumą ir didesnę riziką vykdant operacijas, kol situacija aiškinamasi.

    Tuo pačiu buvo nurodyta, kad kiti „Liquid“ tinkle išleisti aktyvai, įskaitant USDT, „DePix“ ir realaus pasaulio turtu paremtus sprendimus, tiesiogiai nebuvo paveikti. Vis dėlto tinklas perspėjo, kad dėl sustabdymo nesklandumų gali patirti piniginės ir paslaugos, kurios priklauso nuo tilto veikimo.

    „Liquid Network“ yra Bitcoin šoninė grandinė, sukurta greitesniems ir konfidencialesniems pervedimams bei skaitmeninių aktyvų leidybai. Joje užrakintas BTC paprastai atvaizduojamas kaip LBTC, o pagrindinį saugumo vaidmenį atlieka federacijos operatoriai, prižiūrintys užrakintas lėšas.

    Federacijos nariai teigė dirbantys, kad būtų atkurta normali tinklo veikla, tačiau aiškaus termino, kada „Liquid Network“ bus pilnai paleistas iš naujo, kol kas nepateikė. Situacija išlieka besivystanti, o tolesni veiksmai priklausys nuo to, ar bus nustatyta tiksli spragos priežastis ir pasiektas susitarimas dėl lėšų.

  • Ekspertai įspėja: Kinijoje pagaminti traktorių lustai gali tapti šnipinėjimo įrankiu JK ūkiuose

    Didžiosios Britanijos žemės ūkis vis labiau priklauso nuo prie interneto jungiamų technologijų, tačiau kartu auga ir kibernetinės rizikos. Ekspertai įspėja, kad modernūs traktoriai ir kita išmanioji žemės ūkio technika gali būti išnaudojama duomenims rinkti, o kraštutiniais atvejais – ir nuotoliniam veikimui.

    Apie tai skelbiama Koalicijos už saugią technologiją (angl. Coalition for Secure Technology) parengtoje analizėje, kurią citavo „The Telegraph“. Dokumente teigiama, kad tiekimo grandinėse plačiai naudojami Kinijoje pagaminti elektronikos komponentai, ypač ryšio moduliai ir lustai, didina sisteminę priklausomybę nuo išorinių gamintojų.

    Kas kelia didžiausią nerimą?

    Šiuolaikiniai traktoriai, GPS valdymo įranga, ūkio dronai ir automatizuotos laistymo sistemos nuolat generuoja duomenis apie laukų vietas, darbų grafiką, kuro sąnaudas, dirvožemio būklę ir derliaus prognozes. Tokia informacija vertinga ne tik konkurenciniu požiūriu – ji gali atskleisti ir šalies maisto tiekimo pažeidžiamumą.

    Analitikai pabrėžia, kad pakanka programinės ar aparatinės įrangos spragos, kad prie interneto prijungti įrenginiai taptų stebėjimo kanalu. Dalis rizikos siejama su gamykloje paliktais saugumo trūkumais, kurie vėliau gali būti išnaudoti nuotoliniu būdu.

    „Šnipinėjimas per ūkyje naudojamas mašinas gali padėti identifikuoti kritinius taškus Jungtinės Karalystės maisto gamybos sistemoje“, – teigiama ataskaitoje.

    Ką tai reiškia ūkininkams?

    Praktinis scenarijus nebūtinai susijęs su tiesioginiu technikos „perėmimu“. Dažniau kalbama apie tylų duomenų nutekinimą: pasėlių būklės rodiklius, gyvulių bandos dydį, planuojamus pardavimus ar logistikos maršrutus, kurie ilgainiui leidžia prognozuoti šalies gamybos pajėgumus.

    Ekspertai taip pat atkreipia dėmesį, kad daiktų interneto ryšio moduliai žemės ūkyje dažnai gaminami globaliose tiekimo grandinėse, kuriose didelę dalį sudaro Kinijos gamintojai. Dėl to saugumo klausimas tampa ne vieno ūkininko problema, o platesne infrastruktūros atsparumo tema.

    Riziką didina ir tai, kad žemės ūkio sektorius sparčiai skaitmenizuojamas: daugėja nuotolinių atnaujinimų, telemetrijos paslaugų, debesijos analitikos sprendimų. Tai patogu, tačiau reikalauja aiškių kibernetinio saugumo standartų, reguliarių atnaujinimų ir griežtos prieigos kontrolės.

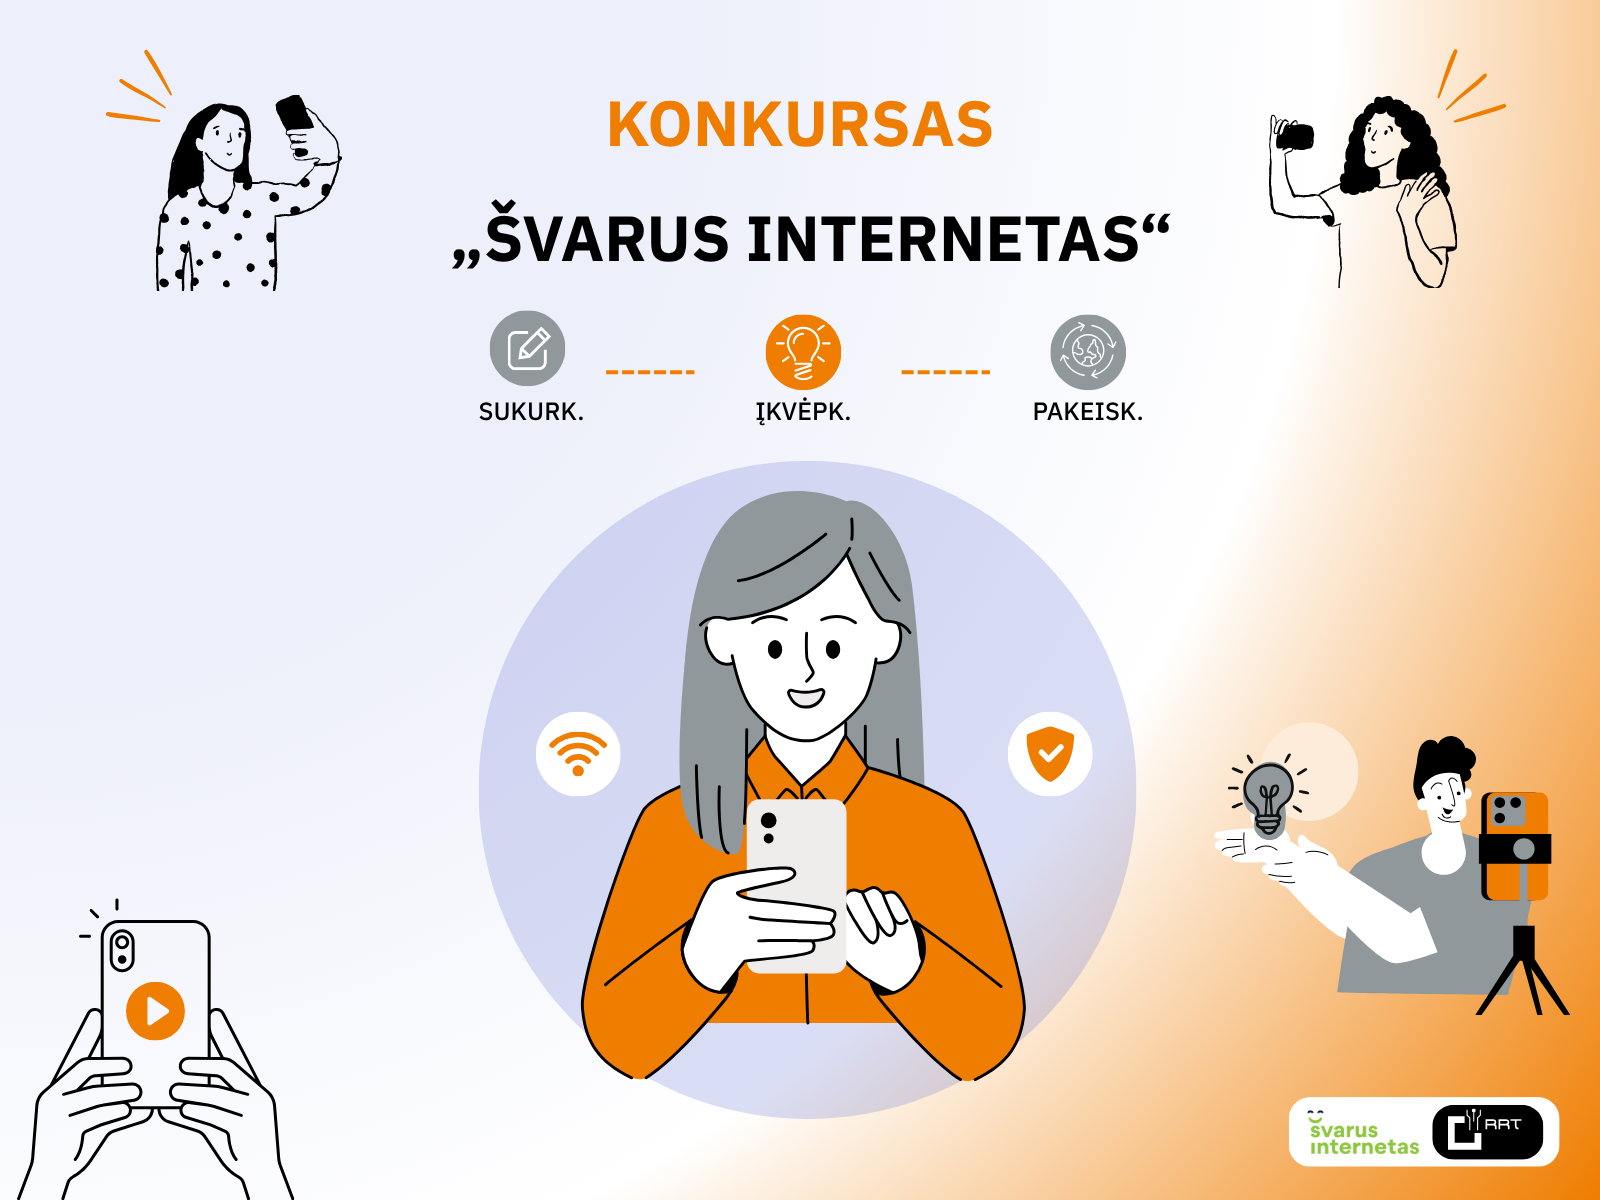
  • RRT skelbia „Švarus internetas“ konkursą: 30 sekundžių klipas gali atnešti 500 eurų prizą

    RRT skelbia „Švarus internetas“ konkursą: 30 sekundžių klipas gali atnešti 500 eurų prizą

    Ryšių reguliavimo tarnyba (RRT) kviečia bendrojo ugdymo ir profesinio mokymo įstaigų moksleivius dalyvauti nacionaliniame vaizdo turinio konkurse „Švarus internetas“. Dalyvių prašoma kūrybiškai ir aiškiai parodyti, kaip kasdienybėje atpažinti rizikas internete ir elgtis saugiau.

    Konkursas orientuotas į realias grėsmes, su kuriomis susiduria paaugliai: privatumo pažeidimus, patyčias, sukčiavimo schemas, manipuliacijas ir klaidinančią informaciją. Atskirai pabrėžiamos ir DI sukurtų vaizdų bei vaizdo įrašų keliamos rizikos, kai tikroviškai atrodantis turinys gali būti panaudotas apgaule, šantažui ar reputacijai pakenkti.

    Dalyviai kviečiami suburti iki 5 moksleivių komandą ir telefonu sukurti 30–40 sekundžių trukmės vertikalų vaizdo klipą viena iš nurodytų temų. RRT akcentuoja, kad svarbiausia yra aiški žinutė ir atpažįstamos situacijos, kurios padeda bendraamžiams suprasti, ką daryti susidūrus su grėsmėmis.

    Darbų registracija vyks rugsėjo 7–30 dienomis, o konkurso rezultatai bus paskelbti spalio 12 dieną. Geriausių darbų autorių laukia iki 500 eurų vertės prizai, o laimėtojų apdovanojimas numatytas 2027 metais vasarį.

    RRT taip pat nurodo, kad geriausi moksleivių sukurti klipai taps edukacinio turinio dalimi ir bus naudojami viešojoje komunikacijoje, įskaitant tinklalaides ir kitas sklaidos formas. Taip siekiama, kad moksleivių parengti pavyzdžiai pasiektų kuo platesnę auditoriją ir prisidėtų prie saugesnio elgesio internete įpročių.

  • RRT kviečia moksleivius kurti klipus apie grėsmes internete: prizai iki 500 eurų

    RRT kviečia moksleivius kurti klipus apie grėsmes internete: prizai iki 500 eurų

    Ryšių reguliavimo tarnyba (RRT) paskelbė nacionalinį moksleivių vaizdo turinio konkursą „Švarus internetas“ ir kviečia bendrojo ugdymo bei profesinio mokymo įstaigų mokinius kūrybiškai kalbėti apie saugumą internete. Organizatoriai ragina atkreipti dėmesį į dažniausias grėsmes ir tai, kaip į jas reaguoti.

    Konkursu siekiama, kad moksleiviai savo kalba paaiškintų, kaip atpažinti privatumo pažeidimus, patyčias, sukčiavimą, manipulacijas bei kitą žalingą turinį. Dėmesys skiriamas ir DI sukurtam turiniui, kai tikroviškai atrodantys vaizdai ar balsai gali būti panaudoti apgaulėms ir šantažui.

    „Norime, kad patys moksleiviai parodytų, kaip realiose situacijose atpažinti pavojus ir ką daryti susidūrus su žalingu turiniu“, – sakė RRT atstovai.

    Dalyvauti gali moksleivių komandos iki penkių asmenų. Užduotis paprasta: telefonu sukurti 30–40 sekundžių trukmės vertikalų vaizdo klipą viena iš konkurso temų, orientuotų į kasdienes situacijas socialiniuose tinkluose ir žinučių programėlėse.

    RRT nurodo, kad geriausi darbai bus naudojami kaip edukacinis turinys įvairiose komunikacijos priemonėse, kad pasiektų kuo daugiau mokinių ir tėvų. Tokia praktika pastaraisiais metais stiprėja visoje Europoje, nes skaitmeninės rizikos vis dažniau persikelia į trumpų vaizdo įrašų platformas.

    Darbų registracija vyks rugsėjo 7–30 dienomis, o konkurso rezultatus planuojama paskelbti spalio 12 dieną. Laimėtojų apdovanojimas numatytas 2027 metų vasarį, o geriausių darbų autorių laukia iki 500 eurų vertės prizai.