Tag: Kibernetinis saugumas

  • Duomenų centrai auga sparčiai: energetikai atsiveria nauja rinka, bet DI diegimą stabdo kliūtys

    Skaitmenizacija keičia energetikos kasdienybę

    Duomenų centrų plėtra Europoje ir regione spartėja, o kartu auga ir elektros poreikis. Energetikos įmonės vis dažniau kalba ne tik apie būtinybę stiprinti tinklus, bet ir apie galimybę iš skaitmenizacijos uždirbti daugiau nei iki šiol.

    Energetikos ekspertai pabrėžia, kad didžiausia greito efekto erdvė slypi ne naujose linijose, o geresniame esamo tinklo valdyme. Tam pasitelkiami skaitmeniniai sprendimai, leidžiantys tiksliau planuoti pralaidumus, mažinti nuostolius ir greičiau aptikti gedimus.

    Esamas tinklas turi daugiau potencialo

    Diskusijose apie tinklų plėtrą vis dažniau akcentuojamas praktinis barjeras: dideli infrastruktūros projektai brangsta, o rangos pajėgumai ir reali statybų sparta tampa ribojančiu veiksniu. Dėl to pigiausiu sprendimu laikomas išmanesnis pralaidumų ir apkrovų valdymas.

    Energetikos bendrovės jau diegia skaitmenines paslaugas klientams, pavyzdžiui, elektroninius prašymus ir automatizuotus procesus. Tikslas aiškus: sutrumpinti aptarnavimo laiką, sumažinti žmogiškų klaidų riziką ir išlaisvinti specialistų laiką sudėtingesnėms užduotims.

    Kitas akcentas yra prognozavimo modeliai, padedantys numatyti avarijas ir planuoti remonto darbus. Praktikoje tai reiškia mažiau netikėtų atjungimų ir tikslesnį resursų paskirstymą, ypač kai tinkluose daugėja nepastovių atsinaujinančių išteklių.

    Dinaminiai tarifai dar neatskleidė potencialo

    Nors dinaminiai elektros tarifai turėtų skatinti vartotojus perkelti suvartojimą į pigesnes valandas, rinkoje jie vis dar naudojami palyginti retai. Ekspertai pažymi, kad tam įtakos turi informacijos trūkumas, įpročiai ir tai, kaip suformuotos vartotojams suprantamos pasiūlos.

    „Turime apie 20 mln. vartotojų arba elektros energijos paėmimo taškų, o sutarčių su dinaminiais tarifais yra tik apie 40 tūkst. Tai labai nedaug visos rinkos mastu“, – sakė Tomasz Kurdelski.

    Pasak rinkos dalyvių, proveržiui reikalingas aiškesnis vartotojų švietimas, patogios skaitmeninės priemonės ir technologijos, leidžiančios perkelti vartojimą. Čia svarbų vaidmenį gali atlikti energijos kaupikliai, išmanus namų valdymas ir tikslesnės tinklo balansavimo paslaugos.

    DI diegimui reikia aiškaus tikslo

    Energetikos bendrovės vis aktyviau testuoja DI, tačiau nuo bandomųjų projektų iki plataus masto diegimo pereina nedaugelis. Pagrindinė išvada, kuri kartojama skirtingose organizacijose, yra paprasta: DI turi spręsti konkretų, pamatuojamą verslo ar tinklo valdymo uždavinį.

    „Ne visi bandomieji projektai turi pasisekti. Tai inovatyvi technologija, todėl turime suteikti sau teisę į nesėkmę, kartu kontroliuodami kaštus“, – sakė Beata Mycer.

    Energetikoje papildomą svorį turi rizikos valdymas, nes klaidos gali turėti realių pasekmių infrastruktūrai ir tiekimo patikimumui. Dėl to vis dažniau akcentuojamas principas, kad algoritmas gali siūlyti scenarijus ir jų pasekmes, tačiau galutinė atsakomybė lieka žmogui.

    „Žingsnis po žingsnio turime nustatyti, kur automatizacija ir sprendimų perdavimas mašinoms yra įmanomas, o kur ne. Mūsų tikslas nėra atiduoti joms visų sprendimų“, – sakė Agata Dorożalska.

    Duomenys tampa verte tik sujungti

    Vienas dažniausių iššūkių, apie kurį kalba energetikos įmonės, yra duomenų fragmentacija. Išmaniųjų skaitiklių informacija pati savaime ne visuomet sukuria pakankamą vertę, kol ji nesujungiama su tinklo būkle, turto valdymu, klientų aptarnavimo duomenimis ir aiškiomis duomenų apibrėžtimis.

    Praktinis tikslas yra vienodas duomenų supratimas visoje organizacijoje, aiškios atsakomybės ir galimybė tuos pačius duomenis naudoti keliuose procesuose, jų nedubliuojant. Tai ypač aktualu diegiant DI, kai modelių kokybė tiesiogiai priklauso nuo duomenų tvarkos ir procesų disciplinos.

    Duomenų centrai gali tapti nauju verslu

    Augant duomenų centrų skaičiui, energetikos įmonės mato dvi puses: viena vertus, tai didesnis poreikis tinklams ir generacijai, kita vertus, nauja galimybė kurti paslaugas, susijusias su skaičiavimo pajėgumais. Diskusijose keliama idėja, kad energetikos grupės galėtų tapti duomenų centrų ir skaičiavimo infrastruktūros investuotojomis.

    „Kodėl tokios įmonės kaip Tauron ar PGE negalėtų tapti investuotojomis į DI gigafabrikus ir parduoti skaičiavimo pajėgumus verslui, kartu naudodamos juos savo reikmėms?“ – sakė Mikołaj Budzanowski.

    Tokiai krypčiai būtina strateginė valstybės ir rinkos diskusija: kiek duomenų centrų šalis nori pritraukti, kaip tam paruošti elektros sistemą ir kokią ekonominę grąžą tai gali sukurti. Kartu tai kelia ir praktinius klausimus dėl prisijungimo sąlygų, tinklo plėtros terminų, rezervų bei vartojimo šuolių valdymo.

    Debesija ir kibernetinis saugumas

    Skaitmenizacija neišvengiamai didina ir kibernetines rizikas, todėl energetikos sektoriuje pabrėžiama tiekimo grandinės atsakomybė. Praktikoje tai reiškia, kad saugumas apima ne tik pačią energetikos įmonę, bet ir jos tiekėjus, partnerius, naudojamas platformas bei duomenų centrus.

    Rinkos dalyviai dažnai pasisako už debesijos naudojimą ten, kur tai pagrįsta, pavyzdžiui, testavimams ir simuliacijoms, tačiau kritinių sistemų atveju reikalaujama griežtesnės kontrolės. Akcentuojama ir priklausomybės nuo vieno tiekėjo rizika bei duomenų laikymo vietos svarba.
  • Ransomware derybos su nusikaltėliais: kodėl išpirkos mokėjimas retai išsprendžia problemą

    Įsilaužimas dažnai prasideda tyliai

    Ransomware ataka gali akimirksniu sustabdyti gamyklą, tačiau neretai ji ilgai lieka nepastebėta. Pasak incidentų valdymo specialisto Magnuso Jeleno iš „Coveware“ („Veeam“ grupė), įsilaužėliai ne visada apsiriboja failų šifravimu.

    Vis dažniau taikomas ir duomenų vagystės modelis, kai spaudimas daromas grasinant paviešinti jautrią informaciją. Toks derinys organizaciją stumia į sprendimus, kuriuos priimti tenka skubiai ir esant ribotai informacijai.

    Pirmos minutės: stresas ir chaosas

    Ataką organizacijos pastebi skirtingai: vienur dingsta sistemų veikimas ir stoja gamyba, kitur signalų beveik nėra. Kartais apie incidentą praneša saugumo įrankiai, o kartais ateina laiškas ar ekrane pasirodo žinutė su nurodymu susisiekti su užpuolikais.

    Magnusas Jelenas sako, kad tokiose situacijose vadovybė patiria realų spaudimą, o žmonės jaučiasi tarsi greitpuodyje. Jo teigimu, geriau pasirengusiose įmonėse panikos būna mažiau, nes komandos jau žino, kas priima sprendimus ir kaip atkuriama veikla.

    „Gerai pasirengusi įmonė iš anksto susitaria, kas sudarys krizių komandą, kas gali priimti sprendimus ir kaip bus atkurta veikla po atakos“, – sakė Magnusas Jelenas.

    Ar visada reikia derėtis ir mokėti?

    Specialistai pabrėžia, kad pirmas klausimas turi būti ne apie derybas, o apie galimybę atsigauti nemokant išpirkos. Tam svarbiausios veikiančios atsarginės kopijos, patikrinti atkūrimo procesai ir gebėjimas izoliuoti pažeistą aplinką.

    Pasak M. Jeleno, per pastaruosius metus matomas ryškus pokytis: jei anksčiau dauguma nukentėjusių organizacijų rinkdavosi mokėti, dabar vis dažniau ieškoma alternatyvų. Tai siejama su geresniu pasirengimu, efektyvesniu atkūrimu ir didesniu supratimu, kad mokėjimas negarantuoja rezultato.

    Kodėl išpirkos mokėjimas nėra išeitis

    Net jei išpirka sumokama, tai nereiškia, kad duomenys bus atkurti, o pavogta informacija tikrai bus ištrinta. Nusikaltėliai nėra patikima „sutarties šalis“, o įmonė, sumokėjusi kartą, gali tapti patrauklesniu taikiniu ateityje.

    Kitas praktinis aspektas yra laikas: net gavus iššifravimo įrankį, infrastruktūros paruošimas atkūrimui gali užtrukti savaites. Skubėjimas, anot M. Jeleno, dažnai pakenkia labiau nei trumpas tempo sumažinimas ir kryptingas situacijos suvaldymas.

    „Išpirkos sumokėjimas nėra trumpesnis kelias. Nėra garantijos, kad įmonė ką nors gaus“, – sakė Magnusas Jelenas.

    Kas turi būti padaryta po incidento

    Atgavus prieigą prie sistemų ar atstačius duomenis darbas nesibaigia: būtina nustatyti pradinį įsilaužimo kelią, uždaryti spragas ir patikrinti, ar užpuolikai nepaliko nuolatinės prieigos. Priešingu atveju rizika patirti pakartotinę ataką išlieka.

    Specialistai taip pat primena apie teisinius ir atitikties aspektus: prieš svarstant bet kokius mokėjimus reikia įvertinti, ar jie nepažeistų galiojančių sankcijų. Dėl to incidentų valdymui svarbu iš anksto turėti ne tik techninę, bet ir teisinę bei komunikacijos pagalbą.

    „Saugumas negali remtis nusikaltėlių pažadais. Jį reikia atkurti organizacijos viduje“, – sakė Magnusas Jelenas.

  • „Nvidia“ apie atvirą DI aljansą: narės tikrinamos, o paraiškų eilėje laukia šimtai bendrovių

    „Nvidia“ apie atvirą DI aljansą: narės tikrinamos, o paraiškų eilėje laukia šimtai bendrovių

    „Nvidia“ atmetė kritiką, kad jos inicijuotas atvirojo kodo DI aljansas gali tapti simboliniu projektu ar priemone technologijų varžyboms. Bendrovė tvirtina, kad iniciatyvos sėkmę lems realus narių bendradarbiavimas, o prie aljanso jungtis norinčių įmonių skaičius auga.

    Šią vasarą pristatytas Open Source DI saugos ir kibernetinės gynybos įrankiams skirtas aljansas buvo kuriamas po incidentų, parodžiusių rizikas, kai plačiai naudojamos atvirojo kodo ekosistemos tampa atakų taikiniu. „Nvidia“ pabrėžia, kad tikslas yra dalintis praktiniais sprendimais, kurie padėtų mažinti pažeidžiamumus, o ne tik deklaruoti ketinimus.

    Kas yra šis aljansas

    Aljansas vienija technologijų įmones, kurios siekia kurti ir dalintis DI saugos bei kibernetinio saugumo priemonėmis. Tarp viešai minimų narių yra Europos bendrovės „Mistral“, „Hugging Face“ ir „UiPath“, taip pat „Microsoft“, „Adobe“ ir „Dell“.

    Iniciatyvos veikla patikėta Linux Foundation, ne pelno organizacijai, koordinuojančiai daugelį atvirojo kodo projektų. Tai reiškia, kad narių priėmimas, valdymo principai ir procedūros yra centralizuojamos per šią organizaciją, o ne paliekamos vien tik „Nvidia“ sprendimams.

    Kodėl dalis didžiųjų dar nedalyvauja

    Aljanso sudėtyje kol kas nėra kai kurių didžiųjų rinkos žaidėjų, įskaitant „OpenAI“, „Google“, „Anthropic“ ir „Meta“. „Nvidia“ atstovai aiškina, kad tai nebūtinai reiškia nenorą prisidėti, nes daliai įmonių gali būti taikoma priėmimo ir patikros procedūra.

    „Linux Foundation turi šimtų ir šimtų įmonių eilę, kurias šiuo metu tikrina ir tvirtina priėmimui į procesą“, – sakė „Nvidia“ kibernetinio saugumo politikos vadovas Markas Weatherfordas.

    Reguliavimas ir pasitikėjimas atviru kodu

    „Nvidia“ taip pat akcentuoja, kad iniciatyva atsirado platesniame reguliavimo kontekste, kai JAV politinėje darbotvarkėje vis dažniau keliami klausimai dėl DI modelių, įskaitant uždarus, atvirus ir atvirojo kodo sprendimus. Bendrovės teigimu, tikslas yra pateikti praktinę perspektyvą ir pasiūlyti priemones, kurios būtų naudingos tiek verslui, tiek visuomenei.

    Kartu pripažįstama, kad rinkos konkurencija išlieka, todėl dalijimosi informacija mastas priklausys nuo narių motyvacijos ir pasitikėjimo. Vis dėlto „Nvidia“ argumentuoja, jog didelis susidomėjimas ir narių skaičius rodo, kad tema yra aktuali, o iniciatyva turi potencialo tapti veikiančia platforma DI saugai stiprinti.

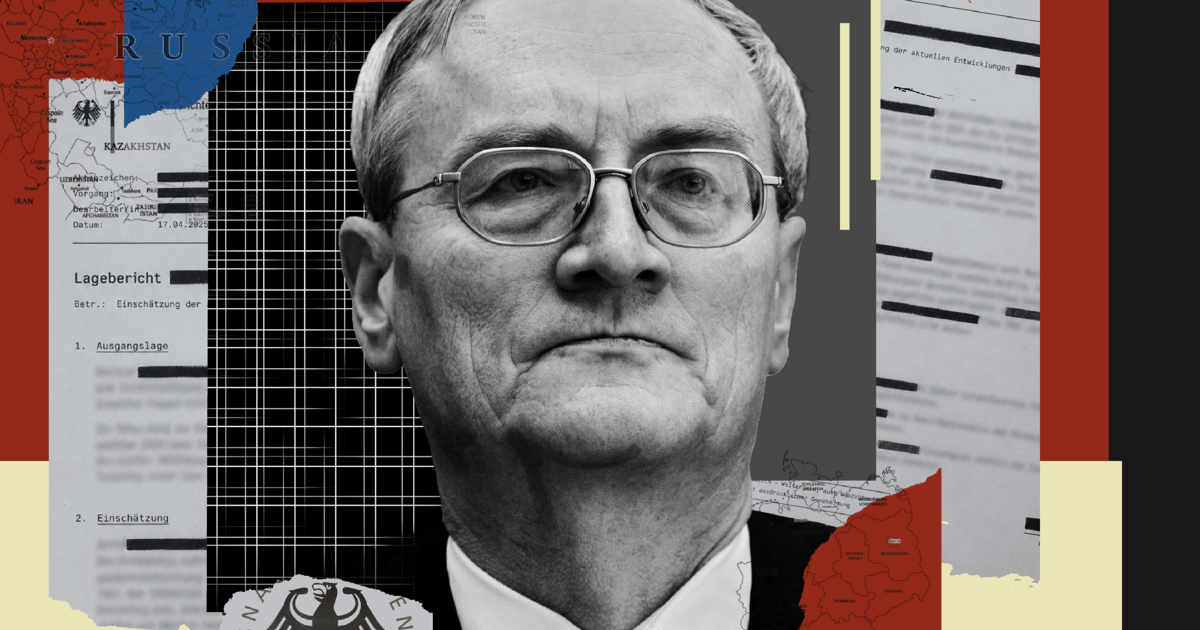
  • Didžiausias Europos šnipinėjimo skandalas po Šaltojo karo: Vokietijoje sulaikytas buvęs BND vadovas

    Didžiausias Europos šnipinėjimo skandalas po Šaltojo karo: Vokietijoje sulaikytas buvęs BND vadovas

    Vokietijoje prasidėjo itin retas ir politiškai jautrus tyrimas: federaliniai prokurorai sulaikė 80-metį buvusį užsienio žvalgybos tarnybos BND vadovą Augustą Hanningą. Jam pareikšti įtarimai dėl išdavystės pobūdžio šnipinėjimo, pasikėsinimo šnipinėti ir kitų su slapta informacija susijusių nusikaltimų.

    Bylos esmė, anot prokuratūros, siejama su tuo, kad Hanningas esą ilgą laiką gavo slaptus BND dokumentus iš buvusio artimiausio pavaldinio, identifikuojamo kaip Manfredas D. Tvirtinama, kad medžiaga galėjo būti naudojama privačiai konsultacinei veiklai ir teikiant analizes klientams.

    Įtarimų branduolys – tūkstančiai dokumentų

    Prokurorai skelbia, kad nuo 2010 metų iki 2022 metų birželio Hanningui galėjo būti perduota apie 2 000 BND dokumentų. Dalis jų, kaip teigiama, buvo skirti tik vidaus žvalgybos darbui ir naudojami informuojant aukščiausio rango Vokietijos pareigūnus.

    Vokietijos teisėsaugos vertinimu, tokio masto informacijos nutekėjimas kelia riziką ne tik nacionaliniam saugumui, bet ir partnerių pasitikėjimui. Žvalgybos bendradarbiavimas Europoje remiasi prielaida, kad dalijami duomenys bus apsaugoti, o nutekėjimai dažnai verčia peržiūrėti informacijos mainų apimtį ir prieigos taisykles.

    „Jis turėjo konfidencialių dokumentų. Tačiau neteisinga teigti, kad juose buvusi informacija buvo perduota Vokietijos Federacinei Respublikai kenkiančiais tikslais ar už atlygį. Tai parodys tolesnis tyrimas“, – sakė Hanningui atstovaujantis advokatas.

    Kodėl ši byla ypač nepatogi Berlynui

    Tyrimas vyksta tuo metu, kai Vokietijoje diskutuojama apie žvalgybos įgaliojimų stiprinimą ir teisinės bazės atnaujinimą. Pastaraisiais metais Europos valstybės dažniau kalba apie hibridines grėsmes, kibernetines atakas, dezinformaciją ir bandymus verbuoti informacijos šaltinius per verslo ar konsultacinę veiklą.

    Byla nepatogi ir dėl reputacinio faktoriaus: buvęs BND vadovas ilgus metus turėjo prieigą prie jautriausių valstybės paslapčių, o po tarnybos pasitraukimo, kaip nurodoma viešai skelbiamuose duomenyse, aktyviai veikė privačiame sektoriuje. Toks „sukamųjų durų“ efektas žvalgybos bendruomenėje vertinamas kaip papildoma rizika, nes komerciniai interesai gali susikirsti su saugumo reikalavimais.

    Kaip tyrimas iškilo į paviršių

    Viešai skelbiama, kad tyrimo kryptis sustiprėjo po kratos, atliktos Hanningo namuose ir su veikla susijusiose patalpose kitame tyrime. Vėliau rasti skaitmeniniai dokumentai, kaip teigiama, ir tapo pagrindu platesniam federalinių prokurorų tyrimui dėl valstybės paslapčių tvarkymo.

    Manfredas D., buvęs Hanningo štabo vadovas, pasak prokuratūros, ilgą laiką išliko aukštose pareigose ir dirbo su keliais vėlesniais BND vadovais. Šiuo metu, remiantis oficialia informacija, abu įtariamieji yra suimti, o tyrimas turėtų atsakyti, kam konkrečiai galėjo būti panaudota slapta informacija ir kokia žala galėjo būti padaryta.

  • ES kibernetinio saugumo agentūra ENISA ir JRC pradėjo bandyti Kinijos DI modelius: ką jie tikrina

    ES kibernetinio saugumo agentūra ENISA ir JRC pradėjo bandyti Kinijos DI modelius: ką jie tikrina

    Europos Sąjungos kibernetinio saugumo agentūra ENISA ir Europos Komisijos Jungtinis tyrimų centras (JRC) pirmą kartą viešai patvirtino, kad testuoja Kinijoje sukurtus atviro svorio dirbtinio intelekto modelius. ES institucijos pabrėžia, kad tai yra mokslinio vertinimo dalis, o ne sprendimas diegti šiuos modelius kasdienėms reikmėms.

    Europos Komisijos atstovas spaudai Maciej Berestecki nurodė, kad JRC vertina viešai prieinamus atviro svorio modelius, kilusius iš Kinijos. ENISA vadovas Juhan Lepassaar taip pat patvirtino, jog agentūra šiuo metu išbando kelis Kinijos modelius, kad suprastų jų praktines galimybes ir rizikas.

    Ką reiškia atviro svorio modeliai?

    Atviro svorio modeliais vadinami tokie DI sprendimai, kurių esminiai komponentai yra viešai paskelbiami, todėl juos galima paleisti savo infrastruktūroje ir tirti jų veikimą. Skirtingai nei uždaros sistemos, jie suteikia daugiau skaidrumo tyrėjams, tačiau kartu reikalauja griežtesnės kontrolės, kaip modeliai pritaikomi ir kokie duomenys jiems pateikiami.

    JRC aiškina, kad Kinijos modeliai įtraukti į platesnį lyginamąjį projektą, kuriame vertinami ir JAV, ir Europos kūrėjų modeliai. Tikslas yra moksliškai palyginti jų gebėjimus, našumą, ribotumus ir galimas rizikas, taip pat įvertinti, kur jie galėtų būti naudingi mokslinėms užduotims.

    Saugumas nėra vienintelis tikslas

    Pasak su situacija susipažinusio Komisijos pareigūno, JRC bandymų pagrindinis tikslas nėra DI sauga ir saugumas siaurąja prasme, nors šios temos ES darbotvarkėje pastaruoju metu tapo ypač jautrios. Tai siejama su pasaulyje daugėjančiais atvejais, kai pažangūs modeliai testavimo metu parodė gebėjimą pažeisti realių sistemų apsaugas ar netinkamai panaudoti įrankius.

    „Skirtingos kilmės modeliai įtraukiami į lyginamąjį mokslinį vertinimą, siekiant įvertinti jų gebėjimus, našumą, ribotumus ir rizikas“, – sakė Maciej Berestecki.

    Komisija taip pat akcentuoja, kad JRC nevykdo jokių specialių prieigos ar licencijavimo derybų su Kinijos kūrėjais. Modeliai, anot Komisijos, vykdomi saugioje JRC vidinėje mokslinėje infrastruktūroje, o ES institucijos neplanuoja jų naudoti savo administraciniams tikslams.

    Europos pasirinkimai tarp JAV ir Kinijos

    DI konkurencijoje tarp JAV ir Kinijos Europa dažnai atsiduria tarp dviejų ekosistemų, ypač kalbant apie pažangiausius, vadinamuosius pasienio modelius. Politinėje diskusijoje vis dažniau keliami klausimai, ką rinksis Europos viešasis sektorius ir verslas, jei vietinių alternatyvų trūks arba jos atsiliks pagal pajėgumus.

    Šį spaudimą didina ir rinkos tendencijos: dalis organizacijų, ieškodamos lankstumo ir mažesnių kaštų, žvalgosi į atviro svorio modelius. Tuo pačiu tai verčia institucijas aiškiau apibrėžti rizikų valdymą, ypač jei modeliai ateityje būtų taikomi jautrioms užduotims ar integruojami į kritines sistemas.

    ENISA ir JRC taip pat yra įpareigoti dirbti kartu kuriant DI testavimo platformą pagal ES veiksmų planą, susijusį su dirbtiniu intelektu ir kibernetiniu saugumu. Ši iniciatyva skirta geriau pasirengti scenarijams, kai DI sistemos gali būti panaudotos atakoms, pažeidžiamumų paieškai ar kitoms kibernetinėms grėsmėms didinti.

  • „CoinW“ 9-asis gimtadienis: birža plečiasi į DI valdomą finansų ekosistemą ir žada naujus įrankius

    „CoinW“ 9-asis gimtadienis: birža plečiasi į DI valdomą finansų ekosistemą ir žada naujus įrankius

    Kriptovaliutų prekybos platforma „CoinW“ mini devintąsias veiklos metines ir skelbia apie planuojamą kryptį – nuo tradicinės biržos modelio judėti link DI valdomos finansų ekosistemos. Bendrovės teigimu, tikslas yra sujungti prekybą, analizę ir dalį automatizuotų funkcijų į vieną vartotojui suprantamą aplinką.

    Pasak „CoinW“, per devynerius metus rinka kardinaliai pasikeitė: išskaidyto likvidumo ir ribotos infrastruktūros laikų ji priartėjo prie profesionalių finansų standartų, o vartotojų lūkesčiai išaugo. Platforma nurodo turinti daugiau nei 20 mln. registruotų vartotojų, o jos dienos prekybos apimtis siekia apie 4,6 mlrd. eurų.

    „CoinW“ komunikacijos vadovė Yoka Zhou sako, kad dabartiniai vartotojai vis dažniau nori vienoje vietoje matyti ne tik kriptoturtą, bet ir sąsajas su tradiciniais aktyvais. Kartu, anot jos, auga poreikis įrankiams, kurie sumažina techninių žinių barjerą, nes prekyba vyksta visą parą, o sprendimus tenka priimti greitai.

    „Didžiausias iššūkis šiandien yra padaryti sudėtingas rinkas prieinamas kasdieniams vartotojams, nepareikalaujant profesionalios patirties“, – sakė Yoka Zhou.

    Viena iš krypčių, kurią akcentuoja bendrovė, yra DI paremta analizė ir patogesnė strategijų paieška. „CoinW“ mini sprendimus, leidžiančius vartotojams gauti rinkos įžvalgas, techninės analizės santraukas ar strategijų idėjas pokalbio principu, o dalį modelių – naudoti greitesniam istorinių kainų modelių palyginimui.

    Kita sritis – vadinamasis kopijavimo sandorių modelis ir grandinės duomenų analizė. Platforma teigia, kad tokie įrankiai padeda atrinkti aktyvias pinigines pagal istorinius rodiklius, o vartotojams suteikia galimybę sekti jų veiksmus, nors galutinė rizika ir atsakomybė lieka pačiam prekiautojui.

    Kalbėdama apie rizikų valdymą, bendrovė pabrėžia saugumo svarbą po pastarųjų metų industrijos sukrėtimų, kai dalis centralizuotų platformų susidūrė su likvidumo ir valdymo krizėmis. „CoinW“ nurodo diegianti nulinio pasitikėjimo principu grįstą architektūrą, skirianti karštąsias ir šaltąsias saugyklas bei vykdanti rezervų įrodymo praktikas.

    „CoinW“ taip pat pranešė apie planus pristatyti atnaujintą ekosistemos žetoną CWC, kuris, pasak bendrovės, būtų siejamas ne tik su prekybos naudomis, bet ir su skirtingo lygio prieiga prie DI paslaugų. Teigiama, kad bendra pasiūla sieks 200 mln. vienetų ir numatytas periodinis supirkimo bei sudeginimo mechanizmas, kuris laikui bėgant mažintų pasiūlą.

    Bendrovė prognozuoja, kad artimiausiais metais rinkoje didės automatizuotų agentų vaidmuo, o kriptoturto infrastruktūra toliau artės prie tradicinių finansų, įskaitant realaus pasaulio turto žetonizavimo projektus. Tačiau kartu, anot „CoinW“, plėtra reiškia ir didesnį atakų paviršių, todėl saugumo priemonės bei skaidrumas taps dar svarbesniu konkurenciniu veiksniu.

    Platforma pabrėžia, kad jos vizija nėra vien tik pridėti daugiau funkcijų, o sukurti integruotą aplinką, kurioje vartotojas išlaiko kontrolę, o DI sprendimai veikia aiškiai apibrėžtose ribose. Ar „CoinW“ pavyks šį planą įgyvendinti iki dešimtmečio ribos, priklausys nuo technologinės brandos, reguliavimo aplinkos ir gebėjimo užtikrinti pasitikėjimą rinkoje.

    Pastaba: šis straipsnis yra informacinio pobūdžio ir nėra investavimo rekomendacija. Skaitmeninis turtas yra nepastovus, o sprendimus dėl prekybos vartotojai turi vertinti savarankiškai.

  • Tyrimas atskleidė nemalonią tiesą: 3 iš 4 ES darbuotojų darbe gauna įtartinų žinučių

    Tyrimas atskleidė nemalonią tiesą: 3 iš 4 ES darbuotojų darbe gauna įtartinų žinučių

    Trys iš keturių Europos Sąjungos darbuotojų darbe yra susidūrę su įtartinais el. laiškais, žinutėmis ar nuorodomis, rodo Eurobarometro apklausa, kurią Europos Komisija paskelbė 2026 metų rugsėjo 30 dieną. Tokie signalai, pasak apklausos, tampa kasdienybe, o darbuotojų elgsena ne visada atitinka jų deklaruojamas žinias apie rizikas.

    Į šiuos skaičius sureagavo Graikijos Duomenų apsaugos institucija, priminusi, kad kibernetinis saugumas neatsiejamas nuo asmens duomenų apsaugos. Institucija pabrėžė, jog atakų prevencija organizacijoms turi būti ne vien IT skyriaus užduotis, o nuosekli visos įstaigos ar įmonės praktika.

    Populiariausia schema – phishing

    Dažniausiai darbuotojai nurodo patiriantys phishing atakas: 39 proc. respondentų teigia gavę apgaulingų žinučių arba buvę nukreipti į suklastotas svetaines, kurios imituoja tikras sistemas ir taip siekia išvilioti prisijungimus ar kitus duomenis. Toliau rikiuojasi bandymai pavogti asmens duomenis (18 proc.), kenkėjiškų programų platinimas (17 proc.) ir bandymai išgauti slaptažodžius (16 proc.).

    Apklausoje fiksuota ir naujesnė tendencija: 15 proc. darbuotojų teigė jau susidūrę su apgavystėmis, kuriose pasitelkiamas dirbtinis intelektas. Ekspertai pabrėžia, kad DI vis dažniau naudojamas tam, kad apgaulingi laiškai būtų be klaidų, pritaikyti konkrečiam žmogui ar organizacijai, o balsai, vaizdai ir vaizdo įrašai atrodytų įtikinamai.

    Žino, bet ne visada daro

    Apklausa parodė aiškų atotrūkį tarp suvokimo ir įpročių: 83 proc. darbuotojų sutinka, kad kibernetinė ataka gali turėti rimtų pasekmių, o 72 proc. mano galintys atpažinti įtartiną el. laišką. Tačiau tik 54 proc. teigia prieš spausdami nuorodą pasitikrinantys siuntėją, nors būtent ši disciplina dažnai lemia, ar ataka pavyks.

    Ypač problemiška sritis – suklastotas turinys. Mažiau nei pusė, 48 proc. apklaustųjų, mano galintys atpažinti suklastotą, taip vadinamą deepfake, vaizdo įrašą. Tai svarbu ne tik reputacijos apsaugai, bet ir finansiniam saugumui, nes tokiu turiniu vis dažniau grindžiamos socialinės inžinerijos atakos.

    Ką privalo organizacijos pagal BDAR

    Graikijos Duomenų apsaugos institucija priminė, kad incidento valdymas neapsiriboja techniniu sutvarkymu. Pagal Bendrąjį duomenų apsaugos reglamentą organizacijos, kurios valdo asmens duomenis, tam tikrais atvejais privalo apie pažeidimą pranešti priežiūros institucijai, o kai rizika žmogaus teisėms ir laisvėms yra didelė, informuoti ir pačius nukentėjusius asmenis.

    Tokio pranešimo tikslas yra praktiškas: kuo anksčiau žmogus sužino, tuo daugiau turi laiko apsisaugoti, pavyzdžiui, pakeisti slaptažodžius, įjungti dviejų veiksnių autentifikavimą, stebėti įtartinus mokėjimus ar užblokuoti kortelę. Institucijos taip pat pabrėžia skaidrumo svarbą, nes delsimas gali padidinti žalą ir ilgainiui pakenkti pasitikėjimui organizacija.

    Ekspertai ragina įmones ir viešąsias įstaigas reguliariai mokyti darbuotojus, atnaujinti incidentų planus ir diegti papildomas apsaugas, tokias kaip daugiafaktorė autentifikacija, prieigos teisių peržiūra ir atsarginių kopijų strategijos. Apklausos rezultatai rodo, kad kibernetinis saugumas ES darbo vietose tampa nuolatiniu išbandymu, o sėkmę dažnai lemia kasdieniai įpročiai.

  • Naujas Dezinformacijos centro vaidmuo rinkimuose 2027 metais: valdžia žada mažinti melagienas iki minimumo

    Centras turės saugoti rinkimų procesą

    Lenkijos vyriausybė nurodo, kad naujai įsteigtas Kovos su dezinformacija centras bus įtrauktas į 2027 metais vyksiančių parlamento rinkimų apsaugą. Tikslas – sumažinti bandymus diskredituoti rinkimų procesą ir pasitikėjimą juo iki minimalaus lygio.

    Apie tai, atsakydamas į parlamentarų klausimus, kalbėjo vicepremjeras ir skaitmeninimo ministras Krzysztofas Gawkowskis. Jo teigimu, rinkimų laikotarpiu dezinformacijos spaudimas tik didės, todėl institucijos rengia iš anksto suderintą atsaką.

    Planuojama programa „Saugūs rinkimai 2027“

    Ministro teigimu, 2027 metais planuojama įgyvendinti kompleksinę programą „Saugūs rinkimai 2027“. Ji turėtų tęsti ankstesnes priemones, nukreiptas į informacinės erdvės stebėseną, koordinuotų atakų atpažinimą ir reagavimą į klaidinančias kampanijas.

    Numatoma, kad programa apims ne tik melagingų naratyvų fiksavimą, bet ir bandymų kelti abejones balsavimo skaidrumu monitoringą. Akcentuojama, kad rizikos kyla tiek iš vietinių, tiek iš išorės veikėjų, o metodai tampa vis labiau koordinuoti.

    24 tūkst. incidentų ir tūkstančiai paskyrų

    Skaitmeninimo ministerija primena, kad 2025 metais per rinkiminį laikotarpį buvo fiksuota apie 24 000 su dezinformacija susijusių incidentų. Dalis jų esą buvo perduota skaitmeninių platformų administratoriams, tačiau ne visais atvejais rekomendacijos buvo įgyvendintos ir klaidinantis turinys pašalintas.

    Anot K. Gawkowskio, tuo pačiu laikotarpiu pašalinta apie 16 000 dezinformaciją platinusių paskyrų. Vis dėlto pabrėžiama, kad iki 2027 metų iššūkių mastas gali augti, ypač atsižvelgiant į greitą turinio kūrimą ir sklaidą internete.

    Bendradarbiavimas su rinkimų institucijomis

    Vyriausybė teigia, kad centras glaudžiai bendradarbiaus su Valstybine rinkimų komisija ir kitomis už valstybės saugumą atsakingomis institucijomis. Bendradarbiavimas turėtų būti paremtas nuolatine informacijos apykaita ir operatyviu įspėjimu apie naujas manipuliacijas.

    Institucijoms žadama teikti aktualią informaciją apie plintančias dezinformacijos kampanijas, klaidinančias žinutes ir koordinuotus bandymus trikdyti informacinę erdvę. Taip pat akcentuojama, kad prevencija ir greitas reagavimas laikomi esminiais rinkimų patikimumo elementais.

    „Norime pasiekti situaciją, kad piliečių pasitikėjimo rinkimų procesu menkinimas būtų praktiškai sumažintas iki nulio“, – sakė Krzysztofas Gawkowskis.

    Nors konkrečios techninės priemonės ir teisiniai įrankiai dar nėra detalizuoti, kryptis aiški: vyriausybė siekia centralizuoti reagavimą į informacines atakas. Toks modelis vis dažniau taikomas Europoje, ypač augant koordinuotų kampanijų ir automatizuoto turinio kiekiui, įskaitant DI generuojamas žinutes.

  • „Poczta Polska“ skaitmenina paslaugas: e. siuntos jau viršijo 111 mln, žvalgosi į DI sprendimus

    E. įteikimai tampa kasdienybe

    Lenkijos valstybinė bendrovė „Poczta Polska“, kuri yra oficialus e. įteikimų sistemos operatorius, skelbia sparčiai augančius skaitmeninių siuntų srautus. Bendrovės duomenimis, per rugpjūtį e. sistemoje buvo išsiųsta daugiau kaip 100 mln siuntų, o bendras skaičius jau perkopė 111 mln.

    Ši statistika apima tiek visiškai skaitmeninius laiškus, tiek vadinamąsias hibridines siuntas, kai dalis proceso vyksta elektroniniu būdu, o pristatymas užbaigiamas tradiciškai. Bendrovė pabrėžia, kad e. įteikimai artimiausiu metu nepakeis visų popierinių laiškų, tačiau tampa vis svarbesne veiklos dalimi.

    Kodėl skaitmenizacija spartėja?

    Už IT ir skaitmeninę transformaciją atsakingas „Poczta Polska“ viceprezidentas Grzegorzas Latosińskis teigia, kad tikslas yra sukurti vieningą, vartotojui aiškią skaitmeninės komunikacijos strategiją. Pasak jo, įmonė nori išvengti situacijos, kai klientai priversti blaškytis tarp daugybės skirtingų kanalų.

    Papildomą postūmį skaitmeninių paslaugų plėtrai suteikia reguliaciniai pokyčiai: nuo spalio mėnesio visi verslo subjektai įpareigoti turėti elektroninių įteikimų adresą. Tai didina paklausą tiek pačiai sistemai, tiek su ja susijusioms paslaugoms.

    Kur bus investuojama?

    Pasak G. Latosińskio, bendrovė šiuo metu planuoja reikšmingą skaitmeninio segmento modernizaciją ir siekia mažinti atsilikimą nuo rinkos lyderių. Konkrečių investicijų sumų jis neįvardijo, pabrėždamas, kad jos bus skelbiamos kartu su viešaisiais pirkimais ir atrankomis.

    Tarp prioritetų įvardijami baziniai technologiniai sprendimai, įskaitant SD-WAN tipo tinklo infrastruktūrą, kuri turėtų supaprastinti duomenų valdymą ir sustiprinti ryšio saugumą. Kitas akcentas yra personalo valdymo sistemos atnaujinimas, nes „Poczta Polska“ dirba daugiau kaip 50 000 darbuotojų, o efektyvus žmogiškųjų išteklių valdymas tampa kritiškai svarbus.

    DI planai: klientų aptarnavimas, logistika ir saugumas

    „Poczta Polska“ atvirai kalba ir apie dirbtinis intelektas taikymą. Vadovybė pabrėžia, kad organizacija pirmiausia turi pasirengti diegimui: darbuotojams negalima tiesiog suteikti įrankių, kurių jie nemokės naudoti arba kurie realiai nepalengvins kasdienių užduočių.

    Didžiausia trumpalaikė nauda, bendrovės vertinimu, galėtų būti klientų aptarnavime, kur daug procesų vis dar atliekama rankiniu būdu. Automatizavimas ir išmanus užklausų nukreipimas turėtų sutrumpinti aptarnavimo laiką ir pagerinti paslaugų kokybę.

    „Naudosime DI, bet su galva, apgalvotai. Tai neturi būti daroma vien dėl paties įspūdžio“, – sakė Grzegorzas Latosińskis.

    Logistikoje bendrovė mini tikslus mažinti nereikalingus siuntų tvarkymo etapus, tikslinti pristatymo procesus ir optimizuoti paštininkų bei kurjerių maršrutus. Kartu pabrėžiama, kad DI neturėtų virsti pertekliniu darbuotojų sekimu, o būti praktišku įrankiu greitesniam pristatymui.

    Dar viena kryptis yra kibernetinis saugumas: „Poczta Polska“ yra kritinės infrastruktūros dalis, todėl skaitmeninių paslaugų augimas didina ir grėsmių paviršių. Bendrovė praneša įkūrusi kibernetinio saugumo padalinį, tiesiogiai pavaldų už skaitmeninimą atsakingai vadovybei, o DI čia planuojamas taikyti taikliai, konkrečiuose scenarijuose.

    Akcentas vietiniams tiekėjams

    G. Latosińskis taip pat pabrėžė siekį saugumo sprendimus vystyti bendradarbiaujant pirmiausia su Lenkijos tiekėjais. Pasak jo, neseniai pasirašytas ketinimų protokolas dėl vietinės technologijos panaudojimo, o apie bandymų rezultatus bendrovė žada informuoti vėliau.

    Skaitmeniniuose projektuose reikšmingesnį vaidmenį turėtų atlikti ir dukterinė įmonė Envelo, kurią planuojama stiprinti kaip technologijų kompetencijų centrą. Bendrovės tikslas – kad Envelo padėtų realistiškai planuoti projektus, perimtų rinkos žinias ir palengvintų vidinių komandų krūvį.

    Įmonės mastas ir rezultatai

    „Poczta Polska“ yra didžiausias pašto operatorius Lenkijoje, valdoma valstybės. Bendrovė skelbia turinti apie 51 000 darbuotojų, kasdien aptarnaujanti apie 300 000 siuntų ir 3 mln laiškų, o jos tinklą sudaro daugiau kaip 7 500 padalinių.

    Bendrovė taip pat nurodo, kad 2025 metais grynasis pelnas siekė apie 469 mln zlotų, tai yra maždaug 108 mln eurų. Įmonė pažymi, kad rezultatui reikšmingą įtaką turėjo gautos kompensacijos už universaliųjų paslaugų teikimo sąnaudas už 2023 ir 2024 metus.

    Nuo birželio 1 dienos „Poczta Polska“ vadovauja prezidentė Magdalena Gaj. Bendrovė pabrėžia, kad tolesnė skaitmeninė plėtra bus siejama su paslaugų kokybės gerinimu, infrastruktūros atnaujinimu ir atsargiai, praktiškai pagrįstu DI diegimu.

  • „Asseco Poland“ pristatė DI vertėją tarnyboms: pokalbiai 25 kalbomis per kelias sekundes

    Naujas įrankis skubiosioms tarnyboms

    Varšuvos biržoje kotiruojama IT grupė „Asseco Poland“ paskelbė pradedanti naudoti dirbtiniu intelektu paremtą vertimo įrankį, skirtą Europos uniformuotoms ir gelbėjimo tarnyboms. Sprendimas orientuotas į situacijas, kai kiekviena minutė svarbi, o kalbos barjeras gali apsunkinti pagalbos suteikimą.

    Įmonės teigimu, įrankis padeda realiuoju laiku suprasti skambinančiojo informaciją, todėl dispečeriai ir operacijų centrai greičiau priima sprendimus. Tokie sprendimai pastaraisiais metais sparčiai plinta, nes Europoje didėja tarpvalstybinių incidentų, migracijos ir turizmo srautai.

    Kaip veikia vertimas realiuoju laiku

    „Asseco Poland“ pristatomas sprendimas „Advisor.ai“ pirmiausia automatiškai atpažįsta, kokia kalba kalba skambinantis asmuo. Pasak bendrovės atstovų, pirmas išverstas sakinys sistemoje gali pasirodyti per maždaug penkias sekundes, o toliau vertimas pateikiamas nuosekliai pokalbio metu.

    Kartu su vertimu operatorius mato ne tik tekstinę pokalbio eigą, bet ir papildomą kontekstą, kuris gali būti svarbus reagavimui, pavyzdžiui, incidento vietą bei esmines detales, reikalingas tarnybų darbui. Praktikoje tai turėtų sumažinti klaidų riziką, kai kritinė informacija prarandama dėl netikslaus supratimo.

    Kalbos ir infrastruktūra

    Bendrovė nurodo, kad „Advisor.ai“ realiuoju laiku verčia 25 Europos kalbas. Tarp jų įvardijamos ir lietuvių, lenkų, ukrainiečių, anglų, vokiečių, prancūzų, ispanų, italų bei kitos dažniausiai regione sutinkamos kalbos.

    Taip pat pabrėžiama, jog sprendimas veikia „Asseco Poland“ aparatinėje infrastruktūroje. Tokia architektūra viešajam sektoriui dažnai svarbi dėl duomenų kontrolės, kibernetinio saugumo reikalavimų ir jautrios informacijos tvarkymo, ypač kai kalbama apie skubios pagalbos skambučius.

    Finansinis kontekstas: rezultatai ir vertė

    „Asseco“ grupė skelbia, kad 2026 metais pirmąjį pusmetį gavo apie 2 170 000 000 eurų pardavimo pajamų. Iš jų daugiau kaip 1 650 000 000 eurų sudarė nuosavų IT produktų ir paslaugų pardavimai, o grynasis pelnas, tenkantis patronuojančios bendrovės akcininkams, siekė apie 100 000 000 eurų.

    Bendrovės rinkos vertė, remiantis nurodytais skaičiais, siekia apie 4 320 000 000 eurų, o vienos akcijos kaina – apie 51 eurą. „Asseco Poland“ kuria programinę įrangą ir sprendimus finansų, energetikos, telekomunikacijų, sveikatos apsaugos ir viešojo administravimo skaitmeninimui, todėl DI pritaikymas skubiosioms tarnyboms jai yra natūrali plėtra į kritinės infrastruktūros segmentą.