Tag: Kibernetinis saugumas

  • Kibernetinės atakos Europoje: įsilaužėliai nuotoliniu būdu kaitino prekybos centrų šaldytuvus

    Kibernetinės atakos Europoje: įsilaužėliai nuotoliniu būdu kaitino prekybos centrų šaldytuvus

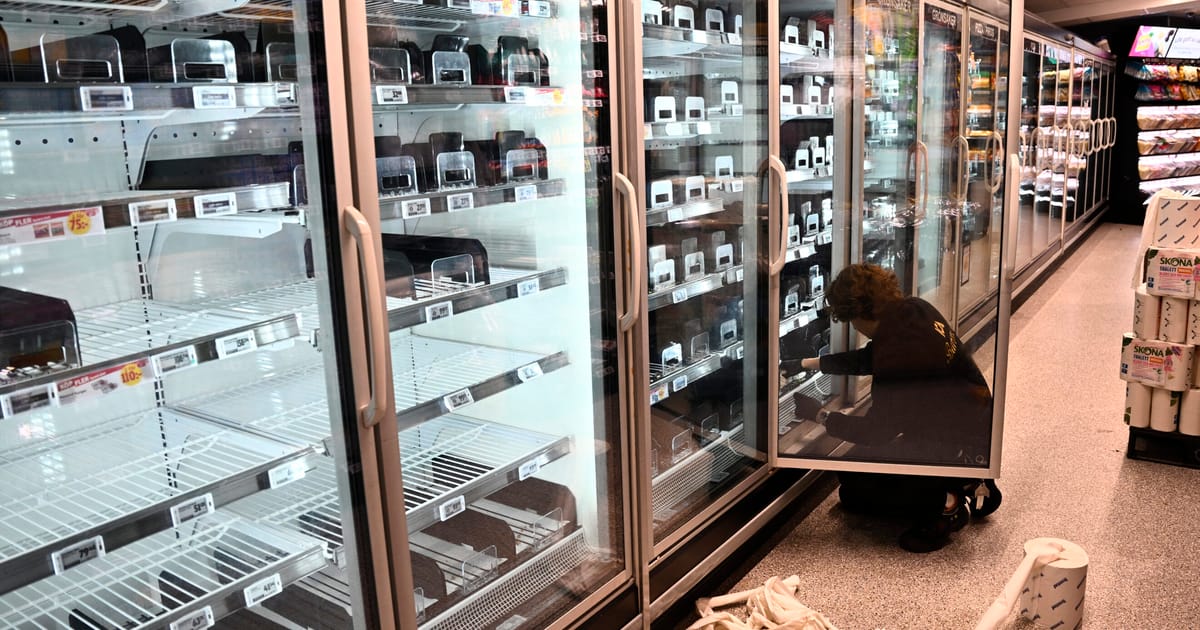
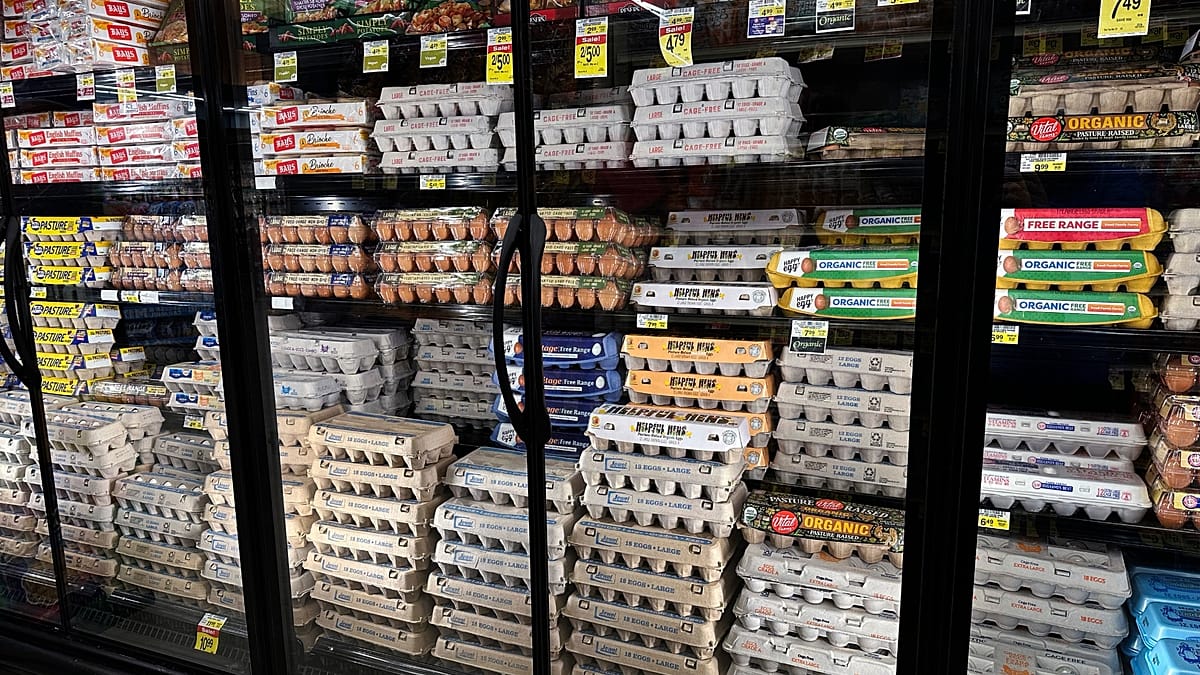
    Pirmadienį mažiausiai penkiose ES šalyse dešimtyse prekybos centrų sutriko šaldymo įranga – pranešta, kad šaldytuvų temperatūra buvo pakelta nuotoliniu būdu. Vietos žiniasklaida skelbė, kad kai kuriose parduotuvėse šaldymo sistemos dėl incidento tapo nebetinkamos naudoti.

    Kaip rašo „POLITICO“, pranešimų apie įvykius pasirodė Belgijoje, Liuksemburge, Švedijoje, Airijoje, Nyderlanduose ir Estijoje. Kai kurie parduotuvių vadovai teigė, kad temperatūra staiga šoktelėjo net iki 50 laipsnių Celsijaus.

    Ši situacija primena praėjusį mėnesį Prancūzijoje fiksuotą panašių atakų bangą, kai įtariama, jog užpuolikai manipuliavo šaldytuvų atitirpinimo mechanizmais ir taip sukėlė perkaitimą. Kol kas nepatvirtinta, ar naujausi incidentai tiesiogiai susiję su Prancūzijos atvejais, ar išnaudotos tos pačios spragos.

    Incidentai turi ir labai praktiškų pasekmių: Belgijos žiniasklaida pranešė, kad kai kuriose parduotuvėse dėl staigiai pakilusios temperatūros teko išmesti maistą. Tačiau dalis tinklų pabrėžė, kad parduotuvės liko atidarytos, o problema sprendžiama.

    Kuriose šalyse fiksuoti sutrikimai

    Skirtingų šalių pranešimuose kartojosi panašus scenarijus: šaldytuvai ir šaldikliai staiga pradėjo veikti netinkamai, o temperatūros buvo pakeistos nuotoliniu būdu. Apie incidentus viešai kalbėta ir Baltijos regione – Estijoje skelbta, kad viename prekybos tinkle šaldiklių temperatūra taip pat buvo pakelta.

    Belgijoje apie šaldymo sistemų sutrikimus informuotos kelios grandinės. „Delhaize“ atstovas patvirtino IT incidentą, paveikusį dalies parduotuvių šaldymo sistemas, o „Colruyt“ grupė pranešė, kad problemos palietė maždaug penkias „Spar“ parduotuves.

    „Carrefour“ atstovas patvirtino, kad sutrikimai paveikė 15 iš 700 parduotuvių ir kad nė viena iš paveiktų vietų nėra didieji „hipermarketai“. Tuo metu Švedijoje „ICA“ kalbėjo apie incidentą, palietusį nedidelį skaičių parduotuvių už centrinio tinklo ribų, o „Coop“ teigė, kad paveiktos septynios iš 800 parduotuvių, situacija suvaldyta.

    Ką sako kibernetinio saugumo ekspertai

    Kibernetinio saugumo tyrėjas Kenas Munro teigė, kad prekybos centrai turėjo atjungti šaldytuvus ir jų nuotolinio stebėjimo bei valdymo įrangą nuo interneto, ypač turint omenyje ankstesnius incidentus Prancūzijoje. Jo vertinimu, po spalio įvykių buvo pakankamai laiko imtis priemonių.

    Kitas tyrėjas Inti De Ceukelaire taip pat suabejojo, ar po Prancūzijos atakų buvo atlikti būtini atnaujinimai. Pasak jo, tai gali reikšti, kad dalis sistemų paprasčiausiai liko „neužlopytos“.

    Belgijos kibernetinio saugumo centro atstovas teigė, kad agentūra atidžiai seka incidentą, tačiau užpuolikai kol kas nežinomi, o juos identifikuoti gali ir nepavykti. Švedijos Nacionalinio kibernetinio saugumo centro vadovas Johnas Billow sakė matantis panašumų su Prancūzijoje fiksuotais atvejais ir patvirtino, kad palaikomas ryšys su paveiktomis organizacijomis.

    Ar tai susiję su Prancūzijos atakomis?

    Kol kas nėra patvirtinta, kad naujausi incidentai Europoje yra koordinuotos kampanijos dalis ar tiesiogiai susiję su praėjusį mėnesį Prancūziją pasiekusia banga. Vis dėlto dalies prekybos tinklų atstovai vietos žiniasklaidai užsiminė, kad incidentas panašus į anksčiau fiksuotą Prancūzijos scenarijų.

    Prancūzijoje spalio viduryje atakos buvo nukreiptos į šaldytuvus, kuriuos gamina Danijos gamintojas „Danfoss“, o incidentai paskatino ir oficialų reagavimą šalies mastu. Vienu atveju, kaip skelbta, atakos pasekmės buvo ypač rimtos – kilo gaisras.

    Kas tiksliai stovi už naujausios atakų bangos, dar aiškinamasi: vieni ekspertai neatmeta „kopijuotojų“ scenarijaus, kiti svarsto ir priešiškos valstybės galimybę. Tačiau bendra žinutė aiški – nuotoliniu būdu valdomos sistemos prekybos infrastruktūroje tampa vis patrauklesniu taikiniu.

    Europos Komisija patvirtino žinanti apie incidentus ir nurodė, kad informacijos koordinavimui bei dalijimuisi naudojamas EU-Cyclone tinklas.
  • Populiarūs kiniški „Android“ automagnetolų modeliai gali rinkti duomenis apie vairuotojus

    Populiarūs kiniški „Android“ automagnetolų modeliai gali rinkti duomenis apie vairuotojus

    Tūkstančiai vairuotojų renkasi nebrangias „Android“ automagnetolas iš interneto parduotuvių, tačiau dalis tokių įrenginių gali turėti programinę įrangą, kuri renka duomenis ir leidžia nuotoliniu būdu diegti papildomas programas. Tokias rizikas atskleidė vieno vairuotojo patirtis, kai jis nusprendė išnarstyti įsigyto įrenginio sistemą.

    2016 metų „Honda Civic“ savininkas „Amazon“ nusipirko pigų „Android“ radijo imtuvą ir apie keistenybes po įdiegimo papasakojo „Reddit“ forume. Vietoj žadėto „švaraus“ produkto jis pamatė reklamas meniu, daugybę gamykliškai įdiegtų programėlių, o balso asistentas prašė mokėti už dalies funkcijų „aktyvavimą“.

    Vairuotojas nusprendė sistemą „apsivalyti“ panašiai, kaip tai daroma su „Android“ televizoriais, o programinei įrangai analizuoti pasitelkė DI įrankį „Claude Code“. Analizė parodė, kad įrenginio parametrai nesutampa su skelbtais: vietoj žadėto aštuonių branduolių procesoriaus buvo keturių branduolių, o vietoj „Android 15“ veikė „Android 9“.

    Dar viena svarbi detalė – paskutinis saugumo atnaujinimas šiame „Android 9“ variante buvo iš 2021 metų spalio. Tai reiškia, kad sistema kelerius metus galėjo negauti pataisų, kurios užkamšo saugumo spragas, o automobilio įrenginyje tai ypač jautru, nes jis turi ryšį su telefonu, internetu ir automobilio funkcijomis.

    Kas rasta įrenginio viduje

    Analizuodamas programinę įrangą savininkas aptiko komponentų, kurie kelia klausimų dėl privatumo. Pavyzdžiui, balso asistento funkcija nuolat laukė „pažadinimo“ komandos, o joje paslėptas interneto puslapių atvaizdavimo modulis, kaip teigiama, naudojo apie 30 proc. procesoriaus galios net tada, kai juo nebuvo naudojamasi.

    Sistemoje taip pat buvo paslaugų, susijusių su Kinijos technologijų bendrove „Baidu“, programėlė žurnalams rinkti gamintojui bei gamykliškai įdiegta skambučių įrašymo paslauga. Pastaroji detalė ypač jautri, nes per tokį įrenginį vairuotojai dažnai kalba telefonu per „Bluetooth“.

    Be to, atnaujinimų programa, paremta „Alibaba“ debesijos sprendimu, teoriškai galėjo bet kada įkelti naują programinę įrangą. Įrenginyje rasta ir daugiau, su automagnetolos paskirtimi menkai susijusių programų: nuo testinių gamyklinių aplikacijų iki internetinio radijo, orų prognozės ar net „Adobe Acrobat“ PDF failams skaityti.

    Automatiniai scenarijai ir „užpakalinės durys“

    Daugiausia nerimo, pasak vairuotojo aprašymo, sukėlė scenarijai, kurie įsijungdavo startuojant sistemai. Vienas jų galėjo iš naujo įdiegti kiniškas muzikos programėles ir alternatyvią programėlių parduotuvę, jei jos būdavo pašalinamos, taip pat nustatyti „Baidu“ klaviatūrą kaip numatytąją.

    Kitas scenarijus kiekvieno paleidimo metu tikrino paslėptą aplanką ir, nieko neklausdamas, įdiegdavo bet kokią jame rastą programą, po to pašalindamas diegimo failą. Aplankas buvo tuščias, o pats mechanizmas neįrodo, kad kas nors juo realiai naudojosi, tačiau tokia funkcija automobilyje esančiame įrenginyje kelia pagrįstų klausimų.

    Vairuotojas taip pat nurodė aptikęs gamintojo paliktą spragą, suteikiančią pilną prieigą prie sistemos. Tokie sprendimai kartais paliekami testavimui ar aptarnavimui, tačiau vartotojui jie reiškia papildomą riziką, jei prietaisas ar jo atnaujinimų grandinė būtų pažeidžiama.

    Ką pakeitė „apsivalymas“ ir ką tai rodo rinkai

    Savininkas pradėjo nuo visos sistemos atsarginės kopijos, iš pradžių tik išjungė įtartinas programėles, o vėliau pašalino 18 jų. Jis užblokavo atnaujinimų programą, įjungė reklamų ir sekimo elementų blokavimą, o naujas programėles diegė tik iš oficialių šaltinių.

    Po pakeitimų, kaip rašoma, laisvos RAM padaugėjo nuo 2,1 iki 2,59 GB, o aktyvių paketų skaičius sumažėjo nuo 123 iki 108. Per dviejų minučių stebėjimą įrenginys jungėsi tik prie „Google“, reklamų blokavimo serverio, namų maršrutizatoriaus ir savininko nešiojamojo kompiuterio.

    Kasdienės funkcijos, anot jo, veikė be trikdžių: „Android Auto“, „Apple CarPlay“, radijas, „Bluetooth“, galinio vaizdo kamera ir vairo mygtukai. Tai rodo, kad dalis gamykliškai įdiegtų programų nėra būtinos įrenginio darbui, nors vartotojas apie jų buvimą skelbimuose dažniausiai iš anksto nesužino.

    Tekste taip pat atkreipiamas dėmesys, kad tokios automagnetolos neretai parduodamos su daugybe skirtingų, dažnai išgalvotų prekių ženklų pavadinimų. Dėl to gali būti, kad net patys pardavėjai ne visada tiksliai žino, kas konkrečiai įdiegta į jų siūlomus įrenginius.

  • Kibernetinės atakos prieš parduotuvių šaldytuvus: kodėl jie prijungti prie interneto

    Kibernetinės atakos prieš parduotuvių šaldytuvus: kodėl jie prijungti prie interneto

    Belgijoje kibernetinė ataka sutrikdė dešimčių prekybos centrų šaldymo sistemas – parduotuvės buvo priverstos išmesti maždaug už 100 000 eurų maisto.

    Nukentėjo apie 40 „Delhaize“ parduotuvių, taip pat mažiausiai 15 „Carrefour“, penkios „Spar“ ir mėsinių tinklas „De Laet en Van Haver“. Belgijos žiniasklaida skelbė, kad kai kur šaldytuvų temperatūra pakilo net iki 70 laipsnių.

    „Delhaize“ atstovas „Euronews“ teigė, jog bendrovė nustatė IT incidentą, paveikusį šaldymo sistemas keliose dešimtyse parduotuvių.

    Panašių trikdžių fiksuota ir Švedijos tinklo ICA parduotuvėse, o spalio 12 dieną šaldymo sistemų nustatymai buvo pakeisti šimtuose Prancūzijos prekybos centrų. Tai parodė, kad atakuoti galima ir nebūnant pačioje parduotuvėje.

    Kodėl šaldymo sistemos „online“

    Dideliuose prekybos centruose šaldytuvus ir šaldiklius valdo centralizuoti valdymo blokai: jie reguliuoja temperatūrą, atitirpinimo ciklus ir signalizacijas visoje parduotuvėje.

    Tokių valdymo įrenginių prijungimas prie interneto leidžia rangovams nuotoliniu būdu diagnozuoti gedimus ir pakeisti nustatymus, užuot siuntus techniką į kiekvieną vietą.

    Kaip nurodoma gamintojų diegimo instrukcijose, sistemos pasiekiamos iš išorės, pavyzdžiui, sukonfigūravus parduotuvės maršrutizatorių taip, kad jis nukreiptų interneto srautą į šaldymo valdiklį.

    Nuotolinis stebėjimas taip pat padeda automatiškai kaupti temperatūrų žurnalus, kurių reikalaujama pagal maisto saugos taisykles, užuot darbuotojams kelis kartus per dieną ranka tikrinus kiekvieną vitriną.

    Koks yra mastas ir rizika

    Spalį kibernetinio saugumo įmonės „Forescout“ paskelbti tyrėjų duomenys rodo, kad internete atvirai pasiekiamų šaldymo valdymo paslaugų yra beveik 13 000 – jos aptiktos 99 šalyse ir teritorijose.

    Skaičiavimai atlikti naudojant „Shodan“ – paieškos sistemą, indeksuojančią prie interneto prijungtus įrenginius. Tyrime pabrėžiama: tai skaičiai apie atvirai pasiekiamas sistemas, o ne apie jau įvykdytus įsilaužimus.

    Daugiausia aptikta dviejų produktų šeimų sistemų: „Copeland“ ir „Dixell“ XWEB (7 075) bei „Danfoss“ „StoreView“ (4 697).

    Rizika aktuali ne vien prekybos centrams – analogiškos sistemos naudojamos maisto perdirbime, vyninėse, vaisių sandėliuose, ūkiuose ir ligoninių aušinimo įrangoje.

    Tyrėjai atkreipia dėmesį, kad įsilaužėliams nebūtinai reikia sudėtingų kenkėjiškų programų: patekę į sistemą, jie gali pasinaudoti įprastomis funkcijomis – keisti temperatūras, įjungti atitirpinimą ar išjungti signalizacijas. Tokie veiksmai gali atrodyti kaip rutininiai.

    Dar viena problema – atsakomybės „išsiskaidymas“: programinę įrangą prižiūri rangovas, įrangą turi parduotuvė, o interneto ryšį administruoja IT skyrius. Jei vaidmenys neaiškūs, gali nutikti taip, kad nė viena pusė nemato viso paveikslo.

    Be to, dalis įrangos būna pasenusi – tyrime minimas vienas „Danfoss“ valdiklis, kurio palaikymas nutrauktas 2021 metų gegužę, todėl jis nebegali gauti saugumo atnaujinimų.

    Ką rekomenduoja daryti

    Pagrindinė rekomendacija – šaldymo valdymo sistemas nuimti nuo atviro interneto, o rangovams suteikti prieigą tik per saugius nuotolinės prieigos įrankius.

    Taip pat siūloma keisti nebeatnaujinamą įrangą, atsisakyti bendrų rangovų slaptažodžių, pereinant prie individualių prisijungimų su kelių veiksnių autentifikavimu, ir fiksuoti, kas bei kada keičia saugumo nustatymus.

  • „Saudi Aramco“ įsigijo 49 proc. „Humain“ ir skirs 9,9 mlrd. rialų DI bei kibernetiniam saugumui

    Saudo Arabijos naftos ir energetikos koncernas „Saudi Aramco“ įsigijo 49 proc. valstybinės bendrovės „Humain“ akcijų ir planuoja dideles investicijas į dirbtinio intelekto sprendimus bei kibernetinį saugumą.

    „Humain“ buvo įkurta siekiant pritraukti ir plėtoti projektus, paremtus DI, taip pat vystyti duomenų centrus. Apie sandorį praneša Lenkijos portalas WNP.

    Iki šiol vienintelis „Humain“ akcininkas buvo Saudo Arabijos suverenius investicijų fondas PIF (Public Investment Fund), kurio valdomas turtas vertinamas daugiau nei 900 mlrd. JAV dolerių.

    „Saudi Aramco“ į „Humain“ įnešė nepiniginį įnašą – su kritinės infrastruktūros valdymo projektais susijusį turtą, skirtą veiklai užtikrinti geopolitinės įtampos laikotarpiais.

    Akcentas – kritinė infrastruktūra ir apsauga nuo atakų

    Į projektų apimtį patenka vamzdynų sistemų valdymas, naftos perdirbimo gamyklų ir energetikos objektų apsauga, naftos terminalai, taip pat duomenų centrai ir prekybos operacijos visame pasaulyje.

    Skelbiama, kad „Humain“ turėtų prisidėti prie šalies struktūrų atsparumo kibernetinėms atakoms ir grėsmėms, nukreiptoms į naftos sektorių.

    Be sandorio – dar 9,9 mlrd. rialų investicijų

    Nepriklausomai nuo akcijų įsigijimo, „Aramco“ planuoja investicijoms skirti 9,9 mlrd. rialų (2,65 mlrd. JAV dolerių), kad paspartintų nuosavų DI sprendimų kūrimą.

    Planuose – regioninis duomenų centras ir skaičiavimo pajėgumai, kurių galia siektų 3 GW. Taip pat numatoma rengti debesijos pasiūlymus ir tobulinti didžiuosius kalbos modelius (LLM).

  • „Saudi Aramco“ įsigijo 49 proc. „Humain“ ir AI bei kibernetiniam saugumui skirs 9,9 mlrd. rialų

    Saudo Arabijos naftos ir energetikos milžinė „Saudi Aramco“ perėmė 49 proc. valstybės valdomos bendrovės „Humain“ akcijų, kuri bus atsakinga už dirbtinio intelekto sprendimų diegimą ir duomenų centrų plėtrą.

    Kaip nurodoma, „Humain“ tikslas – didinti šalies atsparumą kibernetinėms atakoms ir grėsmėms, nukreiptoms į naftos sektorių bei kritinę infrastruktūrą.

    Iki šiol vienintelis „Humain“ akcininkas buvo Saudo Arabijos suverenusis investicijų fondas PIF (Public Investment Fund), kurio turtas, skelbiama, vertinamas daugiau nei 900 mlrd. JAV dolerių.

    Sandoris rodo, kad „Aramco“ siekia stiprinti technologinę kryptį greta tradicinės veiklos – nuo infrastruktūros apsaugos iki skaitmeninių pajėgumų, reikalingų tiek pramonei, tiek prekybos operacijoms.

    Kokius aktyvus įneša „Aramco“

    Pranešime pažymima, kad „Aramco“ į „Humain“ įnešė nepiniginį įnašą – aktyvus, susijusius su kritinės infrastruktūros valdymu geopolitinės įtampos laikotarpiu.

    Tarp jų minimos vamzdynų sistemos, naftos perdirbimo gamyklų ir energetikos objektų apsauga, naftos terminalai, taip pat duomenų centrai ir prekybos operacijos visame pasaulyje.

    Planuojamos investicijos į DI ir duomenų centrus

    Be akcijų įsigijimo, „Aramco“ planuoja investicijoms skirti 9,9 mlrd. rialų (2,65 mlrd. JAV dolerių). Teigiama, kad tai turėtų paspartinti darbus kuriant nuosavus DI sprendimus.

    Planuose numatyta sukurti regioninį duomenų centrą ir skaičiavimo infrastruktūrą, kurios galia siektų 3 GW. Taip pat ketinama rengti debesijos pasiūlymus ir tobulinti didžiuosius kalbos modelius (LLM).

    Kodėl tai svarbu energetikos sektoriui

    Energetikos įmonėms duomenų apsauga ir atsparumas kibernetinėms grėsmėms tampa vis svarbesni, nes kritinė infrastruktūra – nuo vamzdynų iki terminalų – yra itin jautri sutrikimams.

    Šiame kontekste DI ir didelio masto skaičiavimo pajėgumai gali būti naudojami tiek rizikų valdymui, tiek sudėtingoms pramonės ir logistikos užduotims spręsti.

  • Pietų Korėjoje sulaikyti 80 „Tesla“ vairuotojų: įsilaužė į automobilius, kad įjungtų FSD

    Pietų Korėjoje sulaikyti 80 „Tesla“ vairuotojų: įsilaužė į automobilius, kad įjungtų FSD

    Pietų Korėjos policija sulaikė 80 „Tesla“ automobilių savininkų, kurie „nulaužė“ transporto priemonių programinę įrangą, kad aktyvuotų „Full Self-Driving“ (FSD) funkciją be leidimo.

    Apie šiuos sulaikymus praneša „Korea JoongAng Daily“. Pasak leidinio, daliai automobilių šalyje FSD apskritai nėra teisėtai prieinamas, todėl bandymai jį įjungti laikomi ne vien „entuziastų“ eksperimentu.

    Skirtingų „Tesla“ modelių situacija Pietų Korėjoje nevienoda: teigiama, kad FSD reikalavimus pagal šalies saugos reguliavimą yra perėję JAV gamybos modeliai, tokie kaip „Model S“, „Model X“ ir „Cybertruck“.

    Tuo metu šalyje parduodami ir Kinijoje surinkti „Model Y“ bei „Model 3“, kuriuose ši funkcija daugeliu atvejų nepasiekiama įprastu, gamintojo numatytu būdu. Būtent tai, kaip nurodoma, ir paskatino dalį vairuotojų ieškoti nelegalių sprendimų.

    Kaip buvo aktyvuojamas FSD

    Skelbiama, kad kai kurie vairuotojai pirko nelegalius trečiųjų šalių aktyvavimo įrenginius, o kiti esą pasigamino sprendimus patys. Įsigyti įrenginiai, anot publikacijos, dažniausiai atkeliaudavo iš Europos arba Kinijos ir buvo įdiegiami pačių savininkų.

    Taip pat minima, kad dalis žmonių naudojo viešai prieinamą programinę įrangą iš „GitHub“ – tai leido aktyvuoti FSD arba keisti automobilio programinės įrangos veikimą.

    Pietų Korėjos valdžia programinės įrangos keitimą vertina kaip saugumo problemą ir transporto priemonių valdymo taisyklių pažeidimą. Dėl to tokie veiksmai patenka į teisėsaugos akiratį.

    Galimos bausmės ir argumentas dėl saugumo

    „Korea JoongAng Daily“ nurodo, kad už tokį pažeidimą gali grėsti iki dvejų metų laisvės atėmimo bausmė arba bauda iki 15 000 JAV dolerių.

    Leidinyje cituojamas policijos pareigūnas teigė, jog buvo nustatytos saugumo rizikos, įskaitant galimybę, kad FSD gali netinkamai atpažinti eismo sąlygas arba veikti ne taip, kaip tikisi vairuotojas.

    Rinka: JAV gamybos „Tesla“ brangsta

    Leidinyje taip pat atkreipiamas dėmesys į pasekmes naudotų automobilių rinkai: kadangi teisėtai FSD turinčių automobilių pasirinkimas ribotas, naudotų JAV gamybos „Tesla“ paklausa išaugo.

    Pasak „Korea JoongAng Daily“, kai kurie naudoti JAV gamybos „Tesla“ automobiliai gali kainuoti iki 50 proc. brangiau, o atskirais atvejais minimos sumos siekia šimtus milijonų Pietų Korėjos vonų.

    Todėl dalis pirkėjų, net jei jiems svarbi FSD funkcija, esą renkasi gerokai pigesnį naują automobilį, net jeigu jis surinktas Kinijoje – ir susitaiko su tuo, kad FSD jame nebus.

  • Kaip įvykdytas rekordinis „Binance“ įsilaužimas: pavogta turto už daugiau nei 6 mlrd. dolerių

    Kaip įvykdytas rekordinis „Binance“ įsilaužimas: pavogta turto už daugiau nei 6 mlrd. dolerių

    Kriptovaliutų birža „Binance“ ketvirtadienį patyrė, kaip teigiama, didžiausią iki šiol įsilaužimą kriptovaliutų rinkos istorijoje – „onchain“ tyrėjai skaičiuoja, kad pavogta daugiau nei 6 mlrd. JAV dolerių vertės turto.

    Kaip rašo „The Block“, incidentas ne tik sukėlė milžinišką finansinį smūgį, bet ir vėl iškėlė klausimus dėl centralizuotų biržų infrastruktūros saugumo, ypač vadinamųjų „karštųjų“ piniginių, kuriose laikomos klientų lėšos.

    Pati „Binance“ skelbė, kad pirminis vidinis tyrimas įtaria kompromituotą „DevOps“ inžinieriaus nešiojamąjį kompiuterį ir neteisėtą prieigą prie vieno paslaugos konteinerio. Birža taip pat tvirtina nenustačiusi privataus rakto nutekėjimo, o bendraįkūrėjas ir bendra vadovas Richardas Tengas pabrėžė, kad ataka buvo sudėtingesnė nei vieno darbuotojo teisių perėmimas.

    Tyrėjų vertinimu, užpuolikai pasinaudojo vidinėmis sistemomis ir piniginių pasirašymo mechanizmais, kad galėtų perkelti lėšas per kelias „blockchain“ grandines. Tai rodo, jog pažeidžiamiausia vieta galėjo būti ne pati vieša grandinė, o infrastruktūra, kuri autorizuoja operacijas.

    Ką rodo tyrėjų analizė

    „Blockchain“ saugumo bendrovės įsilaužimą sieja su Šiaurės Korėjos įsilaužėliais. Jų analizėje akcentuojama, kad užpuolikai galėjo turėti prieigą prie „Binance“ operacinio sluoksnio, leidžiančio inicijuoti ir patvirtinti pervedimus.

    TRM Labs teigimu, pasiruošimas atakai vyko bent 36 valandas iki vagystės: operacinė piniginė buvo papildyta nedidelėmis „Tornado Cash“ išėmimo sumomis, o kenksmingas kodas prieš pagrindinę ataką buvo diegtas ir testuotas trijose piniginėse.

    Ethereum tinkle, pasak TRM Labs, buvo pasitelktas EIP-7702 mechanizmas, leidęs „Binance“ karštąją piniginę paversti vadinamuoju „sweeper“ – įrankiu, kuris automatiškai iššluoja (persiunčia) lėšas užpuoliko kontroliuojamais adresais. Taip pat esą buvo paruošta 50 iš anksto pasirašytų autorizacijų, kad bent viena jų išliktų galiojanti vykdymo momentu.

    Koordinuoti pervedimai per dar devynias kitas „blockchain“ grandines, tyrėjų vertinimu, gali reikšti platesnį „Binance“ karštųjų piniginių pasirašymo infrastruktūros kompromitavimą, o ne vieną izoliuotą pažeidimą.

    Pėdsakai grandinėje ir bandymai išvengti blokavimo

    „Elliptic“ analizė nurodo, kad užpuolikas galėjo išlaikyti prieigą ir po pirminio išnaudojimo: pasinaudota vienos kompromituotos piniginės savininko teisėmis, kad būtų išimtos lėšos iš kitos „Binance“ piniginės ir pakartotinai „nusiurbtos“ naujai į ją įkrentančios įplaukos.

    Ta pati analizė mini ir dar vieną Ethereum karštąją piniginę, iš kurios užpuolikui buvo pervesta 174 mln. JAV dolerių vertės turto. Tai dar labiau sustiprina versiją apie platesnę prieigą prie transakcijų pasirašymo procesų.

    „Chainalysis“ teigimu, per trumpą laiką buvo fiksuota tūkstančiai transakcijų, o pavogtos lėšos nuolat judėjo tarp adresų. Tyrėjai taip pat pastebėjo bandymus išvengti stabilios vertės kriptovaliutų (stablecoin) įšaldymo – dalis jų buvo skubiai keičiamos į turtą, kurio emitentai negali taip paprastai sustabdyti.

    „Elliptic“ nurodė, kad 59,9 mln. JAV dolerių vertės pavogtų USDT buvo įnešta į „Aave“ kaip užstatas ir pasiskolinta 19 762 ETH. Paskola, kaip teigiama, atnaujinimo metu vis dar buvo atvira ir arti likvidavimo ribos.

    „Binance“ veiksmai po įsilaužimo

    R. Tengas skelbė, kad „Binance“ taikinyje – pirmadienį paskelbti pradinę rezervų įrodymo (proof-of-reserves) ataskaitą. Taip pat teigta, kad dirbama atkuriant išėmimų funkcionalumą.

    Birža nurodė, jog maždaug 5 mlrd. JAV dolerių vertės turto buvo paveikta, o dar 1,3 mlrd. JAV dolerių esą planuojama įsigyti rinkoje ir per OTC kanalus, įgyvendinant įsipareigojimą padengti nuostolius.

    „Immunefi“ atstovė Simone Imbrescia pabrėžė, kad tokio tipo incidentuose lemiamas veiksnys neretai yra ne sudėtingas „onchain“ kodas, o galimybė pasiekti infrastruktūrą, kuri gali autorizuoti pervedimus – tai yra žmonės, procesai ir vidiniai prieigos kontrolės mechanizmai.

    Tuo metu „TD Cowen“ analitikai pažymėjo, kad įvykis išryškina centralizuotų biržų saugojimo ir kibernetinio saugumo rizikas, tačiau pats savaime nebūtinai diskredituoja skaitmeninio turto technologijas: jų vertinimu, tai labiau panašu į apiplėštą banką, o ne į valiutos sistemos žlugimą.

  • „Chainalysis“: įsilaužėlis pasiekė klientų vardus ir el. paštus, pasitelkė DI metodus

    „Chainalysis“: įsilaužėlis pasiekė klientų vardus ir el. paštus, pasitelkė DI metodus

    Blokų grandinės analizės bendrovė „Chainalysis“ pranešė, kad šį mėnesį į jos sistemas įsilaužė nenustatytas įsilaužėlis, pasitelkęs DI padedamas „agentines“ atakos technikas, ir pasiekė dalį klientų duomenų.

    Kaip rašoma klientams išsiųstame pranešime, kurio tekstą penktadienio vakarą bendrovė paskelbė savo tinklaraštyje, buvo pasiekta „nejautri“ informacija: naudotojų ID, vardai ir pavardės, el. pašto adresai bei organizacijoje priskirtų rolų žymos.

    „Chainalysis“ teigia, kad pagal šiuo metu turimus įrodymus nėra požymių, jog per incidentą būtų buvęs neteisėtai pasiektas tyrimų turinys (pavyzdžiui, grafai, užrašai ar bylos), taip pat transakcijų ar užklausų rezultatai.

    Bendrovė taip pat nurodo, kad nėra indikacijų dėl slaptažodžių atviro teksto forma, kelių veiksnių autentifikavimo paslapčių ar naudotojų sesijos žetonų nutekėjimo. Klientams žadama atskirai patikslinti, kokie konkrečiai jų duomenys galėjo būti pasiekti.

    Kas žinoma apie įsilaužimą

    „Chainalysis“ neatskleidė, kada tiksliai aptiko įsilaužimą, kiek klientų galėjo būti paveikta ir kokiu pažeidžiamumu įsilaužėlis pasinaudojo.

    Taip pat nepateikta detalių, kaip konkrečiai DI „agentai“ prisidėjo prie atakos. Bendrovė atsisakė atsakyti į papildomus klausimus dėl incidento aplinkybių.

    Įmonė pranešė pasitelkusi trečiųjų šalių kibernetinio saugumo ekspertus ir atliekanti platesnę platformos saugumo peržiūrą, kuriai, be kita ko, naudoja didžiuosius kalbos modelius.

    Ką rekomenduojama daryti klientams

    „Chainalysis“ klientams patarė įjungti dviejų veiksnių autentifikavimą ir atidžiai stebėti įtartiną aktyvumą, pavyzdžiui, netikėtas slaptažodžio keitimo užklausas ar neplanuotus prisijungimo patvirtinimo pranešimus.

    Nors įsilaužimo metu nebuvo minimi slaptažodžiai ar autentifikavimo paslaptys, tokie incidentai dažnai padidina socialinės inžinerijos ir sukčiavimo riziką, nes el. pašto adresai ir vardai gali būti panaudoti tikslingoms apgaulėms.

    Incidentas nesiejamas su „Binance“ išpuoliu

    Bendrovė pabrėžė, kad šis incidentas nėra susijęs su neseniai įvykdyta kriptovaliutų vagyste iš „Binance“.

    „Chainalysis“, „Elliptic“ ir TRM yra priskyrusios maždaug 6,3–6,4 mlrd. JAV dolerių vertės „Binance“ įsilaužimą Šiaurės Korėjos įsilaužėlių grupėms. Tuo metu pačios „Binance“ teigimu, buvo kompromituotas inžinieriaus nešiojamasis kompiuteris ir pasiekta paslaugos konteinerio aplinka.

    Tęsdama „Binance“ vagystės padarinių analizę „Chainalysis“ teigė pastebinti iki šiol nematytus pinigų plovimo modelius: per trumpą laiką atliekama tūkstančiai pervedimų, o automatizacija, anot įmonės, naudojama pėdsakui maskuoti.

    Šeštadienį bendrovė taip pat nurodė, kad išnaudotojai Tron tinkle esą naudojasi DeFi skolinimo protokolais, siekdami aplenkti stabiliosioms kriptovaliutoms taikomus įšaldymus: stabiliosios monetos deponuojamos skolinimo protokole, o gauti „kvito“ žetonai (kurių negali įšaldyti leidėjai) perkeliami į „švaresnes“ pinigines ir vėliau iškeičiami.

    Pasak „Chainalysis“, stabiliųjų monetų bendrovės, tokios kaip „Circle“ ir „Tether“, jau yra įšaldžiusios apie 2,8 mlrd. JAV dolerių vertės lėšų, tačiau įmonė pažymėjo, kad persikeitimas į ETH vis tiek nepadaro įsilaužėlių nepažeidžiamų.

  • Kibernetinių atakų mastas auga laviniškai: ekspertai įvardijo, kodėl technologijų nepakanka

    Kibernetinių atakų mastas auga „laviniškai“, o vien naujausių technologijų įsigijimas organizacijoms nebepadeda apsisaugoti. Ekspertai pabrėžia, kad tikra atsparumo sistema remiasi ir darbuotojų kompetencijomis, ir aiškiomis procedūromis, ir iš anksto išbandyta krizių komunikacija.

    Apie tai diskutuota Forumo „Nowego Przemysłu“ debatuose, skirtuose kibernetiniam saugumui ir organizacijų atsparumui. Dalyviai aptarė dabartines grėsmes, kintančias užpuolikų motyvacijas ir tai, kaip įmonėms veikti, kai incidentas jau įvyko.

    Tarp didžiausių rizikų įvardyti išpirkos reikalaujantys išpuoliai (ransomware), DDoS atakos, kritinės programinės įrangos spragos bei smūgiai tiekimo grandinėms. Tokios atakos gali sutrikdyti paslaugų veikimą ar net paralyžiuoti įmonės darbą, ypač jei taikosi į sistemas, valdančias gamybą ar kitus svarbius procesus.

    Pasak specialistų, kibernetinė gynyba turi būti vertinama plačiau – ne tik kaip techninių priemonių rinkinys. Lemia ir tai, kaip organizacija parengta priimti sprendimus, komunikuoti su klientais bei darbuotojais ir išlaikyti veiklos tęstinumą, kai spaudimas didžiausias.

    Dažniausios grėsmės ir kintantys motyvai

    Diskusijoje akcentuota, kad kritinės spragos kelia ypatingą pavojų, nes jų išnaudojimas gali leisti perimti visos sistemos kontrolę. Ne mažiau aktualios išlieka DDoS atakos, kurios kai kuriais atvejais sukelia paslaugų nepasiekiamumą ir trukdo veiklai.

    Ekspertai taip pat atkreipė dėmesį, kad ne visi išpuoliai motyvuojami tik pinigais. Greta „klasikinių“ atakų, kuriomis siekiama išpirkų ar finansinės naudos, vis didesnę reikšmę įgauna sabotažo, politinių interesų ar žvalgybinės veiklos elementai.

    Skirtinga motyvacija reiškia ir skirtingą rizikos pobūdį: kai tikslas yra pelnas, užpuolikai linkę vertinti, ar „apsimoka“ įsilaužti. Tuo metu destrukciniai ar politiniai tikslai gali būti ilgalaikiai, o „kainos ir naudos“ logika – mažiau svarbi.

    Dirbtinis intelektas – ir įrankis, ir rizika

    Forume pabrėžta, kad dirbtinis intelektas stiprina abi puses: jis gali padėti ir gynybai, ir nusikaltėliams. Tarp rizikų minėta galimybė DI įrankiais efektyviau kurti duomenų viliojimo (phishing) kampanijas ir įtikinamai generuoti turinį, kuris atrodo patikimas.

    Kita grėsmė – vadinamasis „shadow AI“, kai organizacijoje atsiranda nekontroliuojama vidinė DI infrastruktūra ar neprižiūrėtas DI įrankių naudojimas. Tokiais atvejais, pasak ekspertų, problema gali kilti ne tik organizacijos viduje, bet ir paliesti jos klientus ar paslaugų gavėjus.

    Taip pat akcentuota, kad pasitikėjimo kriterijus „atrodo tikra“ nebeužtenka: vis svarbesnės tampa turinio patikros ir kritinio mąstymo praktikos. Šis iššūkis siejamas ir su platesne dezinformacijos aplinka.

    Silpniausia grandis gali tapti stipriausia

    Diskusijoje daug dėmesio skirta žmogaus vaidmeniui. Nors kibernetinio saugumo srityje dažnai kartojama, kad žmogus – silpniausia grandis, ekspertai pabrėžė: investuojant į žinias ir įgūdžius, darbuotojai gali tapti stipriausiu organizacijos saugumo elementu.

    Tačiau kartu atkreiptas dėmesys į vidines rizikas, kai grėsmė kyla iš pačios organizacijos – pavyzdžiui, kai asmuo, turintis prieigas prie svarbių sistemų ar duomenų, ima veikti prieš įmonę. Tai reiškia, kad vien formalios teisės ar pareigos nėra pakankamas pagrindas visiškam pasitikėjimui – būtini aiškūs kontrolės mechanizmai.

    Ekspertai ragino neapsigauti ir „atsijungimo“ iliuzija: sistemos, kurios nedirba tiesiogiai su internetu arba turi ribotą ryšį, taip pat gali tapti atakų taikiniu. Ribota jungtis keičia atakos kelią, bet pati rizika nedingsta.

    Procedūros ir krizių komunikacija – būtinos

    Akcentuota, kad technologijos savaime neatleidžia nuo atsakomybės: būtina turėti patikrintas procedūras, įskaitant komunikacijos planą krizei. Vienas iš pavyzdžių – situacija, kai incidento metu organizacija nebuvo pasirengusi bendrauti, todėl kilo chaosas, o už incidento valdymą atsakingi žmonės buvo nuolat blaškomi skirtingais kanalais.

    Pasak diskusijos dalyvių, pasirengimas apima ir nuolatinį mokymąsi: nuo darbuotojų ugdymo iki kritinio mąstymo įgūdžių lavinimo. Tokie gebėjimai, jų vertinimu, padeda sumažinti incidento žalą ir greičiau atkurti kontrolę.

  • Slaptos kameras viešbučiuose išduoda telefonas: 4 patikros žingsniai ir ką daryti radus

    Kur dažniausiai slepiamos kameros

    Atvykus į viešbutį ar nuomojamą butą verta įvertinti privatumo rizikas, nes paslėptos kameros dažniausiai taikomos į vietas, kuriose žmogus jaučiasi saugiausiai. Daugiausia dėmesio rekomenduojama skirti miegamajam ir vonios kambariui, ypač zonoms prieš lovą, dušą ar vonią.

    Praktikoje kameros neretai maskuojamos kasdieniais daiktais, todėl įtarimų turėtų kelti neįprastoje vietoje pastatyti arba į privačią erdvę nukreipti objektai. Dažniausi „priedangos“ variantai yra elektroniniai laikrodžiai, USB įkrovikliai, dūmų detektoriai, maršrutizatoriai, televizoriaus priedėliai ar net sieniniai kištukai.

    Apžiūrint daiktus pravartu ieškoti mažų skylučių, neįprastų tamsių taškų, papildomų „langelių“ ar detalių, panašių į objektyvą. Vis dėlto vien skylutė dar nereiškia, kad tai kamera, todėl svarbu vertinti visumą ir neskubėti daryti išvadų.

    Patikra telefonu: lygiai, atspindžiai ir IR šviesa

    Paprasčiausias būdas pradėti patikrą yra telefono žibintuvėlis tamsesnėje patalpoje. Išjungus šviesą ir užtraukus užuolaidas, verta lėtai apšviesti įtartinas vietas iš kelių kampų ir stebėti, ar neatsiranda ryškus taškinis atspindys.

    Kameros objektyvas dažnai atspindi šviesą labiau nei plastikas ar matiniai paviršiai, todėl toks „žybsnis“ gali išduoti optiką. Kita vertus, panašiai spindi ir varžtai, chromuotos detalės ar stiklas, tad svarbu neapsigauti ir papildomai apžiūrėti objektą iš arti.

    Kai kurios stebėjimo kameros filmavimui tamsoje naudoja infraraudonųjų spindulių apšvietimą. Dalis telefonų kamerų gali užfiksuoti tokį žmogaus akiai nematomą švytėjimą, todėl aptemdytoje patalpoje verta per telefono kamerą pažiūrėti į įtartinus įrenginius, ar ekrane nematyti ryškių taškelių.

    Ši patikra nėra universali, nes daugelis telefonų turi infraraudonųjų spindulių filtrus, o ne visos kameros naudoja IR apšvietimą. Jei ryškių taškų nėra, tai dar nereiškia, kad patalpoje tikrai nėra paslėptos kameros.

    Wi‑Fi ir „Bluetooth“: ką galima pamatyti, o ko ne

    Dar vienas žingsnis yra patikrinti, kokie įrenginiai prisijungę prie to paties „Wi‑Fi“ tinklo kaip jūsų telefonas. Tam gali padėti vietinio tinklo analizės programėlės, kurios parodo sąrašą prijungtų įrenginių, pavyzdžiui, televizorius, kompiuterius, išmaniuosius garsiakalbius ar kitą elektroniką.

    Jei sąraše atsiranda nepažįstamas įrenginys, kurio pavadinimas ar gamintojas primena kamerą ar vaizdo registratorių, tai signalas pasitikrinti atidžiau. Vis dėlto šis metodas turi ribas, nes kamera gali įrašinėti į atminties kortelę, veikti per mobilųjį ryšį, būti prijungta prie kito tinklo arba svečių „Wi‑Fi“ nustatymai gali nerodyti kitų prijungtų įrenginių.

    Papildomai galima peržiūrėti netoliese matomus „Wi‑Fi“ tinklus ir „Bluetooth“ įrenginius. Kai kurios kameros sukuria savo belaidį tinklą, bet vien nepažįstamas signalas dar nėra įrodymas, nes jis gali priklausyti kaimynams ar kitai buitinei technikai.

    „Nuo 2024 metų balandžio 30 dienos „Airbnb“ uždraudė stebėjimo kameras būsto viduje, įskaitant ir išjungtas kameras bendrose vidaus erdvėse“, – nurodoma platformos privatumo taisyklėse.

    Taisyklės dėl lauko kamerų gali skirtis priklausomai nuo situacijos, tačiau šeimininkai privalo aiškiai informuoti svečius apie jų buvimą ir laikytis privatumo reikalavimų. Tai svarbu žinoti, nes dalis keliautojų klaidingai mano, kad bet kokia kamera nuomojamame būste automatiškai yra leidžiama.

    Jei radote įtartiną įrenginį, nereikėtų jo ardyti ar gadinti, kad nebūtų sunaikinti galimi įrodymai. Saugiausia įrenginį nufotografuoti, užfiksuoti jo vietą ir nedelsiant kreiptis į apgyvendinimo vietos administraciją arba rezervavimo platformos klientų aptarnavimą.

    Jeigu kyla pagrįstų įtarimų dėl neteisėto filmavimo, verta kuo greičiau informuoti policiją. Tokiais atvejais svarbu elgtis ramiai, išsaugoti komunikaciją su šeimininku ir, jei įmanoma, pasikeisti kambarį ar išvykti į kitą apgyvendinimo vietą.