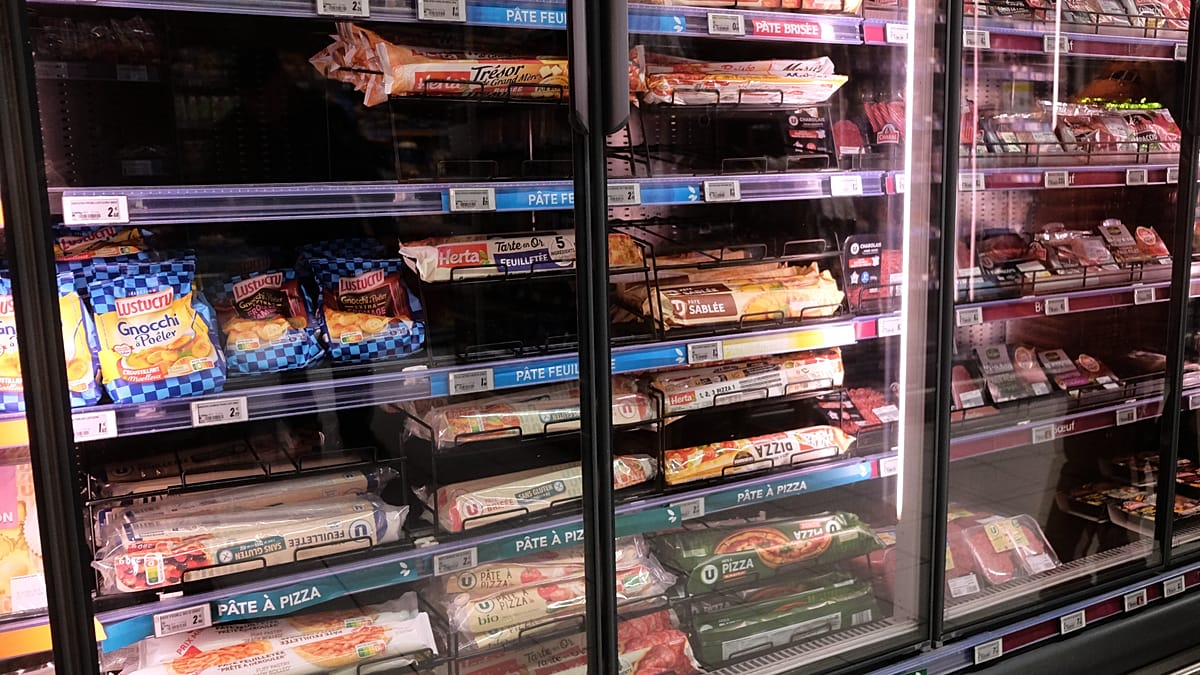
Prancūzijos pareigūnai tiria kibernetinę ataką, per kurią programišiai perėmė prekybos centrų šaldymo įrangos valdymą mažiausiai 350 parduotuvių. Dėl rankiniu būdu pakeistų temperatūrų darbuotojams teko utilizuoti sugedusią mėsą ir šaldytus produktus.
Nukentėjusių parduotuvių skaičius sudaro tik nedidelę dalį visų Prancūzijos prekybos centrų, tačiau incidentas išryškino platesnę problemą. Saugumo ekspertai perspėja, kad internete vis dar matoma daugybė panašių, nepakankamai apsaugotų įrenginių sąsajų.
Tyrėjams neįprasta tai, kad kol kas nepaskelbta nei atsakomybės prisiėmimo, nei išpirkos reikalavimo. Tokių požymių nebuvimas kelia klausimų, nes nusikalstamos grupės dažniausiai siekia greitos finansinės naudos arba viešumo.
Prancūzijos kibernetinio saugumo institucijos nurodė, kad pažeidimai siejami su šaldymo įranga, kurioje naudojama Danijos bendrovės „Danfoss“ programinė įranga, taip pat su „Copeland“ ir „Dixell“ sistemomis. Pasak specialistų, riziką didina tai, kad dalis įrenginių veikia su pasenusia programine įranga arba jau yra pasiekę gamintojo palaikymo pabaigą.
Žiniasklaidos skelbiama informacija rodo, kad internete buvo aptikta tūkstančiai viešai pasiekiamų „Danfoss“ valdymo sąsajų. Kibernetinio saugumo bendrovės pažymi, kad senesnės programinės įrangos versijos vis dar plačiai naudojamos, o tai didina tikimybę, kad panašūs incidentai gali pasikartoti ir kitose šalyse.
„Tai yra elementari kibernetinė higiena: jei ją pamiršti, pasekmės gali būti paprastos ir labai praktiškos – nuo sugedusio maisto iki didelių nuostolių“, – sakė saugumo ekspertas Kenas Munro.
„Copeland“, valdanti „Dixell“, pripažino pažeidžiamumo faktą ir teigė bendradarbiaujanti su klientais, kad sumažintų riziką. „Danfoss“ savo ruožtu pabrėžė, kad dalis paveiktų įrenginių nebegavo saugumo atnaujinimų, o anksčiau identifikuotos spragos buvo ištaisytos vėlesnėse versijose.
Incidentas Nyderlanduose
Tuo pat metu Nyderlanduose mažmeninės prekybos grupė Ahold Delhaize pranešė pradėjusi kontroliuojamą sistemų paleidimą iš naujo po atskiro kibernetinio incidento, paveikusio tinklą Albert Heijn. Nyderlandų NCSC teigė šiuo metu nematantis ryšio tarp šio įvykio ir atakos Prancūzijoje.
Nyderlandų žiniasklaida pranešė, kad atakos metu galėjo būti pasitelkti serveriai keliose šalyse, tačiau specialistai pabrėžia, jog tai nebūtinai rodo realią užpuolikų buvimo vietą. Toks srauto nukreipimas per tarpinę infrastruktūrą yra įprasta praktika siekiant paslėpti pėdsakus.
Ką parodė atakos
Abu įvykiai atkreipė dėmesį į tai, kaip stipriai šiuolaikinė maisto tiekimo grandinė priklauso nuo sklandžiai veikiančių IT sistemų ir elektros tinklo. Jei sutrinka sandėlių, logistikos ar parduotuvių sistemos, atsargų papildymas gali sulėtėti, o parduotuvėse greičiau atsiranda trūkumas.
Saugumo ekspertai pabrėžia, kad didžiausia rizika kyla tada, kai pramoniniai ir komerciniai įrenginiai paliekami pasiekiami internetu be tinkamos prieigos kontrolės, atnaujinimų ir stebėsenos. Tokiais atvejais ataka gali virsti ne tik duomenų, bet ir fiziniu incidentu, kai tiesiogiai paveikiamas maisto saugumas ir parduotuvių veikla.
Leave a Reply