Blog

  • Mokslininkai nustatė: šienpjoviai embrionuose turi dvi „paslėptas“ poras akių

    Šienpjoviai, dar vadinami „daddy longlegs“, paprastai laikomi vorais, tačiau iš tiesų jie priklauso kitai voragyvių grupei – Opiliones būriui. Nors suaugę šienpjoviai dažniausiai turi tik dvi akis, tyrėjai embrionuose aptiko dar dvi papildomas akių poras – tik jos neišsivysto iki pilnai veikiančių organų.

    Apie tai rašo mokslo naujienų portalas „ZME Science“, apžvelgęs kelių metų tyrimus, kuriuose šienpjovių regos užuomazgos buvo stebimos mikroskopu ir tiriamos genetiniais metodais. Mokslininkų teigimu, šie papildomi „akių“ pėdsakai rodo, kad šienpjovių evoliucinėje praeityje regos sistema galėjo būti sudėtingesnė.

    Tyrimuose ieškota opsinų – šviesai jautrių baltymų, būdingų fotoreceptoriams. Opsinų sankaupos embriono galvoje leido įtarti, kad tai – vestigialinės (rudimentinės) akys, t. y. evoliucijos eigoje savo pagrindinę funkciją praradusios struktūros.

    Mokslininkai nurodo aptikę dvi tokias poras: vieną – galvos šonuose, kitą – priekyje, prieš suaugėlių akis. Nors jos nesusiformuoja į „normalias“ akis, tyrėjai svarsto, kad embrionams jos galėtų padėti atskirti šviesą nuo tamsos, nes išlieka susijusios su smegenų sritimis, apdorojančiomis regos signalus.

    Kaip aptiktos „dingusios“ akys

    Papildomų akių užuomazgos išryškėjo stebint šienpjovių embrionus ir fiksuojant, kur jų galvose aktyvūs su rega susiję baltymai. Toks žymėjimas parodė vietas, kuriose evoliuciškai galėjo formuotis daugiau akių nei matome suaugusiame organizme.

    Tyrėjai pabrėžia, kad vestigialiniai organai yra svarbūs kaip „tiltas“ tarp dabartinių ir protėvių požymių. Jie leidžia tiksliau suprasti, kaip kito anatomija, net jei šiandien tos struktūros jau beveik nematomos.

    Ką parodė genetiniai eksperimentai

    Vėlesni darbai dėmesį nukreipė į labai seną vystymosi genų sistemą, siejamą su akių formavimusi daugelyje gyvūnų. 2026 metų rugpjūtį žurnale „Molecular Biology and Evolution“ paskelbtame tyrime mokslininkai nagrinėjo šienpjovių rūšį Phalangium opilio ir vadinamąją Pax6 genų šeimą.

    Eksperimentiškai slopinant atskirus giminingus genus (eyeless ir twin of eyeless) ryškių pokyčių akių formavimesi nebuvo, tačiau slopinant abu kartu daliai embrionų akys tapo mažos, deformuotos arba apskritai nebesusiformavo. Tai leido daryti išvadą, kad genai gali kompensuoti vienas kito veikimą, o jų bendras „išjungimas“ atskleidžia tikrąją svarbą.

    Autoriai teigia, kad tai – svarbus signalas apie labai seną genetinį „įrankių rinkinį“, bendrą nariuotakojams, įskaitant vabzdžius. Kitaip tariant, regos vystymosi instrukcijos galėjo susiformuoti bendruose protėviuose prieš šimtus milijonų metų ir iki šiol išlikti net tada, kai akys evoliuciškai nunyksta.

    Ko dar nežinome apie šienpjovių regą

    Kodėl šienpjoviai per evoliuciją prarado šias akių poras, kol kas neaišku. Tyrėjai primena, kad akys organizmui „kainuoja“ – jų vystymas ir palaikymas reikalauja išteklių, tad jei jos suteikia mažai naudos, laikui bėgant gali būti redukuotos.

    Tačiau lieka atviras klausimas, ar vestigialiniai fotoreceptoriai gali turėti bent dalinę funkciją, pavyzdžiui, padėti fiksuoti šviesos pokyčius, susijusius su biologiniais ritmais. Ši galimybė minėta kaip hipotezė, bet dar nėra patikrinta.

    Tyrėjų išvada paprasta: evoliucija ne visada „ištrina“ senus mechanizmus – kartais ji palieka užuomazgas ir veikiančius genetinius kelius net tada, kai pats organas beveik išnyksta.

  • Mokslininkai: Saturno palydove Encelade gyvybė galėtų išgyventi net ekstremaliame vandenyne

    Saturno palydovas Enceladas jau seniai laikomas vienu perspektyviausių objektų ieškant gyvybės Saulės sistemoje, o nauji laboratoriniai bandymai sustiprino šią idėją. Mokslininkai parodė, kad Žemėje aptinkamas metaną gaminantis mikroorganizmas gali išgyventi sąlygose, panašiose į Encelado požeminio vandenyno chemiją.

    Enceladas iš pietinio pusrutulio geizerių į kosmosą išmeta vandens ir ledo daleles, todėl jo vidaus vandenyno sudėtį galima tirti net nenusileidus ant paviršiaus. Dar „Cassini“ misija 2015 metais praskrido per šiuos pliūpsnius ir aptiko ištirpusios neorganinės anglies, molekulinio vandenilio bei metano pėdsakų.

    Vis dėlto Encelado vandenynas, kaip manoma, yra gerokai šarmingesnis nei Žemės jūros vanduo – pH gali siekti maždaug nuo 8 iki 11,6. Toks šarmingumas ir mažas ištirpusio anglies dioksido kiekis teoriškai turėtų apsunkinti metanogenų – metaną gaminančių mikroorganizmų – išlikimą.

    Tyrėjai nusprendė patikrinti, ar bent dalis Žemės ekstremofilų galėtų atlaikyti tokį „cheminį iššūkį“. Eksperimentų rezultatai rodo, kad bent viena metanogeninių archėjų rūšis gali ne tik išlikti, bet ir daugintis bei gaminti metaną, kai aplinka primena Encelado vandenyno sąlygas.

    Kaip buvo imituotos Encelado sąlygos

    Tyrimo komanda laboratorijoje paruošė mišinius, kurie atkartotų Encelado vandenyno chemiją, įskaitant galimą vandens ir uolienų sąveiką, vadinamą serpentinizacija. Manoma, kad toks procesas Encelado dugne galėtų gaminti molekulinį vandenilį – potencialų energijos šaltinį mikroorganizmams.

    Į šiuos mišinius mokslininkai įdėjo archėją Methanothermococcus okinawensis – metanogeną, kilusį iš hidroterminės sistemos Japonijos Okinavos įduboje. Ši rūšis Žemėje auga šarmingomis sąlygomis, todėl buvo laikoma viena realistiškiausių kandidačių bandymams.

    Stebėdami mikroorganizmą 48 valandas, tyrėjai nustatė, kad jis Enceladą imituojančiuose mišiniuose išliko, dauginosi ir gamino metaną net esant labai aukštam pH. Publikacijoje nurodoma, kad metanas buvo gaminamas iki pH 11, kai tuo metu kontroliniuose mišiniuose panašiomis pH sąlygomis populiacijos nyko anksčiau.

    Ką tai reiškia gyvybės paieškoms

    Metano aptikimas Encelado pliūpsniuose jau kurį laiką kelia klausimą, ar jis galėtų būti biologinės kilmės. Žemėje dalis mikroorganizmų, gyvenančių giliavandeniuose hidroterminiuose šaltiniuose, naudoja vandenilį ir ištirpusią neorganinę anglį augimui, o metaną išskiria kaip „atlieką“.

    Vis dėlto patys tyrėjai ir su darbu nesusiję mokslininkai pabrėžia ribotumus: nors naudotos sąlygos patenka į Enceladui galimų reikšmių intervalus, kai kurie parametrai galėjo būti pasirinkti taip, kad biologiniam augimui būtų palankesni. Tai reiškia, kad toks scenarijus teoriškai įmanomas, bet jis nebūtinai yra labiausiai tikėtinas.

    Taip pat pastebėta, kad nors archėjos aukšto pH aplinkoje išgyveno, jos demonstravo streso požymių ir augo lėčiau nei švelnesnėmis sąlygomis. Kitaip tariant, jos gali „ištverti“, bet tai nebūtinai būtų optimali terpė gausiai populiacijai.

    Nepaisant to, rezultatai praplečia ribas, kurias mokslininkai linkę laikyti tinkamomis gyvybei, ir gali būti naudingi planuojant ateities misijas. Tyrimas publikuotas žurnale „Science Advances“, o apie jį plačiau rašė „EOS Magazine“.

    Kodėl Enceladas taip domina

    Enceladas išsiskiria tuo, kad po ledo pluta, kaip manoma, slypi skystas vanduo – vienas svarbiausių gyvybei žinomų ingredientų. Be to, pliūpsniai leidžia tiesiogiai tirti medžiagas iš gelmių ir ieškoti cheminių „parašų“, kurie galėtų užsiminti apie biologinius procesus.

    Mokslininkai pabrėžia, kad net jei Encelade egzistuotų gyvybė, ji neprivalo būti panaši į Žemės organizmus ar naudoti tas pačias chemines reakcijas. Vis dėlto tokie eksperimentai leidžia patikrinti bent vieną realistišką prielaidą – ar „gyvybė, kokią pažįstame“, teoriškai galėtų išsilaikyti tokioje aplinkoje.

  • Diabetas ir mityba: ką svarbu žinoti apie angliavandenius, porcijas ir „diabeto lėkštę“

    Diabeto diagnozė dažnai pirmiausia sukelia labai praktišką klausimą – ką dabar galima valgyti. Abejones kelia net įprasti pasirinkimai: rytinis sumuštinis, desertas ar šventiniai šeimos pietūs.

    Kaip pabrėžia „EatingWell“, mityba sergant diabetu nereiškia, kad reikia atsisakyti mėgstamų skonių ar patiekalų. Svarbiausia – suprasti, kaip skirtingas maistas veikia cukraus kiekį kraujyje, ir pagal tai susidėlioti kasdienius pasirinkimus.

    Tekste akcentuojama, kad vienas produktas paprastai „neišgelbėja“ ir „nesugadina“ sveikatos – didžiausią reikšmę turi bendras mitybos įpročių vaizdas. Dėl to vietoj griežtų draudimų dažniau siūloma ieškoti balanso.

    Ypač svarbu nepamesti galvos dėl prieštaringų patarimų: angliavandeniai nėra priešas, tačiau jų rūšis, kiekis ir tai, su kuo jie derinami, gali keisti organizmo reakciją.

    Nuo ko pradėti planuojant mitybą?

    Vienas pagrindinių principų – angliavandeniai labiausiai tiesiogiai veikia cukraus kiekį kraujyje. Tačiau kartu jie gali būti ir vertingų medžiagų šaltinis: pilno grūdo produktai, ankštiniai, vaisiai, daržovės bei pieno produktai suteikia skaidulų, vitaminų ir mineralų.

    Renkantis maistą pravartu išmokti skaityti etiketes. Siūloma pradėti nuo porcijos dydžio, nes visi skaičiai etiketėje skaičiuojami būtent jam.

    Taip pat rekomenduojama atkreipti dėmesį į bendrą angliavandenių kiekį, skaidulas ir pridėtinius cukrus. Tekste pabrėžiama, kad užrašas „be cukraus“ ar „nulis cukraus“ nebūtinai reiškia, jog produkte nėra angliavandenių.

    Dar vienas dažnas mitas – kad sergant diabetu kai kurie produktai turi būti visiškai uždrausti. Straipsnyje teigiama, jog vaisiai ar retkarčiais suvalgytas saldumynas gali tilpti į subalansuotą mitybos planą.

    „Diabeto lėkštė“: paprasta proporcijų taisyklė

    Norint, kad cukraus kiekis kraujyje po valgio kiltų nuosaikiau, siūloma laikytis balanso ir angliavandenius derinti su baltymais, sveikaisiais riebalais bei skaidulomis. Tokie deriniai gali lėtinti virškinimą ir ilgiau suteikti sotumo.

    Kaip vienas patogių orientyrų įvardijamas Amerikos diabeto asociacijos rekomenduojamas „Diabeto lėkštės“ modelis.

    Jo principas paprastas: pusę lėkštės sudaro nekrakmolingos daržovės (pavyzdžiui, lapinės daržovės, brokoliai, paprikos ar cukinijos). Ketvirtadalį – liesi baltymai (vištiena, žuvis, tofu, kiaušiniai ar pupelės), o likusį ketvirtadalį – angliavandenių turintys produktai, pavyzdžiui, pilno grūdo gaminiai, krakmolingos daržovės ar vaisiai.

    Dar siūloma pridėti šiek tiek sveikųjų riebalų, tokių kaip alyvuogių aliejus, avokadas ar riešutai – jie suteikia skonio ir padeda jaustis sotesniems.

    Užkandžiai ir šventės – be „viskas arba nieko“

    Tuos pačius principus galima taikyti ir užkandžiams. Pavyzdžiais įvardijami obuolių skiltelės su žemės riešutų sviestu, natūralus graikiško tipo jogurtas su uogomis ar pilno grūdo trapučiai su sūriu – tai deriniai, kuriuose angliavandeniai „subalansuojami“ baltymais, riebalais ar skaidulomis.

    Straipsnyje pabrėžiama, kad diabetą valdant nereikia atsisakyti komforto maisto, desertų ar šventinių tradicijų – maistas yra ir kultūra, ir bendravimas, ir malonumas. Dėl to siūloma ieškoti ne draudimų, o strategijų.

    Tarp tokių strategijų minimi nedideli patiekalų pakeitimai (pavyzdžiui, rinktis pilno grūdo makaronus), sąmoningas porcijų dydis ir saldumynų derinimas su subalansuotu valgiu, o ne valgymas tuščiu skrandžiu.

    Taip pat rekomenduojama šventėms planuoti iš anksto – dieną neatsisakyti įprastų valgymų vien tam, kad „pasitaupytumėte“ vėlesnei vaišių stalui. Jei kyla daug klausimų, tekste primenama, kad individualiausią sprendimą gali padėti rasti sveikatos priežiūros komanda ar dietistas.

  • Kibernetinės atakos Europoje: įsilaužėliai nuotoliniu būdu kaitino prekybos centrų šaldytuvus

    Kibernetinės atakos Europoje: įsilaužėliai nuotoliniu būdu kaitino prekybos centrų šaldytuvus

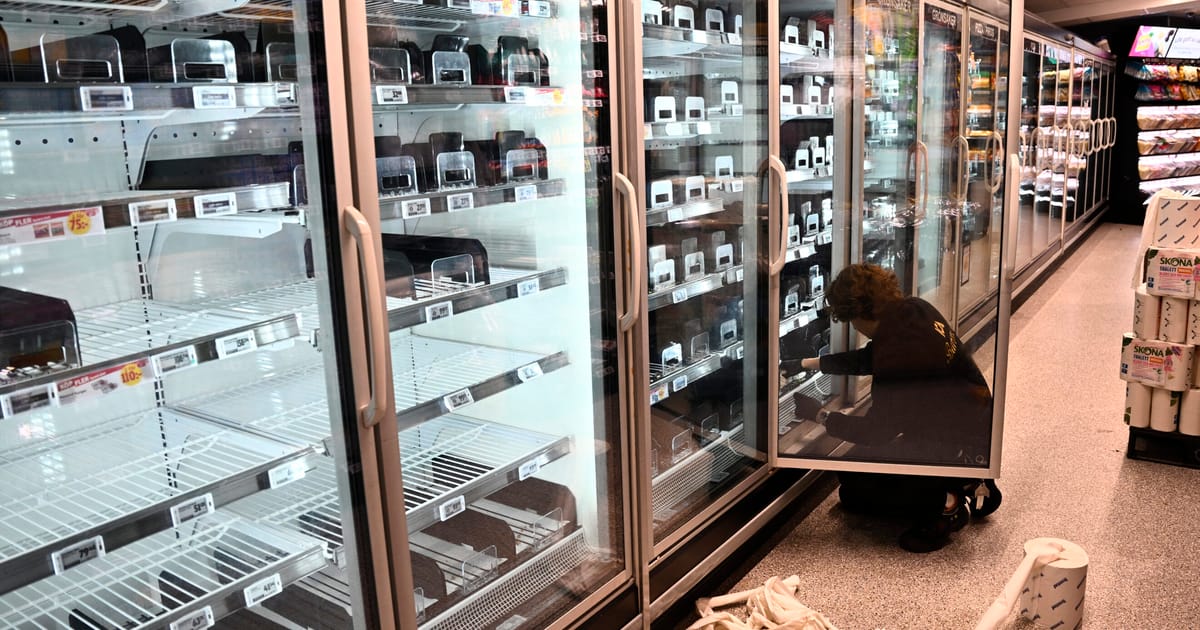
    Pirmadienį mažiausiai penkiose ES šalyse dešimtyse prekybos centrų sutriko šaldymo įranga – pranešta, kad šaldytuvų temperatūra buvo pakelta nuotoliniu būdu. Vietos žiniasklaida skelbė, kad kai kuriose parduotuvėse šaldymo sistemos dėl incidento tapo nebetinkamos naudoti.

    Kaip rašo „POLITICO“, pranešimų apie įvykius pasirodė Belgijoje, Liuksemburge, Švedijoje, Airijoje, Nyderlanduose ir Estijoje. Kai kurie parduotuvių vadovai teigė, kad temperatūra staiga šoktelėjo net iki 50 laipsnių Celsijaus.

    Ši situacija primena praėjusį mėnesį Prancūzijoje fiksuotą panašių atakų bangą, kai įtariama, jog užpuolikai manipuliavo šaldytuvų atitirpinimo mechanizmais ir taip sukėlė perkaitimą. Kol kas nepatvirtinta, ar naujausi incidentai tiesiogiai susiję su Prancūzijos atvejais, ar išnaudotos tos pačios spragos.

    Incidentai turi ir labai praktiškų pasekmių: Belgijos žiniasklaida pranešė, kad kai kuriose parduotuvėse dėl staigiai pakilusios temperatūros teko išmesti maistą. Tačiau dalis tinklų pabrėžė, kad parduotuvės liko atidarytos, o problema sprendžiama.

    Kuriose šalyse fiksuoti sutrikimai

    Skirtingų šalių pranešimuose kartojosi panašus scenarijus: šaldytuvai ir šaldikliai staiga pradėjo veikti netinkamai, o temperatūros buvo pakeistos nuotoliniu būdu. Apie incidentus viešai kalbėta ir Baltijos regione – Estijoje skelbta, kad viename prekybos tinkle šaldiklių temperatūra taip pat buvo pakelta.

    Belgijoje apie šaldymo sistemų sutrikimus informuotos kelios grandinės. „Delhaize“ atstovas patvirtino IT incidentą, paveikusį dalies parduotuvių šaldymo sistemas, o „Colruyt“ grupė pranešė, kad problemos palietė maždaug penkias „Spar“ parduotuves.

    „Carrefour“ atstovas patvirtino, kad sutrikimai paveikė 15 iš 700 parduotuvių ir kad nė viena iš paveiktų vietų nėra didieji „hipermarketai“. Tuo metu Švedijoje „ICA“ kalbėjo apie incidentą, palietusį nedidelį skaičių parduotuvių už centrinio tinklo ribų, o „Coop“ teigė, kad paveiktos septynios iš 800 parduotuvių, situacija suvaldyta.

    Ką sako kibernetinio saugumo ekspertai

    Kibernetinio saugumo tyrėjas Kenas Munro teigė, kad prekybos centrai turėjo atjungti šaldytuvus ir jų nuotolinio stebėjimo bei valdymo įrangą nuo interneto, ypač turint omenyje ankstesnius incidentus Prancūzijoje. Jo vertinimu, po spalio įvykių buvo pakankamai laiko imtis priemonių.

    Kitas tyrėjas Inti De Ceukelaire taip pat suabejojo, ar po Prancūzijos atakų buvo atlikti būtini atnaujinimai. Pasak jo, tai gali reikšti, kad dalis sistemų paprasčiausiai liko „neužlopytos“.

    Belgijos kibernetinio saugumo centro atstovas teigė, kad agentūra atidžiai seka incidentą, tačiau užpuolikai kol kas nežinomi, o juos identifikuoti gali ir nepavykti. Švedijos Nacionalinio kibernetinio saugumo centro vadovas Johnas Billow sakė matantis panašumų su Prancūzijoje fiksuotais atvejais ir patvirtino, kad palaikomas ryšys su paveiktomis organizacijomis.

    Ar tai susiję su Prancūzijos atakomis?

    Kol kas nėra patvirtinta, kad naujausi incidentai Europoje yra koordinuotos kampanijos dalis ar tiesiogiai susiję su praėjusį mėnesį Prancūziją pasiekusia banga. Vis dėlto dalies prekybos tinklų atstovai vietos žiniasklaidai užsiminė, kad incidentas panašus į anksčiau fiksuotą Prancūzijos scenarijų.

    Prancūzijoje spalio viduryje atakos buvo nukreiptos į šaldytuvus, kuriuos gamina Danijos gamintojas „Danfoss“, o incidentai paskatino ir oficialų reagavimą šalies mastu. Vienu atveju, kaip skelbta, atakos pasekmės buvo ypač rimtos – kilo gaisras.

    Kas tiksliai stovi už naujausios atakų bangos, dar aiškinamasi: vieni ekspertai neatmeta „kopijuotojų“ scenarijaus, kiti svarsto ir priešiškos valstybės galimybę. Tačiau bendra žinutė aiški – nuotoliniu būdu valdomos sistemos prekybos infrastruktūroje tampa vis patrauklesniu taikiniu.

    Europos Komisija patvirtino žinanti apie incidentus ir nurodė, kad informacijos koordinavimui bei dalijimuisi naudojamas EU-Cyclone tinklas.

  • Įsilaužėliai užgrobė 12 DeFi svetainių, registruotų per Name.com, ir pavogė apie 138 tūkst. dolerių

    Įsilaužėliai užgrobė 12 DeFi svetainių, registruotų per Name.com, ir pavogė apie 138 tūkst. dolerių

    Įsilaužėliai vėl taikėsi į kriptovaliutų sektorių: vėlų penktadienį užgrobę daugiau nei tuziną DeFi projektų svetainių jie pasinaudojo jomis tam, kad ištuštintų lankytojų kriptovaliutų pinigines.

    Remiantis viešais domenų registrų įrašais, visos 12 užgrobtų svetainių buvo registruotos per tą patį registratorių – Name.com. Kaip skelbia „The Block“, pagal blokų grandinės duomenis kol kas pavyko atsekti apie 138 000 JAV dolerių vertės pavogtų lėšų.

    Saugumo bendrovė „Blockaid“ nurodė, kad dalis užgrobtų svetainių buvo „užminuotos“ kenkėjišku įrankiu „Step Drainer“. Tokie vadinamieji „draineriai“ apgauna vartotoją, kad šis pats patvirtintų operaciją, suteikiančią užpuolikams teisę pervesti lėšas iš prijungtos piniginės.

    Šeštadienį 10 iš šių domenų buvo laikinai sustabdyti registratoriaus lygmeniu – jiems suteiktas „client hold“ statusas, todėl adresai kuriam laikui neberesolvinosi. Tarp minimų projektų – „Pickle Finance“, „Origami Finance“, „FluxBeam“, „Echelon“, „StonkFun“ ir „StakePoint“.

    Kaip veikė ataka ir kas nukentėjo

    Pasak „Blockaid“, užpuolikai siekė, kad vartotojai, prisijungę piniginę prie svetainės, patvirtintų pervedimus į piktavalių valdomus adresus. Tokiu būdu lėšos gali būti išsiurbtos net ir be „tikrojo“ projekto išmaniųjų sutarčių pažeidimo.

    Patys projektai viešai akcentavo, kad jų onchain sutartys nebuvo paliestos – ataka daugiausia susijusi su svetainių „front-end“ dalimi ir domenų/DNS infrastruktūra. Vis dėlto tikras nuostolių mastas gali būti didesnis, nes ne visų tinklų duomenis lengva atsekti vienu būdu.

    Nukentėjusiųjų skaičius kol kas neįvardytas. Tačiau, remiantis viešais duomenimis, vien „BNB Chain“ tinkle užfiksuota bent keli atvejai, kai atskiri piniginių adresai pervedė lėšas užpuolikams.

    Įtarimai dėl infrastruktūros: Name.com ir „Vercel“

    Socialiniame tinkle X vartotojai greitai atkreipė dėmesį į bendrą vardiklį – tą patį domenų registratorių. Name.com viešai iš pradžių apsiribojo raginimu pildyti piktnaudžiavimo formą, o vėliau pareiškė identifikavusi neteisėtą veiklą, kuri esą nukreipė dalį per platformą registruotų domenų.

    Vėlesniame komentare Name.com teigė, kad paveikta buvo 15 klientų domenų – daugiau, nei iš pradžių įvardijo „Blockaid“. Bendrovė nurodė atkūrusi domenus ir dirbanti ties tyrimu bei papildomu paskyrų saugumu.

    Tuo metu dalis projektų (tarp jų „Kintsu“ ir „Origami Finance“) viešai užsiminė apie galimą ryšį su debesijos infrastruktūros bendrove „Vercel“, kuri teikia domenų ir diegimo sprendimus. „Vercel“ savo saugumo biuletenyje pažymėjo, kad 10 paveiktų domenų buvo susieti su jos platforma, o Name.com juos atkūrė ir abi įmonės padeda tyrimui.

    Ką tokios atakos reiškia vartotojams

    Tokio tipo incidentai primena, kad net ir „saugios“ kripto paslaugos gali tapti pavojingos, jei kompromituojamas jų tinklalapis ar domenų valdymas. Vartotojui tai dažnai atrodo kaip įprastas prisijungimas prie projekto svetainės, tačiau vienas patvirtinimas piniginėje gali atverti kelią lėšų perėmimui.

    Name.com taip pat ragino klientus peržiūrėti savo DNS įrašus ir įjungti dviejų veiksnių autentifikavimą. Panašios atakos prieš kripto projektų „front-end“ ir DNS infrastruktūrą yra fiksuotos ir anksčiau – tai viena dažniausių schemų, kai siekiama apeiti išmaniųjų sutarčių saugumo barjerus per vartotojo patvirtinimus.

  • „Binance“ po rekordinės 6,3 mlrd. dolerių vagystės fiksuoja 3,64 mlrd. grynąjį lėšų nutekėjimą

    „Binance“ po rekordinės 6,3 mlrd. dolerių vagystės fiksuoja 3,64 mlrd. grynąjį lėšų nutekėjimą

    Kriptovaliutų birža „Binance“ pranešė po to, kai atnaujino išėmimus, per pirmąsias 9,5 valandos fiksavusi apie 3,64 mlrd. JAV dolerių grynąjį lėšų nutekėjimą. Tai įvyko po ketvirtadienį įvykdytos 6,3 mlrd. JAV dolerių vagystės, kurią pati birža įvardijo kaip rekordinę.

    Anot bendrovės, šis nutekėjimas sudaro 2,1 proc. jos valdomo turto. Skaičiavimas remiasi naujausiais biržos turimų rezervų duomenimis, o atnaujintą „proof-of-reserves“ ataskaitą „Binance“ žada paskelbti pirmadienį.

    „Binance“ teigimu, tarp 1 val. ir 10.30 val. JAV rytų laiku buvo apdorota 4,65 mlrd. JAV dolerių išėmimų ir 1,01 mlrd. JAV dolerių įnešimų. Išėmimų apimtys, pasak biržos, po pradinio šuolio sumažėjo ir stabilizuojasi, o įnešimai išlieka reikšmingi.

    Išėmimai buvo atnaujinami etapais: procesas pradėtas 1 val. JAV rytų laiku, o pirmajame etape iki 7.36 val. buvo iš naujo atverti visi 15 tinklų ir aktyvų. Likusių tinklų ir aktyvų testavimas, kaip nurodoma, dar tęsiasi.

    Kurie išėmimai dar buvo ribojami

    Pagal „Binance“ būsenos puslapį, tikrinami tinklai ir aktyvai apima, be kita ko, „Cardano“, „Chainlink“, „Hyperliquid“, „Litecoin“ ir „NEAR“. Nurodytu metu puslapyje buvo matyti, kad išėmimai sustabdyti 531 iš 552 sąraše esančių monetų, o dar 14, įskaitant bitkoiną ir eterį, buvo atkurti tik iš dalies.

    Tuo pat metu „DefiLlama“ duomenimis, per 24 valandas „Binance“ grynasis nutekėjimas siekė apie 4,05 mlrd. JAV dolerių. Ši platforma seka 131,1 mlrd. JAV dolerių vertės turtą, laikomą biržos piniginėse.

    „DefiLlama“ skaičiuoja, kad kitos 10 didžiausių pagal turtą biržų per tą patį laikotarpį iš viso matė apie 368 mln. JAV dolerių grynąjį įplaukų balansą, o didžiausia įplauka fiksuota OKX.

    Kas žinoma apie įsilaužimą

    Ketvirtadienį įsilaužėliai iš „Binance“ karštųjų piniginių („hot wallets“) išsiurbė apie 6,3 mlrd. JAV dolerių – tai įvardijama kaip didžiausia kriptovaliutų vagystė istorijoje. Po atakos „Binance“ laikinai sustabdė išėmimus.

    Šeštadienį JAV Federalinis tyrimų biuras (FBI) priskyrė šią vagystę Šiaurės Korėjos įsilaužėlių grupei „TraderTraitor“.

    Birža teigia, kad dabar išėmimai vykdomi iš naujai sugeneruotų piniginių, kurios įtrauktos į „proof-of-reserves“ sąrašą. Atnaujinta rezervų ataskaita, paremta spalio 31 dienos momentine būsenos nuotrauka ir apskaičiuota naudojant „zero-knowledge“ įrodymus, planuojama pirmadienį.

    Birža žada padengti nuostolius

    „Binance“ bendraįkūrėjas ir bendrai vadovaujantis vadovas Richardas Tengas šeštadienį teigė, kad birža papildė 90 proc. pavogto turto ir padengs likusią dalį. Penktadienį „Binance“ taip pat nurodė turinti 6,34 mlrd. JAV dolerių, skirtų nuostoliams po įsilaužimo kompensuoti.

  • Porto startuolis „Seamoretech“ pritraukė 1,1 mln. eurų: sūrymą pavers gėlu vandeniu ir mineralais

    Porto startuolis „Seamoretech“ pritraukė 1,1 mln. eurų: sūrymą pavers gėlu vandeniu ir mineralais

    Porto mieste veikiantis „CleanTech“ startuolis „Seamoretech“ užsitikrino 1,1 mln. eurų investiciją pirmajame savo „Seed“ etapo uždaryme. Įmonė kuria technologiją, leidžiančią gėlintų vandens išteklių sūrymą paversti gėlu vandeniu ir iš jo išgauti vertingus mineralus.

    Kaip skelbia „EU-Startups“, šiame etape dalyvavo investuotojai „Rypples“, „7Seas Capital“ ir „Crédito Agrícola“. Po pirmojo uždarymo bendra startuolio pritraukta suma pasiekė 3 mln. eurų.

    „Seamoretech“ sprendžia problemą, su kuria susiduria gėlinimo ir kitos pramonės šakos: itin koncentruotas sūrus atliekų srautas – sūrymas – dažnai laikomas našta ir išleidžiamas į jūrą. Startuolis teigia, kad jo technologija leidžia šį srautą „įdarbinti“ – atgauti išvalytą gėlą vandenį ir kartu išgauti didelės vertės medžiagas.

    Bendrovės duomenimis, iš sūrymo galima atskirti tokius mineralus kaip magnis, kalcis, varis ir litis. Tokia kryptis siejama ir su Europos prioritetais – vandens trūkumo mažinimu bei kritinių žaliavų tiekimo užtikrinimu.

    Kaip veikia startuolio sprendimas

    „Seamoretech“ nurodo, kad jos sprendimas sukurtas kaip konteinerinė „plug-and-play“ sistema, kurią galima integruoti į esamą įrenginių infrastruktūrą. Teigiama, kad diegimui nereikia stabdyti veiklos ir nereikalaujama išankstinių kapitalo investicijų iš įrenginius valdančių įmonių.

    Technologijos pagrindas – vadinamoji tiesioginė osmozė (forward osmosis) ir siekis pasiekti „Zero Liquid Discharge“ principą, kai į jūrą niekas negrąžinama. Tai reikštų, kad sūrymo atliekos nebūtų išleidžiamos atgal į aplinką.

    Startuolis taip pat tvirtina, jog jo sistema gali padvigubinti gėlo vandens išeigą, o energijos sąnaudas sumažinti 50 proc., lyginant su atvirkštine osmoze (reverse osmosis). Be to, teigiama, kad eksploatacijos kaštai sumažėtų 30 proc., o anglies dioksido emisijos – iki 80 proc., palyginti su įprasta mineralų gavyba.

    Kam bus skirta investicija

    Pritrauktos lėšos bus naudojamos kitam įmonės etapui – technologijos industrializacijai ir komercinei plėtrai. „Seamoretech“ nurodo planuojanti kitais metais startuoti Ispanijos rinkoje.

    Bendrovė teigia jau turinti bendradarbiavimo patirties Ispanijoje ir šiuo metu formuojanti bandomųjų projektų („pilot“) portfelį keliose rinkose, tarp jų – Ispanijoje ir Egipte. Artimiausiais mėnesiais įmonė planuoja atverti ir antrą „Seed“ etapo uždarymą.

    Startuolis taip pat mini ilgalaikį tikslą – iki 2040 metų 30 proc. sumažinti pasaulinę priklausomybę nuo naujos mineralų gavybos. Tai pateikiama kaip ambicija, susieta su kritinių žaliavų išgavimu iš vietinių, atsekamų šaltinių.

  • Šiaurės Korėjos įsilaužėliai per dvi dienas Tron tinkle „išplovė“ 242 mln. dolerių po „Binance“ vagystės

    Šiaurės Korėjos įsilaužėliai per dvi dienas Tron tinkle „išplovė“ 242 mln. dolerių po „Binance“ vagystės

    Get The Block’s latest crypto news and price alerts for the coins you follow, right in Chrome. Add our free extension here.

    Relay and THORChain moved the largest shares of the loot off Tron, while Symbiosis and Chainflip said their screening had flaws. THORChain’s official front end has blocked the FBI-listed addresses.

    North Korean hackers have laundered about $242 million of the funds stolen from Binance on the Tron blockchain in two days, onchain analyst and Security Alliance (SEAL) contributor SomaXBT said on X on Sunday, as the FBI presses THORChain and other services to block the transactions.

    The attackers took about $628 million from Binance on Tron and had roughly $249 million left to move after Tether froze 378.7 million USDT, SomaXBT said in his thread. Most of the $242 million, about $194 million, left Tron through bridges and swap services. Another $26 million stayed on the network, while about $22 million went to fees, slippage and price moves, according to the analyst.

    The funds moved through a variety of crypto bridges: Relay handled $48 million of the outflows, THORChain $44 million, Chainflip $32.1 million and Symbiosis $16 million, together about $140 million, SomaXBT said. Bitget Wallet handled another $41.7 million, but where that money ended up is still unresolved, the analyst said.

    Binance lost about $6.3 billion on Thursday in the largest crypto hack on record. The FBI attributed the theft to the TraderTraitor group on Saturday in an alert issued with the U.S. Secret Service and IRS Criminal Investigation.

    The FBI said the hackers were converting stolen assets “primarily into Ethereum” and expects the funds to be further laundered through DeFi protocols and instant swap services. It urged THORChain’s THORNode operators, alongside RPC node operators, instant exchanges, DeFi services and other providers, to block transactions tied to the theft. The agency also published a list of 608 Ethereum addresses, 19 bitcoin addresses and one Solana address, but no Tron addresses, that it said were linked to the attack.

    A 2022 joint advisory from the FBI, the Cybersecurity and Infrastructure Security Agency and the Treasury Department describes TraderTraitor as a North Korean state-sponsored hacking group, active since at least 2020, that steals and launders crypto “to support the North Korean regime.” The advisory says the cybersecurity industry tracks the group under various designations, including Lazarus Group, APT38 and BlueNoroff.

    The FBI also blamed TraderTraitor for the $1.5 billion Bybit hack in February 2025. The agency’s recent alert did not disclose the evidence that led it to its attribution, though blockchain analysis firms Chainalysis, Elliptic and TRM Labs had already linked the theft to North Korea through onchain ties to earlier North Korean hacks.

    THORChain technical co-founder Chad Barraford wrote on X on Saturday evening that “THORNode operators have zero information that isn’t already public and readily available in real time.” He added, “No subpoenas required, a best case scenario for investigations,” but his posts since the hack have not said whether node operators would block the listed addresses.

    Earlier on Saturday, an Ethereum reorg caused THORChain to double-refund a 10 ETH deposit, which triggered an emergency pause, Chainalysis said. The pause, somewhat ironically, stopped all users, including the hackers, from swapping through most of THORChain’s bridges, according to the firm.

    THORChain trading remained halted on 10 of its 13 connected chains, including Tron, Ethereum and Bitcoin, as of 1:20 p.m. ET Sunday, according to THORChain node data. Trading from Tron has been halted since around midday Saturday.

    In a message to The Block on Sunday, Barraford said he does not talk to node operators much and had not seen any discussion of the FBI’s request. “I assume they will be consistent and resume trading as normal,” he said, adding that “the official thorchain centralized frontend has blocked the addresses requested by the FBI.”

    The attackers have sent 185.1 million TRX and 3.83 million USDT into THORChain in 2,697 deposits, SomaXBT said. THORChain has paid out 17,019 ETH to 170 addresses and 53.25 BTC to 20 addresses.

    The attackers lost about 12% to fees and slippage, and front-end interfaces earned about 145,800 RUNE, roughly $95,000, in affiliate fees. North Korea’s Lazarus Group also used THORChain to move much of the ether stolen from Bybit’s $1.5 billion hack onto bitcoin in February 2025.

    Relay received 37.64 million USDT and 39.28 million TRX in 735 deposits, SomaXBT said, adding that the protocol “barely featured” in laundering from past TraderTraitor hacks. Onchain analyst Specter said on Saturday that the hackers bridged $38 million through Relay in seven hours, despite Relay’s statement that it screens transaction addresses using third-party risk data, including from Chainalysis, and an internal blocklist.

    One Ethereum address received 2,804 ETH and 1.02 million USDT from Relay’s router and solvers in 97 payments over about 80 minutes on Saturday, Etherscan data shows, matching SomaXBT’s figures. The wallet swapped the USDT for ether on CoW Protocol and sent about 3,257 ETH, roughly $7.4 million, to four new addresses. None of the five addresses is on the FBI’s list.

    On Sunday, the hackers separately began swapping 970,522 SOL, worth about $95.9 million, for bitcoin through Relay, Lookonchain reported. The hackers’ Solana wallet, the only Solana address on the FBI’s list, moved 486,970 SOL ($46.4 million) in the hour before Lookonchain’s 5:35 a.m. ET post. The Relay-powered swaps began after the FBI listed the wallet on Saturday. The wallet held about 466,700 SOL at publication time, the same balance as at 9:55 a.m. ET, per Solscan data.

    Chainflip received 49.47 million USDT in 571 deposits, but many swaps failed, SomaXBT said. Failed swaps were refunded to fresh Tron wallets and sent back in, 17.91 million USDT in all. Chainflip planned an upgrade last year to block the Bybit hackers from its cross-chain DEX.

    Chainflip said in a statement to The Block that it screens every deposit in real time against several anti-money laundering and blockchain analytics providers, whose lists include the addresses in the FBI alert, and rejects funds based on where they came from. Rejected deposits were refunded to fresh addresses that its providers did not flag as linked to the hack, so “when previously rejected funds were pushed back in from those addresses, some of them passed screening,” said Shaun Janse van Vuuren, Chainflip’s head of growth and strategy.

    Chainflip said it is working with its providers to tag refund addresses as linked to the original source immediately, a change it said has closed the workaround.

    Symbiosis said early Sunday it had identified attempts to move Binance hack funds through its protocol and was in contact with Binance. “Our screening is built for normal flows, not for tracking fast-moving, sophisticated attempts so some mechanisms have gaps,” Symbiosis said on X. “We’re closing them as we go.”

    The attackers sent 49.71 million TRX into Symbiosis in 1,367 smaller deposits, SomaXBT said. Symbiosis recovered 15 BTC after an exploit of its own bitcoin bridge in September.

    The hackers’ main Tron distribution wallet paid out every hour for 31 straight hours and never paused for longer than 46 minutes, blockchain analytics firm Elliptic said on Saturday. The same swap amounts kept recurring in THORChain deposits, one of them 19 times.

    When a bridge rejected deposits, new wallets automatically re-sent the funds to the same destination, Elliptic said. In the Bybit case, laundering followed human working patterns, according to the firm.

    Elliptic co-founder Tom Robinson said in comments shared with The Block that the activity does not appear to involve AI agents. “The pattern is repetitive and static: the same sizes, the same rhythm, the same routes, hour after hour,” Robinson said. He added that test transactions and round-number top-ups point to “operators making decisions, with scripts doing the repetitive work.”

    Elliptic has verified $2.85 billion of the stolen funds as frozen or seized, about 44% of the $6.43 billion it counts as stolen, and 94% of that is stablecoins. No funds have been frozen on Bitcoin, the XRP Ledger, Solana or NEAR. About $3.25 billion, including 18,327 BTC and 233 million XRP, is held in assets that no issuer can freeze, the firm said.

    Tether’s frozen USDT is split across two attacker wallets, with 312.7 million in one and 65.99 million in the other, per Tronscan data. Mempool.space data checked by The Block shows all 18,270 BTC still sitting in the 19 bitcoin addresses on the FBI’s list.

    Chainalysis said on Saturday the hackers have been depositing stablecoins into DeFi protocols on Tron for depository receipt tokens, which cannot be frozen, and later redeeming them from new addresses. It did not name the protocol, which other onchain analysts identified as JustLend, and did not address a question from The Block about whether it was JustLend.

    TRM Labs said 300 million USDT moved to a Tron wallet that “began supplying it to the JustLend lending protocol.” Tronscan data shows that wallet put 10,000 USDT into JustLend, swapped about 234 million USDT for TRX on decentralized exchanges and sent 65.99 million USDT to one of the two frozen wallets.

    The Block has reached out to Relay and Bitget Wallet for comment.

    Updated on Nov. 2 at 10:40 a.m. ET with statements from Chainflip and Chad Barraford.

    Editorial standards and AI use

    The Block’s news, research and explainers are reported, written and edited by our editorial team. We sometimes use AI tools for data analysis, summaries or AI overviews. An editor checks the facts, figures and quotes they produce against primary sources, and every piece is reviewed by an editor before it is published. Sponsored content and press releases are labeled as such and are not written by our editorial team.

    © 2026 The Block. All Rights Reserved. This content is provided for informational purposes only. It is not offered or intended to be used as legal, tax, investment, financial, or other advice. Privacy Policy
  • Miuncheno „Marble Cognition“ pritraukė 3,35 mln. eurų DI „kolegos“ kūrimui

    Miuncheno „Marble Cognition“ pritraukė 3,35 mln. eurų DI „kolegos“ kūrimui

    Miunchene įsikūręs startuolis „Marble Cognition“ pritraukė 3,35 mln. eurų (3,75 mln. JAV dolerių) priešsėklinę investiciją – ji bus skirta kurti DI „bendradarbius“, kurie prieš automatizuodami darbus išmoksta įmonės procesus.

    Kaip rašo „EU-Startups“, investicijų raundui bendrai vadovavo „Heartcore“ ir „Seedcamp“, taip pat prisidėjo keli verslo angelai, tarp jų – „Datadog“ valdybos narys, „Personio“ įkūrėjas ir vadovai iš „McKinsey“, „Mistral AI“ bei „Lovable“.

    Bendrovė teigia, kad didžiausia įmonių problema diegiant automatizaciją dažnai nėra pati technologija, o tikslus supratimas, ką ir kaip reikėtų automatizuoti, kai daug procesų niekur nėra užfiksuota.

    Gautas finansavimas bus naudojamas didinti skaičiavimo (inference) pajėgumus, plėsti inžinierių komandą Miunchene ir pasirengti startui JAV rinkoje.

    Kaip veikia „Marble Coworkers“

    „Marble Cognition“ įkurta 2025 metų pabaigoje – ją įsteigė Felixas Rösneris ir Christophe’as Schmitas, susipažinę Miuncheno CDTM programoje.

    Startuolis tikina, kad pirmiausia „išmoksta“, kaip darbas realiai atliekamas įmonės viduje: stebi komandų veiklą, o tuomet šiuos veiksmus paverčia struktūruotu procesu žemėlapiu, kurį DI gali „skaityti“ kaip kodą.

    Tada kuriami „Marble Coworkers“ – DI agentai, galintys perimti rankinį biuro darbą ir vykdyti procesus nuo pradžios iki pabaigos tomis pačiomis priemonėmis, kurias jau naudoja komandos. Ten, kur reikalingas sprendimas ar vertinimas, paliekamas žmogaus įsitraukimas.

    Privatumas ir saugumas: ką žada startuolis

    Bendrovė nurodo, kad jos darbalaukio programėlė gali fiksuoti darbo programose vykstančią ekrano veiklą, paspaudimus ir klavišų paspaudimus, tačiau nefiksuoja privačių programėlių, privačių naršyklės kortelių ar veiklos ne darbo valandomis.

    Taip pat teigiama, kad surinkti duomenys anonimizuojami dar prieš juos pamatant žmogui ar DI modeliui, net jei analizė atliekama kliento debesijoje. Darbuotojai esą gali įrašymą bet kada sustabdyti, o analizė atliekama apibendrintai, nevertinant konkrečių asmenų.

    Pirmieji rezultatai ir klientai

    Tarp minimų klientų – „EGYM“, „Mutares“ ir „Enam“, taip pat kitos technologijų įmonės, privataus kapitalo fondų valdomos organizacijos bei DI projektai.

    Startuolis pateikė pavyzdį iš JAV finansinių paslaugų bendrovės: teigiama, kad vienu atveju DI „bendradarbis“ sutrumpino vieno atvejo tvarkymo laiką 90 proc., o per pirmą mėnesį komanda be papildomų samdymų apdorojo 50 proc. daugiau atvejų. Pagal šį scenarijų DI parengia atsiskaitymo pasiūlymus, o specialistas juos patvirtina.

    „Marble Cognition“ pabrėžia, kad jų požiūris skiriasi nuo tradicinės automatizacijos: vietoje to, kad standartinis produktas būtų „pritempiamas“ prie įmonės tvarkos, jie siekia produktizuoti paties proceso supratimą.

  • Po rekordinio „Binance“ įsilaužimo JAV bitkoino ETF per dieną neteko 643 mln. dolerių

    Po rekordinio „Binance“ įsilaužimo JAV bitkoino ETF per dieną neteko 643 mln. dolerių

    JAV biržose prekiaujami spot bitkoino ETF penktadienį fiksavo didžiausią vienos dienos lėšų nutekėjimą per keturis mėnesius – iš jų pasitraukė 643,3 mln. JAV dolerių.

    Šis judėjimas rinkoje įvyko netrukus po to, kai „Binance“ pranešta apie rekordinio masto įsilaužimą, per kurį iš biržos „karštųjų“ piniginių buvo išviliota apie 6,3 mlrd. JAV dolerių.

    SoSoValue duomenimis, tai didžiausias vienos dienos nutekėjimas iš spot bitkoino ETF nuo birželio 25 dienos. Visą savaitę iki spalio 30 dienos šie fondai bendrai prarado 202,6 mln. JAV dolerių.

    Kartu spaudimą pajuto ir spot „Ethereum“ ETF: penktadienį iš jų pasitraukė 155,9 mln. JAV dolerių – daugiausia nuo spalio 7 dienos, o savaitės nutekėjimas siekė 431,5 mln. JAV dolerių.

    Kas nutiko „Binance“ ir kaip reagavo rinka

    Įsilaužimas į „Binance“ įvardijamas kaip didžiausias iki šiol kriptovaliutų istorijoje. JAV Federalinis tyrimų biuras (FBI) nurodė, kad už atakos stovi Šiaurės Korėjos įsilaužėliai.

    Pati kriptovaliutų birža skelbė, kad pradėjusi atkurti lėšų išėmimą sekmadienį per pirmąsias 9,5 valandos užfiksavo apie 3,64 mlrd. JAV dolerių grynąjį nutekėjimą.

    Nepaisant sukrėtimo, kainų reakcija buvo santykinai nuosaiki: bitkoinas per 24 valandas kilo 1 proc. iki 78 491 JAV dolerio, o „ether“ brango 1,3 proc. iki 2 296 JAV dolerių.

    Analitikų vertinimai: „nuotaikų šokas“, o ne institucijų pasitraukimas

    „ViaBTC“ vyriausiasis analitikas Jeffas Ko portalui „The Block“ sakė, kad ETF nutekėjimą labiau vertina kaip „nuotaikų šoką“. Jo teigimu, spot ETF investuotojai neturi tiesioginės sąsajos su „Binance“, nes realus bitkoinas laikomas pas reguliuojamus saugotojus.

    „Laevitas“ rinkų vadovas Rickas Maeda laikėsi panašios pozicijos ir atkreipė dėmesį, kad 643 mln. JAV dolerių nutekėjimas yra santykinai nedidelis, palyginti su bendra spot bitkoino ETF turto verte – 98,14 mlrd. JAV dolerių.

    Anot jo, masto prasme tai vis dar mažiau nei 1 proc. viso spot bitkoino ETF turto, todėl situacija labiau primena rizikos mažinimo dieną, o ne masinę kapituliaciją ar institucinio pasitikėjimo praradimą.

    Kodėl atsargumas gali užsitęsti

    Maeda teigė, kad, vertinant panašų precedentą po „Bybit“ įsilaužimo 2025 metų pirmąjį ketvirtį, artimiausiu metu labiau tikėtina stabilizacija arba nedideli nutekėjimai, jei incidento padariniai bus suvaldyti dabartiniame lygyje.

    „Zeus Research“ analitikas Dominickas Johnas taip pat prognozavo atsargesnę trumpalaikę paklausą, o tvaresnis grįžimas prie įplaukų, jo vertinimu, priklausys nuo didesnio rinkos stabilumo, atstatyto likvidumo ir stipresnio investuotojų pasitikėjimo.

    Tuo metu „Crypto Fear and Greed Index“ sekmadienį siekė 37 ir rodė „baimės“ zoną. Maeda pabrėžė, kad nuotaika labiau panaši į atsargumą nei paniką, tačiau rinkos gali būti itin jautrios naujienoms, kol pasirodys daugiau informacijos apie įsilaužimą.

    Analitikų teigimu, dalies investuotojų dėmesys taip pat krypsta į JAV vidurio kadencijos rinkimus, nes galimas jėgų balanso pasikeitimas Kongrese gali turėti reikšmės kriptovaliutų rinkos reguliavimui.