Tag: Dirbtinis intelektas

  • Tajvanas spartina dronų gamybą: parlamentas patvirtino iki 7 mlrd. eurų programą gynybai

    Tajvano parlamentas patvirtino šešerių metų dronų gamybos programą, kuri turi sustiprinti salos gynybą augant Kinijos kariniam spaudimui. Pagal įstatymą nustatytas maksimalus išlaidų limitas siekia 240 mlrd. Taivano dolerių, tai yra apie 7 mlrd. eurų, su galimybe sumą didinti prireikus.

    Sprendimas siejamas su vadinamąja asimetrinės gynybos kryptimi, kai prioritetas teikiamas pigesnėms, greitai gaminamoms ir masiškai naudojamoms priemonėms. Dronai laikomi viena svarbiausių šiuolaikinio karo priemonių, nes jie leidžia vykdyti žvalgybą, taikyti smūgius ir sekti taikinius mažesnėmis sąnaudomis.

    Kas koordinuos programą?

    Įstatyme numatyta, kad už programos įgyvendinimą pagrindinį vaidmenį turės Ekonomikos ministerija, o Gynybos ministerija bus atsakinga už karinių pirkimų ir ginkluotės reikalavimų dalį. Tokia schema parinkta siekiant greičiau įtraukti vietos pramonę ir supaprastinti tiekimo grandines.

    Įgyvendinant programą taip pat planuojama derinti klausimus, susijusius su bandymų infrastruktūra, kibernetiniu saugumu, vietinės gamybos apimtimis ir kritinių technologijų importu. Pastarieji aspektai tampa vis svarbesni, nes dronų sistemose itin reikšmingi ryšio kanalai, navigacija, valdymo programinė įranga ir atsparumas trikdymui.

    Kam reikalingi dronai ir kokie jie būtų?

    Programa orientuota į kelių tipų bepiločius: žvalgybinius, smogiamuosius ir, kaip skelbiama, taip pat galimus bepiločius paviršinius aparatus jūrai. Tikslas – padidinti atgrasymo pajėgumą ir sukurti galimybę greitai kompensuoti nuostolius, jei konfliktas tęstųsi ilgiau nei kelias dienas.

    Tajvanui tai ypač aktualu dėl geografinės padėties ir priklausomybės nuo jūrinių tiekimo maršrutų, o taip pat dėl to, kad Kinija laiko demokratiškai valdomą salą savo teritorija ir nėra atmetusi jėgos panaudojimo scenarijaus. Dronų plėtra šiuo atveju vertinama kaip būdas sustiprinti stebėjimą aplink salą ir didinti kainą bet kokiai eskalacijai.

    Ekspertai pastaraisiais metais vis dažniau pabrėžia, kad bepiločių sistemų efektyvumą lemia ne tik pačių aparatų skaičius, bet ir jų integracija į bendrą gynybos sistemą. Tam reikalingi patikimi ryšio tinklai, atsarginiai valdymo kanalai, mokymai ir aiški logistika, užtikrinanti greitą remontą bei komponentų tiekimą.
  • Švinouščės SGD terminale laivų skaičius panašus, bet trūksta olbrimų: ką tai reiškia dujų tiekimui

    Į Švinouščės SGD terminalą (gazoportą) atplaukė metanovežis „Kool Tiger“ – tai buvo 51 suskystintų gamtinių dujų krovinys šiais metais, o laivas šiame uoste užfiksuotas pirmą kartą. Nors laivų atplaukia beveik tiek pat, kiek pernai, realus atgabento dujų kiekis gali pastebimai mažėti.

    Skirtumą lemia tai, kad terminale beveik nebesimato didžiausių metanovežių, vadinamųjų Q-Flex. Tai apie 210 000–217 000 kubinių metrų SGD talpos laivai, kurie po regazifikacijos atitinka maždaug 124 000 000–128 000 000 kubinių metrų gamtinių dujų.

    „Kool Tiger“ talpa – apie 174 000 kubinių metrų SGD, o tai po regazifikacijos sudaro maždaug 102 000 000 kubinių metrų dujų. Net jei mažesni laivai atplauktų tokiu pačiu dažniu, vieno reiso atvežamo kiekio skirtumas reiškia, kad bendras metinis rezultatas gali kristi šimtais milijonų kubinių metrų.

    Kodėl pradingo Q-Flex?

    Pagrindinė priežastis siejama su įtampa Persijos įlankoje ir sutrikusia laivyba strategiškai svarbiu maršrutu. Dėl rizikų ir apribojimų Hormūzo sąsiauryje SGD transportas šiuo keliu buvo smarkiai apribotas, o tai tiesiogiai paveikė krovinių srautus iš Kataro.

    Šiemet Švinouščę Q-Flex tipo laivais iš Kataro pasiekė tik keli kroviniai, kai tuo pačiu laikotarpiu pernai jų buvo gerokai daugiau. Net ir teoriškai pakeitus didžiuosius reisus mažesniais santykiu vienas prie vieno, bendras kiekis vis tiek sumažėtų, nes Q-Flex atgabena daugiau dujų vienu plaukimu.

    Metinis rezultatas gali nepakartoti rekordo

    Praėjusiais metais terminalas priėmė apie 8,3 milijardo kubinių metrų gamtinių dujų – tai buvo rekordas, beveik pasiekiantis objekto techninių galimybių ribą, atsižvelgiant į planinę priežiūrą ir būtinas pertraukas tarp krovinių.

    Dabar prognozuojama, kad šiemet bendras priimtų dujų kiekis gali nesiekti 8 milijardų kubinių metrų, net jei rudenį dalis srautų atsistatytų. Esminė rizika – ne vien laivų skaičius, o tai, kad trūksta didžiausios talpos krovinių, kurie anksčiau reikšmingai kilstelėdavo metinę statistiką.

    Ar tai kelia grėsmę tiekimo saugumui?

    Nepaisant galimai mažesnių SGD pristatymų, situacija dėl tiekimo saugumo vertinama ramiau. Dujų saugyklų užpildymas viršija 90 proc., o tai yra vienas geriausių rodiklių Europos Sąjungoje ir suteikia buferį trumpalaikiams logistikos svyravimams.

    Vis dėlto rinkai tai išlieka svarbus signalas: geopolitiniai trikdžiai jūriniuose maršrutuose gali pakeisti ne tik krovinių kryptis, bet ir faktinius dujų kiekius, kuriuos terminalai pajėgia priimti per metus. Tokiais atvejais vien laivų skaičiaus statistika gali klaidinti, jei neįvertinama, kokios talpos laivai atplaukia.

  • „Rolex“ uždirba iš naudotų laikrodžių: sertifikuota programa 2026 metais atnešė apie 340 mln. eurų

    „Rolex“ vis aktyviau paverčia antrinę laikrodžių rinką oficialiu verslu: sertifikuotų naudotų laikrodžių programa „Rolex Certified Pre-Owned“ 2026 metų pirmąjį pusmetį sugeneravo apie 340 mln. eurų pardavimų. Tai daugiau nei dvigubas augimas, palyginti su tuo pačiu laikotarpiu prieš metus, rodo „EveryWatch“ apžvelgti rinkos duomenys.

    Šis rezultatas svarbus ne tik dėl augimo tempo. Sertifikuotų naudotų „Rolex“ pardavimai aplenkė naujų laikrodžių prekybą vadinamojoje pilkojoje rinkoje, kur 2026 metų pirmąjį pusmetį apyvarta siekė apie 296 mln. eurų ir buvo mažesnė nei metais anksčiau.

    Platesniame kontekste „Rolex“ naudotų laikrodžių rinka taip pat išlieka milžiniška: vien per 2026 metų pirmąjį pusmetį visų naudotų „Rolex“ sandorių vertė, „EveryWatch“ vertinimu, sudarė apie 3,8 mlrd. eurų. Metinė apimtis, pagal prognozes, gali perkopti maždaug 8,8 mlrd. eurų ribą.

    Kaip veikia „Certified Pre-Owned“?

    Sertifikuotos programos esmė paprasta: naudotas laikrodis parduodamas per oficialius partnerius, jam suteikiamas patikros ir autentiškumo patvirtinimas, o pirkėjui siūlomas didesnis saugumo jausmas. Tokia schema leidžia gamintojui dalį antrinės rinkos maržos perkelti į kontroliuojamą kanalą.

    Rinkos analitikai pastebi, kad sertifikavimas dažnai reiškia ir aukštesnę galutinę kainą. „WatchCharts“ skaičiavimais, priemoka už sertifikuotą „Rolex“ pas skirtingus pardavėjus gali siekti nuo maždaug 12,6 proc. iki beveik 32 proc., o vidutinė sandorio suma programoje yra didesnė nei analogiškų nesertifikuotų laikrodžių.

    Praktikoje tai reiškia, kad patyrę kolekcininkai, turintys savo laikrodininką ir gebantys patikrinti mechanizmą, ne visada bus tokios programos taikinys. Tačiau pirkėjui, kuris nori naudoto laikrodžio be rizikos ir be gilaus įsitraukimo į rinkos niuansus, papildomas mokestis gali atrodyti racionalus.

    Modelių trūkumas kuria paklausą

    Vienas ryškiausių antrinės rinkos dėsnių – kai konkretus modelis dingsta iš oficialaus katalogo, jo paklausa ir kaina neretai šokteli. „EveryWatch“ duomenys rodo, kad po raudonai mėlyno GMT-Master II, geriau žinomo kaip „Pepsi“, pasitraukimo, naudotų šios versijos laikrodžių pardavimai išaugo apie 60 proc. per metus.

    Tokios situacijos „Rolex“ leidžia uždirbti tarsi antrą kartą: pirmiausia iš naujo laikrodžio pardavimo, o vėliau – iš jo istorijos ir paklausos antrinėje rinkoje, ypač kai sandoris įvyksta per sertifikuotą kanalą.

    Jaunesni pirkėjai renkasi alternatyvas

    Vis dėlto „Rolex“ dominavimas antrinėje rinkoje nebėra toks ryškus kaip pandemijos laikotarpiu. Platformos „Chrono24“ pateikiamuose rinkos vertinimuose „Rolex“ dalis sandoriuose sumažėjo iki maždaug 30,5 proc., kai piko metu ji buvo viršijusi 44 proc. ir dabar priartėjo prie iki 2019 metų buvusio lygio.

    Įdomūs ir vartotojų įpročiai: jaunesni nei 30 metų pirkėjai, kurie anksčiau „Rolex“ skirdavo apie pusę savo laikrodžių biudžeto, pastaruoju metu didesnę dalį lėšų nukreipia į „Cartier“ ir „Patek Philippe“. Tai signalizuoja, kad prestižo rinka diversifikuojasi, o klasikinė „Rolex“ sportinė estetika nebe visiems yra vienintelis statuso pasirinkimas.

    Ekspertų vertinimu, sertifikuotų naudotų laikrodžių programos pramonėje tampa struktūriniu pokyčiu: jos mažina neaiškumą pirkėjui ir didina gamintojų kontrolę kainodaroje. „Rolex“ atvejis rodo, kad antrinė rinka iš „papildomo“ kanalo vis labiau virsta lygiaverte strategijos dalimi.

  • Vienas incidentas – dešimtys bylų: kodėl koordinacijos stoka lėtina kovą su kibernetiniais nusikaltėliais

    Vienas kibernetinis incidentas gali virsti dešimtimis atskirų pranešimų skirtingiems policijos ir prokuratūros padaliniams. Tokia fragmentacija lėtina tyrimus, dubliuoja darbą ir suteikia nusikaltėliams laiko paslėpti pėdsakus bei išgryninti lėšas.

    Apie tai viešai kalbanti teisės ir kibernetinio saugumo ekspertė prof. Agnieszka Gryszczyńska pabrėžia, kad didžioji dalis kibernetinių nusikaltimų šiandien yra organizuotų, tarptautinių grupių darbas. Tai reiškia, kad tyrimams vis dažniau reikia ne pavienių veiksmų, o centralizuoto, greitai sujungiamo vaizdo.

    Kur dingsta laikas?

    Praktikoje tas pats nusikaltimas gali būti registruojamas kaip atskiros bylos pagal nukentėjusiųjų vietą, skirtingus pranešimus ar skirtingus epizodus. Kai tyrimai išsiskaido, pareigūnams sunkiau matyti bendrą schemą, o duomenų rinkimas ir sprendimai dėl veiksmų ima kartotis keliose institucijose.

    „Turime siekti geresnės koordinacijos pradiniame etape ir jungti procesus, kai iš esmės kalbame apie tą patį veiksmą ar tą pačią grupę“, – sakė prof. Agnieszka Gryszczyńska.

    Ekspertė atsargiai vertina planus jungti kibernetinių nusikaltimų tyrimo pajėgas su kitomis kriminalinės policijos struktūromis, jei prieš tai nėra aiškių efektyvumo vertinimų. Tuo pačiu ji akcentuoja, kad būtina stiprinti ir regioninius padalinius, nes elektroniniai įrodymai vis dažniau reikalingi net bylose, kurios nėra „grynos“ kibernetinės.

    Elektroniniai įrodymai ir pinigų pėdsakas

    Didelė dalis šiuolaikinių atakų yra orientuota į pinigus: nuo sukčiavimo iki išpirkos reikalaujančių atakų. Todėl tyrimuose itin svarbi prieiga prie elektroninių duomenų, ypač telekomunikacijų informacijos ir finansinių srautų, kurie leidžia identifikuoti tarpininkus ir galutinius gavėjus.

    „Tik laikydamiesi principo sekti pinigus galime pasiekti nusikaltėlius ir kartu susigrąžinti lėšas nukentėjusiems“, – sakė prof. Agnieszka Gryszczyńska.

    Ši kryptis glaudžiai susijusi ir su praktiniais teisėkūros klausimais: kaip greitai gauti duomenis, kaip juos apsaugoti, kaip užtikrinti jų tinkamumą teisme ir kaip standartizuoti tarpžinybinį bendradarbiavimą, kai nusikaltimas peržengia vienos savivaldybės ar net vienos valstybės ribas.

    Spoofingas ir klaidingi pranešimai

    Dar vienas iššūkis – masiniai klaidingi pranešimai ir vadinamieji kaskadiniai „aliarmai“, kai vienu metu informuojami šimtai ar tūkstančiai objektų. Tokiais atvejais esminis tikslas yra sukurti vieną koordinuojamą tyrimą, o ne šimtus atskirų procesų, kuriuose išsiskaido pajėgos.

    Ekspertė atkreipia dėmesį ir į spoofingo problemą, kai sukčiai apsimeta patikimais numeriais ar institucijomis. Nuo 2023 metais įsigaliojęs reguliavimas dėl piktnaudžiavimo elektroninių ryšių srityje numato pareigas ryšio operatoriams, įskaitant spoofingo skambučių blokavimą, tačiau praktikoje kova su šiuo reiškiniu išlieka nuolatinė lenktynė su nusikaltėlių prisitaikymu.

    Augant incidentų skaičiui, didžiausią vertę įgauna greitas epizodų sujungimas, vieninga įrodymų rinkimo taktika ir specializuotų pareigūnų pajėgumai analizuoti skaitmeninį pėdsaką. Priešingu atveju vienas nusikaltimas ir toliau virs dešimtimis bylų, o valstybės reakcija bus lėtesnė nei nusikaltėlių veiksmai.

  • Kibernusikaltėliai veikia kaip įmonės: HR skyriai, „nedarbingumai“ ir DI pigina atakas

    Kibernusikaltėliai vis rečiau primena pavienius įsilaužėlius: ekspertai vis dažniau juos apibūdina kaip struktūruotas, hierarchiškas organizacijas, turinčias aiškias roles, procesus ir net vidinę „personalo“ logiką. Tokią tendenciją konferencijoje CYBERSEC EXPO & FORUM 2026 Katovicuose akcentavo keli kibernetinio saugumo praktikai, kalbėję apie realybę, su kuria šiandien susiduria įmonės ir viešasis sektorius.

    Diskusijoje pabrėžta, kad nusikaltėlių grupuotės profesionalėja ne tik technologiškai, bet ir organizaciškai: atsiranda atrankos, mokymų, užduočių skirstymo bei veiklos tęstinumo elementai. Kitaip tariant, tai tampa ne atsitiktinių atakų serija, o nuoseklus „verslo modelis“, orientuotas į pelną ir mastelį.

    DI mažina atakų slenkstį

    Ekspertai atkreipė dėmesį, kad dirbtinis intelektas mažina „įėjimo“ į kibernusikaltimus barjerą, todėl atakų skaičius auga. DI įrankiai leidžia greičiau kurti įtikinamus sukčiavimo laiškus, suasmeninti žinutes, imituoti komunikacijos stilių ir automatizuoti įvairias atakų grandis.

    Tai ypač matoma finansų sektoriuje, kur tradiciškai vienas dažniausių taikinių yra bankų klientai. Sukčiavimo kampanijos orientuojasi į prisijungimų prie elektroninės bankininkystės perėmimą, mokėjimo kortelių duomenų išviliojimą ar aukos įtikinimą pačiai patvirtinti pervedimą.

    „Sukčiavimo kampanijos rodo, kad atakų šaknyje dažnai yra žmogaus pažeidžiamumas socialinei inžinerijai ir manipuliacijai“, – sakė kibernetinių grėsmių žvalgybos ekspertė Agata Ślusarek.

    Ne vien reglamentai lemia saugumą

    Diskusijoje nuskambėjo mintis, kad kibernetinį atsparumą dažnai didina ne vien taisyklės ar teisės aktai, o pati grėsmių dinamika. Kitaip tariant, organizacijos investuoja į saugumą tada, kai realiai pajunta spaudimą: patiria incidentus, mato atakų suaktyvėjimą savo sektoriuje arba gauna įspėjimus iš partnerių bei tiekėjų.

    Pažymėta, kad energetikos, finansų ir telekomunikacijų sritys jau seniai remiasi rizikos vertinimu ir praktiniais scenarijais, o ne vien formaliu atitikties „uždėjimu“. Šiuose sektoriuose įprasta nuolat testuoti incidentų valdymą, stebėti infrastruktūrą ir griežčiau valdyti prieigas.

    Silpnesnė grandis – mažesnės įstaigos

    Didelės organizacijos, turinčios resursų ir specialistų, dažniausiai pajėgia suvaldyti kibernetines rizikas, tačiau daug sudėtingiau tai padaryti mažesniems viešojo sektoriaus subjektams. Konferencijoje akcentuota, kad savivaldybės, biudžetinės įstaigos ar mažesnės gydymo įstaigos neretai susiduria su finansavimo, specialistų pritraukimo ir bazinių procesų trūkumo problema.

    Primenami ir viešai aptarinėti audito rezultatai, kai dalyje organizacijų stokojama veiklos tęstinumo planų, atkūrimo scenarijų, o atsarginių kopijų kūrimas ir testavimas nėra nuoseklus. Tokie trūkumai kibernetinio incidento metu dažnai lemia ne tik duomenų praradimą, bet ir ilgalaikį paslaugų sutrikimą gyventojams.

    „Kai kalbame apie paslaugas žmonėms, bet koks incidentas greitai virsta pasitikėjimo krize. Dezinformacijos ir DI naudojimo manipuliacijai aplinkoje visi esame atsakingi už kibernetinį saugumą“, – sakė Agnieszka Jankowska.

    Esminis klausimas – koordinacija

    Pasak dalies diskusijos dalyvių, Europoje jau netrūksta kibernetinio saugumo reguliavimo, įskaitant NIS2 kryptį, tačiau vien teisinių rėmų nepakanka. Didžiausia spraga dažnai yra koordinacija tarp sektorių, institucijų ir atskirų „silosų“, kai informacija apie incidentus, pažeidžiamumus ar atakų metodus juda per lėtai.

    „Tikroji spraga dažnai yra ne teisės aktuose, o koordinacijoje tarp sektorių. Vietoje naujų taisyklių gali labiau reikėti auditų, aiškios atsakomybės ir nuoseklaus rizikos valdymo“, – teigė kibernetinio saugumo ekspertas Miroslav Čačík.

    Planavimas prasideda nuo klausimo kada

    Kritinės infrastruktūros valdytojai vis dažniau remiasi principu, kad klausimas yra ne ar įvyks ataka, o kada ji įvyks. Energetikos, vandens ir šilumos sektoriuose pabrėžiamas ir fizinio saugumo bei IT susiliejimas: sabotažas gali būti tiek kibernetinės atakos dalis, tiek jos pasekmė.

    Tokiose organizacijose atsparumas kuriamas plačiai: nuo prieigų kontrolės ir tinklų segmentavimo iki incidentų pratybų, atsarginių kopijų strategijos ir tiekimo grandinės rizikų vertinimo. Augant DI panaudojimui, papildomu iššūkiu tampa greitai besikeičiantys sukčiavimo scenarijai, kuriuose melaginga komunikacija vis sunkiau atskiriama nuo tikros.

  • Įmonėms tai tampa nauju standartu: kibernetinė higiena kaip BHP ir ką keičia DI banga

    Skaitmenizacija, automatizacija ir dirbtinis intelektas vis dažniau tampa ne papildomu pranašumu, o būtina sąlyga įmonėms, norinčioms išlikti konkurencingoms. Kartu auga ir kita realybė: net pažangiausios technologijos neatsveria silpnos kibernetinės higienos, kai klaidos prasideda nuo kasdienių darbuotojų įpročių.

    Ši tema vis garsiau skamba ir verslo, ir viešojo sektoriaus diskusijose, nes kibernetinės atakos brangsta, o jų poveikis tampa platesnis. Nuo sukčiavimo laiškų iki išpirkos reikalaujančių atakų ar tiekimo grandinės incidentų – rizika tiesiogiai paliečia pajamas, reputaciją ir net veiklos tęstinumą.

    Paramos logika keičiasi

    Katovicuose veikianti Katovicų specialioji ekonominė zona pabrėžia, kad technologinė transformacija neturėtų apsiriboti vien įrangos pirkimu ar pavieniais IT projektais. Vertinant investicijas vis dažniau akcentuojama, ar įmonė numato robotizaciją, automatizaciją ir procesų skaitmeninimą taip, kad tai duotų pamatuojamą ekonominį efektą.

    Praktinis iššūkis ypač ryškus mažesnėms įmonėms, kurios dažnai neturi atskiros kibernetinio saugumo komandos ir priverstos rinktis tarp gamybos, pardavimų ir saugumo biudžetų. Todėl įvairios konsultavimo, brandos įsivertinimo ir diegimo programos tampa būdu sumažinti barjerą pradžiai, ypač kai reikia apsispręsti, nuo ko pradėti ir kokias priemones rinktis.

    Kibernetinė higiena kaip darbo sauga

    Verslui vis aiškiau, kad kibernetinis saugumas nebėra vien IT skyriaus rūpestis, o organizacinės kultūros dalis. Kibernetinė higiena šiandien lyginama su BHP: tai taisyklių ir įpročių rinkinys, kuris mažina incidentų tikimybę, net kai įmonė naudoja pažangias sistemas.

    „Kibernetinis saugumas ir kibernetinė higiena turėtų tapti tokia pat normali darbo BHP dalimi“, – sakė Katovicų specialiosios ekonominės zonos vadovas Rafałas Żelazny.

    Šis požiūris ypač svarbus dėl to, kad DI įrankiai didina produktyvumą, bet kartu suteikia ir naujų galimybių piktavaliams. Dalis atakų tampa labiau personalizuotos, greičiau parengiamos, o socialinė inžinerija taikosi į žmones, kurie skuba, nesilaiko slaptažodžių tvarkos ar patvirtina prašymus be papildomo patikrinimo.

    Rizikos valdymo praktika taip pat skiriasi pagal sektorių: IT ir skaitmeninių paslaugų bendrovėms dažniausiai keliami griežtesni reikalavimai nei, pavyzdžiui, maisto pramonės įmonėms. Vis dėlto net ir tradiciniuose sektoriuose kibernetinės grėsmės auga, nes daugėja nuotolinės prieigos, debesijos paslaugų, automatizuotų gamybos linijų ir išorinių tiekėjų.

    Ką rodo įmonių duomenys

    Europos statistikos duomenys ir nacionaliniai tyrimai nuosekliai rodo tą pačią tendenciją: didesnės įmonės dažniau taiko formalias kibernetinio saugumo priemones ir investuoja į darbuotojų mokymus. Mažesnės bendrovės dažniau atsiremia į minimalius sprendimus, o pagrindinė kliūtis joms išlieka finansai ir kompetencijų trūkumas.

    Ilgainiui tai kuria rizikingą atotrūkį, nes tiekimo grandinėse silpniausia grandis gali tapti įėjimo tašku į didesnę organizaciją. Todėl vis daugiau partnerių ir užsakovų prašo įrodymų, kad tiekėjas laikosi bazinių saugumo reikalavimų, turi incidentų valdymo tvarką ir reguliariai moko darbuotojus.

    „Kibernetinė higiena turėtų būti tokia natūrali kaip durų užrakinimas – tai kasdieniai įpročiai, kuriuos turime išsiugdyti darbe ir namuose“, – sakė Rafałas Żelazny.

    Ekspertai pabrėžia, kad tvariausi pokyčiai prasideda nuo elementarių praktikų: saugių prisijungimų, atnaujinimų, atsarginių kopijų, aiškių teisių valdymo taisyklių ir nuoseklių mokymų. Kai tai tampa rutina, technologinės investicijos į automatizaciją ir DI duoda daugiau naudos, nes rizika valdoma ne tik įrankiais, bet ir žmonių elgsena.

  • Kokius DI sprendimus naudoja valdininkai: iki 2027 metų žadamas viešas registras ir aiškios žymos

    Lenkijos Skaitmenizacijos ministerija žada iki 2027 metų lapkričio mėnesio paskelbti viešą sąrašą, kokie dirbtinio intelekto sprendimai naudojami viešajame sektoriuje. Pasak viceministro Dariuszo Standerskio, prieš tai planuojamos konsultacijos su nevyriausybinėmis organizacijomis, kad būtų sutarta dėl registro apimties.

    Iniciatyva siejama su pilietinės kontrolės organizacijos Watchdog Polska raginimais didinti skaidrumą. Organizacija akcentuoja, kad gyventojai turi teisę žinoti, ar DI dalyvavo rengiant dokumentą, analizę, rekomendaciją ar sprendimą, susijusį su jų byla.

    Kas atsirastų registre?

    Ministerija svarsto, kad registras galėtų apsiriboti vien sistemų pavadinimais, tačiau neatmetama ir išsamesnė forma. Joje būtų nurodoma, kokia sprendimo versija naudojama, kokiu mastu ji taikoma ir kokioms funkcijoms konkrečioje institucijoje pasitelkiamas DI.

    Watchdog Polska siūlo, kad registre būtų fiksuojami visi atvejai, kai DI daro įtaką administracinei procedūrai. Tai apimtų situacijas, kai sistema analizuoja duomenis, rūšiuoja informaciją, rekomenduoja sprendimus, atlieka pirminę atranką, nustato prioritetus ar vertina riziką.

    Organizacija taip pat ragina įtvirtinti nuostatą, kad neatskleistas DI naudojimas sprendimų priėmimo procese būtų laikomas neteisėtu. Tokia taisyklė, jų teigimu, užkirstų kelią „nematomam“ automatizuotam vertinimui, kurio piliečiai negalėtų patikrinti.

    Žymėjimas dokumentuose ir atsakomybė

    Vienas esminių siūlymų yra privalomas dokumentų žymėjimas, jei jų parengime dalyvavo DI. Watchdog Polska pabrėžia, kad nepakaktų bendros frazės apie pagalbą DI ar vien logotipo, nes žmogui turi būti aišku, kur konkrečiai tai atsispindi.

    „Dokumente turėtų būti aiški ir lengvai pastebima nuoroda į atitinkamą įrašą viešame DI taikymo registre“, – sakė Watchdog Polska atstovai, komentuodami savo siūlymus.

    Viceministras teigia, kad valstybės institucijos judės link aiškaus informavimo, kada ir kokiu mastu procese dalyvavo DI. Kartu pabrėžiama atsakomybės logika: už galutinį sprendimą visada atsakytų pareigūnas, pasirašęs dokumentą, o ne technologija.

    PLLuM plėtra: diegimai ir bandymai

    Viešajame sektoriuje vis dažniau minima ir Lenkijoje sukurta didžioji kalbos modelių šeima PLLuM. Skelbiama, kad pilni diegimai jau įvyko kai kuriose savivaldybėse, o atskiri sprendimai, tokie kaip virtualus tarnautojo asistentas, testuojami centrinėse institucijose.

    Ministerija nurodo, kad centralizuoto PLLuM diegimų sąrašo neveda, nes modelis platinamas atvira licencija ir gali būti įsidiegtas savarankiškai. Dėl to apie realius panaudojimo atvejus dažniausiai sužinoma iš pačių institucijų viešų pranešimų arba tiesioginio kontakto.

    Kontekstas svarbus ir dėl Europos Sąjungos DI reglamento, kuris numato rizikų vertinimą bei skaidrumo pareigas, ypač kai sistemos gali daryti įtaką žmonių teisėms. Watchdog Polska savo analizėse akcentuoja, kad praktikoje institucijoms dažnai trūksta vidinių taisyklių, aiškaus rizikos kvalifikavimo ir nuoseklaus poveikio vertinimo.

  • „Nvidia“ taikosi į „Hugging Face“: rinkoje kalbama apie beveik 12 mlrd. eurų vertės sandorį

    JAV lustų gamintoja „Nvidia“ esą derasi dėl dirbtinio intelekto platformos „Hugging Face“ įsigijimo. Apie tai pranešė „Reuters“, remdamasi „The Information“ informacija, o rinkos dalyviai vertina, kad sandoris galėtų būti užbaigtas artimiausiu metu.

    Minima kaina siekia apie 11,9 mlrd. eurų, jei būtų patvirtinti viešojoje erdvėje skelbiami skaičiai. Nei „Nvidia“, nei „Hugging Face“ šių pranešimų oficialiai nekomentavo, todėl galutinės sąlygos ir terminas kol kas nėra aiškūs.

    Kodėl „Hugging Face“ svarbi?

    „Hugging Face“ laikoma vienu svarbiausių atvirojo kodo dirbtinio intelekto ekosistemos centrų: platformoje talpinami dideli kalbos modeliai, mokymui skirti duomenų rinkiniai ir įrankiai, leidžiantys kūrėjams bei įmonėms greitai diegti DI sprendimus.

    Toks „Nvidia“ žingsnis logiškai įsipaišytų į platesnę bendrovės strategiją parduoti ne tik lustus, bet ir visą infrastruktūros grandinę: nuo programinės įrangos iki sprendimų, skirtų DI kūrimui, diegimui ir valdymui duomenų centruose.

    Rinka: apetitas DI infrastruktūrai nemažėja

    „Nvidia“ pastaraisiais ketvirčiais nuosekliai pabrėžia, kad paklausa skaičiavimo ištekliams, reikalingiems DI modelių mokymui ir veikimui, išlieka itin aukšta. Bendrovė taip pat yra paskelbusi apie reikšmingas kapitalo investicijas, kurios rodo, jog duomenų centrų plėtra laikoma ilgalaike tendencija, o ne trumpu technologijų ciklu.

    Pranešimuose primenama, kad „Nvidia“ jau anksčiau buvo tarp „Hugging Face“ investuotojų. 2023 metais „Hugging Face“ finansavimo etape dalyvavo ir kiti stambūs rinkos žaidėjai, o tuo metu įmonė buvo vertinama maždaug 4,1 mlrd. eurų suma.

    Jei įsigijimas įvyktų, tai būtų vienas ryškiausių pastarojo meto sandorių, atspindinčių kovą dėl DI ekosistemos kontrolės: kas valdys ne tik skaičiavimo galią, bet ir įrankius bei bendruomenes, kurios kuria modelius ir juos paverčia produktais.

  • Konferencijoje nuskambėjo nerami žinia: perdegantys mokytojai tyli, savivaldybės ieško išeičių

    Konferencijoje nuskambėjo nerami žinia: perdegantys mokytojai tyli, savivaldybės ieško išeičių

    Rugpjūčio 25 dieną savivaldybės vadovai ir švietimo bendruomenės atstovai dalyvavo tradicinėje prieš Mokslo ir žinių dieną Švietimo, mokslo ir sporto ministerijos rengtoje konferencijoje „Pagarba mokytojui – pasitikėjimas mokykla“.

    Renginyje daug dėmesio skirta pasitikėjimo mokykla stiprinimui, pagarbos mokytojui kultūrai ir saugios, mokymuisi palankios ugdymo aplinkos kūrimui. Šios temos aktualios visoms savivaldybėms, nes nuo jų priklauso tiek mokytojų motyvacija, tiek mokinių pasiekimai.

    Viena ryškiausių konferencijos žinučių susijusi su mokytojų emocine sveikata. Neuropsichologė dr. Ramunė Dirvanskienė atkreipė dėmesį į perdegimo rizikas ir pabrėžė, kad dalis pedagogų, net pajutę simptomus, nesikreipia pagalbos.

    „Perdegimas dažnai prasideda nepastebimai, o laiku nesuteikta pagalba lemia ilgalaikį nuovargį, motyvacijos praradimą ir sunkumus kasdieniame darbe“, – sakė dr. Ramunė Dirvanskienė.

    Konferencijoje taip pat aptarta, kaip mokyklose stiprinti komandinį darbą ir vadovavimą. Lyderystės ir organizacinės elgsenos ekspertė dr. Alisa Miniotaitė pabrėžė vadovo vaidmenį kuriant aiškias taisykles, pasitikėjimu grįstą bendradarbiavimą ir tvarią organizacijos kultūrą.

    Technologijų temoje akcentuota, kad dirbtinis intelektas gali sumažinti administracinę naštą ir padėti gerinti ugdymo kokybę, jei diegiamas atsakingai ir laikantis duomenų apsaugos. DI sprendimų ekspertas dr. Linas Eriksonas pateikė praktinių pavyzdžių, kaip tokie įrankiai gali palengvinti kasdienius mokyklos procesus.

    Švietimo, mokslo ir sporto viceministras Jonas Petkevičius pristatė naujausią apžvalginį leidinį „Lietuva. Švietimas šalyje ir regionuose. Mokytojai. 2026“ ir aptarė savivaldybėms svarbius rodiklius: mokytojų kvalifikaciją, darbo krūvius, pareigybių pasiskirstymą ir etatų dydžius. Tokie duomenys savivaldybėms padeda tiksliau planuoti personalo poreikį ir priemones mokytojų pritraukimui bei išlaikymui.

  • „Volve“ pritraukė apie 2,6 mln. eurų: DI platformą statybų konkursams plečia visoje Europoje

    „Volve“ pritraukė apie 2,6 mln. eurų: DI platformą statybų konkursams plečia visoje Europoje

    Norvegijos statybų technologijų bendrovė „Volve“ pritraukė 3 mln. JAV dolerių pradinės stadijos investiciją, kurią bendrovė skirs DI platformos statybų konkursams ir priešstatybinei analizei tobulinti bei plėtrai Europoje. Perskaičiavus apytiksliu šių dienų kursu, tai sudaro apie 2,6 mln. eurų.

    Investicijų raundui vadovavo rizikos kapitalo fondas Skyfall Ventures, prie jo prisidėjo J12, Norrsken Evolve, OBOS Ventures, „Antler“ ir „StartupLab“, taip pat keli privatūs investuotojai. Tarp jų minimas Daniel Kjørberg Siraj, anksčiau vadovavęs OBOS – vienai didžiausių Šiaurės šalių būsto plėtros organizacijų.

    Kam skirta „Volve“ platforma

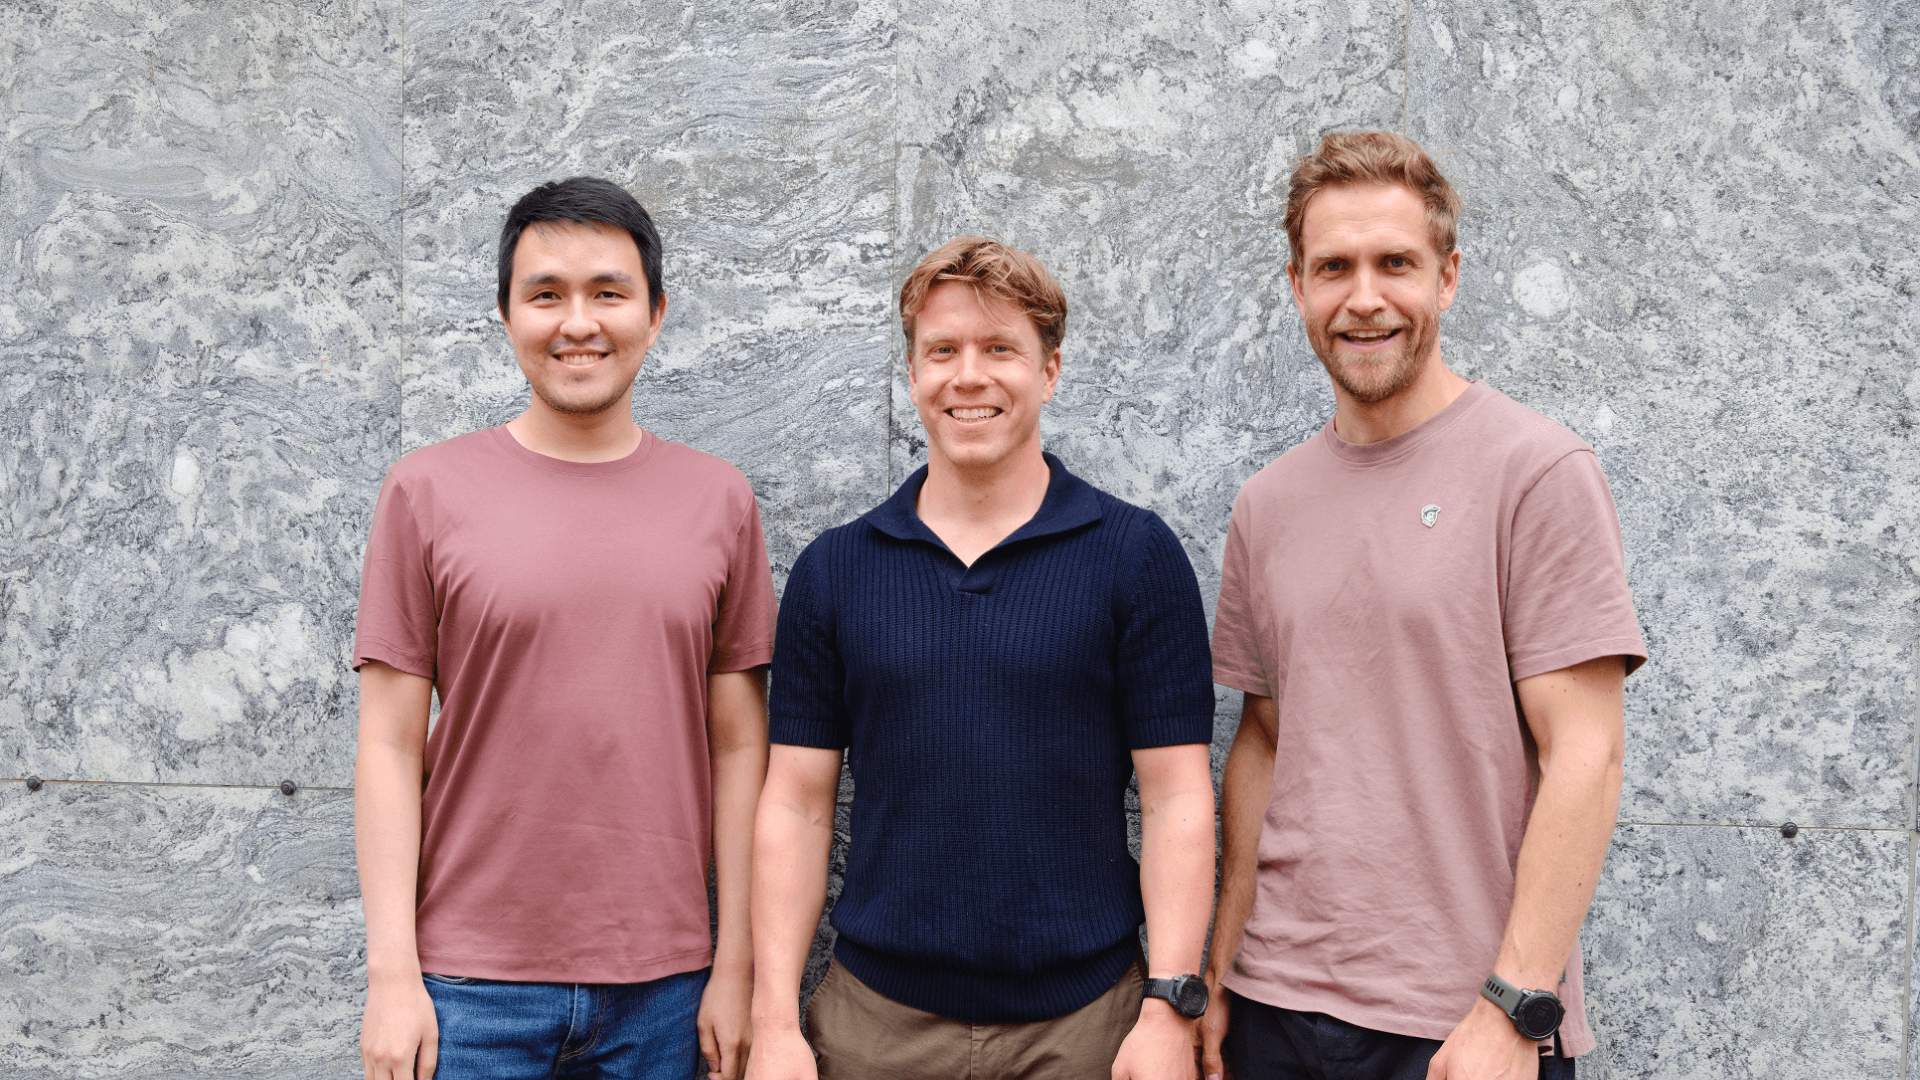
    „Volve“ įkurta 2024 metais Osle, o ją įkūrė Herman Smith, Abyl Ikshanov ir Alf Jørgen Dovland. Bendrovė kuria platformą rangovams ir viešojo sektoriaus užsakovams, kuri padeda priimti komercinius sprendimus dar iki prasidedant statyboms.

    Praktikoje didžiausias iššūkis konkursų komandoms yra laikas ir dokumentų apimtis: sutartys, brėžiniai, reikalavimai, techninės specifikacijos ir priedai dažnai sudaro šimtus ar tūkstančius puslapių. „Volve“ teigia, kad jų DI analizuoja šiuos dokumentus, susieja reikalavimus su darbų apimtimi ir išskiria galimas rizikas, kad komandos gautų struktūruotą vaizdą, kuo remtis rengiant pasiūlymą.

    Kodėl konkursų etapas lemia pelningumą

    Bendrovė pabrėžia, kad didelė dalis projekto kainos ir rizikos „užrakinama“ dar iki sutarties pasirašymo, todėl konkursų ir priešstatybinis etapas turi tiesioginę įtaką maržoms. Tai apima sprendimus, ar verta dalyvauti konkurse, kaip įkainoti darbus, kaip įvertinti sutartines sąlygas, subrangovų pasiūlymus ir galimus įsipareigojimus.

    Statybų sektoriuje konkursų dalis vis dar laikoma viena prasčiausiai skaitmenizuotų grandžių, ypač lyginant su projektavimo ar statybos darbų vykdymo valdymo įrankiais. Europos mastu statybos sudaro milžinišką investicijų segmentą, o viešieji pirkimai yra viena reikšmingiausių rinkos dalių, todėl efektyvesnė dokumentų analizė ir rizikų valdymas tampa konkurenciniu pranašumu.

    „Statybos yra projektų verslas: turi laimėti projektus, kad išliktum, bet laimėti blogomis sąlygomis yra blogiau nei pralaimėti“, – sakė „Volve“ bendraįkūrėjas ir vadovas Herman Smith.

    Plėtra Europoje ir nauja žinių struktūra

    „Volve“ skelbia, kad jų sprendimu jau naudojasi pagrindiniai rangovai ir viešieji užsakovai Šiaurės šalyse, o bendrovė stiprina pozicijas Jungtinėje Karalystėje ir žemyninėje Europoje. Investicijos turėtų paspartinti produkto plėtrą ir komandos augimą rinkose, kur konkursų procesai pasižymi didele dokumentų gausa ir griežtu reguliavimu.

    Kartu bendrovė diegia naują grafu paremtą struktūrą, skirtą kaupti ir susieti žinias tarp projektų. Idėja paprasta: nors kiekvienas statybų projektas skiriasi, pasikartojantys komerciniai sprendimai ir rizikos modeliai leidžia ankstesnių konkursų įžvalgas panaudoti kituose pasiūlymuose, užuot kiekvieną kartą pradėjus nuo nulio.

    Pasak „Volve“, naujas kapitalas bus nukreiptas į gilesnį sprendimo pritaikymą pagrindiniams rangovams ir viešojo sektoriaus klientams, o taip pat į spartesnę plėtrą Europoje. Bendrovė siekia, kad jų platforma taptų savotišku „intelekto sluoksniu“, kuris padeda priimti sprendimus konkursų ir priešstatybiniame etape.