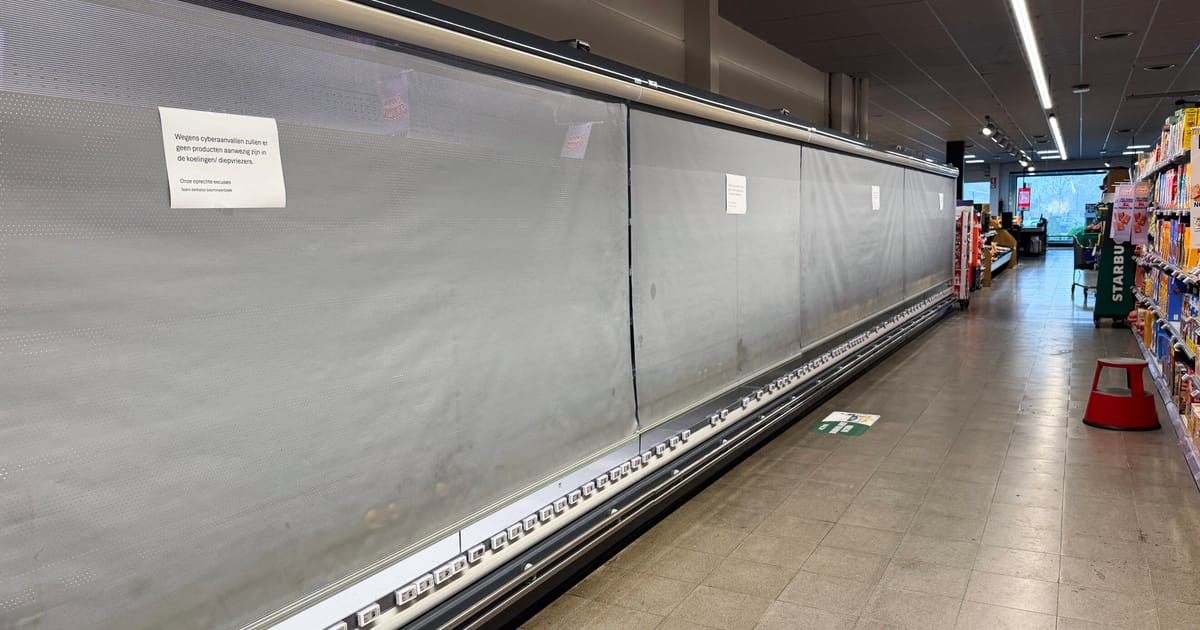
Per kelias savaites Europą sudrebino dvi didelės kibernetinių atakų bangos prieš prekybos tinklus: sutrikdyta parduotuvių šaldymo įranga, o kai kuriose vietose teko spręsti, ką daryti su atšilusiomis prekėmis.
Pirmoji atakų serija spalio 11–12 dienomis smogė Prancūzijos parduotuvėms, o naujausias incidentas fiksuotas pirmadienį – šįkart šaldymo sistemos sutriko mažiausiai devyniose ES šalyse, apie tai rašo „POLITICO“.
Tokie taikiniai kibernetinėje erdvėje nėra atsitiktiniai: prekybos tinklai yra maisto tiekimo grandinės dalis, o šaldymo įrangos valdymas priskiriamas prie kasdienės, bet kritiškai svarbios infrastruktūros.
Kibernetinio saugumo ekspertai ir analitikai vis garsiau svarsto, kad tai gali būti platesnio masto hibridinės veiklos dalis, tačiau pabrėžia: galutinis atsakymas, kas stovi už atakų, kol kas nėra patvirtintas.
Šaldymo įranga sutriko mažiausiai devyniose ES šalyse
Pranešama, kad problemos užfiksuotos Belgijoje, Liuksemburge, Švedijoje, Vokietijoje, Airijoje, Nyderlanduose, Estijoje, Suomijoje ir Rumunijoje. Dalies prekybos tinklų atstovai nurodė, kad paveiktas buvo tik nedidelis parduotuvių skaičius.
Vis dėlto pats incidento pobūdis atkreipė dėmesį: šaldymo ir šaldiklių sistemų išjungimas ar parametrų keitimas gali tiesiogiai paveikti prekių saugumą ir sukelti trikdžių parduotuvėse.
Europos Komisijos saugumo pareigūnai ketina aiškintis šiuos incidentus, o už žemės ūkį ir maistą atsakingas eurokomisaras Christophe’as Hansenas juos apibūdino kaip tyčinį bandymą sutrikdyti maisto tiekimo grandinę.
Kodėl įtarimai krypsta į Maskvą
Nustatyti kibernetinės atakos vykdytojus sudėtinga: net ir surinkus techninius duomenis, oficialus priskyrimas dažnai užtrunka, o valstybės kartais vengia viešai įvardyti kaltininkus dėl diplomatinių ar žvalgybinių priežasčių.
Belgijos kibernetinio saugumo agentūros atstovas teigė, kad šiuo metu nežinoma, kas yra už atakos, ir gali būti, kad to niekada nepavyks tiksliai nustatyti.
Visgi dalis analitikų svarsto apie Rusijos pėdsaką. Kartu su Iranu, Kinija ir Šiaurės Korėja Rusija laikoma viena iš valstybių, kurios dažniausiai siejamos su valstybės remiamomis kibernetinėmis atakomis prieš Europą, o kai kurie ekspertai teigia, kad šiuo atveju taikiniai ir veikimo modelis mažiau dera su kitų trijų šalių įprasta taktika.
Kibernetinio saugumo įmonės „Lupovis“ vadovas Xavieras Bellekens sakė, kad tyrėjų surinkti duomenys iš vadinamųjų „medaus puodų“ (spąstų, skirtų užpuolikams aptikti) leidžia įtarti valstybės remiamą grupę. Jo teigimu, tokiai atakai reikia specifinių žinių apie pramonines valdymo sistemas ir šaldymo technologijas.
Anot jo, infrastruktūra, kuria naudotasi atakuojant „medaus puodus“, anksčiau esą buvo siejama su rusų grupėmis, o pasikartojantis atakų scenarijus taip pat vertinamas kaip papildomas signalas.
Neatmetamos ir kitos versijos
Ekspertai pabrėžia, kad, nepaisant konteksto ir netiesioginių požymių, šiame etape trūksta galutinių įrodymų. Britų analitinio centro RUSI kibernetinio saugumo direktorius Jamesas Sullivanas teigė, kad svarstytinos įvairios versijos – nuo valstybinių veikėjų iki pavienių asmenų.
Analitikai atkreipia dėmesį ir į tai, kad nėra požymių, jog prekybos tinklai būtų buvę šantažuojami išpirkos reikalavimais – tai dažniausia finansiškai motyvuotų įsilaužimų forma. Taip pat kol kas neatsirado grupių, kurios viešai prisiimtų atsakomybę.
Belgijos federalinė prokuratūra patvirtino, kad pradėtas baudžiamasis tyrimas. Rusijos užsienio reikalų ministerija į prašymą pakomentuoti neatsakė.
Tyrimas dar tik įsibėgėja, o ekspertai prognozuoja, kad priešiški veikėjai, kad ir kas jie būtų, atidžiai stebės, kokį realų poveikį tokios atakos sukelia ir kaip greitai į jas reaguojama.
Leave a Reply